Tmailor
ನಾನು ಓ.ಟಿ.ಪಿ. ವೆರಿಫಿಕೇಶನ್ ಕೋಡ್ ಗಳಿಗೆ ಟೆಂಪ್ ಮೇಲ್ ಅನ್ನು ಸುರಕ್ಷಿತವಾಗಿ ಬಳಸಬಹುದೇ? ಯಾವುದು ಕೆಲಸ ಮಾಡುತ್ತದೆ ಮತ್ತು ಯಾವುದು ವಿಫಲವಾಗುತ್ತದೆ
ಹೌದು, ಟೆಂಪ್ ಮೇಲ್ ಅನೇಕ ಇಮೇಲ್ ಒಟಿಪಿ ಕೋಡ್ ಗಳನ್ನು ಸ್ವೀಕರಿಸಬಹುದು. ಸೈಟ್ ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ನಿರಾಕರಿಸಿದಾಗ, ಕಳುಹಿಸುವವರು ವಿಳಂಬವಾದಾಗ ಅಥವಾ ಇನ್ ಬಾಕ್ಸ್ ಮೊದಲು ಲಭ್ಯವಿಲ್ಲದಿದ್ದಾಗ ಅವು ವಿಫಲವಾಗುತ್ತವೆ. ಇಮೇಲ್ ಕೋಡ್ ಗಳು SMS ಮತ್ತು ದೃಢೀಕೃತ ಅಪ್ಲಿಕೇಶನ್ ಗಳೊಂದಿಗೆ ಹೇಗೆ ಹೋಲಿಕೆ ಮಾಡುತ್ತವೆ ಮತ್ತು ಕೋಡ್ ಎಂದಿಗೂ ಬರದಿದ್ದಾಗ ಏನು ಮಾಡಬೇಕೆಂದು ನೋಡಿ.
ತ್ವರಿತ ಪ್ರವೇಶ
ಪ್ರಮುಖ ಅಂಶಗಳು
ಹೌದು. ಸೇವೆಯು ಇಮೇಲ್ ಮೂಲಕ ಕಳುಹಿಸಿದಾಗ, ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ಸ್ವೀಕರಿಸಿದಾಗ ಮತ್ತು ಸಂದೇಶ ಅಥವಾ ಇನ್ಬಾಕ್ಸ್ ಲಭ್ಯವಿಲ್ಲದಿರುವ ಮೊದಲು ಅದನ್ನು ತಲುಪಿಸಿದಾಗ ತಾತ್ಕಾಲಿಕ ಇನ್ಬಾಕ್ಸ್ OTP ಅಥವಾ ಪರಿಶೀಲನಾ ಕೋಡ್ ಅನ್ನು ಸ್ವೀಕರಿಸಬಹುದು. ಟೆಂಪ್ ಮೇಲ್ SMS ಕೋಡ್ಗಳನ್ನು ಅಥವಾ ದೃಢೀಕರಣ-ಅಪ್ಲಿಕೇಶನ್ ಕೋಡ್ಗಳನ್ನು ಸ್ವೀಕರಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ. ಸೈಟ್ ಬಿಸಾಡಬಹುದಾದ ಇಮೇಲ್ ಅನ್ನು ನಿರಾಕರಿಸಿದರೆ, ನಿರ್ಬಂಧವನ್ನು ಸುತ್ತಲು ಪ್ರಯತ್ನಿಸುವ ಬದಲು ನೀವು ನಿಯಂತ್ರಿಸುವ ದೀರ್ಘಕಾಲೀನ ವಿಳಾಸವನ್ನು ಬಳಸಿ.
- ಇಮೇಲ್ ಮಾತ್ರ. ಟೆಂಪ್ ಮೇಲ್ ಇಮೇಲ್ ಮೂಲಕ ಕಳುಹಿಸಿದ ಕೋಡ್ಗಳನ್ನು ಸ್ವೀಕರಿಸುತ್ತದೆ. ಇದು ಯಾವುದೇ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ಹೊಂದಿಲ್ಲ, ಆದ್ದರಿಂದ ಇದು ಪಠ್ಯ ಸಂದೇಶಗಳು, ಧ್ವನಿ ಕರೆಗಳು ಅಥವಾ ದೃಢೀಕರಣ ಅಪ್ಲಿಕೇಶನ್ ಒಳಗೆ ರಚಿಸಲಾದ ಕೋಡ್ಗಳನ್ನು ಸ್ವೀಕರಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ.
- ಮೂರು ಷರತ್ತುಗಳು. ಸೇವೆಯು ಕೋಡ್ ಅನ್ನು ಇಮೇಲ್ ಮೂಲಕ ಕಳುಹಿಸಬೇಕು, ವಿಳಾಸವನ್ನು ಸ್ವೀಕರಿಸಬೇಕು ಮತ್ತು ನೀವು ಇನ್ಬಾಕ್ಸ್ ಅನ್ನು ತೆರೆಯುವಾಗ ಅದನ್ನು ತಲುಪಿಸಬೇಕು.
- ನಿರಾಕರಣೆ ಅಂತಿಮ. ಸೈಟ್ ಬಿಸಾಡಬಹುದಾದ ಇಮೇಲ್ ಅನ್ನು ತಿರಸ್ಕರಿಸಿದಾಗ ಅಥವಾ ಖಾತೆಗೆ ನಂತರ ಮರುಪಡೆಯಬೇಕಾದಾಗ, ಬದಲಿಗೆ ನೀವು ನಿಯಂತ್ರಿಸುವ ದೀರ್ಘಕಾಲೀನ ಇಮೇಲ್ನೊಂದಿಗೆ ಸೈನ್ ಅಪ್ ಮಾಡಿ.
- ಮುಖ್ಯವಾದ ಖಾತೆಗಳಿಗೆ ಬಲವಾದ ಸೈನ್-ಇನ್. ಇಮೇಲ್ ಮಾಡಿದ ಮತ್ತು ಪಠ್ಯ ಮಾಡಿದ ಕೋಡ್ಗಳು ಸೈನ್-ಇನ್ ರಕ್ಷಣೆಯ ದುರ್ಬಲ ರೂಪವಾಗಿದೆ; ದೃಢೀಕರಿಸುವ ಅಪ್ಲಿಕೇಶನ್ ಪ್ರಬಲವಾಗಿದೆ, ಮತ್ತು ಪಾಸ್ಕೀ ಫಿಶಿಂಗ್ ಅನ್ನು ವಿರೋಧಿಸುತ್ತದೆ.
ಟೆಂಪ್ ಮೇಲ್ OTP ಕೋಡ್ಗಳನ್ನು ಸ್ವೀಕರಿಸಬಹುದೇ?
ಹೌದು. ಸೇವೆಯು ಇಮೇಲ್ ಮೂಲಕ ಕೋಡ್ ಅನ್ನು ಕಳುಹಿಸಿದಾಗ ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಪರಿಶೀಲನಾ ಕೋಡ್ಗಳನ್ನು ಸ್ವೀಕರಿಸಬಹುದು. ಬಿಸಾಡಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್ ಶಾಶ್ವತ ಮೇಲ್ಬಾಕ್ಸ್ನಂತೆಯೇ ಅದೇ ಪ್ರಮಾಣಿತ SMTP ಮಾರ್ಗದಲ್ಲಿ ಮೇಲ್ ಅನ್ನು ಸ್ವೀಕರಿಸುತ್ತದೆ: ಸೇವೆಯು ಸಂದೇಶವನ್ನು ಸಂಯೋಜಿಸುತ್ತದೆ, ಅದರ ಮೇಲ್ ಸರ್ವರ್ ಅದನ್ನು ಹಸ್ತಾಂತರಿಸುತ್ತದೆ ಮತ್ತು ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಸರ್ವರ್ ಅದನ್ನು ಸ್ವೀಕರಿಸುತ್ತದೆ. ನೀವು ಬಿಸಾಡಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್ಗಳಿಗೆ ಹೊಸಬರಾಗಿದ್ದರೆ, ಟೆಂಪ್ ಮೇಲ್ ಹೇಗೆ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ ಎಂಬುದರ ಬಗ್ಗೆ ನಮ್ಮ ಮಾರ್ಗದರ್ಶಿ ಮೂಲಭೂತ ಅಂಶಗಳನ್ನು ಒಳಗೊಂಡಿದೆ.
ಕೋಡ್ ನಿಮ್ಮನ್ನು ತಲುಪುತ್ತದೆಯೇ ಎಂಬುದು ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಮೇಲೆ ಕಡಿಮೆ ಮತ್ತು ಕಳುಹಿಸುವವರ ಮೇಲೆ ಹೆಚ್ಚು ಅವಲಂಬಿತವಾಗಿರುತ್ತದೆ. ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸವನ್ನು ಸ್ವೀಕರಿಸಬೇಕೆ, ಅದು ಎಷ್ಟು ವೇಗವಾಗಿ ಕಳುಹಿಸುತ್ತದೆ ಮತ್ತು ಕೋಡ್ ಎಷ್ಟು ಸಮಯದವರೆಗೆ ಮಾನ್ಯವಾಗಿರುತ್ತದೆ ಎಂಬುದನ್ನು ಸೇವೆಯು ನಿರ್ಧರಿಸುತ್ತದೆ. ಈ ಪುಟದ ಉಳಿದ ಭಾಗವು ವಿತರಣೆ ಯಾವಾಗ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ, ಕೋಡ್ಗಳು ಏಕೆ ವಿಫಲವಾಗುತ್ತವೆ, ಇಮೇಲ್ ಕೋಡ್ಗಳು ಇತರ ಪರಿಶೀಲನಾ ವಿಧಾನಗಳೊಂದಿಗೆ ಹೇಗೆ ಹೋಲಿಸುತ್ತವೆ ಮತ್ತು ಒಬ್ಬರು ಬರದಿದ್ದಾಗ ಏನು ಮಾಡಬೇಕು ಎಂಬುದನ್ನು ಒಳಗೊಂಡಿದೆ.
ಇಮೇಲ್ OTP vs SMS OTP, ದೃಢೀಕೃತ ಅಪ್ಲಿಕೇಶನ್ಗಳು ಮತ್ತು ಪಾಸ್ಕೀಗಳು
ಇಮೇಲ್ OTP ಎಂಬುದು ಇನ್ಬಾಕ್ಸ್ಗೆ ಕಳುಹಿಸಲಾದ ಒಂದು ಬಾರಿಯ ಕೋಡ್ ಆಗಿದೆ. ಒಂದು SMS OTP ಫೋನ್ ಸಂಖ್ಯೆಗೆ ಹೋಗುತ್ತದೆ. ದೃಢೀಕರಣ ಅಪ್ಲಿಕೇಶನ್ (TOTP) ನಿಮ್ಮ ಸ್ವಂತ ಸಾಧನದಲ್ಲಿ ಕೋಡ್ ಅನ್ನು ಉತ್ಪಾದಿಸುತ್ತದೆ, ಮತ್ತು ಪಾಸ್ಕೀಯು ಟೈಪ್ ಮಾಡಿದ ಕೋಡ್ ಅನ್ನು ಕ್ರಿಪ್ಟೋಗ್ರಾಫಿಕ್ ಸೈನ್-ಇನ್ನೊಂದಿಗೆ ಬದಲಾಯಿಸುತ್ತದೆ. ಟೆಂಪ್ ಮೇಲ್ ಮೊದಲನೆಯದಕ್ಕೆ ಮಾತ್ರ ಸಹಾಯ ಮಾಡುತ್ತದೆ. ನೀವು ಕಾಳಜಿ ವಹಿಸುವ ಖಾತೆಗಳಿಗಾಗಿ, ಪಾಸ್ಕೀ ಅಥವಾ ದೃಢೀಕರಣ ಅಪ್ಲಿಕೇಶನ್ ನಿಮಗೆ ತಲುಪಿಸಬೇಕಾದ ಯಾವುದೇ ಕೋಡ್ಗಿಂತ ಉತ್ತಮವಾಗಿ ನಿಮ್ಮನ್ನು ರಕ್ಷಿಸುತ್ತದೆ.
ಎರಡು ವಿಭಿನ್ನ ಉದ್ಯೋಗಗಳು "ಕೋಡ್" ಎಂಬ ಪದವನ್ನು ಹಂಚಿಕೊಳ್ಳುತ್ತವೆ. ಇಮೇಲ್ ಮಾಡಿದ ಕೋಡ್ ಸಾಮಾನ್ಯವಾಗಿ ಸೈನ್ ಅಪ್ ಸಮಯದಲ್ಲಿ ನೀವು ಇಮೇಲ್ ವಿಳಾಸವನ್ನು ನಿಯಂತ್ರಿಸುತ್ತೀರಿ ಎಂದು ದೃಢಪಡಿಸುತ್ತದೆ. ಲಾಗಿನ್ ಕೋಡ್, ಇದಕ್ಕೆ ವಿರುದ್ಧವಾಗಿ, ಸೈನ್ ಇನ್ ಮಾಡುವ ಭಾಗವಾಗಿದೆ. NIST ನ ಡಿಜಿಟಲ್ ಗುರುತಿನ ಮಾರ್ಗಸೂಚಿಗಳು (SP 800-63B-4) ಇಮೇಲ್ ಅನ್ನು ಬ್ಯಾಂಡ್ನ ಹೊರಗಿನ ದೃಢೀಕರಣಕ್ಕಾಗಿ ಬಳಸಬಾರದು ಎಂದು ಹೇಳುತ್ತದೆ, ಆದರೆ ಇಮೇಲ್ ವಿಳಾಸ ಅಥವಾ ಮರುಪಡೆಯುವಿಕೆ ಕೋಡ್ಗಳನ್ನು ಮಾತ್ರ ದೃಢೀಕರಿಸುವ ಕೋಡ್ಗಳು ಆ ನಿಯಮದ ಹೊರಗೆ ಬರುತ್ತವೆ. ಅನೇಕ ಸೇವೆಗಳು ಇದೇ ರೀತಿಯ ವಿಭಜನೆಯನ್ನು ಅನುಸರಿಸುತ್ತವೆ: ಅವರು ಹೊಸ ವಿಳಾಸವನ್ನು ದೃಢೀಕರಿಸಲು ಕೋಡ್ ಅನ್ನು ಇಮೇಲ್ ಮಾಡುತ್ತಾರೆ, ನಂತರ ಸೈನ್-ಇನ್ಗಾಗಿ ಫೋನ್, ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ಪಾಸ್ಕೀಯನ್ನು ನೀಡುತ್ತಾರೆ.

| ವಿಧಾನ | ಕೋಡ್ ಎಲ್ಲಿಂದ ಬರುತ್ತದೆ | ಮುಖ್ಯ ದೌರ್ಬಲ್ಯ | ಫಿಷಿಂಗ್-ನಿರೋಧಕ? | ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಸಹಾಯ ಮಾಡಬಹುದೇ? |
|---|---|---|---|---|
| ಇಮೇಲ್ OTP | ಇನ್ಬಾಕ್ಸ್ಗೆ ಕಳುಹಿಸಲಾಗಿದೆ | ಆ ಇನ್ಬಾಕ್ಸ್ ಅನ್ನು ತೆರೆಯಬಲ್ಲ ಯಾರಾದರೂ ಕೋಡ್ ಅನ್ನು ಓದಬಹುದು; ಇದನ್ನು ಫಿಶ್ ಮಾಡಬಹುದು | ಇಲ್ಲ | ಹೌದು, ಬಿಸಾಡಬಹುದಾದ ಇಮೇಲ್ ಅನ್ನು ಸ್ವೀಕರಿಸುವ ಕಡಿಮೆ-ಪಾಲು ಸೈನ್ ಅಪ್ಗಳಿಗೆ |
| SMS OTP | ಫೋನ್ ಸಂಖ್ಯೆಗೆ ಕಳುಹಿಸಲಾಗಿದೆ | ಸಿಮ್ ಸ್ವಾಪ್ಗಳು, SS7 ಪ್ರತಿಬಂಧಕ, ಮರುಬಳಕೆಯ ಸಂಖ್ಯೆಗಳು; ಇದನ್ನು ಫಿಶ್ ಮಾಡಬಹುದು | ಇಲ್ಲ | ಇಲ್ಲ. ಟಿಮೈಲರ್ ಗೆ ಯಾವುದೇ ಫೋನ್ ಸಂಖ್ಯೆಗಳಿಲ್ಲ |
| ದೃಢೀಕರಣ ಕೋಡ್ (TOTP) | ನಿಮ್ಮ ಸಾಧನದಲ್ಲಿ ಜನರೇಟ್ ಮಾಡಲಾಗಿದೆ | ಆರು-ಅಂಕಿಯ ಕೋಡ್ ಅನ್ನು ಇನ್ನೂ ಫಿಶ್ ಮಾಡಬಹುದು; ಹಂಚಿದ ರಹಸ್ಯವು ಸಂರಕ್ಷಿಸಲ್ಪಡಬೇಕು | ಇಲ್ಲ | ಇಲ್ಲ. ಇದು ನಿಮ್ಮ ಸಾಧನದಲ್ಲಿನ ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿ ವಾಸಿಸುತ್ತದೆ |
| ಪಾಸ್ಕೀ | ನಿಮ್ಮ ಸಾಧನದಲ್ಲಿ ಅಥವಾ ನಿಮ್ಮ ಪಾಸ್ವರ್ಡ್ ಮ್ಯಾನೇಜರ್ನಲ್ಲಿ FIDO ರುಜುವಾತು | ಖಾತೆಯಲ್ಲಿ ದುರ್ಬಲ ಫಾಲ್ಬ್ಯಾಕ್ ಅಥವಾ ರಿಕವರಿ ವಿಧಾನಗಳು | ಹೌದು | ಇಲ್ಲ. ಇದು ನಿಮ್ಮ ಸಾಧನ ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ಮ್ಯಾನೇಜರ್ಗೆ ಜೋಡಿಸಲಾಗಿದೆ |
ಇಮೇಲ್, SMS ಮತ್ತು TOTP ಕೋಡ್ಗಳನ್ನು ಫಿಶ್ ಮಾಡಬಹುದು, ಆದರೆ ಅವುಗಳ ಅಪಾಯಗಳು ಒಂದೇ ಆಗಿರುವುದಿಲ್ಲ. SMS ಸಿಮ್-ಸ್ವಾಪ್, SS7 ಮತ್ತು ಮರುಬಳಕೆಯ-ಸಂಖ್ಯೆಯ ಮಾನ್ಯತೆಯನ್ನು ಸೇರಿಸುತ್ತದೆ; ಇಮೇಲ್ ಕೋಡ್ ಮೇಲ್ಬಾಕ್ಸ್ನಷ್ಟೇ ಸುರಕ್ಷಿತವಾಗಿದೆ; ಮತ್ತು TOTP ಹಂಚಿದ ರಹಸ್ಯವನ್ನು ರಕ್ಷಿಸುವುದರ ಮೇಲೆ ಅವಲಂಬಿತವಾಗಿರುತ್ತದೆ. ಸಾರ್ವಜನಿಕ ಮಾರ್ಗದರ್ಶನವು ಈ ವ್ಯತ್ಯಾಸಗಳನ್ನು ಬೆಂಬಲಿಸುತ್ತದೆ. CISA ಯ ಫ್ಯಾಕ್ಟ್ ಶೀಟ್ "ಫಿಶಿಂಗ್-ರೆಸಿಸ್ಟೆಂಟ್ MFA ಅನ್ನು ಅನುಷ್ಠಾನಗೊಳಿಸುವುದು" ಅಪ್ಲಿಕೇಶನ್ ಆಧಾರಿತ ಕೋಡ್ಗಳನ್ನು SMS ಅಥವಾ ಧ್ವನಿ ಕೋಡ್ಗಳ ಮೇಲೆ ಇರಿಸುತ್ತದೆ, ಇದನ್ನು ಕೊನೆಯ ಉಪಾಯ ಆಯ್ಕೆ ಎಂದು ಕರೆಯಲಾಗುತ್ತದೆ, ಆದರೆ ಎರಡೂ ಫಿಶಿಂಗ್ಗೆ ಮುಕ್ತವಾಗಿವೆ ಎಂದು ಗಮನಿಸುತ್ತದೆ. ಅಪ್ಲಿಕೇಶನ್ ಆಧಾರಿತ ಕೋಡ್ಗಳು ಸಿಮ್ ಸ್ವಾಪ್ಗಳು ಅಥವಾ SS7 ದಾಳಿಗಳಿಗೆ ಒಡ್ಡಿಕೊಳ್ಳುವುದಿಲ್ಲ ಎಂದು CISA ಹೇಳುತ್ತದೆ, ಮತ್ತು PKI ಆಧಾರಿತ MFA ಜೊತೆಗೆ ವ್ಯಾಪಕವಾಗಿ ಲಭ್ಯವಿರುವ ಏಕೈಕ ಫಿಶಿಂಗ್-ನಿರೋಧಕ ದೃಢೀಕರಣ ಎಂದು FIDO/WebAuthn ಅನ್ನು ವಿವರಿಸುತ್ತದೆ. ಒನ್-ಟೈಮ್ ಪಾಸ್ವರ್ಡ್ಗಳಿಗೆ MDN ನ ಮಾರ್ಗದರ್ಶಿ ಇದೇ ರೀತಿಯ ತೀರ್ಮಾನಕ್ಕೆ ಬರುತ್ತದೆ: ಎಲ್ಲಾ ರೀತಿಯ OTP ಫಿಶಿಂಗ್ಗೆ ಗುರಿಯಾಗುತ್ತದೆ, SMS ಪ್ರತಿಬಂಧಕದ ವಿರುದ್ಧ ಇಮೇಲ್ಗಿಂತ ದುರ್ಬಲವಾಗಿದೆ ಮತ್ತು ಸಾಮಾನ್ಯ ಸೈನ್-ಇನ್ಗೆ ಪಾಸ್ಕೀಗಳು ಉತ್ತಮ ಆಯ್ಕೆಯಾಗಿದೆ.
ಪಾಸ್ಕೀ ಎಂಬುದು FIDO ಮಾನದಂಡಗಳನ್ನು ಆಧರಿಸಿದ ಸೈನ್-ಇನ್ ರುಜುವಾತು ಪತ್ರವಾಗಿದೆ, ಮತ್ತು FIDO ಅಲೈಯನ್ಸ್ ಪಾಸ್ಕೀಗಳನ್ನು ಫಿಶಿಂಗ್-ನಿರೋಧಕ ಎಂದು ವಿವರಿಸುತ್ತದೆ. ರಕ್ಷಣೆಯು ಪಾಸ್ಕೀ ಸೈನ್-ಇನ್ ಅನ್ನು ಸ್ವತಃ ಆವರಿಸುತ್ತದೆ. SMS ರೀಸೆಟ್ನಂತಹ ದುರ್ಬಲ ಫಾಲ್ಬ್ಯಾಕ್ ಅನ್ನು ಖಾತೆಯು ಇನ್ನೂ ಅನುಮತಿಸಿದರೆ, ಆ ಫಾಲ್ಬ್ಯಾಕ್ ದುರ್ಬಲ ತಾಣವಾಗಿ ಉಳಿಯಬಹುದು.
ಸೈಟ್ಗಳು ಇಮೇಲ್ ಬದಲಿಗೆ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ಏಕೆ ಕೇಳುತ್ತವೆ?
ಕೆಲವು ಸೈಟ್ಗಳು ಫೋನ್ ಪರಿಶೀಲನೆಯನ್ನು ಹೆಚ್ಚುವರಿ ದುರುಪಯೋಗ ವಿರೋಧಿ ಸಂಕೇತವಾಗಿ ಅಥವಾ ಚೇತರಿಕೆ ಚಾನಲ್ ಆಗಿ ಬಳಸುತ್ತವೆ. ಇದು ವಂಚನೆಯನ್ನು ತೊಡೆದುಹಾಕುವುದಿಲ್ಲ, ಮತ್ತು ಫೋನ್ ಆಧಾರಿತ ಚೇತರಿಕೆಯು ತನ್ನದೇ ಆದ ಅಪಾಯಗಳನ್ನು ತರುತ್ತದೆ: ಸಿಮ್ ಸ್ವಾಪ್ಗಳು, ಸಂಖ್ಯೆ ಪೋರ್ಟಿಂಗ್ ಮತ್ತು ಮರುಬಳಕೆಯ ಸಂಖ್ಯೆಗಳು. ಫೋನ್ ನೆಟ್ವರ್ಕ್ ಮೂಲಕ ಕಳುಹಿಸಲಾದ ಕೋಡ್ಗಳನ್ನು NIST "ನಿರ್ಬಂಧಿತ" ವಿಧಾನವೆಂದು ಪರಿಗಣಿಸುತ್ತದೆ ಮತ್ತು ಅವುಗಳನ್ನು ಅವಲಂಬಿಸುವ ಮೊದಲು ಸಿಮ್ ಬದಲಾವಣೆ ಅಥವಾ ಸಂಖ್ಯೆ ಪೋರ್ಟಿಂಗ್ನಂತಹ ಚಿಹ್ನೆಗಳನ್ನು ವೀಕ್ಷಿಸಲು ಸೇವೆಗಳಿಗೆ ಹೇಳುತ್ತದೆ. ನಿಮ್ಮ ಗುರಿ ಫೋನ್ ಅಗತ್ಯವಿಲ್ಲದ ಮೇಲ್ಬಾಕ್ಸ್ ಆಗಿದ್ದರೆ, ಫೋನ್ ಸಂಖ್ಯೆ ಇಲ್ಲದೆ ಇಮೇಲ್ ಅನ್ನು ರಚಿಸುವ ನಮ್ಮ ಮಾರ್ಗದರ್ಶಿಯು ಯಾವ ಪೂರೈಕೆದಾರರು ಕೇಳುತ್ತಾರೆ ಮತ್ತು ಯಾವುದು ಕೇಳುವುದಿಲ್ಲ ಎಂಬುದನ್ನು ಒಳಗೊಂಡಿದೆ.
ಟಿಮೇಲ್ ನಿಮಗೆ ತಾತ್ಕಾಲಿಕ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ನೀಡುತ್ತದೆಯೇ?
ಇಲ್ಲ. ಟಿಮೈಲರ್ ಸ್ವೀಕರಿಸುವ ಮಾತ್ರ ಇಮೇಲ್ ಸೇವೆಯಾಗಿದೆ. ಇದು ಫೋನ್ ಸಂಖ್ಯೆಗಳನ್ನು ಒದಗಿಸುವುದಿಲ್ಲ ಮತ್ತು ಎಸ್ ಎಂಎಸ್ ಅಥವಾ ಧ್ವನಿ ಕೋಡ್ ಗಳನ್ನು ಸ್ವೀಕರಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ. ಕಾನೂನುಬದ್ಧ ಸೇವೆಗೆ SMS ಅಗತ್ಯವಿದ್ದರೆ, ನೀವು ನಿಯಂತ್ರಿಸುವ ಮತ್ತು ಬಳಸಲು ಅನುಮತಿಸಲಾದ ಸಂಖ್ಯೆಯನ್ನು ಬಳಸಿ, ಅಥವಾ ಮುಂದುವರಿಸದಿರಲು ಆಯ್ಕೆಮಾಡಿ. ಟಿಮೈಲರ್ ನಿಮಗಾಗಿ ಆ ಹಂತವನ್ನು ಪೂರ್ಣಗೊಳಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ.
ಯಾವುದೇ ಕೋಡ್ ಅಥವಾ ಖಾತೆಗಾಗಿ ಸಾರ್ವಜನಿಕ ಸ್ವೀಕೃತಿ-SMS ವೆಬ್ಸೈಟ್ಗಳನ್ನು ತಪ್ಪಿಸಿ. ಆ ಸೈಟ್ಗಳು ಒಳಬರುವ ಪಠ್ಯಗಳನ್ನು ತೆರೆದ ಪುಟದಲ್ಲಿ ವಿನ್ಯಾಸದಿಂದ ಪೋಸ್ಟ್ ಮಾಡುತ್ತವೆ, ಆದ್ದರಿಂದ ಯಾರಾದರೂ ನಿಮಗಾಗಿ ಮೀಸಲಾದ ಕೋಡ್ ಅನ್ನು ಓದಬಹುದು. ಒಂದು ವರ್ಷದವರೆಗೆ 29 ಸಾರ್ವಜನಿಕ SMS ಗೇಟ್ವೇಗಳನ್ನು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡಿದ ಸಂಶೋಧಕರು (ಮೊರೆನೊ ಮತ್ತು ಸಹೋದ್ಯೋಗಿಗಳು, "ನಿಮ್ಮ ಕೋಡ್ 0000," 2023) 17,141 ಸಂಖ್ಯೆಗಳಿಗೆ ಕಳುಹಿಸಲಾದ 70 ದಶಲಕ್ಷಕ್ಕೂ ಹೆಚ್ಚು ಸಂದೇಶಗಳನ್ನು ಸಂಗ್ರಹಿಸಿದರು. ಮರುಬಳಕೆಯ ಸಂಖ್ಯೆಗಳು ಎರಡನೇ ಅಪಾಯವನ್ನು ಹೊಂದಿರುತ್ತವೆ. ಎರಡು US ವಾಹಕಗಳಲ್ಲಿ (ಕೆವಿನ್ ಲೀ ಮತ್ತು ಅರವಿಂದ್ ನಾರಾಯಣನ್, eCrime 2021) ಸಂಖ್ಯೆ ಮರುಬಳಕೆಯ ಪ್ರಿನ್ಸ್ಟನ್ ಅಧ್ಯಯನವು ಲಭ್ಯವಿರುವ 259 ಮಾದರಿ ಸಂಖ್ಯೆಗಳಲ್ಲಿ 215 ಮರುಬಳಕೆ ಮಾಡಲಾಗಿದೆ ಮತ್ತು ಕನಿಷ್ಠ ಒಂದು ದಾಳಿಗೆ ಗುರಿಯಾಗುತ್ತದೆ ಎಂದು ಕಂಡುಹಿಡಿದಿದೆ. ಆರು ಜನಪ್ರಿಯ ವೆಬ್ಸೈಟ್ಗಳಲ್ಲಿ ಪಾಸ್ವರ್ಡ್ ಮರುಪಡೆಯುವಿಕೆಯ ಮೂಲಕ ಖಾತೆ ಸ್ವಾಧೀನಕ್ಕೆ ಒಡ್ಡಿಕೊಂಡ 259 ಸಂಖ್ಯೆಗಳಲ್ಲಿ 171 ಮತ್ತು ಮರುಬಳಕೆಯ 200 ಸಂಖ್ಯೆಗಳಲ್ಲಿ 19 ಇನ್ನೂ ಒಂದು ವಾರದೊಳಗೆ ಪಾಸ್ಕೋಡ್ಗಳಂತಹ ಭದ್ರತೆ-ಸೂಕ್ಷ್ಮ ಸಂದೇಶಗಳನ್ನು ಸ್ವೀಕರಿಸಿವೆ ಎಂದು ಅಧ್ಯಯನವು ಕಂಡುಹಿಡಿದಿದೆ.
ಟೆಂಪ್ ಮೇಲ್ ಎಲ್ಲಿ ಹೊಂದಿಕೊಳ್ಳುತ್ತದೆ
ಕಡಿಮೆ ಪಾಲು ಸೈನ್ ಅಪ್ಗಳಲ್ಲಿ ಇಮೇಲ್ ಮಾಡಿದ ಕೋಡ್ಗಳಿಗೆ ಟೆಂಪ್ ಮೇಲ್ ಸೂಕ್ತವಾಗಿದೆ: ಫೋರಮ್, ಸುದ್ದಿಪತ್ರ, ಒನ್-ಆಫ್ ಡೌನ್ಲೋಡ್ ಅಥವಾ ನೀವು ಇಟ್ಟುಕೊಳ್ಳದ ಉತ್ಪನ್ನ ಪ್ರಯೋಗ. ನೀವು ಇಟ್ಟುಕೊಳ್ಳಲು ಯೋಜಿಸುವ ಖಾತೆಗಾಗಿ, ದೀರ್ಘಾವಧಿಯ ಇಮೇಲ್ ಅನ್ನು ಬಳಸಿ ಮತ್ತು ಖಾತೆಯನ್ನು ಹೊಂದಿಸಿದ ನಂತರ ದೃಢೀಕರಣ ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ಪಾಸ್ಕೀಯನ್ನು ಆನ್ ಮಾಡಿ. ಕೋಡ್ ಯಾವುದೇ ಚಾನಲ್ ಬಳಸಿದರೂ, ನಿಮ್ಮನ್ನು ಸಂಪರ್ಕಿಸುವ ಮತ್ತು ಅದನ್ನು ಕೇಳುವ ವ್ಯಕ್ತಿಗೆ ಅದನ್ನು ನೀಡಬೇಡಿ. ನೀವು ಪರಿಶೀಲನೆಯನ್ನು ಪ್ರಾರಂಭಿಸಿದ ಸೇವೆ ಅಥವಾ ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿ ಮಾತ್ರ ಕೋಡ್ ಅನ್ನು ನಮೂದಿಸಿ.
OTP ಡೆಲಿವರಿ ಸಾಮಾನ್ಯವಾಗಿ ಕೆಲಸ ಮಾಡಿದಾಗ
ಮೂರು ವಿಷಯಗಳು ಸಾಲುಗಟ್ಟಿ ನಿಂತಾಗ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ಗೆ ವಿತರಣೆಯು ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ: ಸೇವೆಯು ಇಮೇಲ್ ಮೂಲಕ ಕೋಡ್ ಅನ್ನು ಕಳುಹಿಸುತ್ತದೆ, ಅದು ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ಸ್ವೀಕರಿಸುತ್ತದೆ, ಮತ್ತು ಸ್ವೀಕರಿಸುವ ಸರ್ವರ್ ಮೇಲಿದೆ ಮತ್ತು ಸಂದೇಶವನ್ನು ತಕ್ಷಣವೇ ಸ್ವೀಕರಿಸುತ್ತದೆ. ನೀತಿಗಳು ಸೈಟ್ನಿಂದ ವ್ಯಾಪಕವಾಗಿ ಬದಲಾಗುತ್ತವೆ, ಆದ್ದರಿಂದ ಸೈಟ್ ನಿಮ್ಮ ವಿಳಾಸದೊಂದಿಗೆ ಏನು ಮಾಡುತ್ತದೆ ಎಂಬುದು ಏಕೈಕ ವಿಶ್ವಾಸಾರ್ಹ ಸಂಕೇತವಾಗಿದೆ.

ದೊಡ್ಡ ಡೊಮೇನ್ ಪೂಲ್ ಏನು ಮಾಡುತ್ತದೆ ಮತ್ತು ಏನು ಮಾಡುವುದಿಲ್ಲ
Tmailor 500+ ಡೊಮೇನ್ಗಳಲ್ಲಿ ವಿಳಾಸಗಳನ್ನು ನೀಡುತ್ತದೆ, ಇದು ನಿಮಗೆ ತಾತ್ಕಾಲಿಕ ವಿಳಾಸದ ಆಯ್ಕೆಯನ್ನು ನೀಡುತ್ತದೆ. ಅದು ವಿತರಣೆಯನ್ನು ಖಾತರಿಪಡಿಸುವುದಿಲ್ಲ ಅಥವಾ ಸೈಟ್ನ ಬಿಸಾಡಬಹುದಾದ-ಇಮೇಲ್ ನೀತಿಯನ್ನು ಬದಲಾಯಿಸುವುದಿಲ್ಲ. ಸೈಟ್ ವಿಳಾಸವನ್ನು ನಿರಾಕರಿಸಿದರೆ, ಆ ನಿರ್ಧಾರವನ್ನು ಗೌರವಿಸಿ ಮತ್ತು ಹೆಚ್ಚು ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ಪ್ರಯತ್ನಿಸುವ ಬದಲು ನೀವು ನಿಯಂತ್ರಿಸುವ ದೀರ್ಘಕಾಲೀನ ಇಮೇಲ್ ಅನ್ನು ಬಳಸಿ.
ವೇಗ ಅಪವರ್ತಕ
ಒಟಿಪಿ ಕೋಡ್ ಗಳು ಸಮಯ-ಸೂಕ್ಷ್ಮವಾಗಿವೆ, ಆದ್ದರಿಂದ ಸ್ವೀಕರಿಸುವ ಭಾಗವೂ ಮುಖ್ಯವಾಗಿದೆ. ಟಿಮೈಲರ್ ಗೂಗಲ್ ಎಂಎಕ್ಸ್ ಸರ್ವರ್ ಗಳ ಮೂಲಕ ಒಳಬರುವ ಮೇಲ್ ಅನ್ನು ತೆಗೆದುಕೊಳ್ಳುತ್ತದೆ, ಆದ್ದರಿಂದ ಕಳುಹಿಸುವವರು ವ್ಯಾಪಕವಾಗಿ ಬಳಸುವ ಮೇಲ್ ಮಾರ್ಗಕ್ಕೆ ಹಸ್ತಾಂತರಿಸುತ್ತಾರೆ ಮತ್ತು ಸಾಮಾನ್ಯ ಪುನರಾವರ್ತನೆಗಳು ವಿನ್ಯಾಸಗೊಳಿಸಿದಂತೆ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತವೆ. ಅದು ಕಾರ್ಯವಿಧಾನವನ್ನು ವಿವರಿಸುತ್ತದೆ, ವೇಗದ ಖಾತರಿಯಲ್ಲ; ಒಳಬರುವ ಇಮೇಲ್ ಗಾಗಿ ಟಿಮೈಲರ್ ಗೂಗಲ್ ನ ಸರ್ವರ್ ಗಳನ್ನು ಏಕೆ ಬಳಸುತ್ತಾನೆ ಎಂಬುದರ ಹಿನ್ನೆಲೆ ಇದೆ. ಕಳುಹಿಸಿದವರು ಇನ್ನೂ ಕಳುಹಿಸದ ಸಂದೇಶವನ್ನು ಯಾವುದೇ ಇನ್ಬಾಕ್ಸ್ ಸ್ವೀಕರಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ.
OTP ಕೋಡ್ಗಳು ಏಕೆ ವಿಫಲವಾಗುತ್ತವೆ
OTP ಬಿಸಾಡಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್ ಅನ್ನು ತಲುಪದಿದ್ದಾಗ, ಕಾರಣವು ಸಾಮಾನ್ಯವಾಗಿ ಮೂರು ಗುಂಪುಗಳಲ್ಲಿ ಒಂದಕ್ಕೆ ಸೇರುತ್ತದೆ. ಪ್ರತಿಯೊಂದಕ್ಕೂ ವಿಭಿನ್ನ ಪ್ರತಿಕ್ರಿಯೆಯ ಅಗತ್ಯವಿರುತ್ತದೆ, ಆದ್ದರಿಂದ ನೀವು ಮತ್ತೆ ಪ್ರಯತ್ನಿಸುವ ಮೊದಲು ನೀವು ಯಾವುದನ್ನು ಎದುರಿಸುತ್ತಿದ್ದೀರಿ ಎಂದು ತಿಳಿಯಲು ಇದು ಸಹಾಯ ಮಾಡುತ್ತದೆ. ನಿಮ್ಮ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಇಮೇಲ್ಗಳನ್ನು ಸ್ವೀಕರಿಸದಿದ್ದರೆ, ಮೊದಲು ಪ್ರತಿ ಸಂದೇಶವು ಕಾಣೆಯಾಗಿದೆಯೇ ಅಥವಾ ಕೇವಲ ಒಂದು ಸೈಟ್ನ ಕೋಡ್ ಅನ್ನು ಪರಿಶೀಲಿಸಿ. ಒಂದೇ ಕಾಣೆಯಾದ ಕೋಡ್ ಸಾಮಾನ್ಯವಾಗಿ ಕಳುಹಿಸುವವರು, ಅದರ ವಿಳಾಸ ನೀತಿ ಅಥವಾ ವಿತರಣಾ ಚಾನಲ್ ಅನ್ನು ಸೂಚಿಸುತ್ತದೆ; ಹಲವಾರು ಸಂಬಂಧವಿಲ್ಲದ ಕಳುಹಿಸುವವರಿಂದ ಬರುವ ಯಾವುದೂ ಇನ್ಬಾಕ್ಸ್ ಅಥವಾ ಸ್ವೀಕರಿಸುವ ಸೇವೆಯನ್ನು ಸೂಚಿಸುವುದಿಲ್ಲ.
ಸೈಟ್ ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ನಿರಾಕರಿಸುತ್ತದೆ
ಕೆಲವು ಸೇವೆಗಳು ಬಿಸಾಡಬಹುದಾದ ಡೊಮೇನ್ಗಳ ಆಂತರಿಕ ಅಥವಾ ಮೂರನೇ ವ್ಯಕ್ತಿಯ ಪಟ್ಟಿಗಳ ವಿರುದ್ಧ ಸೈನ್ಅಪ್ಗಳನ್ನು ಪರಿಶೀಲಿಸುತ್ತವೆ. ಅವರು ದೋಷದೊಂದಿಗೆ ಸೈನ್ಅಪ್ನಲ್ಲಿ ವಿಳಾಸವನ್ನು ತಿರಸ್ಕರಿಸಬಹುದು, ಅಥವಾ ಫಾರ್ಮ್ ಅನ್ನು ಸ್ವೀಕರಿಸಬಹುದು ಮತ್ತು ಕೋಡ್ ಅನ್ನು ಎಂದಿಗೂ ಕಳುಹಿಸುವುದಿಲ್ಲ. ಯಾವುದೇ ರೀತಿಯಲ್ಲಿ, ಅದನ್ನು ಸೈಟ್ನ ನಿರ್ಧಾರವೆಂದು ಪರಿಗಣಿಸಿ ಮತ್ತು ಆ ಖಾತೆಗಾಗಿ ನೀವು ನಿಯಂತ್ರಿಸುವ ದೀರ್ಘಕಾಲೀನ ಇಮೇಲ್ ಅನ್ನು ಬಳಸಿ.ವೆಬ್ ಸೈಟ್ ಗಳು ಬಿಸಾಡಬಹುದಾದ ಡೊಮೇನ್ ಗಳನ್ನು ಏಕೆ ತಿರಸ್ಕರಿಸುತ್ತವೆ ಎಂಬುದಕ್ಕೆ ನಮ್ಮ ಮಾರ್ಗದರ್ಶಿ ಈ ಫಿಲ್ಟರಿಂಗ್ ಹೇಗೆ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ ಎಂಬುದನ್ನು ವಿವರಿಸುತ್ತದೆ.
ಕೋಡ್ ವಿಳಂಬವಾಗಿದೆ ಅಥವಾ ಎಂದಿಗೂ ಕಳುಹಿಸಲಾಗುವುದಿಲ್ಲ
ಕಳುಹಿಸುವವರು ಸಂದೇಶಗಳನ್ನು ಸರದಿಯಲ್ಲಿ ನಿಲ್ಲಿಸುತ್ತಾರೆ ಮತ್ತು ಥ್ರೋಟಲ್ ಮಾಡುತ್ತಾರೆ, ಮತ್ತು ಕೆಲವರು ಕಳುಹಿಸುವ ಮೊದಲು ದುರುಪಯೋಗ ವಿರೋಧಿ ಪರಿಶೀಲನೆಗಳನ್ನು ನಡೆಸುತ್ತಾರೆ. ಸ್ವೀಕರಿಸುವ ಸರ್ವರ್ ಮೊದಲ ಪ್ರಯತ್ನವನ್ನು ಮುಂದೂಡಬಹುದು, ಗ್ರೇಲಿಸ್ಟಿಂಗ್ ಎಂದು ಕರೆಯಲ್ಪಡುವ ಸ್ಪ್ಯಾಮ್-ನಿಯಂತ್ರಣ ತಂತ್ರ, ಆದ್ದರಿಂದ ಕಳುಹಿಸುವವರ ಮೇಲ್ ಸರ್ವರ್ ಮರುಪ್ರಯತ್ನಿಸಿದ ನಂತರವೇ ಕೋಡ್ ಬರುತ್ತದೆ. "ಪುನಃ ಕಳುಹಿಸಿ" ಅನ್ನು ಮತ್ತೆ ಮತ್ತೆ ಒತ್ತುವುದರಿಂದ ಕೂಲ್ಡೌನ್ ಅನ್ನು ಪ್ರಚೋದಿಸಬಹುದು, ಮತ್ತು ಹೊಸ ಕೋಡ್ ಆಗಾಗ್ಗೆ ಹಿಂದಿನದನ್ನು ರದ್ದುಗೊಳಿಸುತ್ತದೆ. ತೆರೆದಿರುವ ಇನ್ಬಾಕ್ಸ್ನಲ್ಲಿ ಸಣ್ಣ ವಿಳಂಬವು ನಿರುಪದ್ರವಿಯಾಗಿದೆ, ಆದರೆ ಇದು 10 ನಿಮಿಷಗಳ ಕೌಂಟ್ಡೌನ್ ಅನ್ನು ಮೀರಿಸಬಹುದು.
ಕೋಡ್ ಬೇರೆಡೆ ಹೋಯಿತು
ಕೋಡ್ ನೀವು ನೋಡುತ್ತಿರುವ ವಿಳಾಸಕ್ಕಿಂತ ಬೇರೆ ವಿಳಾಸಕ್ಕೆ, ಈಗಾಗಲೇ ಅಸ್ತಿತ್ವದಲ್ಲಿರುವ ಖಾತೆಗಾಗಿ ಫೈಲ್ನಲ್ಲಿರುವ ಇಮೇಲ್ಗೆ ಅಥವಾ SMS ಅಥವಾ ಅಪ್ಲಿಕೇಶನ್ ಪ್ರಾಂಪ್ಟ್ನಂತಹ ಮತ್ತೊಂದು ಚಾನಲ್ಗೆ ಹೋಗಿರಬಹುದು. ಸಮಯದ ಇನ್ಬಾಕ್ಸ್ ಈಗಾಗಲೇ ಹೊಸ ವಿಳಾಸಕ್ಕೆ ಬದಲಾಯಿಸಿದ ನಂತರವೂ ಕೋಡ್ ಬರಬಹುದು. ಪ್ಲಾಟ್ಫಾರ್ಮ್ ಟಿಪ್ಪಣಿಗಳೊಂದಿಗೆ ಕಾರಣದಿಂದ ಕಾರಣಕ್ಕಾಗಿ ವಾಕ್ಥ್ರೂಗಾಗಿ,ಒಟಿಪಿ ಇಮೇಲ್ ಬರದಿರಲು 12 ಕಾರಣಗಳಿಗೆ ಮಾರ್ಗದರ್ಶಿಯನ್ನು ನೋಡಿ.
ಇನ್ಬಾಕ್ಸ್ ಪ್ರಕಾರದಿಂದ OTP ವಿಶ್ವಾಸಾರ್ಹತೆ
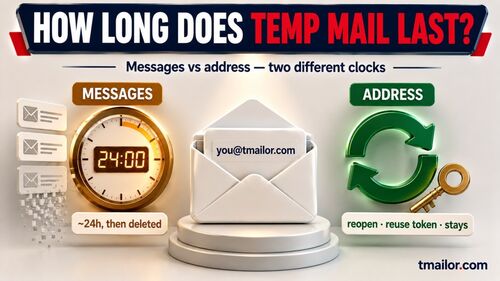
ಬಹಿರಂಗಪಡಿಸುವಿಕೆ: ಟಿಮೈಲರ್ ಈ ಬ್ಲಾಗ್ ಅನ್ನು ಪ್ರಕಟಿಸುತ್ತದೆ, ಮತ್ತು ಕೆಳಗಿನ ಹೋಲಿಕೆಯಲ್ಲಿ ಟಿಮೈಲರ್ ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ-ಇನ್ ಬಾಕ್ಸ್ ಉದಾಹರಣೆಯಾಗಿದೆ. ಅದರ ಮಿತಿಗಳು ಸಹ ಅನ್ವಯಿಸುತ್ತವೆ: ಇದು ಸ್ವೀಕರಿಸಲು ಮಾತ್ರ, ಸಂದೇಶಗಳು ಬಂದ ನಂತರ ಸುಮಾರು 24 ಗಂಟೆಗಳ ಕಾಲ ಗೋಚರಿಸುತ್ತವೆ, ಕಳೆದುಹೋದ ಪ್ರವೇಶ ಟೋಕನ್ ಅನ್ನು ಮರುಪಡೆಯಲು ಸಾಧ್ಯವಿಲ್ಲ, ಮತ್ತು ಕೆಲವು ಸೈಟ್ ಗಳು ಬಿಸಾಡಬಹುದಾದ ಡೊಮೇನ್ ಗಳನ್ನು ಸಂಪೂರ್ಣವಾಗಿ ನಿರಾಕರಿಸುತ್ತವೆ.
ಪರಿಶೀಲನೆಗಾಗಿ ಎಲ್ಲಾ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಒಂದೇ ರೀತಿ ವರ್ತಿಸುವುದಿಲ್ಲ. ನೀವು ಇನ್ ಬಾಕ್ಸ್ ಅನ್ನು ಎಷ್ಟು ಸಮಯದವರೆಗೆ ಓದಬಹುದು ಮತ್ತು ನಂತರ ಅದೇ ವಿಳಾಸಕ್ಕೆ ಮರಳಬಹುದೇ ಎಂಬುದು ನಿರ್ಣಾಯಕ ಅಂಶಗಳು. ನೀವು ತ್ವರಿತ ಸಮಯದ ಇನ್ ಬಾಕ್ಸ್ ಅನ್ನು ಬಯಸಿದರೆ, ಟಿಮೈಲರ್ ನ 10 ನಿಮಿಷಗಳ ಮೇಲ್ 10 ನಿಮಿಷಗಳ ಕೌಂಟ್ಡೌನ್ನೊಂದಿಗೆ ಪ್ರಾರಂಭವಾಗುತ್ತದೆ, ಅದನ್ನು ನೀವು 60 ನಿಮಿಷಗಳವರೆಗೆ ವಿಸ್ತರಿಸಬಹುದು. ಶ್ರೇಯಾಂಕಿತ, ಅಗತ್ಯದ ಆಯ್ಕೆಗಾಗಿ, OTP ಸ್ಥಗಿತಕ್ಕಾಗಿಅತ್ಯುತ್ತಮ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಅನ್ನು ನೋಡಿ.
| ಇನ್ಬಾಕ್ಸ್ ಮಾದರಿ | ನೀವು ಅದನ್ನು ಎಷ್ಟು ಸಮಯ ಓದಬಹುದು | ನೀವು ನಂತರ ಹಿಂತಿರುಗಬಹುದೇ? | ಒಟಿಪಿ ಫಿಟ್ | ಅತ್ಯುತ್ತಮವಾಗಿ |
|---|---|---|---|---|
| ಸಮಯದ ಇನ್ಬಾಕ್ಸ್ (10 ನಿಮಿಷಗಳ ಮೇಲ್) | ಕೌಂಟ್ಡೌನ್, ಸಾಮಾನ್ಯವಾಗಿ 10 ನಿಮಿಷಗಳು; ಟಿಮೈಲರ್ ಅನ್ನು ಉಳಿದಿರುವ 60 ನಿಮಿಷಗಳವರೆಗೆ ವಿಸ್ತರಿಸಬಹುದು | ಸಾಮಾನ್ಯವಾಗಿ ಇಲ್ಲ; Tmailor ನಲ್ಲಿ, ಇತ್ತೀಚಿನ ವಿಳಾಸವು ಅದೇ ಸಾಧನದಲ್ಲಿ ಇತಿಹಾಸದಲ್ಲಿ ಇನ್ನೂ ಲಭ್ಯವಿರುವಾಗ ಉಳಿಯುತ್ತದೆ | ತ್ವರಿತ ಕೋಡ್ಗಳಿಗೆ ದಂಡ; ಹೆರಿಗೆಯು ವಿಳಂಬವಾದರೆ ಅಪಾಯಕಾರಿ | ನೀವು ಎಂದಿಗೂ ಪುನಃ ಭೇಟಿ ಮಾಡುವುದಿಲ್ಲ |
| ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್ (Tmailor) | ಪ್ರತಿ ಸಂದೇಶವು ಬಂದ ನಂತರ ಸುಮಾರು 24 ಗಂಟೆಗಳ ಕಾಲ ಗೋಚರಿಸುತ್ತದೆ | ಹೌದು, ಯಾವುದೇ ಸಾಧನದಲ್ಲಿ, ಉಳಿಸಿದ ಪ್ರವೇಶ ಟೋಕನ್ನೊಂದಿಗೆ | ಸೈಟ್ ವಿಳಾಸವನ್ನು ಸ್ವೀಕರಿಸಿದಾಗ ಒಳ್ಳೆಯದು; ವಿಳಂಬಗಳು ಮತ್ತು ನಂತರದ ಕೋಡ್ಗಳನ್ನು ಒಳಗೊಳ್ಳುತ್ತದೆ | ನಿಮಗೆ ಮತ್ತೆ ಅಗತ್ಯವಿರಬಹುದಾದ ಸೈನ್ ಅಪ್ಗಳು, ಬಹು-ಹಂತದ ಹರಿವುಗಳು |
| ಸಾರ್ವಜನಿಕ ಹಂಚಿದ ಇನ್ಬಾಕ್ಸ್ | ಪೂರೈಕೆದಾರರಿಂದ ಬದಲಾಗುತ್ತದೆ | ವಿಳಾಸ ತಿಳಿದಿರುವ ಯಾರಾದರೂ ಅದನ್ನು ತೆರೆಯಬಹುದು | ಸಾಮಾನ್ಯವಾಗಿ ತಿರಸ್ಕರಿಸಲಾಗುತ್ತದೆ, ಮತ್ತು ಕೋಡ್ ಇತರರಿಗೆ ಗೋಚರಿಸುತ್ತದೆ | ಕಡಿಮೆ-ಪಾಲು ಎಸೆಯುವ ಪರೀಕ್ಷೆಗಳು ಮಾತ್ರ |
OTP ಕೋಡ್ಗಳು ಎಷ್ಟು ಸಮಯದವರೆಗೆ ಮಾನ್ಯವಾಗಿರುತ್ತವೆ
ಕಳುಹಿಸುವ ಸೇವೆಯು ಅವಧಿ ಮುಗಿಯುವುದನ್ನು ನಿರ್ಧರಿಸುತ್ತದೆ, ನಿಮ್ಮ ಇಮೇಲ್ ಪೂರೈಕೆದಾರರಲ್ಲ. ಲಾಗಿನ್ ಮತ್ತು ಸೈನ್ ಅಪ್ ಕೋಡ್ಗಳು ಸಾಮಾನ್ಯವಾಗಿ ಕೆಲವೇ ನಿಮಿಷಗಳ ಕಾಲ ಇರುತ್ತವೆ, ಆದರೆ ಇಮೇಲ್-ಪರಿಶೀಲನೆ ಲಿಂಕ್ಗಳು ಮತ್ತು ರಿಕವರಿ ಕೋಡ್ಗಳು ಹೆಚ್ಚು ಕಾಲ ಉಳಿಯಬಹುದು; ಪರದೆ ಅಥವಾ ಇಮೇಲ್ ಸಾಮಾನ್ಯವಾಗಿ ಎಷ್ಟು ಸಮಯ ಎಂದು ಹೇಳುತ್ತದೆ. NIST ಪ್ರಕಾರ, ಅದರ ಮಾನದಂಡವನ್ನು ಪೂರೈಸುವ ಔಟ್-ಆಫ್-ಬ್ಯಾಂಡ್ ದೃಢೀಕರಣವನ್ನು 10 ನಿಮಿಷಗಳಲ್ಲಿ ಪೂರ್ಣಗೊಳಿಸಬೇಕು, ಆದರೆ ಆ ನಿಯಮವು ಅದರ ಮಾನದಂಡವನ್ನು ಪೂರೈಸುವ ಸೈನ್-ಇನ್ ಹಂತಗಳಿಗೆ ಅನ್ವಯಿಸುತ್ತದೆ, ಪ್ರತಿ ಇಮೇಲ್ ಮಾಡಿದ ಕೋಡ್ಗೆ ಅಲ್ಲ. ಪರದೆಯ ಮೇಲಿನ ಕ್ಷಣಗಣನೆಯನ್ನು ನಿಜವಾದ ಮಿತಿ ಎಂದು ಪರಿಗಣಿಸಿ.
ಕೋಡ್ ಜೀವಿತಾವಧಿ ಮತ್ತು ಸಂದೇಶ ಜೀವಿತಾವಧಿ ವಿಭಿನ್ನ ಗಡಿಯಾರಗಳಾಗಿವೆ. ಟಿಮೈಲರ್ ನಲ್ಲಿ, ಸಂದೇಶವು ಬಂದ ನಂತರ ಸುಮಾರು 24 ಗಂಟೆಗಳ ಕಾಲ ಗೋಚರಿಸುತ್ತದೆ, ಆದರೆ ಅದರೊಳಗಿನ ಕೋಡ್ ನಿಮಿಷಗಳಲ್ಲಿ ಮುಕ್ತಾಯಗೊಳ್ಳಬಹುದು. ಟೆಂಪ್ ಮೇಲ್ ಎಷ್ಟು ಕಾಲ ಉಳಿಯುತ್ತದೆ ಎಂಬುದರ ಬಗ್ಗೆ ನಮ್ಮ ಮಾರ್ಗದರ್ಶಿಯು ಸಂದೇಶ ಧಾರಣವನ್ನು ವಿಳಾಸ ಮರುಬಳಕೆಯಿಂದ ಬೇರ್ಪಡಿಸುತ್ತದೆ.
OTP ಬರದಿದ್ದಾಗ ಪರಿಶೀಲನಾಪಟ್ಟಿಯನ್ನು ಸರಿಪಡಿಸಿ
ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಸಮಸ್ಯೆ ಎಂದು ಭಾವಿಸುವ ಮೊದಲು ಈ ತಪಾಸಣೆಗಳನ್ನು ಕ್ರಮಬದ್ಧವಾಗಿ ಚಲಾಯಿಸಿ:
- ಟೈಮರ್ಗಾಗಿ ಕಾಯಿರಿ, ನಂತರ ಒಮ್ಮೆ ಮರುಕಳುಹಿಸಿ. ಬರುವ ಹೊಸ ಕೋಡ್ ಅನ್ನು ಮಾತ್ರ ಬಳಸಿ.
- ವಿಳಾಸ ಮತ್ತು ಚಾನಲ್ ಅನ್ನು ದೃಢೀಕರಿಸಿ. ದೃಢೀಕರಣ ಪರದೆಯಲ್ಲಿರುವ ವಿಳಾಸವು ನೀವು ನೋಡುತ್ತಿರುವ ಇನ್ಬಾಕ್ಸ್ಗೆ ಹೊಂದಿಕೆಯಾಗುತ್ತದೆ ಎಂದು ದೃಢೀಕರಿಸಿ, ಮತ್ತು ಸೇವೆಯು ಕೋಡ್ ಅನ್ನು SMS, ಅಪ್ಲಿಕೇಶನ್ ಪ್ರಾಂಪ್ಟ್ ಅಥವಾ ಫೈಲ್ನಲ್ಲಿರುವ ಹಳೆಯ ಇಮೇಲ್ಗೆ ಕಳುಹಿಸಿದೆಯೇ ಎಂದು ಪರಿಶೀಲಿಸಿ.
- ಇನ್ಬಾಕ್ಸ್ ಅನ್ನು ತೆರೆದಿಡಿ. ಟಿಮೇಲ್ ಇನ್ ಬಾಕ್ಸ್ ಯಾವುದೇ ಸ್ಪ್ಯಾಮ್ ಫೋಲ್ಡರ್ ಇಲ್ಲದ ಒಂದೇ ಪಟ್ಟಿಯಾಗಿದೆ, ಆದ್ದರಿಂದ ನೋಡಲು ಬೇರೆಲ್ಲೂ ಇಲ್ಲ. ಸಮಯವು ಅನಿಶ್ಚಿತವಾಗಿದ್ದರೆ, ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ವಿಳಾಸದೊಂದಿಗೆ ಪ್ರಾರಂಭಿಸಿ ಮತ್ತು ಅದರ ಪ್ರವೇಶ ಟೋಕನ್ ಅನ್ನು ಉಳಿಸಿ.
- ನಿರಾಕರಣೆಯನ್ನು ಗೌರವಿಸಿ. ಸೈಟ್ ವಿಳಾಸವನ್ನು ತಿರಸ್ಕರಿಸಿದರೆ ಅಥವಾ ಅದಕ್ಕೆ ಎಂದಿಗೂ ಕೋಡ್ ಅನ್ನು ಕಳುಹಿಸದಿದ್ದರೆ, ಆ ಖಾತೆಗೆ ನೀವು ನಿಯಂತ್ರಿಸುವ ದೀರ್ಘಕಾಲೀನ ಇಮೇಲ್ ಅನ್ನು ಬಳಸಿ. ವಿಳಾಸದ ನಂತರ ವಿಳಾಸವನ್ನು ಪ್ರಯತ್ನಿಸುವುದು ಸೈಟ್ನ ನೀತಿಗೆ ವಿರುದ್ಧವಾಗಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ ಮತ್ತು ಖಾತೆಯನ್ನು ಅಪಾಯಕ್ಕೆ ಸಿಲುಕಿಸುತ್ತದೆ.
"ದಿ ಕೋಡ್ ಎಲ್ಲೋ ಹೋಗಿದೆ" ಅಡಿಯಲ್ಲಿ ಮೇಲೆ ಲಿಂಕ್ ಮಾಡಲಾದ ಡಯಾಗ್ನೋಸ್ಟಿಕ್ ಹಬ್ Steam, Epic Games, Discord, Binance, Instagram ಮತ್ತು X ಸೇರಿದಂತೆ ಪ್ರತಿಯೊಂದು ಕಾರಣವನ್ನು ಆಳವಾಗಿ ಒಳಗೊಂಡಿದೆ.
ಟೈಮ್ಡ್ ವರ್ಸಸ್ ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್: OTP ಗೆ ಯಾವುದನ್ನು ಬಳಸಬೇಕು
ನಿಮಗೆ ಒಂದು ತಕ್ಷಣದ ಕೋಡ್ ಅಗತ್ಯವಿದ್ದಾಗ ಮಾತ್ರ ಸಮಯದ ಇನ್ಬಾಕ್ಸ್ ಅನ್ನು ಬಳಸಿ ಮತ್ತು ಖಾತೆಯನ್ನು ಇಟ್ಟುಕೊಳ್ಳುವುದಿಲ್ಲ. ಸೇವೆಯು ನಂತರದ ಪರಿಶೀಲನೆ, ಭದ್ರತೆ ಎಚ್ಚರಿಕೆಗಳು, ಅಥವಾ ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸುವ ಸಂದೇಶಗಳನ್ನು ಕಳುಹಿಸಿದಾಗ ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ ವಿಳಾಸವನ್ನು ಬಳಸಿ. ಪ್ರವೇಶ ಟೋಕನ್ ಅನ್ನು ಸುರಕ್ಷಿತವಾಗಿ ಉಳಿಸಿ: ಅದನ್ನು ಹೊಂದಿರುವ ಯಾರಾದರೂ ಇನ್ಬಾಕ್ಸ್ ಅನ್ನು ತೆರೆಯಬಹುದು, ಮತ್ತು ಕಳೆದುಹೋದ ಪ್ರವೇಶ ಟೋಕನ್ ಅನ್ನು ಬೆಂಬಲದಿಂದ ಮರುಪಡೆಯಲು ಸಾಧ್ಯವಿಲ್ಲ.

ಟಿಮೈಲರ್ ನಲ್ಲಿ, ಕೌಂಟ್ ಡೌನ್ ನ ಕೊನೆಯನ್ನು ತಲುಪುವುದು ಪುಟವನ್ನು ಹೊಸ ವಿಳಾಸಕ್ಕೆ ಬದಲಾಯಿಸುತ್ತದೆ; ಇದು ಹಿಂದಿನ ವಿಳಾಸವನ್ನು ತಕ್ಷಣ ಕಣ್ಮರೆಯಾಗುವಂತೆ ಮಾಡುವುದಿಲ್ಲ. ಹಿಂದಿನ ವಿಳಾಸವನ್ನು ಅದೇ ಸಾಧನದಲ್ಲಿ ಇತಿಹಾಸದಲ್ಲಿ ಉಳಿಸಲಾಗಿದೆ ಮತ್ತು ಅದು ಇನ್ನೂ ಲಭ್ಯವಿರುವಾಗ ಅದನ್ನು ಪುನಃ ತೆರೆಯಬಹುದು, ಮತ್ತು ಅದರ ಪ್ರವೇಶ ಟೋಕನ್ ಅದನ್ನು ಮತ್ತೊಂದು ಸಾಧನದಲ್ಲಿ ಮರುತೆರೆಯಲು ನಿಮಗೆ ಅನುಮತಿಸುತ್ತದೆ. ಬರುವ ಸಂದೇಶಗಳು ಸುಮಾರು 24 ಗಂಟೆಗಳ ಕಾಲ ಗೋಚರಿಸುತ್ತವೆ.
ಸಮಯದ ಪ್ರಶ್ನೆಯ ಬಗ್ಗೆ ಮುಖಾಮುಖಿಗಾಗಿ, ಒಟಿಪಿಗಾಗಿ ಟೆಂಪ್ ಮೇಲ್ ವರ್ಸಸ್ 10 ನಿಮಿಷದ ಮೇಲ್ ಅನ್ನು ನೋಡಿ. ಎರಡು ಮಾದರಿಗಳ ನಡುವಿನ ಭದ್ರತೆ ಮತ್ತು ಗೌಪ್ಯತೆ ವ್ಯಾಪಾರವನ್ನು ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ ವರ್ಸಸ್ ಅಲ್ಪಾವಧಿಯ ಇನ್ ಬಾಕ್ಸ್ ಮಾರ್ಗದರ್ಶಿಯಲ್ಲಿ ಒಳಗೊಂಡಿದೆ.
ಬಹು-ಹಂತ ಪರಿಶೀಲನೆ
ಕೆಲವು ಪ್ಲಾಟ್ಫಾರ್ಮ್ಗಳು ದೃಢೀಕರಣ ಇಮೇಲ್ ಅನ್ನು ಕಳುಹಿಸುತ್ತವೆ, ನಂತರ ಪ್ರತ್ಯೇಕ OTP, ನಂತರ ಸೆಟಪ್ ಸಂದೇಶ. ಸಣ್ಣ ಕೌಂಟ್ಡೌನ್ ಇದ್ದರೆ, ನೀವು ಮೊದಲನೆಯದನ್ನು ಹಿಡಿಯಬಹುದು ಮತ್ತು ಕೆಲವು ನಿಮಿಷಗಳ ನಂತರ ಬರುವ OTP ಅನ್ನು ತಪ್ಪಿಸಿಕೊಳ್ಳಬಹುದು. ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ ವಿಳಾಸವು ನೀವು ಅದನ್ನು ಪುನಃ ತೆರೆಯುವವರೆಗೆ ಹೊಸ ಸಂದೇಶಗಳನ್ನು ಸ್ವೀಕರಿಸುತ್ತಲೇ ಇರುತ್ತದೆ.
ಮರು-ಪರಿಶೀಲನೆ ಮತ್ತು ಭದ್ರತಾ ಎಚ್ಚರಿಕೆಗಳು
ನೀವು ಹೊಸ ಸಾಧನದಿಂದ ಲಾಗ್ ಇನ್ ಮಾಡಿದಾಗ ಸಾಮಾಜಿಕ ಮತ್ತು SaaS ಪ್ಲಾಟ್ಫಾರ್ಮ್ಗಳು ಹೆಚ್ಚಾಗಿ ಮರು-ಪರಿಶೀಲಿಸುತ್ತವೆ. ನಿಮ್ಮ ಮೂಲ ಸೈನ್ ಅಪ್ ವಿಳಾಸ ಇನ್ನು ಮುಂದೆ ಲಭ್ಯವಿಲ್ಲದಿದ್ದರೆ, ನೀವು ಪರಿಶೀಲನೆಯನ್ನು ಪೂರ್ಣಗೊಳಿಸಲು ಸಾಧ್ಯವಿಲ್ಲ ಮತ್ತು ಪ್ರವೇಶವನ್ನು ಕಳೆದುಕೊಳ್ಳಬಹುದು. ಮರುಪಡೆಯಬಹುದಾದ ವಿಳಾಸವು ಆ ಮಾರ್ಗವನ್ನು ಲಭ್ಯವಾಗಿರಿಸುತ್ತದೆ.
ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸುವಿಕೆ ಸುರಕ್ಷತಾ ಜಾಲ
ಪಾಸ್ವರ್ಡ್ ಮರುಹೊಂದಿಸುವಿಕೆ ಇಮೇಲ್ ನೀವು ಸೈನ್ ಅಪ್ ಮಾಡಿದ ವಿಳಾಸಕ್ಕೆ ಹೋಗುತ್ತದೆ. ಸಮಯದ ವಿಳಾಸ ಈಗಾಗಲೇ ಹೋಗಿರಬಹುದು. ನೀವು ಅದರ ಆಕ್ಸೆಸ್ ಟೋಕನ್ನೊಂದಿಗೆ ಮರುತೆರೆಯುವ ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ ವಿಳಾಸವು ಇನ್ನೂ ಹೊಸ ಮರುಹೊಂದಿಸುವ ಇಮೇಲ್ ಅನ್ನು ಸ್ವೀಕರಿಸಬಹುದು, ನಂತರ ಅದು ಸುಮಾರು 24 ಗಂಟೆಗಳ ಕಾಲ ಗೋಚರಿಸುತ್ತದೆ.
ಸರಳ ನಿಯಮ
ನೀವು ಎರಡೂ ಪ್ರಶ್ನೆಗಳಿಗೆ "ಬಹುಶಃ" ಅಥವಾ "ಹೌದು" ಎಂದು ಉತ್ತರಿಸಿದರೆ, ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ ವಿಳಾಸವನ್ನು ಬಳಸಿ: (1) ಮುಂದಿನ ಕೆಲವು ನಿಮಿಷಗಳ ನಂತರ ನನಗೆ ಮತ್ತೆ ಈ ವಿಳಾಸದ ಅಗತ್ಯವಿದೆಯೇ? (2) ನಾನು ಈ ಖಾತೆಯನ್ನು ಇಟ್ಟುಕೊಳ್ಳಲು ಬಯಸುತ್ತೇನೆಯೇ? ಒಂದು ಬಾರಿಯ ಡೌನ್ಲೋಡ್ಗಳು, ಸುದ್ದಿಪತ್ರ ಪೂರ್ವವೀಕ್ಷಣೆಗಳು ಮತ್ತು ತ್ವರಿತ ಉತ್ಪನ್ನ ಪರೀಕ್ಷೆಗಳಿಗಾಗಿ, ಸಮಯದ ಇನ್ಬಾಕ್ಸ್ ಉತ್ತಮವಾಗಿದೆ.
ನಿರ್ದಿಷ್ಟ ಪ್ಲಾಟ್ಫಾರ್ಮ್ಗಳಲ್ಲಿ OTP
ಇಮೇಲ್ ವಿತರಣೆಯು ತಾಂತ್ರಿಕವಾಗಿ ಎಲ್ಲೆಡೆ ಒಂದೇ ರೀತಿಯಲ್ಲಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತದೆ, ಆದರೆ ಸೈಟ್ಗಳು ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ಸ್ವೀಕರಿಸುತ್ತವೆಯೇ ಮತ್ತು ಕೋಡ್ಗಳಿಗಾಗಿ ಅವರು ಯಾವ ಚಾನಲ್ ಅನ್ನು ಬಳಸುತ್ತಾರೆ ಎಂಬುದರಲ್ಲಿ ಭಿನ್ನವಾಗಿರುತ್ತದೆ. ಸಾಮಾಜಿಕ ನೆಟ್ ವರ್ಕ್ ಸೈನ್ ಅಪ್ ಗಳಿಗೆ ನಮ್ಮ ಮಾರ್ಗದರ್ಶಿ ಆ ಹರಿವುಗಳನ್ನು ಒಳಗೊಂಡಿದೆ, ಮತ್ತು ಪ್ಲಾಟ್ಫಾರ್ಮ್ ವಿಳಾಸವನ್ನು ತಿರಸ್ಕರಿಸಿದರೆ, ಅದಕ್ಕಾಗಿ ದೀರ್ಘಕಾಲೀನ ಇಮೇಲ್ ಅನ್ನು ಬಳಸಿ. AI ಪರಿಕರಗಳು ತಮ್ಮದೇ ಆದ ಲಾಗಿನ್ ಕೋಡ್ಗಳನ್ನು ಸೇರಿಸುತ್ತವೆ; ಚಾಟ್ ಜಿಪಿಟಿ ಸೈನ್ ಅಪ್ ಮತ್ತು ಲಾಗಿನ್-ಕೋಡ್ ಮಾರ್ಗದರ್ಶಿ ಆ ಪ್ರಕರಣವನ್ನು ಒಳಗೊಂಡಿದೆ. ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸವನ್ನು ಎಲ್ಲಿ ನಿರಾಕರಿಸುವ ಸಾಧ್ಯತೆಯಿದೆ ಎಂಬುದನ್ನು ಮುಂಚಿತವಾಗಿ ಪರಿಶೀಲಿಸಲು, ಸೈಟ್ ಗಳು ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಅನ್ನು ಸ್ವೀಕರಿಸುತ್ತವೆ ನೋಡಿ.
ಟೆಂಪ್ ಮೇಲ್ OTP ಅನ್ನು ಯಾವುದಕ್ಕಾಗಿ ಬಳಸಬಾರದು
ಟೆಂಪ್ ಮೇಲ್ ಅನ್ನು ಗೌಪ್ಯತೆ-ಪ್ರಜ್ಞೆಯ ಸೈನ್ ಅಪ್ಗಳು ಮತ್ತು ಕಡಿಮೆ-ಪಾಲು ಖಾತೆಗಳಿಗಾಗಿ ನಿರ್ಮಿಸಲಾಗಿದೆ, ನೀವು ಚೇತರಿಸಿಕೊಳ್ಳಬೇಕಾದ ಯಾವುದಕ್ಕೂ ಅಲ್ಲ. ಬ್ಯಾಂಕಿಂಗ್, ಪಾವತಿಗಳು, ಸರ್ಕಾರಿ ಸೇವೆಗಳು, ಆರೋಗ್ಯ ರಕ್ಷಣೆ ಅಥವಾ ನಿಮ್ಮ ಗುರುತಿಗೆ ಸಂಬಂಧಿಸಿದ ಯಾವುದೇ ಪ್ರಾಥಮಿಕ ಖಾತೆಗಾಗಿ ಇದನ್ನು ಬಳಸಬೇಡಿ. ಕೋಡ್ ಬಂದರೂ ಸಹ, ಮೇಲ್ಬಾಕ್ಸ್ಗೆ ಪ್ರವೇಶವನ್ನು ಕಳೆದುಕೊಳ್ಳುವುದರಿಂದ ಎಚ್ಚರಿಕೆಗಳು, ಚೇತರಿಕೆ ಮತ್ತು ನಂತರದ ಪರಿಶೀಲನೆಯನ್ನು ನಿರ್ಬಂಧಿಸಬಹುದು ಮತ್ತು ಈ ಸೇವೆಗಳು ತಮ್ಮದೇ ಆದ ನೀತಿಗಳ ಅಡಿಯಲ್ಲಿ ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ತಿರಸ್ಕರಿಸಬಹುದು. ಬಿಸಾಡಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್ಗಳು ಎಲ್ಲಿ ಹೊಂದಿಕೊಳ್ಳುತ್ತವೆ ಎಂಬುದರ ಬಗ್ಗೆ ವಿಶಾಲ ನೋಟಕ್ಕಾಗಿ, ತಾತ್ಕಾಲಿಕ ಇಮೇಲ್ ಗಳು ಸುರಕ್ಷಿತವಾಗಿವೆಯೇ ಎಂದು ನೋಡಿ. ಇದು ಗೌರವಿಸಬೇಕಾದ ಮಿತಿಯೇ ಹೊರತು ದಾಟಬೇಕಾದ ಅಡ್ಡಿಯಲ್ಲ.
QA ಮತ್ತು ಅಭಿವೃದ್ಧಿ ತಂಡಗಳಿಗೆ OTP ಪರೀಕ್ಷೆ
ಬಿಸಾಡಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್ಗಳೊಂದಿಗೆ ತಮ್ಮದೇ ಆದ ಸೈನ್ ಅಪ್ ಹರಿವುಗಳನ್ನು ಪರೀಕ್ಷಿಸುವ ತಂಡಗಳು OTP ಸಮಸ್ಯೆಗಳಿಗೆ ಒಳಗಾಗುತ್ತವೆ: ಮರುಕಳುಹಿಸುವ ಬಿರುಗಾಳಿಗಳು, ವೈಫಲ್ಯಗಳ ಅಸ್ಪಷ್ಟ ಮಾಲೀಕತ್ವ ಮತ್ತು ಪರೀಕ್ಷಾ ಹಂತವು ಮುಂದುವರೆದ ನಂತರ ಬರುವ ಕೋಡ್ಗಳು. ಪರಿಹಾರಗಳು ಕಾರ್ಯವಿಧಾನಾತ್ಮಕವಾಗಿವೆ: ಒಂದಕ್ಕಿಂತ ಹೆಚ್ಚು ವಿಳಾಸಗಳೊಂದಿಗೆ ಪರೀಕ್ಷಿಸಿ, ಮರುಕಳುಹಿಸುವ ಪ್ರಯತ್ನಗಳನ್ನು ಮಿತಿಗೊಳಿಸಿ ಮತ್ತು ಮೊದಲ OTP ಗೆ ತೆಗೆದುಕೊಳ್ಳುವ ಸಮಯವನ್ನು ಮೆಟ್ರಿಕ್ ಆಗಿ ಟ್ರ್ಯಾಕ್ ಮಾಡಿ ಇದರಿಂದ ಹಿಮ್ಮೆಟ್ಟುವಿಕೆಗಳು ಗೋಚರಿಸುತ್ತವೆ. ತಂಡಗಳಿಗೆ ಸಿದ್ಧ ಒಟಿಪಿ ಅಪಾಯದ ಪರಿಶೀಲನಾಪಟ್ಟಿಯು ಪೂರ್ಣ ಪ್ರೋಟೋಕಾಲ್ ಅನ್ನು ನೀಡುತ್ತದೆ.
ಪದೇ ಪದೇ ಕೇಳಲಾಗುವ ಪ್ರಶ್ನೆಗಳು
ಟೆಂಪ್ ಮೇಲ್ SMS ಕೋಡ್ಗಳನ್ನು ಸ್ವೀಕರಿಸಬಹುದೇ ಅಥವಾ ನನಗೆ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ನೀಡಬಹುದೇ?
ಇಲ್ಲ. ಟೆಂಪ್ ಮೇಲ್ ಇಮೇಲ್ ಅನ್ನು ಮಾತ್ರ ಸ್ವೀಕರಿಸುತ್ತದೆ, ಮತ್ತು ಟಿಮೇಲ್ ಫೋನ್ ಸಂಖ್ಯೆಗಳನ್ನು ಒದಗಿಸುವುದಿಲ್ಲ. ಸೇವೆಗೆ SMS ಅಗತ್ಯವಿದ್ದರೆ, ನೀವು ನಿಯಂತ್ರಿಸುವ ಮತ್ತು ಬಳಸಲು ಅನುಮತಿಸಲಾದ ಸಂಖ್ಯೆಯನ್ನು ಬಳಸಿ, ಅಥವಾ ಮುಂದುವರಿಸದಿರಲು ಆಯ್ಕೆಮಾಡಿ. ಸಾರ್ವಜನಿಕ ಸ್ವೀಕರಿಸುವ-ಎಸ್ ಎಂಎಸ್ ಸೈಟ್ ಗಳನ್ನು ತಪ್ಪಿಸಿ, ಏಕೆಂದರೆ ಅವರು ಪ್ರದರ್ಶಿಸುವ ಕೋಡ್ ಗಳನ್ನು ಯಾರಾದರೂ ಓದಬಹುದು.
ನನ್ನ OTP ನನ್ನ ನಿಯಮಿತ ಇಮೇಲ್ಗೆ ಏಕೆ ಬರುತ್ತದೆ ಆದರೆ ನನ್ನ ಟೆಂಪ್ ಮೇಲ್ಗೆ ಏಕೆ ಬರುವುದಿಲ್ಲ?
ಸೈಟ್ ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ನಿರಾಕರಿಸಬಹುದು ಅಥವಾ ಸದ್ದಿಲ್ಲದೆ ಬಿಟ್ಟುಬಿಡಬಹುದು, ಆದರೆ ಇತರ ಕಾರಣಗಳು ಸಾಧ್ಯವಿದೆ: ವಿಳಾಸದಲ್ಲಿ ಮುದ್ರಣದೋಷ, ಈಗಾಗಲೇ ಫೈಲ್ನಲ್ಲಿರುವ ಇಮೇಲ್ಗೆ ಕಳುಹಿಸಲಾದ ಕೋಡ್ ಅಥವಾ ಆ ಇನ್ಬಾಕ್ಸ್ಗೆ ನಿಧಾನಗತಿಯ ವಿತರಣೆ. ಮೊದಲು ವಿಳಾಸ ಮತ್ತು ಚಾನಲ್ ಅನ್ನು ಪರಿಶೀಲಿಸಿ. ಸೈಟ್ ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳಿಗೆ ಕಳುಹಿಸದಿದ್ದರೆ, ಆ ಖಾತೆಗಾಗಿ ನಿಮ್ಮ ನಿಯಮಿತ ಇಮೇಲ್ ಅನ್ನು ಬಳಸಿ.
OTP ಗಾಗಿ ಟೆಂಪ್ ಮೇಲ್ ಬಳಸುವುದು ಸುರಕ್ಷಿತವೇ?
ಫೋರಮ್ಗಳು, ಸುದ್ದಿಪತ್ರಗಳು, ಒನ್-ಆಫ್ ಡೌನ್ಲೋಡ್ಗಳು ಮತ್ತು ತ್ವರಿತ ಉತ್ಪನ್ನ ಪರೀಕ್ಷೆಗಳಂತಹ ದೀರ್ಘಕಾಲೀನ ಚೇತರಿಕೆಯ ಅಗತ್ಯವಿಲ್ಲದ ಕಡಿಮೆ-ಪಾಲು ಸೈನ್ ಅಪ್ಗಳಿಗೆ ಇದು ಸುರಕ್ಷಿತವಾಗಿದೆ. ಬ್ಯಾಂಕಿಂಗ್, ಸರ್ಕಾರ, ಆರೋಗ್ಯ ರಕ್ಷಣೆ ಅಥವಾ ನಿಮ್ಮ ಗುರುತಿಗೆ ಸಂಬಂಧಿಸಿದ ಯಾವುದೇ ಖಾತೆಗೆ ಇದು ಸೂಕ್ತವಲ್ಲ, ಏಕೆಂದರೆ ಆ ಖಾತೆಗಳನ್ನು ಮರುಪಡೆಯಲು ನೀವು ವರ್ಷಗಳವರೆಗೆ ನಿಯಂತ್ರಿಸುವ ಮೇಲ್ಬಾಕ್ಸ್ ಅಗತ್ಯವಿದೆ.
ಬ್ಯಾಂಕಿಂಗ್ ಅಥವಾ ಹಣಕಾಸು ಸೇವೆಗಳಿಗಾಗಿ ನಾನು ಟೆಂಪ್ ಮೇಲ್ OTP ಬಳಸಬಹುದೇ?
ಇಲ್ಲ. ಬ್ಯಾಂಕಿಂಗ್ ಅಥವಾ ಹಣಕಾಸು ಖಾತೆಗಳಿಗೆ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಅನ್ನು ಬಳಸಬೇಡಿ. ಕೋಡ್ ಬಂದರೂ ಸಹ, ಮೇಲ್ಬಾಕ್ಸ್ ಪ್ರವೇಶವನ್ನು ಕಳೆದುಕೊಳ್ಳುವುದರಿಂದ ಎಚ್ಚರಿಕೆಗಳು, ಮರುಪಡೆಯುವಿಕೆ ಅಥವಾ ನಂತರದ ಪರಿಶೀಲನೆಯನ್ನು ನಿರ್ಬಂಧಿಸಬಹುದು ಮತ್ತು ಸೇವೆಯು ತನ್ನ ನೀತಿಗಳ ಅಡಿಯಲ್ಲಿ ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ತಿರಸ್ಕರಿಸಬಹುದು.
ಸಾಮಾನ್ಯವಾಗಿ OTP ಕೋಡ್ ಎಷ್ಟು ಕಾಲ ಮಾನ್ಯವಾಗಿರುತ್ತದೆ?
ಇದು ಸೇವೆ ಮತ್ತು ಕ್ರಿಯೆಯನ್ನು ಅವಲಂಬಿಸಿರುತ್ತದೆ. ಸ್ಕ್ರೀನ್ ಟೈಮರ್ ಅನ್ನು ತೋರಿಸದ ಹೊರತು ಲಾಗಿನ್ ಮತ್ತು ಸೈನ್ ಅಪ್ ಕೋಡ್ಗಳನ್ನು ಕೆಲವು ನಿಮಿಷಗಳ ವಿಂಡೋ ಎಂದು ಪರಿಗಣಿಸಿ; ಇಮೇಲ್-ಪರಿಶೀಲನಾ ಲಿಂಕ್ಗಳು ಮತ್ತು ರಿಕವರಿ ಕೋಡ್ಗಳು ಹೆಚ್ಚು ಕಾಲ ಉಳಿಯಬಹುದು. ಅವಧಿ ಮುಗಿಯುವುದನ್ನು ಕಳುಹಿಸುವ ಸೇವೆಯು ನಿರ್ಧರಿಸುತ್ತದೆ, ನಿಮ್ಮ ಇಮೇಲ್ ಪೂರೈಕೆದಾರರಲ್ಲ.
ನನ್ನ 10 ನಿಮಿಷಗಳ ಇನ್ಬಾಕ್ಸ್ ಅವಧಿ ಮುಗಿದ ನಂತರ OTP ಬಂದರೆ ನಾನು ಏನು ಮಾಡಬೇಕು?
ಟಿಮೇಲ್ ನಲ್ಲಿ, ಕೌಂಟ್ ಡೌನ್ ನ ಅಂತ್ಯವು ಪುಟವನ್ನು ಹೊಸ ವಿಳಾಸಕ್ಕೆ ಬದಲಾಯಿಸುತ್ತದೆ, ಆದರೆ ಹಿಂದಿನ ವಿಳಾಸವು ಅದೇ ಸಾಧನದಲ್ಲಿ ಇತಿಹಾಸದಲ್ಲಿ ಅದು ಇನ್ನೂ ಲಭ್ಯವಿರುವಾಗ ಉಳಿಯುತ್ತದೆ. ಕ್ಷಣಗಣನೆ ಮುಗಿಯುವ ಮೊದಲು ನೀವು ಸಮಯವನ್ನು ಸೇರಿಸಬಹುದು, 60 ನಿಮಿಷಗಳವರೆಗೆ ಉಳಿದಿದೆ. ನಿಮಗೆ ನಂತರ ಅಥವಾ ಮತ್ತೊಂದು ಸಾಧನದಲ್ಲಿ ವಿಳಾಸದ ಅಗತ್ಯವಿದ್ದರೆ, ಅದರ ಪ್ರವೇಶ ಟೋಕನ್ ಅನ್ನು ಉಳಿಸಿ; ಕಳೆದುಹೋದ ಪ್ರವೇಶ ಟೋಕನ್ ಅನ್ನು ಮರುಪಡೆಯಲು ಸಾಧ್ಯವಿಲ್ಲ.
ಮೊದಲ OTP ಬರದಿದ್ದರೆ "ಕೋಡ್ ಅನ್ನು ಮರುಕಳುಹಿಸಿ" ಕ್ಲಿಕ್ ಮಾಡುವುದು ಸಹಾಯ ಮಾಡುತ್ತದೆಯೇ?
ಕೆಲವೊಮ್ಮೆ, ಆದರೆ ಒಮ್ಮೆ ಮಾತ್ರ ಮತ್ತು ಆನ್-ಸ್ಕ್ರೀನ್ ಟೈಮರ್ ಮುಗಿದ ನಂತರ ಮಾತ್ರ. ಹೆಚ್ಚುವರಿ ಟ್ಯಾಪ್ಗಳು ಕೂಲ್ಡೌನ್ ಅನ್ನು ಪ್ರಚೋದಿಸಬಹುದು, ಮತ್ತು ಪ್ರತಿ ಹೊಸ ವಿನಂತಿಯು ಹಿಂದಿನ ಕೋಡ್ ಅನ್ನು ರದ್ದುಗೊಳಿಸಬಹುದು. ಸೈಟ್ ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ನಿರಾಕರಿಸಿದರೆ, ಮರುಕಳುಹಿಸುವುದು ಅದನ್ನು ಬದಲಾಯಿಸುವುದಿಲ್ಲ; ಆ ಖಾತೆಗೆ ದೀರ್ಘಕಾಲೀನ ಇಮೇಲ್ ಬಳಸಿ.
ಪ್ಲಾಟ್ಫಾರ್ಮ್ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಅನ್ನು ನಿರ್ಬಂಧಿಸುತ್ತದೆಯೇ ಎಂದು ಮುಂಚಿತವಾಗಿ ತಿಳಿದುಕೊಳ್ಳಲು ಒಂದು ಮಾರ್ಗವಿದೆಯೇ?
ಕೆಲವೊಮ್ಮೆ. "ಬಿಸಾಡಬಹುದಾದ ಇಮೇಲ್ ಅನ್ನು ಅನುಮತಿಸಲಾಗುವುದಿಲ್ಲ" ಅಥವಾ ಸೈಟ್ನ ಸ್ವಂತ ಸಹಾಯ ಪುಟಗಳಂತಹ ಸ್ಪಷ್ಟ ಸೈನ್ಅಪ್ ದೋಷವು ನಿಮಗೆ ತಿಳಿಸಬಹುದು. ಯಾವುದೇ ಸಾರ್ವತ್ರಿಕ ಹೊಂದಾಣಿಕೆ ಪಟ್ಟಿ ಇಲ್ಲ, ಮತ್ತು ಕೆಲವು ಸೈಟ್ಗಳು ಫಾರ್ಮ್ ಅನ್ನು ಸ್ವೀಕರಿಸುತ್ತವೆ ಆದರೆ ಕೋಡ್ ಅನ್ನು ಎಂದಿಗೂ ಕಳುಹಿಸುವುದಿಲ್ಲ, ಆದ್ದರಿಂದ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಅನ್ನು ನಿರ್ಬಂಧಿಸಲು ತಿಳಿದಿರುವ ಸೈಟ್ಗಳ ಡೈರೆಕ್ಟರಿಯು ಯೋಜನಾ ಸಾಧನವಾಗಿದೆ, ಗ್ಯಾರಂಟಿ ಅಲ್ಲ.
ನಾನು ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಮೊಬೈಲ್ ಆಪ್ನಲ್ಲಿ OTP ಕೋಡ್ಗಳನ್ನು ಸ್ವೀಕರಿಸಬಹುದೇ?
ಹೌದು. ಟ್ಮೈಲರ್ ನ ಆಂಡ್ರಾಯ್ಡ್ ಮತ್ತು ಐಒಎಸ್ ಅಪ್ಲಿಕೇಶನ್ ಗಳು ಮತ್ತು ಟೆಲಿಗ್ರಾಮ್ ಬೋಟ್ ಗಳು ವೆಬ್ ಆವೃತ್ತಿಯಂತೆಯೇ ಇಮೇಲ್ ಅನ್ನು ಸ್ವೀಕರಿಸುತ್ತವೆ. ಕೋಡ್ ವಿಳಾಸವನ್ನು ತಲುಪಿದರೆ, ಅದು ಮೊಬೈಲ್ ಇನ್ ಬಾಕ್ಸ್ ನಲ್ಲಿ ಕಾಣಿಸಿಕೊಳ್ಳುತ್ತದೆ. ಅದೇ ವಿಳಾಸವನ್ನು ಬೇರೊಂದು ಸಾಧನದಲ್ಲಿ ತೆರೆಯಲು, ಅದರ ಪ್ರವೇಶ ಟೋಕನ್ ಬಳಸಿ.
OTP ಗೆ ಯಾವ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಹೆಚ್ಚು ವಿಶ್ವಾಸಾರ್ಹವಾಗಿದೆ?
ಬಿಸಾಡಬಹುದಾದ ಇಮೇಲ್ ಅನ್ನು ಸ್ವೀಕರಿಸುವ ಸೈಟ್ಗಳಿಗೆ, ಅತ್ಯಂತ ವಿಶ್ವಾಸಾರ್ಹ ಆಯ್ಕೆಯೆಂದರೆ ವಿಳಂಬವಾದ ಕೋಡ್ಗೆ ಸಾಕಷ್ಟು ಸಮಯ ತೆರೆದಿರುವ ಮತ್ತು ಉಳಿಸಿದ ಪ್ರವೇಶ ಟೋಕನ್ನೊಂದಿಗೆ ಮರುಬಳಕೆ ಮಾಡಬಹುದಾದ ವಿಳಾಸದಂತಹ ನೀವು ನಂತರ ಮತ್ತೆ ತೆರೆಯಬಹುದಾದ ಇನ್ಬಾಕ್ಸ್. ಯಾವುದೇ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಪೂರೈಕೆದಾರರು ಸೈಟ್ ಅದು ನಿರಾಕರಿಸುವ ವಿಳಾಸವನ್ನು ಸ್ವೀಕರಿಸುವಂತೆ ಮಾಡಲು ಸಾಧ್ಯವಿಲ್ಲ.
ಬಾಟಮ್ ಲೈನ್
OTP ಗಾಗಿ ತಾತ್ಕಾಲಿಕ ಮೇಲ್ ಅನ್ನು ಅದು ಹೊಂದಿಕೊಳ್ಳುವ ಸ್ಥಳದಲ್ಲಿ ಮಾತ್ರ ಬಳಸಿ: ಇಮೇಲ್ ಮೂಲಕ ಕೋಡ್ಗಳನ್ನು ಕಳುಹಿಸುವ ಮತ್ತು ಬಿಸಾಡಬಹುದಾದ ವಿಳಾಸಗಳನ್ನು ಸ್ವೀಕರಿಸುವ ಕಡಿಮೆ-ಪಾಲು ಸೈನ್ಅಪ್ಗಳು. ಇನ್ಬಾಕ್ಸ್ ಅನ್ನು ತೆರೆದಿಡಿ, ಒಮ್ಮೆ ಪುನಃ ಕಳುಹಿಸಿ, ಮತ್ತು ನಿಮಗೆ ಮತ್ತೆ ವಿಳಾಸ ಅಗತ್ಯವಿದ್ದರೆ ಪ್ರವೇಶ ಟೋಕನ್ ಅನ್ನು ಉಳಿಸಿ. ಒಂದು ಸೈಟ್ ವಿಳಾಸವನ್ನು ನಿರಾಕರಿಸಿದರೆ ಅಥವಾ SMS ಕೇಳಿದರೆ, ನೀವು ನಿಯಂತ್ರಿಸುವ ಇಮೇಲ್ ಅಥವಾ ಫೋನ್ ಸಂಖ್ಯೆಯನ್ನು ಬಳಸಿ, ಮತ್ತು ದೃಢೀಕರಣ ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ಪಾಸ್ಕೀಲಿಯೊಂದಿಗೆ ಮುಖ್ಯವಾದ ಖಾತೆಗಳನ್ನು ರಕ್ಷಿಸಿ. ದೈನಂದಿನ ಸೈನ್ಅಪ್ಗಳಿಗಾಗಿ, ನೀವು ಉಚಿತ ಟೆಂಪ್ ಮೇಲ್ ಅನ್ನು ರಚಿಸಬಹುದು ಮತ್ತು ನೀವು ಕಾಯುತ್ತಿರುವಾಗ ಟ್ಯಾಬ್ ಅನ್ನು ತೆರೆದಿಡಬಹುದು.

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.