なぜ要求していない認証コードが届いたのか?
予期しないコードの多くは、入力ミス、サインインやパスワードリセットの試み、詐欺メッセージが原因です。どのパターンに当てはまるか、何を確認すべきか、そしてコードに対して絶対にしてはいけないことを解説します。
クイックアクセス
リクエストしていない認証コードが届く理由
予期しない認証コードは、入力ミス、サインインやパスワードリセットの試み、あるいはあなたに反応させようとする詐欺メッセージが原因で届くことがあります。リクエストしていないコードが届いたからといって、それだけでアカウントにアクセスされたことや、誰かがあなたのパスワードを知っていることが証明されるわけではありません。コードを共有したり、予期しない確認プロンプトを承認したり、メッセージ内のリンクを使ったりしないでください。該当するサービスを直接開いて、アカウントのアクティビティを確認してください。
コードが何を保護しているかはサービスによって異なります。新規登録、サインイン、パスワードリセット、アカウント回復の試み、電話番号、あるいは支払いなどの重要な操作を確認するためのコードかもしれません。だからこそ、正しい対応はコードそのものではなく、届き方のパターンによって決まります。
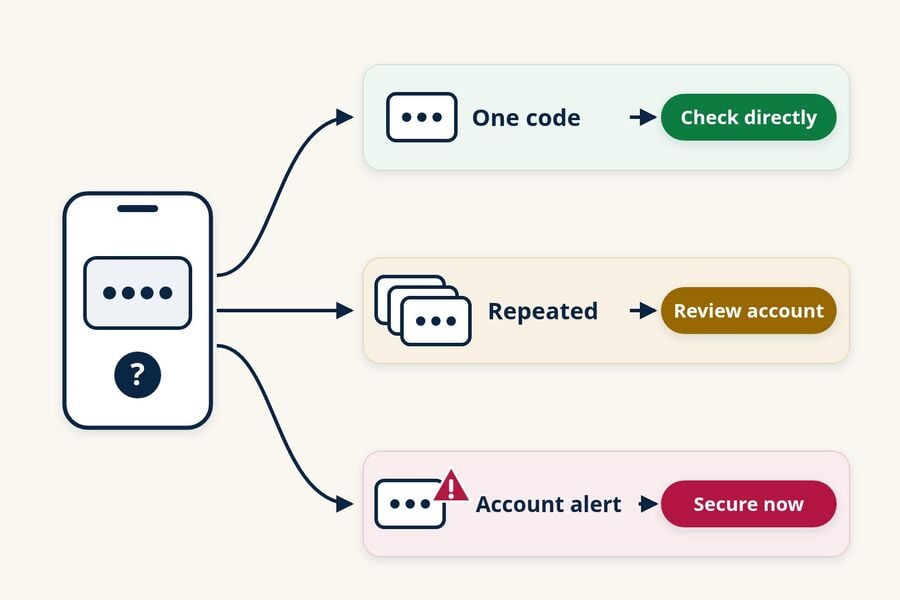
- コードが1通だけで、他に警告がない場合: 入力ミス、新規登録、サインインやリセットの試み、あるいは偽のメッセージかもしれません。コードは使わず、該当するアカウントをお持ちなら直接確認してください。
- コードが繰り返し届く場合: 誰かが何度もサインインやアクセスのリセットを試みている可能性があります。そのアカウントを今すぐ確認してください。
- コードに加えてアカウントの警告が届いた場合: 新しいデバイスからのサインイン、パスワード変更、アカウント回復情報の変更などの通知であれば、今日中に対応する必要があります。
- コードを尋ねてくる人がいる場合: 相手が誰を名乗っていても、詐欺として扱ってください。
誰かが誤ってあなたのメールアドレスや電話番号を入力した
人は自分の連絡先情報をよく打ち間違え、その結果コードが本人ではなくあなたに届くことがあります。Login.govのヘルプページ「リクエストしていないワンタイムコードが届く」では、これが有力な原因として挙げられており、配偶者や親、子どもなどあなたの電話を共有している人が自分のアカウントにサインインしている可能性も指摘されています。1通のコードだけでその後何も続かない場合は、この種の取り違えの典型的な兆候です。
誰かがサインインやパスワードリセットを試みた
多くのサービスは、新しいデバイスや場所からのサインインがあったとき、または誰かがパスワードリセットを開始したときにコードを送信します。その誰かは、別のデバイスを使っているあなた自身かもしれませんし、あなたのアカウントを自分のものと勘違いした人かもしれませんし、別のサイトから漏れたパスワードを使った自動ログインの試みかもしれません。サービスによっては、コードがパスワード入力後の2段階目であったり、パスワードなしサインインの主要な認証情報であったりしますが、コードだけではどちらか判断できません。共有したり入力したりせず、公式アプリまたはウェブサイトでアカウントを確認してください。
誰かがあなたの連絡先情報を使って登録した
一度も使ったことのないサービスの登録コードが届くのは、誰かがアカウントを作成する際にあなたのメールアドレスや電話番号を入力したためかもしれません。ほとんどのサービスはコードや確認リンクが使われるまで登録を完了しないため、通常はメッセージを無視するだけで十分です。調べるためだけにアカウントを作成しないでください。
そのメッセージは本物のコードではなくフィッシング
実際にはアカウントの操作が一切行われていなくても、メッセージが認証通知を装い、リンクや電話番号、「返信してキャンセル」といった指示を含んでいることがあります。目的は、あなたに電話をかけさせたり、クリックさせたり、偽のページに何かを入力させたりすることです。リンクを試さないでください。公式アプリを開くか、サービスの既知のウェブアドレスを自分で入力してください。
サービス側の問題が大量のメッセージを引き起こした
原因が企業側にあることもあります。2026年1月、消費者団体Which?によると、Instagramは予期しないパスワードリセットメールの大量発生を「外部の第三者が一部のInstagramユーザーに対してパスワードリセットメールを要求できるようにした問題」に起因すると説明し、システムが侵害されたことは否定しました。このような場合でも安全な対応は同じです。リンクは無視し、アプリ内でアカウントを確認してください。
今すぐやるべきこと
リクエストしていないコードへの最も安全な対応は数分で終わり、メッセージ自体には一切触れません。次の手順を順番に進め、アカウントに問題がないことを確認できたらそこで止めてください。
- コードを共有したり、転送したり、声に出して読んだりしないでください。 どこにも入力せず、自分で開始していないサインイン確認プロンプトを承認しないでください。Googleのヘルプページ「Googleからテキストメッセージが送信される場合」には、リクエストしていないテキストのコードは無視して削除してよく、受け取ったコードは誰とも共有すべきでないと記載されています。
- メッセージ内のものは一切使わないでください。 送信者が見覚えのある相手でも、リンク、電話番号、返信の指示はすべて無視してください。
- サービスを自分で開いてください。 公式アプリを使うか、すでに知っているアドレスを入力し、最近のサインイン履歴、サインイン中のデバイス、セキュリティの警告を確認してください。Microsoftの「最近のアクティビティページとは」では、過去30日間のMicrosoftアカウントのアクティビティが表示され、不審としてフラグが付いた項目には「心当たりがない」を選択できると説明されています。
- 状況から必要と判断される場合はパスワードを変更してください。 アクティビティに見覚えがない場合、サービスがサインインの試行を確認した場合、コードを共有してしまった場合、またはそのパスワードを他のサイトで使い回している場合は、公式サービスを通じて対応してください。そのアカウントには固有のパスワードを使いましょう。
- より強力な多要素認証を有効にしてください。 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、セキュリティキーを最も強力な選択肢とし、次に認証アプリ、そしてテキストやメールのコードを最も弱いものと位置付けています。CISAは、アカウントにそれ以上に強力な手段がない場合に限り、テキストやメールのコードを使うよう勧めています。
- コードが届き続ける場合は、サービスに連絡してください。 メッセージに記載された番号ではなく、アプリ内または公式サイトのヘルプセンターを利用してください。
記載されたサービスにアカウントがない場合は、誰かがあなたのメールアドレスや電話番号で登録しているか、メッセージが偽物である可能性があります。無視してください。同じサービスから連絡が続く場合は、公式ウェブサイトからサポートチームに連絡してください。
1つのコード、繰り返されるコード、アカウントの警告:それぞれのパターンが意味するもの
コードそのものより、周囲の状況のほうが重要です。1つのコードは、入力ミス、新規登録、サインインやリセットの試み、あるいは偽のメッセージに由来することがあります。繰り返し届くコードは、速やかなアカウントの確認が必要な証拠であり、見覚えのないサインインやアカウント変更の警告を伴うコードは、公式サービスを通じた即時の対応が必要です。
| 表示される内容 | よくある意味 | 対処方法 |
|---|---|---|
| コードが1つだけで、他のメッセージはない | 入力ミス、新規登録、サインインやリセットの試み、または偽のメッセージ | 使用も共有もしない。そのアカウントをお持ちなら、アプリで確認する |
| 複数のコード、または繰り返し届くコード | 誰かが繰り返しサインインやアクセスのリセットを試みている可能性がある | アクティビティとデバイスを確認する。パスワードを使い回していた場合は変更する。より強力なサインイン保護を追加する |
| コードに加えて、サインイン、パスワード、または復旧に関する警告がある | サインインやアカウントの変更が進行中かもしれない | 今すぐサービスを直接開き、そのアカウントのセキュリティ手順に従う |
コードだけでは全体像がわかることはほとんどありません。アカウントが実際にアクセスされたことを示す兆候は、より具体的です:
- サインインできなくなった、またはサービスがパスワードや復旧情報の変更を確認した。
- アカウントに見覚えのないデバイス、セッション、場所が表示される。
- 自分が送信していないメッセージや投稿、自分が行っていない購入が現れる。
- メールアカウントに、自分が設定していない新しい転送ルールやフィルターが追加されている。
これらのいずれかに心当たりがある場合は、すぐにプロバイダーの公式なアカウント復旧手続きを利用してください。
メールのコード、テキストのコード、サインインの承認プロンプト
確認すべき内容は、届く経路によって変わります。メールのコードはメールアカウントと記載されたサービスに、テキストは電話番号に目を向けさせ、承認プロンプトはあなたの承認待ちのサインインがあることを意味します。
身に覚えのない認証コードのメールが届いた場合
心当たりのない認証コードのメールは、サインアップ、サインインやパスワードリセットの試み、入力ミス、あるいは偽のメッセージが原因で届くことがあります。記載されているアカウントを公式サイトやアプリで確認してください。他にも誰かがあなたのメールボックスにアクセスした形跡があれば、最近のセッション、復旧用メールアドレスと電話番号、送信済みメール、転送ルールやフィルターも確認してください。自分で作成していない転送ルールは、コードを含む今後のメッセージをコピーしてしまう可能性があるため、削除してメールボックスを安全な状態にしてください。
SMSで認証コードを受け取った場合
返信したり、メッセージ内の番号に電話したり、見覚えのあるスレッドだからといってそのSMSが本物だと決めつけたりしないでください。スパムに見えるSMSについては、FTCのガイド「How To Recognize and Report Spam Text Messages」が7726(SPAM)への転送を勧めています。本物のサービスの番号をブロックするのは慎重に。後でそのコードが必要になるかもしれません。コードやアカウントの通知が届く最中に携帯電話の電波が突然失われた場合は、すでに信頼している経路で通信事業者に連絡してください。サービス障害にはありふれた原因もありますが、この組み合わせは一度確認する価値があります。
サインインの承認プロンプトが表示された場合
自分が開始していないサインインはすべて拒否してください。AppleのPersonal Safety User Guideによると、見覚えのない新しいデバイスでのサインイン通知が届いた場合は「許可しない」を選択すべきです。繰り返し表示されるプロンプトは、あなたを根負けさせるための試みである可能性があるため、通知を止めたいだけで承認してはいけません。
認証コード詐欺:誰かがコードを求めてきたとき
コードの要求は最も明確な警告サインです。FTCの2024年3月の消費者向けアラート「認証コードとは何か、なぜ誰かが私にそれを要求するのか?」では、明確にこう述べています。「アカウント認証コードを要求する者は詐欺師です。」実際の会社は、開いた画面に自分で入力するためのコードを送ってきます。
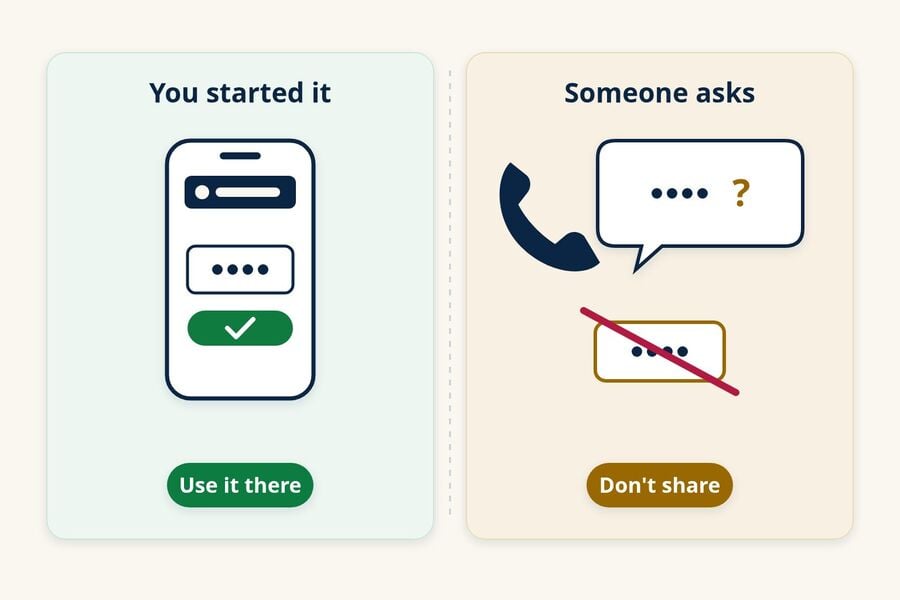
手口は変わっても、求められるものは常にコードです:
- 「不正利用対策部門」からの電話。 発信者は銀行、サポートチーム、政府機関を名乗り、アカウントの保護や確認のためにコードが必要だと言います。
- 「間違って」コードを送ってしまったという友人。 知り合いからのメッセージで、誤ってあなたにコードが届いたと言い、それを送り返すよう求められます。その人には、信頼できる別の連絡手段で連絡してください。アカウントが乗っ取られているか、なりすましの可能性があり、そのコードによって誰かがあなたの電話番号を登録したり、アカウントを乗っ取ったりできるかもしれません。
- フリマアプリの買い手。 FTCの2021年10月のGoogle Voice認証コード詐欺に関する警告では、オンラインで商品を売る人々が「本物であることを証明する」ためにコードを読み上げるよう求められていると記されています。FTCの助言はこうです。自分から連絡していない相手には、認証コードを決して共有しないでください。
心当たりのない連絡に対してコードを渡してはいけません。自分からサポートとの会話を始めた場合は、その組織の公式アプリやウェブサイトに表示される指示にのみ従い、コードのメッセージに書かれた警告を読んでください。アカウントの状態を確認するには、カードやアプリに記載されているなど、すでに信頼している番号で会社に連絡し、詐欺の試みはReportFraud.ftc.govで報告してください。
すでにコードを共有してしまった、またはプロンプトを承認してしまった場合
落ち着いて、すぐに行動してください。コードを共有したからといって必ずしも誰かが侵入したとは限りませんが、侵入された可能性を想定して、すぐにアカウントを保護してください。
- サービスを直接開 いてパスワードを変更してください。その後、サービスに他のセッションやデバイスからサインアウトする機能があれば、それも実行してください。
- 復旧用メールアドレス、復旧用電話番号、多要素認証の方法、バックアップコードなどの セキュリティ設定を確認してください。例えばLogin.govは、心当たりのないコードを受け取った人に対し、パスワードの変更、認証方法の確認、バックアップコードを使っている場合はその再生成を案内しています。
- 銀行口座に関するコードであれば、カードや明細書に記載されている番号を使って 銀行やカード発行会社に電話してください。
- 共有したコードがメールボックスに関するものであれば、転送ルールやフィルター、送信済みメールの履歴 を確認し ましょう。
- メッセージアプリや電話番号サービスが関与してアクセスを失った場合は、サービスの公式な復旧手順に従ってください。
- ReportFraud.ftc.gov に 報告 してください。また、回復を「手助け」しようとするフォローアップメッセージが届く可能性があるので、それらにも同じ注意を払ってください。
低リスクの登録をメイン受信箱から遠ざける
メインのメールアドレスは多くの重要なアカウントの回復手段となるため、慎重に共有する価値があります。低リスクの登録には別のアドレスを使えば、登録コードやマーケティングメッセージをメイン受信箱に入れずに済みます。ただし、誰かが本当のメールアドレスを打ち間違えたり悪用したりするのを防ぐことはできず、強力なパスワードや多要素認証の代わりにもなりません。
ニュースレター、一度きりのダウンロード、続けるつもりのない無料トライアルなどの場合、一時的なメールアドレス を使えば、それらのメッセージ専用の受信箱を用意できます。これによりメイン受信箱の雑然さは減りますが、そこに届いた予期せぬコードでも、誰がなぜそれを要求したのかは分かりません。
使い捨てメールには実際の限界があり、それはセキュリティ面で特に重要です。Tmailorは受信専用で、メッセージは到着から約24時間で消え、ゲストアドレスはアクセストークンでのみ再び開けます。ゲストアドレスのアクセストークンを失うと回復できないため、アクセストークンの再利用ページ が、アカウントなしで保存したアドレスに戻る手段となります。無料のTmailorアカウント にサインインした状態で作成したアドレスも「作成されたメール」に一覧表示されるので、トークンなしで再び開けます。
一部のサービスからのコードは使い捨てメールアドレスにはまったく届かないこともあり、その点は 一時郵便OTPで何が有効で何が失敗するか のガイドで説明しています。銀行、メインのメール、携帯電話会社、職場、デバイスのアカウントは、自分で管理する恒久的なアドレスに置いてください。一時郵便の限度額とリスク の概要では、使い捨て受信箱を使うべきでない場面を扱っています。
受け取ったメッセージが「一時的なChatGPTログインコード」だった場合、ChatGPTログインコードガイド でOpenAIの具体的な手順を確認できます。次の低リスクの登録を分ける準備ができたら、無料の一時郵便住所を数 アドレスを数秒で作成できます。
よくある質問
予期しない認証コードが届いたら、誰かにパスワードを知られているということですか?
必ずしもそうとは限りません。多くのサービスは、パスワードをまったく必要としない登録、パスワードリセット、パスワードレスサインインのためにコードを送信しており、打ち間違いによるコードもあります。アカウントを直接確認してください。見覚えのない活動がある場合、サービスがサインインの試行を確認した場合、またはそのパスワードを他の場所でも使い回している場合は、パスワードを変更してください。
コードにどのアプリやアカウントのものかが書かれていない場合はどうすればよいですか?
正体不明のコードは疑わしいものとして扱い、何もしないでください。問い合わせの返信をしたり、メッセージ内の電話番号に電話したり、何かをタップしたりしないでください。特定のアカウントが心配な場合は、そのサービスのアプリやウェブサイトを自分で開いて、最近の活動を確認してください。
使っていないサービスのコードが届いたのはなぜですか?
誰かが登録の際にあなたのメールアドレスや電話番号を入力したか、メッセージ自体が偽物である可能性があります。ほとんどのサービスはコードやリンクが使われるまで登録を完了しないため、通常は無視して問題ありません。調査のためにアカウントを作成しないでください。メッセージが届き続ける場合は、そのサービスの公式ウェブサイトから連絡してください。
なぜ複数のアプリからOTPメッセージが届くのですか?
あなたのメールアドレスや電話番号が、誤って、あるいは意図的に複数のアプリに入力された可能性があり、一部のメッセージはフィッシングかもしれません。複数のアプリからOTPメッセージが届くこと自体は、組織的な攻撃を証明するものではありません。記載されている各サービスを直接確認し、それらのアカウントで使い回しているパスワードは変更し、可能であればより強力なサインイン保護を有効にしてください。
不要な認証コードのSMSをブロックできますか?
送信者をブロックしたり、スマートフォンの迷惑メッセージフィルターを使ったりできます。FTCは迷惑SMSを7726(SPAM)に転送することを勧めています。ただし、実際に利用しているサービスの番号をブロックすると、後で必要になるコードが届かなくなる可能性があります。SMSが利用中のサービスから届いている場合は、そのアカウントを保護し、サービスのサポートチームに連絡してください。
リクエストしていないパスワードリセットのメールが届いたらどうすればいいですか?
身に覚えのないリセットメッセージは通常、リセットが完了したのではなく、リセットがリクエストされたことを意味します。そのメール内のリンクは使わないでください。特に、変更がすでに行われたと書かれている場合は、公式アプリやサイトを直接開いて、パスワードとリカバリー情報が変わっていないことを確認してください。
すべてのケースに当てはまるルール
メッセージの原因が何であれ、リクエストしていないコードを共有したり使用したりしないでください。該当するアカウントを公式アプリまたは公式サイトで確認してください。コードが届き続ける、見覚えのない操作がある、コードを共有してしまった、自分で開始していない承認プロンプトを承認してしまった、といった場合は速やかにアカウントを保護してください。逆に、自分でリクエストしたコードがまったく届かない場合は、なぜOTPコードが届かないのか をご覧ください。

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









