Tmailor
OTP認証コードに使い捨てメールを安全に使える?機能する場合と失敗する場合
はい、使い捨てメールでも多くのメールOTPコードを受け取れます。失敗するのは、サイトが使い捨てメールアドレスを拒否する場合、送信側で遅延が起きる場合、または先に受信箱が利用できなくなる場合です。メールのコードがSMSや認証アプリとどう違うのか、コードが届かないときの対処法も確認しましょう。
クイックアクセス
主なポイント
はい。一時的な受信箱でも、サービスがメールで送信し、使い捨てメールアドレスを受け入れ、メッセージや受信箱が利用できなくなる前に届けば、OTPや認証コードを受け取れます。使い捨てメールでは、SMSコードや認証アプリのコードは受け取れません。サイトが使い捨てメールを拒否する場合は、制限を回避しようとせず、自分で管理できる長期的なアドレスを使いましょう。
- メールのみ。 使い捨てメールはメールで送られたコードを受け取ります。電話番号を持たないため、テキストメッセージ、音声通話、認証アプリ内で生成されるコードは受け取れません。
- 3つの条件。 サービスがコードをメールで送信し、そのアドレスを受け入れ、受信箱を開けるうちに届ける必要があります。
- 拒否されたら諦める。 サイトが使い捨てメールを拒否する場合や、後でアカウントの復旧が必要な場合は、自分で管理できる長期的なメールアドレスで登録しましょう。
- 重要なアカウントにはより強力なサインインを。 メールやSMSで送られるコードはサインイン保護としては弱い方法です。認証アプリはより強力で、パスキーはフィッシングに強いです。
使い捨てメールはOTPコードを受信できますか?
はい。使い捨てメールでも、サービスがコードをメールで送信すれば認証コードを受け取れます。使い捨て受信箱は、恒久的なメールボックスと同じ標準的なSMTP経路でメールを受け取ります。サービスがメッセージを作成し、そのメールサーバーが引き渡し、使い捨てメールのサーバーが受け取ります。使い捨て受信箱が初めての方は、仮郵便の基本 の基本を解説したガイドをご覧ください。
コードが届くかどうかは、使い捨てメール自体よりも送信者側によります。サービスが使い捨てメールアドレスを受け入れるか、どれだけ速く送信するか、コードの有効期間をどれだけにするかを決めます。このページの残りでは、配信がうまくいく場合、コードが失敗する理由、メールのコードと他の認証方法の比較、そして届かない場合の対処について説明します。
メールOTPとSMS OTP、認証アプリ、パスキーの比較
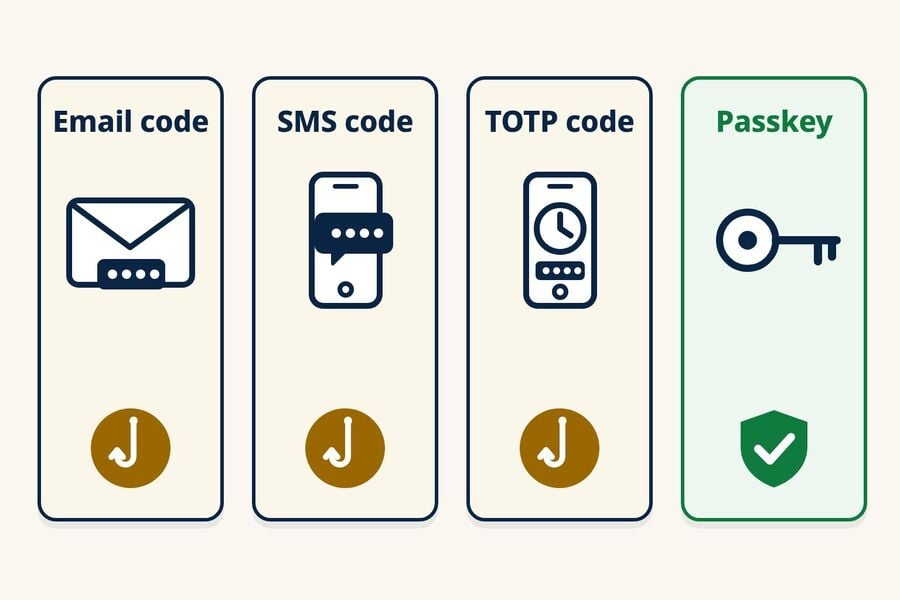
メールOTPは受信箱に送られる一度きりのコードです。SMS OTPは電話番号に送られます。認証アプリ(TOTP)は自分のデバイス上でコードを生成し、パスキーは入力するコードを暗号学的なサインインに置き換えます。使い捨てメールが役立つのは最初のメールOTPだけです。大切なアカウントには、パスキーや認証アプリのほうが、届けられるコードよりも安全に守ってくれます。
「コード」という言葉には2つの異なる役割があります。メールで送られるコードは、登録時にメールアドレスを管理していることを確認するだけのことがよくあります。一方、ログインコードはサインインの一部です。NISTのデジタルアイデンティティガイドライン(SP 800-63B-4)では、メールはアウトオブバンド認証に使用してはならないとされており、メールアドレスの確認だけを行うコードやリカバリーコードはこのルールの対象外です。多くのサービスも同様に分けており、新しいアドレスの確認用にコードをメールで送り、その後サインイン用に電話、アプリ、パスキーを用意します。
| 方法 | コードの送信元 | 主な弱点 | フィッシングに強いか | 使い捨てメールは使えるか |
|---|---|---|---|---|
| メールOTP | 受信箱に送信 | その受信箱を開ける人は誰でもコードを読める。フィッシングされる可能性がある | いいえ | はい。使い捨てメールを受け入れるリスクの低い登録の場合 |
| SMS OTP | 電話番号に送信 | SIMスワップ、SS7傍受、再利用された番号。フィッシングの標的にもなり得ます | いいえ | いいえ。Tmailorは電話番号を提供していません |
| 認証アプリのコード(TOTP) | お使いのデバイス上で生成されます | 6桁のコードは依然としてフィッシングの標的になり得ます。共有シークレットを保護し続ける必要があります | いいえ | いいえ。デバイス上のアプリ内に存在します |
| パスキー | デバイスまたはパスワードマネージャー内のFIDO認証情報 | アカウントに残る、より弱いフォールバックやリカバリー手段 | はい | いいえ。デバイスまたはパスワードマネージャーに紐づいています |
メール、SMS、TOTPのコードはいずれもフィッシングの標的になり得ますが、リスクは同じではありません。SMSにはSIMスワップ、SS7、再利用された番号にさらされるリスクが加わります。メールのコードはメールボックスの安全性と同じだけしか安全ではなく、TOTPは共有シークレットの保護にかかっています。公的なガイダンスもこうした区別を支持しています。CISAのファクトシート「Implementing Phishing-Resistant MFA」は、アプリベースのコードをSMSや音声コードより上位に位置づけ、後者を最後の手段としつつ、どちらもフィッシングに対しては依然として開かれていると指摘しています。CISAはアプリベースのコードがSIMスワップやSS7攻撃にさらされないと述べ、FIDO/WebAuthnをPKIベースのMFAと並ぶ、広く利用可能な唯一のフィッシング耐性認証として説明しています。MDNのワンタイムパスワードのガイドも同様の結論に達しています。あらゆる形態のOTPはフィッシングに脆弱であり、SMSは傍受に対してメールよりはるかに弱く、一般的なサインインにはパスキーの方が適しているというものです。
パスキーはFIDO標準に基づくサインイン認証情報であり、FIDO Allianceはパスキーをフィッシング耐性があると説明しています。この保護が及ぶのはパスキーによるサインイン自体です。アカウントがSMSによるリセットのような弱いフォールバックを依然として許している場合、そのフォールバックが弱点として残る可能性があります。
なぜサイトはメールではなく電話番号を求めるのか?
一部のサイトは、不正利用を防ぐ追加のシグナルやリカバリー手段として電話認証を使っています。それで詐欺がなくなるわけではなく、電話ベースのリカバリーにはSIMスワップ、番号ポーティング、再利用された番号といった独自のリスクがあります。NISTは電話網経由で送られるコードを「制限付き」方式として扱い、SIMの変更や番号ポーティングといった兆候に注意したうえで依存するようサービスに求めています。電話をまったく必要としないメールボックスを目指すなら、を作成する のガイドで、どのプロバイダーが電話番号を求めるか、求めないかを解説しています。
Tmailorは一時的な電話番号を提供していますか?
いいえ。Tmailorは受信専用のメールサービスです。電話番号は提供しておらず、SMSや音声コードも受信できません。正規のサービスでSMSが必要な場合は、ご自身が管理し、利用を許可されている番号を使うか、手続きを続けないかを選んでください。Tmailorがそのステップを代わりに完了することはできません。
重要なコードやアカウントについては、公開のSMS受信サイトは避けてください。そうしたサイトは、届いたテキストを意図的に誰でも見られるページに掲載する仕組みなので、あなた宛てのコードを誰でも読めてしまいます。29の公開SMSゲートウェイを1年間監視した研究者たち(Morenoら「Your Code is 0000」2023年)は、17,141の番号に送信された7,000万通以上のメッセージを収集しました。再利用された番号にはもう一つのリスクがあります。米国の通信事業者2社における番号の再利用に関するプリンストン大学の研究(Kevin LeeとArvind Narayanan、eCrime 2021)では、サンプルとして入手可能だった259の番号のうち215が再利用されており、少なくとも1つの攻撃に対して脆弱であることが判明しました。またこの研究では、259の番号のうち171が6つの人気ウェブサイトでパスワードリカバリーを通じたアカウント乗っ取りにさらされ、200の再利用番号のうち19が1週間以内にパスコードなどのセキュリティ上重要なメッセージを依然として受信していたことも明らかになりました。
使い捨てメールが適する場面
使い捨てメールは、リスクの低いサインアップでメール送信されるコードに適しています。たとえばフォーラム、ニュースレター、一度だけのダウンロード、継続するか分からない製品トライアルなどです。継続して使う予定のアカウントには、長期的に使うメールアドレスを使い、アカウント作成後に認証アプリかパスキーを有効にしてください。コードがどの経路で届くにせよ、連絡してきてコードを求める人に渡してはいけません。コードは、認証を開始したサービスやアプリにのみ入力してください。
OTPの配信が通常うまくいく場合
使い捨てメールへの配信は、次の3つが揃うとうまくいきます。サービスがコードをメールで送信すること、使い捨てメールアドレスを受け入れること、受信サーバーが稼働していてメッセージを速やかに受け取ることです。ポリシーはサイトごとに大きく異なるため、信頼できる唯一の判断材料は、そのサイトがあなたのアドレスをどう扱うかです。
大規模なドメインプールができることと、できないこと
Tmailorは500以上のドメインにわたるアドレスを提供しており、一時的なアドレスを選べます。しかし、それによって配信が保証されるわけでも、サイトの使い捨てメールに関するポリシーが変わるわけでもありません。サイトがアドレスを拒否した場合は、その判断を尊重し、使い捨てメールアドレスをさらに試すのではなく、ご自身で管理できる長期的に使うメールアドレスを使ってください。
速度の要素
OTPコードは時間に敏感なので、受信側も重要です。Tmailorは受信メールをGoogle MXサーバー経由で受け取るため、送信側は広く使われているメール経路に引き渡すことになり、通常の再試行も設計どおりに機能します。これは仕組みの説明であり、速度を保証するものではありません。背景は TmailorがGoogleのサーバーで受信メールを受信している理由。送信者がまだ送信していないメッセージは、どの受信箱にも届きません。
OTPコードが失敗する理由
OTPが使い捨てメールの受信箱に届かない場合、原因は通常3つのグループのいずれかに分類されます。それぞれ対応が異なるため、再試行する前にどれに当てはまるかを知っておくと役立ちます。使い捨てメールがまったくメールを受信しない場合は、まずすべてのメッセージが欠落しているのか、特定の1サイトのコードだけが届かないのかを確認してください。1件のコードだけが欠落している場合は、送信者、そのアドレスポリシー、または配信チャネルに原因があることが多いです。無関係な複数の送信者から何も届かない場合は、受信箱または受信サービス側に原因があります。
サイトが使い捨てメールアドレスを拒否する
一部のサービスは、登録時に社内または第三者の使い捨てドメインリストと照合します。登録時にエラーでアドレスを拒否したり、フォームは受け付けたもののコードを送信しない場合があります。いずれにせよサイト側の判断として扱い、そのアカウントには自分で管理する長期利用のメールアドレスを使いましょう。ウェブサイトが使い捨てドメインを拒否する理由 に関するガイドで、このフィルタリングの仕組みを説明しています。
コードが遅延する、または送信されない
送信者はメッセージをキューに溜めて送信量を制限し、送信前に不正利用チェックを行う場合もあります。受信サーバーが最初の試行を保留することもあり、これはグレイリスティングと呼ばれるスパム対策手法で、送信者のメールサーバーが再送して初めてコードが届きます。「再送信」を何度も押すとクールダウンが発生し、新しいコードが前のコードを無効にすることがよくあります。開いたままの受信箱なら短い遅延は問題ありませんが、10分のカウントダウンより長引くこともあります。
コードが別の場所に送られた
コードは、あなたが見ているアドレスとは別のアドレスに送られたか、既存アカウントに登録済みのメールアドレスに送られたか、あるいはSMSやアプリの通知などまったく別のチャネルに送られた可能性があります。また、タイマー付き受信箱がすでに新しいアドレスに切り替わった後にコードが届くこともあります。原因別の解説とプラットフォームごとの注意事項については、OTPメールが届かない12の理由 のガイドをご覧ください。
受信箱タイプ別のOTP信頼性
開示: このブログはTmailorが発行しており、以下の比較ではTmailorが再利用可能な受信箱の例です。制限も同様に適用されます。受信専用であり、メッセージは到着後約24時間表示され、ゲストアドレスのアクセストークンを紛失すると復元できず、一部のサイトでは使い捨てドメインを完全に拒否します。
使い捨てメールが認証に関してすべて同じように機能するわけではありません。決め手となるのは、受信箱をどれだけ長く読み続けられるか、そして後で同じアドレスに戻れるかどうかです。手軽なタイマー付き受信箱が必要なら、Tmailorの 10分間メール は10分間のカウントダウンから始まり、残り最大60分まで延長できます。必要に応じたランキング形式の比較は、OTP内訳のベスト一時メール をご覧ください。
| 受信箱モデル | 閲覧できる期間 | 後で戻れますか? | OTPへの適合性 | 最適な用途 |
|---|---|---|---|---|
| タイマー付き受信箱(10分メール) | カウントダウンは通常10分;トマイロルは残り60分まで延長可能です | 通常は不可。Tmailorでは、最近使ったアドレスは利用可能な間、同じデバイスの履歴に残ります | 即時配信のコードなら問題なし。配信が遅れるとリスクあり | 二度と見返さない一度きりの閲覧 |
| 再利用可能な受信箱(Tmailor) | 各メッセージは到着後約24時間表示されます | はい、保存したアクセストークンがあればどのデバイスでも可能です | サイトがアドレスを受け付ける場合に有効。遅延や後から届くコードにも対応 | 後で再び必要になる可能性がある登録、多段階のフロー |
| 公開された共有受信箱 | プロバイダーによって異なる | アドレスを知っている人なら誰でも開ける | 多くの場合拒否され、コードは他人にも見える | リスクの低い使い捨てのテストのみ |
OTPコードの有効期間
有効期限を決めるのは送信側のサービスであり、メールプロバイダーではありません。ログインやサインアップのコードは数分しか有効でないことが多く、メール認証リンクや回復コードはより長く有効な場合があります。有効期間は通常、画面やメールに記載されています。NISTは、基準に適合するアウトオブバンド認証を10分以内に完了することを求めていますが、この規則は同基準を満たすサインイン手順に適用されるものであり、すべてのメールコードに当てはまるわけではありません。画面上のカウントダウンを実際の制限時間として扱いましょう。
コードの有効期間とメッセージの表示期間は別々の時間軸です。Tmailorでは、メッセージは到着後約24時間表示されますが、その中のコードは数分で期限切れになることがあります。私たちの のガイドでは、メッセージの保持期間とアドレスの再利用を区別して説明しています。
OTPが届かない場合のチェックリスト
使い捨てメールが原因だと決めつける前に、次の確認を順番に行ってください:
- タイマーが切れるまで待ってから、一度だけ再送信する。 届いた中で最新のコードだけを使う。
- アドレスと送信チャネルを確認する。 確認画面に表示されたアドレスが、自分が見ている受信箱と一致しているかを確認し、サービスがコードをSMS、アプリのプロンプト、または登録済みの古いメールアドレスのどれで送ったかを確認してください。
- 受信箱を開いたままにする。 Tmailorの受信箱はスパムフォルダのない単一のリストなので、他に探す場所はありません。タイミングが不確かな場合は、再利用可能な一時郵便アドレス から始めて、そのアクセストークンを保存してください。
- 拒否された場合は従う。 サイトがアドレスを拒否したり、そのアドレスにコードを一切送らない場合は、そのアカウントには自分が管理する長期的なメールアドレスを使用してください。次々とアドレスを試すことはサイトのポリシーに反し、アカウントを危険にさらします。
上記の「コードがどこか別の場所に行った」でリンクした診断ハブでは、Steam、Epic Games、Discord、Binance、Instagram、Xなど、各原因を詳しく解説しています。
タイマー式と再利用可能な受信箱:OTPにはどちらを使うべきか
タイマー式の受信箱は、すぐに必要なコードが1つだけあり、そのアカウントを保持しない場合にのみ使いましょう。サービスが後から認証、セキュリティアラート、パスワードリセットのメッセージを送る可能性がある場合は、再利用可能なアドレスを使用してください。アクセストークンは安全に保管してください。アクセストークンを持っている人は誰でも受信箱を開くことができ、ゲストアドレスのアクセストークンを紛失してもサポートでは復元できません。無料のTmailorアカウントを作成する にサインインすると、サインイン中に作成したアドレスが保存され、トークンなしで「作成したメール」から開くことができます。
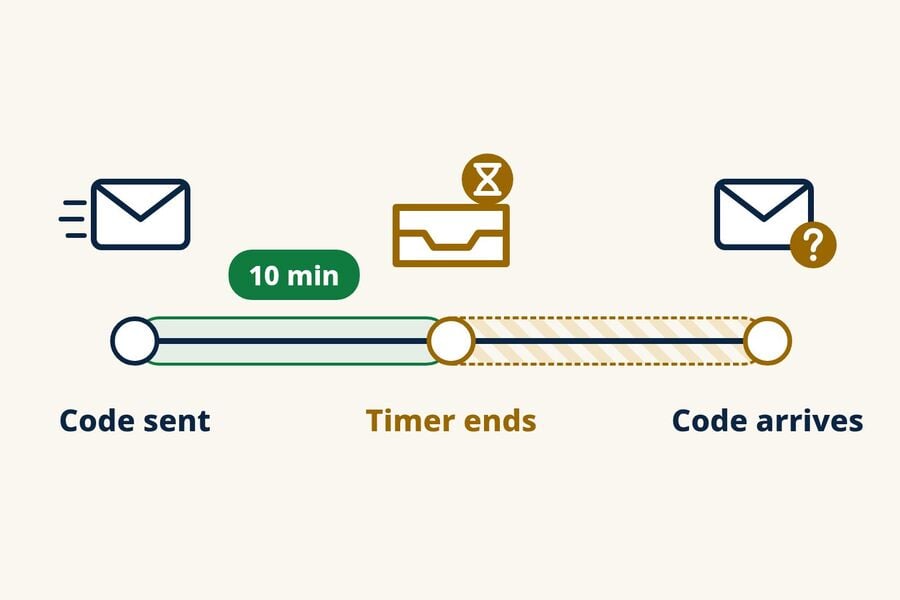
Tmailorでは、カウントダウンが終了するとページが新しいアドレスに切り替わりますが、以前のアドレスがすぐに消えるわけではありません。以前のアドレスは同じデバイスの履歴に保存されており、まだ利用可能な間は再度開くことができ、そのアクセストークンを使えば別のデバイスでも開けます。届いたメッセージは約24時間表示されます。
タイミングについての比較は、OTPの一時郵便と10分郵便 をご覧ください。2つのモデル間のセキュリティとプライバシーのトレードオフについては、、再利用可能と短命の受信箱 ガイドで解説しています。
多段階検証
一部のプラットフォームでは、確認メールを送り、その後別のOTP、さらにセットアップメッセージを送信します。カウントダウンが短いと、最初のメールは受け取れても、数分後に届くOTPを見逃すことがあります。再利用可能なアドレスなら、再度開ける限り新しいメッセージを受け取り続けられます。
再検証とセキュリティアラート
ソーシャルやSaaSのプラットフォームでは、新しいデバイスからログインすると再検証を求めることがよくあります。登録時のアドレスがもう使えなければ、確認を完了できずアクセス権を失う可能性があります。復元可能なアドレスなら、その経路を維持できます。
パスワードリセットの安全網
パスワードリセットのメールは、登録したアドレスに送られます。期限付きのアドレスはすでに失効しているかもしれません。再利用可能なアドレスをAccess Tokenで再度開けば、新しいリセットメールを受け取ることができ、そのメールは約24時間表示されます。
シンプルなルール
どちらかの質問に「たぶん」または「はい」と答えるなら、再利用可能なアドレスを使ってください。(1) 数分後にこのアドレスがまた必要になるか。(2) このアカウントを保持したいか。一度きりのダウンロード、ニュースレターの試し読み、簡単な製品テストには、期限付きの受信箱で十分です。
特定プラットフォームでのOTP
メール配信の仕組みは技術的にはどこでも同じですが、使い捨てメールアドレスを受け入れるかどうか、またコードをどのチャネルで送るかはサイトによって異なります。ソーシャルに関する ネットワークの登録ガイドでは でそれらの流れを解説しています。プラットフォームがアドレスを拒否する場合は、そのサービスには長期利用のメールアドレスを使ってください。AIツールは独自のログインコードを追加しますが、ChatGPTのサインアップとログインコードガイド でそのケースを解説しています。使い捨てメールアドレスが拒否されやすい場所を事前に確認するには、仮郵便を受け付けているサイト をご覧ください。
使い捨てメールのOTPを使うべきでない場面
使い捨てメールは、プライバシーを重視する登録や重要度の低いアカウント向けに作られており、復元が必要なものには向きません。銀行、決済、行政サービス、医療、またはあなたの身元に紐づく主要なアカウントには使わないでください。たとえコードが届いても、メールボックスへのアクセスを失えばアラートや復元、その後の認証が妨げられますし、こうしたサービスは独自のポリシーで使い捨てメールアドレスを拒否することがあります。使い捨てメールの受信箱がどこで役立つかをより広く知りたい場合は、一時的なメールが安全かどうか をご覧ください。これは守るべき限界であり、回避すべき障壁ではありません。
QAおよび開発チーム向けのOTPテスト
使い捨てメールの受信箱で自社のサインアップフローをテストするチームは、規模が大きくなるとOTPの問題に直面します。再送の殺到、失敗の責任の所在が不明確、テストの手順が先に進んだ後に届くコードなどです。対策は手順面にあります。複数のアドレスでテストし、再送の試行回数に上限を設け、最初のOTPが届くまでの時間を指標として追跡すれば、回帰を検出できます。すぐに使える OTPリスクチェックリスト に、プロトコル全体がまとめられています。自動実行の場合、TmailorのTemp Mail API は受信専用のアドレスを作成し、新しいメッセージを一覧表示し、見つかったワンタイムコードを抽出します(ベストエフォート)。Python、Node.js、PHP向けのSDKと、AIエージェント向けのMCPサーバーも用意されています。
よくある質問
使い捨てメールでSMSコードを受け取ったり、電話番号を取得したりできますか。
いいえ。使い捨てメールはメールのみを受信し、Tmailorは電話番号を提供しません。サービスがSMSを必須とする場合は、自分が管理し、使用を許可されている番号を使うか、続行しないことを選んでください。公開のSMS受信サイトは避けてください。表示されるコードは誰でも読めてしまいます。
OTPが通常のメールには届くのに、使い捨てメールには届かないのはなぜですか。
サイトが使い捨てメールアドレスを拒否したり、通知せずにスキップしたりしている可能性がありますが、他の原因も考えられます。アドレスの誤字、すでに登録されているメールアドレスに送られたコード、その受信箱への配信が遅いことなどです。まずアドレスとチャネルを確認してください。サイトが使い捨てメールアドレスに送信しない場合は、そのアカウントには通常のメールアドレスを使ってください。
OTPに使い捨てメールを使うのは安全ですか。
フォーラム、ニュースレター、一度きりのダウンロード、簡単な製品テストなど、長期的な復元が不要な重要度の低い登録には安全です。銀行、行政、医療、またはあなたの身元に紐づくアカウントには適していません。そうしたアカウントを復元するには、何年にもわたって自分で管理するメールボックスが必要だからです。
銀行や金融サービスで使い捨てメールのOTPを使えますか。
いいえ。銀行や金融のアカウントに使い捨てメールを使わないでください。たとえコードが届いても、メールボックスへのアクセスを失えばアラートや復元、その後の認証が妨げられますし、サービスはポリシーにより使い捨てメールアドレスを拒否することがあります。
OTPコードは通常どのくらいの期間有効ですか?
サービスや操作の内容によって異なります。ログインやサインアップのコードは、画面にタイマーが表示されていない限り、数分間の有効期限と考えるべきです。メール認証リンクやリカバリーコードは、より長く有効な場合があります。有効期限を設定するのは送信元のサービスであり、メールプロバイダーではありません。
10分の受信トレイの有効期限が切れた後にOTPが届いた場合はどうすればよいですか?
Tmailorでは、カウントダウンが終了するとページが新しいアドレスに切り替わりますが、以前のアドレスは同じデバイスの履歴に残り、利用可能な間は引き続き使用できます。また、カウントダウンが終了する前に、残り時間が最大60分になるまで時間を追加することもできます。後で、または別のデバイスでそのアドレスが必要になる可能性がある場合は、アクセストークンを保存するか、無料のTmailorアカウントにアドレスを保管してください。ゲストアドレスのアクセストークンを紛失すると復元できません。
最初のOTPが届かなかった場合、「コードを再送信」をクリックすると解決しますか?
解決する場合もありますが、画面上のタイマーが終了した後に一度だけです。余分にタップするとクールダウンが発生することがあり、新しいリクエストのたびに前のコードが無効になる可能性があります。サイトが使い捨てメールアドレスを拒否する場合、再送信しても状況は変わりません。そのアカウントには長期利用のメールアドレスを使用してください。
プラットフォームが使い捨てメールをブロックしているかどうかを事前に知る方法はありますか?
わかる場合もあります。「使い捨てメールは許可されていません」といった明確なサインアップエラーや、サイトのヘルプページで確認できることがあります。普遍的な互換性リストは存在せず、フォームは受け付けるもののコードを送信しないサイトもあるため、使い捨てメールをブロックすることで知られているサイトのディレクトリは計画の助けにはなりますが、保証ではありません。
使い捨てメールのモバイルアプリでOTPコードを受け取ることはできますか?
はい。TmailorのAndroidおよびiOSアプリ、さらにTelegramボットは、ウェブ版と同じ方法でメールを受信します。コードがそのアドレスに届けば、モバイルの受信トレイに表示されます。同じアドレスを別のデバイスで開くには、そのアクセストークンを使用してください。
OTPに最も信頼できる使い捨てメールはどれですか?
使い捨てメールを受け付けるサイトでは、遅延したコードが届くのに十分な時間受信トレイを開いたままにでき、後で再び開けるものが最も信頼できる選択肢です。たとえば、アクセストークンを保存した再利用可能なアドレスです。サイトが拒否するアドレスを、使い捨てメールプロバイダーが受け入れさせることはできません。
結論
使い捨てメールをOTPに使うのは、適している場面に限りましょう。つまり、コードをメールで送信し、使い捨てメールアドレスを受け付ける、リスクの低いサインアップです。受信トレイを開いたままにし、再送信は一度だけ行い、後でそのアドレスが必要になる可能性がある場合はアクセストークンを保存してください。サイトがアドレスを拒否したりSMSを求めたりする場合は、自分で管理しているメールアドレスや電話番号を使用し、重要なアカウントは認証アプリやパスキーで保護しましょう。日常的なサインアップには、無料の一時メールを作成し を利用し、待っている間はタブを開いたままにしておけます。
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.