Alias Catch-All & Acak: Teknologi di Balik Email Sementara Instan
Anda membuka situs email sementara, dan alamat email yang berfungsi muncul sebelum halaman selesai dimuat. Tanpa pendaftaran, tanpa verifikasi, tanpa menunggu — hanya kotak masuk yang siap pakai. Kecepatan itu bukan sihir; itu adalah kombinasi spesifik dari konfigurasi server email catch-all dan pembuatan alias acak yang berjalan di balik layar. Panduan ini menjelaskan kedua mekanisme tersebut dengan bahasa sederhana: bagaimana catatan MX catch-all menerima email untuk alamat apa pun di sebuah domain tanpa pra-registrasi, bagaimana alias acak dihasilkan untuk menghindari tabrakan, dan bagaimana kedua bagian ini bekerja sama sehingga email sementara terasa instan. Anda juga akan mempelajari kompromi antara pendekatan ini dan kotak masuk berbasis token yang dapat digunakan ulang, serta kapan masing-masing model paling cocok.
Akses cepat
Sekilas, ini tampak sepele: ketik alamat apa saja dan email akan tiba. Kenyataannya, kesan instan itu adalah pilihan rekayasa: terima dulu, tentukan konteksnya kemudian. Domain catch-all menerima email untuk sembarang local-part tanpa kotak surat yang sudah ada sebelumnya, dan generator alias acak memberi Anda salah satu local-part itu saat halaman dimuat — jadi alamatnya sudah aktif sebelum Anda selesai membacanya. Penjelasan ini mengupas kedua bagian tersebut, serta pagar pengaman yang membuatnya tetap berjalan baik. Untuk gambaran yang lebih luas, lihat cara kerja email sekali pakai.
Singkatnya / Inti Penting
- Catch-all memungkinkan sebuah domain menerima local-part apa pun sebelum @, sehingga tidak perlu membuat kotak surat terlebih dahulu.
- Alias acak dapat disalin dengan satu ketukan, mengurangi tabrakan, dan menghindari pola yang mudah ditebak.
- Kontrol itu penting: batas laju, kuota, heuristik, dan TTL pendek menjaga kecepatan tanpa kekacauan.
- Gunakan kotak masuk yang dapat digunakan ulang untuk tanda terima/pengembalian dan reset; gunakan yang berumur pendek untuk OTP sekali pakai.
- Lampiran masuk dihapus, sehingga file yang dikirim ke alamat sementara tidak dapat dibuka atau diunduh. HTML pesan disanitasi, gambar jarak jauh dimuat melalui proxy, dan isi pesan kedaluwarsa dengan sendirinya.
Catch-All yang Langsung Berfungsi
Kurangi klik dengan melewati pembuatan awal dan memetakan pesan secara dinamis ke konteks kotak surat.
Cara Kerja Catch-All
Domain catch-all menerima local-part apa pun (bagian kiri @ ) dan menyelesaikan pengiriman di tepi. Amplop SMTP (RCPT TO) divalidasi terhadap kebijakan domain, bukan baris kotak surat yang sudah ada. Bergantung pada aturan dan status pengguna, sistem mengarahkan pesan ke konteks kotak surat yang mungkin bersifat sementara (berumur pendek) atau dilindungi token (dapat digunakan ulang).
Ini membalik alur yang biasa. Alih-alih "buat → verifikasi → terima", menjadi "terima → tetapkan → tampilkan". Konsekuensinya, penerimaan harus dibatasi di tempat lain — dengan batas ukuran, rendering yang aman, dan masa hidup yang singkat.
Pemetaan: Domain → Handler → Konteks Kotak Surat
- Kebijakan domain: catch_all = true mengaktifkan penerimaan; blocklist memungkinkan pengecualian yang presisi.
- Handler: router memeriksa local-part, header, dan reputasi IP, lalu memilih konteks.
- Konteks kotak surat: sementara atau dapat digunakan ulang; konteks menentukan TTL (misalnya, jendela tampilan 24 jam), kuota, dan persyaratan token.
Kelebihan dan Kekurangan
Kelebihan
- Onboarding tanpa langkah; bagian lokal apa pun langsung bisa dipakai.
- Hambatan lebih rendah untuk OTP dan pendaftaran; lebih sedikit formulir yang ditinggalkan.
- Tidak ada yang perlu dinamai, diverifikasi, atau diingat — Anda bisa membuat alamat email sementara dan menempelkannya langsung ke formulir.
Kekurangan
- Lebih banyak email yang tidak diminta jika tidak dijaga.
- Perlu perhatian ekstra pada rendering: HTML pengirim berbahaya secara default dan harus disanitasi.
- Membutuhkan kontrol penyalahgunaan yang kuat untuk menghindari backscatter dan pemborosan sumber daya.
Kebijakan Penerimaan (Aman Secara Default)
- Ukuran maksimum: pesan yang terlalu besar ditolak agar satu pengirim tidak dapat menghabiskan kapasitas layanan.
- Lampiran: lampiran masuk dihapus. Anda akan melihat teks pesan, tetapi file yang dikirim ke alamat Tmailor tidak dapat dibuka atau diunduh — ini adalah keterbatasan nyata, bukan pengaturan.
- Rendering: HTML pesan disanitasi sebelum sampai kepada Anda — skrip, iframe, penangan event inline, dan
javascript:tautan dihapus — dan gambar jarak jauh ditulis ulang agar dimuat melalui proxy, sehingga pengirim tidak pernah melihat alamat IP Anda. - Kedaluwarsa: pesan tetap terlihat sekitar 24 jam sejak kedatangan, lalu dihapus.
Buat Alias Acak yang Cerdas
Alias acak adalah bagian yang membuat email sementara terasa instan. Karena alamat dibuat untuk Anda, bukan Anda yang menciptakannya, tidak ada yang perlu dipikirkan sebelum kotak masuk ada. Di Tmailor, alamat acak diambil dari kumpulan besar domain tersembunyi yang berganti seiring waktu, sementara tab nama khusus memungkinkan Anda memilih bagian sebelum @ dari kumpulan domain yang dapat dipilih yang lebih kecil.
Cara Alias Dibuat
Saat Anda mengetuk Generate, layanan akan membuat bagian lokal acak dan memasangkannya dengan domain yang tersedia, sehingga alamat yang sudah jadi siap ditempel. Tujuan generator yang baik adalah membuat alamat yang tidak dapat diprediksi dan akan diterima oleh penyedia email:
- Cukup acak sehingga alamat berikutnya tidak bisa ditebak dari alamat sebelumnya.
- Panjang dan set karakter yang tetap sesuai dengan yang diterima sistem email, menghindari keanehan seperti titik di awal atau pemisah ganda.
- Bentuk yang dianggap sebagian besar formulir pendaftaran sebagai alamat biasa.
Untuk pengujian otomatis alur pendaftaran Anda sendiri, Tmailor Temp Mail API membuat alamat yang hanya menerima pesan dengan jenis yang sama dari kode dan mengembalikan pesan yang tiba.
Pemeriksaan Tabrakan dan TTL
- Tabrakan: jika alamat yang dihasilkan sudah dipakai, layanan akan menerbitkan alamat lain sebelum Anda mengandalkannya, sehingga dua orang tidak menerima kotak masuk yang sama.
- TTL: pesan tetap terlihat sekitar 24 jam sejak diterima; alamat yang dapat digunakan ulang terikat pada Access Token dan dapat dibuka kembali nanti.
UX yang Mendorong Penggunaan yang Tepat
- Salin sekali ketuk dengan alamat lengkap terlihat.
- Buat ulang saat Anda hanya ingin alamat acak yang berbeda.
- Lencana TTL untuk menetapkan ekspektasi bagi kotak masuk berumur pendek.
- Baris kebijakan: jika sebuah formulir menolak satu alamat, alamat lain mungkin bisa berhasil — tetapi jika ketentuan layanan melarang email sekali pakai, gunakan alamat asli daripada berganti-ganti alamat sementara untuk memaksa pendaftaran berhasil.
- Tautan silang ke kotak masuk bergaya 10 menit saat tujuannya adalah email sekali pakai.
Subalamat (user+tag)
Plus-addressing (user+tag@domain) berguna untuk menyortir email Anda sendiri, tetapi dukungan situs web untuknya bervariasi. Ini berfungsi baik pada domain pribadi yang Anda kendalikan; untuk pendaftaran cepat yang sifatnya sekali pakai, alias acak pada domain catch-all sebenarnya lebih tentang pembuatan alamat instan, bukan tentang mengakali aturan email sebuah situs. FAQ di bawah ini membandingkan keduanya secara singkat.
Panduan Cepat: Membuat dan Menggunakan Alias
Langkah 1: Buat alias
Ketuk Generate untuk mendapatkan alamat acak dan menyalinnya dengan sekali ketuk. Jika Anda hanya ingin alamat yang berbeda, buatlah yang lain.
Langkah 2: Pilih konteks yang tepat
Gunakan kotak masuk berumur pendek untuk kode sekali pakai; gunakan alamat yang dapat digunakan ulang saat Anda membutuhkan tanda terima, pengembalian barang, atau reset kata sandi nanti. Jika sebuah situs secara eksplisit melarang email sekali pakai, gunakan alamat asli Anda untuk akun tersebut.
Kendalikan Penyalahgunaan Tanpa Memperlambat
Kotak masuk yang terbuka dan tanpa pendaftaran adalah sasaran empuk, jadi email sementara instan hanya bisa bertahan dalam skala besar jika mampu menahan penyalahgunaan terang-terangan tanpa membuat pembaca biasa menunggu. Versi jujurnya bukanlah rumus penilaian rahasia; melainkan beberapa pagar pengaman sederhana — batas tarif, retensi singkat, dan batasan tegas tentang apa yang boleh dilakukan kotak masuk.
Batas Tarif dan Kuota
- Pembatasan per sesi: membatasi lonjakan mendadak agar satu klien atau skrip tidak dapat memonopoli pengiriman.
- Kuota domain: menyebarkan beban agar satu pengirim atau alur pendaftaran tidak dapat membanjiri layanan.
- Gagal cepat pada penyalahgunaan yang jelas: menolak lebih awal lalu lintas yang sudah diketahui buruk agar email yang sah tidak tertunda karenanya.
Heuristik dan Sinyal Anomali
- Lonjakan lalu lintas: lonjakan mendadak dan pola otomatisasi berulang adalah tanda peringatan paling jelas.
- Pemeriksaan pengirim: sistem masuk dapat mempertimbangkan autentikasi pengirim (SPF/DMARC) dan perilaku sebelumnya sebelum mempercayai aliran email.
- Mengapa kumpulan domain disembunyikan: Tmailor tidak mempublikasikan daftar domain aktifnya. Menerbitkannya hanya akan memberi vendor anti-email sekali pakai daftar blokir yang siap pakai, itulah sebabnya kumpulan domain tersebut berganti secara diam-diam di latar belakang.
TTL Pendek dan Penyimpanan Minimal
- Jendela tampilan yang singkat menjaga data tetap ringkas dan mengurangi seberapa berharga kotak masuk yang disalahgunakan.
- Lampiran yang dihapus dan HTML yang disanitasi memperkecil permukaan risiko: tidak ada file masuk yang sampai ke pembaca, dan konten aktif dihapus sebelum ditampilkan.
- Hapus saat kedaluwarsa: isi pesan dihapus setelah jendela waktu sekitar 24 jam berakhir.
Jika Anda sering mendaftar saat bepergian, aplikasi email sementara Android dan iOS menambahkan notifikasi push sehingga kode bisa sampai kepada Anda tanpa harus membiarkan halaman tetap terbuka.
Pilih Dapat Digunakan Kembali vs Umur Pendek
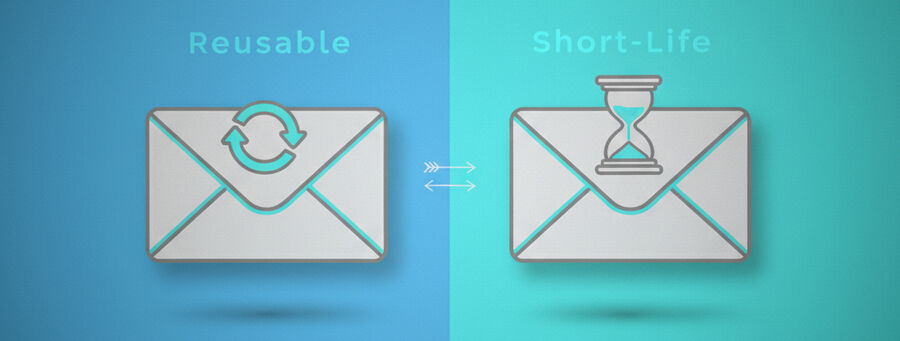
Kedua model dimulai dengan cara yang sama — alamat instan yang hanya menerima — dan hanya berbeda pada apa yang terjadi selanjutnya. Kotak masuk berumur pendek memang dimaksudkan untuk dilupakan begitu Anda membaca kodenya. Kotak masuk yang dapat digunakan kembali terikat pada Access Token sehingga Anda bisa kembali lagi ke sana. Sesuaikan kotak masuk dengan tugasnya, jangan langsung memilih satu model secara default.
Perbandingan Skenario
| Skenario | Direkomendasikan | Alasan |
|---|---|---|
| OTP sekali pakai | Umur pendek | Meminimalkan retensi; lebih sedikit jejak setelah kode digunakan |
| Pendaftaran akun yang mungkin Anda kunjungi lagi | Dapat digunakan kembali | Kontinuitas berbasis token untuk login di masa mendatang |
| Struk & pengembalian e-commerce | Dapat digunakan kembali | Simpan bukti pembelian dan pembaruan pengiriman |
| Uji coba buletin atau promo | Umur pendek | Mudah berhenti berlangganan dengan membiarkan kotak masuk kedaluwarsa |
| Reset kata sandi | Dapat digunakan kembali | Anda memerlukan alamat yang sama untuk memulihkan akun |
Perlindungan Token (Dapat Digunakan Kembali)
Alamat yang dapat digunakan kembali terikat pada Access Token. Token ini memungkinkan Anda membuka kembali alamat yang sama nanti tanpa menjadikan kotak masuk sebagai akun penuh dengan kata sandi. Perlakukan token ini sebagai kunci pemulihan, bukan kunci pengaman: token inilah cara Anda masuk kembali, bukan sesuatu yang mencegah orang lain masuk, jadi jaga kerahasiaannya. Jika token hilang, alamat tamu tidak dapat dipulihkan, baik oleh Anda maupun oleh dukungan. Jika alamat tersebut tersimpan di akun Tmailor gratis Anda, Anda dapat membukanya dari Email Dibuat dan menerbitkan token baru di sana.
Baru mengenal konsep ini? Halaman ikhtisar email sementara adalah pengantar singkat tentang alamat dan masa pakai pesan.
FAQ
Apakah domain catch-all meningkatkan spam?
Domain ini memperluas cakupan penerimaan, tetapi batas tarif dan kontrol reputasi pengirim membuatnya tetap terkendali.
Apakah alias acak bisa bertabrakan?
Dengan panjang dan entropi yang cukup, tingkat tabrakan praktis dapat diabaikan; generator akan membuat ulang saat terjadi konflik.
Kapan saya harus menggunakan plus-addressing?
Gunakan jika situs web mendukungnya dengan andal. Jika tidak, alias acak lebih konsisten lolos validasi.
Apakah kotak masuk yang dapat digunakan ulang lebih aman daripada yang berumur pendek?
Keduanya tidak selalu "lebih aman." Kotak masuk yang dapat digunakan ulang memberi kesinambungan; yang berumur pendek meminimalkan penyimpanan.
Bisakah saya memblokir lampiran sepenuhnya?
Di Tmailor tidak ada yang perlu diblokir: lampiran masuk sudah dihapus untuk Anda. Anda dapat membaca teks pesan, tetapi file yang dikirim ke alamat Tmailor tidak dapat dibuka atau diunduh dari kotak masuk sementara.
Berapa lama pesan disimpan?
Jendela tampilannya singkat—sekitar sehari untuk konteks sementara—setelah itu isi pesan dihapus.
Apakah pelacakan gambar akan diblokir?
Gambar jarak jauh dalam pesan ditulis ulang agar dimuat melalui proxy, sehingga pengirim tidak melihat alamat IP Anda, dan konten aktif dihapus saat HTML disanitasi. Hal ini mengurangi piksel pelacakan yang dapat diandalkan pengirim.
Bisakah saya meneruskan pesan ke email pribadi saya?
Rencanakan untuk membaca pesan langsung di kotak masuk sementara — Tmailor hanya menerima dan tidak mengirim email, jadi tidak ada fitur meneruskan ke alamat asli Anda. Jika Anda membutuhkan kotak masuk yang sama lagi nanti, simpan Access Token-nya dan buka kembali.
Bagaimana jika OTP tidak datang?
Periksa apakah Anda menyalin alamat dengan tepat, tunggu sebentar, lalu kirim ulang sekali. Jika satu domain tertentu tampak terblokir, alamat acak baru mungkin bisa masuk. Jika situs tersebut jelas melarang email sekali pakai, itu adalah kebijakan, bukan gangguan — gunakan alamat asli Anda untuk akun tersebut daripada berganti-ganti alamat sementara.
Apakah ada aplikasi mobile?
Ya. Lihat aplikasi email sementara Android dan iOS untuk aplikasi resmi dan notifikasi push.
Kesimpulan
Penerimaan catch-all dan pembuatan alias pintar adalah yang menghilangkan kerumitan pengaturan, dan pengaman — batas tarif, retensi pendek, lampiran yang dilepas — adalah yang membuat kotak masuk terbuka tetap berfungsi. Pilih alamat berumur pendek ketika Anda hanya membutuhkan kode sekali pakai, dan alamat yang dapat digunakan ulang ketika Anda mungkin membutuhkan struk, pengembalian, atau reset kata sandi nanti. Dan ketika sebuah layanan jelas tidak mengizinkan email sekali pakai, langkah yang tepat adalah alamat asli, bukan alias lain.
Untuk seluruh pipeline — routing MX, siklus hidup kotak masuk, dan penggunaan ulang berbasis token — baca cara kerja email sekali pakai.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









