Hogyan működik az e-mail: SMTP, DNS, és miért létezik az ideiglenes e-mail
A legtöbben naponta használnak e-mailt anélkül, hogy tudnák, mi történik a "Küldés" gombra kattintás és az üzenet megjelenése között valakinek a postaládájában. Ennek az útnak a megértése — az SMTP szervereken, a DNS-lekérdezéseken és az MX rekordokon keresztül — pontosan megmutatja, miért működnek az ideiglenes e-mail szolgáltatások úgy, ahogy működnek.
Gyors hozzáférés
Ez az útmutató az e-mail infrastruktúrát az alapoktól magyarázza el: a protokollokat, amelyek az üzeneteket az interneten keresztül irányítják, azokat a rekordokat, amelyek megmondják a szervereknek, hová kézbesítsék a leveleket, és hogyan kapcsolódnak a ideiglenes levelező szolgáltatások ehhez a rendszerhez, hogy regisztráció nélkül, azonnal működő eldobható postaládákat hozzanak létre. Ha gyakorlati áttekintést szeretnél arról, mi az az ideiglenes e-mail, és mikor érdemes használni, nézd meg a teljes útmutatót az ideiglenes e-mailekhez.
Az e-mail rövid története — az ARPANET-től az ideiglenes e-mailig
Az e-mail története 1971-ben kezdődik, amikor Ray Tomlinson, aki az Egyesült Államok Védelmi Minisztériumának ARPANET-hálózatán dolgozott, elküldte az első elektronikus üzenetet két gép között. Legfontosabb újítása a „@” szimbólum volt, amely elválasztja a felhasználónevet a gazdagéptől — ez a konvenció több mint ötven évvel később is változatlanul fennmaradt.
Az 1980-as és 1990-es évek során az e-mail a kutatólaborokból a mindennapi életbe terjedt ki. Az olyan asztali kliensek, mint az Eudora és a Microsoft Outlook, először adtak hozzáférést a személyi számítógépek felhasználóinak az elektronikus levelezéshez. Majd az 1990-es évek végén az ingyenes webmail szolgáltatások — a Hotmail 1996-ban, a Yahoo Mail 1997-ben, végül a Gmail 2004-ben — mindenki számára elérhetővé tették az e-mailt, akinek volt böngészője és internetkapcsolata.
Az egyetemes hozzáférés azonban egyetemes problémákat is hozott. A 2000-es évek végére a spam a világ összes e-mail-forgalmának túlnyomó többségévé vált. Az adathalász támadások egyre kifinomultabbak lettek. Az adatvédelmi incidensek több százmillió e-mail címet tettek közzé. Ezek a fokozódó fenyegetések megteremtették az igényt egy új szolgáltatási kategóriára: az ideiglenes e-mailre. Az első eldobható postaláda-szolgáltatók a 2000-es évek közepén jelentek meg, és a koncepció azóta érett adatvédelmi eszközzé fejlődött, amelyet ma milliók használnak. A teljes fejlődést lásd itt: A temp mail fejlődése.
Az e-mail útja — lépésről lépésre
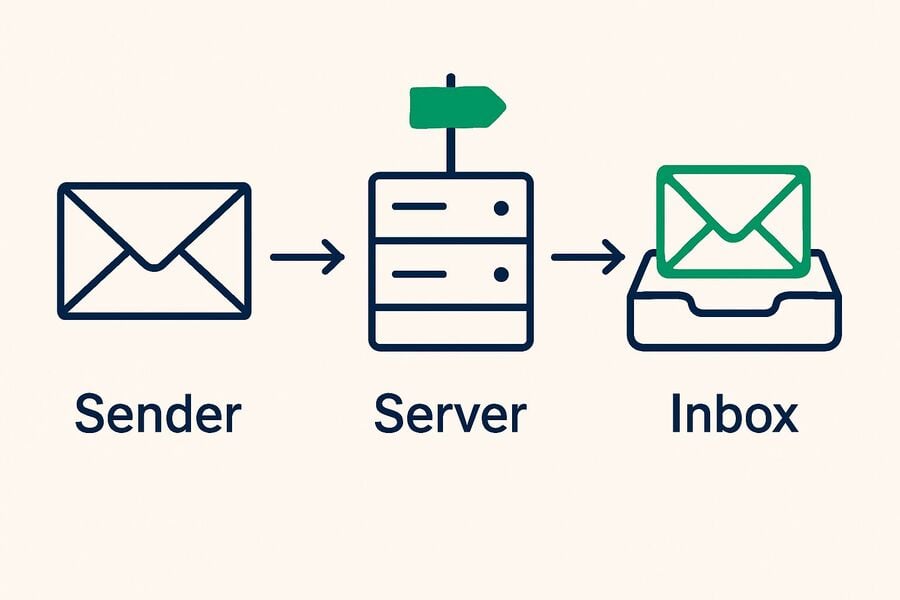
Az e-mail küldése azonnalinak tűnik, de az üzenet több rendszeren halad át, mielőtt elérné a célját. Íme, mi történik valójában, négy lépésre bontva.
1. lépés — Megnyomod a Küldés gombot: az e-mail klienstől az SMTP szerverig
Amikor üzenetet írsz a Gmailben, az Outlookban, a Thunderbirdben vagy bármely más e-mail kliensben, és megnyomod a „Küldés” gombot, a kliensed egy SMTP — Simple Mail Transfer Protocol — nevű protokollon keresztül csatlakozik egy kimenő levelezőszerverhez. Ez a kapcsolat általában az 587-es portot (STARTTLS titkosítással) vagy a 465-ös portot (implicit TLS-szel) használja.
A kliensed a felhasználóneveddel és jelszavaddal hitelesíti magát az SMTP szervernél, majd átadja neki az üzenetet. Ekkor az e-mail elhagyta az eszközödet, és mostantól a szerver felelőssége, hogy kézbesítse.
2. lépés — DNS-keresés: hová kerül ez az e-mail?
Az SMTP szervernek ki kell derítenie, hová kézbesítse az üzenetedet. Ezt úgy teszi meg, hogy a Domain Name Systemtől (DNS) lekérdezi a címzett domainjének MX rekordját — Mail Exchanger rekordját.
Ha például valakinek@gmail.com címre küldesz, az SMTP szerver megkérdezi a DNS-t: „Melyik szerver kezeli a gmail.com e-mailjeit?” A DNS valami ilyesmivel válaszol: alt1.gmail-smtp-in.l.google.com — ez a Google bejövő levelezőszerverének címe. Az MX rekord lényegében egy továbbítási utasítás, amely azt mondja: „a domainhez tartozó összes levelet erre a szerverre kézbesítsd.”
Ez az MX rekordrendszer az alapja annak, hogy az ideiglenes e-mail egyáltalán lehetséges, de erre hamarosan rátérünk.
3. lépés — Szerverek közötti kézbesítés: SMTP-továbbítás
A küldő SMTP szerver csatlakozik a címzett bejövő SMTP szerveréhez (ahhoz, amelyet az MX rekord megad), és SMTP-kézfogást hajt végre — egy strukturált beszélgetést, amelyben a két szerver igazolja az identitását, egyezteti a titkosítást, és átadja az üzenetet. A TLS titkosítás védi az e-mail tartalmát a szerverek közötti átvitel során.
Ha az első MX szerver nem elérhető, a küldő szerver a másodlagos MX rekordokra vált (a legtöbb domain több MX rekordot is felsorol a redundancia érdekében). Ha egyetlen szerver sem érhető el, az e-mail újrapróbálkozási sorba kerül. Több, órákon vagy napokon át tartó sikertelen próbálkozás után a feladó visszapattanó értesítést kap.
4. lépés — A bejövő fiók tárolása: IMAP és POP3
Miután a fogadó szerver elfogadja az üzenetet, eltárolja az e-mailt, és megvárja, amíg a címzett megnézi a postaládáját. A címzett e-mail kliense két protokoll egyikével kéri le az üzeneteket:
IMAP (Internet Message Access Protocol): Több eszköz között szinkronizálja az e-maileket. Az üzenetek a szerveren maradnak, és minden művelet (olvasás, törlés, áthelyezés) mindenhol megjelenik. Ezt használja a Gmail, az Outlook és a legtöbb modern szolgáltatás.
POP3 (Post Office Protocol 3): Letölti az e-mailt egyetlen eszközre, és általában törli a szerverről. Ma már kevésbé elterjedt, de bizonyos beállításokban, ahol a helyi tárolást részesítik előnyben, még mindig használják.
Egy e-mail üzenet összetevői
Minden e-mail több annál a szövegnél, amit látsz. A felszín alatt strukturált adatokat hordoz, amelyek megmondják a szervereknek, hogyan kell az üzenetet irányítani, megjeleníteni és feldolgozni.
Fejlécek: Metaadatok, köztük a From, To, Subject, Date és Message-ID mező. Ezek azok az útválasztási utasítások, amelyeket a kézbesítési lánc minden szervere elolvas és végrehajt.
Rejtett fejlécek: Olyan mezők, mint a Return-Path (ide mennek a visszapattanó levelek), a Received (egy lánc, amely megmutatja, mely szervereken haladt át az e-mail), és az Authentication-Results (az SPF-, DKIM- és DMARC-ellenőrzések eredménye). Ezek a legtöbb e-mail kliensben láthatatlanok, de feltárják az üzenet teljes útját.
Törzs: A tényleges tartalom, egyszerű szövegként, HTML-ként vagy mindkettőként (multipart/alternative) formázva. A legtöbb modern e-mail HTML, ezért látsz formázott szöveget, képeket és kattintható linkeket.
Mellékletek: MIME (Multipurpose Internet Mail Extensions) segítségével kódolt fájlok. A MIME bináris fájlokat alakít szövegbarát formátumokká, amelyek átjuthatnak az e-mail szövegalapú infrastruktúráján.
Hogyan illeszkedik az ideiglenes e-mail ebbe az infrastruktúrába
Itt áll össze minden. Az ideiglenes e-mail szolgáltatások nem használnak külön, saját rendszert — közvetlenül a fent leírt szabványos e-mail infrastruktúrába kapcsolódnak. Ezért kapnak az ideiglenes e-mail címek valódi e-maileket valódi szerverektől: valódi e-mail címek ezek, csak más életciklussal.
Catch-all MX rekordok — azonnali címgenerálás
Amikor a tmailor.com regisztrál egy domaint (mondjuk example-temp.com), beállítja a domain MX rekordját, hogy a Tmailor fogadó szerverére mutasson. A lényeg, hogy a szerver „catch-all” módban van beállítva: elfogadja az adott domain bármely címére küldött e-mailt, függetlenül attól, hogy a cím előre létezik-e.
Ezért kapsz azonnal működő ideiglenes e-mail címet. A címet nem kell hagyományos értelemben „létrehozni”. Az MX rekord azt mondja az internetnek: „a domain összes e-mailjét a szerverünkre küldd”, és a szerver mindent elfogad, ami megérkezik. Amikor felkeresed a tmailor.com oldalt, és egy véletlenszerűen generált címet látsz, az a cím már működik, mert a domain MX rekordja már minden levelet a Tmailor szerverére irányít. Részletesebb technikai magyarázatért lásd: catch-all és véletlenszerű álnévek.
Nincs kimenő SMTP = csak fogadás
Az ideiglenes e-mail szolgáltatások beállítják az MX rekordokat (a fogadáshoz), de nem konfigurálnak SPF, DKIM vagy DMARC rekordokat a kimenő küldéshez. Ezeket a hitelesítési rekordokat használják az e-mail szerverek annak ellenőrzésére, hogy a küldő szerver jogosult-e e-mailt küldeni egy domain nevében.
Ezek nélkül bármely ideiglenes e-mail domainről küldött e-mail megbukna a hitelesítési ellenőrzéseken, és spambe kerülne — vagy egyenesen elutasítanák. Az ideiglenes e-mail tehát csak fogadásra alkalmas: ez szándékos tervezési döntés, de valódi korlát is egyben. A Tmailor nem tud küldeni vagy válaszolni, a kimenő forgalom engedélyezése pedig gyorsan feketelistára tenné a domainjeit.
A csak fogadásra épülő modellnek van néhány további korlátja is, amelyeket érdemes egyértelműen kimondani, mert ugyanebből a könnyű felépítésből következnek. A bejövő mellékleteket eltávolítjuk kerülnek, így a Tmailor címre küldött fájl nem nyitható vagy letölthető — csak a szöveg, kódok és linkek érkeznek át. Nincs spam mappa és nincs szűrés: minden megérkező üzenet megjelenik, tehát ha valami nem látszik, az egyszerűen nem érkezett meg. Az üzenetek a megérkezéstől számítva körülbelül 24 órán át maradnak láthatók, majd automatikusan törlődnek. És mivel a cím megszerzéséhez nem kell bejelentkezni, az egyes címekhez kiadott access token teszi lehetővé, hogy később újra megnyisd. Ez egy helyreállítási kulcs, nem jelszó, és vendégcím esetén senki nem tudja újra kiadni, ha elveszíted. Ha létrehozol egy ingyenes Tmailor fiókot és bejelentkezve maradsz, a létrehozott címek ott mentődnek, és a Létrehozott e-mailek menüből újra megnyithatók.
Sok domain, egy catch-all modell
A Tmailor nem egyetlen domaint, hanem nagy, forgó domainkészletet üzemeltet, és mindegyik saját catch-all MX rekorddal rendelkezik, amely a fogadó szerverre mutat. A készlet szándékosan nem nyilvános: a teljes lista közzététele egyszerűen azoknak a szolgáltatóknak adná át, akik eldobható e-mail címek blokklistáit állítják össze.
Több domain használata gyakorlati, technikai okból számít. Egyes oldalak ismert eldobható domainek listáját vezetik, és elutasítják az olyan címet, amelynek domainje szerepel a listán. Ha egy adott domaint elutasítanak, az új cím generálása egy másik domainen szokásos hibaelhárítás — ugyanúgy, ahogy egy másik szolgáltatót is kipróbálhatsz, ha az egyik leállt. Ezért is javítja a domain változatosság az OTP megbízhatóságát is.
Egy határvonal azonban: a doménenkénti tiltólista nem ugyanaz, mint egy szabályzat. Ha egy szolgáltatás feltételei egyértelműen tiltják az eldobható e-mailt, akkor a domainek váltogatása nem hibaelhárítás, hanem egy olyan szabály megkerülése, amelyet az oldal szándékosan hozott. Ebben az esetben használj egy saját, valódi címet. Az ideiglenes e-mail azoknak az oldalaknak való, amelyek engedélyezik.
Google-MX infrastruktúra a bejövő levelekhez
A Tmailor a bejövő e-maileket a Google levelezőszerverein keresztül irányítja, így domainjeinek MX rekordjai a Google-MX infrastruktúrára mutatnak – ugyanarra a gerinchálózatra, amely a Gmail bejövő leveleit is kezeli. A gyakorlatban ez megbízható, jól összekapcsolt fogadást jelent: azokat a szervereket, amelyek elfogadják az ellenőrző e-mailjeidet, az internet többi része már ismeri és el tudja érni.
A tényleges kézbesítési sebesség továbbra is főként a küldő féltől függ – az a szolgáltatás dönti el, mikor megy ki az üzenet, amelyik e-mailt küld neked –, tehát ez a megbízhatóságról és az elérhetőségről szól, nem garantált előnyről. A beállítás hátteréről lásd nézd meg, miért használja a Tmailor a Google szervereit.
E-mail biztonság — Miért célpont a postaládád
Az e-mail infrastruktúra megértése azt is jelenti, hogy megértjük, miért támadják ilyen agresszíven. Az e-mail címed a leggyakrabban kihasznált azonosító az interneten.
Adathalászat: A támadók meghamisítják a "From" fejlécet, hogy bankoknak, munkáltatóknak vagy általad megbízott szolgáltatásoknak adják ki magukat. Az SMTP-t a bizalom korszakában tervezték, a feladó ellenőrzését (SPF, DKIM, DMARC) pedig évtizedekkel később toldották hozzá. Sok szerver még mindig nem kényszeríti ki szigorúan.
Spam: A világ összes e-mail-forgalmának közel fele még mindig spam. Valahányszor megadod a valódi e-mail címedet egy weboldalon, növeled az esélyét, hogy felkerül egy marketinglistára – vagy ami még rosszabb, eladják egy adatbrókernek.
Adatszivárgások: Az e-mail címed általában az elsődleges kulcs minden adatbázisban, amelybe valaha regisztráltál. Amikor egy szolgáltatást feltörnek, az e-mail címed szivárog ki elsőként, és ez lesz a kulcs a többi fiókod elleni hitelesítőadat-feltöltő támadásokhoz.
Követő pixelek: A marketinges e-mailekbe ágyazott rejtett 1x1-es képek elárulják a feladónak, mikor nyitod meg az üzenetet, melyik eszközről, és néha a hozzávetőleges helyzetedet is. A postaládád nem csupán egy postafiók – hanem megfigyelőeszköz a marketingesek számára.
Pontosan ezek a fenyegetések az okai annak, hogy léteznek ideiglenes e-mailek. Ha alacsony bizalmi interakciókhoz eldobható címet használsz, a valódi e-mail címedet távol tartod azoktól az adatbázisoktól, amelyeket végül feltörnek, eladnak vagy kikaparnak.
E-mail kliensek és szolgáltatók — Gyors áttekintés
Az, hogy hogyan éred el az e-mailjeidet, a kliensedtől (a szoftvertől) és a szolgáltatódtól (a szolgáltatástól) függ.
Webes levelezőszolgáltatók: Gmail, Outlook.com, Yahoo Mail, ProtonMail. Ezek egyszerre kínálják az e-mail-fiókot és a böngészőalapú klienst. A legtöbben ezek közül használnak egyet elsődleges e-mailként.
Asztali kliensek: Thunderbird, Apple Mail, Microsoft Outlook (asztali verzió). Ezek IMAP vagy POP3 segítségével csatlakoznak a szolgáltatódhoz, és lehetővé teszik az e-mailek offline kezelését.
Ideiglenes e-mail kliensek: A Tmailor webalapú klienst, dedikált mobilalkalmazásokat Androidra és iOS-re, egy Telegram botot, valamint a Tmailor böngészőbővítményt kínál asztali böngészőkhöz. A hagyományos kliensekkel ellentétben nincs szükség bejelentkezésre vagy regisztrációra az induláshoz; a cím már az oldal betöltődésekor működik. Ha később újra meg akarod nyitni ugyanazt a címet, mentsd el a Access Token-jét, vagy hozd létre bejelentkezve az opcionális ingyenes fiókba, hogy elmentődjön a Létrehozott e-mailek közé.
Az e-mail alapoktól az ideiglenes levelezésig — A pontok összekapcsolása
Most már látod a teljes képet. Az e-mail SMTP-n keresztül halad, DNS- és MX-rekordok irányítják, majd egy IMAP vagy POP3 által kezelt postaládába érkezik. Az ideiglenes levelező szolgáltatások pontosan ezt az infrastruktúrát használják ki: domaineket regisztrálnak, catch-all MX-rekordokat állítanak be, fogadó szervereket futtatnak a Google infrastruktúráján, és a bejövő leveleidet egy egyszerű webes felületen jelenítik meg.
Az ideiglenes e-mailben semmi „hamis” nincs. Ugyanazokat a protokollokat, útvonalválasztási és kézbesítési mechanizmusokat használja, mint az interneten minden más e-mail. A különbség szándékos: az ideiglenes e-mail címeket eldobhatónak, névtelennek és rövid életűnek tervezték — éppen ez teszi őket hasznossá a magánélet védelmében, a spam elkerülésében és az alacsony kockázatú regisztrációk során.
Ha minden komponensről teljes technikai áttekintést szeretnél, lásd megnézni, hogyan működik ideiglenes e-mail. Készen állsz, hogy magad is kipróbáld? Hozz létre egy ingyenes ideiglenes e-mail címet kevesebb mint tíz másodperc alatt.
Gyakran Ismételt Kérdések
Valódi e-mail protokollokat használ az ideiglenes levelezés?
Igen, 100%-ban. Az ideiglenes levelezés a szabványos SMTP-n keresztül fogadja az e-maileket, és a szabványos MX-rekordokon keresztül irányítja őket — ugyanazt az infrastruktúrát használva, mint a Gmail és az Outlook. A címek technikailag valódi e-mail címek, szándékosan korlátozott élettartammal.
Miért nem tud e-mailt küldeni az ideiglenes levelezés?
Az ideiglenes levelező szolgáltatások nem állítanak be SPF, DKIM vagy DMARC rekordokat a kimenő hitelesítéshez. Ezek nélkül bármely ideiglenes levelező domainről küldött e-mail megbukna az ellenőrzéseken, és elutasítanák vagy spamként jelölnék meg. Ez szándékos architektúraválasztás, hogy az eldobható domainek fogadásra továbbra is működőképesek maradjanak.
Láthatom az ideiglenes levelezésben érkezett üzenetek e-mail fejléceit?
Igen. Az ideiglenes levelezésen keresztül érkező e-mailek ugyanazokat a fejléceket hordozzák, mint bármely más e-mail: From, To, Subject, Date, Received lánc és hitelesítési eredmények. A fejlécek a teljes kézbesítési útvonalat mutatják, beleértve azokat a Google szervereket is, amelyeket a tmailor.com a feldolgozáshoz használ.
Mitől gyorsabb a tmailor.com e-mail-kézbesítése a versenytársakénál?
Két tervezési döntés segít: a Google levelezési infrastruktúrája kezeli a bejövő SMTP-forgalmat, a webes felületet pedig egy CDN szolgálja ki a hozzád közeli helyekről. Ez általában azt eredményezi, hogy a postaláda mindenhol gyorsnak és reszponzívnak tűnik. Pontosabban: az, hogy egy ellenőrző e-mail milyen gyorsan érkezik meg, főként a küldő oldaltól függ, nem a fogadó féltől, ezért ezt inkább megbízható, jól összekapcsolt fogadásként érdemes kezelni, mintsem garantált sebességelőnyként bármely konkrét versenytárssal szemben. Az indoklás itt található: hogy miért használja a Tmailor a Google szervereit.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









