Catch-all és véletlenszerű álnevek: az azonnali ideiglenes e-mail mögötti technológia
Megnyitsz egy ideiglenes e-mail oldalt, és egy működő e-mail cím jelenik meg, mielőtt az oldal befejezné a betöltést. Nincs regisztráció, nincs ellenőrzés, nincs várakozás — csak egy használatra kész postaláda. Ez a sebesség nem varázslat; a catch-all levelezőszerver beállításának és a véletlenszerű aliasok létrehozásának sajátos kombinációja fut a háttérben. Ez az útmutató közérthetően elmagyarázza mindkét mechanizmust: hogyan fogadnak el a catch-all MX rekordok levelet egy domain bármely címére előzetes regisztráció nélkül, hogyan generálják a véletlenszerű aliasokat az ütközések elkerülésére, és hogyan működik ez a két elem együtt, hogy az ideiglenes e-mail azonnalinak tűnjön. Azt is megtudod, milyen kompromisszumokkal jár ez a megközelítés az újrahasználható, token-alapú postaládákhoz képest, és melyik modell mikor a legmegfelelőbb.
Gyors hozzáférés
Elsőre triviálisnak tűnik: beírsz bármilyen címet, és a levél megérkezik. A valóságban ez az azonnali érzet mérnöki döntés eredménye: előbb elfogadni, aztán eldönteni a kontextust. Egy catch-all domain fogadja a leveleket bármely helyi részre anélkül, hogy előzetesen létezne postaláda, a véletlenszerű álnévgenerátor pedig az oldal betöltésekor kioszt egy ilyen helyi részt — így a cím már él, mire végigolvasod. Ez a magyarázó mindkét felét kibontja, valamint azokat a védőkorlátokat, amelyek működőképessé teszik őket. A tágabb képet lásd itt: hogyan működik az eldobható e-mail.
TL;DR / Főbb tanulságok
- A catch-all révén egy domain bármely, a @ előtti helyi részt elfogad, így nincs szükség a postaládák előzetes létrehozására.
- A véletlenszerű aliasok egy koppintással másolhatók, csökkentik az ütközéseket, és elkerülik a kitalálható mintákat.
- A szabályozás számít: a sebességkorlátok, kvóták, heurisztikák és rövid TTL-ek káosz nélkül tartják fenn a sebességet.
- Újrahasználható postafiókot használj a nyugtákhoz/visszaküldésekhez és a jelszó-visszaállításokhoz; rövid életűt az egyszeri OTP-hez.
- A bejövő mellékleteket eltávolítjuk, így az ideiglenes címre küldött fájlok nem nyithatók meg és nem tölthetők le. Az üzenetek HTML-je tisztítva van, a távoli képek proxyn keresztül töltődnek be, a szövegtörzsek pedig maguktól lejárnak.
A catch-all, ami egyszerűen működik
Csökkentsd a kattintásokat az előzetes létrehozás kihagyásával, és rendeld dinamikusan az üzeneteket egy postaláda-kontextushoz.
Hogyan működik a catch-all
Egy catch-all domain bármely helyi részt elfogad (a @ bal oldalát ) és a beadást a szélén oldja meg. Az SMTP borítékot (RCPT TO) a domain-szabályzat alapján validálják, nem pedig egy előre létező postafiók sorra. A szabályoktól és a felhasználói állapottól függően a rendszer az üzenetet egy postaláda-kontextusba irányítja, amely lehet ideiglenes (rövid életű) vagy token által védett (újrahasználható).
Ez megfordítja a szokásos folyamatot. A „létrehozás → ellenőrzés → fogadás” helyett „fogadás → hozzárendelés → megjelenítés” lesz belőle. A kompromisszum, hogy az elfogadást máshol kell korlátozni — méretkorlátokkal, biztonságos megjelenítéssel és rövid élettartammal.
Leképezés: domain → kezelő → postaláda-kontextus
- Domain szabályzat: a catch_all = true kapcsolja az elfogadást; a tiltólisták pontos kivételeket tesznek lehetővé.
- Kezelő: egy router megvizsgálja a helyi részeket, a fejléceket és az IP-hírnevet, majd kiválaszt egy kontextust.
- Postaláda-kontextus múló vagy újrahasználható; a kontextusok határozzák meg a TTL-t (pl. 24 órás kijelzőablak), a kvótákat és a token követelményeket.
Előnyök és hátrányok
Előnyök
- Nulla lépéses bevezetés; bármely helyi rész azonnal használható.
- Kisebb súrlódás az OTP-nél és a regisztrációknál; kevesebb félbehagyott űrlap.
- Nincs semmi, amit el kellene nevezni, ellenőrizni vagy megjegyezni — létrehozhatsz ideiglenes e-mail címet, és közvetlenül beillesztheted egy űrlapba.
Hátrányok
- Több kéretlen levél, ha nincs védelem.
- Nagyobb odafigyelés a megjelenítésre: a feladó HTML-je alapértelmezés szerint ellenséges, ezért fertőtleníteni kell.
- Erős visszaélés-védelem szükséges a visszaszóródás és az erőforrás-pazarlás elkerüléséhez.
Elfogadási szabályzat (alapértelmezés szerint biztonságos)
- Maximális méret: a túlméretezett üzeneteket elutasítják, így egyetlen feladó sem tudja kimeríteni a szolgáltatást.
- Csatolmányok: a bejövő csatolmányokat eltávolítják. Látod az üzenet szövegét, de egy Tmailor címre küldött fájlt nem lehet megnyitni vagy letölteni — ez valódi korlát, nem beállítás.
- Megjelenítés: az üzenet HTML-jét fertőtlenítik, mielőtt elérne hozzád — a szkripteket, iframe-eket, beágyazott eseménykezelőket és
JavaScript:hivatkozásokat eltávolítják —, a távoli képeket pedig átírják, hogy proxyn keresztül töltődjenek be, így a feladó soha nem látja az IP-címedet. - Lejárat: az üzenetek az érkezéstől számítva körülbelül 24 órán át láthatók, majd törlődnek.
Okos véletlenszerű álnevek generálása
A véletlenszerű álnevek azok, amelyektől az ideiglenes levelezés azonnalinak tűnik. Mivel a címet neked generálják, nem pedig te találod ki, nincs mit kitalálni, mielőtt a bejövő doboz létrejön. A Tmailoron egy véletlenszerű cím egy nagy, rejtett domainkészletből merít, amely idővel változik, míg a testreszabott név fülön a @ előtti részt választhatod ki egy kisebb, kiválasztható domainkészletből.
Hogyan készülnek az álnevek
Amikor a Generálás gombra koppintasz, a szolgáltatás véletlenszerű helyi részt készít, és párosítja egy elérhető domainhez, így a kész cím azonnal beilleszthető. Egy jó generátor célja egyszerűen az, hogy olyan címet hozzon létre, amely kiszámíthatatlan, és amelyet a levelezőrendszerek elfogadnak:
- Elég véletlenszerűség ahhoz, hogy a következő cím ne legyen kitalálható az előzőből.
- Olyan hosszúság és karakterkészlet, amely megfelel a levelezőrendszerek által elfogadottnak, elkerülve az olyan furcsaságokat, mint a kezdő pont vagy a dupla elválasztók.
- Olyan forma, amelyet a legtöbb regisztrációs űrlap hétköznapi címként kezel.
A saját regisztrációs folyamatod automatikus teszteléséhez a Tmailor Temp Mail API ugyanilyen típusú, csak fogadásra szolgáló címet hoz létre kódból, és visszaadja a megérkező üzeneteket.
Ütközésellenőrzések és TTL
- Ütközés: ha egy generált cím már használatban van, a szolgáltatás egy másikat ad ki, mielőtt bármit is erre alapoznál, így két ember nem kapja ugyanazt a postafiókot.
- TTL: az üzenetek az érkezéstől számítva körülbelül 24 órán át láthatók; az újrahasználható cím egy access tokenhez kötődik, és később újra megnyitható.
Olyan felhasználói élmény, amely a helyes használatra ösztönöz
- Egyetlen kattintással másolható a teljes cím láthatósága mellett.
- Újragenerálás, ha egyszerűen csak egy másik véletlenszerű címet szeretnél.
- TTL-jelvény, amely a rövid életű postafiókoknál eligazítja az elvárásokat.
- Szabályzati sor ha egy űrlap elutasít egy címet, egy másik működhet — de ha a szolgáltatás feltételei tiltják az eldobható e-mail használatát, használj valódi címet a ideiglenes címek helyett, hogy áthelyezkedj, hogy átírd a regisztrációt.
- Kereszthivatkozás erre: 10 perces típusú postaládákba, amikor a szándék eldobható cím.
Alcímzés (user+tag)
A plusz címzés (user+tag@domain) hasznos a saját leveleid rendezéséhez, de a weboldalak támogatása változó. Jól működik egy általad kezelt személyes domainen; a gyors, eldobható regisztrációkhoz viszont egy véletlenszerű álnév egy catch-all domainen valójában az azonnali címkészítésről szól, nem arról, hogy kijátsszuk egy oldal e-mail-szabályait. Az alábbi GYIK röviden összeveti a kettőt.
Gyors útmutató: Álnév létrehozása és használata
1. lépés: Álnév létrehozása
Koppints a Generálás gombra, hogy véletlenszerű címet kapj, és egyetlen koppintással másold le. Ha csak egy másikat szeretnél, generálj egy újat.
2. lépés: Válaszd ki a megfelelő környezetet
Egyszeri kódokhoz használj rövid életű postafiókot; használd újrahasználható címeket, ha később szükséged lehet visszaigazolásokra, visszaküldésekre vagy jelszó-visszaállításra. Ha egy oldal kifejezetten tiltja az eldobható e-mailt, használd a valódi címedet ahhoz a fiókhoz.
A visszaélések visszaszorítása lassítás nélkül
Egy nyitott, regisztráció nélküli postaláda nyilvánvaló célpont, ezért az azonnali ideiglenes e-mail csak akkor maradhat fenn nagy léptékben, ha képes megfékezni a nyilvánvaló visszaélést anélkül, hogy a hétköznapi olvasókat várakozásra kényszerítené. Ennek őszinte változata nem egy titkos pontozási képlet, hanem néhány egyszerű védőkorlát: sebességkorlátok, rövid megőrzés és szigorú határok arra nézve, hogy a postaláda egyáltalán mit tesz.
Sebességkorlátok és kvóták
- Munkamenetenkénti korlátozások: a hirtelen csúcsok korlátozása, hogy egyetlen kliens vagy szkript se tudja kisajátítani a kézbesítést.
- Domainkvóták: a terhelés elosztása, hogy egyetlen feladó vagy regisztrációs folyamat se árassza el a szolgáltatást.
- Azonnali elutasítás nyilvánvaló visszaélésnél: az ismerten rossz forgalom korai elutasítása, hogy a jogszerű levelek ne késlekedjenek miatta.
Heurisztikák és anomáliajelek
- Forgalmi csúcsok: a hirtelen hullámok és az ismétlődő automatizálási minták a legvilágosabb figyelmeztető jelek.
- Feladóellenőrzések: a bejövő rendszerek mérlegelhetik a feladó hitelesítését (SPF/DMARC) és korábbi viselkedését, mielőtt megbíznának egy levélfolyamban.
- Miért rejtett a címkészlet: A Tmailor nem teszi közzé az éppen használt domainjei listáját. Közzététele egyszerűen kész tiltólistát adna az eldobható címek elleni szolgáltatók kezébe, éppen ezért cserélődik a címkészlet csendben a háttérben.
Rövid élettartam és minimális tárolás
- A rövid megjelenítési időablakok karcsún tartják az adatokat, és csökkentik, mennyit ér egy visszaéléssel használt postaláda.
- Az eltávolított mellékletek és a tisztított HTML szűkítik a kockázati felületet: egyetlen bejövő fájl sem jut el az olvasóhoz, és az aktív tartalom a megjelenítés előtt eltávolításra kerül.
- Törlés lejáratkor: az üzenetek törzse a nagyjából 24 órás időablak lejárta után törlődik.
Ha gyakran regisztrálsz útközben, a az Android és iOS ideiglenes e-mail alkalmazás push értesítéseket kínál, így a kód akkor is elér hozzád, ha nem tartod nyitva az oldalt.
Újrahasználható vagy rövid élettartamú cím?
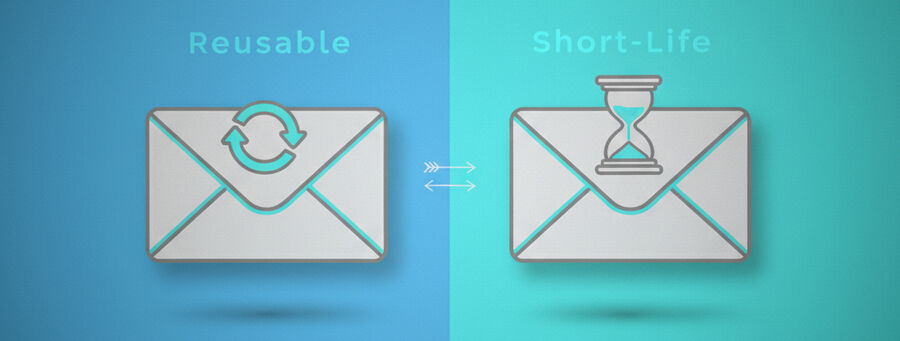
Mindkét modell ugyanúgy indul – egy azonnali, csak fogadásra szolgáló cím –, és csak abban különbözik, mi történik utána. A rövid élettartamú postaládát el kell felejteni abban a pillanatban, amikor elolvastad a kódot. Az újrahasználható cím egy access tokenhez kötődik, így bármikor visszatérhetsz hozzá. A postaládát a feladathoz igazítsd, ne pedig alapértelmezésként válassz mindig ugyanolyat.
Forgatókönyvek összehasonlítása
| Forgatókönyv | Ajánlott | Miért |
|---|---|---|
| Egyszeri OTP | Rövid élettartam | Minimalizálja a megőrzést; kevesebb nyom marad a kód felhasználása után |
| Fiókregisztráció, amelyhez később visszatérhetsz | Újrahasználható | Tokenizált folytonosság a jövőbeli bejelentkezésekhez |
| E-kereskedelmi nyugták és visszaküldések | Újrahasználható | Megőrzi a vásárlási bizonyítékot és a szállítási értesítéseket |
| Hírlevél- vagy promóciós próbák | Rövid élettartam | Egyszerű leiratkozás a postaláda lejáratásával |
| Jelszó-visszaállítás | Újrahasználható | Ugyanarra a címre van szükséged a fiókok helyreállításához |
Token védelem (újrahasználható)
Az újrahasználható címek egy access tokenhez kötődnek. Ez lehetővé teszi, hogy később ugyanazt a címet újra megnyisd anélkül, hogy a postaládát jelszóval védett teljes fiókká alakítanád. Kezeld helyreállítási kulcsként, ne zárként: ez az, amivel te visszajutsz, nem pedig valami, ami másokat kizár, ezért tartsd titokban. Ha elveszíted, a vendégcím nem állítható helyre, sem te, sem az ügyfélszolgálat nem tudja visszaállítani. Ha a cím a ingyenes Tmailor fiókodba-be van mentve, a Létrehozott e-mailek oldalon megnyithatod, és ott új tokent állíthatsz ki.
Új vagy a témában? A Az ideiglenes e-mail áttekintési oldal rövid bevezetőt nyújt a címekről és az üzenetek élettartamáról.
GYIK
Növeli a spamet egy catch-all domain?
Növeli az elfogadási felületet, de a sebességkorlátok és a feladó hírnevének szabályozása kezelhetővé teszi.
Ütközhetnek a véletlenszerű aliasok?
Megfelelő hosszúság és entrópia esetén a gyakorlati ütközési arány elhanyagolható; a generátorok ütközés esetén újat sorsolnak.
Mikor érdemes plusz-címzést használni?
Akkor használd, ha a weboldalak megbízhatóan támogatják. Egyébként a véletlenszerű aliasok következetesebben átmennek az érvényesítésen.
Biztonságosabb egy újrahasználható postafiók, mint egy rövid életű?
Egyik sem „biztonságosabb” általánosságban. Az újrahasználható folytonosságot ad; a rövid életű minimalizálja a megőrzést.
Teljesen le tudom tiltani a csatolmányokat?
A Tmailoron nincs mit letiltani: a bejövő csatolmányokat már eltávolítjuk helyetted. Az üzenet szövegét el tudod olvasni, de a Tmailor-címre küldött fájlt nem lehet megnyitni vagy letölteni az ideiglenes postafiókból.
Meddig őrzik meg az üzeneteket?
A megjelenítési idő rövid – múlékony környezetekben nagyjából egy nap –, utána az üzenettörzseket töröljük.
Blokkolva lesz a képek követése?
Az üzenetben lévő távoli képeket átírjuk, hogy proxyn keresztül töltődjenek be, így a feladó nem látja az IP-címedet, az aktív tartalmat pedig eltávolítjuk a HTML tisztítása során. Ez csökkenti azokat a követőpixeleket, amelyekre a feladó támaszkodhat.
Továbbíthatom az üzeneteket a személyes e-mail-címemre?
Számíts arra, hogy az üzeneteket magában az ideiglenes postafiókban olvasod – a Tmailor csak fogad, nem küld levelet, így nincs valódi címre továbbító funkció. Ha később újra ugyanerre a postafiókra lesz szükséged, mentsd el a hozzáférési tokenjét, és nyisd meg újra.
Mi van, ha nem érkezik meg az OTP?
Ellenőrizd, hogy pontosan másoltad-e le a címet, várj egy kicsit, és küldd el még egyszer. Ha egy adott domain blokkoltként viselkedik, egy friss véletlenszerű cím átmehet. Ha az oldal egyértelműen tiltja az eldobható e-mailt, az szabályzat, nem hiba – ehhez a fiókhoz a valódi címedet használd, ne pedig ideiglenes címeket váltogass.
Van mobilalkalmazás?
Igen. Nézd meg a Android és iOS ideiglenes mail alkalmazást a hivatalos alkalmazásokért és a push-értesítésekért.
Összegzés
A catch-all elfogadás és az okos aliasgenerálás szünteti meg a beállítási súrlódást, a védőkorlátok pedig – sebességkorlátok, rövid megőrzés, eltávolított csatolmányok – teszik működőképessé a nyitott postafiókot. Rövid életű címet válassz, ha csak egyszeri kódra van szükséged, újrahasználhatót pedig akkor, ha később nyugtákra, visszaküldésre vagy jelszó-visszaállításra lehet szükséged. És ha egy szolgáltatás egyértelműen nem engedélyezi az eldobható e-mailt, a helyes lépés egy valódi cím, nem egy újabb alias.
A teljes folyamatról – MX-útvonalválasztás, postafiók-életciklusok és tokenalapú újrahasználat – itt olvashatsz: el, hogyan működik az eldobható e-mail.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









