 Tmailor
מאיפה שולחי דואר זבל משיגים את כתובת האימייל שלך? 7 מקורות נפוצים ומה אפשר לעשות
אם אתם תוהים איך שולחי דואר זבל השיגו את כתובת האימייל שלכם, ייתכן שהיא הגיעה מפרצת אבטחה, מרשימת הרשמה, מדף ציבורי או מניחוש פשוט. כך תזהו את המקור הסביר, תבטלו את המנוי בבטחה ותרחיקו את הדליפה הבאה מתיבת הדואר הראשית שלכם.
גישה מהירה
מאיפה שולחי דואר זבל משיגים את כתובת האימייל שלך?
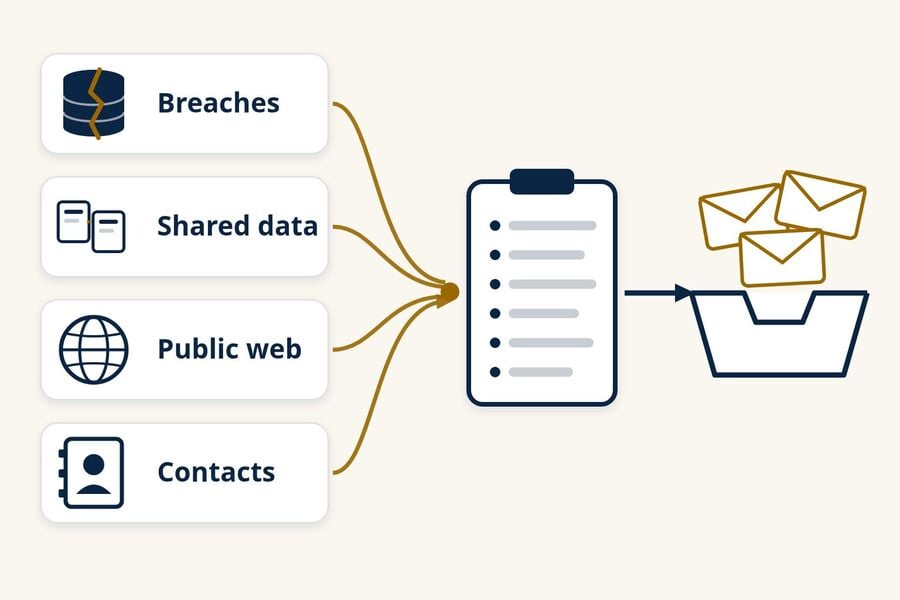
שולחי דואר זבל משיגים את כתובת האימייל שלך ממספר מקורות נפוצים: מסדי נתונים של לקוחות שנפרצו, חברות ומתווכי נתונים שמשתפים רשימות אנשי קשר, דפי אינטרנט ופרופילים ציבוריים, אנשי קשר ושרשורי הודעות של אנשים אחרים, טפסי פישינג וכתובות שמנחשים אותן. קבלת דואר זבל לא אומרת שתיבת הדואר שלך נפרצה, ואם לא השתמשת בכתובת נפרדת לכל הרשמה, לרוב אי אפשר להוכיח מהו המקור המדויק.
כתובת שנחשפה וחשבון שנפרץ הם שתי בעיות שונות. שולח דואר זבל זקוק רק לכתובת שלך כדי לשלוח לך דואר, אבל כדי לקרוא אותו הוא יצטרך את הסיסמה שלך. אותה כתובת יכולה להימצא ברשימות רבות בו-זמנית, ולכן סגירת דליפה אחת כמעט אף פעם לא עוצרת את דואר הזבל בן לילה.
- ברגע שכתובת נמצאת ברשימה, לעיתים רחוקות אפשר להסיר אותה מכל מקום, אבל אפשר להפסיק להזין רשימות חדשות.
- בטל את ההרשמה רק מרשימות תפוצה שאתה מזהה; במקום זאת, סמן שולחים לא מוכרים או חשודים כדואר זבל.
- כתובת נפרדת או כינוי לכל הרשמה הם הדרך המעשית הברורה ביותר לראות מהיכן החל דואר הזבל.
- דואר זמני מתאים להרשמות חד-פעמיות בסיכון נמוך, ולא לחשבונות שצריך לשמור או לשחזר.
שבעה מקורות נפוצים לכתובות דואר זבל
כל מקור להלן פועל אחרת, משאיר רמזים שונים ודורש פתרון אחר. כתובת אחת יכולה להגיע מכמה מהם בו-זמנית, ושולחי דואר זבל סוחרים ברשימות, ולכן לרוב קשה לקבוע מה היה המקור הראשון.
1. דליפות מידע בשירותים שהשתמשת בהם
כאשר חנות, אפליקציה או פורום שנרשמת אליהם נפרצים, אפשר להעתיק, למכור או לפרסם באינטרנט את מסד הנתונים של הלקוחות שלהם. אם הרשומות שנחשפו כוללות כתובות אימייל, כתובות אלה עלולות להופיע מאוחר יותר ברשימות דואר זבל ופישינג. נתונים שהועתקו מחשבון ישן יכולים להישאר במחזור גם לאחר סגירת החשבון.
רמזים: דואר זבל או פישינג שמזכיר את השירות בשמו, או זינוק בדואר הזבל זמן קצר לאחר הודעת פריצה. מה עוזר: בדוק את הכתובת שלך ב-Have I Been Pwned, שירות חינמי לאיתור פריצות, והירשם להתראות שלו אם ברצונך לדעת על פריצות עתידיות. תוצאה נקייה אינה מוכיחה שהכתובת שלך מעולם לא נחשפה, משום שהשירות מכסה רק פריצות שנמצאות במאגר הנתונים שלו. אם פריצה כללה סיסמה ששימוש בה שוב, שנה אותה בכל מקום שבו השתמשת בה. כדי להגביל את מה שהפריצה הבאה עלולה לחשוף, ראה כיצד דואר זמני יכול להקטין את ההשלכות של פריצות נתונים.
2. הרשמות, טפסי לידים וחברות שמשתפות נתונים
אתרים רבים מבקשים כתובת אימייל לפני שאפשר לקנות, להוריד, להשתתף בהגרלה, לענות על חידון או להמשיך לקרוא. יש שמשתמשים בה רק לשיווק שלהם. אחרים משתפים אותה עם "שותפים", "שותפים עסקיים" או "נותני חסות" לפי מדיניות הפרטיות או כללי התחרות שלהם, ולעיתים די בתיבת הסכמה מסומנת מראש. מדריך הצרכנים של ה-FTC, "כיצד לקבל פחות דואר זבל בתיבת האימייל שלך", מציין שחברות עשויות לשתף או למכור את הכתובת שלך ומציע לבדוק את מדיניות הפרטיות לפני שאתה מוסר אותה.
רמזים: שיווק ממותגים שמעולם לא יצרת איתם קשר, שמתחיל זמן קצר לאחר הרשמה אחת או השתתפות אחת בהגרלה. מה עוזר: להסיר סימון מתיבות שיווק שותפים, לדלג על הגרלות שכלליהן מזכירים שיתוף של ההגשות עם נותני חסות, ולהשתמש בכתובת נפרדת להרשמות שאינך סומך עליהן במלואן.
3. מתווכי נתונים ומוכרי רשימות
מתווכי נתונים אוספים מידע מרשומות ציבוריות, מרכישות ומפעילות מקוונת, ואז מוכרים פרופילים ורשימות שיווק. מחקר של ה-FTC משנת 2014 על תשעה מתווכי נתונים, "מתווכי נתונים: קריאה לשקיפות ולאחריות", מצא מתווכים שמוכרים מוצרים שיווקיים, כולל רשימות של צרכנים שעומדים בקריטריונים מסוימים. שולחי דואר זבל ומשווקים אגרסיביים יכולים לקנות או לשכור רשימות כאלה במקום לאסוף כתובות בעצמם.
רמזים: דואר זבל שכבר יודע את שמך או את העיר שלך. זה יכול להצביע על מתווך נתונים, אבל זה יכול גם לנבוע מנתוני פריצות שמוזגו יחד, ולכן התייחס לכך כרמז ולא כהוכחה. מה עוזר: בקשות הסרה למתווכים בודדים יכולות לצמצם שיתוף עתידי, אם כי הן לא יכולות להחזיר רשימות שכבר נמכרו. תושבי קליפורניה יכולים להשתמש בפלטפורמת Delete Request and Opt-Out (DROP) של המדינה כדי לשלוח בקשת מחיקה אחת למתווכי נתונים רשומים, שנדרשו לעבד בקשות כאלה החל מ-1 באוגוסט 2026, בכפוף לחריגים משפטיים.
4. דפים ציבוריים, פרופילים, פורומים ורשומות
תוכנות אוטומטיות סורקות דפי אינטרנט ציבוריים ומעתיקות כל דבר שנראה כמו כתובת אימייל. מקומות נפוצים כוללים אתרים אישיים ועסקיים, פוסטים בפורומים, קורות חיים מקוונים, קובצי PDF, מדורי תגובות, פרופילים ציבוריים ברשתות חברתיות ובעסקים, וחלק מהרשומות הציבוריות. רשומות WHOIS ציבוריות ישנות של שמות דומיין עלולות גם הן לחשוף את כתובת האימייל של בעל הרישום. בשנת 2018 הגבילה ICANN את פרסום נתוני יצירת הקשר האישיים עבור דומיינים כלליים ברמה העליונה, וחייבה כתובת אימייל אנונימית או טופס מקוון במקום.
רמזים: חפשו את הכתובת המלאה שלכם במירכאות. תוצאה מלמדת היכן הכתובת גלויה לציבור, אך היעדר תוצאה אינו מוכיח שמעולם לא פורסמה, משום שדפים בארכיון או שאינם מאונדקסים לא יופיעו. מה עוזר: הסירו את הכתובת בכל מקום שאפשר, השתמשו בטופס יצירת קשר במקום בכתובת מודפסת, הסתירו את האימייל בהגדרות הפרטיות של הפרופיל, והפעילו פרטיות דומיין אם יש לכם אתר.
5. אנשי הקשר ושרשורי ההודעות של אחרים
הכתובת שלכם נמצאת גם בספרי הכתובות של אחרים, בשרשורי אימייל ישנים ובהודעות קבוצתיות. אם אחד מהחשבונות או המכשירים האלה נפרץ, אפשר להעתיק ממנו את רשימת אנשי הקשר ואת השיחות. שרשראות CC ארוכות והודעות מועברות חושפות גם הן כל נמען גלוי בפני כל מי שמקבל אותן בהמשך.
רמזים: ספאם שנראה כאילו נשלח מחבר או מעמית לעבודה, או שממחזר את שורת הנושא של שרשור אמיתי ישן. מה עוזר: השתמשו ב-BCC להודעות קבוצתיות, הקפידו לעדכן את תוכנת האבטחה כפי שה-FTC ממליץ, והודיעו לאיש קשר אם נראה שהחשבון שלו שולח דואר שהוא לא כתב.
6. דפי פישינג וטפסים מטעים
דף התחברות מזויף, סקר, הודעת זכייה בפרס או הודעת "אשרו את החשבון שלכם" יכולים לאסוף את כתובת האימייל שלכם ישירות, ולעיתים קרובות גם סיסמה. כאן הכתובת היא תופעת לוואי; המטרה האמיתית היא החשבון שלכם. אם הזנתם סיסמה בעמוד שאליו הגעתם מאימייל בלתי צפוי, התייחסו לכך כאל בעיית חשבון ולא כאל בעיית ספאם: החליפו את הסיסמה באתר האמיתי והפעילו אימות דו-שלבי.
מה עוזר: פתחו אתרים חשובים מהסימנייה או מהאפליקציה שלכם ולא מקישורים באימייל, והיזהרו מכל טופס שמבקש את סיסמת האימייל שלכם.
7. כתובות מנוחשות
ספאמרים שולחים גם לכתובות שמעולם לא מצאו בשום מקום, אלא הרכיבו משמות נפוצים ומפורמטים נפוצים של כתובות אצל ספקים פופולריים או בדומיינים של חברות. מדריך העמידה ב-CAN-SPAM של ה-FTC מונה את איסוף הכתובות ואת "התקפות המילון" האלה בין ההפרות החמורות שעלולות לגרור עונשים נוספים, אך אין בכך כדי לעצור שולחים שמתעלמים מהחוק.
רמזים: ספאם לכתובת שכמעט לא השתמשתם בה או שמעולם לא שיתפתם, במיוחד כתובת קצרה או כזו המבוססת על שם. מה עוזר: הסתמכו על מסנן הספאם של הספק שלכם. אין צורך לנטוש כתובת רק בגלל זה, אך כתובת שפחות קל לנחש יכולה לעזור בחשבונות חדשים.
למה פתאום אני מקבל כל כך הרבה ספאם?
קפיצה פתאומית בדרך כלל מעידה שהכתובת שלכם הגיעה לרשימה חדשה, או שרשימה ישנה החלה להישלח שוב. טריגרים נפוצים כוללים פרצת מידע שנחשפה לאחרונה, הרשמה או הגרלה ששיתפה את הכתובת שלכם, או קמפיין חדש שמסנן הספאם שלכם עדיין לא למד לזהות. ספאם מגיע לעיתים קרובות בגלים, משום שרשימות נסחרות ונשלחות בכמויות גדולות.
שלוש שאלות מהירות יכולות לצמצם את האפשרויות:
- האם נרשמתם למשהו חדש בשבועות האחרונים?
- האם הספאם מזכיר חברה, מוצר או חשבון ישן מסוימים?
- האם בדיקת פרצות מידע מראה פרצה עדכנית לכתובת שלכם?
תגובות, לחיצות ותמונות שנטענות
חלק מהספאמרים מחפשים גם סימנים לכך שכתובת נמצאת בשימוש. מענה לספאם, לחיצה על הקישורים שלו (כולל קישור ביטול ההרשמה) או טעינת התמונות המרוחקות שלו יכולים להודיע לשולח שההודעה הגיעה לתיבת דואר פעילה. האות אינו מושלם, משום שחלק מאפליקציות הדואר ומסורקי האבטחה טוענים תמונות אוטומטית, אבל אין לכם מה להרוויח מלשלוח אותו. דווחו על ההודעה במקום להשיב.
מבול של אישורי הרשמה
אם מגיעים עשרות או מאות אישורי ניוזלטר או הודעות קבלת פנים בתוך שעות ספורות, ייתכן שמישהו רושם את הכתובת שלך לאתרים רבים בבת אחת. תופעה זו נקראת לעיתים הפצצת מנויים. היא יכולה להיות הטרדה גרידא, אך ייתכן שהיא נועדה גם להסתיר התראה אמיתית, כמו אישור הזמנה או הודעת שינוי סיסמה, מתחת לרעש. בדוק את החשבונות החשובים שלך על ידי פתיחת האפליקציה הרשמית או הקלדת כתובת האתר בעצמך, ולא על ידי לחיצה על קישורים בתוך השיטפון, ואל תלחץ על קישורי האישור.
איך אפשר לגלות מי מכר או הדליף את כתובת האימייל שלך?
בדרך כלל אי אפשר להוכיח מי מכר או הדליף כתובת ברגע שהספאם מתחיל. כתובת ייחודית או כינוי מראים היכן השתמשת במקור בכתובת הזו, אך הם אינם מבחינים בין מכירה לבין פריצה אצל ספק או שיתוף מאוחר יותר. תזמון, פרטים אישיים והחברה הנזכרת בהודעה הם רמזים בלבד, לא הוכחה.
השתמש בכתובת נפרדת או בכינוי לכל הרשמה
Gmail ו-Google Workspace תומכים בכתובות עם תוספת: הוספת תג אחרי שם המשתמש שלך, כמו yourname+shop, עדיין מגיעה לתיבת הדואר הראשית, והתג מראה באיזו גרסה של הכתובת השתמש השולח. עם זאת, כתובת עם פלוס היא רק רמז: טופס עשוי לדחות את סימן הפלוס, ואפשר להסיר את התג לפני שהכתובת משותפת. כינויי העברה הולכים רחוק יותר, כי כל כינוי הוא כתובת נפרדת שאפשר לכבות. ההשוואה שלנו בין שמות בדויים של דואר זמני לדוא"ל מסבירה איזה סוג מתאים לחשבונות שאתה שומר.
כתובת ייחודית מראה איזו כתובת הודלפה, לא מי הדליף אותה. ייתכן שהחברה מכרה אותה, שאחד מהספקים שלה נפרץ, או שרשימה הועברה הלאה בהמשך הדרך.
אילו פרטי הודעה יכולים לספר לך ומה הם לא יכולים
כתובת ה"אל", כל תג פלוס ומתי התחיל הספאם הם הפרטים השימושיים ביותר. כותרות הודעה מלאות מציגות את השרתים שדרכם עברה ההודעה והאם היא עברה בדיקות אימות, אך הן אינן יכולות להראות מי מכר או שיתף את הכתובת שלך. ספאמרים שולחים לעיתים קרובות דרך שירותים או מחשבים שנפרצו, שאין להם קשר לדליפה המקורית.
האם בטוח ללחוץ על ביטול הרשמה?
בטוח לבטל את המנוי מרשימת תפוצה שאתה מזהה וזוכר שנרשמת אליה, רצוי באמצעות כפתור ביטול ההרשמה המובנה באפליקציית המייל שלך. בשולחים לא מוכרים, חשודים או מתחזים, אל תלחץ כלל על קישור ביטול ההרשמה; סמן את ההודעה כספאם או כפישינג במקום.
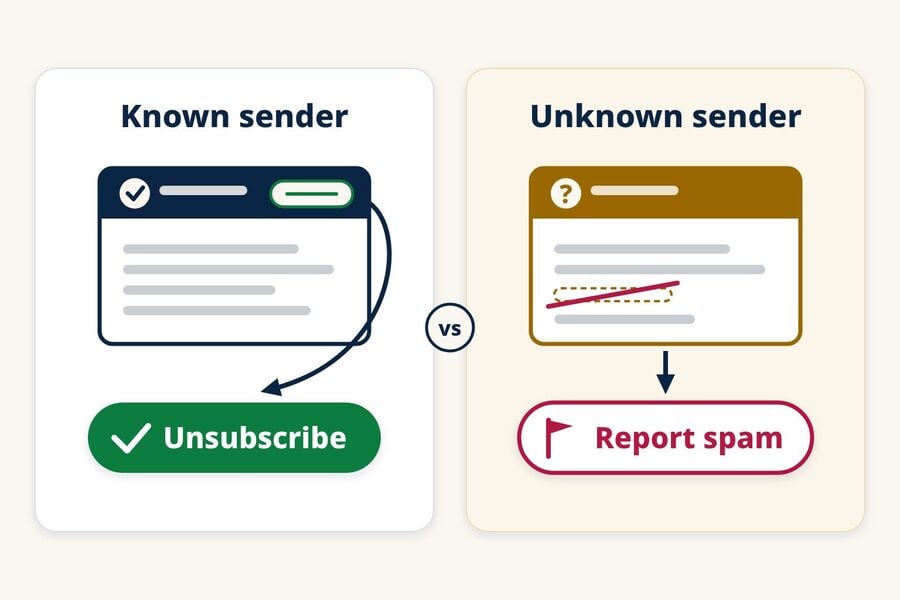
השתמש בבקרת ביטול ההרשמה של אפליקציית המייל שלך
למשווקים לגיטימיים יש סיבות חוקיות ומעשיות לכבד בקשות הסרה. בארה"ב, מדריך ה-CAN-SPAM של ה-FTC קובע שדואר אלקטרוני מסחרי חייב להציע דרך להסרה, שיש לכבד בקשות הסרה בתוך 10 ימי עסקים, ושמנגנון ההסרה חייב להמשיך לפעול לפחות 30 יום לאחר שליחת ההודעה. השולחים אינם רשאים לגבות תשלום או לדרוש יותר מכתובת האימייל שלך, ולאחר שהסרת את עצמך הם אינם רשאים למכור או להעביר את הכתובת שלך, אלא לחברה שנשכרה כדי לסייע להם לעמוד בחוק.
גוגל גם מחייבת שולחים ששולחים יותר מ-5,000 הודעות ביום לחשבונות Gmail לתמוך בביטול הרשמה בלחיצה אחת עבור הודעות שיווק והודעות מנוי. הודעות תואמות נושאות כותרות ביטול הרשמה סטנדרטיות ש-Gmail ואפליקציות מייל אחרות יכולות להשתמש בהן כדי להציג אפשרות ביטול הרשמה, כך שאין צורך לחפש בתוך ההודעה או לבקר בדף שהשולח בחר. מדריך הספאם של ה-FTC ממליץ אף הוא להשתמש בתכונות ביטול ההרשמה שספק המייל שלך מציע.
מתי לא ללחוץ על קישור ביטול הרשמה
- אינך מזהה את החברה, או שמעולם לא נרשמת.
- שם השולח או הדומיין מחקים מותג שאתה מכיר, עם שגיאות כתיב קטנות או דומיין לא קשור.
- דף ביטול ההרשמה מבקש ממך להתחבר, להזין סיסמה או למסור יותר מכתובת האימייל שלך.
- הקישור מתחיל הורדה, או שההודעה לוחצת עליך לפעול במהירות.
לשולח שכבר מתעלם מהחוק אין סיבה לכבד את בקשתך, והקישור שלו יכול לאשר את כתובתך או להוביל לדף פישינג. דווח על ההודעה והמשך הלאה.
איך להפחית את כמות הודעות הספאם שאתה כבר מקבל
אי אפשר להסיר את הכתובת מכל רשימה שהועתקה, ולכן עצירת ספאם פירושה בדרך כלל סינון ודיווח ולא עצירת כל שליחה. עצות הצרכן של ה-FTC ממליצות על היסודות הבאים:
- סמן ספאם כספאם או כזבל באפליקציית המייל שלך.
- חסום שולחים או דומיינים מתמשכים כאשר אותו מקור ממשיך לעבור.
- בדוק מדי פעם את תיקיית הספאם לאיתור דואר אמיתי שנתפס בטעות.
- דווח על הודעות לא רצויות לספק המייל שלך, ודווח על הונאות ל-FTC בכתובת ReportFraud.ftc.gov.
כאמצעי זהירות נוסף, אל תשיב להודעות חשודות ואל תתקשר למספרי טלפון המופיעים בהן.
מעבר לכתובת חדשה הוא מוצא אחרון. הוא עוזר רק אם תעביר את החשבונות החשובים שלך בזהירות ותגן על הכתובת החדשה טוב יותר מאשר על הישנה.
הרחק את הכתובת הראשית שלך מרשימות הרשמה עתידיות
הצעד היעיל ביותר לטווח הארוך הוא לחשוף את הכתובת הראשית שלך לפחות חברות. מערך פשוט בעל שלוש רמות מתאים לרוב האנשים:
- כתובת ראשית: בנקאות, עבודה, שירותים ממשלתיים וכל חשבון שתזדקק לשחזר.
- כינוי להעברה: קניות, מינויים וחשבונות שאתם שומרים, כדי שתוכלו לכבות כל כינוי שמתחיל לקבל ספאם.
- דואר זמני: הורדות חד-פעמיות, קופונים, ניסיונות בפורומים והרשמות אחרות בסיכון נמוך שאין בכוונתכם לשמור.
מתי דואר זמני מתאים, ומתי לא
כתובת דואר זמנית מרחיקה הרשמות חד-פעמיות מהתיבה הראשית שלכם. אם כתובת שהשתמשתם בה להרשמה אחת בלבד מקבלת בהמשך ספאם, אותה הרשמה היא קצה חוט שימושי, אף שהיא אינה מוכיחה אם החברה, אחד מהספקים שלה או מישהו בהמשך השרשרת שיתפו את הכתובת. אם אתם חדשים ברעיון, סקירה זו של על איך דואר זמני עובד מכסה את היסודות.
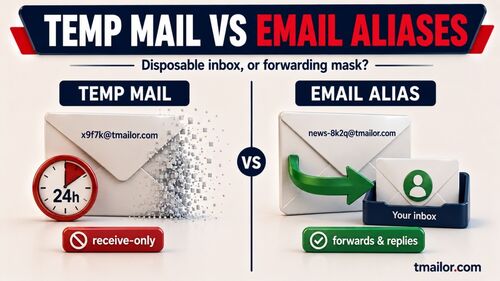
Tmailor הוא שירות לקליטה בלבד, כך שאין אפשרות לשלוח או להשיב מהכתובת, והוא אינו מקבל קבצים מצורפים. ההודעות נמחקות אוטומטית כעבור כ-24 שעות מהגעתן. תוכלו לחזור לאותה כתובת מאוחר יותר באמצעות ה-access token שלה, או דרך Created Emails אם הייתם מחוברים לחשבון Tmailor חינמי בעת יצירתה. access token שאבד לכתובת אורח אינו ניתן לשחזור, וחלק מהאתרים חוסמים דומיינים של דואר זמני. לכן דואר זמני אינו מתאים לבנקאות, לעבודה, לרכישות שאולי תזדקקו לקבלות עבורן, או לכל חשבון שאולי תצטרכו לשחזר. למידע נוסף על שימושים יומיומיים, ראו את המדריך שלנו להגנה זמנית בדואר אלקטרוני ובספאם.
שאלות נפוצות
למה אני מקבל ספאם שלא מופנה אליי?
הכתובת שלכם כנראה הייתה נמען מוסתר (BCC) או חלק מרשימת תפוצה. ספאמרים נוטים לכתוב בשורת ה-To כתובת אחרת, או לא לכתוב דבר, ולשלוח את הרשימה האמיתית כנמענים מוסתרים, כך שהכתובת שלכם אינה מופיעה למרות שההודעה הגיעה אליכם. דואר שנשלח לכינוי או לכתובת העברה יכול להיראות באותו אופן.
האם קבלת ספאם אומרת שחשבון האימייל שלי נפרץ?
בדרך כלל לא. כדי לשלוח לכם ספאם דרושה רק הכתובת שלכם, לא גישה לתיבת הדואר. סימנים לפריצה אמיתית נראים אחרת: הודעות שנשלחו ולא אתם כתבתם, התראות על כניסה או שינוי סיסמה שלא יזמתם, כללי העברה שלא יצרתם, או אנשי קשר שמספרים שקיבלו מכם דואר מוזר.
האם שולח ספאם יכול לדעת שפתחתי מייל?
לפעמים. אם אפליקציית הדוא"ל שלכם טוענת תמונות מרוחקות, בקשת התמונה יכולה ליידע את השרת של השולח שההודעה נטענה, ומתי. זו אינה הוכחה שקראתם אותה, משום שחלק מהאפליקציות טוענות תמונות דרך פרוקסי וסורקי אבטחה עשויים לפתוח הודעות אוטומטית. כיבוי טעינה אוטומטית של תמונות מרוחקות באפליקציית המייל שלכם מחליש את האות הזה.
האם כדאי לי לשנות את כתובת האימייל בגלל ספאם?
בדרך כלל לא כצעד ראשון. מסננים, דיווח וכתובות נפרדות להרשמות חדשות מטפלים ברוב הספאם. שקלו כתובת חדשה רק אם הישנה הפכה לבלתי שמישה, ותכננו את המעבר: עדכנו קודם חשבונות חשובים והגדרות שחזור, ואז המשיכו לבדוק את הכתובת הישנה מספיק זמן כדי לתפוס כל דבר שפספסתם.
האם כל דואר מסחרי לא מבוקש הוא בלתי חוקי בארה"ב?
לא. חוק CAN-SPAM אינו אוסר דואר מסחרי לא מבוקש; הוא קובע כללים עבורו. כללים אלה מחייבים מידע אמיתי בכותרת ובשורת הנושא, זיהוי ההודעה כפרסומת, כתובת דואר תקפה, ומנגנון ביטול הרשמה פעיל שמכובד בתוך 10 ימי עסקים. איסוף כתובות והתקפות מילון נחשבים להפרות מחמירות.
אי אפשר לעקוב אחרי כל הודעת ספאם, אבל אפשר להפסיק להזין רשימות חדשות
ספאם מתחיל בכתובת שמישהו אסף, שיתף או ניחש, וברגע שהיא נפוצה, אי אפשר להחזיר אותה. מה שכן בשליטתכם הוא כמה רשימות חדשות רואות את הכתובת הראשית שלכם. דווחו על מה שמצליח לעבור, בטלו הרשמה רק משולחים שאתם מזהים, והשאירו הרשמות חד-פעמיות בנפרד. בפעם הבאה שהורדה או קופון יבקשו כתובת אימייל, צרו מייל זמני חינמי במקום להשתמש במייל במקום בכתובת האמיתית שלכם.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.