למה קיבלתי קוד אימות שלא ביקשתי?
רוב הקודים הבלתי צפויים נובעים משגיאת הקלדה, מניסיון כניסה או איפוס סיסמה, או מהודעת הונאה. למדו כיצד לזהות איזה דפוס אתם רואים, מה לבדוק, והדבר היחיד שאסור לעשות עם הקוד.
גישה מהירה
למה ייתכן שתקבלו קוד אימות שלא ביקשתם
קוד אימות בלתי צפוי יכול לנבוע מטעות הקלדה, מניסיון התחברות או איפוס סיסמה, או מהודעת הונאה שנועדה לגרום לכם להגיב. קוד שלא ביקשתם אינו מוכיח כשלעצמו שהחשבון שלכם נגיש למישהו או שמישהו יודע את הסיסמה שלכם. אל תשתפו את הקוד, אל תאשרו בקשה בלתי צפויה ואל תשתמשו בקישורים שבהודעה. פתחו את השירות הנקוב ישירות ובדקו את פעילות החשבון שלכם.
מה שהקוד מגן עליו תלוי בשירות. הוא עשוי לאשר הרשמה חדשה, התחברות, איפוס סיסמה, ניסיון שחזור, מספר טלפון או פעולה רגישה כמו תשלום. לכן התגובה הנכונה תלויה בדפוס, ולא בקוד עצמו.
- קוד אחד, בלי אזהרה נוספת: ייתכן שמדובר בטעות הקלדה, בהרשמה, בניסיון התחברות או איפוס, או בהודעה מזויפת. אל תשתמשו בקוד; בדקו ישירות את החשבון הנקוב, אם יש לכם כזה.
- קודים שממשיכים להגיע: ייתכן שמישהו מנסה שוב ושוב להתחבר או לאפס גישה. בדקו את החשבון הזה עכשיו.
- קוד בתוספת התראת חשבון: הודעה על התחברות ממכשיר חדש, שינוי סיסמה או שינוי אמצעי שחזור מחייבת טיפול עוד היום.
- כל מי שמבקש מכם את הקוד: התייחסו לכך כהונאה, יהיה אשר יהיה מי שהם מתיימרים להיות.
מישהו הקליד בטעות את כתובת האימייל או מספר הטלפון שלכם
אנשים מקלידים את פרטי הקשר שלהם בטעות כל הזמן, ואז הקוד מגיע אליכם במקום אליהם. עמוד העזרה של Login.gov בשם "אני מקבל קודים חד-פעמיים שלא ביקשתי" מציין זאת כסיבה סבירה, לצד מישהו שחולק איתכם את הטלפון, כמו בן זוג, הורה או ילד, שמתחבר לחשבון שלו. קוד בודד בלי המשך הוא הסימן האופייני לבלבול מסוג זה.
מישהו ניסה להתחבר או לאפס את הסיסמה שלכם
שירותים רבים שולחים קוד כאשר התחברות מגיעה ממכשיר או ממיקום חדשים, או כאשר מישהו מתחיל איפוס סיסמה. אותו מישהו יכול להיות אתם במכשיר אחר, אדם שבלבל בין החשבון שלכם לשלו, או ניסיון התחברות אוטומטי באמצעות סיסמה שדלפה מאתר אחר. בהתאם לשירות, הקוד עשוי להיות שלב שני אחרי הסיסמה או אמצעי האימות העיקרי להתחברות ללא סיסמה, ואי אפשר לדעת מהקוד בלבד במה מדובר. אל תשתפו אותו ואל תזינו אותו, ובדקו את החשבון דרך האפליקציה או האתר הרשמיים.
מישהו השתמש בפרטי הקשר שלכם כדי להירשם
קוד הרשמה יכול להגיע משירות שמעולם לא השתמשתם בו, מפני שמישהו הזין את כתובת האימייל או מספר הטלפון שלכם בזמן יצירת חשבון. רוב השירותים לא משלימים את ההרשמה עד שמשתמשים בקוד או בקישור האישור, ולכן התעלמות מההודעה בדרך כלל מספיקה. אל תפתחו חשבון רק כדי לבדוק.
ההודעה היא פישינג, לא קוד אמיתי
הודעה יכולה לחקות הודעת אימות ולכלול קישור, מספר טלפון או הוראת "השיבו כדי לבטל" גם כאשר לא התרחשה שום פעולה אמיתית בחשבון. המטרה היא לגרום לכם להתקשר, ללחוץ או להקליד משהו בדף מזויף. אל תבדקו את הקישור. פתחו את האפליקציה הרשמית או הקלידו בעצמכם את כתובת האינטרנט המוכרת של השירות.
תקלה בצד השירות עוררה גל של הודעות
לפעמים הסיבה היא בצד החברה. בינואר 2026 ייחסה אינסטגרם גל של הודעות אימייל בלתי צפויות לאיפוס סיסמה ל"תקלה שאפשרה לצד חיצוני לבקש הודעות איפוס סיסמה עבור חלק ממשתמשי אינסטגרם", לפי קבוצת הצרכנים Which?, ואינסטגרם הכחישה שהמערכות שלה נפרצו. גם במקרה כזה התגובה הבטוחה זהה: התעלמו מהקישורים ובדקו את החשבון באפליקציה.
מה לעשות עכשיו
התגובה הבטוחה ביותר לקוד שלא ביקשתם אורכת כמה דקות ואינה כוללת בשום שלב את ההודעה עצמה. עברו על השלבים האלה לפי הסדר והפסיקו ברגע שהחשבון נמצא תקין.
- אל תשתפו את הקוד, אל תעבירו אותו ואל תקראו אותו בקול. אל תזינו אותו בשום מקום ואל תאשרו בקשת התחברות שלא יזמתם. עמוד העזרה של גוגל "מתי גוגל עשויה לשלוח לך הודעת טקסט" אומר שאפשר להתעלם מקוד טקסט שלא ביקשתם ולמחוק אותו, ושאין לשתף קודים שמתקבלים.
- אל תשתמשו בשום דבר שבתוך ההודעה. דלגו על הקישורים, על מספרי הטלפון ועל הוראות תגובה, גם אם השולח נראה מוכר.
- פתחו את השירות בעצמכם. השתמשו באפליקציה הרשמית או הקלידו את הכתובת שאתם כבר מכירים, ואז בדקו את פעילות ההתחברות האחרונה, את המכשירים המחוברים ואת התראות האבטחה. העמוד "מהו דף הפעילות האחרונה?" של מיקרוסופט מסביר שהדף מציג פעילות בחשבון מיקרוסופט מ-30 הימים האחרונים ומאפשר לבחור "זה לא אני" בכל פריט שמסומן כחריג.
- שנו את הסיסמה כאשר העובדות מחייבות זאת. עשה זאת דרך השירות הרשמי אם הפעילות נראית לא מוכרת, השירות מאשר ניסיון התחברות, שיתפת את הקוד, או שהסיסמה בשימוש חוזר באתרים אחרים. השתמש בסיסמה ייחודית לחשבון הזה.
- הפעל אימות רב-שלבי חזק יותר. הסוכנות האמריקאית לאבטחת סייבר ותשתיות (CISA) מדרגת מפתח אבטחה כאופציה החזקה ביותר, אחריו אפליקציית אימות, וקודים בטקסט או באימייל כחלשים ביותר. CISA ממליצה להשתמש בקודים בטקסט או באימייל רק כאשר החשבון אינו מציע אפשרות חזקה יותר.
- צור קשר עם השירות אם הקודים ממשיכים להגיע. השתמש במרכז העזרה שבתוך האפליקציה או באתר הרשמי, ולא במספר שמופיע בהודעה.
אם אין לך חשבון בשירות הנקוב, ייתכן שמישהו נרשם עם כתובת האימייל או מספר הטלפון שלך, או שההודעה מזויפת. התעלם ממנה. אם אותו שירות ממשיך לפנות אליך, פנה לצוות התמיכה שלו דרך האתר הרשמי.
קוד אחד, קודים חוזרים או התראת חשבון: מה משמעות כל דפוס
הראיות הנלוות חשובות יותר ממספר הקודים. קוד אחד יכול לנבוע מטעות הקלדה, מהרשמה, מניסיון התחברות או איפוס, או מהודעה מזויפת. קודים חוזרים מצדיקים בדיקה מהירה של החשבון, ואילו קוד שמלווה בהתראה על התחברות או שינוי חשבון שאינם מוכרים מחייב פעולה מיידית דרך השירות הרשמי.
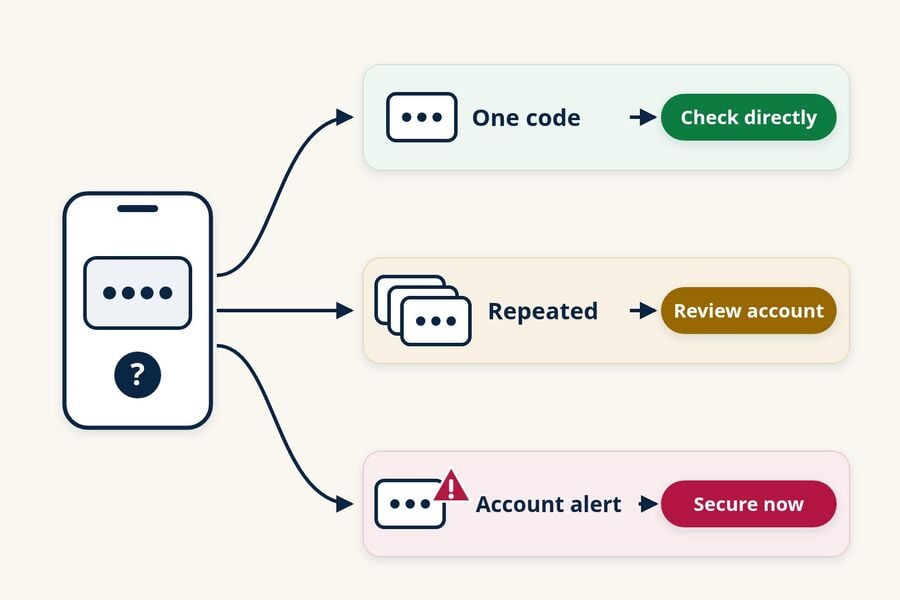
| מה שאתה רואה | מה זה בדרך כלל אומר | מה לעשות |
|---|---|---|
| קוד אחד, בלי הודעה נוספת | טעות הקלדה, הרשמה, ניסיון התחברות או איפוס, או הודעה מזויפת | אל תשתמש בו ואל תשתף אותו; אם יש לך את החשבון הזה, בדוק אותו באפליקציה |
| כמה קודים, או קודים שממשיכים לחזור | ייתכן שמישהו מנסה שוב ושוב להתחבר או לאפס גישה | בדוק פעילות ומכשירים; עדכן את הסיסמה אם היא הייתה בשימוש חוזר; הוסף הגנה חזקה יותר על ההתחברות |
| קוד יחד עם התראה על התחברות, סיסמה או שחזור | ייתכן שמתרחש תהליך התחברות או שינוי חשבון | פתח את השירות ישירות עכשיו ופעל לפי שלבי אבטחת החשבון שלו |
קודים לבדם כמעט אף פעם לא מספרים את הסיפור המלא. הסימנים לכך שחשבון אכן נגיש לאחרים ספציפיים יותר:
- אינך יכול יותר להתחבר, או שהשירות מאשר שהסיסמה או פרטי השחזור שלך שונו.
- החשבון שלך מציג מכשירים, הפעלות או מיקומים שאינך מזהה.
- מופיעים הודעות, פוסטים או רכישות שלא ביצעת.
- לחשבון האימייל שלך יש כללי העברה או מסננים חדשים שלא הגדרת.
אם אתה רואה אחד מאלה, השתמש מיד בתהליך שחזור החשבון הרשמי של הספק.
קודי אימייל, קודי טקסט ובקשות אישור התחברות
הערוץ משנה מה שווה לבדוק. קוד באימייל מפנה אותך לחשבון האימייל ולשירות הנקוב, קוד בטקסט מפנה אותך למספר הטלפון שלך, ובקשת אישור פירושה שממתינה לך התחברות.
אם קיבלת אימייל עם קוד אימות אקראי
אימייל עם קוד אימות אקראי עשוי לנבוע מהרשמה, מניסיון כניסה או איפוס, מטעות הקלדה או מהודעה מזויפת. בדוק את החשבון הנקוב בשמו דרך האתר או האפליקציה הרשמיים שלו. אם יש סימנים נוספים לכך שמישהו נכנס לתיבת הדואר שלך, בדוק גם הפעלות אחרונות, כתובת אימייל ומספר טלפון לשחזור, דואר שנשלח וכל כלל העברה או מסנן. כלל העברה שלא יצרת יכול להעתיק הודעות עתידיות, כולל קודים, לכן הסר אותו ואבטח את תיבת הדואר.
אם קיבלת קוד אימות בהודעת טקסט
אל תשיב, אל תתקשר למספר שמופיע בהודעה, ואל תניח ששרשור מוכר מוכיח שההודעה אמיתית. לגבי הודעות שנראות כמו ספאם, המדריך של FTC "כיצד לזהות ולדווח על הודעות ספאם" ממליץ להעביר אותן ל-7726 (SPAM). היזהר מחסימת המספר של שירות אמיתי, כי ייתכן שתזדקק לקודים שלו בהמשך. אם הטלפון שלך מאבד לפתע את השירות הסלולרי בזמן שמגיעים קודים או התראות על החשבון, פנה למפעיל הסלולר שלך דרך ערוץ שאתה כבר סומך עליו; הפסקות שירות נגרמות מסיבות שגרתיות, אך השילוב הזה מצדיק בדיקה מהירה.
אם קיבלת הודעת אישור כניסה
דחה כל כניסה שלא התחלת. מדריך המשתמש לבטיחות אישית של אפל קובע שאם מתקבלת התראה על התחברות במכשיר חדש שאינך מזהה, יש לבחור "אל תאפשר". התראות חוזרות ונשנות עלולות להיות ניסיון לשחוק אותך, לכן לעולם אל תאשר אף אחת מהן רק כדי שההתראות יפסיקו.
הונאות קוד אימות: כשמישהו מבקש את הקוד
בקשה לקבל את הקוד שלך היא סימן האזהרה הברור מכולם. התראת הצרכנים של FTC ממרץ 2024, "מהו קוד אימות ולמה מישהו יבקש ממני אותו?", מנסחת זאת בפשטות: "כל מי שמבקש ממך את קוד אימות החשבון שלך הוא נוכל." חברות אמיתיות שולחות קודים כדי שתזין אותם בעצמך במסך שפתחת.
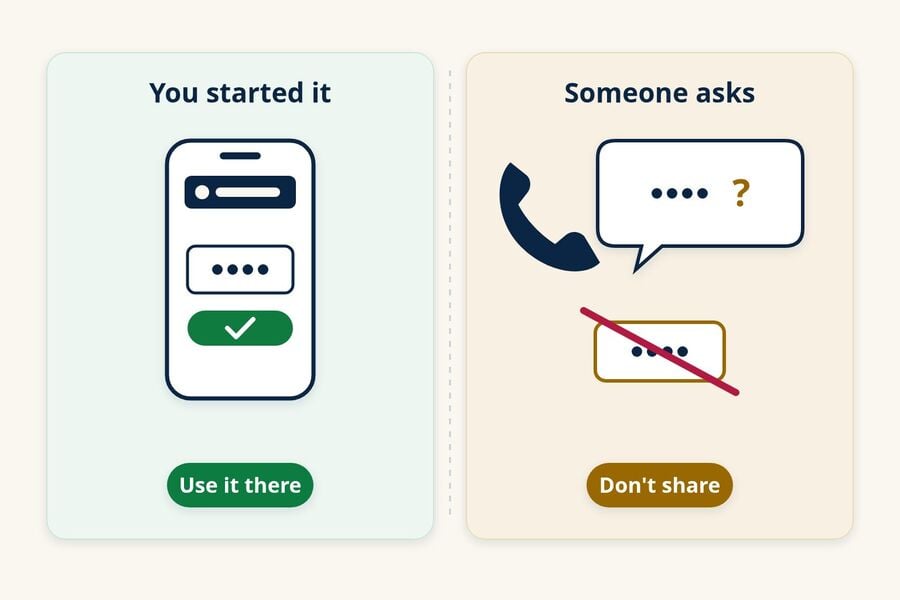
התסריט משתנה, אבל הבקשה תמיד היא הקוד:
- השיחה מ"מחלקת ההונאות". מתקשר טוען שהוא מהבנק שלך, מצוות תמיכה או ממשרד ממשלתי, ואומר שהוא זקוק לקוד כדי להגן על החשבון שלך או לאמת אותו.
- החבר ששלח קוד "בטעות". הודעה מאיש קשר מוכר מספרת שקוד הגיע אליך בטעות ומבקשת שתעביר אותו בחזרה. צור קשר עם אותו אדם דרך ערוץ נפרד שאתה סומך עליו. ייתכן שהחשבון שלו נפרץ או שמתחזים לו, והקוד עלול לאפשר למישהו לרשום את מספר הטלפון שלך או להשתלט על חשבון.
- הקונה בשוק המקוון. התראת FTC מאוקטובר 2021 על הונאת קוד האימות של Google Voice מתארת אנשים שמוכרים פריטים באינטרנט ומתבקשים לקרוא בקול קוד כדי "להוכיח" שהם אמיתיים. עצת FTC: אל תשתף קוד אימות עם אף אחד אם לא יצרת איתו קשר קודם.
לעולם אל תמסור קוד בתגובה לפנייה בלתי צפויה. אם אתה עצמך יזמת שיחת תמיכה, פעל רק לפי ההוראות שמופיעות באפליקציה או באתר הרשמיים של הארגון, וקרא את האזהרה שמופיעה בהודעת הקוד. כדי לבדוק חשבון, פנה לחברה באמצעות מספר שאתה כבר סומך עליו, כגון זה שמופיע על הכרטיס שלך או באפליקציה שלה, ודווח על ניסיונות הונאה ב-ReportFraud.ftc.gov.
אם כבר שיתפת קוד או אישרת בקשה
פעל במהירות ושמור על קור רוח. שיתוף קוד לא תמיד אומר שמישהו נכנס, אבל כדאי להניח שייתכן שכן ולאבטח את החשבון מיד.
- פתח את השירות ישירות ושנה את הסיסמה. לאחר מכן התנתק מהפעלות או ממכשירים אחרים אם השירות מציע אפשרות כזו.
- בדוק את הגדרות האבטחה, כולל כתובת אימייל ומספר טלפון לשחזור, שיטות אימות רב-שלביות וכל קודי גיבוי. Login.gov, למשל, מורה למי שמקבל קודים בלתי צפויים לשנות את הסיסמה, לאשר את שיטות האימות שלו וליצור מחדש קודי גיבוי אם הוא משתמש בהם.
- התקשר לבנק או למנפיק הכרטיס באמצעות המספר שמופיע על הכרטיס או על דף החשבון, אם הקוד היה עבור חשבון פיננסי.
- בדוק את חשבון האימייל שלך לאיתור כללי העברה, מסננים או הודעות שנשלחו שלא יצרת, אם הקוד ששיתפת היה עבור תיבת הדואר שלך.
- השתמש בשלבי השחזור הרשמיים של השירות אם היה מעורב אפליקציית הודעות או שירות מבוסס מספר טלפון ואיבדת את הגישה.
- דווח על כך ב-ReportFraud.ftc.gov, וצפה להודעות המשך שמנסות "לעזור" לך להתאושש. התייחס אליהן באותה זהירות.
שמירה על הרשמות בסיכון נמוך מחוץ לתיבת הדואר הראשית שלך
כתובת האימייל הראשית שלך היא נתיב השחזור של חשבונות חשובים רבים, ולכן כדאי לחלוק אותה בזהירות. שימוש בכתובת נפרדת להרשמות בסיכון נמוך יכול להרחיק קודי הרשמה והודעות שיווק מתיבת הדואר הראשית שלך. היא לא מונעת ממישהו להקליד בטעות את כתובת האימייל האמיתית שלך או לעשות בה שימוש לרעה, והיא לא מחליפה סיסמה חזקה או אימות רב-שלבי.
לניוזלטרים, להורדות חד-פעמיות או לניסיונות חינם שאולי לא תמשיכו איתם, כתובת אימייל זמנית מעניקה להודעות האלה תיבת דואר נפרדת. זה יכול להפחית את העומס בתיבת הדואר הראשית שלך, אבל קוד בלתי צפוי שמגיע לשם עדיין לא מגלה מי ביקש אותו או למה.
לדואר זמני יש מגבלות אמיתיות, והן חשובות במיוחד לאבטחה. Tmailor הוא לקליטה בלבד, ההודעות נעלמות כ-24 שעות לאחר שהגיעו, וכתובת אורח ניתנת לפתיחה מחדש רק עם ה-access token שלה. access token שאבד לכתובת אורח אינו ניתן לשחזור, ולכן דף השימוש מחדש באסימון הגישה הוא הדרך חזרה לכתובת ששמרת ללא חשבון. כתובות שאתה יוצר בזמן שאתה מחובר לחשבון Tmailor חינמי מופיעות גם הן תחת מיילים שנוצרו, כך שתוכל לפתוח אותן מחדש בלי הטוקן.
קודים משירותים מסוימים עשויים שלא להגיע כלל לכתובות חד-פעמיות, כפי שמסביר המדריך למה עובד ומה נכשל בדואר זמני OTPs. השאר את חשבונות הבנק, האימייל הראשי, ספק הסלולר, העבודה והמכשיר שלך בכתובת קבועה שבשליטתך; הסקירה של מגבלות וסיכוני דואר זמני מפרטת היכן תיבת דואר זמנית אינה מתאימה.
אם ההודעה שקיבלת הייתה "קוד התחברות זמני של ChatGPT", מדריך קוד הכניסה של ChatGPT מפרט את השלבים הספציפיים של OpenAI. כשתהיה מוכן להפריד את ההרשמה הבאה שלך בסיכון נמוך, תוכל ליצור כתובת דואר זמנית חינמית תוך שניות.
שאלות נפוצות
האם קוד אימות בלתי צפוי אומר שמישהו יודע את הסיסמה שלי?
לא בהכרח. שירותים רבים שולחים קודים להרשמה, לאיפוס סיסמה או להתחברות ללא סיסמה שאינה דורשת את הסיסמה שלך כלל, וחלק מהקודים נובעים משגיאות הקלדה. בדוק את החשבון ישירות. החלף את הסיסמה אם אתה רואה פעילות לא מוכרת, אם השירות מאשר ניסיון התחברות, או אם אתה משתמש באותה סיסמה גם במקומות אחרים.
מה אם הקוד לא מציין לאיזו אפליקציה או חשבון הוא מיועד?
התייחס לקוד לא מזוהה כחשוד ואל תעשה איתו דבר. אל תשיב כדי לשאול, ואל תתקשר או תלחץ על שום דבר בהודעה. אם אתה מודאג מחשבון מסוים, פתח בעצמך את האפליקציה או האתר של אותו שירות ובדוק את הפעילות האחרונה בו.
למה קיבלתי קוד לשירות שאני לא משתמש בו?
ייתכן שמישהו הזין את כתובת האימייל או מספר הטלפון שלך בזמן ההרשמה, או שההודעה עשויה להיות מזויפת. רוב השירותים לא משלימים הרשמה עד שמשתמשים בקוד או בקישור, כך שבדרך כלל אפשר להתעלם ממנה. אל תיצור חשבון כדי לחקור, ופנה לשירות דרך האתר הרשמי שלו אם ההודעות ממשיכות להגיע.
למה אני מקבל הודעות OTP מאפליקציות שונות?
ייתכן שכתובת האימייל או מספר הטלפון שלך הוזנו בכמה אפליקציות, בטעות או בכוונה, וחלק מההודעות עשויות להיות פישינג. הודעות OTP מאפליקציות שונות אינן מוכיחות כשלעצמן התקפה מתואמת. בדוק כל שירות בשמו ישירות, החלף כל סיסמה שאתה משתמש בה שוב בחשבונות האלה, והפעל הגנת התחברות חזקה יותר היכן שהיא זמינה.
האם אפשר לחסום הודעות טקסט של קודי אימות לא רצויים?
אפשר לחסום שולח או להשתמש בסינון הספאם של הטלפון, וה-FTC ממליץ להעביר הודעות ספאם ל-7726 (SPAM). עם זאת, חסימת המספר של שירות אמיתי עלולה לעצור קודים שתזדקק להם בהמשך. אם ההודעות מגיעות משירות שאתה משתמש בו, אבטח את החשבון הזה ופנה לצוות התמיכה שלו במקום.
מה עליי לעשות עם אימייל לאיפוס סיסמה שלא ביקשתי?
הודעת איפוס שלא ביקשת בדרך כלל מעידה שהתבקש איפוס, אך הוא לא הושלם. אל תשתמש בקישורים שבה. פתח את השירות ישירות כדי לוודא שהסיסמה ופרטי השחזור שלך לא שונו, במיוחד אם ההודעה אומרת שכבר בוצע שינוי.
הכלל שמכסה כל מקרה
יהיה אשר יהיה הגורם להודעה, אל תשתף ואל תשתמש בקוד שלא ביקשת. בדוק את החשבון הנקוב דרך האפליקציה או האתר הרשמיים שלו. אבטח אותו מיד אם קודים ממשיכים להגיע, אם אתה רואה פעילות לא מוכרת, אם שיתפת את הקוד, או אם אישרת בקשה שלא יזמת. אם הבעיה שלך היא ההפוכה — קוד שביקשת שאינו מגיע כלל — ראה למה קודי OTP לא מגיעים.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









