 Tmailor
האם אפשר להשתמש בדואר זמני לקודי אימות OTP בצורה בטוחה? מה עובד ומה נכשל
כן, דואר זמני יכול לקבל קודי OTP רבים שנשלחים במייל. הם נכשלים כאשר אתר מסרב לכתובות זמניות, כאשר השולח מתעכב, או כאשר תיבת הדואר אינה זמינה קודם. ראו כיצד קודי מייל משתווים ל-SMS ולאפליקציות אימות, ומה לעשות כאשר קוד לא מגיע.
גישה מהירה
עיקרי הדברים
כן. תיבת דואר זמנית יכולה לקבל קוד OTP או קוד אימות כאשר השירות שולח אותו בדוא"ל, מקבל כתובות זמניות ומוסר אותו לפני שההודעה או תיבת הדואר מפסיקות להיות זמינות. דואר זמני אינו יכול לקבל קודי SMS או קודים מאפליקציית אימות. אם אתר מסרב לדואר אלקטרוני זמני, השתמש בכתובת ארוכת טווח שבשליטתך במקום לנסות לעקוף את ההגבלה.
- בדוא"ל בלבד. דואר זמני מקבל קודים שנשלחים בדוא"ל. אין לו מספר טלפון, ולכן אינו יכול לקבל הודעות טקסט, שיחות קוליות או קודים שנוצרים בתוך אפליקציית אימות.
- שלושה תנאים. השירות חייב לשלוח את הקוד בדוא"ל, לקבל את הכתובת ולמסור אותו בזמן שעדיין אפשר לפתוח את תיבת הדואר.
- סירוב הוא סופי. כאשר אתר דוחה דואר אלקטרוני זמני, או כאשר החשבון יזדקק לשחזור בהמשך, הירשם עם כתובת דוא"ל ארוכת טווח שבשליטתך.
- התחברות חזקה יותר לחשבונות חשובים. קודים בדוא"ל ובהודעות טקסט הם אמצעי הגנה חלש על ההתחברות; אפליקציית אימות חזקה יותר, ומפתח גישה (passkey) עמיד בפני פישינג.
האם דואר זמני יכול לקבל קודי OTP?
כן. אימייל זמני יכול לקבל קודי אימות כאשר השירות שולח את הקוד במייל. תיבת דואר חד-פעמית מקבלת דואר באותו נתיב SMTP סטנדרטי כמו תיבת דואר קבועה: השירות מרכיב את ההודעה, שרת הדואר שלו מעביר אותה, ושרת הדואר הזמני מקבל אותה. אם אתם חדשים בתיבות דואר חד-פעמיות, המדריך שלנו לאיך דואר זמני עובד מכסה את היסודות.
האם הקוד יגיע אליך תלוי פחות בדואר הזמני עצמו ויותר בשולח. השירות מחליט אם לקבל כתובת זמנית, כמה מהר לשלוח, וכמה זמן הקוד נשאר תקף. המשך העמוד עוסק בכך מתי המסירה עובדת, מדוע קודים נכשלים, כיצד קודי דוא"ל משתווים לשיטות אימות אחרות, ומה לעשות כאשר קוד אינו מגיע.
OTP בדוא"ל לעומת SMS OTP, אפליקציות אימות ומפתחות גישה
OTP בדוא"ל הוא קוד חד-פעמי שנשלח לתיבת דואר. SMS OTP נשלח למספר טלפון. אפליקציית אימות (TOTP) מייצרת את הקוד במכשיר שלך, ומפתח גישה מחליף את הקוד המוקלד בהתחברות קריפטוגרפית. דואר זמני יכול לעזור רק עם הראשון. בחשבונות שחשובים לכם, מפתח גישה או אפליקציית אימות מגנים עליכם טוב יותר מכל קוד שצריך להימסר אליכם.
שני תפקידים שונים חולקים את המילה "קוד". קוד שנשלח בדוא"ל לרוב רק מאשר שאתה שולט בכתובת דוא"ל בזמן ההרשמה. קוד התחברות, לעומת זאת, הוא חלק מתהליך הכניסה. הנחיות הזהות הדיגיטלית של NIST (SP 800-63B-4) קובעות שאסור להשתמש בדוא"ל לאימות ערוץ חוץ (out-of-band), בעוד שקודים שמאשרים רק כתובת דוא"ל, או קודי שחזור, אינם נכללים בכלל זה. שירותים רבים פועלים לפי חלוקה דומה: הם שולחים קוד בדוא"ל לאישור כתובת חדשה, ואז מציעים טלפון, אפליקציה או מפתח גישה להתחברות.
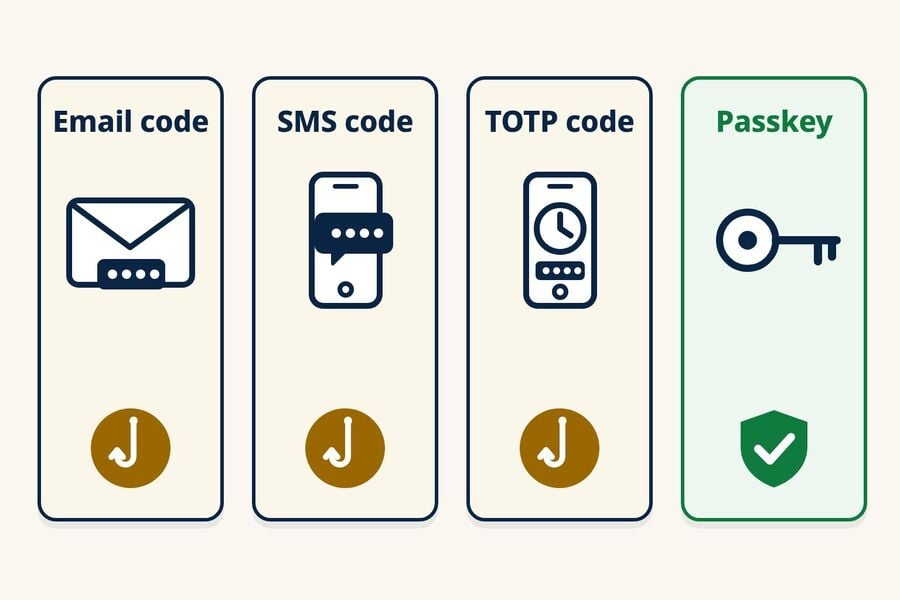
| שיטה | מקור הקוד | החולשה העיקרית | עמיד בפני פישינג? | האם דואר זמני יכול לעזור? |
|---|---|---|---|---|
| OTP בדוא"ל | נשלח לתיבת דואר | כל מי שיכול לפתוח את תיבת הדואר יכול לקרוא את הקוד; ניתן לבצע בו פישינג | לא | כן, להרשמות בסיכון נמוך שמקבלות דואר אלקטרוני זמני |
| SMS OTP | נשלח למספר טלפון | החלפות SIM, יירוט SS7, מספרים ממוחזרים; ניתן לדוג אותו | לא | לא. לטמיילור אין מספרי טלפון |
| קוד אימות (TOTP) | נוצר במכשיר שלך | הקוד בן שש הספרות עדיין ניתן לדיג; הסוד המשותף חייב להישאר מוגן | לא | לא. הוא נמצא באפליקציה במכשיר שלך |
| מפתח גישה | אישור FIDO במכשיר שלך או במנהל הסיסמאות שלך | שיטות גיבוי או שחזור חלשות יותר בחשבון | כן | לא. הוא קשור למכשיר שלך או למנהל הסיסמאות שלך |
דואר אלקטרוני, SMS וקודי TOTP כולם ניתנים לדיג, אך הסיכונים שלהם אינם זהים. SMS מוסיף חשיפה להחלפות SIM, ל-SS7 ולמספרים ממוחזרים; קוד אימייל בטוח רק כמו תיבת הדואר שלו; ו-TOTP תלוי בהגנה על הסוד המשותף. ההנחיות הציבוריות תומכות בהבחנות אלו. גיליון העובדות של CISA "Implementing Phishing-Resistant MFA" מדרג קודים מבוססי אפליקציה מעל קודי SMS או קוליים, שאותם הוא מכנה אפשרות מוצא אחרון, תוך ציון ששניהם עדיין חשופים לדיג. CISA קובעת שקודים מבוססי אפליקציה אינם חשופים להחלפות SIM או להתקפות SS7, והיא מתארת את FIDO/WebAuthn כאימות היחיד העמיד לדיג הזמין באופן נרחב, לצד MFA מבוסס PKI. המדריך של MDN לסיסמאות חד-פעמיות מגיע למסקנה דומה: כל צורות ה-OTP פגיעות לדיג, SMS חלש בהרבה מדואר אלקטרוני בפני יירוט, ומפתחות גישה הם הבחירה הטובה יותר לכניסה כללית.
מפתח גישה הוא אישור כניסה המבוסס על תקני FIDO, ו-FIDO Alliance מתארת מפתחות גישה כעמידים לדיג. ההגנה חלה על הכניסה עצמה באמצעות מפתח הגישה. אם חשבון עדיין מאפשר גיבוי חלש יותר, כמו איפוס ב-SMS, אותו גיבוי עלול להישאר נקודת התורפה.
למה אתרים מבקשים מספר טלפון במקום אימייל?
חלק מהאתרים משתמשים באימות טלפוני כאות נוסף נגד ניצול או כערוץ שחזור. היא אינה מבטלת הונאות, והשחזור מבוסס הטלפון מביא עמו סיכונים משלו: החלפת SIM, העברת מספרים ומספרים ממוחזרים. NIST מתייחס לקודים שנשלחים דרך רשת הטלפון כשיטה "מוגבלת" ומורה לשירותים לשים לב לסימנים כמו שינוי SIM או העברת מספר לפני שהם מסתמכים עליהם. אם המטרה שלך היא תיבת דואר שאינה זקוקה כלל לטלפון, המדריך שלנו ליצירת אימייל ללא מספר מכסה אילו ספקים מבקשים מספר טלפון ואילו לא.
האם Tmailor נותן לך מספר טלפון זמני?
לא. Tmailor הוא שירות דואר אלקטרוני לקליטה בלבד. הוא אינו מספק מספרי טלפון ואינו יכול לקבל SMS או קודי קול. אם שירות לגיטימי דורש SMS, השתמש במספר שאתה שולט בו ומורשה להשתמש בו, או בחר שלא להמשיך. Tmailor אינו יכול להשלים את השלב הזה עבורך.
הימנע מאתרי SMS ציבוריים לקבלת קודים עבור כל קוד או חשבון שחשוב לך. אתרים אלו מפרסמים הודעות נכנסות בדף פתוח כברירת מחדל, כך שכל אחד יכול לקרוא קוד שנועד לך. חוקרים שעקבו אחר 29 שערי SMS ציבוריים במשך שנה (מורנו ועמיתיו, "Your Code is 0000", 2023) אספו יותר מ-70 מיליון הודעות שנשלחו ל-17,141 מספרים. למספרים ממוחזרים יש סיכון נוסף. מחקר של פרינסטון על מיחזור מספרים בשתי חברות סלולר אמריקאיות (קווין לי וארווינד נאראיאנן, eCrime 2021) מצא ש-215 מתוך 259 מספרים זמינים שנדגמו היו ממוחזרים ופגיעים לפחות להתקפה אחת. המחקר מצא גם ש-171 מתוך 259 המספרים היו חשופים להשתלטות על חשבון באמצעות שחזור סיסמה בשישה אתרים פופולריים, ו-19 מתוך 200 מספרים ממוחזרים עדיין קיבלו הודעות רגישות מבחינת אבטחה, כמו קודי גישה, בתוך שבוע.
היכן דואר זמני מתאים
דואר זמני מתאים היטב לקודים שנשלחים בדואר אלקטרוני בהרשמות בסיכון נמוך: פורום, ניוזלטר, הורדה חד-פעמית או ניסיון מוצר שאולי לא תמשיך איתו. עבור חשבון שאתה מתכנן לשמור, השתמש בדואר אלקטרוני לטווח ארוך והפעל אפליקציית אימות או מפתח גישה לאחר הקמת החשבון. בכל ערוץ שבו משתמשים לקוד, אל תיתן אותו לאדם שיוצר איתך קשר ומבקש אותו. הזן קוד רק בשירות או באפליקציה שבה התחלת את האימות.
מתי מסירת OTP בדרך כלל עובדת
המסירה לדואר זמני עובדת כששלושה דברים מתיישבים יחד: השירות שולח את הקוד בדואר אלקטרוני, הוא מקבל כתובות זמניות, ושרת הקליטה פעיל ומקבל את ההודעה במהירות. המדיניות משתנה מאוד מאתר לאתר, ולכן האות האמין היחיד הוא מה שהאתר עושה עם הכתובת שלך.
מה מאגר דומיינים גדול עושה ומה הוא לא עושה
Tmailor מציעה כתובות ביותר מ-500 דומיינים, מה שמאפשר לך לבחור כתובת זמנית. זה לא מבטיח מסירה ולא משנה את מדיניות הדואר האלקטרוני הזמני של האתר. אם אתר מסרב לכתובת, כבד את ההחלטה והשתמש בדואר אלקטרוני לטווח ארוך שאתה שולט בו במקום לנסות כתובות זמניות נוספות.
גורם המהירות
קודי OTP רגישים לזמן, ולכן גם הצד המקבל חשוב. Tmailor מקבל דואר נכנס דרך שרתי Google MX, כך שהשולחים מעבירים לנתיב דואר נפוץ והניסיונות הרגילים פועלים כפי שתוכנן. זה מתאר את המנגנון, לא הבטחת מהירות; הרקע הוא מדוע Tmailor משתמש בשרתים של גוגל לדואר אלקטרוני נכנס. אין תיבת דואר שיכולה לקבל הודעה שהשולח טרם שלח.
מדוע קודי OTP נכשלים
כאשר OTP אינו מגיע לתיבת דואר זמנית, הסיבה נופלת בדרך כלל לאחת משלוש קבוצות. כל אחת דורשת תגובה שונה, ולכן כדאי לדעת מול איזו מהן אתם מתמודדים לפני שתנסו שוב. אם הדואר הזמני שלכם אינו מקבל מיילים כלל, בדקו תחילה אם כל ההודעות חסרות או שרק הקוד של אתר אחד. קוד בודד שחסר מצביע בדרך כלל על השולח, על מדיניות הכתובות שלו או על ערוץ המסירה; היעדר מוחלט של הודעות ממספר שולחים לא קשורים מצביע על תיבת הדואר או על השירות המקבל.
האתר מסרב לכתובות זמניות
חלק מהשירותים בודקים הרשמות מול רשימות פנימיות או של צד שלישי של דומיינים זמניים. הם עשויים לדחות את הכתובת כבר בהרשמה עם שגיאה, או לקבל את הטופס ולעולם לא לשלוח את הקוד. כך או כך, התייחסו לכך כהחלטה של האתר והשתמשו בכתובת מייל קבועה שבשליטתכם עבור אותו חשבון. המדריך שלנו בנושא אתרים דוחים דומיינים חד-פעמיים מסביר כיצד הסינון הזה פועל.
הקוד מתעכב או לא נשלח כלל
שולחים מעמידים הודעות בתור ומגבילים את קצב השליחה, וחלקם מריצים בדיקות נגד ניצול לרעה לפני השליחה. שרת מקבל עשוי גם לדחות את הניסיון הראשון, טכניקה לשליטה בספאם הנקראת greylisting, כך שהקוד מגיע רק לאחר ששרת הדואר של השולח מנסה שוב. לחיצה חוזרת ונשנית על "resend" עלולה להפעיל השהיה, ולעיתים קרובות קוד חדש מבטל את הקודם. עיכוב קצר אינו מזיק בתיבת דואר שנשארת פתוחה, אך הוא עלול להימשך מעבר לספירה לאחור של 10 דקות.
הקוד הגיע למקום אחר
ייתכן שהקוד הגיע לכתובת שונה מזו שאתם צופים בה, לכתובת המייל שכבר רשומה בחשבון קיים, או לערוץ אחר לגמרי, כגון SMS או התראה באפליקציה. קוד יכול להגיע גם לאחר שתיבת דואר עם תפוגה כבר עברה לכתובת חדשה. לסקירה מפורטת של כל סיבה עם הערות לפלטפורמות, ראו את המדריך ל-12 סיבות שבגללן אימייל OTP לא מגיע.
אמינות OTP לפי סוג תיבת דואר
גילוי נאות: Tmailor מפרסמת את הבלוג הזה, ו-Tmailor היא הדוגמה לתיבת דואר לשימוש חוזר בהשוואה שלהלן. גם לה יש מגבלות: היא מקבלת בלבד, ההודעות נשארות גלויות כ-24 שעות מרגע ההגעה, access token שאבד לכתובת אורח אינו ניתן לשחזור, וחלק מהאתרים מסרבים לדומיינים זמניים outright.
לא כל שירות דואר זמני מתנהג אותו דבר באימות. הגורמים המכריעים הם כמה זמן תוכלו להמשיך לקרוא את תיבת הדואר והאם תוכלו לחזור לאותה כתובת מאוחר יותר. אם אתם רוצים תיבת דואר מהירה עם תפוגה, המייל של Tmailor בן 10 הדקות מתחיל בספירה לאחור של 10 דקות שאפשר להאריך עד 60 דקות שנותרו. לבחירה מדורגת, לפי צורך, ראה את פירוט הדואר הזמני הטוב ביותר ל-OTP.
| מודל תיבת הדואר | כמה זמן אפשר לקרוא בה | האם אפשר לחזור אליה מאוחר יותר? | התאמה ל-OTP | מתאים במיוחד ל |
|---|---|---|---|---|
| תיבת דואר עם תפוגה (דואר ל-10 דקות) | ספירה לאחור, בדרך כלל 10 דקות; ניתן להאריך עד 60 דקות שנותרו | בדרך כלל לא; ב-Tmailor כתובת עדכנית נשארת בהיסטוריה באותו מכשיר כל עוד היא זמינה | מתאים לקודים מיידיים; מסוכן אם המסירה מתעכבת | קריאה חד-פעמית שלא תחזרו אליה |
| תיבת דואר לשימוש חוזר (Tmailor) | כל הודעה נשארת גלויה כ-24 שעות מרגע ההגעה | כן, בכל מכשיר, עם אסימון הגישה השמור | מתאים כשהאתר מקבל את הכתובת; מכסה עיכובים וקודים שמגיעים מאוחר יותר | הרשמות שאולי תזדקקו להן שוב, תהליכים רב-שלביים |
| תיבת דואר ציבורית משותפת | משתנה מספק לספק | כל מי שיודע את הכתובת יכול לפתוח אותה | נדחה לעיתים קרובות, והקוד גלוי לאחרים | רק לבדיקות זמניות בסיכון נמוך |
כמה זמן קודי OTP נשארים תקפים
שירות השולח קובע את מועד התפוגה, לא ספק האימייל שלכם. קודי התחברות והרשמה תקפים לרוב רק כמה דקות, בעוד שקישורי אימות בדוא"ל וקודי שחזור עשויים להיות תקפים זמן רב יותר; המסך או המייל בדרך כלל מציינים כמה זמן. תקן NIST דורש השלמת אימות תואם מחוץ לתחום תוך 10 דקות, אך כלל זה חל על שלבי התחברות העומדים בתקן שלו, ולא על כל קוד שנשלח במייל. התייחסו לספירה לאחור שעל המסך כאל הגבול האמיתי.
אורך החיים של קוד ואורך ההודעה הם שעונים שונים. ב-Tmailor, הודעה נשארת גלויה כ-24 שעות לאחר הגעתה, בעוד שהקוד שבתוכה עשוי לפוג תוך דקות. המדריך שלנו לגבי משך הדואר הזמני מפריד בין שמירת הודעות לשימוש חוזר בכתובת.
רשימת בדיקות לתיקון כש-OTP לא מגיע
בצעו את הבדיקות האלה לפי הסדר לפני שאתם מניחים שהבעיה היא בדואר זמני:
- המתינו עד שהטיימר יסתיים, ואז שלחו שוב פעם אחת. השתמשו רק בקוד החדש ביותר שהגיע.
- ודאו את הכתובת ואת הערוץ. ודאו שהכתובת במסך האישור תואמת לתיבה שאתם עוקבים אחריה, ובדקו אם השירות שלח את הקוד ב-SMS, בהתראה באפליקציה או למייל ישן הרשום בחשבון.
- השאירו את תיבת הדואר פתוחה. תיבת דואר של Tmailor היא רשימה אחת ללא תיקיית ספאם, כך שאין מקום אחר לחפש בו. אם התזמון אינו ודאי, התחילו עם כתובת דואר זמנית רב-פעמית ושמור את אסימון הגישה שלה.
- כבדו סירוב. אם האתר דוחה את הכתובת או אינו שולח לה קוד כלל, השתמשו בכתובת מייל ארוכת טווח שבשליטתכם עבור אותו חשבון. ניסיון כתובת אחר כתובת פועל נגד מדיניות האתר ומעמיד את החשבון בסיכון.
מרכז האבחון המקושר למעלה תחת "הקוד הגיע למקום אחר" מכסה כל סיבה לעומק, כולל Steam, Epic Games, Discord, Binance, Instagram ו-X.
תיבה מתוזמנת לעומת תיבה לשימוש חוזר: במה להשתמש ל-OTP
השתמשו בתיבה מתוזמנת רק כשאתם צריכים קוד מיידי אחד ואינכם מתכוונים לשמור על החשבון. השתמשו בכתובת לשימוש חוזר כשהשירות עשוי לשלוח בהמשך הודעות אימות, התראות אבטחה או הודעות לאיפוס סיסמה. שמרו את ה-access token במקום מאובטח: כל מי שמחזיק בו יכול לפתוח את התיבה, והתמיכה אינה יכולה לשחזר access token שאבד לכתובת אורח. אם תיצור חשבון Tmailor חינמי, הכתובות שאתם יוצרים בזמן שאתם מחוברים נשמרות בו, ותוכלו לפתוח אותן מתוך Created Emails בלי ה-token.
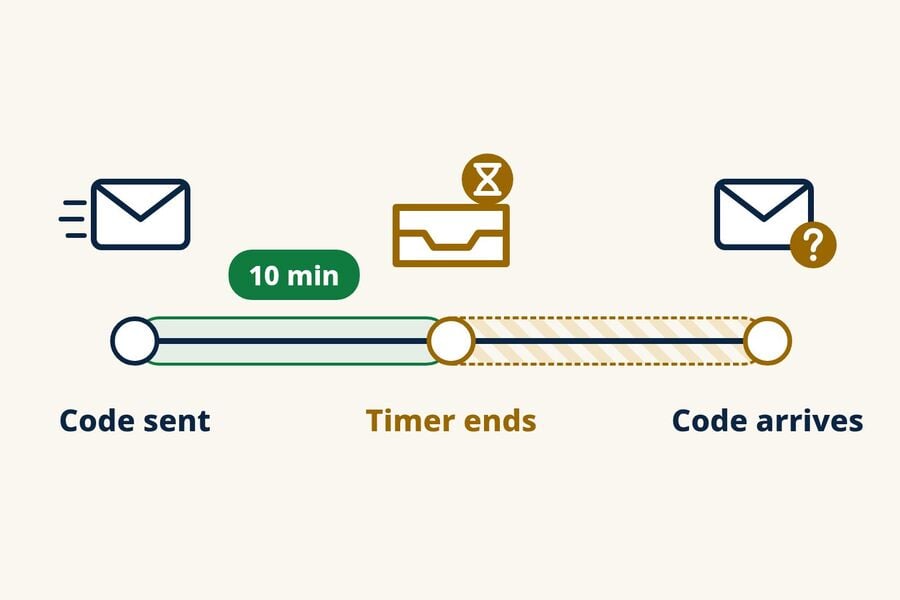
בטמיילור, הגעה לסיום הספירה לאחור מעבירה את הדף לכתובת חדשה; זה לא גורם לכתובת הקודמת להיעלם מיד. הכתובת הקודמת נשמרת בהיסטוריה על אותו מכשיר וניתן לפתוח אותה מחדש כשהיא עדיין זמינה, ואסימון הגישה שלה מאפשר לך לפתוח אותה מחדש במכשיר אחר. הודעות שמגיעות נשארות גלויות כ-24 שעות.
להשוואה ישירה בשאלת התזמון, ראו דואר זמני לעומת דואר של 10 דקות עבור OTP. הפשרות בין אבטחה ופרטיות בין שני הדגמים מכוסות במדריך של תיבות דואר רב-פעמיות לעומת קצרות מועד.
אימות רב-שלבי
חלק מהפלטפורמות שולחות אימייל אישור, אחר כך OTP נפרד, ואחר כך הודעת הגדרה. עם ספירה לאחור קצרה, ייתכן שתתפוס את הראשון ותפספס OTP שמגיע כמה דקות לאחר מכן. כתובת לשימוש חוזר ממשיכה לקבל הודעות חדשות כל עוד אפשר לפתוח אותה מחדש.
אימות מחדש והתראות אבטחה
פלטפורמות חברתיות ו-SaaS לעיתים קרובות מבצעות אימות מחדש כשנכנסים מחשבון ממכשיר חדש. אם כתובת ההרשמה המקורית שלך אינה זמינה עוד, לא תוכל להשלים את הבדיקה ועלול לאבד גישה. כתובת שאפשר לשחזר שומרת על המסלול הזה זמין.
רשת ביטחון לאיפוס סיסמה
אימייל לאיפוס סיסמה נשלח לכתובת שאיתה נרשמת. כתובת עם זמן מוגבל אולי כבר אינה קיימת. כתובת לשימוש חוזר שפותחים מחדש עם ה-access token שלה עדיין יכולה לקבל אימייל איפוס חדש, שנשאר גלוי במשך כ-24 שעות.
הכלל הפשוט
אם אתה עונה "אולי" או "כן" לאחת מהשאלות, השתמש בכתובת לשימוש חוזר: (1) האם אצטרך את הכתובת הזו שוב אחרי כמה דקות? (2) האם ארצה לשמור על החשבון הזה? להורדות חד-פעמיות, תצוגות מקדימות של ניוזלטר ובדיקות מוצר מהירות, תיבת דואר עם זמן מוגבל היא בסדר.
OTP בפלטפורמות ספציפיות
משלוח דואר אלקטרוני עובד באותו אופן טכנית בכל מקום, אבל אתרים שונים בשאלה האם הם מקבלים כתובות חד-פעמיות ובאיזה ערוץ הם משתמשים לקודים. המדריך שלנו להרשמות לרשתות חברתיות מכסה את הזרימות האלה, ואם פלטפורמה דוחה את הכתובת, השתמש עבורה במייל ארוך טווח. כלי AI מוסיפים קודי כניסה משלהם; מדריך ההרשמה וקוד ההתחברות של ChatGPT מכסה את המקרה הזה. כדי לבדוק מראש היכן כתובת זמנית צפויה להידחות, ראו אילו אתרים מקבלים דואר זמני.
למה לא להשתמש ב-OTP של דואר זמני
דואר זמני מיועד להרשמות מודעות לפרטיות ולחשבונות בעלי סיכון נמוך, לא למשהו שצריך לשחזר. אל תשתמש בו לבנקאות, תשלומים, שירותים ממשלתיים, בריאות או כל חשבון ראשי הקשור לזהותך. גם אם קוד מגיע, אובדן גישה לתיבת הדואר עלול לחסום התראות, שחזור ואימות מאוחר יותר, ושירותים אלה עשויים לדחות כתובות זמניות לפי המדיניות שלהם. למבט רחב יותר על מקומן של תיבות דואר זמניות, ראו האם מיילים זמניים בטוחים. זהו גבול שיש לכבד, לא מחסום שצריך לעקוף.
בדיקות OTP לצוותי QA ופיתוח
צוותים שבודקים את זרימות ההרשמה שלהם עם תיבות דואר זמניות נתקלים בבעיות OTP בהיקף רחב: סערות שליחה חוזרת, בעלות לא ברורה על כשלים, וקודים שמגיעים אחרי ששלב הבדיקה כבר עבר. התיקונים הם פרוצדורליים: בדיקה עם יותר מכתובת אחת, הגבלת ניסיונות שליחה חוזרת, ומעקב אחר זמן עד ל-OTP הראשון כמדד, כך שרגרסיות יבלטו. רשימת סיכוני OTP מוכנה לקבוצות מפרטת את הפרוטוקול המלא. לריצות אוטומטיות, ממשק ה-API של Tmailor Temp Mail יוצר כתובות לקליטה בלבד, מציג הודעות חדשות ומחלץ את הקוד החד-פעמי שהוא מוצא (כמיטב המאמץ), עם SDKs ל-Python, Node.js ו-PHP ושרת MCP לסוכני AI.
שאלות נפוצות
האם דואר זמני יכול לקבל קודי SMS או לתת לי מספר טלפון?
לא. דואר זמני מקבל רק דוא"ל, וטמאילור אינו מספק מספרי טלפון. אם שירות דורש SMS, השתמש במספר שאתה שולט בו ומורשה להשתמש בו, או בחר לא להמשיך. הימנעו מאתרי SMS ציבוריים, כי כל אחד יכול לקרוא את הקודים שהם מציגים.
למה ה-OTP שלי מגיע למייל הרגיל שלי אבל לא לדואר הזמני?
האתר עשוי לסרב לכתובות זמניות או לדלג עליהן בשקט, אך ייתכנו סיבות נוספות: טעות הקלדה בכתובת, קוד שנשלח לכתובת האימייל שכבר רשומה בחשבון, או משלוח איטי יותר לתיבת הדואר הזו. בדוק קודם את הכתובת ואת הערוץ. אם האתר לא שולח לכתובות זמניות, השתמש באימייל הרגיל שלך עבור אותו חשבון.
האם זה בטוח להשתמש בדואר זמני ל-OTP?
זה בטוח להרשמות בעלות סיכון נמוך שבהן אינך זקוק לשחזור לטווח ארוך, כמו פורומים, ניוזלטרים, הורדות חד-פעמיות ובדיקות מוצר מהירות. זה לא מתאים לבנקאות, שירותים ממשלתיים, בריאות או כל חשבון הקשור לזהותך, כי אתה זקוק לתיבת דואר שתשלוט בה במשך שנים כדי לשחזר את החשבונות האלה.
האם אפשר להשתמש ב-OTP של דואר זמני לשירותים בנקאיים או פיננסיים?
לא. אל תשתמש בדואר זמני לחשבונות בנקאיים או פיננסיים. גם אם קוד מגיע, אובדן גישה לתיבת הדואר עלול לחסום התראות, שחזור או אימות מאוחר יותר, והשירות עשוי לדחות כתובות זמניות לפי המדיניות שלו.
כמה זמן קוד OTP בדרך כלל נשאר בתוקף?
זה תלוי בשירות ובפעולה. התייחס לקודי התחברות והרשמה כאל חלון של כמה דקות, אלא אם המסך מציג טיימר; קישורי אימות בדוא"ל וקודי שחזור עשויים להחזיק מעמד זמן רב יותר. השירות השולח קובע את מועד התפוגה, לא ספק האימייל שלך.
מה עליי לעשות אם ה-OTP מגיע אחרי שתיבת הדואר שלי בת 10 הדקות פגה?
ב-Tmailor, סוף הספירה לאחור מעביר את הדף לכתובת חדשה, אך הכתובת הקודמת נשארת בהיסטוריה באותו מכשיר כל עוד היא עדיין זמינה. אפשר גם להוסיף זמן לפני שהספירה לאחור מסתיימת, עד 60 דקות שנותרו. אם ייתכן שתצטרך את הכתובת מאוחר יותר או במכשיר אחר, שמור את ה-Access Token שלה או שמור את הכתובת בחשבון Tmailor חינמי; Access Token שאבד לכתובת אורח אינו ניתן לשחזור.
האם לחיצה על "שלח קוד מחדש" עוזרת אם ה-OTP הראשון לא הגיע?
לפעמים, אבל רק פעם אחת ורק אחרי שהטיימר על המסך מסתיים. הקשות נוספות עלולות להפעיל השהיה, וכל בקשה חדשה עשויה לבטל את הקוד הקודם. אם האתר מסרב לכתובות זמניות, שליחה חוזרת לא תשנה זאת; השתמש בכתובת אימייל קבועה עבור החשבון הזה.
האם יש דרך לדעת מראש אם פלטפורמה חוסמת דואר זמני?
לפעמים. שגיאת הרשמה מפורשת כמו "דואר אלקטרוני זמני אינו מותר" או דפי העזרה של האתר עצמו עשויים לומר לך זאת. אין רשימת תאימות אוניברסלית, וחלק מהאתרים מקבלים את הטופס אך לעולם לא שולחים את הקוד, ולכן מדריך של אתרים שידוע שחוסמים דואר זמני הוא עזר לתכנון, לא הבטחה.
האם אפשר לקבל קודי OTP באפליקציית דואר זמני לנייד?
כן. אפליקציות Android ו-iOS של Tmailor, כמו גם בוט ה-Telegram, מקבלות אימייל באותו אופן כמו גרסת האינטרנט. אם הקוד מגיע לכתובת, הוא מופיע בתיבת הדואר בנייד. כדי לפתוח את אותה כתובת במכשיר אחר, השתמש ב-Access Token שלה.
איזה דואר זמני הוא האמין ביותר ל-OTP?
לאתרים שמקבלים דואר זמני, הבחירה האמינה ביותר היא תיבת דואר שנשארת פתוחה מספיק זמן לקוד שמתעכב ושאותה ניתן לפתוח שוב מאוחר יותר, כמו כתובת לשימוש חוזר עם Access Token שמור. אף ספק דואר זמני לא יכול לגרום לאתר לקבל כתובת שהוא מסרב לה.
השורה התחתונה
השתמש בדואר זמני ל-OTP רק במקומות שמתאימים לכך: הרשמות בסיכון נמוך ששולחות קודים באימייל ומקבלות כתובות זמניות. השאר את תיבת הדואר פתוחה, שלח שוב פעם אחת, ושמור את ה-Access Token אם ייתכן שתצטרך את הכתובת שוב. אם אתר מסרב לכתובת או מבקש SMS, השתמש באימייל או במספר טלפון שבשליטתך, והגן על חשבונות חשובים באמצעות אפליקציית אימות או מפתח גישה. להרשמות יומיומיות, אפשר ליצור מייל זמני חינמי ולהשאיר את הלשונית פתוחה בזמן ההמתנה.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









