דואר זמני לבורסות קריפטו ולארנקים: מתי זה בטוח ומתי זו מלכודת
בקריפטו, כתובת האימייל שלך היא לא רק אמצעי התחברות — היא המפתח הראשי לאיפוס סיסמאות, לקודי OTP, לאישורי משיכה ולקישורי זהות KYC. אם תשתמשו בכתובת אימייל שגויה, תוכלו לאבד לצמיתות את הגישה לכספים. מדריך זה מפרט בדיוק מתי אימייל זמני מגן על הפרטיות שלכם בבורסות, באיירדרופים ובכלי DeFi — ומתי הוא הופך בשקט לנקודת כשל יחידה שאף צוות תמיכה לא יוכל לתקן. תקבלו מסגרת סיכון ברורה להתאמת סוג האימייל הנכון (קבוע, זמני לשימוש חוזר או חד-פעמי) לכל פלטפורמת קריפטו שבה אתם משתמשים.
גישה מהירה
תשובה קצרה: אימייל זמני מתאים בשולי עולם הקריפטו — ניוזלטרים, איירדרופים, רשימות המתנה, כלי רשתות בדיקה — והוא רעיון גרוע לכל דבר שמחזיק כסף. בבורסה עם KYC או בארנק משמורת, כתובת האימייל שלך היא מפתח העל לאיפוס סיסמאות, אישורי משיכה ושחזור חשבון. אם אובדן תיבת הדואר הזו עלול לחסום אותך מהכספים שלך או מבדיקת זהות, השתמש בכתובת קבועה שבשליטתך, ולא בכתובת זמנית שעלולה להיעלם בשקט.
אם אתה חדש בתיבות דואר זמניות, התחל בסקירה של של איך דואר אלקטרוני זמני עובד, ואז חזור והחל את ההתנהגויות האלה על מערך שירותי הקריפטו שלך.
תקציר
- התייחס לכתובת האימייל שלך כמפתח שחזור ראשי עבור בורסות וארנקי משמורת; אובדנה עלול לגרום לאובדן כספים.
- אימייל זמני מתאים לשימושים קריפטוגרפיים בסיכון נמוך, כמו ניוזלטרים, כלי רשתות בדיקה, לוחות בקרה למחקר ואיירדרופים רועשים.
- לעולם אל תשתמש בכתובות אימייל זמניות קצרות מועד עבור בורסות עם KYC, ארנקים ראשיים, לוחות בקרה למיסים או כל דבר שצריך לתפקד גם שנים רבות לאחר מכן.
- תיבות דואר רב-פעמיות המוגנות ב-token יכולות להתאים לכלים בסיכון בינוני רק אם תשמור את ה-access token ותקבל שההודעות פגות תוקף לאחר כ-24 שעות.
- אספקת OTP תלויה בכתובת המדויקת, במדיניות של הפלטפורמה עצמה ובתזמון תיבת הדואר — ולא בלחיצות חוזרות על שליחה מחדש או במעבר בין דומיינים.
- בנה מערך תלת-שכבתי: אימייל קבוע ל"כספת", אימייל זמני רב-פעמי לניסויים, וכתובות זמניות לפריטים חד-פעמיים בלבד.
הבנת הסיכון של אימייל בעולם הקריפטו
כתובת האימייל שלך מחברת בשקט בין התחברויות, משיכות והחלטות תמיכה כמעט בכל פלטפורמת קריפטו שאתה נוגע בה.
האימייל כמפתח השחזור הבסיסי
בבורסות מרכזיות ובארנקי משמורת, האימייל שלך הוא יותר משדה שמקלידים במסך ההרשמה. הוא המקום שאליו:
- נשלחים אישורי הרשמה וקישורי הפעלה.
- מגיעים קישורי איפוס סיסמה והודעות אישור מכשיר.
- נשלחים אישורי משיכה והתראות על פעילות חריגה.
- נציגי התמיכה מאמתים אם עדיין יש לך גישה לערוץ הקשר של החשבון.
אם תיבת הדואר הזו נעלמת, נמחקת או מעולם לא הייתה בשליטתך המלאה, כל אחד מהתהליכים האלה הופך לשביר. גם כשפלטפורמה מאפשרת שחזור ידני עם מסמכי זיהוי, התהליך עלול להיות איטי, מלחיץ ולא ודאי.
מה בעצם נשבר כשהאימייל נכשל?
כשאתה מצמיד חשבונות קריפטו בעלי ערך גבוה לאימייל לא יציב, כמה דברים עלולים להשתבש:
- אינך יכול לאשר מכשירים או מיקומים חדשים, ולכן ניסיונות ההתחברות ממשיכים להיכשל.
- קישורי איפוס סיסמה מגיעים לתיבת דואר שאין לך עוד גישה אליה.
- התראות אבטחה על איפוסים כפויים או משיכות חשודות לעולם לא מגיעות אליך.
- התמיכה רואה נתוני קשר זמניים ומתייחסת למקרה שלך כאל סיכון גבוה יותר.
הכלל המעשי פשוט: אם חשבון יכול להחזיק כסף משמעותי לאורך שנים, אימייל השחזור שלו צריך להיות משעמם, יציב ובשליטה מלאה שלך.
איך אימייל זמני מתנהג אחרת
שירותי דוא"ל זמניים נבנו לזהויות קצרות מועד או חצי-אנונימיות. חלק מהכתובות הן מבערים חד-פעמיים בלבד. אחרים, כמו המודל הרב-פעמי ב-tmailor.com, מאפשרים לפתוח את אותה תיבת דואר מאוחר יותר עם אסימון גישה — אבל שימו לב מהו האסימון הזה: מפתח שחזור, לא סיסמה ולא מנעול. זה מאפשר ך חזרה לכתובת; זה לא מונע מאף אחד אחר להיכנס, ואם תאבד אותה בשביל כתובת אורח, אף אחד לא יוכל לשחזר אותה עבורך (כתובת שנשמרה בחשבון Tmailor חינמי ניתנת לפתיחה מחדש מתוך Created Emails). שתי מגבלות נוספות חשובות לקריפטו: הודעה נשארת גלויה רק כ-24 שעות, וקבצים מצורפים נכנסים מוסרים, כך שדוח או מסמך שנשלח לכתובת בדוא"ל לעולם לא יגיע אליך. כל אחת מהתכונות האלה הופכת תיבת דואר זמנית לבלתי מתאימה למשהו שעשוי לדרוש מחלוקת, ביקורת מס או שחזור ידני הרבה אחרי ההרשמה.
התאמת סוג האימייל לרמת הסיכון
לא כל נקודת מגע בקריפטו ראויה לאותה רמת הגנה — התאם את אסטרטגיית האימייל שלך למה שעומד על הכף.
שלושת סוגי האימייל הבסיסיים
לתכנון מעשי, חשבו בשלוש קטגוריות עיקריות:
- אימייל קבוע: תיבת דואר לטווח ארוך ב-Gmail, ב-Outlook או בדומיין שלך, מוגנת באימות דו-שלבי חזק.
- דואר זמני לשימוש חוזר: כתובת שנוצרה וניתן לפתוח מחדש מאוחר יותר באמצעות טוקן, כמו המודל שתואר ב-reuse כתובת דואר זמנית.
- דואר זמני קצר-מועד: כתובות "מבער" קלאסיות שנועדו לשימוש חד-פעמי ולאחר מכן להישכח.
אימייל קבוע לחשבונות בעלי ערך גבוה
אימייל קבוע הוא הבחירה ההגיונית היחידה עבור השכבה העליונה של מערך הקריפטו שלך:
- בורסות ספוט וחוזים עתידיים שעברו KYC ומחוברות לכרטיסי בנק או להעברות בנקאיות.
- ארנקים משמורתיים ופלטפורמות CeFi שמחזיקים את המפתחות או היתרות שלך.
- כלי תיק השקעות ומיסוי שעוקבים אחר ביצועים ודוחות לטווח ארוך.
יש להתייחס לחשבונות האלה כמו ליחסים עם בנק. הם זקוקים לכתובת אימייל שתתקיים גם בעוד חמש או עשר שנים, ולא לזהות זמנית שעלולה להיעלם בשקט.
תיבות דואר זמניות לשימוש חוזר עבור כלים בסיכון בינוני
תיבות דואר זמניות לשימוש חוזר מתאימות לפלטפורמות בסיכון בינוני שבהן אתה רוצה הפרדה מהזהות הראשית שלך, אך ייתכן שתזדקק לגישה שוב מאוחר יותר:
- כלי אנליטיקה למסחר, לוחות מחוונים למחקר וכלי נתוני שוק.
- בוטים, התראות ושירותי אוטומציה שאתה בודק.
- פורטלי לימוד וקהילות שאינם מחזיקים בכספים שלך ישירות.
כאן אפשר להשלים עם כך שהכתובת היא זמנית למחצה, כל עוד אתה שומר את ה-access token במנהל סיסמאות ומתעד אילו כלים תלויים בתיבה הזו.
תיבות דואר מבער לפריטים חד-פעמיים בלבד
תיבות דואר קצרות-מועד אידיאליות להרשמות שאין לך באמת כוונה לחזור אליהן:
- איירדרופים בעלי ערך נמוך וטפסי הגרלות עם שיווק אגרסיבי.
- גלגלי מבצעים, תחרויות וקירות הרשמה שנראים ספאמיים.
- כלי רשתות בדיקה, שבהם אתה רק מתנסה בנכסים מזויפים.
במקרים כאלה, אם כתובת הדוא"ל נעלמת מאוחר יותר, לא איבדת שום דבר חשוב — רק רעש שיווקי והטבות חד-פעמיות.
מתי דואר זמני מקובל
השתמש בכתובות זמניות כדי לספוג ספאם, ניסויים והרשמות בסיכון נמוך, ולא כדי לאבטח את ליבת התיק שלך.
ניוזלטרים, התראות ומשפכי שיווק
בורסות רבות, אנשי חינוך וספקי אנליטיקה אוהבים לשלוח עדכונים תכופים. במקום לתת לזה להציף את תיבת הדואר הראשית שלך, אפשר להפנות אותם לדואר זמני:
- ניוזלטרים חינוכיים מקהילות מסחר.
- השקות מוצרים ועדכוני "אלפא" מכלי מחקר.
- רצפי שיווק מבורסות שאתה רק בוחן.
זה שומר על ניסיונות פישינג והתנהגות מכירת רשימות במרחק בטוח מהחשבונות הרגישים יותר שלך. דפוס דומה משמש במסחר אלקטרוני, שבו משתמשים מפרידים בין ספאם קופות לבין תקשורת פיננסית רצינית. אותו מושג מוסבר במדריך הפרטיות למסחר אלקטרוני.
איירדרופים, רשימות המתנה והרשמות ספקולטיביות
דפי איירדרופ, פרויקטים של טוקנים ספקולטיביים ורשימות המתנה מונעות הייפ נותנים לעיתים קרובות עדיפות לבניית רשימה על פני יצירת אמון לטווח ארוך. שימוש בדואר זמני כאן:
- מגן על תיבת הדואר האמיתית שלך מהודעות בלתי פוסקות.
- מקל עליך לנטוש פרויקטים שמתגלים כחלשים.
- עוזר לך להימנע מלקשר פרויקטים באיכות נמוכה לזהות הראשית שלך.
אם הערך נמוך וחוויית המשתמש נראית שברירית, תיבת דואר זמנית היא בדרך כלל האפשרות הבטוחה יותר.
כלי רשתות בדיקה וסביבות ניסוי
בסביבות רשתות בדיקה, הנכס העיקרי שלך הוא הזמן והלמידה, לא הטוקנים. אם בורסת דמו או לוח בקרה ניסיוני אינם נוגעים בכספים אמיתיים, חיבורם לכתובת זמנית הוא סביר, כל עוד אינך מתייחס לחשבון הזה בהמשך כנכס לטווח ארוך.
כשדואר זמני הופך למסוכן
ברגע שמעורבים כסף אמיתי, KYC או אמון ארוך טווח, תיבות דואר זמניות מפסיקות לשמש כמגן והופכות לאחריות נסתרת.
פלטפורמות KYC וגשרי פיאט
בורסות עם KYC ושערי כניסה לפיאט פועלות תחת רגולציה פיננסית בדומה לבנקים. הן מנהלות יומני ציות שמקשרים כתובות דוא"ל למסמכי זהות ולהיסטוריית עסקאות. שימוש בתיבת דואר זמנית כאן יכול:
- לסבך בדיקות נאותות מוגברות וחקירות ידניות.
- להקשות על הוכחת המשכיות ארוכת טווח של החשבון.
- להגדיל את הסיכוי שהמקרה שלך ייחשב לחשוד.
- לשבור לחלוטין את תהליך השחזור או התמיכה אם הפלטפורמה שולחת בהמשך הודעה או מסמך אימות כקובץ — כי קבצים מצורפים נכנסים לכתובת Tmailor מוסרים, וההודעה נראית רק כ-24 שעות.
אין להשתמש בדואר זמני כדי לעקוף KYC, להתחמק מסנקציות או להפר את כללי הפלטפורמה. זה גם מסוכן וגם, בהקשרים רבים, לא חוקי. זה אינו אזור אפור כמו השאלה "איזה דומיין עובר דרך טופס הרשמה": חשבון בורסה מחזיק כסף וקשור לזהות המאומתת שלך, ולכן הוא שייך לכתובת קבועה, נקודה.
ארנקים משמורנים ואחזקות לטווח ארוך
ארנקים משמורנים ופלטפורמות תשואות צוברים ערך משמעותי לאורך זמן. לעיתים קרובות הם נשענים על דואר אלקטרוני עבור:
- קישורי אישור משיכה וסקירות אבטחה.
- התראות על שינויים במדיניות או על הגירות כפויות.
- התראות אבטחה קריטיות על פרטי גישה שנחשפו.
לשלב את השירותים האלה עם דואר זמני קצר-מועד זה כמו להציב כספת בנק מאחורי מפתח של חדר במלון ואז לעשות צ'ק-אאוט.
ארנקים לא-משמורנים שעדיין משתמשים בדואר אלקטרוני
ארנקים לא-משמורנים שמים את ביטוי הזרע במרכז, אך רבים מהם עדיין משתמשים בדואר אלקטרוני עבור:
- פורטלים לחשבונות וגיבויים בענן.
- תכונות קישור מכשירים או סנכרון בין מכשירים.
- תקשורת עם הספק בנוגע לעדכוני אבטחה קריטיים.
גם אם הכספים שלך תלויים טכנית בביטוי הזרע, החלשת התראות האבטחה הסובבות באמצעות תיבת דואר זמנית כמעט אף פעם לא שווה את המחיר.
בנה תיבת דואר קריפטו בטוחה יותר
ארכיטקטורת דואר אלקטרוני מחושבת מאפשרת לך ליהנות מהיתרונות של כתובות דואר זמניות בלי לפגוע ביכולת שלך לשחזר חשבונות.
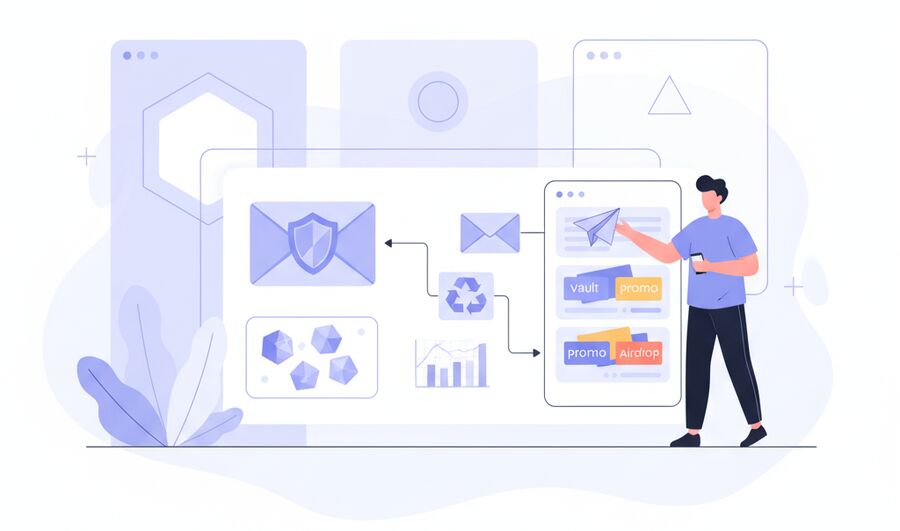
מפה את הפלטפורמות שלך לפי רמת סיכון.
התחל ברשימת כל השירותים הקשורים לקריפטו שאתה משתמש בהם: בורסות, ארנקים, מעקבי תיקי השקעות, בוטים, כלי התראה ופלטפורמות לימוד. לגבי כל אחד מהם שאל שלוש שאלות:
- האם הפלטפורמה הזו יכולה להזיז או להקפיא את הכספים שלי?
- האם היא קשורה לתעודת זהות ממשלתית או לדיווח מס?
- האם אובדן גישה עלול ליצור בעיה כלכלית או משפטית משמעותית?
חשבונות שעונים "כן" על כל אחת מהשאלות האלה צריכים להשתמש בכתובת דואר אלקטרוני קבועה ומאובטחת היטב. כלים בסיכון בינוני אפשר להעביר לתיבות דואר זמניות רב-פעמיות. רק הרשמות בסיכון נמוך באמת צריכות להשתמש בתיבות דואר זמניות קצרות-מועד.
השתמש בכתובות דואר זמניות רב-פעמיות במקומות שבהם הרצף חשוב.
תיבות דואר זמניות רב-פעמיות מצטיינות כשצריך איזון בין פרטיות לרצף. במקום תיבת דואר חד-פעמית, אתה מקבל כתובת שאפשר לפתוח מחדש עם token. זה הופך אותן לאידיאליות עבור:
- שירותי אנליטיקה ומחקר קריפטו.
- כלים בשלבי פיתוח מוקדמים עם ערך מוגבל אך ממשי.
- חשבונות משניים בקהילה או בלימוד.
פרט מנגנון אחד שווה להבין כאן: כתובת אקראית נשאבת ממאגר גדול של דומיינים שלא פורסם במכוון, בעוד שאפשרות השם המותאם אישית חושפת רק קבוצה קטנה וגלויה. אפשר לקרוא עוד על מאגר הדומינים של דואר זמני. המגוון הזה שימושי כשדומיין אחד חווה תקלה במסירה — אבל הוא אינו כלי לחמוק מפלטפורמה שהחליטה שאינה מקבלת דואר זמני. אם שירות אוסר בבירור דואר זמני, התשובה היא כתובת קבועה, לא דומיין אחר.
הישען על התשתית לאמינות OTP.
קודי OTP וקישורי התחברות רגישים מאוד לעיכובי מסירה ולחסימות. התשתית חשובה כאן. כשספק דואר זמני משתמש בשרתי קלט אמינים וב-CDN גלובליים, הסיכויים שלך לקבל קודים בזמן משתפרים משמעותית. אם אתה רוצה להעמיק בצד הטכני, ראה:
תשתית טובה אינה מבטלת כל בעיית OTP, אך היא מסירה רבים מהכשלים האקראיים והקשים לניפוי שמטרידים שירותים חלשים יותר.
פתרון תקלות ב-OTP ובמסירת דואר
לפני שאתה מאשים את הבורסה, תקן את הבסיס: דיוק הכתובת, משמעת בשליחה חוזרת, בחירת דומיין ותזמון הסשן.
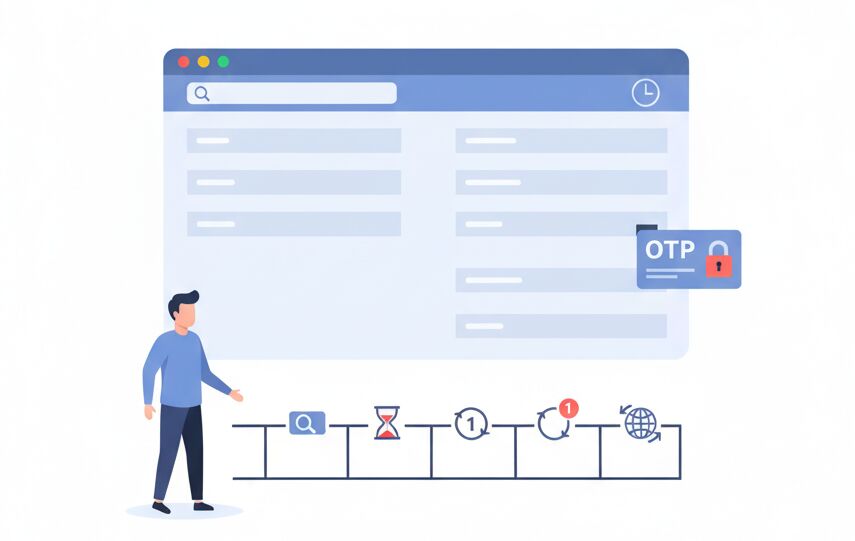
כאשר הודעות OTP אינן מגיעות
אם אתה משתמש בדואר זמני ואינך רואה OTP מגיע, עבור בסולם פשוט:
- בדוק שוב את הכתובת והדומיין המדויקים שמסרת לפלטפורמה.
- פתח את תיבת הדואר לפני שאתה לוחץ על "שלח קוד" או "קישור התחברות" — אין תיקיית ספאם, ולכן הרשימה שאתה רואה היא כל מה שהגיע.
- המתן לפחות 60–120 שניות לפני שתבקש קוד נוסף.
- שלח שוב פעם או פעמיים, ואז עצור אם דבר לא מופיע.
- אם הבעיה נראית מוגבלת לדומיין אחד והפלטפורמה לא חסמה בבירור דואר זמני, בדוק כתובת אקראית חדשה אחת. אם השירות דוחה בגלוי דואר זמני, עצור כאן והשתמש בכתובת דואר קבועה שבשליטתך.
לפירוט מלא יותר של מה גורם לקודי OTP להגיע או להיכשל, שווה לקרוא את אימות ה-OTP עם דואר זמני.
ניסיון חוזר אחד עדיף על סופת שליחות חוזרות — במקרה של תקלה בדומיין אחד
בקשת חמישה קודים לאותה כתובת בשתי דקות נוטה להפעיל מגבלות קצב ועלולה להיראות חשודה יותר מאשר לשלוח קוד אחד ולהמתין. אם דומיין אחד נראה מתעכב בזמן שהפלטפורמה מקבלת דואר זמני בדרך כלל, כתובת אקראית חדשה אחת היא פתרון תקלות סביר. עם זאת, שרטט את הגבול בבירור: זה נועד לתקלה במסירה, ולא כדרך לעקוף שירות שהחליט שאינו מקבל דואר זמני כלל.
דע מתי לזנוח כתובות דואר זמניות עבור אותה פלטפורמה.
להתמדה יש גבולות. אם עברת מחזור שליחה חוזרת זהיר, ניסית כתובת חדשה אחת, והפלטפורמה עדיין אינה מוסרת OTP לתיבות דואר זמניות, ראה בכך את התשובה: היא אינה רוצה דואר זמני. בכל חשבון שאתה מצפה לשמור — ובוודאי בכל חשבון שמחזיק כספים — עבור לכתובת דואר קבועה מוקדם ככל האפשר. דואר זמני הוא מסנן, לא מפתח פריצה.
בנה תוכנית אבטחה לטווח ארוך
תוכנית פשוטה וכתובה למערך הדואר שלך הופכת את טביעת הרגל שלך בעולם הקריפטו לקלה יותר להגנה ולקלה יותר לשחזור.
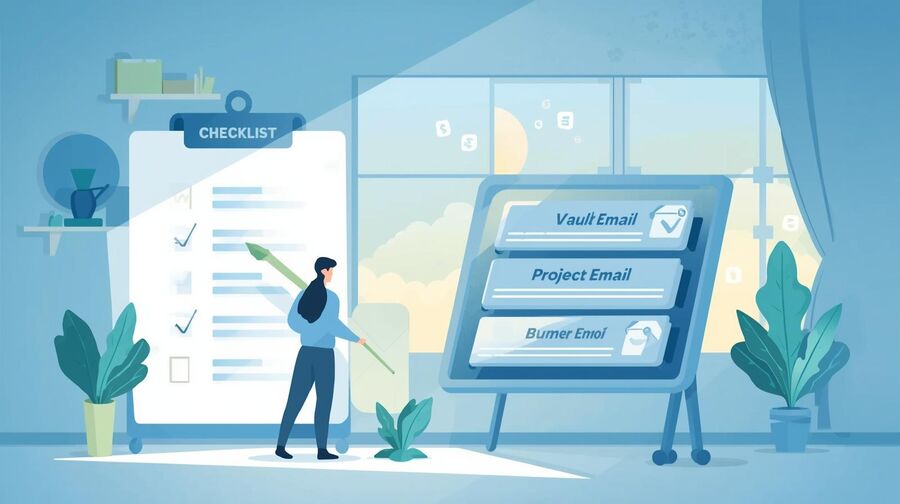
עצב מערך דואר תלת-שכבתי.
הגדרה מעשית לטווח ארוך נראית כך:
- שכבה 1 – דואר כספת: תיבת דואר קבועה אחת לבורסות עם KYC, לארנקים משמורים, לכלי מס ולכל דבר שנוגע בבנקאות.
- שכבה 2 – דואר לפרויקטים: תיבת דואר זמנית אחת או יותר לשימוש חוזר עבור אנליטיקה, בוטים, לימודים וכלים חדשים.
- שכבה 3 – דואר חד-פעמי: תיבות דואר זמניות קצרות טווח לאיירדרופים, לקידומים רועשים ולניסויים חד-פעמיים.
גישה זו משקפת את ההפרדה הנהוגה בתהליכי קנייה שמבוססים על פרטיות, שבהם כתובות זמניות מטפלות ברעש בלי לגעת בפרטי כרטיס או ברשומות מס.
אחסן טוקנים ורמזי שחזור בצורה בטוחה
אם אתה מסתמך על תיבות דואר זמניות לשימוש חוזר, התייחס לכל access token כמו למפתח:
- שמור את ה-token ואת הכתובות המשויכות במנהל סיסמאות.
- רשום אילו חשבונות פלטפורמה תלויים בכל כתובת.
- בדוק מעת לעת אם שירות שמבוסס על כתובת זמנית הפך ל"ליבה".
כשפלטפורמה עוברת מניסיונית לחיונית, העבר את כתובת האימייל ליצירת קשר מכתובת זמנית לתיבת הדואר הקבועה שלך, כל עוד יש לך גישה מלאה.
בדוק את ההגדרות שלך באופן קבוע.
מערכי הקריפטו משתנים. כלים חדשים צצים, ישנים נסגרים, והרגולציה מתפתחת. פעם ברבעון, הקדש כמה דקות לבדוק:
- האם כל החשבונות בעלי הערך הגבוה עדיין מפנים לאימייל קבוע.
- האם אתה יכול לפתוח מחדש כל תיבת דואר זמנית לשימוש חוזר שחשובה לך.
- אילו זהויות חד-פעמיות אפשר לסגור בבטחה כדי לצמצם את שטח ההתקפה?
זו גם הזדמנות טובה לחזור על אמצעי הזהירות הכלליים המפורטים בשאלות הנפוצות הראשיות של מדריך פרטיות המסחר האלקטרוני האלקטרוני עם דואר זמני, שמתאים היטב למקרי שימוש פיננסיים וקריפטוגרפיים.
טבלת השוואה
| תרחיש / תכונה | תיבת דואר זמנית לזמן קצר | תיבת דואר זמנית לשימוש חוזר (מבוססת token) | אימייל אישי / עבודה קבוע |
|---|---|---|---|
| פרטיות מהזהות האמיתית שלך | גבוהה מאוד לשימושים חד-פעמיים | גבוהה, עם המשכיות לאורך זמן | בינונית; החזקה ביותר לאמון ולציות |
| שחזור חשבון לטווח ארוך | גרועה מאוד; תיבת הדואר עלולה להיעלם | טוב אם אסימון הגישה מאוחסן בבטחה | חזקה; מיועדת להמשכיות רב-שנתית |
| מתאימה לבורסות עם KYC ולגשרים לפיאט | לא בטוחה ולעיתים קרובות חסומה | לא מומלצת; מסוכנת לפלטפורמות מפוקחות | מומלצת; תואמת לציפיות הציות |
| מתאימה לארנקים משמורנים או בעלי ערך גבוה | מסוכן מאוד; יש להימנע | מסוכן; מקובל רק לקרנות ניסוי קטנות | מומלץ; ברירת המחדל |
| מתאים לכלים ולדמואים של רשתות בדיקה | בחירה טובה | בחירה טובה | מוגזם |
| שימושים טיפוסיים מומלצים | איירדרופים, מבצעים בשווי נמוך וזבל מרשתות בדיקה | כלי אנליטיקה, לוחות מחוונים למחקר וקהילות | בורסות מרכזיות, ארנקים רציניים, מס ודיווח |
| ההשלכה אם תיבת הדואר אובדת | אובדן הטבות שוליות וחשבונות רועשים | אובדן גישה לחלק מהכלים, אך לא לכספים המרכזיים | עלול להיות חמור אם כל הפעילות חולקת תיבה אחת |
איך להחליט אם דואר זמני בטוח להרשמה לקריפטו
שלב 1: זהה את התפקיד הבסיסי של הפלטפורמה
רשמו האם השירות הוא בורסה, ארנק, כלי מעקב אחר תיק השקעות, בוט, כלי מחקר או משפך שיווקי טהור. כל דבר שיכול להעביר או להקפיא כספים אוטומטית מחייב זהירות רבה יותר.
שלב 2: סווג את רמת הסיכון
שאלו את עצמכם מה יקרה אם תאבדו גישה בעוד שנתיים. אם אתם עלולים להפסיד כסף משמעותי, לפגוע ברישומי מס או להתמודד עם בעיות ציות, סמנו את הפלטפורמה כבעלת סיכון גבוה. אחרת, הגדירו אותה כסיכון בינוני או נמוך.
שלב 3: בחרו את סוג הדוא"ל המתאים
השתמשו בדוא"ל קבוע לפלטפורמות בסיכון גבוה, בתיבות דואר זמניות לשימוש חוזר לכלים בסיכון בינוני, ובתיבות לזמן קצר בלבד לאיירדרופים, מבצעים וניסויים בסיכון נמוך שאין לכם צורך אמיתי בהם בהמשך.
שלב 4: בדקו את עמדת הפלטפורמה לגבי דואר זמני
עברו על התנאים והודעות השגיאה. אם הפלטפורמה דוחה במפורש דומיינים זמניים, או שקודי OTP ממשיכים לא להגיע בזמן שתיבת הדואר שלכם עובדת במקום אחר, ראו בכך סימן להשתמש בכתובת קבועה במקום.
שלב 5: הקפידו על היגיינת OTP ושחזור
לפני שתבקשו קודים, פתחו את תיבת הדואר, שלחו OTP אחד והמתינו. אם הוא לא מגיע, פעלו לפי שגרה קצרה של שליחה חוזרת וניסיון חוזר אחד בלבד, במקום ללחוץ על הכפתור שוב ושוב, והפסיקו אם הפלטפורמה מסרבת בבירור לדואר זמני. שמרו כל access token או קוד גיבוי במנהל הסיסמאות שלכם.
שלב 6: תעדו את הבחירה שלכם למען עצמכם בעתיד
בהערה מאובטחת, רשמו את שם הפלטפורמה, שם המשתמש וסוג הדוא"ל שבו השתמשתם. היומן הקטן הזה מקל על התקשורת עם התמיכה בהמשך, מונע כפילויות ועוזר לדעת מתי הגיע הזמן להעביר חשבון שגדל לתיבת הדואר הקבועה שלכם.
שאלות נפוצות
האם בטוח לפתוח חשבון ראשי בבורסה עם אימייל זמני?
באופן כללי, לא. כל בורסה שעוברת KYC או גשר פיאט שעשוי להחזיק כסף אמיתי לאורך זמן צריך להשתמש בתיבת דואר קבועה שאתה שולט בה במלואה, עם אימות דו-שלבי חזק (2FA) ומסלול התאוששות ברור.
האם אפשר להחזיק את חשבון המסחר שלי בתיבת דואר זמנית לשימוש חוזר לטווח ארוך?
אפשר, אבל זה לא חכם. אם אי פעם תאבד את ה-access token או שהספק ישנה את אופן פעולת הגישה, ייתכן שתתקשה לעבור בדיקות אבטחה או להוכיח המשכיות בעלות על אותו חשבון. זכור גם ש-access token שאבד עבור כתובת אורח לא יכול להיות משוחזר על ידי אף אחד.
מתי אימייל זמני באמת שימושי בקריפטו?
אימייל זמני מצטיין בשוליים: ניוזלטרים, אירדפים, משפכי לימוד וכלים ניסיוניים שלעולם לא מטפלים בכספים רציניים. הוא מרחיק ספאם ופרויקטים באיכות נמוכה מהזהות הראשית שלך.
האם פלטפורמות קריפטו חוסמות דומיינים של אימייל זמני?
חלק מהן כן. הקבלה משתנה בין פלטפורמות ויכולה להשתנות ללא הודעה מוקדמת. אם דומיין מסוים נכשל אך הפלטפורמה לא נראית כאוסרת אימייל זמני לחלוטין, בדיקת כתובת אקראית חדשה היא פתרון תקלות רגיל. אם השירות דוחה בבירור אימייל זמני — דבר נפוץ בבורסות שעוברות KYC — השתמש בכתובת קבועה במקום לנסות להחליף דומיינים כדי לעקוף את הכלל.
מה אם כבר יצרתי חשבון חשוב באמצעות אימייל זמני?
התחבר כל עוד יש לך גישה לתיבת הדואר הזו, ואז עדכן את האימייל לכתובת קבועה. אשר את השינוי ושמור קודי שחזור חדשים במנהל הסיסמאות שלך לפני שתאבד גישה לתיבת הדואר הישנה.
האם זה בסדר לשלב ארנקים לא-משמורנים עם אימייל זמני?
ביטוי הזרע שלך עדיין נושא את רוב הסיכון, אבל האימייל יכול לטפל בעדכונים והתראות אבטחה. לארנקים שאתה באמת מסתמך עליהם, בטוח יותר להשתמש בתיבת דואר קבועה ולשמור כתובות אימייל זמניות לחשבונות פריפריאליים באקוסיסטם שלך.
איך tmailor.com עוזר לאמינות של OTP לעומת אימייל זמני בסיסי?
tmailor.com משתמשת במאגר גדול של דומיינים, יחד עם תשתית Google-MX ואספקת CDN, כדי לשפר את יכולת המסירה והמהירות של קודים רגישים לזמן. זה לא מחליף הרגלי משתמש טובים, אבל זה מסיר הרבה כשלים שניתן היה למנוע.
האם כדאי לי להשתמש בכתובת אימייל זמנית כדי להימנע מביקורות KYC או ביקורות מס בעתיד?
לא. טריקים באימייל לא מסתירים באופן ממשי פעילות ברשת הבלוקצ'יין, מסילות בנקאיות או מסמכי זהות. שימוש בפרטי קשר לא יציבים עלול ליצור חיכוך מבלי לספק יתרונות פרטיות אמיתיים בהקשרים מפוקחים.
מהי הגדרת האימייל הפשוטה ביותר אם אני משתמש בהרבה בורסות וכלים?
גישה מעשית כוללת שמירה על אימייל "כספת" קבוע אחד לעסקאות הכוללות כסף, תיבת דואר זמנית אחת או יותר לשימוש חוזר עבור כלים וקהילות, ותיבות קצרות מועד להרשמות רועשות ובעלות ערך נמוך.
באיזו תדירות כדאי לבדוק אילו חשבונות משתמשים בכתובות אימייל זמניות?
בדיקה כל שלושה עד שישה חודשים מספיקה לרוב האנשים. חפש כל חשבון שהפך לחשוב יותר ממה שציפית, ושקול להעביר את כתובת האימייל שלו מתיבת דואר זמנית לכתובת האימייל הראשית שלך.
אימייל זמני וקריפטו יכולים להתקיים בבטחה, אבל רק כשאתה שומר תיבות דואר זמניות לשוליים בעלי סיכון נמוך של המערך שלך, שומר כסף רציני מאחורי כתובות קבועות ומשעממות, ומעצב מסלול התאוששות שלא תלוי בתיבת דואר שאתה מתכנן לזרוק.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









