Tmailor
સ્પામર્સ તમારું ઇમેઇલ સરનામું ક્યાંથી મેળવે છે? 7 સામાન્ય સ્રોતો અને શું કરવું
જો તમને આશ્ચર્ય થતું હોય કે સ્પામર્સને તમારું ઇમેઇલ સરનામું કેવી રીતે મળ્યું, તો તે ડેટા લીક, સાઇનઅપ સૂચિ, જાહેર પૃષ્ઠ અથવા સાદા અનુમાનમાંથી આવ્યું હોઈ શકે છે. સંભવિત સ્રોત કેવી રીતે ઓળખવો, સલામત રીતે અનસબ્સ્ક્રાઇબ કેવી રીતે કરવું અને આગળનું લીક તમારા મુખ્ય ઇનબૉક્સથી દૂર કેવી રીતે રાખવું તે અહીં જણાવ્યું છે.
ઝડપી ઍક્સેસ
સ્પામર્સ તમારું ઇમેઇલ સરનામું ક્યાંથી મેળવે છે?
સ્પામર્સ તમારું ઇમેઇલ સરનામું થોડાક સામાન્ય સ્રોતોમાંથી મેળવે છે: ભંગ થયેલા ગ્રાહક ડેટાબેસ, સંપર્ક સૂચિઓ શેર કરતી કંપનીઓ અને ડેટા બ્રોકર્સ, જાહેર વેબ પૃષ્ઠો અને પ્રોફાઇલ્સ, અન્ય લોકોના સંપર્કો અને સંદેશ થ્રેડો, ફિશિંગ ફોર્મ્સ અને અનુમાનિત સરનામાંઓ. સ્પામ મળવાનો અર્થ એ નથી કે તમારું ઇનબૉક્સ હેક થયું છે, અને જ્યાં સુધી તમે દરેક સાઇનઅપ માટે અલગ સરનામું વાપર્યું ન હોય, ત્યાં સુધી ચોક્કસ સ્રોત સાબિત કરવો ઘણીવાર અશક્ય હોય છે.
ખુલ્લું પડેલું સરનામું અને હેક થયેલું એકાઉન્ટ એ બે અલગ સમસ્યાઓ છે. સ્પામરને તમને મેઇલ મોકલવા માટે ફક્ત તમારા સરનામાની જરૂર પડે છે, પણ તેને વાંચવા માટે તમારો પાસવર્ડ જોઈએ. એક જ સરનામું એકસાથે ઘણી સૂચિઓમાં હોઈ શકે છે, તેથી એક લીક બંધ કરવાથી ભાગ્યે જ રાતોરાત સ્પામ અટકે છે.
- એકવાર સરનામું સૂચિમાં આવી જાય, પછી તમે ભાગ્યે જ તેને બધે જથ્થે દૂર કરી શકો છો, પણ નવી સૂચિઓમાં તેને ઉમેરાતું અટકાવી શકો છો.
- ફક્ત તમે ઓળખતા હો તેવી મેઇલિંગ સૂચિઓમાંથી જ અનસબ્સ્ક્રાઇબ કરો; અજાણ્યા કે શંકાસ્પદ પ્રેષકોને તેના બદલે સ્પામ તરીકે રિપોર્ટ કરો.
- દરેક સાઇનઅપ માટે અલગ સરનામું કે ઉપનામ વાપરવું એ સ્પામ ક્યાંથી શરૂ થયું તે જોવાની સૌથી સ્પષ્ટ વ્યવહારુ રીત છે.
- ટેમ્પ મેઇલ એકવારના, ઓછા જોખમવાળા સાઇનઅપ માટે યોગ્ય છે, પણ તમારે રાખવા કે પુનઃપ્રાપ્ત કરવા પડે તેવા એકાઉન્ટ માટે નહીં.
સ્પામ ઇમેઇલ સરનામાંઓના સાત સામાન્ય સ્રોતો
નીચેનો દરેક સ્રોત અલગ રીતે કામ કરે છે, અલગ સંકેતો છોડે છે અને અલગ ઉપાય માંગે છે. એક સરનામું એકસાથે તેમાંથી ઘણામાંથી આવી શકે છે, અને સ્પામર્સ સૂચિઓની આપલે કરે છે, તેથી પ્રથમ સ્રોત ઘણીવાર નક્કી કરવો મુશ્કેલ હોય છે.

1. તમે વાપરેલી સેવાઓમાં ડેટા ભંગ
જ્યારે તમે સાઇન અપ કરેલી દુકાન, એપ્લિકેશન કે ફોરમમાં ભંગ થાય, ત્યારે તેનો ગ્રાહક ડેટાબેસ નકલ કરી શકાય, વેચી શકાય કે ઑનલાઇન પોસ્ટ કરી શકાય. જો ખુલ્લા પડેલા રેકોર્ડ્સમાં ઇમેઇલ સરનામાં હોય, તો તે સરનામાં પછીથી સ્પામ અને ફિશિંગ સૂચિઓમાં આવી શકે. જૂના એકાઉન્ટમાંથી નકલ કરેલો ડેટા તમે એકાઉન્ટ બંધ કર્યા પછી પણ ફરતો રહી શકે છે.
સંકેતો: સેવાનું નામ લઈને ઉલ્લેખ કરતું સ્પામ કે ફિશિંગ, અથવા ભંગની સૂચના પછી તરત જ સ્પામમાં વધારો. શું મદદ કરે છે: Have I Been Pwned, એક મફત ભંગ-શોધ સેવા, પર તમારું સરનામું તપાસો, અને ભવિષ્યના ભંગ વિશે જાણવા માંગતા હો તો તેની ચેતવણીઓ માટે સાઇન અપ કરો. સ્વચ્છ પરિણામ એ સાબિત કરતું નથી કે તમારું સરનામું ક્યારેય ખુલ્લું પડ્યું નથી, કારણ કે સેવા ફક્ત તેના પોતાના ડેટાસેટમાંના ભંગને આવરી લે છે. જો ભંગમાં તમે ફરી વાપરેલો પાસવર્ડ હોય, તો તમે જ્યાં જ્યાં તે વાપર્યો હોય ત્યાં તેને બદલો. આગલા ભંગમાં શું ખુલ્લું પડી શકે તે મર્યાદિત કરવા માટે, જુઓ કે ટેમ્પ મેઇલ ડેટા ભંગના પરિણામોને કેવી રીતે સંકોચી શકે છે.
2. સાઇનઅપ્સ, લીડ ફોર્મ્સ અને ડેટા શેર કરતી કંપનીઓ
ઘણી સાઇટ્સ તમે ખરીદી કરી શકો, ડાઉનલોડ કરી શકો, ગિવઅવેમાં ભાગ લઈ શકો, ક્વિઝ આપી શકો કે વાંચન ચાલુ રાખી શકો તે પહેલાં ઇમેઇલ સરનામું માંગે છે. કેટલીક તેનો ઉપયોગ ફક્ત પોતાના માર્કેટિંગ માટે કરે છે. અન્ય તેમની ગોપનીયતા નીતિ કે સ્પર્ધાના નિયમો હેઠળ તેને "ભાગીદારો," "આનુષંગિકો" કે "પ્રાયોજકો" સાથે શેર કરે છે, અને પહેલેથી ટિક કરેલું સંમતિ બોક્સ પૂરતું હોઈ શકે છે. FTCની ગ્રાહક માર્ગદર્શિકા "How To Get Less Spam in Your Email" નોંધે છે કે કંપનીઓ તમારું સરનામું શેર કે વેચી શકે છે, અને સૂચવે છે કે તે સોંપતા પહેલાં ગોપનીયતા નીતિઓ તપાસો.
સંકેતો: તમે ક્યારેય સંપર્ક ન કર્યો હોય તેવી બ્રાન્ડ્સનું માર્કેટિંગ, એક સાઇનઅપ કે ગિવઅવે એન્ટ્રી પછી તરત જ શરૂ થાય છે. શું મદદ કરે છે: ભાગીદાર-માર્કેટિંગ બોક્સ પરથી ટિક દૂર કરો, જે ગિવઅવેના નિયમોમાં પ્રાયોજકો સાથે એન્ટ્રીઓ શેર કરવાનો ઉલ્લેખ હોય તે ગિવઅવે છોડી દો, અને જે સાઇનઅપ્સ પર તમને પૂરો ભરોસો ન હોય તેના માટે અલગ સરનામું વાપરો.
3. ડેટા બ્રોકર્સ અને સૂચિ વેચનારા
ડેટા બ્રોકર્સ જાહેર રેકોર્ડ્સ, ખરીદીઓ અને ઑનલાઇન પ્રવૃત્તિમાંથી માહિતી એકત્ર કરે છે, પછી પ્રોફાઇલ્સ અને માર્કેટિંગ સૂચિઓ વેચે છે. નવ ડેટા બ્રોકર્સ પરના FTCના 2014ના અભ્યાસ "Data Brokers: A Call for Transparency and Accountability"માં જાણવા મળ્યું કે બ્રોકર્સ માર્કેટિંગ ઉત્પાદનો વેચે છે, જેમાં ચોક્કસ માપદંડો સાથે મેળ ખાતા ગ્રાહકોની સૂચિઓનો સમાવેશ થાય છે. સ્પામર્સ અને આક્રમક માર્કેટર્સ પોતે સરનામાં એકત્ર કરવાને બદલે આવી સૂચિઓ ખરીદી કે ભાડે લઈ શકે છે.
સંકેતો: સ્પામ જે પહેલેથી તમારું નામ કે શહેર જાણે છે. તે બ્રોકર તરફ નિર્દેશ કરી શકે છે, પણ મર્જ થયેલા ભંગ ડેટામાંથી પણ આવી શકે છે, તેથી તેને પુરાવા તરીકે નહીં, સંકેત તરીકે લો. શું મદદ કરે છે: વ્યક્તિગત બ્રોકર્સને ઑપ્ટ-આઉટ વિનંતીઓ ભવિષ્યની શેરિંગ ઘટાડી શકે છે, જોકે તેઓ પહેલેથી વેચાયેલી સૂચિઓ પાછી ખેંચી શકતા નથી. કેલિફોર્નિયાના રહેવાસીઓ રાજ્યના Delete Request and Opt-out Platform (DROP)નો ઉપયોગ કરીને નોંધાયેલા ડેટા બ્રોકર્સને એક જ કાઢી નાખવાની વિનંતી મોકલી શકે છે, જેમને કાનૂની અપવાદોને આધીન 1 ઓગસ્ટ, 2026થી તે વિનંતીઓ પર પ્રક્રિયા કરવી પડે છે.
4. જાહેર પૃષ્ઠો, પ્રોફાઇલ્સ, ફોરમ્સ અને રેકોર્ડ્સ
સ્વચાલિત પ્રોગ્રામ્સ જાહેર વેબ પૃષ્ઠોને સ્કેન કરે છે અને ઇમેઇલ સરનામા જેવું દેખાતું કોઈપણ જોડાણ કૉપિ કરે છે. સામાન્ય સ્થળોમાં વ્યક્તિગત અને વ્યવસાયિક વેબસાઇટ્સ, ફોરમ પોસ્ટ્સ, ઑનલાઇન રેઝ્યુમે, PDF, ટિપ્પણી વિભાગો, જાહેર સોશિયલ મીડિયા અને વ્યવસાયિક પ્રોફાઇલ્સ તથા કેટલાક જાહેર રેકોર્ડ્સનો સમાવેશ થાય છે. ડોમેન નામો માટેના જૂના જાહેર WHOIS રેકોર્ડ્સ પણ રજિસ્ટ્રન્ટનું ઇમેઇલ સરનામું ઉજાગર કરી શકે છે. 2018માં, ICANNએ સામાન્ય ટોચના સ્તરના ડોમેન્સ માટે વ્યક્તિગત સંપર્ક ડેટાના પ્રકાશનને મર્યાદિત કર્યું અને તેના બદલે અનામી ઇમેઇલ સરનામું અથવા વેબ ફોર્મ ફરજિયાત કર્યું.
સંકેતો: અવતરણ ચિહ્નોમાં તમારું સંપૂર્ણ સરનામું શોધો. પરિણામ બતાવે છે કે સરનામું ક્યાં જાહેરમાં દેખાય છે, પરંતુ કોઈ પરિણામ ન મળવું એ સાબિત કરતું નથી કે તે ક્યારેય પોસ્ટ કરવામાં આવ્યું નથી, કારણ કે આર્કાઇવ કરેલા અથવા અનુક્રમણિકા ન કરેલા પૃષ્ઠો દેખાશે નહીં. શું મદદ કરે છે: જ્યાં શક્ય હોય ત્યાં સરનામું દૂર કરો, છાપેલા સરનામાને બદલે સંપર્ક ફોર્મનો ઉપયોગ કરો, પ્રોફાઇલ ગોપનીયતા સેટિંગ્સમાં તમારું ઇમેઇલ છુપાવો અને જો તમારી પાસે વેબસાઇટ હોય તો ડોમેન ગોપનીયતા ચાલુ કરો.
5. અન્ય લોકોના સંપર્કો અને સંદેશ થ્રેડો
તમારું સરનામું અન્ય લોકોના સરનામા પુસ્તકો, જૂના ઇમેઇલ થ્રેડો અને જૂથ સંદેશાઓમાં પણ રહે છે. જો તેમાંથી કોઈ એકાઉન્ટ અથવા ઉપકરણ સાથે ચેડા કરવામાં આવે, તો તેની સંપર્ક સૂચિ અને વાતચીતની નકલ કરી શકાય છે. લાંબી CC ચેઇન અને ફોરવર્ડ કરેલા સંદેશાઓ પણ દરેક દૃશ્યમાન પ્રાપ્તકર્તાને પછીથી તેમને પ્રાપ્ત કરનાર કોઈપણ વ્યક્તિ સમક્ષ ઉજાગર કરે છે.
સંકેતો: મિત્ર અથવા સહકાર્યકર પાસેથી આવતું લાગતું સ્પામ, અથવા અસલી જૂના થ્રેડની વિષય રેખાનો ફરીથી ઉપયોગ કરતું સ્પામ. શું મદદ કરે છે: જૂથ સંદેશાઓ માટે BCCનો ઉપયોગ કરો, FTC ભલામણ કરે છે તેમ તમારા સુરક્ષા સૉફ્ટવેરને અપડેટ રાખો, અને જો કોઈ સંપર્કનું એકાઉન્ટ તેમણે ન લખેલો મેઇલ મોકલતું હોય તેવું લાગે તો તેમને જણાવો.
6. ફિશિંગ પૃષ્ઠો અને ભ્રામક ફોર્મ
નકલી સાઇન-ઇન પૃષ્ઠ, સર્વે, ઇનામનો દાવો અથવા "તમારા એકાઉન્ટની પુષ્ટિ કરો" સંદેશ તમારું ઇમેઇલ સરનામું સીધું એકત્રિત કરી શકે છે, ઘણીવાર પાસવર્ડ સાથે. અહીં સરનામું તો આડઅસર છે; અસલી લક્ષ્ય તમારું એકાઉન્ટ છે. જો તમે અણધારી ઇમેઇલમાંથી પહોંચેલા પૃષ્ઠ પર પાસવર્ડ દાખલ કર્યો હોય, તો તેને સ્પામ સમસ્યા તરીકે નહીં, પણ એકાઉન્ટ સમસ્યા તરીકે ગણો: વાસ્તવિક સાઇટ પર પાસવર્ડ બદલો અને બે-પરિબળ પ્રમાણીકરણ ચાલુ કરો.
શું મદદ કરે છે: ઇમેઇલની લિંક્સને બદલે તમારા પોતાના બુકમાર્ક અથવા એપમાંથી મહત્વપૂર્ણ સાઇટ્સ ખોલો, અને તમારો ઇમેઇલ પાસવર્ડ માંગતા કોઈપણ ફોર્મથી સાવચેત રહો.
7. અનુમાનિત સરનામાંઓ
સ્પામર્સ એવા સરનામાંઓ પર પણ મોકલે છે જે તેમને ક્યાંય મળ્યા નથી, જે લોકપ્રિય પ્રદાતાઓ અથવા કંપનીના ડોમેન્સ પર સામાન્ય નામો અને સામાન્ય સરનામા ફોર્મેટમાંથી બનાવવામાં આવે છે. FTCની CAN-SPAM પાલન માર્ગદર્શિકા સરનામાં લણણી અને આ "શબ્દકોશ હુમલાઓ"ને વધારાના દંડ લાવી શકે તેવા ગંભીર ઉલ્લંઘનોમાં ગણાવે છે, પરંતુ તે કાયદાની અવગણના કરતા મોકલનારાઓને રોકતું નથી.
સંકેતો: તમે ભાગ્યે જ ઉપયોગ કર્યો હોય અથવા ક્યારેય શેર ન કર્યું હોય તેવા સરનામા પર આવતું સ્પામ, ખાસ કરીને ટૂંકું અથવા નામ આધારિત સરનામું. શું મદદ કરે છે: તમારા પ્રદાતાના સ્પામ ફિલ્ટર પર આધાર રાખો. ફક્ત આ કારણે તમારે સરનામું છોડી દેવાની જરૂર નથી, પરંતુ નવા એકાઉન્ટ્સ માટે ઓછું અનુમાનિત સરનામું મદદ કરી શકે છે.
મને અચાનક આટલો બધો સ્પામ કેમ આવી રહ્યો છે?
અચાનક વધારો સામાન્ય રીતે એનો અર્થ થાય છે કે તમારું સરનામું નવી સૂચિમાં ઉમેરાયું છે, અથવા જૂની સૂચિ પર ફરીથી મેઇલ મોકલવાનું શરૂ થયું છે. સામાન્ય કારણોમાં તાજેતરમાં જાહેર થયેલો ડેટા ભંગ, તમારું સરનામું શેર કરનારું સાઇનઅપ અથવા ગિવઅવે, અથવા એવી નવી ઝુંબેશ જેને પકડવાનું તમારા સ્પામ ફિલ્ટરે હજી શીખ્યું નથી, તેનો સમાવેશ થાય છે. સ્પામ ઘણીવાર ઝડપથી થોડા સમય માટે આવે છે કારણ કે સૂચિકાઓનો વેપાર થાય છે અને જથ્થાબંધ મેઇલ મોકલવામાં આવે છે.
ત્રણ ઝડપી પ્રશ્નો તેને સંકુચિત કરી શકે છે:
- શું તમે છેલ્લા કેટલાક અઠવાડિયામાં કંઈ નવું સાઇન અપ કર્યું છે?
- શું સ્પામ કોઈ ચોક્કસ કંપની, ઉત્પાદન અથવા જૂના એકાઉન્ટનો ઉલ્લેખ કરે છે?
- શું ડેટા ભંગ લુકઅપ તમારા સરનામા માટે તાજેતરનો ભંગ બતાવે છે?
જવાબો, ક્લિક્સ અને લોડ થયેલી છબીઓ
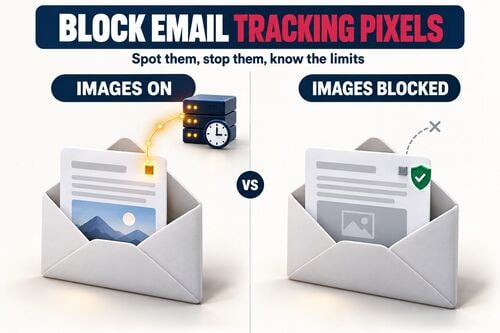
કેટલાક સ્પામર્સ એવા સંકેતો પણ શોધે છે કે સરનામું ઉપયોગમાં છે. સ્પામનો જવાબ આપવો, તેની લિંક્સ પર ક્લિક કરવું (તેની અનસબ્સ્ક્રાઇબ લિંક સહિત), અથવા તેની દૂરસ્થ છબીઓ લોડ કરવાથી પ્રેષકને ખબર પડી શકે છે કે સંદેશ કાર્યરત ઇનબૉક્સમાં પહોંચ્યો છે. આ સંકેત અપૂર્ણ છે કારણ કે કેટલીક મેઇલ એપ્લિકેશન્સ અને સુરક્ષા સ્કેનર આપમેળે છબીઓ લોડ કરે છે, પરંતુ તેને મોકલવાથી તમને કંઈ ફાયદો થતો નથી. જવાબ આપવાને બદલે સંદેશની જાણ કરો.
સાઇનઅપ પુષ્ટિકરણોનું પૂર
જો થોડા કલાકોમાં ડઝનેક કે સેંકડો ન્યૂઝલેટર પુષ્ટિકરણ કે સ્વાગત ઈમેલ આવે, તો કોઈ વ્યક્તિ એકસાથે ઘણી સાઈટ્સ પર તમારું સરનામું નોંધાવી રહી હોઈ શકે. આને કેટલીકવાર સબ્સ્ક્રિપ્શન બોમ્બિંગ કહેવાય છે. તે માત્ર સતામણી હોઈ શકે, પણ તેનો હેતુ ઓર્ડર પુષ્ટિકરણ કે પાસવર્ડ-બદલ ચેતવણી જેવી સાચી સૂચનાને આ ઘોંઘાટ નીચે દબાવી દેવાનો પણ હોઈ શકે. તમારા મહત્વના એકાઉન્ટ્સ સત્તાવાર એપ ખોલીને અથવા સાઈટનું સરનામું જાતે ટાઈપ કરીને તપાસો, આ ધસારામાંની લિંક્સ પર જઈને નહીં, અને પુષ્ટિકરણ લિંક્સ પર ક્લિક કરશો નહીં.
તમારું ઈમેલ સરનામું કોણે વેચ્યું કે લીક કર્યું તે તમે કેવી રીતે જાણી શકો?
સ્પામ શરૂ થયા પછી સામાન્ય રીતે તમે સાબિત કરી શકતા નથી કે સરનામું કોણે વેચ્યું કે લીક કર્યું. અનન્ય સરનામું કે ઉપનામ બતાવે છે કે તમે મૂળે તે સરનામું ક્યાં વાપર્યું હતું, પણ તે વેચાણને વિક્રેતાના ભંગ કે પછીના શેરિંગથી અલગ પાડી શકતું નથી. સમય, વ્યક્તિગત વિગતો અને સંદેશમાં દર્શાવેલી કંપની એ સંકેતો છે, પુરાવા નહીં.
દરેક સાઈનઅપ માટે અલગ સરનામું કે ઉપનામ વાપરો
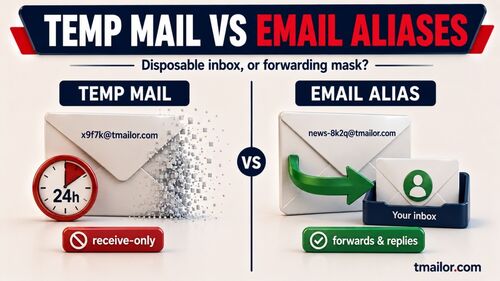
Gmail અને Google Workspace પ્લસ એડ્રેસિંગને સપોર્ટ કરે છે: તમારા વપરાશકર્તાનામ પછી ટેગ ઉમેરવાથી, જેમ કે yourname+shop, સંદેશ હજી પણ તમારા મુખ્ય ઇનબોક્સમાં જ પહોંચે છે, અને ટેગ બતાવે છે કે મોકલનારે સરનામાનું કયું સ્વરૂપ વાપર્યું. પણ પ્લસ એડ્રેસિંગ માત્ર એક સંકેત છે: કોઈ ફોર્મ પ્લસ ચિહ્ન સ્વીકારે નહીં, અને સરનામું શેર થાય તે પહેલાં ટેગ દૂર કરી શકાય. ફોરવર્ડિંગ ઉપનામો વધુ આગળ જાય છે, કારણ કે દરેક ઉપનામ અલગ સરનામું છે જે તમે બંધ કરી શકો છો. અમારી સરખામણી ટેમ્પ મેઇલ વિ ઇમેઇલ ઉપનામની સમજાવે છે કે તમે રાખેલા એકાઉન્ટ્સ માટે કયો પ્રકાર યોગ્ય છે.
અનન્ય સરનામું બતાવે છે કે કયું સરનામું લીક થયું, કોણે લીક કર્યું તે નહીં. કંપનીએ તે વેચ્યું હોઈ શકે, તેના કોઈ વિક્રેતાનું ભંગ થયું હોઈ શકે, અથવા યાદી આગળ વધુ લોકો સુધી પસાર થઈ હોઈ શકે.
સંદેશની કઈ વિગતો તમને શું કહી શકે છે અને શું નહીં
"To" સરનામું, કોઈ પણ પ્લસ ટેગ, અને સ્પામ ક્યારે શરૂ થયું એ સૌથી ઉપયોગી વિગતો છે. સંપૂર્ણ સંદેશ હેડર્સ બતાવે છે કે સંદેશ કયા સર્વરોમાંથી પસાર થયો અને તે પ્રમાણીકરણ ચકાસણીઓ પાસ થયો કે નહીં, પણ તે બતાવી શકતા નથી કે તમારું સરનામું કોણે વેચ્યું કે શેર કર્યું. સ્પામર્સ ઘણીવાર એવી સેવાઓ કે હેક થયેલા મશીનો દ્વારા મોકલે છે જેનો મૂળ લીક સાથે કોઈ સંબંધ નથી.
અનસબ્સ્ક્રાઇબ પર ક્લિક કરવું સલામત છે?
તમે ઓળખો છો અને જોડાયાનું યાદ છે તેવી મેઈલિંગ લિસ્ટમાંથી અનસબ્સ્ક્રાઇબ કરવું સલામત છે, શ્રેષ્ઠ તો એ છે કે તમારી ઈમેલ એપના બિલ્ટ-ઇન Unsubscribe બટનથી. અજાણ્યા, શંકાસ્પદ કે ઢોંગી મોકલનારાઓ માટે, અનસબ્સ્ક્રાઇબ લિંક પર બિલકુલ ન જાઓ; તેના બદલે સંદેશને સ્પામ કે ફિશિંગ તરીકે ચિહ્નિત કરો.

તમારી ઈમેલ એપના અનસબ્સ્ક્રાઇબ નિયંત્રણનો ઉપયોગ કરો
કાયદેસર માર્કેટર્સ પાસે ઑપ્ટ-આઉટનું પાલન કરવા કાનૂની અને વ્યવહારુ બંને કારણો છે. અમેરિકામાં FTCની CAN-SPAM માર્ગદર્શિકા કહે છે કે વ્યાપારી ઈમેલમાં ઑપ્ટ આઉટ કરવાની રીત આપવી ફરજિયાત છે, વિનંતીઓ 10 કાર્યકારી દિવસોમાં પૂરી કરવી પડે છે, અને સંદેશ મોકલ્યાના ઓછામાં ઓછા 30 દિવસ સુધી ઑપ્ટ-આઉટ પદ્ધતિ કામ કરતી રહેવી જોઈએ. મોકલનારાઓ ફી લઈ શકતા નથી કે તમારા ઈમેલ સરનામા સિવાય વધુ કંઈ માંગી શકતા નથી, અને તમે ઑપ્ટ આઉટ કર્યા પછી તેઓ તમારું સરનામું વેચી કે સ્થાનાંતરિત કરી શકતા નથી, સિવાય કે કાયદાનું પાલન કરવામાં તેમની મદદ માટે રાખેલી કંપનીને.
Google એ પણ Gmail એકાઉન્ટ્સ પર દિવસમાં 5,000થી વધુ સંદેશા મોકલતા મોકલનારાઓને માર્કેટિંગ અને સબ્સ્ક્રાઇબ કરેલા સંદેશાઓ માટે વન-ક્લિક અનસબ્સ્ક્રાઇબ સપોર્ટ કરવાની ફરજ પાડે છે. નિયમોનું પાલન કરતા સંદેશાઓમાં પ્રમાણભૂત અનસબ્સ્ક્રાઇબ હેડર્સ હોય છે, જેનો ઉપયોગ Gmail અને અન્ય ઈમેલ એપ્સ Unsubscribe વિકલ્પ બતાવવા માટે કરી શકે છે, જેથી તમારે સંદેશમાં શોધખોળ કરવી ન પડે કે મોકલનારે પસંદ કરેલા પૃષ્ઠ પર જવું ન પડે. FTCની સ્પામ માર્ગદર્શિકા પણ તમારા ઈમેલ પ્રદાતા આપે છે તેવી અનસબ્સ્ક્રાઇબ સુવિધાઓની ભલામણ કરે છે.
ક્યારે અનસબ્સ્ક્રાઇબ લિંક પર ન જવું
- તમે કંપનીને ઓળખતા નથી, અથવા તમે ક્યારેય સાઈન અપ કર્યું નથી.
- મોકલનારનું નામ કે ડોમેન તમે જાણો છો તેવી બ્રાન્ડની નકલ કરે છે, નાની ખોટી જોડણી કે અસંબંધિત ડોમેન સાથે.
- અનસબ્સ્ક્રાઇબ પૃષ્ઠ તમને સાઈન ઇન કરવા, પાસવર્ડ દાખલ કરવા કે તમારા ઈમેલ સરનામા સિવાય વધુ માહિતી આપવા કહે છે.
- લિંક ડાઉનલોડ શરૂ કરે છે, અથવા સંદેશ તમને ઝડપથી પગલાં લેવા દબાણ કરે છે.
જે મોકલનાર પહેલેથી જ કાયદાની અવગણના કરે છે તેને તમારી વિનંતી માનવાનું કોઈ કારણ નથી, અને તેની લિંક તમારા સરનામાની પુષ્ટિ કરી શકે છે કે ફિશિંગ પૃષ્ઠ તરફ દોરી શકે છે. સંદેશની જાણ કરો અને આગળ વધો.
તમને પહેલેથી મળતા સ્પામ ઈમેલ કેવી રીતે ઘટાડવા
તમે દરેક નકલ કરેલી યાદીમાંથી તમારું સરનામું દૂર કરી શકતા નથી, તેથી સ્પામ રોકવાનો અર્થ સામાન્ય રીતે દરેક મોકલો અટકાવવાને બદલે તેને ફિલ્ટર કરવો અને રિપોર્ટ કરવો છે. FTCની ગ્રાહક સલાહ આ મૂળભૂત બાબતોની ભલામણ કરે છે:
- તમારી ઈમેલ એપમાં સ્પામને સ્પામ કે જંક તરીકે ચિહ્નિત કરો.
- જ્યારે એક જ સ્રોત વારંવાર પસાર થતો રહે ત્યારે સતત મોકલનારાઓ કે ડોમેનને બ્લોક કરો.
- ભૂલથી પકડાયેલા સાચા મેઈલ માટે સ્પામ ફોલ્ડર વખતોવખત તપાસો.
- અનિચ્છનીય સંદેશાઓની તમારા ઈમેલ પ્રદાતાને જાણ કરો, અને કૌભાંડોની ReportFraud.ftc.gov પર FTCને જાણ કરો.
વધારાની સાવચેતી તરીકે, શંકાસ્પદ સંદેશાઓનો જવાબ આપશો નહીં અને તેમાં આપેલા ફોન નંબરો પર કૉલ કરશો નહીં.
નવા સરનામા પર જવું એ છેલ્લો ઉપાય છે. તે ત્યારે જ મદદ કરે છે જ્યારે તમે તમારા મહત્વના એકાઉન્ટ્સ કાળજીપૂર્વક ખસેડો અને નવા સરનામાને જૂના કરતાં વધુ સારી રીતે સુરક્ષિત રાખો.
તમારું મુખ્ય સરનામું ભવિષ્યની સાઈનઅપ યાદીઓથી દૂર રાખો
સૌથી અસરકારક લાંબા ગાળાનું પગલું એ છે કે ઓછી કંપનીઓને તમારું મુખ્ય સરનામું આપવું. એક સરળ ત્રણ-સ્તરીય સેટઅપ મોટાભાગના લોકો માટે કામ કરે છે:
- મુખ્ય સરનામું:, કામ, સરકારી સેવાઓ અને કોઈપણ એકાઉન્ટ જે તમારે પુન recoverપ્રાપ્ત કરવાની જરૂર પડશે.
- ફોરવર્ડિંગ ઉપનામ:, સબ્સ્ક્રિપ્શન્સ અને એકાઉન્ટ્સ તમે રાખો છો, જેથી તમે સ્પામ મેળવવાનું શરૂ કરતા કોઈપણ ઉપનામને બંધ કરી શકો.
- કામચલાઉ મેઇલ: એક-વખતના ડાઉનલોડ્સ, કૂપન્સ, ફોરમ ટ્રાયલ્સ અને અન્ય ઓછા જોખમવાળા સાઇનઅપ્સ જે તમે રાખવાની યોજના ધરાવતા નથી.
કામચલાઉ મેઇલ ક્યારે બંધબેસે છે અને ક્યારે નહીં
કામચલાઉ મેઇલ સરનામું એક-વખતના સાઇનઅપ્સને તમારા મુખ્ય ઇનબોક્સથી દૂર રાખે છે. જો તમે ફક્ત એક જ સાઇનઅપ માટે વાપરેલું સરનામું પછીથી સ્પામ મેળવે, તો તે સાઇનઅપ એક ઉપયોગી સંકેત છે, જોકે તે સાબિત કરી શકતું નથી કે કંપનીએ, તેના વિક્રેતાઓમાંથી કોઈએ, કે આગળ કોઈએ સરનામું શેર કર્યું છે. જો તમે આ વિચાર માટે નવા છો, તો ટેમ્પ મેઇલ કેવી રીતે કાર્ય કરે છે તેની આ ઝાંખી મૂળભૂત બાબતોને આવરી લે છે.
ટમેઇલર ફક્ત પ્રાપ્ત કરે છે, તેથી તમે સરનામાંથી મોકલી શકતા નથી અથવા જવાબ આપી શકતા નથી, અને તે જોડાણો સ્વીકારતું નથી. સંદેશાઓ આવ્યાના લગભગ 24 કલાક પછી આપમેળે કાઢી નાખવામાં આવે છે. તમે પછીથી તેના ઍક્સેસ ટોકન સાથે તે જ સરનામાં પર પાછા ફરી શકો છો, પરંતુ ખોવાયેલા ટોકનને પુન recoverપ્રાપ્ત કરી શકાતું નથી, અને કેટલીક સાઇટ્સ નિકાલજોગ ઇમેઇલ ડોમેન્સને અવરોધિત કરે છે. તે ટેમ્પ મેઇલને બેંકિંગ, કામ, ખરીદી માટે નબળું ફિટ બનાવે છે જેના માટે તમારે રસીદોની જરૂર પડી શકે છે, અથવા કોઈપણ એકાઉન્ટ જે તમારે પુન recoverપ્રાપ્ત કરવાની જરૂર પડી શકે છે. રોજિંદા ઉપયોગો વિશે વધુ માટે, અસ્થાયી ઇમેઇલ અને સ્પામ સુરક્ષા માટે અમારી માર્ગદર્શિકા જુઓ.
વારંવાર પૂછાતા પ્રશ્નો
મને એવો સ્પામ કેમ મળે છે જે મને સંબોધિત નથી?
તમારું સરનામું કદાચ છુપાયેલા (BCC) પ્રાપ્તકર્તા તરીકે અથવા મેઇલિંગ સૂચિના ભાગ રૂપે હતું. સ્પામર્સ ઘણીવાર To લાઇનમાં અલગ સરનામું, અથવા કંઈ જ નહીં, મૂકે છે અને વાસ્તવિક સૂચિને છુપાયેલા પ્રાપ્તકર્તાઓ તરીકે મોકલે છે, તેથી સંદેશ તમારા સુધી પહોંચ્યો હોવા છતાં તમારું સરનામું દેખાતું નથી. ઉપનામ કે ફોરવર્ડિંગ સરનામાં પર મોકલાયેલ મેઇલ પણ એ જ રીતે દેખાઈ શકે છે.
શું સ્પામ મળવાનો અર્થ એ છે કે મારું ઇમેઇલ એકાઉન્ટ હેક થયું છે?
સામાન્ય રીતે નહીં. તમને સ્પામ મોકલવા માટે ફક્ત તમારું સરનામું જરૂરી છે, તમારા ઇનબોક્સમાં ઍક્સેસ નહીં. વાસ્તવિક સમાધાનના સંકેતો અલગ દેખાય છે: તમે ન લખ્યા હોય તેવા મોકલાયેલા સંદેશાઓ, તમે ટ્રિગર ન કરી હોય તેવી સાઇન-ઇન કે પાસવર્ડ-બદલીની ચેતવણીઓ, તમે ન બનાવ્યા હોય તેવા ફોરવર્ડિંગ નિયમો, અથવા સંપર્કો કહે છે કે તેમને તમારા તરફથી વિચિત્ર મેઇલ મળ્યો છે.
શું સ્પામર જાણી શકે છે કે મેં ઇમેઇલ ખોલ્યો છે?
કેટલીકવાર. જો તમારી ઇમેઇલ એપ દૂરસ્થ છબીઓ લોડ કરે છે, તો છબીની વિનંતી પ્રેષકના સર્વરને જણાવી શકે છે કે સંદેશ ક્યારે લોડ થયો. તે પુરાવો નથી કે તમે તેને વાંચ્યો છે, કારણ કે કેટલીક એપ્સ પ્રોક્સી દ્વારા છબીઓ લોડ કરે છે અને સુરક્ષા સ્કેનર સંદેશાઓ આપમેળે ખોલી શકે છે. તમારી ઇમેઇલ એપમાં આપમેળે દૂરસ્થ છબીઓ લોડ થવાનું બંધ કરવાથી આ સંકેત નબળો પડે છે.
શું સ્પામને કારણે મારે મારું ઇમેઇલ સરનામું બદલવું જોઈએ?
સામાન્ય રીતે પ્રથમ પગલા તરીકે નહીં. ફિલ્ટર્સ, રિપોર્ટિંગ અને નવા સાઇનઅપ્સ માટે અલગ સરનામાંઓ મોટાભાગનું સ્પામ સંભાળી લે છે. જૂનું સરનામું બિનઉપયોગી બની ગયું હોય તો જ નવું સરનામું ધ્યાનમાં લો, અને તે બદલવાની યોજના બનાવો: પહેલા મહત્વપૂર્ણ એકાઉન્ટ્સ અને પુનઃપ્રાપ્તિ સેટિંગ્સ અપડેટ કરો, પછી તમે ચૂકી ગયેલી કોઈપણ વસ્તુ પકડવા માટે જૂનું સરનામું પૂરતા સમય સુધી તપાસતા રહો.
શું યુ.એસ.માં બધા અનિચ્છનીય વ્યાપારી ઇમેઇલ ગેરકાયદેસર છે?
ના. CAN-SPAM એક્ટ અનિચ્છનીય વ્યાપારી ઇમેઇલ પર પ્રતિબંધ મૂકતો નથી; તે તેના માટે નિયમો નક્કી કરે છે. તે નિયમો માટે સાચી હેડર માહિતી અને વિષય રેખાઓ, સંદેશને જાહેરાત તરીકે ઓળખવો, માન્ય પોસ્ટલ સરનામું અને 10 વ્યવસાયિક દિવસોમાં અમલમાં મૂકાતું કાર્યકારી ઑપ્ટ-આઉટ જરૂરી છે. સરનામાંઓ એકઠાં કરવા અને ડિક્શનરી હુમલાઓ ગંભીર ઉલ્લંઘન ગણાય છે.
તમે દરેક સ્પામ સંદેશને ટ્રેસ કરી શકતા નથી, પરંતુ નવી યાદીઓને ખોરાક આપવાનું બંધ કરી શકો છો
સ્પામ એવા સરનામાથી શરૂ થાય છે જે કોઈએ એકઠું કર્યું, શેર કર્યું અથવા અનુમાન લગાવ્યું હોય, અને એકવાર તે ફેલાઈ જાય પછી તમે તેને પાછું ખેંચી શકતા નથી. તમે જે નિયંત્રિત કરી શકો તે એ છે કે કેટલી નવી યાદીઓ તમારું મુખ્ય સરનામું જુએ છે. જે પસાર થાય તેની જાણ કરો, ફક્ત તમે ઓળખતા મોકલનારાઓમાંથી જ અનસબ્સ્ક્રાઇબ કરો અને એક-વખતના સાઇનઅપ્સ અલગ રાખો. આગલી વખતે જ્યારે કોઈ ડાઉનલોડ કે કૂપન ઇમેઇલ માંગે, ત્યારે તમારા અસલી સરનામાને બદલે તેના માટે મફત ટેમ્પ મેઇલ બનાવો.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.