 Tmailor
કામચલાઉ ઇમેઇલ મોટા ડેટા ભંગથી તમારી ઓળખને સુરક્ષિત રાખવામાં કેવી રીતે મદદ કરે છે
દરેક ડેટા ભંગની શરૂઆત ઇમેઇલ સરનામાંઓથી ભરેલા ડેટાબેઝથી થાય છે—અને જો તેમાં તમારું સરનામું હોય, તો તમે ઓળખપત્રોની ચોરી કરીને વારંવાર લૉગિન કરવાનો પ્રયાસ, ફિશિંગ ઝુંબેશો અને ઓળખની ચોરી જેવા જોખમોનું નિશાન બની જાઓ છો. તમારી વાસ્તવિક ઇમેઇલ ધરાવતી સેવાઓની સંખ્યા જેટલી વધુ હશે, તેમાંથી ઓછામાં ઓછી એક સેવા સાથે ચેડા થવાની શક્યતા એટલી જ વધારે રહેશે. કામચલાઉ ઇમેઇલ આ હુમલાની સંભાવનાઓ ઘટાડે છે. આ માર્ગદર્શિકામાં સમજાવવામાં આવ્યું છે કે ડેટા ભંગ કેવી રીતે થાય છે, તેઓ જાહેર કરે છે તે માહિતીમાં તમારું ઇમેઇલ સરનામું સૌથી મૂલ્યવાન કેમ છે, અને ઓછા વિશ્વાસપાત્ર સાઇનઅપ માટે નિકાલજોગ સરનામાંઓનો ઉપયોગ કરીને તમારી વાસ્તવિક ઓળખને ડાર્ક વેબ માર્કેટપ્લેસ પર પહોંચતા ડેટાબેઝથી કેવી રીતે દૂર રાખી શકાય.
ઝડપી ઍક્સેસ
TL;DR / મુખ્ય મુદ્દાઓ
- ડેટા ભંગ વધુ જટિલ બની રહ્યા છે; ચોરાયેલા ઓળખપત્રો પ્રારંભિક ઍક્સેસ મેળવવાના મુખ્ય માધ્યમોમાંથી એક છે, જ્યારે લગભગ અડધા ડેટા ભંગમાં રેન્સમવેર જોવા મળે છે. સાઇટ્સ ડેટા લીક કરે ત્યારે અસ્થાયી ઇમેઇલ નુકસાનની “વ્યાપ્તિ” ઘટાડે છે.
- IBM મુજબ, 2025માં વૈશ્વિક સ્તરે ડેટા ભંગની સરેરાશ કિંમત આશરે .44M હતી—લીક થયેલા ઇમેઇલથી થતી અસરને મર્યાદિત કરવી શા માટે મહત્વપૂર્ણ છે તેનો આ પુરાવો છે.
- સાઇન-અપ માટે અનન્ય, એકમાત્ર ઉપયોગ માટેના સરનામાં વાપરવાથી લીક થયેલા ડેટાબેઝમાં તમારી વાસ્તવિક ઓળખને મોટા પાયે જોડવાનું અટકાવી શકાય છે અને ક્રેડેન્શિયલ-સ્ટફિંગનું જોખમ ઘટે છે. Have I Been Pwned પહેલેથી જ 17.7 અબજ થી વધુ ભંગગ્રસ્ત એકાઉન્ટ્સનો રેકોર્ડ રાખે છે—એવું માનીને ચાલો કે લીક થવાની શક્યતા રહેવાની જ છે.
- ગોપનીયતા માટે ઇમેઇલ માસ્ક/ઉપનામો હવે સામાન્ય સલાહ બની ગયા છે; તેઓ ટ્રેકર્સને પણ દૂર કરી શકે છે. અસ્થાયી ઇમેઇલ તેનો સૌથી ઝડપી અને સરળ પ્રકાર છે તથા ઓછા વિશ્વાસવાળી સાઇટ્સ, ટ્રાયલ્સ અને કૂપન્સ માટે ઉત્તમ છે.
- બેન્કિંગ, પેરોલ અને સરકારી સેવાઓ જેવા મહત્વપૂર્ણ એકાઉન્ટ્સ માટે અસ્થાયી ઇમેઇલનો ઉપયોગ કરશો નહીં. અન્યત્ર તેનો ઉપયોગ પાસવર્ડ મેનેજર અને દરેક જગ્યાએ MFA સાથે કરો.
પૃષ્ઠભૂમિ અને સંદર્ભ: ડેટા ભંગમાં ઇમેઇલ શા માટે મુખ્ય કડી છે
જો હુમલાખોરો ડઝનેક ભંગગ્રસ્ત સેવાઓમાં સમાન ઓળખ—તમારો મુખ્ય ઇમેઇલ—ફરીથી ઉપયોગમાં લઈ શકે, તો તેઓ એકાઉન્ટ્સને પરસ્પર જોડીને તમને વિશ્વસનીય લાગે એવા ફિશિંગ સંદેશાઓથી નિશાન બનાવી શકે છે અને મોટા પાયે ક્રેડેન્શિયલ-સ્ટફિંગનો પ્રયાસ કરી શકે છે. Verizonના 2025 Data Breach Investigations Report મુજબ, સતત બીજા વર્ષે ક્રેડેન્શિયલનો દુરુપયોગ પ્રારંભિક ઍક્સેસ મેળવવાનો સૌથી સામાન્ય માર્ગ છે; રેન્સમવેર 44% ડેટા ભંગમાં જોવા મળે છે, જે અગાઉના વર્ષના 32% કરતાં વધુ છે; માનવીય તત્વ આશરે 60% ડેટા ભંગમાં સામેલ છે; અને તૃતીય-પક્ષની સંડોવણી 15% થી 30% સુધી બમણી થઈ ગઈ છે—એટલે કે ડેટા ભંગ “તમારો” ન હોય ત્યારે પણ તમારો ડેટા લીક થઈ શકે છે.
નાણાકીય દાવ સૈદ્ધાંતિક નથી. આઇબીએમ 2025 માં વૈશ્વિક વૈશ્વિક સરેરાશ ડેટા ભંગની કિંમત 4.44 મિલિયન ડોલર મૂકે છે (કેટલાક પ્રદેશોમાં વધુ, જેમ કે યુનાઇટેડ સ્ટેટ્સમાં $ 10.22 મિલિયન). વ્યક્તિ માટે "ખર્ચ" એ ઓળખ ટેકઓવર, ઇનબોક્સ પૂર, ફિશિંગ, ખોવાયેલો સમય અને ફરજિયાત પાસવર્ડ રીસેટ છે.
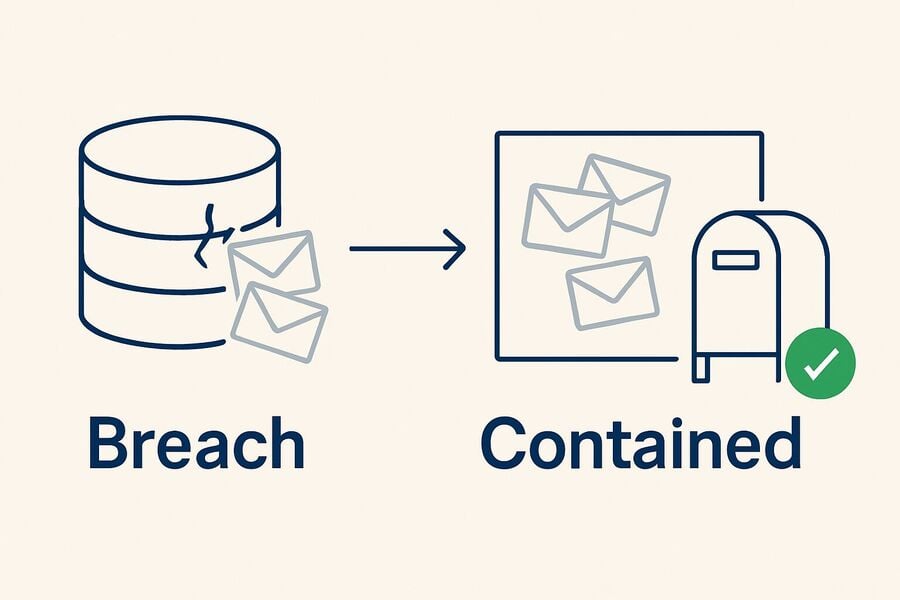
દરમિયાન, ડેટા ભંગનું ક્ષેત્ર સતત વિસ્તરી રહ્યું છે. Have I Been Pwned (HIBP) 17.7 અબજ થી વધુ ભંગગ્રસ્ત એકાઉન્ટ્સનો રેકોર્ડ રાખે છે—અને સ્ટીલર-લૉગ ડમ્પ્સ તથા મોટા પાયે સાઇટ-લીકને કારણે આ સંખ્યા સતત વધતી જાય છે.
સારાંશ: તમારો મુખ્ય ઇમેઇલ નિષ્ફળતાનો એકમાત્ર બિંદુ છે. શક્ય હોય ત્યાં તેની જાહેરતા ઘટાડો.
અસ્થાયી ઇમેઇલ તમારી વ્યક્તિગત “નુકસાનની વ્યાપ્તિ” કેવી રીતે ઘટાડે છે
ટેમ્પ મેઇલને બલિદાનરૂપ ઓળખ ટોકન: એક અનન્ય, ઓછા મહત્ત્વનું સરનામું, જે તમે એવી સાઇટ્સને આપો છો જેને તમારી વાસ્તવિક ઓળખની જરૂર નથી. જો તે સાઇટમાંથી ડેટા લીક થાય, તો નુકસાન મોટાભાગે સીમિત રહે છે.
કામચલાઉ ઇમેઇલ શું ઘટાડે છે:
- સહસંબંધનું જોખમ. જો દરેક સાઇટને અલગ સરનામું દેખાય, તો હુમલાખોરો અને ડેટા બ્રોકર્સ માટે વિવિધ ડેટા લીક્સમાંથી તમારી વાસ્તવિક ઓળખને સરળતાથી જોડવી મુશ્કેલ બને છે. મુખ્ય પ્રવાહની ગોપનીયતા માર્ગદર્શિકાઓ હવે ઓછા વિશ્વાસપાત્ર સાઇન-અપ્સ માટે માસ્ક કરેલા અથવા નિકાલજોગ ઇમેઇલની ભલામણ કરે છે.
- ક્રેડેન્શિયલ સ્ટફિંગથી થતું નુકસાન. ઘણા વપરાશકર્તાઓ એક જ ઇમેઇલ સરનામાંઓ (અને ક્યારેક પાસવર્ડ્સ)નો ફરીથી ઉપયોગ કરે છે. નિકાલજોગ સરનામાંઓ આ પેટર્નને તોડી નાખે છે. પાસવર્ડનો ફરીથી ઉપયોગ થાય તો પણ (એવું ન કરશો!), સરનામું તમારા મહત્વપૂર્ણ એકાઉન્ટ્સ સાથે મેળ નહીં ખાય. Verizonના DBIRમાં નોંધવામાં આવ્યું છે કે ક્રેડેન્શિયલ્સ લીક થવાથી મોટા પાયે એકાઉન્ટ કબજામાં લેવા અને રેન્સમવેરને કેવી રીતે વેગ મળે છે.
- ટ્રેકર લીક થવાનું જોખમ. માર્કેટિંગ ઇમેઇલમાં ઘણીવાર ટ્રેકિંગ પિક્સેલ હોય છે, જેનાથી તમે સંદેશ ક્યારે અને ક્યાં ખોલ્યો તે જાણી શકાય છે. કેટલીક ઉપનામ પ્રણાલીઓ ટ્રેકર્સ દૂર કરે છે; કામચલાઉ સરનામાં તમને એક ક્લિકમાં અલગ થવાની સુવિધા પણ આપે છે—પ્રાપ્ત કરવાનું બંધ કરો અને તમે અસરકારક રીતે "ઓપ્ટ આઉટ" કરી લો છો.
- સ્પામને સીમિત કરવું. કોઈ સૂચિ વેચાઈ જાય અથવા લીક થાય પછી તે તમારા પ્રાથમિક ઇનબોક્સ સાથે જોડાયેલી રહે એવું તમે ઇચ્છતા નથી. કામચલાઉ સરનામું નિવૃત્ત કરી શકાય છે, અને તમારા વાસ્તવિક એકાઉન્ટ્સ પર તેની કોઈ અસર થતી નથી.
જો પરંતુ મર્યાદા વિશે સ્પષ્ટ રહો. કામચલાઉ ઇમેઇલ ફક્ત તમે સાઇટને આપેલું ઇમેઇલ સરનામું છુપાવે છે. તે જ ડેટા લીકમાં રહેલા અન્ય ડેટા—તમારો ફોન નંબર, ચુકવણીની વિગતો, શિપિંગ સરનામું, પસંદ કરેલું વપરાશકર્તા નામ, IP સરનામું અથવા તમે ફોર્મમાં ભરેલી અન્ય કોઈ માહિતી—માટે કંઈ કરતું નથી. તે લીક થયેલા કોષ્ટકનો એક કૉલમ નાનો કરે છે, આખી પંક્તિ નહીં.
કામચલાઉ ઇમેઇલ વિરુદ્ધ અન્ય ઇમેઇલ વ્યૂહરચનાઓ (ક્યારે કઈ વાપરવી)
| વ્યૂહરચના | ડેટા લીકમાં ખુલાસાનું જોખમ | ગોપનીયતા વિરુદ્ધ માર્કેટર્સ | એકાઉન્ટ્સ માટે વિશ્વસનીયતા | શ્રેષ્ઠ ઉપયોગના કિસ્સા |
|---|---|---|---|---|
| પ્રાથમિક ઇમેઇલ | સૌથી વધુ (દરેક જગ્યાએ એક જ ID) | નબળી (સરળતાથી સહસંબંધ થઈ શકે) | સૌથી વધુ | બેંકિંગ, પેરોલ, સરકારી અને કાનૂની સેવાઓ |
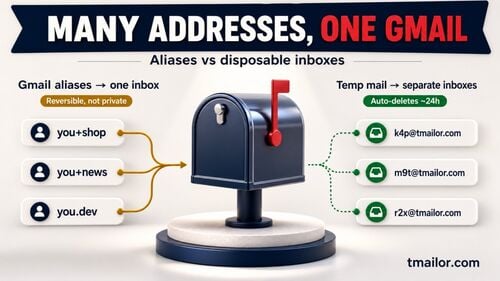
| ઉપનામ/માસ્ક (ફોરવર્ડિંગ) | ઓછું (દરેક સાઇટ માટે અનન્ય) | મજબૂત (સરનામું છુપાવે છે; કેટલાક ટ્રેકર્સ દૂર કરે છે) | ઊંચી (જવાબ આપી શકાય/ફોરવર્ડ કરી શકાય) | રિટેલ, ન્યૂઝલેટર્સ, એપ્સ અને ટ્રાયલ્સ |
| કામચલાઉ ઇમેઇલ (નિકાલજોગ ઇનબોક્સ) | સૌથી ઓછું એક્સપોઝર અને સૌથી સરળતાથી અલગ કરી શકાય તેવું | ઓછા વિશ્વાસવાળી સાઇટ્સ માટે ઉત્તમ | સેવા પ્રમાણે બદલાય છે; મહત્વપૂર્ણ લૉગિન માટે યોગ્ય નથી | ગિવઅવે, ડાઉનલોડ, કૂપન મેળવવા માટેના ગેટ, એક વખતની ચકાસણીઓ |
| “+ટૅગ” યુક્તિ (gmail+tag@) | મધ્યમ (હજુ પણ મૂળ ઇમેઇલ સરનામું જાહેર કરે છે) | મધ્યમ | ઉચ્ચ | હળવું ફિલ્ટરિંગ; ગોપનીયતા માટેનું સાધન નથી |
ઉપનામ અને માસ્ક સારી રીતે દસ્તાવેજીકૃત ગોપનીયતા સાધનો છે; જ્યારે તમે તમારું વાસ્તવિક સરનામું ડેટા લીકની ઝપેટમાં મૂકવા ન માંગતા હો, ત્યારે કામચલાઉ ઇમેઇલ એ સૌથી ઝડપી અને સૌથી સરળતાથી કાઢી શકાય તેવો વિકલ્પ છે.
એક વ્યવહારુ મોડેલ: કામચલાઉ ઇમેઇલ કે તમારું વાસ્તવિક સરનામું ક્યારે વાપરવું
- તમારા તમારા વાસ્તવિક ઇમેઇલનો ઉપયોગ ફક્ત ત્યાં કરો જ્યાં ઓળખની ચકાસણી મહત્વપૂર્ણ હોય (બૅન્ક, કર, પગારપત્રક, આરોગ્યસંભાળ પોર્ટલ).
- તમે જે એકાઉન્ટ્સ રાખશો (શોપિંગ, યુટિલિટીઝ, સબ્સ્ક્રિપ્શન્સ) માટે ઉપનામ/માસ્કનો ઉપયોગ કરો.
- બાકીની દરેક વસ્તુ માટે કામચલાઉ ઇમેઇલનો ઉપયોગ કરો બાકીની દરેક વસ્તુ માટે: ટૂંકા ગાળાના ડાઉનલોડ, નિયંત્રિત સામગ્રી, ઓછા જોખમવાળી સેવાઓ માટેના એક વખતના કોડ, બીટા સાઇન-અપ, ફોરમ ટ્રાયલ અને પ્રમોશનલ કૂપન. જો તે લીક થાય, તો તેને કાઢી નાખો અને આગળ વધો.
કામચલાઉ ઇમેઇલ સેવા યોગ્ય રીતે વાપરવામાં આવે તો વધુ સુરક્ષિત કેમ હોઈ શકે
આવશ્યક એકાઉન્ટને બદલે ઓછા વિશ્વાસવાળા સાઇન-અપ માટે વપરાતી કામચલાઉ ઇમેઇલ સેવા ડિઝાઇન દ્વારા સ્થિતિસ્થાપકતા ઉમેરે છે:
- અલગાવ અને નિકાલપાત્રતા. દરેક સાઇટને અલગ સરનામું દેખાય છે. જો કોઈ એક ડેટાબેઝનો ભંગ થાય, તો હુમલાખોરોને તમારી બૅન્ક, પગારપત્રક અથવા લાંબા ગાળાના એકાઉન્ટ માટે વપરાતું ઇમેઇલ આપમેળે મળતું નથી; તેથી લીક ફક્ત નિકાલપાત્ર સરનામાં સુધી મર્યાદિત રહે છે.
- ટૂંકા સમયનું એક્સપોઝર. tmailor.com પર સંદેશાઓ આવ્યા પછી લગભગ 24 કલાક સુધી દેખાય છે, તેથી જૂનો ચકાસણી ઇમેઇલ લાંબા સમય સુધી રહેતા ઇનબૉક્સમાં પછીથી સ્ક્રેપ થવાની રાહ જોતો પડ્યો રહેતો નથી.
- બંને રીતે અસર કરતી આંતરિક મર્યાદાઓ. ઇનબૉક્સમાં ફક્ત સંદેશા પ્રાપ્ત થાય છે અને આવતી જોડાણ ફાઇલો દૂર કરી દેવામાં આવે છે, તેથી દૂષિત ફાઇલ તેના દ્વારા તમારા સુધી પહોંચી શકતી નથી—અને કાયદેસર ફાઇલ પણ નહીં; આ તેનો વળતર છે.
નોંધ: કામચલાઉ ઇમેઇલ નથી. તે સંદેશાઓને એન્ક્રિપ્ટ કરતું નથી, તમે સાઇટને આપેલો કોઈપણ ફોન નંબર, ચુકવણી ડેટા અથવા વપરાશકર્તાનામ સુરક્ષિત કરતું નથી, અને જ્યાં લાંબા સમય સુધી એકાઉન્ટ પુનઃપ્રાપ્તિ અથવા ઉચ્ચ-વિશ્વસનીયતાવાળી ઓળખ જરૂરી હોય ત્યાં તેનો ઉપયોગ કરવો જોઈએ નહીં. તેને પાસવર્ડ મેનેજર અને MFA સાથે જોડો.
કેસ પલ્સ: 2025ના ડેટા ભંગના આંકડા વ્યક્તિઓ માટે શું સૂચવે છે
- ઓળખપત્રોનો દુરુપયોગ હજી પણ સૌથી મોટો ખતરો છે. સમગ્ર ઇન્ટરનેટ પર એક જ ઇમેઇલનો ઉપયોગ કરવાથી પુનઃઉપયોગનું જોખમ વધે છે. કામચલાઉ ઇમેઇલ સરનામાં અને અનન્ય પાસવર્ડ નિષ્ફળતાઓને અલગ રાખે છે.
- રેન્સમવેર બહાર પડેલા ઓળખપત્રો પર જોર પકડે છે. 2025ના DBIRમાં, 54% રેન્સમવેર પીડિતોના ઓળખપત્રો ઇન્ફોસ્ટીલર દ્વારા ચોરાયેલા ઓળખપત્રોના ડમ્પમાં મળી આવ્યા હતા, અને 40% બહાર પડેલા ઓળખપત્રોમાં કૉર્પોરેટ ઇમેઇલ સરનામું હતું—લીક થયેલી ઇમેઇલ ઓળખથી ઘણી મોટી ઘટનાસુધી પહોંચતી સીધી કડી.
- ડેટા લીક થવાનું પ્રમાણ વિશાળ છે. 17.7 અબજ એકાઉન્ટ પહેલેથી જ જાહેર ડેટા ભંગના સંગ્રહોમાં છે; ધારો કે તમે જાહેર કરેલું કોઈપણ ઇમેઇલ અંતે લીક થઈ શકે છે અને તે ધારણા આધારે તમારી વ્યક્તિગત સુરક્ષા ઘડો.
પગલું-દર-પગલું: ડેટા ભંગ સામે પ્રતિરોધક સાઇન-અપ પ્રક્રિયા બનાવો (કામચલાઉ ઇમેઇલ સાથે)
પગલું 1: સાઇટનું વર્ગીકરણ કરો.
શું આ બેંક અથવા ઉપયોગિતા સેવા છે (વાસ્તવિક ઇમેઇલ), લાંબા ગાળાનું એકાઉન્ટ છે (ઉપનામ/માસ્ક), કે એક વખત ઉપયોગમાં લેવાતું ઓછા વિશ્વાસવાળું પ્રવેશદ્વાર છે (કામચલાઉ ઇમેઇલ)? સાઇન અપ કરતા પહેલાં નક્કી કરો.
પગલું 2: અનન્ય ઇમેઇલ એન્ડપૉઇન્ટ બનાવો.
ઓછા વિશ્વાસવાળા પ્રવેશદ્વારો માટે નવું કામચલાઉ ઇમેઇલ સરનામું બનાવો. લાંબા ગાળાના એકાઉન્ટ્સ માટે નવું ઉપનામ/માસ્ક બનાવો. અસંબંધિત સેવાઓમાં ક્યારેય એક જ સરનામાંનો પુનઃઉપયોગ કરશો નહીં.
પગલું 3: અનન્ય પાસવર્ડ બનાવો અને સાચવો.
પાસવર્ડ મેનેજરનો ઉપયોગ કરો; પાસવર્ડનો ક્યારેય પુનઃઉપયોગ કરશો નહીં. આ ડેટા ભંગ પછી ઓળખપત્રો ફરી અજમાવવાની સાંકળ તોડી નાખે છે. (HIBP જાણીતા રીતે ચેડાં થયેલા પાસવર્ડ્સ ટાળવા માટે પાસવર્ડ સંગ્રહ પણ પ્રદાન કરે છે.)
પગલું 4: જ્યાં ઉપલબ્ધ હોય ત્યાં MFA ચાલુ કરો.
SMS કરતાં ઍપ આધારિત પાસકી અથવા TOTPને પ્રાધાન્ય આપો. તે ફિશિંગ અને ઓળખપત્રોના પુનઃઉપયોગથી થનારા હુમલાને ઘટાડે છે. (DBIR વારંવાર દર્શાવે છે કે સોશિયલ એન્જિનિયરિંગ અને ઓળખપત્ર સંબંધિત સમસ્યાઓ ડેટા ભંગને વેગ આપે છે.)
પગલું 5: નિષ્ક્રિય ટ્રેકિંગ ઓછું કરો.
રિમોટ છબીઓ બંધ રાખીને માર્કેટિંગ મેઇલ વાંચો; તેનાથી મોટા ભાગના ટ્રેકિંગ પિક્સેલ સક્રિય થતા અટકે છે. ન્યૂઝલેટર રાખવું જરૂરી હોય, તો તેને એવા ઉપનામ મારફતે મોકલો જે ટ્રેકર્સ દૂર કરી શકે.
પગલું 6: ફેરવો અથવા નિવૃત્ત કરો.
જો સ્પામ વધે અથવા ડેટા ભંગની જાણ થાય, તો કામચલાઉ સરનામું નિવૃત્ત કરો. ઉપનામો માટે, તેમને અક્ષમ કરો અથવા બીજી જગ્યાએ રીડાયરેક્ટ કરો. આ તમારું "કિલ સ્વીચ" છે.
શા માટે (અને ક્યારે) કામચલાઉ મેઇલ માટે tmailor.com પસંદ કરવું
- મોટો, ફરતો ડોમેઇન પૂલ. રેન્ડમ સરનામાંઓ Googleના મેઇલ ઇન્ફ્રાસ્ટ્રક્ચર પરના ડોમેઇનોના મોટા, ઇરાદાપૂર્વક અપ્રકાશિત પૂલમાંથી પસંદ કરવામાં આવે છે; Custom name ટૅબ તમને પસંદ કરી શકાય તેવો નાનો સમૂહ બતાવે છે. વધુ અનન્ય સરનામાંઓનો અર્થ એ છે કે તમે જ્યાં સાઇન અપ કરો છો તે સાઇટ્સ વચ્ચે ઓછો સહસંબંધ રહે છે.
- મૂળભૂત રીતે ટૂંકી જાળવણી અવધિ. કોઈ નોંધણી નહીં, ફક્ત સંદેશા પ્રાપ્ત થાય છે, અને સંદેશાઓ આવ્યા પછી લગભગ 24 કલાક સુધી દેખાય છે—તેથી ચકાસણી ઇમેઇલ લાંબા સમય સુધી ચાલતા ઇનબૉક્સમાં રહેતો નથી.
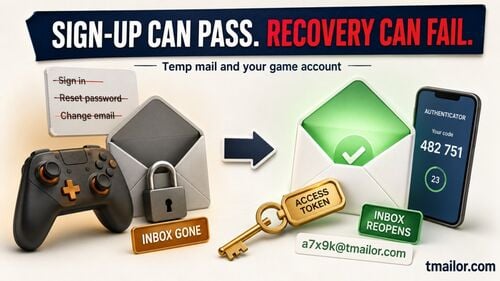
- એકાઉન્ટ વિના ફરીથી ઉપયોગ. ઍક્સેસ ટોકન એ પુનઃપ્રાપ્તિ કી છે, જે તમને પછીથી એ જ સરનામું ફરીથી ખોલવા દે છે—તે પાસવર્ડ નથી અને બીજા કોઈને બહાર રાખતું તાળું પણ નથી. જો તમે તેને ગુમાવો, તો એ સરનામું કાયમ માટે ગુમાવી બેસશો, કારણ કે તેને કોઈ ફરીથી જારી કરી શકતું નથી.
- મલ્ટિ-પ્લેટફોર્મ ઍક્સેસ (વેબ, એન્ડ્રોઇડ, આઇઓએસ, ટેલિગ્રામ બોટ).
- કડક મર્યાદાઓ. તે સંદેશા મોકલી કે તેનો જવાબ આપી શકતું નથી, અને આવનારા જોડાણો દૂર કરવામાં આવે છે—તેથી તમે એ સરનામે મોકલાયેલી કોઈ ફાઇલ ખોલી કે ડાઉનલોડ કરી શકતા નથી. આ દુરુપયોગના માર્ગો બંધ કરે છે, પરંતુ તમારા માટે પણ વાસ્તવિક મર્યાદા ઊભી કરે છે.
તે અજમાવવા માંગો છો? એક સામાન્ય ટેમ્પ મેઇલ ઇનબૉક્સથી સરનામાથી શરૂઆત કરો, 10-મિનિટના મેઇલ વર્કફ્લોનું વર્કફ્લોનું પરીક્ષણ કરો, અથવા અસ્થાયી સરનામાંનો ફરીથી ઉપયોગ કરો.
નિષ્ણાતની સલાહ (ઇમેઇલથી આગળ)
- વપરાશકર્તાનામો ફરીથી વાપરશો નહીં. એક અનન્ય ઇમેઇલ સરસ છે, પરંતુ તમારું વપરાશકર્તાનામ દરેક જગ્યાએ એકસરખું હોય તો સહસંબંધ હજુ પણ થઈ શકે છે.
- ડેટા ભંગની સૂચનાઓ પર નજર રાખો. ડોમેઇન મોનિટરિંગ માટે સબ્સ્ક્રાઇબ કરો (જેમ કે, તમારા ડોમેઇન સંચાલકો મારફતે HIBP ડોમેઇન સૂચનાઓ) અને ચેતવણી મળતાં જ ઓળખપત્રો બદલો.
- ફોન નંબરોને પણ અલગ રાખો. ઘણા ઉપનામ સાધનો SMS સ્પામ અને SIM-swap માટેની છેતરપિંડી રોકવા ફોન નંબરો છુપાવે છે.
- તમારા બ્રાઉઝરની સુરક્ષા મજબૂત બનાવો. ગોપનીયતાને માન આપતી ડિફૉલ્ટ સેટિંગ્સ અને ટ્રૅકર-બ્લૉકિંગ એક્સ્ટેન્શનનો ઉપયોગ કરો. (EFF ટ્રૅકિંગ અને ઑપ્ટ-આઉટના નિયમો અંગે શૈક્ષણિક સંસાધનો ઉપલબ્ધ કરાવે છે.)
વારંવાર પૂછાતા પ્રશ્નો
1) શું ટેમ્પ મેઇલ વેરિફિકેશન કોડ્સ (OTP) પ્રાપ્ત કરી શકે છે?
હા, ઘણી સેવાઓ માટે. પરંતુ કેટલીક સાઇટ્સ પોતાની નીતિ મુજબ નિકાલજોગ ઇમેઇલને નકારી કાઢે છે, અને તે તેમનો નિર્ણય છે—બેંકિંગ, સરકારી સેવાઓ અથવા તમને જાળવી રાખવાનું હોય તેવા કોઈપણ એકાઉન્ટ માટે આ અવરોધને ચાતરવાનો પ્રયાસ કરવાને બદલે તમારા પ્રાથમિક ઇમેઇલ અથવા કાયમી એલિયાસનો ઉપયોગ કરો.
2) જો ટેમ્પ મેઇલ સરનામું લીક થઈ જાય, તો મારે શું કરવું જોઈએ?
તેનો તરત ઉપયોગ બંધ કરો અને, જો તમે એ જ પાસવર્ડનો અન્યત્ર ફરી ઉપયોગ કર્યો હોય (આવું ન કરવું જોઈએ), તો તે પાસવર્ડ્સ બદલી નાખો. આ સરનામું જાહેર ડેટા-બ્રીચ ડેટાબેઝમાં દેખાય છે કે નહીં તે તપાસો.
3) શું ઇમેઇલ માસ્ક અથવા ટેમ્પ મેઇલ ટ્રૅકર્સને બ્લૉક કરશે?
આંશિક રીતે. કેટલીક એલિયાસ સેવાઓ તમારા માટે ટ્રૅકિંગ પિક્સેલ્સ દૂર કરે છે. ટેમ્પ મેઇલ એવી ખાતરી આપતું નથી, તેથી વિશ્વસનીય ઉપાય એ છે કે તમે જે પણ ક્લાયન્ટમાં મેઇલ વાંચો છો તેમાં રિમોટ છબીઓ બંધ કરી દો—આ એકલું જ મોટા ભાગના ઓપન-ટ્રૅકિંગ અને IP લીકેજને અટકાવે છે.
4) શું ટેમ્પ મેઇલ કાયદેસર છે?
હા—પરંતુ તેનો દુરુપયોગ કાયદેસર નથી. તેનો હેતુ ગોપનીયતા અને સ્પામ નિયંત્રણ છે, છેતરપિંડી નહીં. હંમેશા સાઇટની શરતોનું પાલન કરો.
5) શું હું એ જ ટેમ્પ મેઇલ સરનામાનો ઉપયોગ ચાલુ રાખી શકું?
tmailor.com પર, હા: તમે તેના access token વડે એ જ સરનામું ફરીથી ખોલી શકો છો. તફાવત ધ્યાનમાં રાખો—સરનામું પાછું મળે છે, પરંતુ લગભગ 24 કલાકથી જૂના સંદેશાઓ પહેલેથી જ કાઢી નાખવામાં આવ્યા હોય છે. token સુરક્ષિત રાખો, કારણ કે ખોવાયેલું token ફરીથી જારી કરી શકાતું નથી.
6) જો કોઈ સાઇટ નિકાલજોગ ઇમેઇલ્સને બ્લૉક કરે તો શું કરવું?
વિશ્વસનીય પ્રદાતા તરફથી કાયમી એલિયાસ અથવા માસ્કનો ઉપયોગ કરો, અથવા ઓળખ જરૂરી હોય તો તમારા પ્રાથમિક ઇમેઇલનો ઉપયોગ કરો. કેટલાક પ્રદાતાઓ અન્ય કરતાં વધુ કડક હોય છે.
7) જો હું ટેમ્પ મેઇલનો ઉપયોગ કરું તો શું મારે હજુ પણ MFAની જરૂર છે?
ચોક્કસપણે. ફિશિંગ અને ચોરાયેલા credentialsના પુનઃઉપયોગ સામે MFA આવશ્યક છે. ટેમ્પ મેઇલ તમારી માહિતીનું એક્સપોઝર ઘટાડે છે; credentials લીક થઈ જાય ત્યારે પણ MFA એકાઉન્ટ કબજે થવાનું જોખમ ઘટાડે છે.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.