Correo temporal para exchanges y carteras de criptomonedas: cuándo es seguro y cuándo es una trampa
En el mundo cripto, tu dirección de correo electrónico no es solo un inicio de sesión: es la clave maestra para restablecer contraseñas, recibir códigos OTP, confirmar retiradas y vincular tu identidad en el KYC. Si usas la dirección de correo equivocada, podrías perder el acceso a tus fondos de forma permanente. Esta guía explica con exactitud cuándo un correo temporal protege tu privacidad en exchanges, airdrops y herramientas DeFi, y cuándo se convierte en silencio en un único punto de fallo que ningún equipo de soporte puede solucionar. Obtendrás un marco de riesgos claro para emparejar el tipo de correo adecuado (permanente, temporal reutilizable o desechable) con cada plataforma cripto que utilices.
Acceso rápido
Respuesta breve: un correo temporal está bien en los márgenes de las criptomonedas —boletines, airdrops, listas de espera, herramientas de testnet— y es una mala idea para cualquier cosa que contenga dinero. En un exchange con KYC o en una cartera custodial, tu correo electrónico es la clave maestra para restablecer contraseñas, confirmar retiradas y recuperar la cuenta. Si perder esa bandeja de entrada pudiera dejarte sin acceso a tus fondos o impedir una verificación de identidad, usa una dirección permanente que controles, no una desechable que puede desaparecer sin avisar.
Si eres nuevo en las bandejas de entrada desechables, empieza por la visión general de cómo funciona el correo temporal, y luego vuelve y aplica esos comportamientos a tu ecosistema cripto.
TL;DR
- Trata tu dirección de correo electrónico como una clave maestra de recuperación para exchanges y carteras custodiales; perderla puede significar perder fondos.
- Un correo temporal es adecuado para usos cripto de bajo riesgo, como boletines, herramientas de testnet, paneles de investigación y airdrops ruidosos.
- Nunca uses direcciones de correo temporal de corta duración para exchanges con KYC, carteras principales, paneles fiscales ni nada que deba funcionar años después.
- Las bandejas de entrada reutilizables y protegidas por token pueden servir para herramientas de riesgo medio solo si guardas el Access Token y aceptas que los mensajes caducan tras unas 24 horas.
- La entrega de OTP depende de la dirección exacta, de la política de la propia plataforma y del momento de la bandeja de entrada, no de insistir en reenviar ni de ir cambiando de dominio.
- Crea una configuración de tres capas: un correo electrónico permanente de "bóveda", un correo temporal reutilizable para experimentos y direcciones desechables para lo puramente prescindible.
Entiende el riesgo del correo electrónico en cripto
Tu dirección de correo electrónico conecta silenciosamente inicios de sesión, retiradas y decisiones de soporte en casi todas las plataformas cripto que usas.
El correo electrónico como clave de recuperación raíz
En los exchanges centralizados y las carteras custodiales, tu correo electrónico es más que un campo que rellenas en la pantalla de registro. Es el canal por el que:
- Se envían las confirmaciones de registro y los enlaces de activación.
- Llegan los enlaces de restablecimiento de contraseña y las solicitudes de aprobación de dispositivos.
- Se envían las confirmaciones de retirada y las alertas de actividad inusual.
- Los agentes de soporte verifican si sigues teniendo acceso al canal de contacto de la cuenta.
Si ese buzón desaparece, se borra o nunca estuvo del todo bajo tu control, todos esos flujos se vuelven frágiles. Incluso cuando una plataforma permite la recuperación manual con documentos de identidad, el proceso puede ser lento, estresante e incierto.
¿Qué se rompe realmente cuando falla el correo electrónico?
Cuando combinas cuentas cripto de alto valor con un correo electrónico inestable, pueden salir mal varias cosas:
- No puedes confirmar nuevos dispositivos o ubicaciones, así que los intentos de inicio de sesión siguen fallando.
- Los enlaces de restablecimiento de contraseña llegan a una bandeja de entrada a la que ya no puedes acceder.
- Las alertas de seguridad sobre restablecimientos forzados o retiradas sospechosas nunca te llegan.
- El soporte ve datos de contacto transitorios y trata tu caso como de mayor riesgo.
La regla práctica es sencilla: si una cuenta puede guardar dinero importante durante años, su correo de recuperación debe ser aburrido, estable y estar completamente bajo tu control.
Cómo se comporta de forma distinta el correo temporal
Los servicios de correo temporal están pensados para identidades de corta duración o semianónimas. Algunas direcciones son puramente desechables. Otras, como el modelo reutilizable de tmailor.com, te permiten reabrir la misma bandeja de entrada más tarde con un Access Token, pero fíjate en qué es ese token: una clave de recuperación, no una contraseña ni un candado. Te permite tú volver a la dirección; no impide que nadie más entre, y si la pierdes para una dirección de invitado, nadie podrá restaurarla por ti (una dirección guardada en una cuenta gratuita de Tmailor puede reabrirse desde Correos Creados). Otros dos límites importan para las criptomonedas: un mensaje permanece visible solo unas 24 horas, y los archivos adjuntos entrantes se eliminan, por lo que un extracto o documento enviado por correo electrónico a la dirección nunca te llega. Cualquiera de esas características hace que una bandeja de entrada desechable no sea adecuada para algo que podría necesitar una disputa, una auditoría fiscal o una recuperación manual mucho después de registrarse.
Empareja el tipo de correo con el riesgo
No todos los puntos de contacto cripto merecen el mismo nivel de protección: ajusta tu estrategia de correo electrónico a lo que está en juego.
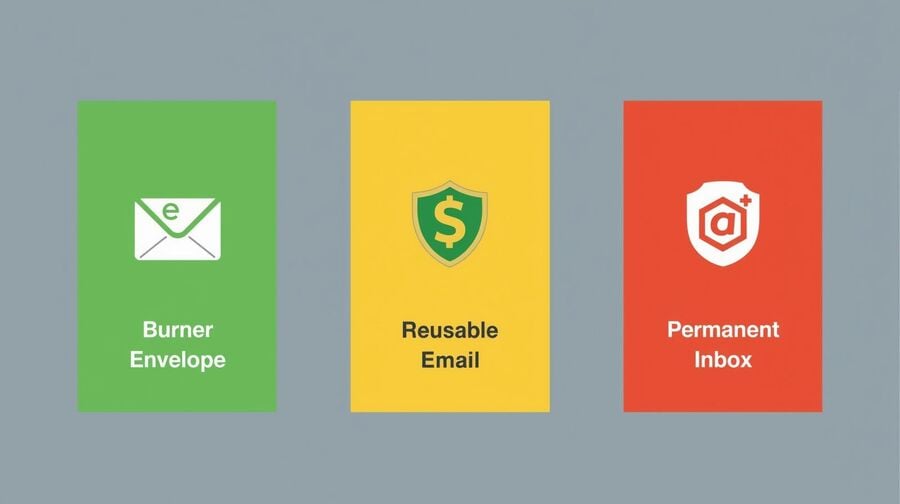
Los tres tipos básicos de correo electrónico
Para la planificación práctica, piensa en tres grandes categorías:
- Correo electrónico permanente: una bandeja de entrada a largo plazo en Gmail, Outlook o tu propio dominio, protegida con una 2FA fuerte.
- Correo temporal reutilizable: una dirección generada que puedes reabrir más tarde usando un token, como el modelo descrito en Reutilizar una dirección de correo temporal.
- Correo temporal de corta duración: direcciones clásicas "desechables" pensadas para usarse una vez y luego olvidarse.
Correo electrónico permanente para cuentas de alto valor
El correo electrónico permanente es la única opción sensata para el nivel superior de tu stack cripto:
- Exchanges spot y de derivados con KYC que se conectan a tarjetas bancarias o transferencias bancarias.
- Monederos custodiales y plataformas CeFi que guardan tus llaves o saldos.
- Herramientas de cartera y fiscales que rastrean el rendimiento a largo plazo y los informes.
Estas cuentas deberían tratarse como relaciones bancarias. Necesitan una dirección de correo electrónico que siga existiendo dentro de cinco o diez años, no una identidad desechable que pueda desaparecer en silencio.
Bandejas de entrada temporales reutilizables para herramientas de riesgo medio
Las bandejas de entrada temporales reutilizables tienen sentido para plataformas de riesgo medio donde quieres separarte de tu identidad principal, pero puede que necesites acceso de nuevo más adelante:
- Análisis de trading, paneles de investigación y herramientas de datos de mercado.
- Bots, alertas y servicios de automatización que estás probando.
- Portales educativos y comunidades que no retienen tus fondos directamente.
Aquí, puedes aceptar que la dirección es semi-desechable siempre que guardes el Access Token en un gestor de contraseñas y documentes qué herramientas dependen de esa bandeja de entrada.
Bandejas de entrada desechables para cuentas de usar y tirar
Las bandejas de entrada de corta duración son ideales para registros a los que realmente no planeas volver:
- Airdrops de bajo valor y formularios de sorteos con marketing agresivo.
- Ruletas promocionales, concursos y muros de registro que parecen spam.
- Herramientas de testnet, donde solo experimentas con activos falsos.
En estos casos, si el correo desaparece más adelante, no has perdido nada importante, solo algo de ruido de marketing y ventajas puntuales.
Cuándo es aceptable el correo temporal
Utiliza direcciones desechables para absorber spam, experimentación e inscripciones de bajo riesgo, en lugar de proteger el núcleo de tu cartera.
Boletines, alertas y embudos de marketing
A muchos exchanges, educadores y proveedores de análisis les encanta enviar actualizaciones frecuentes. En lugar de dejar que inunden tu bandeja de entrada principal, puedes redirigirlas al correo temporal:
- Boletines educativos de comunidades de trading.
- Lanzamientos de productos y actualizaciones "alpha" de herramientas de investigación.
- Secuencias de marketing de exchanges que solo estás explorando.
Esto mantiene los intentos de phishing y la venta de listas a una distancia segura de tus cuentas más sensibles. Se usa un patrón similar en el comercio electrónico, donde los usuarios separan el spam del proceso de pago de las comunicaciones financieras serias. El mismo concepto se explica en en el manual de privacidad del comercio electrónico.
Airdrops, listas de espera e inscripciones especulativas
Las páginas de airdrops, los proyectos de tokens especulativos y las listas de espera impulsadas por el hype suelen priorizar la creación de una lista antes que establecer confianza a largo plazo. Usar correo temporal aquí:
- Protege tu bandeja de entrada real de anuncios incesantes.
- Facilita alejarte de proyectos que resultan débiles.
- Te ayuda a evitar vincular proyectos de baja calidad a tu identidad principal.
Si el valor es bajo y la experiencia de usuario parece frágil, una bandeja de entrada desechable suele ser la opción más segura.
Herramientas y entornos de prueba de testnet
En entornos de testnet, tu activo principal es tu tiempo y tu aprendizaje, no los tokens. Si un exchange de demostración o un panel experimental nunca toca fondos reales, combinarlo con una dirección temporal es razonable, siempre que luego no trates esa cuenta como un activo a largo plazo.
Cuándo se vuelve peligroso el correo temporal
En cuanto hay dinero real, KYC o confianza a largo plazo de por medio, las bandejas de entrada desechables pasan de ser un escudo adecuado a una responsabilidad oculta.
Plataformas con KYC y puentes fiat
Los exchanges con KYC y las rampas de entrada fiat operan bajo regulaciones financieras similares a las de los bancos. Mantienen registros de cumplimiento que vinculan las direcciones de correo electrónico con documentos de identidad e historiales de transacciones. Usar una bandeja de entrada desechable aquí puede:
- Complicar las revisiones de debida diligencia reforzada y las investigaciones manuales.
- Dificultar la demostración de la continuidad de la cuenta a largo plazo.
- Aumentar la probabilidad de que tu caso se trate como sospechoso.
- Romper por completo el flujo de recuperación o soporte si la plataforma envía después un extracto o un documento de verificación como archivo, porque los archivos adjuntos entrantes de una dirección de Tmailor se eliminan y un mensaje solo es visible durante unas 24 horas.
No deberías usar correo temporal para saltarte el KYC, ocultarte de las sanciones o eludir las normas de la plataforma. Eso es arriesgado y, en muchos contextos, ilegal. Esto no es una zona gris como lo es "qué dominio pasa por un formulario de registro": una cuenta de exchange contiene dinero y está vinculada a tu identidad verificada, así que debe usar una dirección permanente, sin excepciones.
Carteras custodiales y tenencias a largo plazo
Las carteras custodiales y las plataformas de rendimiento acumulan un valor significativo con el tiempo. A menudo dependen del correo electrónico para:
- Enlaces de confirmación de retiradas y revisiones de seguridad.
- Notificaciones sobre cambios de políticas o migraciones forzadas.
- Alertas críticas de seguridad sobre credenciales comprometidas.
Combinar estos servicios con un correo temporal de corta duración es como poner una caja fuerte detrás de la llave de una habitación de hotel y luego hacer el check-out.
Monederos no custodiales que aún usan correo electrónico
Las carteras no custodiales ponen la frase semilla en el centro, pero muchas siguen usando el correo electrónico para:
- Portales de cuentas y copias de seguridad en la nube.
- Funciones de vinculación de dispositivos o sincronización entre varios dispositivos.
- Comunicación con el proveedor sobre actualizaciones críticas de seguridad.
Aunque tus fondos dependan técnicamente de la semilla, debilitar las notificaciones de seguridad que la rodean con una bandeja de entrada desechable rara vez compensa el sacrificio.
Crea una bandeja de entrada cripto más segura
Una arquitectura de correo bien planificada te permite disfrutar de las ventajas de las direcciones de correo temporal sin comprometer tu capacidad para recuperar cuentas.
Clasifica tus plataformas por riesgo.
Empieza enumerando todos los servicios relacionados con las criptomonedas que utilizas: exchanges, monederos, rastreadores de carteras, bots, herramientas de alertas y plataformas educativas. Para cada uno, haz tres preguntas:
- ¿Puede esta plataforma mover o congelar mis fondos?
- ¿Está vinculada a un documento de identidad oficial o a la declaración de impuestos?
- ¿Perder el acceso supondría un problema financiero o legal significativo?
Las cuentas que respondan "sí" a cualquiera de estas preguntas deben usar una dirección de correo electrónico permanente y bien protegida. Las herramientas de riesgo medio pueden trasladarse a bandejas de entrada temporales reutilizables. Solo los registros realmente de bajo riesgo deberían usar bandejas de entrada temporales de corta duración.
Utiliza direcciones de correo electrónico temporales reutilizables cuando la continuidad importe.
Las bandejas de entrada temporales reutilizables destacan cuando necesitas un equilibrio entre privacidad y continuidad. En lugar de un buzón de un solo uso, obtienes una dirección que puedes reabrir con un token. Eso las hace ideales para:
- Servicios de análisis e investigación de criptomonedas.
- Herramientas en fase inicial con valor limitado pero real.
- Cuentas secundarias de comunidad o formación.
Un detalle del mecanismo merece entenderse aquí: una dirección aleatoria se extrae de un gran conjunto de dominios deliberadamente no publicados, mientras que la opción de nombre personalizado solo expone un pequeño conjunto visible. Puedes leer más sobre el pool de dominios de correo temporal. Esa variedad es útil cuando un dominio tiene un problema puntual de entrega, pero no es una herramienta para colarse en una plataforma que ha decidido no aceptar correo desechable. Si un servicio claramente no permite el correo temporal, la respuesta es una dirección permanente, no otro dominio.
Apóyate en la infraestructura para la fiabilidad del OTP.
Los códigos OTP y los enlaces de acceso son muy sensibles a los retrasos de entrega y a los bloqueos. La infraestructura importa aquí. Cuando un proveedor de correo temporal utiliza servidores entrantes fiables y CDN globales, tus probabilidades de recibir los códigos a tiempo mejoran significativamente. Si quieres profundizar en el aspecto técnico, consulta:
Una buena infraestructura no elimina todos los problemas de OTP, pero sí acaba con muchos de los fallos aleatorios y difíciles de depurar que afectan a los servicios más débiles.
Resolver problemas de OTP y de entrega
Antes de culpar al exchange, corrige lo básico: la exactitud de la dirección, la disciplina al reenviar, la elección de dominio y el momento de la sesión.
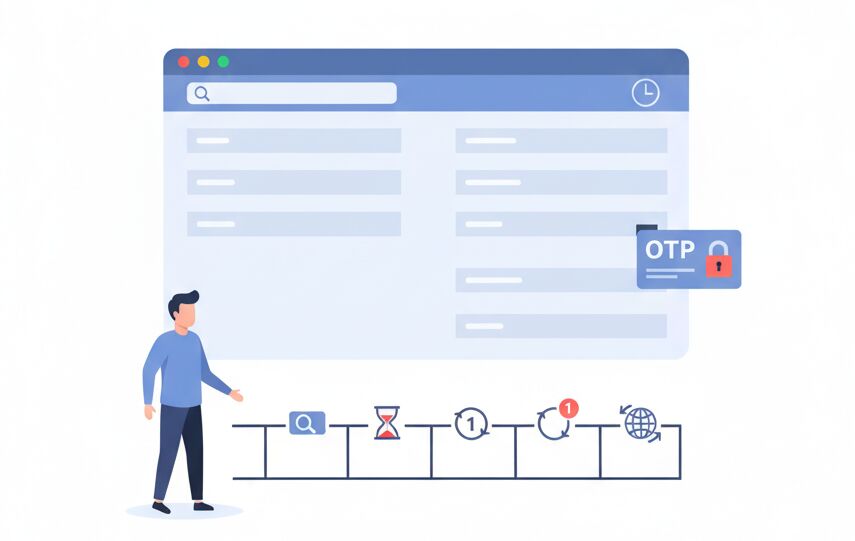
Cuando los correos con OTP no llegan
Si usas correo temporal y nunca ves llegar un OTP, sigue esta secuencia sencilla:
- Comprueba bien la dirección exacta y el dominio que le diste a la plataforma.
- Abre la bandeja de entrada antes de hacer clic en "Enviar código" o "Enlace de acceso": no hay carpeta de spam, así que la lista que ves es todo lo que ha llegado.
- Espera al menos 60–120 segundos antes de solicitar otro código.
- Reenvía una o dos veces y, si no aparece nada, detente.
- Si el problema parece limitado a un solo dominio y la plataforma no ha prohibido claramente el correo desechable, prueba una dirección aleatoria nueva. Si el servicio rechaza abiertamente el correo temporal, detente aquí y usa un correo permanente que controles.
Para un desglose más completo de lo que hace que los códigos OTP lleguen o fallen, merece la pena leer la verificación OTP con correo temporal.
Un reintento es mejor que una tormenta de reenvíos, cuando el fallo es de un solo dominio
Solicitar cinco códigos a la misma dirección en dos minutos suele activar los límites de frecuencia y puede parecer más sospechoso que enviar uno y esperar. Si un solo dominio parece ir con retraso mientras la plataforma acepta correo desechable, una dirección aleatoria nueva es una prueba de diagnóstico razonable. Eso sí, deja claro el límite: esto es para un fallo de entrega, no para sortear un servicio que ha decidido no aceptar correo temporal en absoluto.
Aprende cuándo dejar de usar direcciones de correo temporal en esa plataforma.
La insistencia tiene límites. Si ya has hecho un ciclo de reenvíos cuidadoso, has probado una dirección nueva y la plataforma sigue sin entregar los OTP a bandejas temporales, tómalo como la respuesta: no quiere correo desechable. Para cualquier cuenta que esperes conservar —y desde luego cualquier cosa que contenga fondos— cambia a un correo permanente cuanto antes. El correo temporal es un filtro, no una palanca.
Elabora un plan de seguridad a largo plazo
Un plan sencillo y por escrito para tu estructura de correo facilita defender y recuperar tu huella cripto.
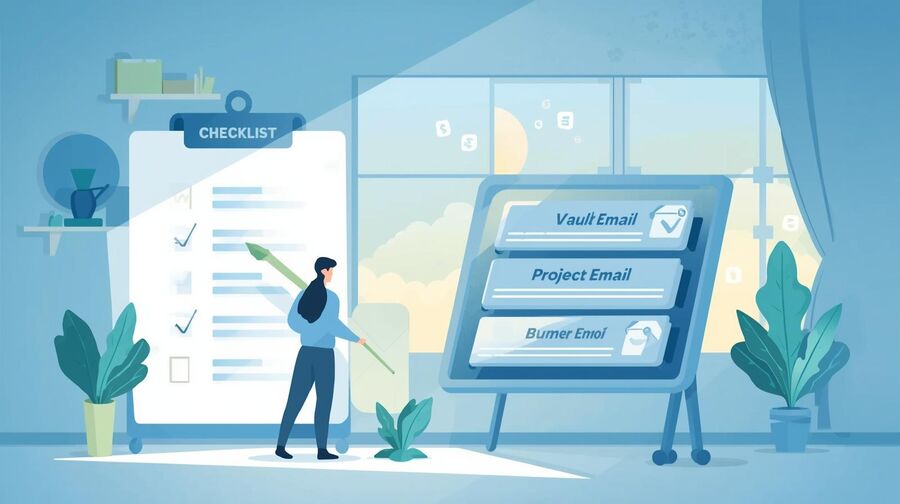
Diseña una estructura de correo de tres capas.
Una configuración práctica a largo plazo es la siguiente:
- Capa 1 – Correo de la bóveda: una bandeja de entrada permanente para exchanges con KYC, carteras custodiales, herramientas fiscales y todo lo relacionado con la banca.
- Capa 2 – Correo de proyectos: una o más bandejas temporales reutilizables para analítica, bots, formación y herramientas emergentes.
- Capa 3 – Correo desechable: bandejas temporales de corta duración para airdrops, promociones ruidosas y experimentos puntuales.
Este enfoque refleja la separación que se usa en los procesos de compra centrados en la privacidad, donde las direcciones desechables absorben el ruido sin tocar los datos de la tarjeta ni los registros fiscales.
Guarda los tokens y las pistas de recuperación de forma segura
Si dependes de bandejas de entrada temporales reutilizables, trata cada token de acceso como una clave:
- Guarda los tokens y las direcciones asociadas en un gestor de contraseñas.
- Anota qué cuentas de plataformas dependen de cada dirección.
- Revisa periódicamente si algún servicio respaldado por un correo temporal se ha convertido en "esencial".
Cuando una plataforma pase de experimental a esencial, migra su correo de contacto de una dirección temporal a tu bandeja de entrada segura mientras aún tengas acceso completo.
Revisa tu configuración con regularidad.
Los ecosistemas de criptomonedas cambian. Surgen nuevas herramientas, otras se descontinúan y las regulaciones evolucionan. Una vez por trimestre, dedica unos minutos a comprobar:
- Si todas las cuentas de alto valor siguen apuntando a un correo electrónico permanente.
- Si puedes reabrir todas las bandejas de entrada temporales reutilizables que importan.
- Qué identidades desechables se pueden retirar de forma segura para reducir la superficie de ataque.
Esta también es una buena oportunidad para revisar las pautas generales que se describen en las preguntas frecuentes principales del Manual de Privacidad del Comercio Electrónico Electrónico con el Correo Temporal, que encaja perfectamente con los casos de uso financiero y cripto.
Tabla comparativa
| Escenario / Característica | Bandeja de entrada temporal de corta duración | Bandeja de entrada temporal reutilizable (basada en token) | Correo electrónico personal o de trabajo permanente |
|---|---|---|---|
| Privacidad frente a tu identidad real | Muy alta para usos puntuales | Alta, con continuidad a lo largo del tiempo | Moderada; más sólida para la confianza y el cumplimiento |
| Recuperación de cuentas a largo plazo | Muy deficiente; la bandeja de entrada puede desaparecer | Buena si el token de acceso se guarda de forma segura | Sólida; diseñada para una continuidad de varios años |
| Adecuado para exchanges con KYC y puentes fiduciarios | Inseguro y a menudo bloqueado | No recomendado; arriesgado para plataformas reguladas | Recomendado; alineado con las expectativas de cumplimiento |
| Adecuado para carteras custodiales o de alto valor | Muy arriesgado; evítalo | Arriesgado; aceptable solo para fondos experimentales pequeños | Recomendado; opción predeterminada |
| Adecuado para herramientas de testnet y demos | Buena elección | Buena elección | Excesivo |
| Casos de uso típicos más habituales | Airdrops, promociones de bajo valor y desechos de testnet | Herramientas de analítica, paneles de investigación y comunidades | Exchanges principales, monederos serios, impuestos e informes |
| Consecuencia si se pierde la bandeja de entrada | Pierdes ventajas menores y cuentas ruidosas | Pierdes acceso a algunas herramientas, pero no a los fondos principales | Potencialmente grave si toda la huella comparte una sola |
Cómo decidir si el correo temporal es seguro para un registro en criptomonedas
Paso 1: Identifica la función fundamental de la plataforma
Anota si el servicio es un exchange, un monedero, un rastreador de cartera, un bot, una herramienta de investigación o un simple embudo de marketing. Cualquier cosa que pueda mover o congelar fondos automáticamente merece más precaución.
Paso 2: Clasifica el nivel de riesgo
Pregúntate qué pasaría si perdieras el acceso dentro de dos años. Si podrías perder dinero significativo, romper registros fiscales o enfrentarte a problemas de cumplimiento, marca la plataforma como de alto riesgo. Si no, considérala de riesgo medio o bajo.
Paso 3: Elige el tipo de correo correspondiente
Usa un correo permanente para plataformas de alto riesgo, bandejas de entrada temporales reutilizables para herramientas de riesgo medio y direcciones temporales de corta duración solo para airdrops, promociones y experimentos de bajo riesgo que realmente no vayas a necesitar más adelante.
Paso 4: Comprueba la postura de la plataforma sobre el correo temporal
Revisa los términos y los mensajes de error. Si la plataforma rechaza explícitamente los dominios desechables o los OTP siguen sin llegar mientras tu bandeja de entrada funciona en otros sitios, tómalo como una señal para usar una dirección permanente.
Paso 5: Configura una buena higiene de OTP y recuperación
Antes de solicitar códigos, abre tu bandeja de entrada y luego envía un OTP y espera. Si no llega, sigue una rutina breve de reenvío y un solo reintento en lugar de machacar el botón, y detente si la plataforma rechaza claramente el correo temporal. Guarda cualquier token de acceso o código de respaldo en tu gestor de contraseñas.
Paso 6: Documenta tu elección para tu yo del futuro
En una nota segura, anota el nombre de la plataforma, el nombre de usuario y el tipo de correo que usaste. Este pequeño registro facilita la comunicación con el soporte más adelante, evita duplicaciones y te ayuda a determinar cuándo es momento de migrar una cuenta en crecimiento a tu bandeja de entrada permanente.
Preguntas frecuentes
¿Es seguro abrir una cuenta principal de exchange con un correo temporal?
Por lo general, no. Cualquier exchange con KYC o puente fiat que pueda contener dinero real con el tiempo debería usar una bandeja de entrada permanente que controles por completo, con una autenticación de dos factores (2FA) sólida y una vía de recuperación clara.
¿Puedo mantener mi cuenta de trading en una bandeja de entrada temporal reutilizable a largo plazo?
Puedes hacerlo, pero no es aconsejable. Si alguna vez pierdes el access token o el proveedor cambia la forma en que funciona el acceso, puede que te resulte más difícil superar las comprobaciones de seguridad o demostrar la continuidad de la titularidad de esa cuenta. Ten en cuenta también que un access token perdido de una dirección de invitado no lo puede recuperar nadie.
¿Cuándo es realmente útil un correo temporal en el mundo de las criptomonedas?
El correo temporal destaca en los márgenes: boletines, airdrops, embudos educativos y herramientas experimentales que nunca manejan fondos importantes. Mantiene el spam y los proyectos de menor calidad lejos de tu identidad principal.
¿Las plataformas cripto bloquean los dominios de correo desechable?
Algunas sí. La aceptación varía según la plataforma y puede cambiar sin previo aviso. Si un dominio concreto falla pero la plataforma no parece prohibir el correo desechable por completo, probar con una dirección aleatoria nueva es una tarea de diagnóstico habitual. Si el servicio rechaza claramente el correo temporal —algo común en los exchanges con KYC—, usa una dirección permanente en lugar de intentar sortear la norma rotando dominios.
¿Y si ya he creado una cuenta importante con un correo temporal?
Inicia sesión mientras aún tengas acceso a esa bandeja de entrada y luego cambia el correo a una dirección permanente. Confirma el cambio y guarda cualquier código de recuperación nuevo en tu gestor de contraseñas antes de perder el acceso al buzón antiguo.
¿Está bien usar un correo temporal con carteras no custodiales?
Tu frase semilla sigue concentrando la mayor parte del riesgo, pero el correo puede encargarse de las actualizaciones y las alertas de seguridad. Para las carteras en las que realmente confías, es más seguro usar una bandeja de entrada permanente y reservar las direcciones de correo temporal para cuentas periféricas de tu ecosistema.
¿Cómo ayuda tmailor.com con la fiabilidad del OTP en comparación con el correo temporal básico?
tmailor.com utiliza un amplio conjunto de dominios, junto con la infraestructura de Google-MX y la entrega mediante CDN, para mejorar la entregabilidad y la velocidad de los códigos sensibles al tiempo. Eso no sustituye unos buenos hábitos de usuario, pero elimina muchos fallos evitables.
¿Debería usar una dirección de correo temporal para evitar futuras auditorías de KYC o fiscales?
No. Los trucos con el correo no ocultan de forma significativa la actividad en cadena, las vías bancarias ni los documentos de identidad. Usar datos de contacto inestables puede generar fricción sin aportar beneficios reales de privacidad en contextos regulados.
¿Cuál es la configuración de correo más sencilla si uso muchos exchanges y herramientas?
Un enfoque práctico consiste en mantener un correo permanente de "bóveda" para las transacciones que impliquen dinero, una o más bandejas de entrada temporales reutilizables para herramientas y comunidades, y direcciones desechables de corta duración para registros ruidosos y de bajo valor.
¿Con qué frecuencia debería revisar qué cuentas usan direcciones de correo temporal?
Para la mayoría de la gente basta con revisarlo cada tres o seis meses. Busca cualquier cuenta que se haya vuelto más importante de lo que esperabas y plantéate pasar su correo de contacto de una bandeja de entrada desechable a tu dirección principal.
El correo temporal y las criptomonedas pueden coexistir de forma segura, pero solo si reservas las bandejas de entrada desechables para los márgenes de bajo riesgo de tu stack, mantienes el dinero importante detrás de direcciones permanentes y aburridas, y diseñas una vía de recuperación que no dependa de una bandeja de entrada que piensas tirar.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









