Tmailor
Από πού βρίσκουν οι spammers τη διεύθυνση email σας; 7 συνήθεις πηγές και τι να κάνετε
Αν αναρωτιέστε πώς οι spammers απέκτησαν τη διεύθυνση email σας, μπορεί να προήλθε από μια παραβίαση δεδομένων, μια λίστα εγγραφών, μια δημόσια σελίδα ή μια απλή εικασία. Δείτε πώς να εντοπίσετε την πιθανή πηγή, να διαγραφείτε με ασφάλεια και να κρατήσετε την επόμενη διαρροή μακριά από τα κύρια εισερχόμενά σας.
Γρήγορη πρόσβαση
Από πού βρίσκουν οι spammers τη διεύθυνση email σας;
Οι spammers βρίσκουν τη διεύθυνση email σας από μερικές συνηθισμένες πηγές: παραβιασμένες βάσεις δεδομένων πελατών, εταιρείες και μεσίτες δεδομένων που μοιράζονται λίστες επαφών, δημόσιες ιστοσελίδες και προφίλ, επαφές και νήματα μηνυμάτων άλλων ανθρώπων, φόρμες phishing και διευθύνσεις που μαντεύονται. Το να λαμβάνετε spam δεν σημαίνει ότι τα εισερχόμενά σας παραβιάστηκαν και, εκτός αν χρησιμοποιήσατε ξεχωριστή διεύθυνση για κάθε εγγραφή, η ακριβής πηγή συχνά δεν μπορεί να αποδειχθεί.
Μια εκτεθειμένη διεύθυνση και ένας παραβιασμένος λογαριασμός είναι διαφορετικά προβλήματα. Ένας spammer χρειάζεται μόνο τη διεύθυνσή σας για να σας στείλει αλληλογραφία, αλλά θα χρειαζόταν τον κωδικό πρόσβασής σας για να τη διαβάσει. Η ίδια διεύθυνση μπορεί να βρίσκεται σε πολλές λίστες ταυτόχρονα, οπότε το κλείσιμο μιας διαρροής σπάνια σταματά το spam από τη μια μέρα στην άλλη.
- Όταν μια διεύθυνση βρίσκεται σε μια λίστα, σπάνια μπορείτε να την αφαιρέσετε από παντού, αλλά μπορείτε να σταματήσετε να τροφοδοτείτε νέες λίστες.
- Καταργήστε την εγγραφή σας μόνο από λίστες αλληλογραφίας που αναγνωρίζετε· για άγνωστους ή ύποπτους αποστολείς, αναφέρετέ τους ως spam.
- Μια ξεχωριστή διεύθυνση ή ψευδώνυμο για κάθε εγγραφή είναι ο πιο ξεκάθαρος πρακτικός τρόπος για να δείτε από πού ξεκίνησε το spam.
- Η προσωρινή αλληλογραφία ταιριάζει σε μεμονωμένες εγγραφές χαμηλού κινδύνου, όχι σε λογαριασμούς που πρέπει να διατηρήσετε ή να ανακτήσετε.
Επτά κοινές πηγές διευθύνσεων email για spam
Κάθε πηγή παρακάτω λειτουργεί διαφορετικά, αφήνει διαφορετικά ίχνη και απαιτεί διαφορετική λύση. Μια διεύθυνση μπορεί να προέρχεται από πολλές από αυτές ταυτόχρονα και οι spammers ανταλλάσσουν λίστες, οπότε η πρώτη πηγή συχνά είναι δύσκολο να εντοπιστεί.

1. Παραβιάσεις δεδομένων σε υπηρεσίες που χρησιμοποιήσατε
Όταν ένα κατάστημα, μια εφαρμογή ή ένα φόρουμ στο οποίο έχετε εγγραφεί παραβιάζεται, η βάση δεδομένων πελατών του μπορεί να αντιγραφεί, να πωληθεί ή να αναρτηθεί στο διαδίκτυο. Αν οι εκτεθειμένες εγγραφές περιλαμβάνουν διευθύνσεις email, αυτές μπορεί αργότερα να εμφανιστούν σε λίστες spam και phishing. Δεδομένα που αντιγράφηκαν από έναν παλιό λογαριασμό μπορούν να παραμείνουν σε κυκλοφορία ακόμα και αφού κλείσετε τον λογαριασμό.
Ενδείξεις: spam ή phishing που αναφέρει την υπηρεσία ονομαστικά, ή άλμα στο spam λίγο μετά από μια ειδοποίηση παραβίασης. Τι βοηθάει: ελέγξτε τη διεύθυνσή σας στο Have I Been Pwned, μια δωρεάν υπηρεσία αναζήτησης παραβιάσεων, και εγγραφείτε στις ειδοποιήσεις της αν θέλετε να ενημερώνεστε για μελλοντικές παραβιάσεις. Ένα καθαρό αποτέλεσμα δεν αποδεικνύει ότι η διεύθυνσή σας δεν εκτέθηκε ποτέ, επειδή η υπηρεσία καλύπτει μόνο παραβιάσεις στο δικό της σύνολο δεδομένων. Αν μια παραβίαση αφορούσε κωδικό πρόσβασης που επαναχρησιμοποιήσατε, αλλάξτε τον παντού όπου τον χρησιμοποιήσατε. Για να περιορίσετε τι μπορεί να αποκαλύψει η επόμενη παραβίαση, δείτε πώς η προσωρινή αλληλογραφία μπορεί να συρρικνώσει τις επιπτώσεις από παραβιάσεις δεδομένων.
2. Εγγραφές, φόρμες δυνητικών πελατών και εταιρείες που μοιράζονται δεδομένα
Πολλοί ιστότοποι ζητούν μια διεύθυνση email πριν μπορέσετε να αγοράσετε, να κατεβάσετε, να συμμετάσχετε σε κλήρωση, να κάνετε ένα κουίζ ή να συνεχίσετε να διαβάζετε. Κάποιοι τη χρησιμοποιούν μόνο για το δικό τους μάρκετινγκ. Άλλοι τη μοιράζονται με "συνεργάτες", "θυγατρικές" ή "χορηγούς" βάσει της πολιτικής απορρήτου ή των κανόνων του διαγωνισμού τους, και ένα προεπιλεγμένο πλαίσιο συναίνεσης μπορεί να αρκεί. Ο οδηγός καταναλωτών της FTC "How To Get Less Spam in Your Email" σημειώνει ότι οι εταιρείες μπορούν να μοιράζονται ή να πουλούν τη διεύθυνσή σας και προτείνει να ελέγχετε τις πολιτικές απορρήτου πριν την παραδώσετε.
Ενδείξεις: μάρκετινγκ από επωνυμίες με τις οποίες δεν επικοινωνήσατε ποτέ, που ξεκινά λίγο μετά από μια εγγραφή ή μια συμμετοχή σε κλήρωση. Τι βοηθάει: αποεπιλέξτε τα πλαίσια μάρκετινγκ συνεργατών, αποφύγετε κληρώσεις των οποίων οι κανόνες αναφέρουν κοινοποίηση συμμετοχών με χορηγούς και χρησιμοποιήστε ξεχωριστή διεύθυνση για εγγραφές που δεν εμπιστεύεστε πλήρως.
3. Μεσίτες δεδομένων και πωλητές λιστών
Οι μεσίτες δεδομένων συλλέγουν πληροφορίες από δημόσια αρχεία, αγορές και διαδικτυακή δραστηριότητα και στη συνέχεια πωλούν προφίλ και λίστες μάρκετινγκ. Η μελέτη της FTC το 2014 για εννέα μεσίτες δεδομένων, «Data Brokers: A Call for Transparency and Accountability», διαπίστωσε ότι οι μεσίτες πωλούν προϊόντα μάρκετινγκ, συμπεριλαμβανομένων λιστών καταναλωτών που πληρούν ορισμένα κριτήρια. Οι spammers και οι επιθετικοί έμποροι μπορούν να αγοράσουν ή να νοικιάσουν τέτοιες λίστες αντί να συλλέγουν οι ίδιοι διευθύνσεις.
Ενδείξεις: spam που γνωρίζει ήδη το όνομα ή την πόλη σας. Αυτό μπορεί να παραπέμπει σε μεσίτη, αλλά μπορεί επίσης να προέρχεται από συγχωνευμένα δεδομένα παραβίασης, οπότε θεωρήστε το υπόδειξη και όχι απόδειξη. Τι βοηθάει: τα αιτήματα εξαίρεσης προς μεμονωμένους μεσίτες μπορούν να μειώσουν τη μελλοντική κοινοποίηση, αν και δεν μπορούν να ανακαλέσουν λίστες που έχουν ήδη πουληθεί. Οι κάτοικοι της Καλιφόρνια μπορούν να χρησιμοποιήσουν την πλατφόρμα Delete Request and Opt-out Platform (DROP) της πολιτείας για να στείλουν ένα αίτημα διαγραφής σε εγγεγραμμένους μεσίτες δεδομένων, οι οποίοι υποχρεούνται να επεξεργάζονται αυτά τα αιτήματα από την 1η Αυγούστου 2026, με την επιφύλαξη νομικών εξαιρέσεων.
4. Δημόσιες σελίδες, προφίλ, φόρουμ και αρχεία
Τα αυτοματοποιημένα προγράμματα σαρώνουν δημόσιες ιστοσελίδες και αντιγράφουν οτιδήποτε μοιάζει με διεύθυνση email. Συνήθη σημεία είναι προσωπικοί και επαγγελματικοί ιστότοποι, αναρτήσεις σε φόρουμ, διαδικτυακά βιογραφικά, PDF, ενότητες σχολίων, δημόσια προφίλ σε μέσα κοινωνικής δικτύωσης και επαγγελματικά προφίλ, καθώς και ορισμένα δημόσια αρχεία. Παλαιότερες δημόσιες εγγραφές WHOIS για ονόματα τομέα μπορούσαν επίσης να αποκαλύψουν τη διεύθυνση email του καταχωρίζοντος. Το 2018, ο ICANN περιόρισε τη δημοσίευση προσωπικών δεδομένων επικοινωνίας για γενικούς τομείς ανώτατου επιπέδου και απαίτησε μια ανωνυμοποιημένη διεύθυνση email ή φόρμα ιστού.
Ενδείξεις: αναζητήστε την πλήρη διεύθυνσή σας μέσα σε εισαγωγικά. Ένα αποτέλεσμα δείχνει πού είναι δημόσια ορατή η διεύθυνση, αλλά η απουσία αποτελέσματος δεν αποδεικνύει ότι δεν δημοσιεύτηκε ποτέ, επειδή οι αρχειοθετημένες ή μη ευρετηριασμένες σελίδες δεν θα εμφανιστούν. Τι βοηθάει: αφαιρέστε τη διεύθυνση όπου μπορείτε, χρησιμοποιήστε φόρμα επικοινωνίας αντί για εκτυπωμένη διεύθυνση, αποκρύψτε το email σας στις ρυθμίσεις απορρήτου του προφίλ και ενεργοποιήστε το απόρρητο τομέα αν έχετε δικό σας ιστότοπο.
5. Οι επαφές και τα νήματα μηνυμάτων άλλων
Η διεύθυνσή σας βρίσκεται επίσης στα βιβλία διευθύνσεων άλλων, σε παλιά νήματα email και σε ομαδικά μηνύματα. Αν ένας από αυτούς τους λογαριασμούς ή συσκευές παραβιαστεί, η λίστα επαφών και οι συνομιλίες του μπορούν να αντιγραφούν. Οι μακριές αλυσίδες CC και τα προωθημένα μηνύματα εκθέτουν επίσης κάθε ορατό παραλήπτη σε όποιον τα λάβει αργότερα.
Ενδείξεις: ανεπιθύμητη αλληλογραφία που φαίνεται να προέρχεται από φίλο ή συνάδελφο ή που επαναχρησιμοποιεί τη γραμμή θέματος ενός γνήσιου παλιού νήματος. Τι βοηθάει: χρησιμοποιήστε BCC για ομαδικά μηνύματα, διατηρήστε ενημερωμένο το λογισμικό ασφαλείας σας όπως συνιστά η FTC και ενημερώστε μια επαφή αν ο λογαριασμός της φαίνεται να στέλνει μηνύματα που δεν έγραψε.
6. Σελίδες phishing και παραπλανητικές φόρμες
Μια ψεύτικη σελίδα σύνδεσης, έρευνα, αξίωση βραβείου ή μήνυμα «επιβεβαιώστε τον λογαριασμό σας» μπορεί να συλλέξει απευθείας τη διεύθυνση email σας, συχνά μαζί με έναν κωδικό πρόσβασης. Εδώ η διεύθυνση είναι παρενέργεια· ο πραγματικός στόχος είναι ο λογαριασμός σας. Αν εισαγάγατε κωδικό πρόσβασης σε σελίδα όπου φτάσατε από ένα απροσδόκητο email, αντιμετωπίστε το ως πρόβλημα λογαριασμού και όχι ως πρόβλημα ανεπιθύμητης αλληλογραφίας: αλλάξτε τον κωδικό πρόσβασης στον πραγματικό ιστότοπο και ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων.
Τι βοηθάει: ανοίγετε τους σημαντικούς ιστότοπους από τον δικό σας σελιδοδείκτη ή εφαρμογή και όχι από συνδέσμους σε email, και να είστε επιφυλακτικοί με κάθε φόρμα που ζητά τον κωδικό πρόσβασης του email σας.
7. Διευθύνσεις που μαντεύονται
Οι spammers στέλνουν επίσης σε διευθύνσεις που δεν βρήκαν ποτέ πουθενά, φτιαγμένες από κοινά ονόματα και κοινές μορφές διευθύνσεων σε δημοφιλείς παρόχους ή εταιρικούς τομείς. Ο οδηγός συμμόρφωσης CAN-SPAM της FTC κατατάσσει τη συλλογή διευθύνσεων και αυτές τις «επιθέσεις λεξικού» στις επιβαρυντικές παραβάσεις που μπορούν να επισύρουν πρόσθετες κυρώσεις, αλλά αυτό δεν σταματά όσους αποστολείς αγνοούν τον νόμο.
Ενδείξεις: ανεπιθύμητη αλληλογραφία σε μια διεύθυνση που μετά βίας έχετε χρησιμοποιήσει ή δεν έχετε κοινοποιήσει ποτέ, ειδικά αν είναι σύντομη ή βασίζεται σε όνομα. Τι βοηθάει: βασιστείτε στο φίλτρο ανεπιθύμητης αλληλογραφίας του παρόχου σας. Δεν χρειάζεται να εγκαταλείψετε μια διεύθυνση μόνο γι' αυτό, αλλά μια λιγότερο προβλέψιμη διεύθυνση μπορεί να βοηθήσει για νέους λογαριασμούς.
Γιατί ξαφνικά λαμβάνω τόση ανεπιθύμητη αλληλογραφία;
Ένα ξαφνικό άλμα συνήθως σημαίνει ότι η διεύθυνσή σας κατέληξε σε μια νέα λίστα ή ότι μια παλιά λίστα άρχισε να χρησιμοποιείται ξανά για αποστολές. Συνήθεις αφορμές είναι μια παραβίαση που αποκαλύφθηκε πρόσφατα, μια εγγραφή ή κλήρωση που κοινοποίησε τη διεύθυνσή σας ή μια νέα καμπάνια που το φίλτρο ανεπιθύμητης αλληλογραφίας σας δεν έχει μάθει ακόμη να εντοπίζει. Η ανεπιθύμητη αλληλογραφία συχνά φτάνει κατά κύματα, επειδή οι λίστες ανταλλάσσονται και αποστέλλονται μαζικά.
Τρεις γρήγορες ερωτήσεις μπορούν να το εντοπίσουν:
- Εγγραφήκατε σε κάτι νέο τις τελευταίες εβδομάδες;
- Η ανεπιθύμητη αλληλογραφία αναφέρει μια συγκεκριμένη εταιρεία, προϊόν ή παλιό λογαριασμό;
- Μια αναζήτηση παραβιάσεων δείχνει πρόσφατη παραβίαση για τη διεύθυνσή σας;
Απαντήσεις, κλικ και φορτωμένες εικόνες
Ορισμένοι spammers αναζητούν επίσης ενδείξεις ότι μια διεύθυνση είναι ενεργή. Η απάντηση σε ανεπιθύμητη αλληλογραφία, το κλικ στους συνδέσμους της (συμπεριλαμβανομένου του συνδέσμου κατάργησης εγγραφής) ή η φόρτωση των απομακρυσμένων εικόνων της μπορούν να δείξουν στον αποστολέα ότι ένα μήνυμα έφτασε σε ενεργό φάκελο εισερχομένων. Το σήμα δεν είναι αξιόπιστο, επειδή ορισμένες εφαρμογές αλληλογραφίας και σαρωτές ασφαλείας φορτώνουν αυτόματα τις εικόνες, αλλά δεν κερδίζετε τίποτα στέλνοντάς το. Αναφέρετε το μήνυμα αντί να απαντήσετε.
Μια πλημμύρα επιβεβαιώσεων εγγραφής
Αν μέσα σε λίγες ώρες φτάσουν δεκάδες ή εκατοντάδες επιβεβαιώσεις εγγραφής σε ενημερωτικά δελτία ή μηνύματα καλωσορίσματος, κάποιος μπορεί να εγγράφει τη διεύθυνσή σας σε πολλούς ιστότοπους ταυτόχρονα. Αυτό μερικές φορές ονομάζεται βομβαρδισμός συνδρομών. Μπορεί να είναι απλή παρενόχληση, αλλά μπορεί επίσης να στοχεύει να θάψει μια πραγματική ειδοποίηση, όπως μια επιβεβαίωση παραγγελίας ή μια ειδοποίηση αλλαγής κωδικού πρόσβασης, κάτω από τον θόρυβο. Ελέγξτε τους σημαντικούς λογαριασμούς σας ανοίγοντας την επίσημη εφαρμογή ή πληκτρολογώντας μόνοι σας τη διεύθυνση του ιστότοπου, όχι ακολουθώντας συνδέσμους μέσα στην πλημμύρα, και μην κάνετε κλικ στους συνδέσμους επιβεβαίωσης.
Πώς μπορείτε να μάθετε ποιος πούλησε ή διέρρευσε τη διεύθυνση email σας;
Συνήθως δεν μπορείτε να αποδείξετε ποιος πούλησε ή διέρρευσε μια διεύθυνση μόλις ξεκινήσει η ανεπιθύμητη αλληλογραφία. Μια μοναδική διεύθυνση ή ψευδώνυμο δείχνει πού χρησιμοποιήσατε αρχικά αυτήν τη διεύθυνση, αλλά δεν μπορεί να ξεχωρίσει μια πώληση από παραβίαση προμηθευτή ή μεταγενέστερη κοινοποίηση. Ο χρόνος, τα προσωπικά στοιχεία και η εταιρεία που αναφέρεται σε ένα μήνυμα είναι ενδείξεις, όχι αποδείξεις.
Χρησιμοποιήστε ξεχωριστή διεύθυνση ή ψευδώνυμο για κάθε εγγραφή
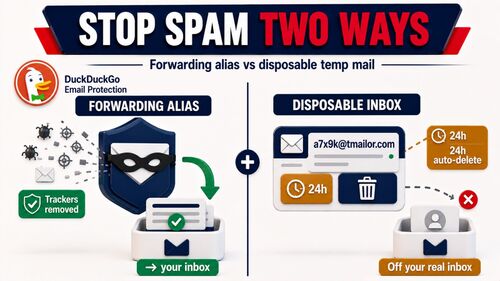
Το Gmail και το Google Workspace υποστηρίζουν τη διευθυνσιοδότηση με προσθήκη ετικέτας: η προσθήκη μιας ετικέτας μετά το όνομα χρήστη σας, όπως yourname+shop, εξακολουθεί να παραδίδεται στα κύρια εισερχόμενά σας και η ετικέτα δείχνει ποια έκδοση της διεύθυνσης χρησιμοποίησε ο αποστολέας. Ωστόσο, η διευθυνσιοδότηση με προσθήκη ετικέτας είναι μόνο μια ένδειξη: μια φόρμα μπορεί να απορρίψει το σύμβολο συν και η ετικέτα μπορεί να αφαιρεθεί πριν κοινοποιηθεί η διεύθυνση. Τα ψευδώνυμα προώθησης πάνε πιο μακριά, επειδή κάθε ψευδώνυμο είναι μια ξεχωριστή διεύθυνση που μπορείτε να απενεργοποιήσετε. Η σύγκρισή μας για προσωρινών ψευδωνύμων αλληλογραφίας και email εξηγεί ποιος τύπος ταιριάζει σε λογαριασμούς που διατηρείτε.
Μια μοναδική διεύθυνση δείχνει ποια διεύθυνση διέρρευσε, όχι ποιος τη διέρρευσε. Η εταιρεία μπορεί να την πούλησε, ένας από τους προμηθευτές της μπορεί να παραβιάστηκε ή μια λίστα μπορεί να έχει περάσει σε άλλα χέρια πιο κάτω.
Τι μπορούν και τι δεν μπορούν να σας πουν οι λεπτομέρειες του μηνύματος
Η διεύθυνση "Προς", τυχόν ετικέτα με σύμβολο συν και το πότε ξεκίνησε η ανεπιθύμητη αλληλογραφία είναι οι πιο χρήσιμες λεπτομέρειες. Οι πλήρεις κεφαλίδες μηνυμάτων δείχνουν από ποιους διακομιστές πέρασε ένα μήνυμα και αν πέρασε τους ελέγχους ταυτοποίησης, αλλά δεν μπορούν να δείξουν ποιος πούλησε ή κοινοποίησε τη διεύθυνσή σας. Οι spammers συχνά στέλνουν μέσω υπηρεσιών ή παραβιασμένων μηχανημάτων που δεν έχουν καμία σχέση με την αρχική διαρροή.
Είναι ασφαλές να κάνετε κλικ στην κατάργηση εγγραφής;
Είναι ασφαλές να διαγραφείτε από μια λίστα αλληλογραφίας που αναγνωρίζετε και θυμάστε ότι εγγραφήκατε, ιδανικά με το ενσωματωμένο κουμπί Κατάργηση εγγραφής της εφαρμογής email σας. Για άγνωστους, ύποπτους ή πλαστοπροσωπημένους αποστολείς, μην ακολουθείτε καθόλου τον σύνδεσμο κατάργησης εγγραφής· επισημάνετε το μήνυμα ως ανεπιθύμητο ή ως phishing.

Χρησιμοποιήστε το κουμπί κατάργησης εγγραφής της εφαρμογής email σας
Οι νόμιμοι διαφημιστές έχουν νομικούς και πρακτικούς λόγους να σέβονται τις εξαιρέσεις. Στις ΗΠΑ, ο οδηγός CAN-SPAM της FTC αναφέρει ότι το εμπορικό email πρέπει να προσφέρει τρόπο εξαίρεσης, τα αιτήματα πρέπει να ικανοποιούνται εντός 10 εργάσιμων ημερών και ο μηχανισμός εξαίρεσης πρέπει να συνεχίζει να λειτουργεί για τουλάχιστον 30 ημέρες μετά την αποστολή του μηνύματος. Οι αποστολείς δεν μπορούν να χρεώσουν τέλος ή να ζητήσουν περισσότερα από τη διεύθυνση email σας και, αφού εξαιρεθείτε, δεν μπορούν να πουλήσουν ή να μεταβιβάσουν τη διεύθυνσή σας, παρά μόνο σε μια εταιρεία που έχει προσληφθεί για να τους βοηθήσει να συμμορφωθούν με τον νόμο.
Η Google απαιτεί επίσης από τους αποστολείς που στέλνουν περισσότερα από 5,000 μηνύματα την ημέρα σε λογαριασμούς Gmail να υποστηρίζουν την κατάργηση εγγραφής με ένα κλικ για μηνύματα μάρκετινγκ και μηνύματα στα οποία έχετε εγγραφεί. Τα συμβατά μηνύματα φέρουν τυπικές κεφαλίδες κατάργησης εγγραφής που μπορούν να χρησιμοποιήσουν το Gmail και άλλες εφαρμογές email για να εμφανίσουν μια επιλογή κατάργησης εγγραφής, ώστε να μην χρειάζεται να ψάχνετε μέσα στο μήνυμα ή να επισκεφτείτε μια σελίδα που επέλεξε ο αποστολέας. Ο οδηγός της FTC για την ανεπιθύμητη αλληλογραφία συνιστά επίσης τις δυνατότητες κατάργησης εγγραφής που προσφέρει ο πάροχος email σας.
Πότε δεν πρέπει να ακολουθήσετε έναν σύνδεσμο κατάργησης εγγραφής
- Δεν αναγνωρίζετε την εταιρεία ή δεν εγγραφήκατε ποτέ.
- Το όνομα ή ο τομέας του αποστολέα μιμείται μια επωνυμία που γνωρίζετε, με μικρά ορθογραφικά λάθη ή έναν άσχετο τομέα.
- Η σελίδα κατάργησης εγγραφής σάς ζητά να συνδεθείτε, να εισαγάγετε κωδικό πρόσβασης ή να δώσετε περισσότερα από τη διεύθυνση email σας.
- Ο σύνδεσμος ξεκινά μια λήψη ή το μήνυμα σάς πιέζει να ενεργήσετε γρήγορα.
Ένας αποστολέας που ήδη αγνοεί τον νόμο δεν έχει κανένα λόγο να σεβαστεί το αίτημά σας και ο σύνδεσμός του μπορεί να επιβεβαιώσει τη διεύθυνσή σας ή να οδηγήσει σε σελίδα phishing. Αναφέρετε το μήνυμα και προχωρήστε.
Πώς να μειώσετε τα ανεπιθύμητα email που λαμβάνετε ήδη
Δεν μπορείτε να αφαιρέσετε τη διεύθυνσή σας από κάθε αντιγραμμένη λίστα, επομένως το σταμάτημα της ανεπιθύμητης αλληλογραφίας συνήθως σημαίνει φιλτράρισμα και αναφορά, όχι διακοπή κάθε αποστολής. Οι συμβουλές της FTC για τους καταναλωτές συνιστούν τα εξής βασικά:
- Επισημάνετε τα ανεπιθύμητα μηνύματα ως spam ή junk στην εφαρμογή email σας.
- Αποκλείστε επίμονους αποστολείς ή τομείς όταν η ίδια πηγή συνεχίζει να περνάει.
- Ελέγχετε πού και πού τον φάκελο ανεπιθύμητης αλληλογραφίας για πραγματικά μηνύματα που πιάστηκαν κατά λάθος.
- Αναφέρετε ανεπιθύμητα μηνύματα στον πάροχο email σας και αναφέρετε απάτες στην FTC στη διεύθυνση ReportFraud.ftc.gov.
Ως επιπλέον προφύλαξη, μην απαντάτε σε ύποπτα μηνύματα και μην καλείτε αριθμούς τηλεφώνου που αναφέρονται σε αυτά.
Η αλλαγή σε νέα διεύθυνση είναι η έσχατη λύση. Βοηθά μόνο αν μεταφέρετε προσεκτικά τους σημαντικούς λογαριασμούς σας και προστατεύσετε τη νέα διεύθυνση καλύτερα από την παλιά.
Κρατήστε την κύρια διεύθυνσή σας έξω από μελλοντικές λίστες εγγραφής
Το πιο αποτελεσματικό μακροπρόθεσμο βήμα είναι να δίνετε την κύρια διεύθυνσή σας σε λιγότερες εταιρείες. Μια απλή διάρθρωση τριών επιπέδων λειτουργεί για τους περισσότερους ανθρώπους:
- Κύρια διεύθυνση: τραπεζικές συναλλαγές, εργασία, κρατικές υπηρεσίες και κάθε λογαριασμός που θα χρειαστείτε για ανάκτηση.
- Ψευδώνυμο προώθησης: αγορές, συνδρομές και λογαριασμοί που διατηρείτε, ώστε να μπορείτε να απενεργοποιήσετε οποιοδήποτε ψευδώνυμο αρχίσει να δέχεται ανεπιθύμητη αλληλογραφία.
- Προσωρινή αλληλογραφία: μεμονωμένες λήψεις, κουπόνια, δοκιμές σε φόρουμ και άλλες εγγραφές χαμηλού κινδύνου που δεν σκοπεύετε να διατηρήσετε.
Πότε ταιριάζει το προσωρινό email και πότε όχι
Μια προσωρινή διεύθυνση email κρατά τις μεμονωμένες εγγραφές μακριά από τα κύρια εισερχόμενά σας. Αν μια διεύθυνση που χρησιμοποιήσατε για μία μόνο εγγραφή δεχτεί αργότερα ανεπιθύμητα μηνύματα, αυτή η εγγραφή αποτελεί χρήσιμη ένδειξη, αν και δεν μπορεί να αποδείξει αν η διεύθυνση διαμοιράστηκε από την εταιρεία, από κάποιον προμηθευτή της ή από κάποιον πιο κάτω στην αλυσίδα. Αν είστε νέοι στην ιδέα, αυτή η επισκόπηση του τρόπου λειτουργίας της προσωρινής αλληλογραφίας καλύπτει τα βασικά.
Το Tmailor είναι μόνο για λήψη, επομένως δεν μπορείτε να στείλετε ή να απαντήσετε από τη διεύθυνση και δεν δέχεται συνημμένα. Τα μηνύματα διαγράφονται αυτόματα περίπου 24 ώρες μετά την άφιξή τους. Μπορείτε να επιστρέψετε στην ίδια διεύθυνση αργότερα με το Access Token, αλλά ένα χαμένο token δεν μπορεί να ανακτηθεί και ορισμένοι ιστότοποι αποκλείουν τομείς προσωρινού email. Αυτό καθιστά το προσωρινό email ακατάλληλο για τραπεζικές συναλλαγές, εργασία, αγορές για τις οποίες μπορεί να χρειαστείτε αποδείξεις ή οποιονδήποτε λογαριασμό μπορεί να χρειαστεί να ανακτήσετε. Για περισσότερα σχετικά με τις καθημερινές χρήσεις, δείτε το στον οδηγό μας για την προσωρινή προστασία από email και ανεπιθύμητα μηνύματα.
Συχνές Ερωτήσεις
Γιατί λαμβάνω ανεπιθύμητη αλληλογραφία που δεν απευθύνεται σε εμένα;
Η διεύθυνσή σας ήταν πιθανώς κρυφός παραλήπτης (BCC) ή μέρος μιας λίστας αλληλογραφίας. Οι αποστολείς ανεπιθύμητης αλληλογραφίας συχνά βάζουν στη γραμμή Προς μια διαφορετική διεύθυνση ή καμία και στέλνουν την πραγματική λίστα ως κρυφούς παραλήπτες, ώστε η διεύθυνσή σας να μην εμφανίζεται παρόλο που το μήνυμα έφτασε σε εσάς. Το ίδιο μπορεί να φαίνεται και η αλληλογραφία που στέλνεται σε ψευδώνυμο ή σε διεύθυνση προώθησης.
Το ότι λαμβάνω ανεπιθύμητα μηνύματα σημαίνει ότι ο λογαριασμός email μου παραβιάστηκε;
Συνήθως όχι. Για να σας στείλει κάποιος ανεπιθύμητα μηνύματα χρειάζεται μόνο τη διεύθυνσή σας, όχι πρόσβαση στα εισερχόμενά σας. Τα σημάδια μιας πραγματικής παραβίασης είναι διαφορετικά: απεσταλμένα μηνύματα που δεν γράψατε εσείς, ειδοποιήσεις σύνδεσης ή αλλαγής κωδικού πρόσβασης που δεν προκαλέσατε, κανόνες προώθησης που δεν δημιουργήσατε ή επαφές που λένε ότι έλαβαν περίεργα μηνύματα από εσάς.
Μπορεί ένας spammer να καταλάβει ότι άνοιξα ένα email;
Μερικές φορές. Αν η εφαρμογή email σας φορτώνει απομακρυσμένες εικόνες, ένα αίτημα εικόνας μπορεί να πληροφορήσει τον διακομιστή του αποστολέα ότι το μήνυμα φορτώθηκε και πότε. Δεν αποτελεί απόδειξη ότι το διαβάσατε, επειδή ορισμένες εφαρμογές φορτώνουν εικόνες μέσω διακομιστή μεσολάβησης και οι σαρωτές ασφαλείας ενδέχεται να ανοίγουν μηνύματα αυτόματα. Η απενεργοποίηση της αυτόματης φόρτωσης απομακρυσμένων εικόνων στην εφαρμογή email σας εξασθενίζει αυτό το σήμα.
Πρέπει να αλλάξω τη διεύθυνση email μου εξαιτίας της ανεπιθύμητης αλληλογραφίας;
Συνήθως όχι ως πρώτο βήμα. Τα φίλτρα, οι αναφορές και οι ξεχωριστές διευθύνσεις για νέες εγγραφές αντιμετωπίζουν τα περισσότερα ανεπιθύμητα μηνύματα. Εξετάστε το ενδεχόμενο μιας νέας διεύθυνσης μόνο αν η παλιά έχει γίνει άχρηστη και σχεδιάστε τη μετάβαση: ενημερώστε πρώτα τους σημαντικούς λογαριασμούς και τις ρυθμίσεις ανάκτησης και μετά συνεχίστε να ελέγχετε την παλιά διεύθυνση για αρκετό καιρό ώστε να εντοπίσετε ό,τι τυχόν σας ξέφυγε.
Είναι όλα τα ανεπιθύμητα εμπορικά email παράνομα στις ΗΠΑ;
Όχι. Ο νόμος CAN-SPAM δεν απαγορεύει τα ανεπιθύμητα εμπορικά email· θεσπίζει κανόνες γι' αυτά. Οι κανόνες αυτοί απαιτούν αληθείς πληροφορίες κεφαλίδας και γραμμής θέματος, αναγνώριση του μηνύματος ως διαφήμισης, έγκυρη ταχυδρομική διεύθυνση και λειτουργική δυνατότητα εξαίρεσης (opt-out) που τηρείται εντός 10 εργάσιμων ημερών. Η συλλογή διευθύνσεων και οι επιθέσεις λεξικού θεωρούνται επιβαρυντικές παραβάσεις.
Δεν μπορείτε να εντοπίσετε κάθε ανεπιθύμητο μήνυμα, αλλά μπορείτε να σταματήσετε να τροφοδοτείτε νέες λίστες
Τα ανεπιθύμητα μηνύματα ξεκινούν από μια διεύθυνση που κάποιος συνέλεξε, μοιράστηκε ή μάντεψε, και μόλις αυτή κυκλοφορήσει, δεν μπορείτε να την πάρετε πίσω. Αυτό που μπορείτε να ελέγξετε είναι σε πόσες νέες λίστες φτάνει η κύρια διεύθυνσή σας. Αναφέρετε ό,τι περνάει, κάντε εξαίρεση (unsubscribe) μόνο από αποστολείς που αναγνωρίζετε και κρατάτε τις μεμονωμένες εγγραφές ξεχωριστές. Την επόμενη φορά που μια λήψη ή ένα κουπόνι θα ζητήσει email, δημιουργήστε ένα δωρεάν προσωρινό μήνυμα για αυτό αντί να χρησιμοποιήσετε το πραγματικό σας.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.