Tmailor
Kann ich temporäre E-Mail sicher für OTP-Verifizierungscodes verwenden? Was funktioniert und was scheitert
Ja, temporäre E-Mail kann viele E-Mail-OTP-Codes empfangen. Sie scheitern, wenn eine Website Wegwerfadressen ablehnt, der Absender verzögert oder der Posteingang zuerst nicht mehr verfügbar ist. Sehen Sie, wie E-Mail-Codes im Vergleich zu SMS- und Authenticator-Apps abschneiden und was zu tun ist, wenn ein Code nie ankommt.
Schneller Zugang
Wichtige Erkenntnisse
Ja. Ein temporärer Posteingang kann einen OTP oder Verifizierungscode erhalten, wenn der Dienst ihn per E-Mail sendet, Wegwerfadressen akzeptiert und zustellt, bevor die Nachricht oder der Posteingang nicht mehr verfügbar wird. Temporäre E-Mail kann keine SMS-Codes oder Authenticator-App-Codes empfangen. Wenn eine Seite Wegwerf-E-Mails ablehnt, verwenden Sie eine langfristige Adresse, die Sie kontrollieren, anstatt zu versuchen, die Beschränkung zu umgehen.
- Nur per E-Mail. Temporäre E-Mail erhält Codes, die per E-Mail verschickt werden. Sie hat keine Telefonnummer, daher kann sie keine Textnachrichten, Sprachanrufe oder Codes empfangen, die in einer Authenticator-App generiert werden.
- Drei Bedingungen. Der Dienst muss den Code per E-Mail senden, die Adresse akzeptieren und zustellen, solange Sie den Posteingang noch öffnen können.
- Eine Ablehnung ist endgültig. Wenn eine Seite Wegwerf-E-Mails ablehnt oder ein Konto später wiederhergestellt werden muss, melden Sie sich stattdessen mit einer langfristigen E-Mail an, die Sie kontrollieren.
- Stärkere Anmeldung für wichtige Konten. Per E-Mail und SMS versandte Codes sind eine schwache Form des Anmeldeschutzes; eine Authenticator-App ist stärker, und ein Passkey ist phishing-resistent.
Kann temporäre E-Mail OTP-Codes empfangen?
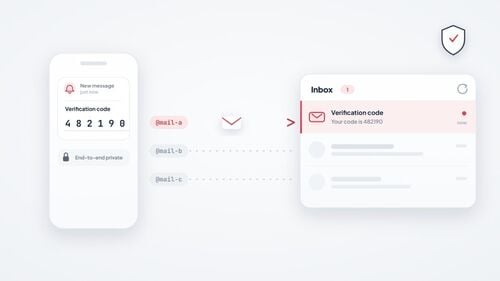
Ja. Eine temporäre E-Mail kann Verifizierungscodes erhalten, wenn der Dienst den Code per E-Mail sendet. Ein Wegwerf-Posteingang akzeptiert E-Mails über denselben Standard-SMTP-Pfad wie ein permanentes Postfach: Der Dienst erstellt die Nachricht, sein Mailserver übergibt sie, und der temporäre Mailserver nimmt sie an. Wenn Sie neu bei Wegwerf-Postfächern sind, behandelt unser Leitfaden zu wie temporäre Post funktioniert die Grundlagen.
Ob der Code Sie erreicht, hängt weniger von der temporären E-Mail selbst ab und mehr vom Absender. Der Dienst entscheidet, ob eine Wegwerfadresse akzeptiert wird, wie schnell sie gesendet wird und wie lange der Code gültig bleibt. Der Rest dieser Seite behandelt, wann die Zustellung funktioniert, warum Codes ausfallen, wie E-Mail-Codes im Vergleich zu anderen Verifizierungsmethoden abschneiden und was zu tun ist, wenn einer nicht ankommt.
E-Mail-OTP vs. SMS-OTP, Authenticator-Apps und Passkeys
Ein E-Mail-OTP ist ein einmaliger Code, der an einen Posteingang gesendet wird. Ein SMS-OTP geht an eine Telefonnummer. Eine Authenticator-App (TOTP) generiert den Code auf Ihrem eigenen Gerät, und ein Passkey ersetzt den getippten Code durch eine kryptografische Anmeldung. Temporäre E-Mail kann nur bei der ersten helfen. Für Konten, die Ihnen wichtig sind, schützt Sie ein Passkey oder eine Authenticator-App besser als jeder Code, der Ihnen zugestellt werden muss.
Zwei verschiedene Aufgaben teilen sich das Wort „Code“. Ein per E-Mail versandter Code bestätigt oft nur, dass Sie eine E-Mail-Adresse während der Anmeldung kontrollieren. Ein Login-Code hingegen ist Teil der Anmeldung. Die Richtlinien für digitale Identität des NIST (SP 800-63B-4) besagen, dass E-Mail nicht für Out-of-Band-Authentifizierung verwendet werden darf, während Codes, die nur eine E-Mail-Adresse bestätigen, oder Wiederherstellungscodes außerhalb dieser Regel fallen. Viele Dienste folgen einer ähnlichen Aufteilung: Sie senden per E-Mail einen Code, um eine neue Adresse zu bestätigen, und bieten dann ein Telefon, eine App oder einen Passkey für die Anmeldung an.

| Methode | Woher der Code stammt | Hauptschwäche | Phishing-resistent? | Kann temporäre E-Mail helfen? |
|---|---|---|---|---|
| E-Mail-OTP | An einen Posteingang gesendet | Jeder, der diesen Posteingang öffnen kann, kann den Code lesen; er kann gephisht werden | Nein | Ja, für Anmeldungen mit geringem Risiko, die Wegwerf-E-Mails akzeptieren |
| SMS-OTP | An eine Telefonnummer gesendet | SIM-Swaps, SS7-Abfang, recycelte Nummern; es kann gephisht werden | Nein | Nein. Tmailor hat keine Telefonnummern |
| Authenticator-Code (TOTP) | Auf deinem Gerät generiert | Der sechsstellige Code kann weiterhin gephisht werden; das geteilte Geheimnis muss geschützt bleiben | Nein | Nein. Er befindet sich in einer App auf deinem Gerät |
| Passkey | Ein FIDO-Zugangsnachweis auf deinem Gerät oder in deinem Passwortmanager | Schwächere Fallback- oder Wiederherstellungsmethoden für das Konto | Ja | Nein. Er ist an dein Gerät oder deinen Passwortmanager gebunden |
E-Mail-, SMS- und TOTP-Codes können alle gephisht werden, aber ihre Risiken sind nicht identisch. SMS fügt SIM-Swap, SS7 und recycelte Nummern hinzu; ein E-Mail-Code ist nur so sicher wie das Postfach; und TOTP hängt davon ab, das geteilte Geheimnis zu schützen. Öffentliche Leitlinien unterstützen diese Unterscheidungen. Das Faktenblatt der CISA „Implementing Phishing-Resistant MFA“ platziert App-basierte Codes über SMS- oder Sprachcodes, die sie als letzte Option bezeichnet, und weist darauf hin, dass beide weiterhin für Phishing anfällig sind. Die CISA sagt, dass App-basierte Codes weder SIM-Swaps noch SS7-Angriffen ausgesetzt sind, und beschreibt FIDO/WebAuthn als die einzige weit verbreitete phishing-resistente Authentifizierung, neben PKI-basierter MFA. Der Leitfaden von MDN zu Einmalpasswörtern kommt zu einem ähnlichen Schluss: Alle Formen von OTP sind anfällig für Phishing, SMS sind viel schwächer als E-Mail gegen Abfangen, und Passkeys sind die bessere Wahl für die allgemeine Anmeldung.
Ein Passkey ist ein Anmeldenachweis auf Basis von FIDO-Standards, und die FIDO Alliance beschreibt Passkeys als phishing-resistent. Der Schutz deckt die Passkey-Anmeldung selbst ab. Wenn ein Konto weiterhin einen schwächeren Fallback wie einen SMS-Reset zulässt, kann dieser Fallback die Schwachstelle bleiben.
Warum fragen Websites nach einer Telefonnummer statt nach einer E-Mail?
Einige Websites nutzen die Telefonverifizierung als zusätzliches Anti-Missbrauchs-Signal oder als Wiederherstellungskanal. Sie beseitigt Betrug nicht, und die telefonbasierte Wiederherstellung bringt eigene Risiken mit sich: SIM-Swaps, Nummernportierung und recycelte Nummern. NIST behandelt Codes, die über das Telefonnetz gesendet werden, als „eingeschränkte“ Methode und weist Dienste an, auf Anzeichen wie eine SIM-Änderung oder Nummernportierung zu achten, bevor sie sich darauf verlassen. Wenn dein Ziel ein Postfach ist, das überhaupt kein Telefon benötigt, behandelt unser Leitfaden zu Erstellung einer E-Mail ohne Telefonnummer, welche Anbieter fragen und welche nicht.
Gibt dir Tmailor eine temporäre Telefonnummer?
Nein. Tmailor ist ein reiner Empfangs-E-Mail-Dienst. Er stellt keine Telefonnummern bereit und kann keine SMS- oder Sprachcodes empfangen. Wenn ein legitimer Dienst SMS benötigt, verwende eine Nummer, die du kontrollierst und nutzen darfst, oder entscheide dich, nicht fortzufahren. Tmailor kann diesen Schritt nicht für dich übernehmen.
Vermeide öffentliche SMS-Empfangsseiten für jeden Code oder jedes Konto, das dir wichtig ist. Diese Seiten veröffentlichen eingehende Nachrichten absichtlich auf einer offenen Seite, sodass jeder einen für dich bestimmten Code lesen kann. Forscher, die ein Jahr lang 29 öffentliche SMS-Gateways überwachten (Moreno und Kollegen, „Your Code is 0000“, 2023), sammelten mehr als 70 Millionen Nachrichten, die an 17.141 Nummern gesendet wurden. Wiederverwendete Nummern bergen ein zweites Risiko. Eine Princeton-Studie zum Nummernrecycling bei zwei US-Anbietern (Kevin Lee und Arvind Narayanan, eCrime 2021) ergab, dass 215 von 259 untersuchten verfügbaren Nummern recycelt und mindestens einem Angriff ausgesetzt waren. Die Studie fand außerdem, dass 171 der 259 Nummern durch Passwortwiederherstellung bei sechs beliebten Websites eine Kontoübernahme ermöglichten und 19 von 200 recycelten Nummern innerhalb einer Woche weiterhin sicherheitsrelevante Nachrichten wie Passcodes erhielten.
Wo temporäre E-Mail hineinpasst
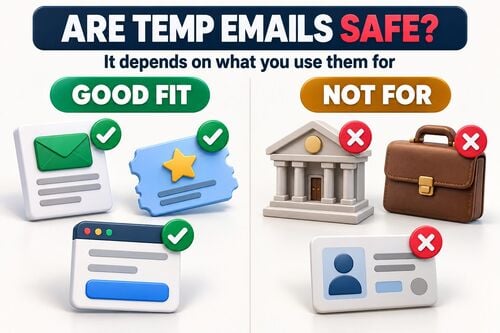
Temporäre E-Mail eignet sich gut für per E-Mail versandte Codes bei Anmeldungen mit geringem Einsatz: ein Forum, ein Newsletter, ein einmaliger Download oder eine Produktprobe, die du vielleicht nicht behältst. Für ein Konto, das du behalten möchtest, verwende eine langfristige E-Mail und aktiviere eine Authenticator-App oder einen Passkey, sobald das Konto eingerichtet ist. Welchen Kanal auch immer ein Code verwendet, gib ihn nicht an eine Person weiter, die dich kontaktiert und danach fragt. Gib einen Code nur in dem Dienst oder der App ein, in dem du die Verifizierung gestartet hast.
Wann die OTP-Zustellung normalerweise funktioniert
Die Zustellung an temporäre E-Mail funktioniert, wenn drei Dinge zusammenkommen: Der Dienst sendet den Code per E-Mail, er akzeptiert Wegwerfadressen, und der empfangende Server ist aktiv und nimmt die Nachricht umgehend an. Die Richtlinien variieren stark je nach Website, daher ist das einzige verlässliche Signal, was die Website mit deiner Adresse macht.

Was ein großer Domain-Pool bewirkt und was nicht
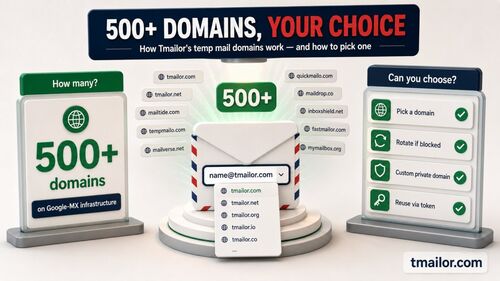
Tmailor bietet Adressen über mehr als 500 Domains an, was dir die Wahl einer temporären Adresse gibt. Das garantiert keine Zustellung und ändert auch nicht die Wegwerf-E-Mail-Politik einer Website. Wenn eine Website die Adresse ablehnt, respektiere diese Entscheidung und verwende eine langfristige E-Mail, die du kontrollierst, anstatt weitere Wegwerfadressen auszuprobieren.
Geschwindigkeitsfaktor
OTP-Codes sind zeitkritisch, daher ist auch die Empfangsseite wichtig. Tmailor nimmt eingehende Mails über Google-MX-Server entgegen, sodass Absender an einen weit verbreiteten Mailpfad übergeben und normale Wiederholungsversuche wie vorgesehen funktionieren. Das beschreibt den Mechanismus, keine Geschwindigkeitsgarantie; der Hintergrund liegt in , warum Tmailor Googles Server für eingehende E-Mails nutzt. Kein Posteingang kann eine Nachricht empfangen, die der Absender noch nicht gesendet hat.
Warum OTP-Codes scheitern
Wenn ein OTP nicht im Wegwerf-Posteingang ankommt, liegt die Ursache meist in einer von drei Gruppen. Jede erfordert eine andere Reaktion, daher hilft es zu wissen, mit welcher du es zu tun hast, bevor du es erneut versuchst. Wenn deine temporäre E-Mail überhaupt keine E-Mails erhält, prüfe zuerst, ob jede Nachricht fehlt oder nur der Code einer Seite. Ein einzelner fehlender Code deutet meist auf den Absender, seine Adressrichtlinie oder den Zustellkanal hin; wenn von mehreren unabhängigen Absendern nichts ankommt, deutet das auf den Posteingang oder den Empfangsdienst hin.
Die Seite verweigert Wegwerf-Adressen
Einige Dienste prüfen Anmeldungen anhand interner oder externer Listen von Wegwerf-Domains. Sie können die Adresse bei der Anmeldung mit einem Fehler ablehnen oder das Formular akzeptieren und den Code nie senden. Betrachte es in jedem Fall als Entscheidung der Seite und nutze für dieses Konto eine langfristige E-Mail, die du kontrollierst. Unser Leitfaden warum Websites Wegwerf-Domains ablehnen erklärt, wie diese Filterung funktioniert.
Der Code wird verzögert oder nie gesendet
Absender stellen Nachrichten in die Warteschlange und drosseln sie, und einige führen vor dem Senden Anti-Missbrauchs-Prüfungen durch. Ein empfangender Server kann auch den ersten Versuch zurückstellen, eine Spam-Abwehrtechnik namens Greylisting, sodass der Code erst nach einem erneuten Zustellversuch des Absenders eintrifft. Wiederholtes Drücken von „Erneut senden“ kann eine Abklingzeit auslösen, und ein neuer Code macht den vorherigen oft ungültig. Eine kurze Verzögerung ist in einem offenen Posteingang harmlos, kann aber einen 10-Minuten-Countdown überdauern.
Der Code ist woanders hingegangen
Der Code könnte an eine andere Adresse gegangen sein als die, die du gerade beobachtest, an die bereits hinterlegte E-Mail eines bestehenden Kontos oder an einen ganz anderen Kanal wie SMS oder eine App-Benachrichtigung. Ein Code kann auch eintreffen, nachdem ein zeitgesteuerter Posteingang bereits auf eine neue Adresse umgestellt wurde. Für eine Ursache-für-Ursache-Anleitung mit Plattformhinweisen siehe den Leitfaden zu 12 Gründen, warum eine OTP-E-Mail nicht ankommt.
OTP-Zuverlässigkeit nach Postfachtyp
Offenlegung: Tmailor veröffentlicht diesen Blog, und Tmailor ist das Beispiel für einen wiederverwendbaren Posteingang im untenstehenden Vergleich. Auch seine Einschränkungen gelten: Er ist nur empfangsfähig, Nachrichten bleiben nach ihrem Eintreffen etwa 24 Stunden sichtbar, ein verlorener Access Token kann nicht wiederhergestellt werden, und einige Seiten lehnen Wegwerf-Domains komplett ab.
Nicht jede temporäre E-Mail verhält sich bei der Verifizierung gleich. Entscheidend ist, wie lange du den Posteingang lesen kannst und ob du später zur gleichen Adresse zurückkehren kannst. Wenn du einen schnellen, zeitgesteuerten Posteingang möchtest, beginnt Tmailors 10-minütige Mail mit einem 10-Minuten-Countdown, den du auf bis zu 60 Minuten Restzeit verlängern kannst. Für eine nach Bedarf sortierte Auswahl siehe die beste temporäre Mail für OTP-Aufschlüsselung.
| Posteingangsmodell | Wie lange du ihn lesen kannst | Kannst du später zurückkehren? | OTP-Eignung | Am besten für |
|---|---|---|---|---|
| Zeitgesteuerter Posteingang (10-Minuten-Mail) | Ein Countdown, meist 10 Minuten; Tmailors kann auf bis zu 60 Minuten Restzeit verlängert werden | Meist nein; bei Tmailor bleibt eine aktuelle Adresse auf demselben Gerät im Verlauf, solange sie noch verfügbar ist | Für sofortige Codes in Ordnung; riskant, wenn die Zustellung verzögert ist | Einmalige Abrufe, die du nie wieder besuchen wirst |
| Wiederverwendbarer Posteingang (Tmailor) | Jede Nachricht bleibt nach ihrem Eintreffen etwa 24 Stunden sichtbar | Ja, auf jedem Gerät mit dem gespeicherten Access Token | Gut, wenn die Seite die Adresse akzeptiert; deckt Verzögerungen und spätere Codes ab | Anmeldungen, die du vielleicht wieder brauchst, mehrstufige Abläufe |
| Öffentlicher gemeinsamer Posteingang | Variiert je nach Anbieter | Jeder, der die Adresse kennt, kann ihn öffnen | Wird häufig abgelehnt, und der Code ist für andere sichtbar | Nur für Wegwerftests mit geringem Risiko |
Wie lange OTP-Codes gültig bleiben
Der sendende Dienst legt das Ablaufdatum fest, nicht dein E-Mail-Anbieter. Anmelde- und Registrierungscodes sind oft nur wenige Minuten gültig, während E-Mail-Verifizierungslinks und Wiederherstellungscodes länger gültig sein können; auf dem Bildschirm oder in der E-Mail steht normalerweise, wie lange. NIST verlangt, dass eine konforme Out-of-Band-Authentifizierung innerhalb von 10 Minuten abgeschlossen wird, aber diese Regel gilt für Anmeldeschritte, die den Standard erfüllen, nicht für jeden per E-Mail gesendeten Code. Betrachte den Countdown auf dem Bildschirm als das eigentliche Limit.
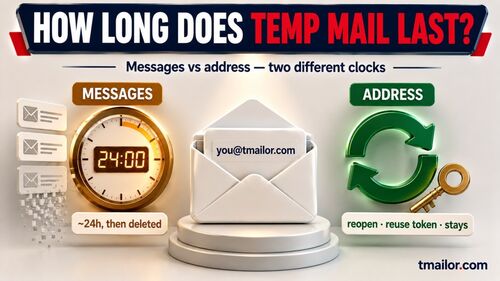
Code-Lebensdauer und Nachrichten-Lebensdauer sind unterschiedliche Uhren. Auf Tmailor bleibt eine Nachricht etwa 24 Stunden nach ihrem Eintreffen sichtbar, während der darin enthaltene Code innerhalb von Minuten ablaufen kann. Unser Leitfaden zu wie lange temporäre Post hält trennt die Nachrichtenaufbewahrung von der Wiederverwendung von Adressen.
Checkliste zur Fehlerbehebung, wenn ein OTP nicht ankommt
Führe diese Prüfungen der Reihe nach durch, bevor du annimmst, dass die temporäre E-Mail das Problem ist:
- Warte den Timer ab und sende dann einmal erneut. Verwende nur den neuesten Code, der ankommt.
- Bestätige die Adresse und den Kanal. Bestätige, dass die Adresse auf dem Bestätigungsbildschirm mit dem Posteingang übereinstimmt, den du beobachtest, und prüfe, ob der Dienst den Code per SMS, per App-Prompt oder an eine ältere gespeicherte E-Mail gesendet hat.
- Lass den Posteingang offen. Ein Tmailor-Posteingang ist eine einzige Liste ohne Spam-Ordner, daher gibt es keinen anderen Ort, an dem man suchen könnte. Wenn der Zeitpunkt unsicher ist, beginne mit einer wiederverwendbaren temporären E-Mail-Adresse und speichere dessen Access Token.
- Respektiere eine Ablehnung. Wenn die Seite die Adresse ablehnt oder keinen Code an sie sendet, nutze eine langfristige E-Mail, die du für dieses Konto kontrollierst. Adresse für Adresse zu versuchen, verstößt gegen die Richtlinien der Seite und bringt das Konto in Gefahr.
Das oben unter „The Code Went Somewhere Else“ verlinkte Diagnose-Hub behandelt jede Ursache ausführlich, darunter Steam, Epic Games, Discord, Binance, Instagram und X.
Zeitgesteuerter vs. wiederverwendbarer Posteingang: Welchen soll man für OTP verwenden
Benutze einen zeitlich begrenzten Posteingang nur, wenn du einen sofortigen Code brauchst und das Konto nicht behältst. Verwende eine wiederverwendbare Adresse, wenn der Dienst später Verifizierungen, Sicherheitswarnungen oder Passwort-Zurücksetzungs-Nachrichten senden könnte. Speichere den Access Token sicher: Jeder, der ihn hat, kann den Posteingang öffnen, und ein verlorener Access Token kann vom Support nicht wiederhergestellt werden.

Auf Tmailor wechselt die Seite am Ende des Countdowns zu einer neuen Adresse; die vorherige Adresse verschwindet dadurch nicht sofort. Die vorherige Adresse wird im Verlauf auf demselben Gerät gespeichert und kann erneut geöffnet werden, solange sie noch verfügbar ist; ihr Access Token ermöglicht es, sie auf einem anderen Gerät erneut zu öffnen. Nachrichten, die ankommen, bleiben etwa 24 Stunden sichtbar.
Für einen direkten Vergleich zur Zeitfrage siehe temporäre Post versus 10-minütige Post für OTP. Die Sicherheits- und Datenschutzkompromisse zwischen den beiden Modellen werden im Leitfaden zu wiederverwendbare versus kurzlebige Postfächer behandelt.
Mehrstufige Verifizierung
Einige Plattformen schicken eine Bestätigungs-E-Mail, dann eine separate OTP und schließlich eine Einrichtungsnachricht. Mit einem kurzen Countdown könntest du die erste erwischen und eine OTP verpassen, die ein paar Minuten später ankommt. Eine wiederverwendbare Adresse empfängt weiterhin neue Nachrichten, solange du sie wieder öffnen kannst.
Re-Verifikation und Sicherheitswarnungen
Soziale und SaaS-Plattformen verifizieren oft erneut, wenn du dich von einem neuen Gerät aus anmeldest. Wenn deine ursprüngliche Anmeldeadresse nicht mehr verfügbar ist, kannst du die Überprüfung nicht abschließen und verlierst möglicherweise den Zugang. Eine wiederherstellbare Adresse hält diesen Weg offen.
Sicherheitsnetz für das Zurücksetzen des Passworts
Eine E-Mail zum Zurücksetzen des Passworts geht an die Adresse, mit der du dich angemeldet hast. Eine zeitlich begrenzte Adresse ist möglicherweise schon weg. Eine wiederverwendbare Adresse, die du mit ihrem Access Token wieder öffnest, kann trotzdem eine neue Reset-E-Mail empfangen, die dann etwa 24 Stunden sichtbar bleibt.
Die einfache Regel
Wenn du auf eine der beiden Fragen mit „vielleicht“ oder „ja“ antwortest, verwende eine wiederverwendbare Adresse: (1) Werde ich diese Adresse nach den nächsten Minuten noch einmal brauchen? (2) Möchte ich dieses Konto behalten? Für einmalige Downloads, Newsletter-Vorschauen und schnelle Produkttests reicht ein zeitlich begrenzter Posteingang aus.
OTP auf bestimmten Plattformen
Die E-Mail-Zustellung funktioniert technisch überall gleich, aber die Seiten unterscheiden sich darin, ob sie Wegwerf-Adressen akzeptieren und welchen Kanal sie für Codes verwenden. Unser Leitfaden zu Anmeldung in sozialen Netzwerken behandelt diese Abläufe, und wenn eine Plattform die Adresse ablehnt, verwende dafür eine langfristige E-Mail. KI-Tools fügen eigene Login-Codes hinzu; der ChatGPT-Anmelde- und Login-Code-Leitfaden behandelt diesen Fall. Um im Voraus zu prüfen, wo eine Wegwerf-Adresse wahrscheinlich abgelehnt wird, sieh dir an, welche Seiten temporäre Post akzeptieren.
Wofür man temporäre E-Mail-OTP nicht verwenden sollte
Temporäre E-Mail ist für datenschutzbewusste Anmeldungen und Konten mit geringem Risiko gedacht, nicht für alles, was du wiederherstellen musst. Verwende sie nicht für Bankgeschäfte, Zahlungen, Behörden, Gesundheitswesen oder ein Hauptkonto, das mit deiner Identität verknüpft ist. Selbst wenn ein Code ankommt, kann der Verlust des Zugangs zum Postfach Warnungen, Wiederherstellung und spätere Verifizierung blockieren, und diese Dienste können Wegwerf-Adressen nach ihren eigenen Richtlinien ablehnen. Für einen umfassenderen Überblick, wo Wegwerf-Postfächer passen, siehe ob temporäre E-Mails sicher sind. Das ist eine Grenze, die man respektieren muss, kein Hindernis, das man umgehen sollte.
OTP-Tests für QA- und Entwicklungsteams
Teams, die ihre eigenen Anmeldeabläufe mit Wegwerf-Postfächern testen, stoßen in großem Umfang auf OTP-Probleme: erneute Sende-Stürme, unklare Zuständigkeit für Fehler und Codes, die erst ankommen, nachdem ein Testschritt bereits weitergegangen ist. Die Lösungen sind prozedural: Teste mit mehr als einer Adresse, begrenze erneute Sendeversuche und verfolge die Zeit bis zur ersten OTP als Metrik, damit Regressionen sichtbar werden. Eine fertige OTP-Risiko-Checkliste für Teams legt das vollständige Protokoll dar.
Häufig gestellte Fragen
Kann temporäre E-Mail SMS-Codes empfangen oder mir eine Telefonnummer geben?
Nein. Temporäre E-Mail empfängt nur E-Mails, und Tmailor stellt keine Telefonnummern bereit. Wenn ein Dienst SMS verlangt, verwende eine Nummer, die du kontrollierst und nutzen darfst, oder brich den Vorgang ab. Vermeide öffentliche SMS-Empfangsseiten, denn jeder kann die dort angezeigten Codes lesen.
Warum kommt meine OTP in meiner normalen E-Mail an, aber nicht in meiner temporären E-Mail?
Die Seite kann Wegwerf-Adressen ablehnen oder stillschweigend überspringen, aber auch andere Ursachen sind möglich: ein Tippfehler in der Adresse, ein Code, der an die bereits hinterlegte E-Mail gesendet wurde, oder eine langsamere Zustellung an diesen Posteingang. Überprüfe zuerst die Adresse und den Kanal. Wenn die Seite nicht an Wegwerf-Adressen sendet, verwende für dieses Konto deine reguläre E-Mail-Adresse.
Ist es sicher, temporäre E-Mail für OTP zu verwenden?
Es ist sicher für Anmeldungen mit geringem Risiko, bei denen du keine langfristige Wiederherstellung benötigst, wie Foren, Newsletter, einmalige Downloads und schnelle Produkttests. Es ist nicht geeignet für Banken, Behörden, Gesundheitswesen oder Konten, die mit deiner Identität verknüpft sind, da du ein Postfach brauchst, das du jahrelang kontrollierst, um diese Konten wiederherzustellen.
Kann ich temporäre E-Mail-OTP für Bank- oder Finanzdienstleistungen verwenden?
Nein. Verwende keine temporäre E-Mail für Bank- oder Finanzkonten. Selbst wenn ein Code ankommt, kann der Verlust des Postfachzugriffs Benachrichtigungen, Wiederherstellung oder spätere Verifizierung blockieren, und der Dienst kann Wegwerf-Adressen nach seinen Richtlinien ablehnen.
Wie lange bleibt ein OTP-Code normalerweise gültig?
Das hängt vom Dienst und der Aktion ab. Behandle Login- und Anmeldecodes als ein Zeitfenster von wenigen Minuten, es sei denn, der Bildschirm zeigt einen Timer an; E-Mail-Verifizierungslinks und Wiederherstellungscodes können länger gültig sein. Der sendende Dienst legt das Ablaufdatum fest, nicht dein E-Mail-Anbieter.
Was soll ich tun, wenn der OTP nach Ablauf meines 10-Minuten-Posteingangs ankommt?
Bei Tmailor wechselt das Ende des Countdowns die Seite zu einer neuen Adresse, aber die vorherige Adresse bleibt auf demselben Gerät im Verlauf, solange sie noch verfügbar ist. Du kannst auch Zeit hinzufügen, bevor der Countdown endet, bis zu 60 Minuten verbleiben. Wenn du die Adresse später oder auf einem anderen Gerät benötigst, speichere deren Access Token; ein verlorener Access Token kann nicht wiederhergestellt werden.
Hilft es, auf „Code erneut senden“ zu klicken, wenn der erste OTP nicht angekommen ist?
Manchmal, aber nur einmal und nur nach Ablauf des Bildschirmtimers. Zusätzliche Taps können eine Abklingzeit auslösen, und jede neue Anfrage kann den vorherigen Code abbrechen. Wenn die Seite Wegwerfadressen ablehnt, ändert das erneute Versenden daran nichts; verwende für dieses Konto eine langfristige E-Mail-Adresse.
Gibt es eine Möglichkeit, im Voraus herauszufinden, ob eine Plattform temporäre E-Mail blockiert?
Manchmal. Ein expliziter Anmeldefehler wie „Wegwerf-E-Mail nicht erlaubt“ oder die eigenen Hilfeseiten der Seite können es anzeigen. Es gibt keine universelle Kompatibilitätsliste, und einige Seiten akzeptieren das Formular, senden den Code aber nie, sodass ein Verzeichnis von Seiten, die dafür bekannt sind, temporäre E-Mail zu blockieren, eine Planungshilfe und keine Garantie ist.
Kann ich OTP-Codes in einer temporären E-Mail-App erhalten?
Ja. Tmailors Android- und iOS-Apps sowie der Telegram-Bot empfangen E-Mails auf die gleiche Weise wie die Webversion. Wenn der Code die Adresse erreicht, erscheint er im mobilen Posteingang. Um dieselbe Adresse auf einem anderen Gerät zu öffnen, verwende deren Access Token.
Welche temporäre E-Mail ist am zuverlässigsten für OTP?
Für Seiten, die Wegwerf-E-Mails akzeptieren, ist die zuverlässigste Wahl ein Posteingang, der lange genug für einen verzögerten Code offen bleibt und den du später wieder öffnen kannst, wie zum Beispiel eine wiederverwendbare Adresse mit einem gespeicherten Access Token. Kein temporärer E-Mail-Anbieter kann eine Seite dazu bringen, eine Adresse zu akzeptieren, die sie ablehnt.
Fazit
Nutze temporäre E-Mail nur für OTP, wo es passt: Anmeldungen mit geringem Einsatz, die Codes per E-Mail verschicken und Wegwerfadressen akzeptieren. Lass den Posteingang offen, sende ihn einmal erneut und speichere den Access Token, falls du die Adresse erneut brauchst. Wenn eine Seite die Adresse ablehnt oder nach SMS fragt, verwende eine von dir kontrollierte E-Mail-Adresse oder Telefonnummer und schütze wichtige Konten mit einer Authentifikator-App oder einem Passkey. Für die tägliche Anmeldung kannst du eine kostenlose temporäre Mail erstellen und den Tab offen lassen, während du wartest.

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.