 Tmailor
Kann ich temporäre E-Mail sicher für OTP-Verifizierungscodes verwenden? Was funktioniert und was scheitert
Ja, mit temporärer E-Mail lassen sich viele E-Mail-OTP-Codes empfangen. Sie scheitern, wenn eine Website Wegwerf-E-Mail-Adressen ablehnt, der Absender Verzögerungen hat oder der Posteingang vorher nicht mehr verfügbar ist. Erfahren Sie, wie E-Mail-Codes im Vergleich zu SMS und Authenticator-Apps abschneiden und was zu tun ist, wenn ein Code nie ankommt.
Schneller Zugang
Wichtige Erkenntnisse
Ja. Ein temporärer Posteingang kann einen OTP- oder Verifizierungscode empfangen, wenn der Dienst ihn per E-Mail versendet, Wegwerfadressen akzeptiert und zustellt, bevor die Nachricht oder der Posteingang nicht mehr verfügbar ist. Temporäre E-Mail kann keine SMS-Codes oder Codes aus Authenticator-Apps empfangen. Wenn eine Seite Wegwerf-E-Mails ablehnt, verwenden Sie eine langfristige Adresse, die Sie selbst kontrollieren, statt zu versuchen, die Beschränkung zu umgehen.
- Nur per E-Mail. Temporäre E-Mail empfängt Codes, die per E-Mail versendet werden. Sie hat keine Telefonnummer und kann daher keine Textnachrichten, Sprachanrufe oder Codes empfangen, die in einer Authenticator-App erzeugt werden.
- Drei Bedingungen. Der Dienst muss den Code per E-Mail versenden, die Adresse akzeptieren und zustellen, solange Sie den Posteingang noch öffnen können.
- Eine Ablehnung ist endgültig. Wenn eine Seite Wegwerf-E-Mails ablehnt oder ein Konto später wiederhergestellt werden muss, melden Sie sich stattdessen mit einer langfristigen E-Mail-Adresse an, die Sie selbst kontrollieren.
- Stärkere Anmeldung für wichtige Konten. Per E-Mail und SMS versandte Codes sind ein schwacher Schutz bei der Anmeldung; eine Authenticator-App ist stärker, und ein Passkey ist phishingresistent.
Kann temporäre E-Mail OTP-Codes empfangen?
Ja. Eine temporäre E-Mail kann Verifizierungscodes empfangen, wenn der Dienst den Code per E-Mail versendet. Ein Wegwerf-Posteingang nimmt E-Mails über denselben Standard-SMTP-Weg an wie ein dauerhaftes Postfach: Der Dienst erstellt die Nachricht, sein Mailserver übergibt sie, und der Server für temporäre E-Mail nimmt sie an. Wenn Sie neu bei Wegwerf-Posteingängen sind, behandelt unser Leitfaden zu wie temporäre E-Mail funktioniert, die Grundlagen.
Ob der Code bei Ihnen ankommt, hängt weniger von der temporären E-Mail selbst ab als vom Absender. Der Dienst entscheidet, ob er eine Wegwerfadresse akzeptiert, wie schnell er versendet und wie lange der Code gültig bleibt. Der Rest dieser Seite behandelt, wann die Zustellung funktioniert, warum Codes ausbleiben, wie E-Mail-Codes im Vergleich zu anderen Verifizierungsmethoden abschneiden und was zu tun ist, wenn ein Code nicht ankommt.
E-Mail-OTP vs. SMS-OTP, Authenticator-Apps und Passkeys
Ein E-Mail-OTP ist ein Einmalcode, der an einen Posteingang gesendet wird. Ein SMS-OTP geht an eine Telefonnummer. Eine Authenticator-App (TOTP) erzeugt den Code auf Ihrem eigenen Gerät, und ein Passkey ersetzt den eingegebenen Code durch eine kryptografische Anmeldung. Temporäre E-Mail kann nur beim ersten Fall helfen. Für Konten, die Ihnen wichtig sind, schützen Sie ein Passkey oder eine Authenticator-App besser als jeder Code, der Ihnen zugestellt werden muss.
Zwei verschiedene Dinge tragen das Wort „Code“. Ein per E-Mail versandter Code bestätigt oft nur, dass Sie bei der Registrierung eine E-Mail-Adresse kontrollieren. Ein Anmeldecode hingegen ist Teil des Anmeldens. Die Richtlinien des NIST für digitale Identität (SP 800-63B-4) besagen, dass E-Mail nicht für die Out-of-Band-Authentifizierung verwendet werden darf, während Codes, die nur eine E-Mail-Adresse bestätigen, oder Wiederherstellungscodes nicht unter diese Regel fallen. Viele Dienste folgen einer ähnlichen Aufteilung: Sie senden einen Code per E-Mail, um eine neue Adresse zu bestätigen, und bieten dann für die Anmeldung ein Telefon, eine App oder einen Passkey an.
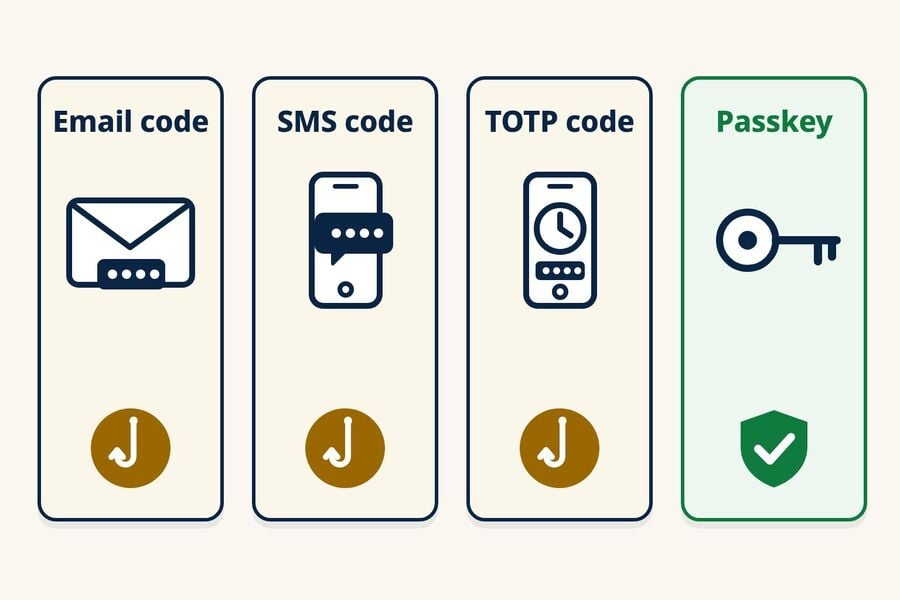
| Methode | Woher der Code stammt | Hauptschwäche | Phishingresistent? | Kann temporäre E-Mail helfen? |
|---|---|---|---|---|
| E-Mail-OTP | An einen Posteingang gesendet | Jeder, der diesen Posteingang öffnen kann, kann den Code lesen; er kann durch Phishing erbeutet werden | Nein | Ja, für Registrierungen mit geringem Risiko, die Wegwerf-E-Mails akzeptieren |
| SMS-OTP | An eine Telefonnummer gesendet | SIM-Swap, SS7-Abfangen, recycelte Nummern; es kann per Phishing abgegriffen werden | Nein | Nein. Tmailor hat keine Telefonnummern |
| Authenticator-Code (TOTP) | Auf deinem Gerät erzeugt | Der sechsstellige Code kann weiterhin per Phishing abgegriffen werden; das geteilte Geheimnis muss geschützt bleiben | Nein | Nein. Er befindet sich in einer App auf deinem Gerät |
| Passkey | Ein FIDO-Zugangsnachweis auf deinem Gerät oder in deinem Passwortmanager | Schwächere Fallback- oder Wiederherstellungsmethoden für das Konto | Ja | Nein. Er ist an dein Gerät oder deinen Passwortmanager gebunden |
E-Mail-, SMS- und TOTP-Codes können alle per Phishing abgegriffen werden, aber ihre Risiken sind nicht identisch. SMS bringt zusätzlich die Gefahr von SIM-Swap, SS7 und recycelten Nummern mit sich; ein E-Mail-Code ist nur so sicher wie das Postfach; und TOTP hängt davon ab, dass das geteilte Geheimnis geschützt bleibt. Öffentliche Leitlinien stützen diese Unterscheidungen. Das CISA-Faktenblatt „Implementing Phishing-Resistant MFA“ stuft app-basierte Codes höher ein als SMS- oder Sprachcodes, die es als letzte Option bezeichnet, und weist darauf hin, dass beide weiterhin für Phishing anfällig sind. Laut CISA sind app-basierte Codes weder SIM-Swaps noch SS7-Angriffen ausgesetzt, und es beschreibt FIDO/WebAuthn neben PKI-basierter MFA als die einzige weithin verfügbare phishing-resistente Authentifizierung. Der MDN-Leitfaden zu Einmalpasswörtern kommt zu einem ähnlichen Schluss: Alle Formen von OTP sind anfällig für Phishing, SMS ist beim Abfangen deutlich schwächer als E-Mail, und Passkeys sind die bessere Wahl für die allgemeine Anmeldung.
Ein Passkey ist ein Anmelde-Nachweis auf Basis der FIDO-Standards, und die FIDO Alliance beschreibt Passkeys als phishing-resistent. Der Schutz gilt für die Passkey-Anmeldung selbst. Wenn ein Konto weiterhin einen schwächeren Fallback wie einen SMS-Reset zulässt, kann dieser Fallback die Schwachstelle bleiben.
Warum fragen manche Seiten nach einer Telefonnummer statt nach einer E-Mail?
Einige Seiten nutzen die Telefonverifizierung als zusätzliches Signal gegen Missbrauch oder als Wiederherstellungskanal. Sie beseitigt Betrug nicht, und die Wiederherstellung per Telefon bringt eigene Risiken mit sich: SIM-Swaps, Rufnummernmitnahme und recycelte Nummern. NIST behandelt Codes, die über das Telefonnetz gesendet werden, als „eingeschränkte“ Methode und rät Diensten, auf Anzeichen wie einen SIM-Wechsel oder eine Rufnummernmitnahme zu achten, bevor sie sich darauf verlassen. Wenn dein Ziel ein Postfach ist, das überhaupt kein Telefon benötigt, erklärt unser Leitfaden zu Erstellung einer E-Mail ohne Telefonnummer, welche Anbieter danach fragen und welche nicht.
Bietet Tmailor eine temporäre Telefonnummer?
Nein. Tmailor ist ein reiner E-Mail-Empfangsdienst. Er stellt keine Telefonnummern bereit und kann keine SMS- oder Sprachcodes empfangen. Wenn ein legitimer Dienst SMS verlangt, nutze eine Nummer, die du kontrollierst und nutzen darfst, oder brich den Vorgang ab. Tmailor kann diesen Schritt nicht für dich erledigen.
Meide öffentliche SMS-Empfangsseiten für jeden Code und jedes Konto, das dir wichtig ist. Diese Seiten veröffentlichen eingehende Nachrichten bauartbedingt auf einer offenen Seite, sodass jeder einen Code lesen kann, der für dich bestimmt ist. Forscher, die ein Jahr lang 29 öffentliche SMS-Gateways überwachten (Moreno und Kollegen, „Your Code is 0000“, 2023), sammelten mehr als 70 Millionen Nachrichten, die an 17.141 Nummern gesendet wurden. Wiederverwendete Nummern bergen ein zweites Risiko. Eine Princeton-Studie zum Nummernrecycling bei zwei US-Anbietern (Kevin Lee und Arvind Narayanan, eCrime 2021) ergab, dass 215 von 259 untersuchten verfügbaren Nummern recycelt und mindestens einem Angriff ausgesetzt waren. Die Studie ergab außerdem, dass 171 der 259 Nummern über die Passwortwiederherstellung bei sechs beliebten Websites für eine Kontoübernahme anfällig waren und dass 19 von 200 recycelten Nummern innerhalb einer Woche noch sicherheitsrelevante Nachrichten wie Passcodes erhielten.
Wo temporäre E-Mail passt
Temporäre E-Mail eignet sich gut für per E-Mail versandte Codes bei Anmeldungen mit geringem Risiko: ein Forum, ein Newsletter, ein einmaliger Download oder eine Produkt-Testversion, die du vielleicht nicht behalten willst. Für ein Konto, das du behalten möchtest, nutze eine langfristige E-Mail und aktiviere nach der Einrichtung eine Authenticator-App oder einen Passkey. Welchen Kanal ein Code auch nutzt: Gib ihn niemals an jemanden weiter, der dich kontaktiert und danach fragt. Gib einen Code nur in dem Dienst oder der App ein, in der du die Verifizierung gestartet hast.
Wann die OTP-Zustellung normalerweise funktioniert
Die Zustellung an temporäre E-Mail funktioniert, wenn drei Dinge zusammenkommen: Der Dienst sendet den Code per E-Mail, er akzeptiert Wegwerf-E-Mail-Adressen, und der empfangende Server ist erreichbar und nimmt die Nachricht zügig an. Die Richtlinien unterscheiden sich stark von Seite zu Seite, daher ist das einzige verlässliche Signal, wie die Seite mit deiner Adresse umgeht.
Was ein großer Domain-Pool leistet und was nicht
Tmailor bietet Adressen über mehr als 500 Domains und gibt dir damit die Wahl einer temporären Adresse. Das garantiert keine Zustellung und ändert auch nichts an der Wegwerf-E-Mail-Richtlinie einer Seite. Wenn eine Seite die Adresse ablehnt, respektiere diese Entscheidung und nutze eine langfristige E-Mail, die du kontrollierst, statt weitere Wegwerf-E-Mail-Adressen zu probieren.
Der Geschwindigkeitsfaktor
OTP-Codes sind zeitkritisch, daher ist auch die Empfangsseite wichtig. Tmailor nimmt eingehende Mails über Google MX-Server entgegen, sodass Absender an einen weit verbreiteten Mailpfad übergeben und normale Wiederholungen wie vorgesehen funktionieren. Das beschreibt den Mechanismus, keine Geschwindigkeitsgarantie; der Hintergrund liegt darin , warum Tmailor Googles Server für eingehende E-Mails nutzt. Kein Posteingang kann eine Nachricht empfangen, die der Absender noch nicht gesendet hat.
Warum OTP-Codes scheitern
Wenn ein OTP einen Wegwerf-Posteingang nicht erreicht, fällt die Ursache in der Regel in eine von drei Gruppen. Jede erfordert eine andere Reaktion, daher hilft es zu wissen, mit welcher du es zu tun hast, bevor du es erneut versuchst. Wenn deine temporäre E-Mail überhaupt keine E-Mails erhält, prüfe zuerst, ob alle Nachrichten fehlen oder nur der Code einer einzigen Seite. Ein einzelner fehlender Code deutet meist auf den Absender, seine Adressrichtlinie oder den Zustellkanal hin; wenn von mehreren unabhängigen Absendern nichts ankommt, deutet das auf den Posteingang oder den Empfangsdienst hin.
Die Seite verweigert Wegwerf-Adressen
Einige Dienste prüfen Anmeldungen gegen interne oder Drittanbieter-Listen von Wegwerf-Domains. Sie können die Adresse bei der Anmeldung mit einem Fehler ablehnen oder das Formular akzeptieren und den Code nie senden. So oder so solltest du es als Entscheidung der Seite betrachten und für dieses Konto eine langfristige E-Mail verwenden, die du kontrollierst. Unser Leitfaden zu warum Websites Wegwerf-Domains ablehnen, erklärt, wie diese Filterung funktioniert.
Der Code wird verzögert oder nie gesendet
Absender stellen Nachrichten in Warteschlangen und drosseln sie, und einige führen vor dem Versand Prüfungen gegen Missbrauch durch. Ein empfangender Server kann auch den ersten Versuch zurückstellen – eine Spam-Kontrolltechnik namens Greylisting –, sodass der Code erst eintrifft, nachdem der Mailserver des Absenders es erneut versucht. Wiederholtes Drücken von „Erneut senden“ kann eine Sperrzeit auslösen, und ein neuer Code macht oft den vorherigen ungültig. Eine kurze Verzögerung ist in einem Posteingang, der offen bleibt, harmlos, kann aber einen 10-Minuten-Countdown überdauern.
Der Code ist woanders hingegangen
Der Code könnte an eine andere Adresse gegangen sein als die, die du gerade beobachtest, an die bereits hinterlegte E-Mail eines bestehenden Kontos oder an einen ganz anderen Kanal wie SMS oder eine App-Abfrage. Ein Code kann auch eintreffen, nachdem ein zeitlich begrenzter Posteingang bereits auf eine neue Adresse umgestellt wurde. Für eine Erklärung Ursache für Ursache mit Hinweisen zu Plattformen siehe den Leitfaden zu 12 Gründen, warum eine OTP-E-Mail nicht ankommt.
OTP-Zuverlässigkeit nach Posteingangstyp
Offenlegung: Tmailor veröffentlicht diesen Blog, und Tmailor ist das Beispiel für einen wiederverwendbaren Posteingang im folgenden Vergleich. Auch hier gelten die Einschränkungen: Der Dienst ist nur zum Empfangen geeignet, Nachrichten bleiben etwa 24 Stunden nach ihrem Eintreffen sichtbar, ein verlorener Access Token für eine Gastadresse kann nicht wiederhergestellt werden, und einige Seiten lehnen Wegwerf-Domains grundsätzlich ab.
Nicht jede temporäre E-Mail verhält sich bei der Verifizierung gleich. Entscheidend ist, wie lange du den Posteingang lesen kannst und ob du später zur selben Adresse zurückkehren kannst. Wenn du einen schnellen, zeitlich begrenzten Posteingang möchtest, startet Tmailors 10-minütige Mail mit einem 10-Minuten-Countdown, den du auf bis zu 60 verbleibende Minuten verlängern kannst. Für eine nach Bedarf geordnete Auswahl siehe die beste temporäre Mail für OTP-Aufschlüsselung.
| Posteingangsmodell | Wie lange du ihn lesen kannst | Kannst du später zurückkehren? | Eignung für OTP | Am besten geeignet für |
|---|---|---|---|---|
| Zeitlich begrenzter Posteingang (10-Minuten-Mail) | Ein Countdown, meist 10 Minuten; bei Tmailor auf bis zu 60 verbleibende Minuten verlängerbar | Meist nein; bei Tmailor bleibt eine aktuelle Adresse auf demselben Gerät im Verlauf, solange sie noch verfügbar ist | Gut für sofortige Codes; riskant, wenn die Zustellung verzögert ist | Einmaliges Lesen, das du nie wieder aufrufst |
| Wiederverwendbarer Posteingang (Tmailor) | Jede Nachricht bleibt etwa 24 Stunden nach ihrem Eintreffen sichtbar | Ja, auf jedem Gerät mit dem gespeicherten Access Token | Gut, wenn die Seite die Adresse akzeptiert; deckt Verzögerungen und später eintreffende Codes ab | Anmeldungen, die du vielleicht erneut brauchst, mehrstufige Abläufe |
| Öffentlicher, gemeinsam genutzter Posteingang | Variiert je nach Anbieter | Jeder, der die Adresse kennt, kann ihn öffnen | Wird häufig abgelehnt, und der Code ist für andere sichtbar | Nur für unverbindliche Wegwerf-Tests |
Wie lange OTP-Codes gültig bleiben
Die Gültigkeitsdauer legt der sendende Dienst fest, nicht dein E-Mail-Anbieter. Anmelde- und Registrierungscodes gelten oft nur wenige Minuten, während E-Mail-Verifizierungslinks und Wiederherstellungscodes länger gültig sein können; auf dem Bildschirm oder in der E-Mail steht meist, wie lange. NIST verlangt, dass eine konforme Out-of-Band-Authentifizierung innerhalb von 10 Minuten abgeschlossen ist, doch diese Regel gilt nur für Anmeldeschritte, die ihrem Standard entsprechen, nicht für jeden per E-Mail gesendeten Code. Betrachte den Countdown auf dem Bildschirm als die tatsächliche Grenze.
Die Lebensdauer des Codes und die der Nachricht laufen nach unterschiedlichen Uhren. Bei Tmailor bleibt eine Nachricht nach ihrem Eintreffen etwa 24 Stunden sichtbar, während der darin enthaltene Code schon nach wenigen Minuten ablaufen kann. Unser Leitfaden zu wie lange temporäre E-Mail hält, trennt die Nachrichtenaufbewahrung von der Wiederverwendung von Adressen.
Checkliste zur Fehlerbehebung, wenn ein OTP nicht ankommt
Führe diese Prüfungen der Reihe nach durch, bevor du annimmst, dass temporäre E-Mail das Problem ist:
- Warte den Timer ab und sende dann einmal erneut. Verwende nur den neuesten Code, der ankommt.
- Bestätige die Adresse und den Kanal. Prüfe, ob die Adresse auf dem Bestätigungsbildschirm mit dem Posteingang übereinstimmt, den du beobachtest, und ob der Dienst den Code per SMS, per App-Aufforderung oder an eine ältere hinterlegte E-Mail gesendet hat.
- Lass den Posteingang geöffnet. Ein Tmailor-Posteingang ist eine einzige Liste ohne Spam-Ordner, es gibt also keinen anderen Ort zum Nachsehen. Wenn der Zeitpunkt unsicher ist, beginne mit einer wiederverwendbaren temporären E-Mail-Adresse und speichere den zugehörigen Access Token.
- Akzeptiere eine Ablehnung. Wenn die Seite die Adresse ablehnt oder nie einen Code dorthin sendet, nutze für dieses Konto eine langfristige E-Mail-Adresse, die du selbst kontrollierst. Eine Adresse nach der anderen zu probieren verstößt gegen die Richtlinien der Seite und bringt das Konto in Gefahr.
Die oben unter „The Code Went Somewhere Else“ verlinkte Diagnose-Übersicht behandelt jede Ursache ausführlich, darunter Steam, Epic Games, Discord, Binance, Instagram und X.
Zeitgesteuerter oder wiederverwendbarer Posteingang: Welchen solltest du für OTP verwenden?
Nutze einen zeitgesteuerten Posteingang nur, wenn du einen sofortigen Code brauchst und das Konto nicht behalten willst. Verwende eine wiederverwendbare Adresse, wenn der Dienst später Verifizierungen, Sicherheitswarnungen oder Nachrichten zum Zurücksetzen des Passworts senden könnte. Speichere den Access Token sicher: Jeder, der ihn hat, kann den Posteingang öffnen, und der Support kann einen verlorenen Access Token für eine Gastadresse nicht wiederherstellen. Wenn du ein kostenloses Tmailor-Konto erstellst, werden die Adressen, die du während der Anmeldung anlegst, dort gespeichert, und du kannst sie unter „Erstellte E-Mails“ ohne Token öffnen.
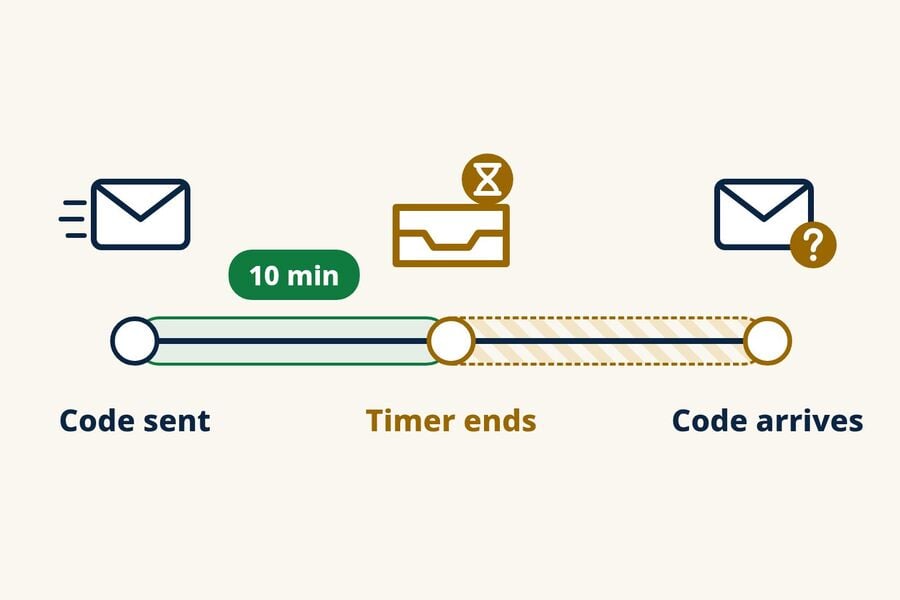
Bei Tmailor wechselt die Seite am Ende des Countdowns zu einer neuen Adresse; die vorherige Adresse verschwindet dadurch nicht sofort. Die vorherige Adresse wird im Verlauf auf demselben Gerät gespeichert und kann erneut geöffnet werden, solange sie noch verfügbar ist; mit ihrem Access Token kannst du sie auch auf einem anderen Gerät erneut öffnen. Nachrichten, die ankommen, bleiben etwa 24 Stunden sichtbar.
Einen direkten Vergleich zur Frage des Zeitpunkts findest du in temporäre E-Mail versus 10-minütige Post für OTP. Die Sicherheits- und Datenschutzabwägungen zwischen den beiden Modellen werden behandelt in wiederverwendbare versus kurzlebige Postfächer behandelt.
Mehrstufige Verifizierung
Einige Plattformen senden zuerst eine Bestätigungs-E-Mail, dann eine separate OTP und schließlich eine Einrichtungsnachricht. Bei einem kurzen Countdown erwischt du vielleicht die erste Nachricht, verpasst aber eine OTP, die erst einige Minuten später eintrifft. Eine wiederverwendbare Adresse empfängt so lange neue Nachrichten, wie du sie wieder öffnen kannst.
Erneute Verifizierung und Sicherheitswarnungen
Soziale und SaaS-Plattformen verifizieren oft erneut, wenn du dich von einem neuen Gerät aus anmeldest. Ist deine ursprüngliche Anmeldeadresse nicht mehr verfügbar, kannst du die Prüfung nicht abschließen und verlierst möglicherweise den Zugang. Eine wiederherstellbare Adresse hält diesen Weg offen.
Sicherheitsnetz für das Zurücksetzen des Passworts
Eine E-Mail zum Zurücksetzen des Passworts geht an die Adresse, mit der du dich angemeldet hast. Eine zeitlich begrenzte Adresse ist möglicherweise bereits verschwunden. Eine wiederverwendbare Adresse, die du mit ihrem Access Token wieder öffnest, kann weiterhin eine neue E-Mail zum Zurücksetzen empfangen, die dann etwa 24 Stunden lang sichtbar bleibt.
Die einfache Regel
Wenn du auf eine der beiden Fragen mit „vielleicht“ oder „ja“ antwortest, verwende eine wiederverwendbare Adresse: (1) Werde ich diese Adresse nach den nächsten Minuten wieder brauchen? (2) Will ich dieses Konto behalten? Für einmalige Downloads, Newsletter-Vorschauen und schnelle Produkttests ist ein zeitlich begrenzter Posteingang in Ordnung.
OTP auf bestimmten Plattformen
Die E-Mail-Zustellung funktioniert technisch überall gleich, doch die Seiten unterscheiden sich darin, ob sie Wegwerf-E-Mail-Adressen akzeptieren und welchen Kanal sie für Codes verwenden. Unser Leitfaden zu Anmeldung in sozialen Netzwerken behandelt diese Abläufe; lehnt eine Plattform die Adresse ab, verwende dafür eine langfristige E-Mail. KI-Tools fügen eigene Login-Codes hinzu; der ChatGPT-Anmelde- und Login-Code-Leitfaden behandelt diesen Fall. Um im Voraus zu prüfen, wo eine Wegwerf-E-Mail-Adresse wahrscheinlich abgelehnt wird, sieh dir an, welche Seiten temporäre E-Mail akzeptieren.
Wofür du temporäre E-Mail-OTP nicht verwenden solltest
Temporäre E-Mail ist für datenschutzbewusste Anmeldungen und Konten mit geringem Risiko gedacht, nicht für etwas, das du wiederherstellen musst. Verwende sie nicht für Bankgeschäfte, Zahlungen, Behördendienste, das Gesundheitswesen oder ein Hauptkonto, das mit deiner Identität verknüpft ist. Selbst wenn ein Code eintrifft, kann der Verlust des Zugangs zum Postfach Warnungen, die Wiederherstellung und spätere Verifizierungen blockieren, und diese Dienste können Wegwerf-E-Mail-Adressen nach ihren eigenen Richtlinien ablehnen. Für einen umfassenderen Überblick darüber, wo temporäre Posteingänge passen, sieh dir ob temporäre E-Mails sicher sind. Das ist eine Grenze, die man respektieren muss, kein Hindernis, das man umgehen kann.
OTP-Tests für QA- und Entwicklungsteams
Teams, die ihre eigenen Anmeldeabläufe mit temporären Posteingängen testen, stoßen im großen Maßstab auf OTP-Probleme: Wellen erneuter Sendungen, unklare Zuständigkeit bei Fehlern und Codes, die erst eintreffen, nachdem ein Testschritt bereits weitergegangen ist. Die Lösungen sind organisatorischer Art: Teste mit mehr als einer Adresse, begrenze erneute Sendversuche und verfolge die Zeit bis zur ersten OTP als Kennzahl, damit Regressionen sichtbar werden. Ein fertiger OTP-Risiko-Checkliste für Teams legt das vollständige Protokoll fest. Für automatisierte Läufe erstellt die Tmailor Temp Mail API reine Empfangsadressen, listet neue Nachrichten auf und extrahiert den gefundenen Einmalcode (nach bestem Bemühen), mit SDKs für Python, Node.js und PHP sowie einem MCP-Server für KI-Agenten.
Häufig gestellte Fragen
Kann temporäre E-Mail SMS-Codes empfangen oder mir eine Telefonnummer geben?
Nein. Temporäre E-Mail empfängt nur E-Mails, und Tmailor stellt keine Telefonnummern bereit. Wenn ein Dienst SMS verlangt, verwende eine Nummer, die du kontrollierst und nutzen darfst, oder entscheide dich, nicht fortzufahren. Meide öffentliche SMS-Empfangsseiten, denn jeder kann die dort angezeigten Codes lesen.
Warum kommt meine OTP in meiner regulären E-Mail an, aber nicht in meiner temporären E-Mail?
Die Seite lehnt Wegwerf-E-Mail-Adressen möglicherweise ab oder überspringt sie stillschweigend, doch auch andere Ursachen sind möglich: ein Tippfehler in der Adresse, ein Code, der an die bereits hinterlegte E-Mail gesendet wurde, oder eine langsamere Zustellung an diesen Posteingang. Prüfe zuerst die Adresse und den Kanal. Wenn die Seite nicht an Wegwerf-E-Mail-Adressen sendet, verwende für dieses Konto deine reguläre E-Mail-Adresse.
Ist es sicher, temporäre E-Mail für OTP zu verwenden?
Es ist sicher für Anmeldungen mit geringem Risiko, bei denen du keine langfristige Wiederherstellung brauchst, etwa Foren, Newsletter, einmalige Downloads und schnelle Produkttests. Es ist nicht geeignet für Banken, Behörden, das Gesundheitswesen oder Konten, die mit deiner Identität verknüpft sind, denn du brauchst ein Postfach, das du über Jahre kontrollierst, um diese Konten wiederherzustellen.
Kann ich temporäre E-Mail-OTP für Bank- oder Finanzdienstleistungen verwenden?
Nein. Verwende temporäre E-Mail nicht für Bank- oder Finanzkonten. Selbst wenn ein Code eintrifft, kann der Verlust des Zugangs zum Postfach Benachrichtigungen, die Wiederherstellung oder spätere Verifizierungen blockieren, und der Dienst kann Wegwerf-E-Mail-Adressen nach seinen Richtlinien ablehnen.
Wie lange bleibt ein OTP-Code normalerweise gültig?
Das hängt vom Dienst und der Aktion ab. Gehen Sie bei Login- und Anmeldecodes von einem Zeitfenster von wenigen Minuten aus, sofern der Bildschirm keinen Timer anzeigt; E-Mail-Verifizierungslinks und Wiederherstellungscodes können länger gültig bleiben. Die Gültigkeitsdauer legt der sendende Dienst fest, nicht Ihr E-Mail-Anbieter.
Was soll ich tun, wenn der OTP erst nach Ablauf meines 10-Minuten-Posteingangs ankommt?
Bei Tmailor wechselt die Seite am Ende des Countdowns zu einer neuen Adresse, aber die vorherige Adresse bleibt auf demselben Gerät im Verlauf, solange sie noch verfügbar ist. Sie können auch vor Ablauf des Countdowns Zeit hinzufügen, bis zu 60 verbleibende Minuten. Wenn Sie die Adresse später oder auf einem anderen Gerät benötigen, speichern Sie ihr Access Token oder behalten Sie die Adresse in einem kostenlosen Tmailor-Konto; ein verlorenes Access Token für eine Gastadresse kann nicht wiederhergestellt werden.
Hilft es, auf "Code erneut senden" zu klicken, wenn der erste OTP nicht angekommen ist?
Manchmal, aber nur einmal und erst nach Ablauf des Timers auf dem Bildschirm. Zusätzliche Klicks können eine Wartezeit auslösen, und jede neue Anfrage kann den vorherigen Code ungültig machen. Wenn die Seite Wegwerfadressen ablehnt, ändert das erneute Senden daran nichts; verwenden Sie für dieses Konto eine langfristige E-Mail-Adresse.
Gibt es eine Möglichkeit, im Voraus zu wissen, ob eine Plattform temporäre E-Mail blockiert?
Manchmal. Eine eindeutige Fehlermeldung bei der Anmeldung wie "Wegwerf-E-Mail nicht erlaubt" oder die Hilfeseiten der Seite können es Ihnen verraten. Es gibt keine allgemeingültige Kompatibilitätsliste, und manche Seiten akzeptieren das Formular, senden den Code aber nie – ein Verzeichnis von Seiten, die bekanntermaßen temporäre E-Mail blockieren, ist daher eine Planungshilfe und keine Garantie.
Kann ich OTP-Codes in einer temporären E-Mail-App empfangen?
Ja. Die Android- und iOS-Apps von Tmailor sowie der Telegram-Bot empfangen E-Mails auf dieselbe Weise wie die Webversion. Wenn der Code die Adresse erreicht, erscheint er im mobilen Posteingang. Um dieselbe Adresse auf einem anderen Gerät zu öffnen, verwenden Sie ihr Access Token.
Welche temporäre E-Mail ist für OTP am zuverlässigsten?
Für Seiten, die Wegwerf-E-Mail akzeptieren, ist die zuverlässigste Wahl ein Posteingang, der lange genug für einen verzögerten Code offen bleibt und den Sie später wieder öffnen können, etwa eine wiederverwendbare Adresse mit gespeichertem Access Token. Kein Anbieter temporärer E-Mail kann eine Seite dazu bringen, eine Adresse zu akzeptieren, die sie ablehnt.
Fazit
Nutzen Sie temporäre E-Mail nur dort für OTP, wo es passt: bei Anmeldungen mit geringem Risiko, die Codes per E-Mail verschicken und Wegwerfadressen akzeptieren. Lassen Sie den Posteingang offen, senden Sie einmal erneut und speichern Sie das Access Token, falls Sie die Adresse wieder brauchen. Wenn eine Seite die Adresse ablehnt oder nach SMS fragt, verwenden Sie eine E-Mail-Adresse oder Telefonnummer, die Sie kontrollieren, und schützen Sie wichtige Konten mit einer Authenticator-App oder einem Passkey. Für alltägliche Anmeldungen können Sie eine kostenlose temporäre Mail erstellen und den Tab offen lassen, während Sie warten.
Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.









