Tmailor
اسپام بھیجنے والے آپ کا ای میل ایڈریس کہاں سے حاصل کرتے ہیں؟ 7 عام ذرائع اور کیا کرنا چاہیے
اگر آپ سوچ رہے ہیں کہ اسپام بھیجنے والوں کو آپ کا ای میل ایڈریس کیسے ملا، تو یہ کسی ڈیٹا کی خلاف ورزی، سائن اپ لسٹ، عوامی صفحے یا محض ایک اندازے سے آیا ہو سکتا ہے۔ یہاں بتایا گیا ہے کہ ممکنہ ماخذ کی شناخت کیسے کی جائے، محفوظ طریقے سے ان سبسکرائب کیسے کیا جائے، اور اگلے لیک کو اپنے مرکزی ان باکس سے کیسے دور رکھا جائے۔
فوری رسائی
اسپیم بھیجنے والے آپ کا ای میل ایڈریس کہاں سے حاصل کرتے ہیں؟
اسپیم بھیجنے والے آپ کا ای میل ایڈریس چند عام ذرائع سے حاصل کرتے ہیں: خلاف ورزی کا شکار ہونے والے کسٹمر ڈیٹا بیس، وہ کمپنیاں اور ڈیٹا بروکرز جو رابطہ فہرستیں شیئر کرتے ہیں، عوامی ویب صفحات اور پروفائلز، دوسروں کے رابطے اور پیغامات کے سلسلے، فشنگ فارم، اور اندازے سے بنائے گئے پتے۔ اسپیم موصول ہونے کا مطلب یہ نہیں کہ آپ کا ان باکس ہیک ہو گیا ہے، اور جب تک آپ نے ہر سائن اپ کے لیے الگ ایڈریس استعمال نہیں کیا، اصل ماخذ کا ثبوت دینا اکثر ناممکن ہوتا ہے۔
بے نقاب ہو جانے والا پتہ اور ہیک شدہ اکاؤنٹ دو الگ الگ مسائل ہیں۔ اسپیم بھیجنے والے کو آپ کو میل بھیجنے کے لیے صرف آپ کا پتہ درکار ہوتا ہے، لیکن اسے پڑھنے کے لیے آپ کا پاس ورڈ چاہیے ہوگا۔ ایک ہی ایڈریس بیک وقت کئی فہرستوں میں موجود ہو سکتا ہے، اس لیے ایک لیک بند کرنے سے شاذ و نادر ہی راتوں رات اسپیم رک جاتا ہے۔
- ایک بار جب کوئی پتہ کسی فہرست میں آ جائے تو آپ اسے ہر جگہ سے ہٹا نہیں سکتے، لیکن آپ نئی فہرستوں کو ایندھن دینا بند کر سکتے ہیں۔
- صرف ان میلنگ لسٹوں سے سبسکرائب ختم کریں جنہیں آپ پہچانتے ہیں؛ نامعلوم یا مشکوک بھیجنے والوں کو اسپیم کے طور پر رپورٹ کریں۔
- ہر سائن اپ کے لیے الگ ایڈریس یا عرفی نام استعمال کرنا یہ دیکھنے کا سب سے واضح عملی طریقہ ہے کہ اسپیم کہاں سے شروع ہوا۔
- عارضی میل ایک بار ہونے والے، کم خطرے والے سائن اپس کے لیے موزوں ہے، نہ کہ ان اکاؤنٹس کے لیے جنہیں آپ برقرار رکھنا یا بازیافت کرنا چاہتے ہیں۔
اسپیم ای میل ایڈریسز کے سات عام ذرائع
نیچے دیا گیا ہر ماخذ مختلف طریقے سے کام کرتا ہے، مختلف سراغ چھوڑتا ہے، اور مختلف حل کا تقاضا کرتا ہے۔ ایک ہی ایڈریس بیک وقت ان میں سے کئی ذرائع سے آ سکتا ہے، اور اسپیم بھیجنے والے فہرستیں آپس میں بدلتے ہیں، اس لیے پہلا ماخذ اکثر مشکل سے طے ہوتا ہے۔

1۔ آپ کی استعمال کردہ سروسز میں ڈیٹا کی خلاف ورزی
جب کوئی دکان، ایپ یا فورم جس میں آپ نے سائن اپ کیا تھا، خلاف ورزی کا شکار ہو جائے تو اس کا کسٹمر ڈیٹا بیس کاپی، فروخت یا آن لائن پوسٹ کیا جا سکتا ہے۔ اگر بے نقاب ہونے والے ریکارڈز میں ای میل ایڈریسز شامل ہوں تو وہ ایڈریسز بعد میں اسپیم اور فشنگ فہرستوں میں آ سکتے ہیں۔ پرانے اکاؤنٹ سے کاپی کیا گیا ڈیٹا اکاؤنٹ بند کرنے کے بعد بھی گردش میں رہ سکتا ہے۔
سراغ: ایسا اسپیم یا فشنگ جس میں سروس کا نام لیا گیا ہو، یا خلاف ورزی کے نوٹس کے فوراً بعد اسپیم میں اضافہ۔ کیا مدد کرتا ہے: اپنا پتہ Have I Been Pwned پر چیک کریں، جو ایک مفت بریچ لک اپ سروس ہے، اور اگر آپ مستقبل کی خلاف ورزیوں کے بارے میں جاننا چاہیں تو اس کے الرٹس کے لیے سائن اپ کریں۔ صاف نتیجہ یہ ثابت نہیں کرتا کہ آپ کا پتہ کبھی بے نقاب نہیں ہوا، کیونکہ یہ سروس صرف اپنے ڈیٹا سیٹ میں شامل خلاف ورزیوں کا احاطہ کرتی ہے۔ اگر کسی خلاف ورزی میں وہ پاس ورڈ شامل ہو جو آپ نے دوبارہ استعمال کیا تھا تو اسے ہر اس جگہ تبدیل کریں جہاں آپ نے اسے استعمال کیا تھا۔ اگلی خلاف ورزی کیا بے نقاب کر سکتی ہے، یہ محدود کرنے کے لیے دیکھیں کہ عارضی میل ڈیٹا بریچز کے اثرات کو کیسے کم کر سکتی ہے۔
2۔ سائن اپس، لیڈ فارمز، اور وہ کمپنیاں جو ڈیٹا شیئر کرتی ہیں
بہت سی سائٹس آپ سے ای میل ایڈریس مانگتی ہیں اس سے پہلے کہ آپ خرید سکیں، ڈاؤن لوڈ کر سکیں، کسی گیو اوے میں حصہ لے سکیں، کوئز حل کر سکیں یا پڑھتے رہ سکیں۔ کچھ اسے صرف اپنی مارکیٹنگ کے لیے استعمال کرتی ہیں۔ دوسری اسے اپنی پرائیویسی پالیسی یا مقابلے کے قواعد کے تحت "شراکت داروں"، "افیلی ایٹس" یا "اسپانسرز" کے ساتھ شیئر کرتی ہیں، اور پہلے سے چیک شدہ رضامندی کا ایک باکس ہی کافی ہو سکتا ہے۔ ایف ٹی سی کی صارف رہنما "How To Get Less Spam in Your Email" میں بتایا گیا ہے کہ کمپنیاں آپ کا پتہ شیئر یا فروخت کر سکتی ہیں، اور یہ تجویز دی گئی ہے کہ پتہ حوالے کرنے سے پہلے پرائیویسی پالیسیاں چیک کریں۔
سراغ: ایسے برانڈز کی مارکیٹنگ جن سے آپ نے کبھی رابطہ نہیں کیا، جو کسی ایک سائن اپ یا گیو اوے میں اندراج کے فوراً بعد شروع ہو جائے۔ کیا مدد کرتا ہے: پارٹنر مارکیٹنگ کے باکسز سے ٹک ہٹا دیں، ایسے گیو اوے چھوڑ دیں جن کے قواعد میں اسپانسرز کے ساتھ اندراجات شیئر کرنے کا ذکر ہو، اور ایسے سائن اپس کے لیے الگ ایڈریس استعمال کریں جن پر آپ پورا بھروسا نہیں کرتے۔
3۔ ڈیٹا بروکرز اور فہرستیں بیچنے والے
ڈیٹا بروکرز عوامی ریکارڈز، خریداریوں اور آن لائن سرگرمی سے معلومات جمع کرتے ہیں، پھر پروفائلز اور مارکیٹنگ فہرستیں فروخت کرتے ہیں۔ ایف ٹی سی کے 2014 کے نو ڈیٹا بروکرز پر مطالعے، "Data Brokers: A Call for Transparency and Accountability"، میں پایا گیا کہ بروکرز مارکیٹنگ مصنوعات فروخت کرتے ہیں، جن میں ایسے صارفین کی فہرستیں بھی شامل ہیں جو مخصوص معیار پر پورا اترتے ہیں۔ اسپیم بھیجنے والے اور جارحانہ مارکیٹرز خود پتے جمع کرنے کے بجائے ایسی فہرستیں خرید یا کرائے پر لے سکتے ہیں۔
سراغ: ایسا اسپیم جو پہلے سے آپ کا نام یا شہر جانتا ہو۔ یہ کسی بروکر کی طرف اشارہ کر سکتا ہے، لیکن یہ ضم شدہ بریچ ڈیٹا سے بھی آ سکتا ہے، اس لیے اسے ثبوت کے بجائے محض اشارہ سمجھیں۔ کیا مدد کرتا ہے: انفرادی بروکرز کو آپٹ آؤٹ کی درخواستیں مستقبل میں شیئرنگ کم کر سکتی ہیں، اگرچہ وہ پہلے سے فروخت شدہ فہرستیں واپس نہیں لا سکتیں۔ کیلیفورنیا کے رہائشی ریاست کے ڈیلیٹ ریکویسٹ اینڈ آپٹ آؤٹ پلیٹ فارم (DROP) کے ذریعے رجسٹرڈ ڈیٹا بروکرز کو ایک ہی حذف کی درخواست بھیج سکتے ہیں، جنہیں یکم اگست 2026 سے قانونی استثناؤں کے تابع ان درخواستوں پر کارروائی کرنی پڑی ہے۔
4۔ عوامی صفحات، پروفائلز، فورمز اور ریکارڈز
خودکار پروگرام عوامی ویب صفحات کو اسکین کرتے ہیں اور جو کچھ بھی ای میل ایڈریس جیسا لگے اسے کاپی کر لیتے ہیں۔ عام جگہوں میں ذاتی اور کاروباری ویب سائٹس، فورم پوسٹس، آن لائن ریزیومے، PDFs، تبصرہ سیکشنز، عوامی سوشل میڈیا اور کاروباری پروفائلز، اور کچھ عوامی ریکارڈز شامل ہیں۔ ڈومین ناموں کے پرانے عوامی WHOIS ریکارڈز بھی رجسٹرنٹ کا ای میل ایڈریس ظاہر کر سکتے تھے۔ 2018 میں ICANN نے عام ٹاپ لیول ڈومینز کے لیے ذاتی رابطہ ڈیٹا کی اشاعت محدود کر دی اور اس کی جگہ گمنام ای میل ایڈریس یا ویب فارم لازمی قرار دیا۔
اشارے: اپنا مکمل ایڈریس واوین میں رکھ کر تلاش کریں۔ کوئی نتیجہ دکھاتا ہے کہ ایڈریس کہاں عوامی طور پر نظر آتا ہے، لیکن نتیجہ نہ آنا یہ ثابت نہیں کرتا کہ وہ کبھی پوسٹ نہیں ہوا، کیونکہ آرکائیو شدہ یا غیر انڈیکس شدہ صفحات ظاہر نہیں ہوں گے۔ کیا مدد کرتا ہے: جہاں ممکن ہو ایڈریس ہٹا دیں، چھپے ہوئے ایڈریس کی بجائے رابطہ فارم استعمال کریں، پروفائل کی پرائیویسی سیٹنگز میں اپنا ای میل چھپائیں، اور اگر آپ کی ویب سائٹ ہے تو ڈومین پرائیویسی آن کریں۔
5. دوسروں کے رابطے اور میسج تھریڈز
آپ کا ایڈریس دوسروں کی ایڈریس بکس، پرانے ای میل تھریڈز اور گروپ میسجز میں بھی موجود رہتا ہے۔ اگر ان میں سے کوئی اکاؤنٹ یا ڈیوائس ہیک ہو جائے تو اس کی کانٹیکٹ لسٹ اور گفتگو کاپی کی جا سکتی ہے۔ لمبی CC چینز اور فارورڈ شدہ پیغامات بھی ہر نظر آنے والے وصول کنندہ کو بعد میں پیغام وصول کرنے والوں کے سامنے ظاہر کر دیتے ہیں۔
اشارے: ایسی اسپیم جو کسی دوست یا ساتھی کی طرف سے آئی ہو، یا جو کسی اصلی پرانے تھریڈ کی سبجیکٹ لائن دوبارہ استعمال کرتی ہو۔ کیا مدد کرتا ہے: گروپ میسجز کے لیے BCC استعمال کریں، اپنے سیکیورٹی سافٹ ویئر کو FTC کی سفارش کے مطابق اپ ڈیٹ رکھیں، اور اگر کسی رابطے کا اکاؤنٹ ایسی میل بھیج رہا ہو جو اس نے نہیں لکھی تو اسے بتائیں۔
6. فشنگ صفحات اور دھوکہ دہی پر مبنی فارم
جعلی سائن ان صفحہ، سروے، انعام کا دعویٰ یا "اپنے اکاؤنٹ کی تصدیق کریں" والا پیغام آپ کا ای میل ایڈریس براہ راست حاصل کر سکتا ہے، اکثر پاس ورڈ کے ساتھ۔ یہاں ایڈریس تو ضمنی چیز ہے؛ اصل ہدف آپ کا اکاؤنٹ ہے۔ اگر آپ نے کسی غیر متوقع ای میل سے پہنچنے والے صفحے پر پاس ورڈ درج کیا ہے تو اسے اسپیم کے بجائے اکاؤنٹ کا مسئلہ سمجھیں: اصل سائٹ پر پاس ورڈ تبدیل کریں اور دو مرحلوں والی تصدیق آن کریں۔
کیا مدد کرتا ہے: اہم سائٹس ای میل کے لنکس کی بجائے اپنے بک مارک یا ایپ سے کھولیں، اور ایسے کسی بھی فارم سے محتاط رہیں جو آپ کا ای میل پاس ورڈ مانگے۔
7. اندازہ لگائے گئے ایڈریس
اسپیم بھیجنے والے ایسے ایڈریس پر بھی بھیجتے ہیں جو انہیں کہیں نہیں ملے، بلکہ مشہور فراہم کنندگان یا کمپنی ڈومینز پر عام ناموں اور عام ایڈریس فارمیٹس سے بنائے گئے ہیں۔ FTC کی CAN-SPAM تعمیل گائیڈ ایڈریس ہارویسٹنگ اور ان "ڈکشنری حملوں" کو سنگین خلاف ورزیوں میں شمار کرتی ہے جن پر اضافی جرمانے ہو سکتے ہیں، لیکن یہ ان بھیجنے والوں کو نہیں روکتا جو قانون کو نظر انداز کرتے ہیں۔
اشارے: ایسے ایڈریس پر اسپیم جو آپ نے بمشکل استعمال کیا ہو یا کبھی شیئر نہ کیا ہو، خاص طور پر کوئی مختصر یا نام پر مبنی ایڈریس۔ کیا مدد کرتا ہے: اپنے فراہم کنندہ کے اسپیم فلٹر پر بھروسہ کریں۔ صرف اسی وجہ سے آپ کو ایڈریس چھوڑنے کی ضرورت نہیں، لیکن نئے اکاؤنٹس کے لیے کم متوقع ایڈریس مددگار ثابت ہو سکتا ہے۔
اچانک مجھے اتنی زیادہ اسپیم کیوں مل رہی ہے؟
اچانک اضافہ عام طور پر اس بات کی علامت ہوتا ہے کہ آپ کا ایڈریس کسی نئی فہرست میں شامل ہو گیا ہے، یا کوئی پرانی فہرست دوبارہ میل کی جا رہی ہے۔ عام محرکات میں حال ہی میں سامنے آنے والی خلاف ورزی، کوئی سائن اپ یا تحفہ جس میں آپ کا ایڈریس شیئر کیا گیا ہو، یا کوئی نئی مہم شامل ہے جسے آپ کا اسپیم فلٹر ابھی پکڑنا نہیں سیکھا۔ اسپیم اکثر وقفوں سے آتا ہے کیونکہ فہرستیں بڑی مقدار میں ٹریڈ اور میل کی جاتی ہیں۔
تین فوری سوالات اسے محدود کر سکتے ہیں:
- کیا آپ نے پچھلے چند ہفتوں میں کسی نئی چیز کے لیے سائن اپ کیا ہے؟
- کیا اسپیم میں کسی خاص کمپنی، پروڈکٹ یا پرانے اکاؤنٹ کا ذکر ہے؟
- کیا بریچ لوک اپ میں آپ کے ایڈریس کے لیے کوئی حالیہ خلاف ورزی دکھائی دیتی ہے؟
جوابات، کلکس اور لوڈ شدہ تصاویر
کچھ اسپیم بھیجنے والے یہ بھی دیکھتے ہیں کہ کوئی ایڈریس استعمال میں ہے یا نہیں۔ اسپیم کا جواب دینا، اس کے لنکس پر کلک کرنا (بشمول اس کے ان سبسکرائب لنک)، یا اس کی ریموٹ تصاویر لوڈ کرنا بھیجنے والے کو بتا سکتا ہے کہ پیغام کسی فعال ان باکس تک پہنچ گیا ہے۔ یہ اشارہ مکمل نہیں ہے کیونکہ کچھ میل ایپس اور سیکیورٹی اسکینرز خودکار طور پر تصاویر لوڈ کرتے ہیں، لیکن جواب دینے سے آپ کو کچھ حاصل نہیں ہوتا۔ جواب دینے کے بجائے پیغام رپورٹ کریں۔
سائن اپ کی تصدیقوں کا سیلاب
اگر چند گھنٹوں کے اندر درجنوں یا سینکڑوں نیوز لیٹر تصدیقیں یا خوش آمدید ای میلز آ جائیں تو ممکن ہے کوئی آپ کا پتہ بیک وقت کئی سائٹس پر رجسٹر کر رہا ہو۔ اسے بعض اوقات سبسکرپشن بمبنگ کہا جاتا ہے۔ یہ محض ہراسانی بھی ہو سکتی ہے، لیکن ممکن ہے اس کا مقصد شور کے نیچے کوئی حقیقی الرٹ، جیسے آرڈر کی تصدیق یا پاس ورڈ تبدیل کرنے کا نوٹس، دبا دینا بھی ہو۔ اپنے اہم اکاؤنٹس کو آفیشل ایپ کھول کر یا خود سائٹ کا پتہ ٹائپ کر کے چیک کریں، اس سیلاب میں موجود لنکس پر کلک کر کے نہیں، اور تصدیقی لنکس پر کلک نہ کریں۔
آپ کیسے معلوم کر سکتے ہیں کہ آپ کا ای میل پتہ کس نے بیچا یا لیک کیا؟
عام طور پر اسپیم شروع ہونے کے بعد آپ ثابت نہیں کر سکتے کہ کس نے پتہ بیچا یا لیک کیا۔ کوئی منفرد پتہ یا عرفی نام بتاتا ہے کہ آپ نے اصل میں وہ پتہ کہاں استعمال کیا تھا، لیکن یہ فروخت کو وینڈر کی خلاف ورزی یا بعد کی شیئرنگ سے الگ نہیں کر سکتا۔ وقت، ذاتی تفصیلات اور پیغام میں درج کمپنی کے نام اشارے ہیں، ثبوت نہیں۔
ہر رجسٹریشن کے لیے الگ پتہ یا عرفی نام استعمال کریں
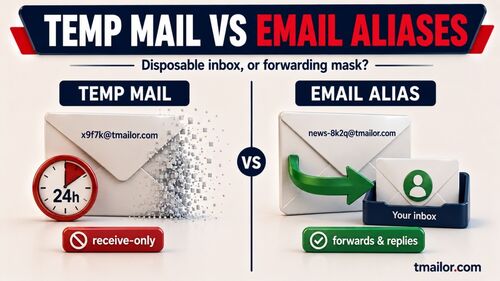
Gmail اور Google Workspace پلس ایڈریسنگ کی سہولت دیتے ہیں: اپنے صارف نام کے بعد ٹیگ لگانا، جیسے yourname+shop، پھر بھی آپ کے مرکزی ان باکس میں پہنچتا ہے، اور ٹیگ بتاتا ہے کہ بھیجنے والے نے پتے کا کون سا ورژن استعمال کیا۔ تاہم پلس ایڈریسنگ صرف ایک اشارہ ہے: کوئی فارم پلس نشان مسترد کر سکتا ہے، اور پتہ شیئر ہونے سے پہلے ٹیگ ہٹایا جا سکتا ہے۔ فارورڈنگ عرفی نام اس سے آگے جاتے ہیں، کیونکہ ہر عرفی نام ایک الگ پتہ ہوتا ہے جسے آپ بند کر سکتے ہیں۔ ہمارا موازنہ ہماری عارضی میل اور ای میل عرفی ناموں واضح کرتا ہے کہ آپ کے مستقل اکاؤنٹس کے لیے کون سی قسم موزوں ہے۔
منفرد پتہ بتاتا ہے کہ کون سا پتہ لیک ہوا، نہ کہ کس نے لیک کیا۔ ممکن ہے کمپنی نے اسے بیچا ہو، اس کے کسی وینڈر کی خلاف ورزی ہوئی ہو، یا کوئی فہرست آگے منتقل کی گئی ہو۔
پیغام کی کون سی تفصیلات آپ کو کیا بتا سکتی ہیں اور کیا نہیں
"To" پتہ، کوئی بھی پلس ٹیگ، اور اسپیم کب شروع ہوا، یہ سب سے زیادہ کارآمد تفصیلات ہیں۔ مکمل میسج ہیڈرز بتاتے ہیں کہ پیغام کن سرورز سے گزرا اور آیا اس نے تصدیقی جانچ پاس کی، لیکن وہ یہ نہیں بتا سکتے کہ آپ کا پتہ کس نے بیچا یا شیئر کیا۔ اسپیم بھیجنے والے اکثر ایسی سروسز یا متاثرہ مشینوں سے بھیجتے ہیں جن کا اصل لیک سے کوئی تعلق نہیں ہوتا۔
کیا ان سبسکرائب پر کلک کرنا محفوظ ہے؟
کسی ایسی میلنگ لسٹ سے ان سبسکرائب کرنا محفوظ ہے جسے آپ پہچانتے ہیں اور یاد ہے کہ آپ نے اس میں شامل ہوا تھا، بہتر ہے کہ اپنی ای میل ایپ کے بلٹ اِن ان سبسکرائب بٹن سے کریں۔ نامعلوم، مشکوک یا جعلی بھیجنے والوں کے لیے ان سبسکرائب لنک پر بالکل نہ جائیں؛ پیغام کو اسپیم یا فشنگ کے طور پر نشان زد کریں۔

اپنی ای میل ایپ کے ان سبسکرائب کنٹرول کا استعمال کریں
قانونی مارکیٹرز کے پاس آپٹ آؤٹ کی تعمیل کے قانونی اور عملی محرکات ہوتے ہیں۔ امریکہ میں FTC کی CAN-SPAM گائیڈ کے مطابق تجارتی ای میل میں آپٹ آؤٹ کا طریقہ فراہم کرنا لازم ہے، درخواستوں کی تعمیل 10 کاروباری دنوں کے اندر کرنی ہوتی ہے، اور آپٹ آؤٹ کا طریقہ پیغام بھیجنے کے بعد کم از کم 30 دن تک کام کرتا رہنا چاہیے۔ بھیجنے والے کوئی فیس نہیں لے سکتے اور نہ آپ کے ای میل پتے سے زیادہ کچھ مانگ سکتے ہیں، اور آپ کے آپٹ آؤٹ کرنے کے بعد وہ آپ کا پتہ بیچ یا منتقل نہیں کر سکتے، سوائے اس کمپنی کے جسے قانون کی تعمیل میں مدد کے لیے رکھا گیا ہو۔
گوگل یہ بھی لازم کرتا ہے کہ جو بھیجنے والے روزانہ Gmail اکاؤنٹس کو 5,000 سے زیادہ پیغامات بھیجتے ہیں وہ مارکیٹنگ اور سبسکرائب شدہ پیغامات کے لیے ایک کلک ان سبسکرائب کی سہولت دیں۔ قواعد کے مطابق بھیجے گئے پیغامات میں معیاری ان سبسکرائب ہیڈرز ہوتے ہیں جنہیں Gmail اور دیگر ای میل ایپس ان سبسکرائب کا آپشن دکھانے کے لیے استعمال کر سکتی ہیں، تاکہ آپ کو پیغام میں ڈھونڈنا نہ پڑے یا بھیجنے والے کے منتخب کردہ صفحے پر جانا نہ پڑے۔ FTC کی اسپیم گائیڈ بھی آپ کے ای میل فراہم کنندہ کی فراہم کردہ ان سبسکرائب خصوصیات کی سفارش کرتی ہے۔
کب ان سبسکرائب لنک پر نہ جائیں
- آپ کمپنی کو نہیں پہچانتے، یا آپ نے کبھی رجسٹریشن نہیں کی۔
- بھیجنے والے کا نام یا ڈومین کسی جانے پہچانے برانڈ کی نقل کرتا ہے، معمولی ہجے کی غلطیوں یا غیر متعلقہ ڈومین کے ساتھ۔
- ان سبسکرائب صفحہ آپ سے سائن اِن کرنے، پاس ورڈ درج کرنے، یا اپنے ای میل پتے سے زیادہ معلومات دینے کو کہتا ہے۔
- لنک ڈاؤن لوڈ شروع کر دیتا ہے، یا پیغام آپ پر جلدی کارروائی کا دباؤ ڈالتا ہے۔
جو بھیجنے والا پہلے ہی قانون کو نظر انداز کرتا ہے، اس کے پاس آپ کی درخواست ماننے کی کوئی وجہ نہیں، اور اس کا لنک آپ کے پتے کی تصدیق کر سکتا ہے یا فشنگ صفحے تک لے جا سکتا ہے۔ پیغام رپورٹ کریں اور آگے بڑھیں۔
پہلے سے موصول ہونے والی اسپیم ای میلز کو کیسے کم کریں
آپ اپنا پتہ ہر کاپی شدہ فہرست سے نہیں ہٹا سکتے، اس لیے اسپیم روکنے کا مطلب عام طور پر ہر بھیجے جانے والے پیغام کو روکنا نہیں بلکہ اسے فلٹر اور رپورٹ کرنا ہوتا ہے۔ FTC کی صارفین کے لیے نصیحت یہ بنیادی باتیں تجویز کرتی ہے:
- اپنی ای میل ایپ میں اسپیم کو اسپیم یا جنک کے طور پر نشان زد کریں۔
- جب ایک ہی ذریعہ بار بار گزرتا رہے تو ضدی بھیجنے والوں یا ڈومینز کو بلاک کریں۔
- کبھی کبھار اسپیم فولڈر چیک کریں کہ کہیں کوئی اصل میل غلطی سے وہاں نہ چلی گئی ہو۔
- ناپسندیدہ پیغامات اپنے ای میل فراہم کنندہ کو رپورٹ کریں، اور دھوکہ دہی کی شکایات ReportFraud.ftc.gov پر FTC کو رپورٹ کریں۔
اضافی احتیاط کے طور پر، مشکوک پیغامات کا جواب نہ دیں اور نہ ان میں درج فون نمبروں پر کال کریں۔
نیا پتہ اختیار کرنا آخری حل ہے۔ یہ صرف اسی صورت مدد دیتا ہے جب آپ اپنے اہم اکاؤنٹس کو احتیاط سے منتقل کریں اور نئے پتے کی حفاظت پرانے سے بہتر کریں۔
اپنا مرکزی پتہ آئندہ کی رجسٹریشن فہرستوں سے باہر رکھیں
سب سے مؤثر طویل مدتی اقدام یہ ہے کہ کم سے کم کمپنیوں کو اپنا مرکزی پتہ دیں۔ ایک سادہ تین درجے کا نظام زیادہ تر لوگوں کے لیے کارآمد ہے:
- مرکزی پتہ: بینکنگ، کام، سرکاری خدمات، اور کوئی بھی اکاؤنٹ جسے آپ کو بحال کرنا پڑ سکتا ہو۔
- فارورڈنگ عرفیت: خریداری، سبسکرپشنز، اور وہ اکاؤنٹس جو آپ برقرار رکھتے ہیں، تاکہ جس بھی عرفیت پر اسپیم آنا شروع ہو اسے آپ بند کر سکیں۔
- عارضی میل: ایک بار کے ڈاؤن لوڈز، کوپنز، فورم ٹرائلز، اور دیگر کم خطرے والے سائن اپس جنہیں آپ برقرار رکھنے کا ارادہ نہیں رکھتے۔
عارضی میل کب موزوں ہے، اور کب نہیں
عارضی میل کا پتہ ایک بار کے سائن اپس کو آپ کے مرکزی ان باکس سے دور رکھتا ہے۔ اگر صرف ایک سائن اپ کے لیے استعمال ہونے والے پتے پر بعد میں اسپیم آئے، تو وہ سائن اپ ایک مفید سراغ ہے، اگرچہ یہ ثابت نہیں کر سکتا کہ کمپنی، اس کے کسی وینڈر، یا کسی اور نے پتہ شیئر کیا۔ اگر آپ اس تصور میں نئے ہیں تو عارضی میل کا یہ جائزہ بنیادی باتوں کا احاطہ کرتا ہے۔
Tmailor صرف وصول کرنے کے لیے ہے، اس لیے آپ اس پتے سے بھیج یا جواب نہیں دے سکتے، اور یہ اٹیچمنٹس قبول نہیں کرتا۔ پیغامات پہنچنے کے تقریباً 24 گھنٹے بعد خودکار طور پر حذف ہو جاتے ہیں۔ آپ بعد میں اسی پتے پر اس کے access token کے ساتھ واپس آ سکتے ہیں، لیکن گم شدہ token بحال نہیں ہو سکتا، اور کچھ سائٹس ڈسپوزیبل ای میل ڈومینز کو بلاک کر دیتی ہیں۔ اسی لیے عارضی میل بینکنگ، کام، ان خریداریوں کے لیے ناموزوں ہے جن کی رسیدیں آپ کو درکار ہو سکتی ہیں، یا کسی بھی ایسے اکاؤنٹ کے لیے جسے آپ کو بحال کرنا پڑ سکتا ہو۔ روزمرہ استعمال کے بارے میں مزید جاننے کے لیے ہمارا عارضی ای میل اور اسپیم تحفظ کے لیے ہمارا رہنما دیکھیں۔
اکثر پوچھے جانے والے سوالات
مجھے ایسا اسپیم کیوں آتا ہے جو میرے پتے پر نہیں ہوتا؟
غالباً آپ کا پتہ کوئی پوشیدہ (BCC) وصول کنندہ تھا یا کسی میلنگ لسٹ کا حصہ تھا۔ اسپیم بھیجنے والے اکثر To لائن میں کوئی مختلف پتہ یا کوئی پتہ ہی نہیں ڈالتے اور اصل فہرست کو پوشیدہ وصول کنندگان کے طور پر بھیجتے ہیں، چنانچہ پیغام آپ تک پہنچنے کے باوجود آپ کا پتہ ظاہر نہیں ہوتا۔ عرفیت یا فارورڈنگ پتے پر بھیجی گئی میل بھی ایسی ہی دکھائی دے سکتی ہے۔
کیا اسپیم ملنے کا مطلب ہے کہ میرا ای میل اکاؤنٹ ہیک ہو گیا ہے؟
عام طور پر نہیں۔ آپ کو اسپیم بھیجنے کے لیے صرف آپ کا پتہ درکار ہوتا ہے، آپ کے ان باکس تک رسائی نہیں۔ حقیقی سمجھوتے کی علامات مختلف ہوتی ہیں: ایسے بھیجے گئے پیغامات جو آپ نے نہیں لکھے، سائن اِن یا پاس ورڈ تبدیلی کے الرٹس جو آپ نے خود نہیں چلائے، فارورڈنگ رولز جو آپ نے نہیں بنائے، یا ایسے رابطے جو کہیں کہ انہیں آپ کی طرف سے عجیب میل آئی ہے۔
کیا اسپیم بھیجنے والا جان سکتا ہے کہ میں نے ای میل کھولی ہے؟
کبھی کبھی۔ اگر آپ کی ای میل ایپ ریموٹ تصاویر لوڈ کرتی ہے، تو تصویر کی درخواست بھیجنے والے کے سرور کو بتا سکتی ہے کہ پیغام کب لوڈ ہوا۔ یہ اس بات کا ثبوت نہیں کہ آپ نے اسے پڑھا، کیونکہ کچھ ایپس پراکسی کے ذریعے تصاویر لوڈ کرتی ہیں اور سیکیورٹی اسکینرز خود بخود پیغامات کھول سکتے ہیں۔ اپنی ای میل ایپ میں خودکار ریموٹ تصاویر بند کرنے سے یہ اشارہ کمزور ہو جاتا ہے۔
کیا مجھے اسپیم کی وجہ سے اپنا ای میل پتہ تبدیل کرنا چاہیے؟
عام طور پر پہلے قدم کے طور پر نہیں۔ فلٹرز، رپورٹنگ، اور نئے سائن اپس کے لیے الگ پتے زیادہ تر اسپیم سنبھال لیتے ہیں۔ نئے پتے پر صرف اسی صورت غور کریں جب پرانا پتہ ناقابلِ استعمال ہو چکا ہو، اور منتقلی کی منصوبہ بندی کریں: پہلے اہم اکاؤنٹس اور ریکوری سیٹنگز اپ ڈیٹ کریں، پھر پرانے پتے کو اتنی دیر تک چیک کرتے رہیں کہ جو کچھ رہ گیا ہو وہ پکڑا جا سکے۔
کیا امریکہ میں تمام غیر مطلوب تجارتی ای میل غیر قانونی ہیں؟
نہیں۔ CAN-SPAM ایکٹ غیر مطلوب تجارتی ای میل پر پابندی نہیں لگاتا؛ یہ اس کے لیے قواعد مقرر کرتا ہے۔ ان قواعد کے تحت ہیڈر کی سچی معلومات اور سبجیکٹ لائنز، پیغام کی بطور اشتہار شناخت، درست ڈاک پتہ، اور ایک کارآمد آپٹ آؤٹ لازمی ہے جسے 10 کاروباری دنوں کے اندر نافذ کیا جائے۔ پتے جمع کرنا اور ڈکشنری حملے سنگین خلاف ورزیاں شمار ہوتے ہیں۔
آپ ہر اسپیم پیغام کا سراغ نہیں لگا سکتے، لیکن آپ نئی فہرستوں کو ایندھن دینا بند کر سکتے ہیں
اسپیم کا آغاز ایک ایسے پتے سے ہوتا ہے جو کسی نے جمع کیا، شیئر کیا یا اندازہ لگایا، اور ایک بار گردش میں آ جانے کے بعد آپ اسے واپس نہیں کھینچ سکتے۔ آپ جس چیز پر قابو رکھ سکتے ہیں وہ یہ ہے کہ کتنی نئی فہرستیں آپ کا مرکزی پتہ دیکھتی ہیں۔ جو اسپیم گزر جائے اس کی رپورٹ کریں، صرف ان بھیجنے والوں سے ان سبسکرائب کریں جنہیں آپ پہچانتے ہیں، اور ایک بار کے سائن اپس الگ رکھیں۔ اگلی بار جب کوئی ڈاؤن لوڈ یا کوپن ای میل مانگے تو اپنی اصل ای میل کے بجائے اس کے لیے ایک مفت عارضی میل بنائیں استعمال کریں۔

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.