Tmailor
کیا میں OTP تصدیقی کوڈز کے لیے عارضی میل کو محفوظ طریقے سے استعمال کر سکتا ہوں؟ کیا کام کرتا ہے اور کیا ناکام ہوتا ہے
جی ہاں، عارضی میل کئی ای میل OTP کوڈز وصول کر سکتی ہے۔ یہ اس وقت ناکام ہو جاتے ہیں جب کوئی سائٹ ڈسپوزیبل ایڈریسز سے انکار کر دے، بھیجنے والا تاخیر کرے، یا ان باکس پہلے دستیاب نہ ہو جائے۔ دیکھیں کہ ای میل کوڈز SMS اور آتھنٹی کیٹر ایپس کے ساتھ کیسے موازنہ کرتے ہیں، اور جب کوئی کوڈ کبھی نہ آئے تو کیا کرنا چاہیے۔
فوری رسائی
اہم نکات
جی ہاں۔ ایک عارضی ان باکس ایک OTP یا تصدیقی کوڈ وصول کر سکتا ہے جب سروس اسے ای میل کے ذریعے بھیجتی ہے، ڈسپوزیبل ایڈریسز قبول کرتی ہے، اور پیغام یا ان باکس کے غیر دستیاب ہونے سے پہلے اسے پہنچا دیتی ہے۔ عارضی میل ایس ایم ایس کوڈز یا آتھنٹیکیٹر ایپ کوڈز وصول نہیں کر سکتی۔ اگر کوئی سائٹ ڈسپوزایبل ای میل کو مسترد کرتی ہے، تو پابندی سے بچنے کی کوشش کرنے کے بجائے آپ کے کنٹرول میں طویل مدتی ایڈریس استعمال کریں۔
- صرف ای میل۔ عارضی ڈاک کو ای میل کے ذریعے بھیجے گئے کوڈز موصول ہوتے ہیں۔ اس کا کوئی فون نمبر نہیں ہے، اس لیے یہ آتھنٹیکیٹر ایپ کے اندر بنائے گئے ٹیکسٹ میسجز، وائس کالز، یا کوڈز وصول نہیں کر سکتا۔
- تین شرائط۔ سروس کو کوڈ ای میل کے ذریعے بھیجنا ہوتا ہے، ایڈریس قبول کرنا ہوتا ہے، اور جب تک آپ ان باکس کھول سکتے ہیں، اسے پہنچانا ہوتا ہے۔
- انکار حتمی ہوتا ہے۔ جب کوئی سائٹ ڈسپوزیبل ای میل کو مسترد کر دے یا اکاؤنٹ کو بعد میں ریکوری کی ضرورت ہو، تو اس کے بجائے اپنے کنٹرول والے طویل مدتی ای میل کے ساتھ سائن اپ کریں۔
- اہم اہم اکاؤنٹس کے لیے مضبوط سائن ان۔ ای میل اور ٹیکسٹ کوڈز سائن ان پروٹیکشن کی کمزور شکل ہیں؛ ایک آتھنٹی کیٹر ایپ زیادہ مضبوط ہوتی ہے، اور پاس کی فشنگ کی مزاحمت کرتی ہے۔
کیا عارضی میل OTP کوڈز وصول کر سکتی ہے؟
جی ہاں۔ ایک عارضی ای میل تصدیقی کوڈز وصول کر سکتی ہے جب سروس کوڈ ای میل کے ذریعے بھیجتی ہے۔ ایک ڈسپوزیبل ان باکس میل کو اسی معیاری SMTP راستے پر قبول کرتا ہے جو مستقل میل باکس میں ہوتا ہے: سروس پیغام کمپوز کرتی ہے، اس کا میل سرور اسے حوالے کرتا ہے، اور عارضی میل سرور اسے قبول کرتا ہے۔ اگر آپ ڈسپوزیبل ان باکسز میں نئے ہیں تو عارضی میل کے کام کرنے کا ہمارا رہنما بنیادی باتوں کا احاطہ کرتا ہے۔
کوڈ آپ تک پہنچتا ہے یا نہیں، یہ عارضی میل پر کم اور بھیجنے والے پر زیادہ منحصر ہے۔ سروس فیصلہ کرتی ہے کہ ڈسپوزیبل ایڈریس قبول کرنا ہے یا نہیں، کتنی تیزی سے بھیجے گا، اور کوڈ کتنی دیر تک درست رہے گا۔ اس صفحے کے باقی حصے میں بتایا گیا ہے کہ کب ڈیلیوری کام کرتی ہے، کوڈز کیوں ناکام ہوتے ہیں، ای میل کوڈز دوسرے تصدیقی طریقوں سے کیسے موازنہ کرتے ہیں، اور اگر کوئی نہ پہنچے تو کیا کرنا چاہیے۔
ای میل او ٹی پی بمقابلہ ایس ایم ایس او ٹی پی، آتھنٹی کیٹر ایپس، اور پاس کیز
ای میل او ٹی پی ایک بار کے لیے بھیجا جانے والا کوڈ ہے جو ان باکس میں بھیجا جاتا ہے۔ ایک ایس ایم ایس او ٹی پی فون نمبر پر جاتا ہے۔ ایک آتھنٹی کیٹر ایپ (TOTP) آپ کے اپنے ڈیوائس پر کوڈ تیار کرتی ہے، اور پاس کی ٹائپ شدہ کوڈ کی جگہ کرپٹوگرافک سائن ان لیتی ہے۔ عارضی ڈاک صرف پہلے والے میں مدد کر سکتی ہے۔ ان اکاؤنٹس کے لیے جن کی آپ کو پرواہ ہے، پاس کی یا آتھنٹیکیٹر ایپ آپ کو کسی بھی کوڈ سے بہتر تحفظ فراہم کرتی ہے جو آپ کو پہنچانا پڑے۔
دو مختلف نوکریاں لفظ "کوڈ" شیئر کرتی ہیں۔ ای میل شدہ کوڈ اکثر صرف اس بات کی تصدیق کرتا ہے کہ آپ سائن اپ کے دوران ای میل ایڈریس کنٹرول کرتے ہیں۔ اس کے برعکس، لاگ ان کوڈ سائن ان کا حصہ ہے۔ NIST کے ڈیجیٹل شناختی رہنما اصول (SP 800-63B-4) کے مطابق ای میل کو آؤٹ آف بینڈ تصدیق کے لیے استعمال نہیں کیا جانا چاہیے، جبکہ وہ کوڈز جو صرف ای میل ایڈریس یا ریکوری کوڈز کی تصدیق کرتے ہیں، اس اصول سے باہر آتے ہیں۔ بہت سی سروسز بھی اسی طرح کی تقسیم کی پیروی کرتی ہیں: وہ ایک کوڈ ای میل کر کے نئے ایڈریس کی تصدیق کرتی ہیں، پھر سائن ان کے لیے فون، ایپ یا پاس کی پیش کرتی ہیں۔

| طریقہ کار | کوڈ کہاں سے آتا ہے | اہم کمزوری | فشنگ مزاحم؟ | کیا عارضی میل مدد کر سکتی ہے؟ |
|---|---|---|---|---|
| ای میل OTP | ان باکس میں بھیجا گیا | جو کوئی بھی اس ان باکس کو کھول سکتا ہے وہ کوڈ پڑھ سکتا ہے؛ اسے فش کیا جا سکتا ہے | نہیں | جی ہاں، کم داؤ والے سائن اپس کے لیے جو ڈسپوزیبل ای میل قبول کرتے ہیں |
| ایس ایم ایس او ٹی پی | فون نمبر پر بھیجا گیا | سم کی تبدیلی، SS7 انٹرسیپشن، ری سائیکل شدہ نمبرز؛ اسے فش کیا جا سکتا ہے | نہیں | نہیں۔ Tmailor کے پاس کوئی فون نمبر نہیں ہے |
| آتھنٹیکیٹر کوڈ (TOTP) | آپ کے ڈیوائس پر جنریٹڈ | چھ ہندسوں والا کوڈ اب بھی فش کیا جا سکتا ہے؛ مشترکہ راز محفوظ رہنا چاہیے | نہیں | نہیں۔ یہ آپ کے ڈیوائس پر ایک ایپ میں موجود ہے |
| پاس کی | آپ کے ڈیوائس یا آپ کے پاس ورڈ مینیجر میں FIDO کریڈینشیل | اکاؤنٹ پر کمزور بیک اپ یا ریکوری طریقے | جی ہاں | نہیں۔ یہ آپ کے ڈیوائس یا پاس ورڈ مینیجر سے منسلک ہے |
ای میل، ایس ایم ایس، اور ٹی او ٹی پی کوڈز سب فش کیے جا سکتے ہیں، لیکن ان کے خطرات ایک جیسے نہیں ہیں۔ SMS میں SIM-swap، SS7، اور ری سائیکلڈ نمبر ایکسپوژر شامل ہیں؛ ای میل کوڈ صرف میل باکس جتنا ہی محفوظ ہوتا ہے؛ اور TOTP مشترکہ راز کی حفاظت پر منحصر ہے۔ عوامی رہنمائی ان امتیازات کی حمایت کرتی ہے۔ CISA کی فیکٹ شیٹ "Implementing Phishing-Resistant MFA" ایپ پر مبنی کوڈز کو SMS یا وائس کوڈز سے اوپر رکھتی ہے، جسے وہ آخری حل قرار دیتی ہے، جبکہ یہ بھی بتاتی ہے کہ دونوں فشنگ کے لیے کھلے ہیں۔ CISA کا کہنا ہے کہ ایپ پر مبنی کوڈز SIM سوئپس یا SS7 حملوں کے سامنے نہیں آتے، اور FIDO/WebAuthn کو PKI پر مبنی MFA کے ساتھ ساتھ واحد وسیع پیمانے پر دستیاب فشنگ مزاحم تصدیق قرار دیتا ہے۔ MDN کی ایک بار استعمال ہونے والے پاس ورڈز کے لیے رہنما بھی اسی نتیجے پر پہنچتا ہے: تمام قسم کے او ٹی پی فشنگ کے لیے حساس ہیں، ایس ایم ایس ای میل کے مقابلے میں انٹرسیپشن کے خلاف بہت کمزور ہے، اور پاس کیز عمومی سائن ان کے لیے بہتر انتخاب ہیں۔
پاسکی ایک سائن ان سند ہے جو FIDO معیارات پر مبنی ہوتی ہے، اور FIDO الائنس پاس کیز کو فشنگ ریزسٹنٹ قرار دیتا ہے۔ یہ تحفظ خود پاس کی سائن ان کو کور کرتا ہے۔ اگر کوئی اکاؤنٹ اب بھی کمزور بیک اپ کی اجازت دیتا ہے، جیسے کہ SMS ری سیٹ، تو وہ بیک اپ کمزور جگہ رہ سکتا ہے۔
سائٹس ای میل کی بجائے فون نمبر کیوں مانگتی ہیں؟
کچھ سائٹس فون کی تصدیق کو اضافی اینٹی ابیوز سگنل یا ریکوری چینل کے طور پر استعمال کرتی ہیں۔ یہ فراڈ کو ختم نہیں کرتا، اور فون پر مبنی ریکوری اپنے خطرات لاتی ہے: سم کی تبدیلی، نمبر پورٹنگ، اور ری سائیکل شدہ نمبرز۔ NIST فون نیٹ ورک پر بھیجے گئے کوڈز کو "محدود" طریقہ سمجھتا ہے اور سروسز کو ہدایت دیتا ہے کہ وہ سم کی تبدیلی یا نمبر پورٹنگ جیسے نشانات پر نظر رکھیں اس سے پہلے کہ ان پر انحصار کریں۔ اگر آپ کا مقصد ایسا میل باکس ہے جسے فون کی بالکل ضرورت نہ ہو، تو بغیر فون نمبر کے ای میل بنانے کے ہمارے گائیڈ میں بتایا گیا ہے کہ کون سے فراہم کنندگان درخواست کرتے ہیں اور کون سے نہیں۔
کیا Tmailor آپ کو عارضی فون نمبر دیتا ہے؟
نہیں۔ Tmailor ایک صرف وصول کرنے والی ای میل سروس ہے۔ یہ فون نمبر فراہم نہیں کرتا اور ایس ایم ایس یا وائس کوڈز وصول نہیں کر سکتا۔ اگر کسی جائز سروس کو ایس ایم ایس کی ضرورت ہو تو وہ نمبر استعمال کریں جسے آپ کنٹرول کرتے ہیں اور جسے استعمال کرنے کی اجازت ہے، یا پھر جاری نہ رکھیں۔ Tmailor آپ کے لیے یہ مرحلہ مکمل نہیں کر سکتا۔
کسی بھی اہم کوڈ یا اکاؤنٹ کے لیے عوامی وصولی ایس ایم ایس ویب سائٹس سے بچیں۔ یہ سائٹس ڈیزائن کے مطابق کھلے صفحے پر آنے والے متون پوسٹ کرتی ہیں، تاکہ کوئی بھی آپ کے لیے کوڈ پڑھ سکے۔ محققین جنہوں نے ایک سال تک 29 عوامی ایس ایم ایس گیٹ ویز کی نگرانی کی (مورینو اور ان کے ساتھی، "آپ کا کوڈ 0000 ہے،" 2023) نے 17,141 نمبروں کو بھیجے گئے 70 ملین سے زائد پیغامات جمع کیے۔ دوبارہ استعمال ہونے والے نمبرز میں دوسرا خطرہ بھی ہے۔ دو امریکی کیریئرز (کیون لی اور اروند نارائنن، eCrime 2021) پر نمبر ری سائیکلنگ کے پرنسٹن کے ایک مطالعے میں پایا گیا کہ 259 نمونے لیے گئے دستیاب نمبرز میں سے 215 ری سائیکل کیے گئے اور کم از کم ایک حملے کے لیے حساس تھے۔ تحقیق میں یہ بھی پایا گیا کہ چھ مشہور ویب سائٹس پر پاس ورڈ ریکوری کے ذریعے اکاؤنٹ ٹیک اوور کے 259 نمبرز میں سے 171 نمبر سامنے آئے، اور 200 ری سائیکل شدہ نمبرز میں سے 19 کو ایک ہفتے کے اندر سیکیورٹی حساس پیغامات، جیسے پاس کوڈز، موصول ہوئے۔
عارضی ڈاک کہاں فٹ بیٹھتی ہے
عارضی میل کم داؤ والے سائن اپس پر ای میل کیے گئے کوڈز کے لیے اچھا انتخاب ہے: فورم، نیوز لیٹر، ایک بار کا ڈاؤن لوڈ، یا کوئی پروڈکٹ ٹرائل جو آپ شاید نہ رکھیں۔ جس اکاؤنٹ کو آپ رکھنے کا ارادہ رکھتے ہیں، اس کے لیے طویل مدتی ای میل استعمال کریں اور اکاؤنٹ سیٹ اپ ہونے کے بعد آتھنٹیکیٹر ایپ یا پاسکی آن کریں۔ جو بھی چینل کوڈ استعمال کرتا ہے، اسے کسی ایسے شخص کو نہ دیں جو آپ سے رابطہ کرے اور اس کی درخواست کرے۔ صرف اس سروس یا ایپ میں کوڈ درج کریں جہاں آپ نے تصدیق شروع کی تھی۔
کب او ٹی پی ڈیلیوری عام طور پر کام کرتی ہے
عارضی میل تک ترسیل اس وقت کام کرتی ہے جب تین چیزیں ایک جیسی ہوں: سروس کوڈ ای میل کے ذریعے بھیجتی ہے، ڈسپوزیبل ایڈریسز قبول کرتی ہے، اور وصول کرنے والا سرور فورا پیغام قبول کر لیتا ہے۔ پالیسیاں سائٹ کے لحاظ سے بہت مختلف ہوتی ہیں، اس لیے واحد قابل اعتماد اشارہ یہ ہے کہ سائٹ آپ کے پتے کے ساتھ کیا کرتی ہے۔

ایک بڑا ڈومین پول کیا کرتا ہے اور کیا نہیں کرتا
Tmailor 500+ ڈومینز میں ایڈریسز فراہم کرتا ہے، جس سے آپ کو عارضی ایڈریس کا انتخاب ملتا ہے۔ اس سے ڈیلیوری کی ضمانت نہیں ملتی اور نہ ہی سائٹ کی ڈسپوزایبل ای میل پالیسی میں تبدیلی آتی ہے۔ اگر کوئی سائٹ ایڈریس دینے سے انکار کر دے تو اس فیصلے کا احترام کریں اور ایک طویل مدتی ای میل استعمال کریں جو آپ کے کنٹرول میں ہو، بجائے اس کے کہ مزید ڈسپوزایبل ایڈریسز استعمال کریں۔
رفتار کا عنصر
او ٹی پی کوڈز وقت کے لحاظ سے حساس ہوتے ہیں، اس لیے وصول کرنے والا پہلو بھی اہم ہے۔ Tmailor گوگل MX سرورز کے ذریعے آنے والی میل لیتا ہے، اس لیے بھیجنے والے ایک وسیع پیمانے پر استعمال ہونے والے میل راستے پر منتقل ہوتے ہیں اور عام دوبارہ کوششیں ڈیزائن کے مطابق کام کرتی ہیں۔ یہ میکانزم کی وضاحت کرتا ہے، رفتار کی ضمانت نہیں؛ پس منظر اس میں ہے Tmailor گوگل کے سرورز کو آنے والی ای میل کے لیے کیوں استعمال۔ کوئی بھی ان باکس وہ پیغام وصول نہیں کر سکتا جو بھیجنے والے نے ابھی تک نہ بھیجا ہو۔
OTP کوڈز کیوں ناکام ہوتے ہیں
جب OTP کسی ڈسپوزیبل ان باکس تک نہیں پہنچتا تو اس کی وجہ عام طور پر تین گروہوں میں سے کسی ایک میں آتی ہے۔ ہر ایک کو مختلف ردعمل کی ضرورت ہوتی ہے، اس لیے دوبارہ کوشش کرنے سے پہلے یہ جاننا مددگار ہوتا ہے کہ آپ کس کا سامنا کر رہے ہیں۔ اگر آپ کی عارضی میل بالکل بھی ای میلز وصول نہیں کر رہی، تو پہلے چیک کریں کہ کیا ہر پیغام غائب ہے یا صرف ایک سائٹ کا کوڈ۔ ایک واحد غائب کوڈ عام طور پر بھیجنے والے، اس کی ایڈریس پالیسی، یا ڈیلیوری چینل کی طرف اشارہ کرتا ہے؛ کئی غیر متعلقہ بھیجنے والوں سے کچھ بھی نہ آنا ان باکس یا وصول کرنے والی سروس کی طرف اشارہ کرتا ہے۔
سائٹ ڈسپوزیبل ایڈریسز سے انکار کرتی ہے
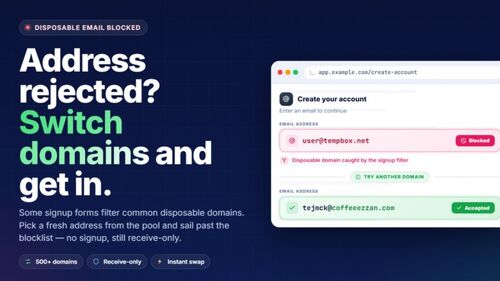
کچھ سروسز سائن اپ کو اندرونی یا فریق ثالث کی ڈسپوزیبل ڈومینز کی فہرستوں سے جانچتی ہیں۔ وہ سائن اپ کے وقت ایڈریس کو غلطی کے ساتھ مسترد کر سکتی ہیں، یا فارم قبول کر کے کوڈ کبھی نہیں بھیج سکتیں۔ کسی بھی صورت میں، اسے سائٹ کا فیصلہ سمجھیں اور اس اکاؤنٹ کے لیے ایک طویل مدتی ای میل استعمال کریں جس پر آپ کا کنٹرول ہو۔ ہماری رہنمائی ویب سائٹس ڈسپوزیبل ڈومینز کو کیوں مسترد بتاتی ہے کہ یہ فلٹرنگ کیسے کام کرتی ہے۔
کوڈ میں تاخیر ہوتی ہے یا کبھی بھیجا نہیں جاتا
بھیجنے والے پیغامات کو قطار میں لگاتے اور رفتار محدود کرتے ہیں، اور کچھ بھیجنے سے پہلے اینٹی ابیوز جانچ کرتے ہیں۔ وصول کنندہ سرور پہلی کوشش کو بھی مؤخر کر سکتا ہے، جو ایک اسپیم کنٹرول تکنیک ہے جسے greylisting کہا جاتا ہے، اس لیے کوڈ صرف بھیجنے والے کے میل سرور کی دوبارہ کوشش کے بعد آتا ہے۔ بار بار "resend" دبانے سے کول ڈاؤن شروع ہو سکتا ہے، اور نیا کوڈ اکثر پچھلے کوڈ کو منسوخ کر دیتا ہے۔ ایک مختصر تاخیر اس ان باکس میں بے ضرر ہے جو کھلا رہتا ہے، لیکن یہ 10 منٹ کی کاؤنٹ ڈاؤن سے زیادہ دیر تک چل سکتی ہے۔
کوڈ کہیں اور چلا گیا
کوڈ اس ایڈریس سے مختلف ایڈریس پر جا سکتا ہے جسے آپ دیکھ رہے ہیں، کسی موجودہ اکاؤنٹ کے لیے پہلے سے درج ای میل پر، یا بالکل کسی اور چینل پر، جیسے SMS یا ایپ پرامپٹ۔ کوڈ اس وقت بھی آ سکتا ہے جب ٹائمڈ ان باکس پہلے ہی نئے ایڈریس پر سوئچ ہو چکا ہو۔ پلیٹ فارم نوٹس کے ساتھ وجہ بہ وجہ وضاحت کے لیے، OTP ای میل کے نہ آنے کی 12 وجوہات کی رہنمائی دیکھیں۔
ان باکس کی قسم کے لحاظ سے OTP کی قابل اعتمادی
انکشاف: Tmailor یہ بلاگ شائع کرتا ہے، اور Tmailor نیچے دیے گئے موازنہ میں دوبارہ قابل استعمال ان باکس کی مثال ہے۔ اس کی حدود بھی لاگو ہوتی ہیں: یہ صرف وصول کرنے والا ہے، پیغامات پہنچنے کے بعد تقریباً 24 گھنٹے تک نظر آتے ہیں، کھویا ہوا ایکسیس ٹوکن بازیافت نہیں ہو سکتا، اور کچھ سائٹس ڈسپوزیبل ڈومینز کو مکمل طور پر مسترد کر دیتی ہیں۔
تمام عارضی میل تصدیق کے لیے یکساں برتاؤ نہیں کرتیں۔ فیصلہ کن عوامل یہ ہیں کہ آپ ان باکس کو کتنی دیر تک پڑھتے رہ سکتے ہیں اور کیا آپ بعد میں اسی پتے پر واپس جا سکتے ہیں۔ اگر آپ ایک فوری ٹائمڈ ان باکس چاہتے ہیں تو Tmailor کی 10 منٹ کی میل 10 منٹ کی کاؤنٹ ڈاؤن سے شروع ہوتی ہے جسے آپ 60 منٹ تک بڑھا سکتے ہیں۔ ضرورت کے مطابق درجہ بند انتخاب کے لیے، OTP کے لیے بہترین عارضی میل کی تفصیل دیکھیں۔
| ان باکس ماڈل | کتنی دیر تک پڑھ سکتے ہیں | کیا آپ بعد میں واپس آ سکتے ہیں؟ | OTP کے لیے موزونیت | بہترین برائے |
|---|---|---|---|---|
| ٹائمڈ ان باکس (10 منٹ کی میل) | ایک کاؤنٹ ڈاؤن، عام طور پر 10 منٹ؛ Tmailor کا 60 منٹ تک بڑھایا جا سکتا ہے | عام طور پر نہیں؛ Tmailor پر، ایک حالیہ ایڈریس اسی ڈیوائس پر History میں رہتا ہے جب تک وہ دستیاب ہے | فوری کوڈز کے لیے ٹھیک ہے؛ اگر ترسیل میں تاخیر ہو تو خطرناک ہے | ایک بار کے مطالعے جنہیں آپ دوبارہ کبھی نہیں دیکھیں گے |
| دوبارہ قابل استعمال ان باکس (Tmailor) | ہر پیغام آنے کے تقریباً 24 گھنٹے تک نظر آتا ہے | جی ہاں، کسی بھی ڈیوائس پر، محفوظ شدہ ایکسیس ٹوکن کے ساتھ | اچھا ہے جب سائٹ ایڈریس قبول کرتی ہے؛ تاخیر اور بعد کے کوڈز کا احاطہ کرتا ہے | سائن اپ جن کی آپ کو دوبارہ ضرورت پڑ سکتی ہے، ملٹی اسٹیپ فلو |
| پبلک شیئرڈ ان باکس | فراہم کنندہ کے لحاظ سے مختلف | جو کوئی پتہ جانتا ہے وہ اسے کھول سکتا ہے | عام طور پر انکار کیا جاتا ہے، اور کوڈ دوسروں کے لیے نظر آتا ہے | صرف کم اہمیت والے تھرو اوے ٹیسٹ |
OTP کوڈز کتنے عرصے تک درست رہتے ہیں
بھیجنے والی سروس میعاد ختم ہونے کا فیصلہ کرتی ہے، نہ کہ آپ کا ای میل فراہم کنندہ۔ لاگ ان اور سائن اپ کوڈز اکثر صرف چند منٹ چلتے ہیں، جبکہ ای میل تصدیقی لنکس اور ریکوری کوڈز زیادہ دیر تک چل سکتے ہیں؛ اسکرین یا ای میل عام طور پر بتاتی ہے کہ کتنی دیر ہوتی ہے۔ NIST کے مطابق معیاری آؤٹ آف بینڈ تصدیق کو 10 منٹ کے اندر مکمل کرنا ضروری ہے، لیکن یہ قاعدہ سائن ان کے ایسے مراحل کو کور کرتا ہے جو اس کے معیار پر پورا اترتے ہیں، ہر ای میل شدہ کوڈ کو نہیں۔ اسکرین پر کاؤنٹ ڈاؤن کو اصل حد سمجھیں۔
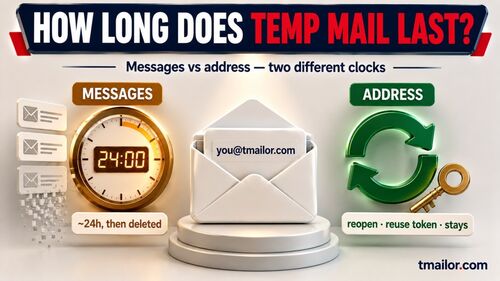
کوڈ کی میعاد اور پیغام کی میعاد مختلف گھڑیاں ہیں۔ Tmailor پر، پیغام پہنچنے کے تقریباً 24 گھنٹے تک نظر آتا ہے، جبکہ اس کے اندر موجود کوڈ چند منٹوں میں ختم ہو سکتا ہے۔ عارضی میل کے کے بارے میں ہماری گائیڈ پیغام برقرار رکھنے اور ایڈریس کے دوبارہ استعمال کو الگ کرتی ہے۔
جب OTP نہ آئے تو چیک لسٹ درست کریں
عارضی میل کو مسئلہ سمجھنے سے پہلے یہ چیک ترتیب سے چلائیں:
- ٹائمر ختم ہونے کا انتظار کریں، پھر ایک بار دوبارہ بھیجیں۔ صرف تازہ ترین کوڈ استعمال کریں جو آتا ہے۔
- ایڈریس اور چینل کی تصدیق کریں۔ تصدیق کریں کہ تصدیقی اسکرین پر موجود ایڈریس اس ان باکس سے میل کھاتا ہے جسے آپ دیکھ رہے ہیں، اور چیک کریں کہ سروس نے کوڈ ایس ایم ایس، ایپ پرامپٹ یا فائل میں موجود پرانی ای میل کے ذریعے بھیجا ہے۔
- ان باکس کھلا رکھیں۔ Tmailor ان باکس ایک واحد فہرست ہے جس میں کوئی اسپیم فولڈر نہیں ہوتا، اس لیے دیکھنے کے لیے اور کوئی جگہ نہیں ہے۔ اگر وقت غیر یقینی ہو تو دوبارہ استعمال ہونے والے عارضی میل ایڈریس سے شروع کریں اور اس کا ایکسیس ٹوکن محفوظ کریں۔
- انکار کا احترام کریں۔ اگر سائٹ ایڈریس کو مسترد کرتی ہے یا کبھی کوڈ نہیں بھیجتی، تو اس اکاؤنٹ کے لیے ایک طویل مدتی ای میل استعمال کریں جسے آپ کنٹرول کرتے ہیں۔ ایک کے بعد ایک ایڈریس آزمانا سائٹ کی پالیسی کے خلاف کام کرتا ہے اور اکاؤنٹ کو خطرے میں ڈال دیتا ہے۔
اوپر "The Code Went Somewhere Else" کے تحت دیا گیا ڈائیگناسٹک ہب ہر وجہ کو تفصیل سے بیان کرتا ہے، جس میں Steam، Epic Games، Discord، Binance، Instagram اور X شامل ہیں۔
ٹائمڈ بمقابلہ ری یوزایبل ان باکس: OTP کے لیے کون سا استعمال کریں
ٹائمڈ ان باکس صرف تب استعمال کریں جب آپ کو فوری کوڈ کی ضرورت ہو اور اکاؤنٹ برقرار نہ رہے۔ جب سروس بعد میں تصدیق، سیکیورٹی الرٹس یا پاس ورڈ ری سیٹ پیغامات بھیج سکتی ہے تو دوبارہ استعمال ہونے والا ایڈریس استعمال کریں۔ ایکسیس ٹوکن کو محفوظ طریقے سے محفوظ رکھیں: جس کے پاس یہ ہے وہ ان باکس کھول سکتا ہے، اور کھویا ہوا ایکسیس ٹوکن سپورٹ کے ذریعے واپس نہیں مل سکتا۔

Tmailor پر، کاؤنٹ ڈاؤن کے اختتام تک پہنچنے پر صفحہ نئے ایڈریس پر منتقل ہو جاتا ہے؛ یہ پچھلا پتہ فوراً غائب نہیں کرتا۔ پچھلا ایڈریس اسی ڈیوائس پر ہسٹری میں محفوظ ہوتا ہے اور جب تک دستیاب ہوتا ہے دوبارہ کھولا جا سکتا ہے، اور اس کا ایکسیس ٹوکن آپ کو اسے کسی اور ڈیوائس پر دوبارہ کھولنے دیتا ہے۔ جو پیغامات آتے ہیں وہ تقریباً 24 گھنٹے تک نظر آتے ہیں۔
ٹائمنگ کے سوال پر براہ راست بات کرنے کے لیے، OTP کے لیے عارضی میل بمقابلہ 10 منٹ کی ڈاک دیکھیں۔ دونوں ماڈلز کے درمیان سیکیورٹی اور پرائیویسی کے توازن کو دوبارہ استعمال ہونے کے قابل اور مختصر مدت کے ان باکسز گائیڈ میں بیان کیا گیا ہے۔
کثیر مرحلہ تصدیق
کچھ پلیٹ فارمز تصدیقی ای میل بھیجتے ہیں، پھر الگ OTP، پھر سیٹ اپ میسج بھیجتے ہیں۔ مختصر کاؤنٹ ڈاؤن کے ساتھ، آپ پہلا پیغام پکڑ سکتے ہیں اور چند منٹ بعد آنے والا OTP مس کر سکتے ہیں۔ ایک ری یوزایبل ایڈریس نئے پیغامات وصول کرتا رہتا ہے جب تک آپ اسے دوبارہ کھول سکتے ہیں۔
دوبارہ تصدیق اور سیکیورٹی الرٹس
سوشل اور SaaS پلیٹ فارمز اکثر نئے ڈیوائس سے لاگ ان ہونے پر دوبارہ تصدیق کرتے ہیں۔ اگر آپ کا اصل سائن اپ ایڈریس دستیاب نہیں ہے تو آپ چیک مکمل نہیں کر سکتے اور رسائی کھو سکتے ہیں۔ ایک قابل بازیافت پتہ اس راستے کو دستیاب رکھتا ہے۔
پاس ورڈ ری سیٹ سیفٹی نیٹ
ایک پاس ورڈ ری سیٹ ای میل اس پتے پر جاتی ہے جس سے آپ نے سائن اپ کیا تھا۔ ٹائمڈ ایڈریس شاید پہلے ہی غائب ہو چکا ہو۔ ایک ری یوزایبل ایڈریس جسے آپ اس کے ایکسیس ٹوکن سے دوبارہ کھولتے ہیں، وہ اب بھی نیا ری سیٹ ای میل وصول کر سکتا ہے، جو پھر تقریباً 24 گھنٹے تک نظر آتا ہے۔
سادہ اصول
اگر آپ کسی بھی سوال کا جواب "شاید" یا "ہاں" دیں تو دوبارہ استعمال ہونے والا ایڈریس استعمال کریں: (1) کیا اگلے چند منٹوں کے بعد مجھے یہ پتہ دوبارہ چاہیے ہوگا؟ (2) کیا میں یہ اکاؤنٹ رکھنا چاہوں گا؟ ایک بار کے ڈاؤن لوڈز، نیوز لیٹر پریویوز، اور فوری پروڈکٹ ٹیسٹ کے لیے، ٹائمڈ ان باکس ٹھیک ہے۔
مخصوص پلیٹ فارمز پر OTP
ای میل ڈیلیوری تکنیکی طور پر ہر جگہ ایک ہی طرح کام کرتی ہے، لیکن سائٹس اس بات میں مختلف ہوتی ہیں کہ آیا وہ ڈسپوزیبل ایڈریسز قبول کرتی ہیں اور کوڈز کے لیے کون سا چینل استعمال کرتی ہیں۔ سوشل نیٹ ورک سائن اپس کے بارے میں ہمارا گائیڈ ان بہاؤ کا احاطہ کرتا ہے، اور اگر کوئی پلیٹ فارم ایڈریس مسترد کر دے تو اس کے لیے طویل مدتی ای میل استعمال کریں۔ AI ٹولز اپنے لاگ ان کوڈز خود شامل کرتے ہیں؛ ChatGPT سائن اپ اور لاگ ان کوڈ گائیڈ اس کیس کا احاطہ کرتی ہے۔ پہلے سے چیک کرنے کے لیے کہ کہاں ڈسپوزیبل ایڈریس مسترد ہونے کا امکان ہے، دیکھیں کون سی سائٹس عارضی میل قبول کرتی ہیں۔
عارضی میل OTP کو کس چیز کے لیے استعمال نہیں کرنا چاہیے
عارضی میل پرائیویسی کے خیال رکھنے والے سائن اپس اور کم داؤ والے اکاؤنٹس کے لیے بنائی گئی ہے، نہ کہ کسی ایسی چیز کے لیے جو آپ کو واپس حاصل کرنی ہو۔ اسے بینکنگ، ادائیگیاں، سرکاری خدمات، صحت کی دیکھ بھال، یا اپنی شناخت سے منسلک کسی بھی بنیادی اکاؤنٹ کے لیے استعمال نہ کریں۔ اگر کوئی کوڈ آ بھی جائے، تو میل باکس تک رسائی ختم ہونے سے الرٹس، ریکوری اور بعد میں تصدیق بلاک ہو سکتی ہے، اور یہ سروسز اپنی پالیسیوں کے تحت ڈسپوزیبل ایڈریسز کو مسترد کر سکتی ہیں۔ ڈسپوزیبل ان باکسز کہاں فٹ ہوتے ہیں اس کا وسیع تر جائزہ لینے کے لیے، دیکھیں کہ عارضی ای میلز محفوظ ہیں یا نہیں۔ یہ احترام کی حد ہے، کوئی رکاوٹ نہیں جسے حل کیا جا سکے۔
QA اور ڈیولپمنٹ ٹیموں کے لیے OTP ٹیسٹنگ
وہ ٹیمیں جو اپنے سائن اپ فلو کو ڈسپوزیبل ان باکس کے ساتھ ٹیسٹ کرتی ہیں، بڑے پیمانے پر OTP کے مسائل کا سامنا کرتی ہیں: دوبارہ بھیجنے کے طوفان، ناکامیوں کی غیر واضح ملکیت، اور ایسے کوڈز جو ٹیسٹ مرحلے کے آگے بڑھنے کے بعد لینڈ کرتے ہیں۔ حل پروسیجرل ہیں: ایک سے زیادہ ایڈریس کے ساتھ ٹیسٹ کرنا، دوبارہ بھیجنے کی کوششوں کو محدود کرنا، اور میٹرک کے طور پر ٹائم ٹو فرسٹ OTP کو ٹریک کرنا تاکہ ریگریشنز ظاہر ہوں۔ ٹیموں کے لیے تیار شدہ او ٹی پی رسک چیک لسٹ مکمل پروٹوکول بیان کرتی ہے۔
اکثر پوچھے جانے والے سوالات
کیا عارضی میل ایس ایم ایس کوڈز وصول کر سکتی ہے یا مجھے فون نمبر دے سکتی ہے؟
نہیں۔ عارضی میل صرف ای میل وصول کرتی ہے، اور Tmailor فون نمبر فراہم نہیں کرتا۔ اگر کسی سروس کو ایس ایم ایس کی ضرورت ہو تو وہ نمبر استعمال کریں جس پر آپ کنٹرول رکھتے ہیں اور استعمال کرنے کی اجازت ہے، یا پھر جاری نہ رکھیں۔ عوامی وصول کرنے والی ایس ایم ایس سائٹس سے گریز کریں، کیونکہ کوئی بھی ان کے دکھائے گئے کوڈز پڑھ سکتا ہے۔
میرا OTP میرے معمول کے ای میل میں کیوں آتا ہے لیکن عارضی میل میں نہیں؟
سائٹ ممکنہ طور پر ڈسپوزایبل ایڈریسز کو مسترد یا خاموشی سے چھوڑ سکتی ہے، لیکن دیگر وجوہات بھی ہو سکتی ہیں: ایڈریس میں ٹائپو کی غلطی، ای میل پر پہلے سے موجود کوڈ بھیجنا، یا اس ان باکس میں سست ترسیل۔ پہلے ایڈریس اور چینل چیک کریں۔ اگر سائٹ ڈسپوزیبل ایڈریسز پر نہیں بھیجتی، تو اس اکاؤنٹ کے لیے اپنا معمول کا ای میل استعمال کریں۔
کیا OTP کے لیے عارضی میل استعمال کرنا محفوظ ہے؟
یہ کم داؤ والے سائن اپ کے لیے محفوظ ہے جہاں آپ کو طویل مدتی بحالی کی ضرورت نہ ہو، جیسے فورمز، نیوز لیٹرز، ایک بار کے ڈاؤن لوڈز، اور فوری پروڈکٹ ٹیسٹ۔ یہ بینکنگ، حکومت، صحت کی دیکھ بھال، یا آپ کی شناخت سے منسلک کسی بھی اکاؤنٹ کے لیے مناسب نہیں ہے، کیونکہ آپ کو ایک میل باکس کی ضرورت ہے جسے آپ سالوں تک کنٹرول کریں گے تاکہ وہ اکاؤنٹس واپس حاصل کر سکیں۔
کیا میں بینکنگ یا مالیاتی خدمات کے لیے عارضی میل OTP استعمال کر سکتا ہوں؟
نہیں۔ بینکنگ یا مالی اکاؤنٹس کے لیے عارضی میل استعمال نہ کریں۔ اگر کوئی کوڈ آ بھی جائے، تو میل باکس تک رسائی ختم ہونے سے الرٹس، ریکوری یا بعد میں تصدیق بلاک ہو سکتی ہے، اور سروس اپنی پالیسیوں کے تحت ڈسپوزیبل ایڈریسز کو مسترد کر سکتی ہے۔
عام طور پر OTP کوڈ کتنی دیر تک درست رہتا ہے؟
یہ سروس اور ایکشن پر منحصر ہے۔ لاگ ان اور سائن اپ کوڈز کو چند منٹ کی ونڈو سمجھیں جب تک کہ اسکرین پر ٹائمر نہ دکھائی دے؛ ای میل تصدیقی لنکس اور ریکوری کوڈز زیادہ دیر تک چل سکتے ہیں۔ بھیجنے والی سروس میعاد ختم ہونے کا فیصلہ کرتی ہے، نہ کہ آپ کا ای میل فراہم کنندہ۔
اگر OTP میرے 10 منٹ کے ان باکس کے ختم ہونے کے بعد آ جائے تو مجھے کیا کرنا چاہیے؟
Tmailor پر، کاؤنٹ ڈاؤن کے آخر میں صفحہ نئے ایڈریس پر منتقل ہو جاتا ہے، لیکن پچھلا ایڈریس اسی ڈیوائس پر History میں رہتا ہے جب تک وہ دستیاب ہوتا ہے۔ آپ کاؤنٹ ڈاؤن ختم ہونے سے پہلے وقت بھی شامل کر سکتے ہیں، جو 60 منٹ تک باقی ہے۔ اگر آپ کو بعد میں یا کسی اور ڈیوائس پر ایڈریس کی ضرورت ہو تو اس کا Access Token محفوظ کریں؛ کھویا ہوا ایکسیس ٹوکن واپس حاصل نہیں کیا جا سکتا۔
اگر پہلا او ٹی پی نہیں آیا تو کیا "ری سینڈ کوڈ" پر کلک کرنے سے مدد ملتی ہے؟
کبھی کبھار، لیکن صرف ایک بار اور صرف اسکرین پر ٹائمر ختم ہونے کے بعد۔ اضافی ٹیپس کول ڈاؤن کو متحرک کر سکتے ہیں، اور ہر نئی درخواست پچھلی کوڈ کو منسوخ کر سکتی ہے۔ اگر سائٹ ڈسپوزیبل ایڈریسز سے انکار کرتی ہے تو دوبارہ بھیجنے سے یہ فرق نہیں پڑے گا؛ اس اکاؤنٹ کے لیے طویل مدتی ای میل استعمال کریں۔
کیا کوئی طریقہ ہے کہ پہلے سے معلوم ہو سکے کہ کوئی پلیٹ فارم عارضی میل کو بلاک کرتا ہے یا نہیں؟
کبھی کبھار۔ ایک واضح سائن اپ ایرر جیسے "ڈسپوزیبل ای میل اجازت نہیں" یا سائٹ کے اپنے ہیلپ پیجز آپ کو بتا سکتے ہیں۔ کوئی یونیورسل مطابقت کی فہرست نہیں ہے، اور کچھ سائٹس فارم قبول کرتی ہیں لیکن کوڈ نہیں بھیجتیں، اس لیے عارضی میل کو بلاک کرنے والی سائٹس کی ڈائریکٹری منصوبہ بندی کی مدد ہے، گارنٹی نہیں۔
کیا میں عارضی میل موبائل ایپ پر او ٹی پی کوڈز حاصل کر سکتا ہوں؟
جی ہاں۔ Tmailor کی اینڈرائیڈ اور iOS ایپس، نیز ٹیلیگرام بوٹ، ای میل اسی طرح وصول کرتی ہیں جیسے ویب ورژن کو ملتی ہے۔ اگر کوڈ ایڈریس تک پہنچ جائے تو وہ موبائل ان باکس میں ظاہر ہو جاتا ہے۔ اسی ایڈریس کو کسی دوسرے ڈیوائس پر کھولنے کے لیے اس کا Access Token استعمال کریں۔
OTP کے لیے کون سی عارضی میل سب سے زیادہ قابل اعتماد ہے؟
ان سائٹس کے لیے جو ڈسپوزیبل ای میل قبول کرتی ہیں، سب سے قابل اعتماد انتخاب ایسا ان باکس ہے جو اتنا دیر تک کھلا رہے کہ ڈیلے کوڈ آ جائے اور جسے آپ بعد میں دوبارہ کھول سکیں، جیسے کہ محفوظ شدہ ایکسیس ٹوکن کے ساتھ دوبارہ استعمال ہونے والا ایڈریس۔ کوئی بھی عارضی میل فراہم کنندہ کسی سائٹ کو ایسا ایڈریس قبول کرنے پر مجبور نہیں کر سکتا جسے وہ مسترد کر دے۔
اصل بات
OTP کے لیے عارضی میل صرف وہیں استعمال کریں جہاں یہ فٹ ہو: کم داؤ والے سائن اپس جو ای میل کے ذریعے کوڈز بھیجتے ہیں اور ڈسپوزیبل ایڈریسز قبول کرتے ہیں۔ ان باکس کھلا رکھیں، ایک بار دوبارہ بھیجیں، اور اگر دوبارہ ایڈریس کی ضرورت ہو تو ایکسیس ٹوکن محفوظ کر لیں۔ اگر کوئی سائٹ ایڈریس لینے سے انکار کرے یا ایس ایم ایس مانگی، تو وہ ای میل یا فون نمبر استعمال کریں جس پر آپ کنٹرول کرتے ہیں، اور اہم اکاؤنٹس کو آتھنٹی کیٹر ایپ یا پاس کی کے ذریعے محفوظ کریں۔ روزمرہ کی سائن اپ کے لیے، آپ ایک مفت عارضی میل بنا سکتے ہیں اور انتظار کے دوران ٹیب کھلا رکھ سکتے ہیں۔

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.