Tmailor
பெரிய தரவு மீறல்களிலிருந்து உங்கள் அடையாளத்தைப் பாதுகாக்க தற்காலிக மின்னஞ்சல் எவ்வாறு உதவுகிறது
ஒவ்வொரு தரவு மீறலும் மின்னஞ்சல் முகவரிகள் நிறைந்த தரவுத்தளத்திலிருந்து தொடங்குகிறது — அதில் உங்கள் முகவரியும் இருந்தால், திருடப்பட்ட உள்நுழைவுத் தகவல்களைப் பயன்படுத்தும் தாக்குதல்கள், ஃபிஷிங் பிரச்சாரங்கள் மற்றும் அடையாளத் திருட்டுக்கு நீங்கள் இலக்காகலாம். உங்கள் உண்மையான மின்னஞ்சல் முகவரியைக் கொண்ட சேவைகள் அதிகமாக இருந்தால், அவற்றில் குறைந்தது ஒன்று சமரசம் செய்யப்படும் வாய்ப்பும் அதிகரிக்கும். தற்காலிக மின்னஞ்சல் அந்தத் தாக்குதல் பரப்பைக் குறைக்கிறது. தரவு மீறல்கள் எவ்வாறு நிகழ்கின்றன, அவை வெளிப்படுத்தும் தகவல்களில் உங்கள் மின்னஞ்சல் முகவரி ஏன் மிகவும் மதிப்புமிக்கது, மேலும் குறைந்த நம்பகத்தன்மை கொண்ட சேவைகளில் பதிவு செய்யப் பயன்படுத்தப்படும் ஒருமுறைப் பயன்பாட்டு முகவரிகள், இருண்ட வலைச் சந்தைகளில் முடிவடையும் தரவுத்தளங்களிலிருந்து உங்கள் உண்மையான அடையாளத்தை எவ்வாறு பாதுகாக்கின்றன என்பதைக் இந்த வழிகாட்டி விளக்குகிறது.
விரைவான அணுகல்
TL;DR / முக்கியக் குறிப்புகள்
- தரவு மீறல்கள் மேலும் சிக்கலாகி வருகின்றன; திருடப்பட்ட உள்நுழைவுச் சான்றுகள் தொடக்க அணுகலுக்கான முக்கிய வழியாகவே உள்ளன, அதேவேளையில் ransomware கிட்டத்தட்ட பாதி மீறல்களில் காணப்படுகிறது. தளங்கள் தரவைக் கசியவிடும்போது, தற்காலிக மின்னஞ்சல் “பாதிப்பு விரிவை” குறைக்கிறது.
- IBM, 2025ஆம் ஆண்டின் உலகளாவிய சராசரி தரவு மீறல் செலவு சுமார்.44M எனக் கணக்கிடுகிறது—கசிந்த மின்னஞ்சலின் தாக்கம் பரவாமல் தடுப்பது முக்கியம் என்பதற்கான சான்று இது.
- பதிவுசெய்வதற்குத் தனித்துவமான, ஒரே பயன்பாட்டுக்கான முகவரிகளைப் பயன்படுத்துவது, மீறப்பட்ட தரவுத்தளங்களில் உங்கள் உண்மையான அடையாளத்தைப் பெருமளவில் இணைத்தறிவதைத் தடுக்கிறது மற்றும் உள்நுழைவுச் சான்றுகளைத் தானாகச் சோதிக்கும் தாக்குதல்களின் அபாயத்தைக் குறைக்கிறது. Have I Been Pwned ஏற்கனவே17.7 பில்லியன் க்கும் அதிகமான கசிந்த கணக்குகளைக் கண்காணிக்கிறது—கசிவுகள் நிகழும் என்றே கருதுங்கள்.
- மின்னஞ்சல் முகமூடிகள் / மாற்றுப்பெயர்கள், தனியுரிமைக்கான பரவலான பரிந்துரையாகிவிட்டன; அவை கண்காணிப்புக் கருவிகளையும் நீக்கக்கூடும். தற்காலிக மின்னஞ்சல் மிக வேகமானதும், மிகக் குறைந்த சிரமமுள்ளதுமான விருப்பமாகும்; குறைந்த நம்பகத்தன்மை கொண்ட தளங்கள், சோதனைப் பயன்பாடுகள் மற்றும் கூப்பன்களுக்கு இது சிறந்தது.
- முக்கியமான கணக்குகளுக்கு (வங்கி, ஊதியம், அரசு) தற்காலிக மின்னஞ்சலைப் பயன்படுத்த வேண்டாம். மற்ற எல்லா இடங்களிலும் கடவுச்சொல் நிர்வாகி மற்றும் MFA-வுடன் இதைப் பயன்படுத்துங்கள்.
பின்னணி மற்றும் சூழல்: தரவு மீறல்களில் மின்னஞ்சல் ஏன் முக்கிய இணைப்பாக உள்ளது
தாக்குபவர்கள், மீறப்பட்ட டஜன் கணக்கான சேவைகளில் ஒரே அடையாளத்தை (உங்கள் முதன்மை மின்னஞ்சலை) மீண்டும் பயன்படுத்த முடிந்தால், கணக்குகளை ஒன்றுடன் ஒன்று இணைக்கவும், நம்பத்தகுந்த போலி மின்னஞ்சல்களால் உங்களை குறிவைக்கவும், பெருமளவில் உள்நுழைவுச் சான்றுகளைத் தானாகச் சோதிக்கவும் முடியும். Verizon-ன் 2025 Data Breach Investigations Report அறிக்கையில், உள்நுழைவுச் சான்றுகளின் தவறான பயன்பாடு தொடர்ந்து இரண்டாவது ஆண்டாக தொடக்க அணுகலுக்கான மிகவும் பொதுவான வழியாக உள்ளது; ransomware 44% மீறல்களில் காணப்படுகிறது—முந்தைய ஆண்டின் 32%-இலிருந்து அதிகரிப்பு; மனிதக் காரணி சுமார்60% மீறல்களில் இடம்பெற்றுள்ளது; மேலும் மூன்றாம் தரப்பினரின் ஈடுபாடு15%-இலிருந்து 30% ஆக இரட்டிப்பாகியுள்ளது—அதாவது, அந்த மீறல் “உங்களுடையது” அல்லாதபோதும் உங்கள் தரவு கசியக்கூடும்.
நிதி இழப்புகள் கற்பனையானவை அல்ல. IBM, உலகளாவிய சராசரி தரவு மீறல் செலவை 2025ஆம் ஆண்டில் .44 மில்லியன் என கணக்கிடுகிறது; சில பிராந்தியங்களில், அமெரிக்காவில் .22 மில்லியன் போன்ற அதிகத் தொகையும் பதிவாகியுள்ளது. ஒருவருக்கான “செலவு” என்பது அடையாளத் திருட்டு, இன்பாக்ஸ் பெருக்கம், போலி மின்னஞ்சல் தாக்குதல்கள், வீணாகும் நேரம் மற்றும் கட்டாயக் கடவுச்சொல் மீட்டமைப்புகள் ஆகியவற்றை உள்ளடக்கியது.
இதற்கிடையில், தரவு மீறலுக்கான வாய்ப்புகள் தொடர்ந்து அதிகரிக்கின்றன. Have I Been Pwned (HIBP),17.7 பில்லியன் க்கும் அதிகமான சமரசம் செய்யப்பட்ட கணக்குகளைக் கண்காணிக்கிறது—திருடப்பட்ட பதிவுத் தொகுப்புகள் மற்றும் பெருமளவிலான தளத் தரவு கசிவுகளால் இந்த எண்ணிக்கை தொடர்ந்து உயர்கிறது.
சுருக்கமாக: உங்கள் முதன்மை மின்னஞ்சல் தோல்விக்கான ஒரே மையப் புள்ளியாகும். இயன்ற இடமெல்லாம் அதன் வெளிப்பாட்டைக் குறையுங்கள்.
தற்காலிக மின்னஞ்சல் உங்கள் தனிப்பட்ட “பாதிப்பு விரிவை” எவ்வாறு குறைக்கிறது
தற்காலிக அஞ்சலை இதைப் பற்றி சிந்தித்துப் பாருங்கள்: தியாக அடையாள அடையாளமாக உங்கள் உண்மையான அடையாளம் தேவையில்லாத தளங்களுக்கு வழங்கும் தனித்துவமான, குறைந்த மதிப்புடைய முகவரி இது. அந்தத் தளத்தில் தரவுக் கசிவு ஏற்பட்டாலும், பாதிப்பு பெருமளவில் கட்டுப்படுத்தப்படும்.
தற்காலிக மின்னஞ்சல் தடுக்கும் அபாயங்கள்:
- தொடர்புபடுத்தும் அபாயம். ஒவ்வொரு தளமும் வெவ்வேறு முகவரியைக் காணும்போது, தரவுத் திருடர்களாலும் தரவு தரகர்களாலும் பல்வேறு கசிவுகளில் இருந்து உங்கள் உண்மையான அடையாளத்தை எளிதாக இணைத்தறிய முடியாது. குறைந்த நம்பகத்தன்மையுள்ள பதிவுகளுக்கு முகமறைப்பு அல்லது ஒருமுறை பயன்படுத்தும் மின்னஞ்சல்களைப் பயன்படுத்துமாறு முக்கிய தனியுரிமை வழிகாட்டுதல்கள் தற்போது பரிந்துரைக்கின்றன.
- சான்றுகளை நிரப்பித் தாக்குதலின் பின்விளைவுகள். பல பயனர்கள் ஒரே மின்னஞ்சல் முகவரிகளையும் (சில நேரங்களில் கடவுச்சொற்களையும்) மீண்டும் பயன்படுத்துகின்றனர். ஒருமுறை பயன்படுத்தும் முகவரிகள் இந்தப் போக்கை முறியடிக்கின்றன. கடவுச்சொல் மீண்டும் பயன்படுத்தப்பட்டாலும் (அப்படிச் செய்யாதீர்கள்!), அந்த முகவரி உங்கள் முக்கியமான கணக்குகளுடன் பொருந்தாது. சான்றுகள் கசிவது எவ்வாறு பரவலான ஊடுருவல்களுக்கும் ransomware தாக்குதல்களுக்கும் வழிவகுக்கிறது என்பதை Verizon-ன் DBIR குறிப்பிடுகிறது.
- டிராக்கர் கசிவு. சந்தைப்படுத்தல் மின்னஞ்சல்களில் பெரும்பாலும் கண்காணிப்பு பிக்சல்கள் இடம்பெறும்; அவை நீங்கள் ஒரு செய்தியை எப்போது, எங்கு திறந்தீர்கள் என்பதை வெளிப்படுத்துகின்றன. சில மாற்றுப்பெயர் அமைப்புகள் டிராக்கர்களை அகற்றுகின்றன; தற்காலிக முகவரிகள் ஒரே கிளிக்கில் துண்டிக்கும் வசதியையும் வழங்குகின்றன—பெறுவதை நிறுத்திவிட்டால், நீங்கள் நடைமுறையில் "விலகிவிட்டீர்கள்."
- ஸ்பேம் கட்டுப்பாடு. ஒரு பட்டியல் விற்கப்பட்டாலோ கசிந்தாலோ, அது உங்கள் முதன்மை இன்பாக்ஸுடன் இணைக்கப்படுவதை நீங்கள் விரும்பமாட்டீர்கள். உங்கள் உண்மையான கணக்குகளுக்கு எந்தப் பாதிப்பும் இல்லாமல் தற்காலிக முகவரியை முடக்கிவிடலாம்.
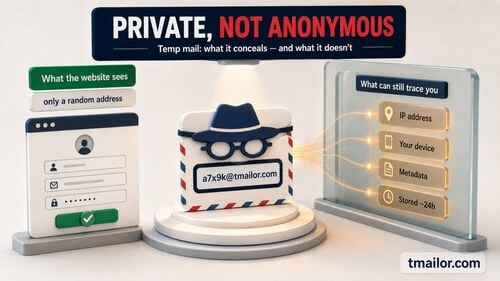
ஆனால் இதன் வரம்பைத் தெளிவாகப் புரிந்துகொள்ளுங்கள். தளத்துக்கு நீங்கள் வழங்கும் மின்னஞ்சல் முகவரியை மட்டுமே தற்காலிக மின்னஞ்சல் மறைக்கிறது. அதே கசிவில் உள்ள உங்கள் தொலைபேசி எண், கட்டண விவரங்கள், பொருள் விநியோக முகவரி, தேர்ந்தெடுத்த பயனர்பெயர், IP முகவரி அல்லது அந்தப் படிவத்தில் உள்ளிட்ட வேறு எந்தத் தரவையும் அது மறைக்காது. கசிந்த அட்டவணையின் ஒரு நெடுவரிசையை மட்டுமே இது சுருக்குகிறது; முழு வரிசையையும் அல்ல.
தற்காலிக மின்னஞ்சலும் பிற மின்னஞ்சல் உத்திகளும் (எதை எப்போது பயன்படுத்துவது)
| உத்தி | தரவுக் கசிவு வெளிப்பாடு | சந்தைப்படுத்துபவர்களிடமிருந்து தனியுரிமை | கணக்குகளுக்கான நம்பகத்தன்மை | சிறந்த பயன்பாடுகள் |
|---|---|---|---|---|
| முதன்மை மின்னஞ்சல் | மிக அதிகம் (எங்கும் ஒரே அடையாளம்) | பலவீனம் (எளிதில் தொடர்புபடுத்தலாம்) | மிக அதிகம் | வங்கி, ஊதியம், அரசு, சட்டம் |
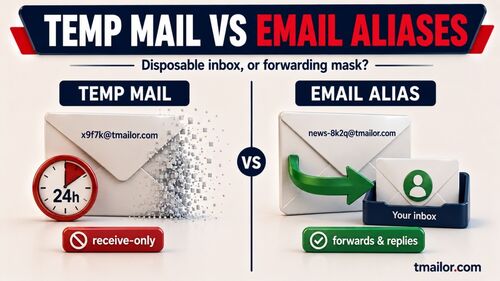
| மாற்றுப்பெயர்/முகமறைப்பு (முன்னனுப்புதல்) | குறைவு (ஒவ்வொரு தளத்திற்கும் தனித்துவமானது) | வலுவானது (முகவரி மறைப்பு; சில அமைப்புகள் டிராக்கர்களை அகற்றும்) | அதிகம் (பதிலளிக்கவும் முன்னனுப்பவும் முடியும்) | சில்லறை விற்பனை, செய்திமடல்கள், பயன்பாடுகள், சோதனைக் காலங்கள் |
| தற்காலிக மின்னஞ்சல் (ஒருமுறை பயன்படுத்தும் இன்பாக்ஸ்) | குறைந்த வெளிப்பாடு மற்றும் எளிதில் துண்டித்துவிடும் வசதி | குறைந்த நம்பகத்தன்மை கொண்ட தளங்களுக்கு ஏற்றது | சேவையைப் பொறுத்து மாறுபடும்; முக்கியமான உள்நுழைவுகளுக்கு ஏற்றதல்ல | பரிசுகள், பதிவிறக்கங்கள், கூப்பன் வாயில்கள், ஒருமுறைச் சரிபார்ப்புகள் |
| “+குறிச்சொல்” தந்திரம் (gmail+tag@) | நடுத்தரம் (அடிப்படை மின்னஞ்சல் முகவரி இன்னும் வெளிப்படும்) | நடுத்தரம் | உயரம் | லேசான வடிகட்டல்; தனியுரிமைப் பாதுகாப்பு நடவடிக்கை அல்ல |
மாற்றுப்பெயர்கள் மற்றும் முகமூடிகள் நன்கு அறியப்பட்ட தனியுரிமைக் கருவிகள்; உங்கள் உண்மையான முகவரி தரவு கசிவின் தாக்க வரம்புக்குள் செல்லக் கூடாது என நீங்கள் விரும்பும்போது, தற்காலிக மின்னஞ்சல் சேவைதான் வேகமான மற்றும் எளிதில் கைவிடக்கூடிய விருப்பமாகும்.
ஒரு நடைமுறை மாதிரி: உங்கள் உண்மையான முகவரிக்குப் பதிலாக தற்காலிக மின்னஞ்சலை எப்போது பயன்படுத்த வேண்டும்
- அடையாள சரிபார்ப்பு முக்கியமானதாக இருக்கும் இடங்களில் மட்டுமே உங்கள் உண்மையான மின்னஞ்சலைப் பயன்படுத்தவும் அடையாளச் சரிபார்ப்பு மிகவும் முக்கியமான இடங்களில் மட்டும் (வங்கிகள், வரிகள், ஊதியம், சுகாதார இணையதளங்கள்).
- நீங்கள் வைத்திருக்கும் கணக்குகளுக்கு (ஷாப்பிங், பயன்பாடுகள், சந்தாக்கள்) மாற்றுப்பெயர்/முகமூடியைப் பயன்படுத்தவும்.
- மற்ற எல்லாவற்றிற்கும் தற்காலிக மின்னஞ்சலைப் பயன்படுத்தவும் மற்ற எல்லாவற்றிற்கும்: குறுகிய காலப் பதிவிறக்கங்கள், அணுகல் கட்டுப்பாடுள்ள உள்ளடக்கம், குறைந்த ஆபத்துள்ள சேவைகளுக்கான ஒருமுறை குறியீடுகள், பீட்டா பதிவுகள், மன்றச் சோதனைகள், விளம்பரக் கூப்பன்கள். அது கசிந்தால், அதை நீக்கிவிட்டு அடுத்த வேலையைத் தொடரலாம்.
தற்காலிக மின்னஞ்சல் சேவை ஏன் பாதுகாப்பானதாக இருக்கலாம் (சரியாகப் பயன்படுத்தினால்)
அத்தியாவசியக் கணக்குகளுக்குப் பதிலாக குறைந்த நம்பகத்தன்மை கொண்ட பதிவுகளுக்குப் பயன்படுத்தப்படும் தற்காலிக மின்னஞ்சல் சேவை, அதன் வடிவமைப்பிலேயே கூடுதல் பாதுகாப்பை வழங்குகிறது:
- தொடர்பின்மை மற்றும் எளிதில் கைவிடும் தன்மை. ஒவ்வொரு தளமும் வெவ்வேறு முகவரியைக் காணும். ஒரு தரவுத்தளம் கசிந்தாலும், தாக்குபவர்களிடம் உங்கள் வங்கி, ஊதியம் அல்லது நீண்டகாலக் கணக்குகளுக்குப் பயன்படுத்தும் மின்னஞ்சல் தானாகச் சென்றடையாது; இதனால் கசிவு அந்தத் தற்காலிக முகவரிக்குள் மட்டுமே இருக்கும்.
- குறுகிய கால வெளிப்பாடு. tmailor.com இல், செய்திகள் வந்ததிலிருந்து சுமார் 24 மணி நேரம் அவை காணக்கூடியதாக இருக்கும்; எனவே பழைய சரிபார்ப்பு மின்னஞ்சல் நீண்டகாலம் இருக்கும் இன்பாக்ஸில் கிடந்து, பின்னர் திருட்டுத்தனமாகச் சேகரிக்கப்படுவதற்கான வாய்ப்பு இருக்காது.
- இரு வழிகளையும் வெட்டும் உள்ளமைக்கப்பட்ட வரம்புகள். இன்பாக்ஸ் பெறுவதற்கு மட்டுமே; உள்வரும் இணைப்புகள் அகற்றப்படுவதால், தீங்கிழைக்கும் கோப்புகள் அதன் வழியாக உங்களை அடைய முடியாது—ஆனால் முறையான கோப்புகளும் வராது. இதுவே இதற்கான சமரசம்.
குறிப்பு: தற்காலிக மின்னஞ்சல் ஒரு மாயத் தீர்வு அல்ல. இது செய்திகளை குறியாக்கம் செய்யாது; நீங்கள் ஒரு தளத்திடம் வழங்கும் தொலைபேசி எண், கட்டணத் தரவு அல்லது பயனர்பெயரையும் பாதுகாக்காது. நீண்டகாலக் கணக்கு மீட்பு அல்லது உயர் நம்பகத்தன்மை கொண்ட அடையாளச் சரிபார்ப்பு தேவைப்படும் இடங்களில் இதைப் பயன்படுத்தக் கூடாது. இதை கடவுச்சொல் மேலாளர் மற்றும் MFA உடன் இணைத்துப் பயன்படுத்துங்கள்.
நிகழ்வுப் பார்வை: 2025-ஆம் ஆண்டின் தரவு மீறல் தகவல்கள் தனிநபர்களுக்கு உணர்த்துவது என்ன
- நற்சான்றிதழ் துஷ்பிரயோகம் இன்னும் முதன்மையான அச்சுறுத்தலாக உள்ளது. இணையம் முழுவதும் ஒரே மின்னஞ்சலைப் பயன்படுத்துவது, மீண்டும் பயன்படுத்தப்படுவதற்கான அபாயத்தை அதிகரிக்கிறது. தற்காலிக மின்னஞ்சல் முகவரிகளும் தனித்துவமான கடவுச்சொற்களும் பாதிப்புகளைத் தனிமைப்படுத்துகின்றன.
- Ransomware வெளிப்பட்ட நற்சான்றிதழ்களைப் பயன்படுத்தி வேகமாகப் பரவுகிறது. 2025 DBIR அறிக்கையில், ransomware தாக்குதலுக்குள்ளானவர்களில் 54% பேர் infostealer நற்சான்றிதழ் கசிவுத் தரவுத்தொகுப்புகளில் காணப்பட்டனர்; மேலும், வெளிப்பட்ட அந்த நற்சான்றிதழ்களில் 40% கார்ப்பரேட் மின்னஞ்சல் முகவரியைக் கொண்டிருந்தன—கசிந்த மின்னஞ்சல் அடையாளத்திலிருந்து மிகப் பெரிய சம்பவத்துக்குச் செல்லும் நேரடி பாதை இது.
- கசிவின் அளவு மிகப்பெரியது. 17.7 பில்லியன் கணக்குகள் ஏற்கனவே பொதுவில் கிடைக்கும் தரவு மீறல் தொகுப்புகளில் உள்ளன. எனவே, நீங்கள் வெளிப்படுத்தும் எந்த மின்னஞ்சலும் இறுதியில் கசியக்கூடும் என்று கருதி, அந்தக் கருதுகோளை அடிப்படையாகக் கொண்டு உங்கள் தனிப்பட்ட பாதுகாப்பை வடிவமைக்கவும்.
படிப்படியாக: தரவு மீறல்களைத் தாங்கும் பதிவு செய்யும் பணிப்பாய்வை உருவாக்குதல் (தற்காலிக மின்னஞ்சலுடன்)
படி 1: தளத்தை வகைப்படுத்துங்கள்.
இது வங்கி அல்லது பயன்பாட்டு சேவையா (உண்மையான மின்னஞ்சல்), நீண்டகாலக் கணக்கா (மாற்றுப்பெயர்/முகமூடி), அல்லது ஒருமுறை பயன்படுத்தப்படும் குறைந்த நம்பகத்தன்மை கொண்ட வாயிலா (தற்காலிக மின்னஞ்சல்)? பதிவு செய்வதற்கு முன் முடிவு செய்யுங்கள்.
படி 2: தனித்துவமான மின்னஞ்சல் முனைப்புள்ளியை உருவாக்குங்கள்.
குறைந்த நம்பகத்தன்மை கொண்ட வாயில்களுக்கு, புதிய தற்காலிக மின்னஞ்சல் முகவரியை உருவாக்குங்கள். நீடித்த கணக்குகளுக்கு, புதிய மாற்றுப்பெயர்/முகமூடியை உருவாக்குங்கள். தொடர்பில்லாத சேவைகளில் ஒரே முகவரியை ஒருபோதும் மீண்டும் பயன்படுத்தாதீர்கள்.
படி 3: தனித்துவமான கடவுச்சொல்லை உருவாக்கி சேமியுங்கள்.
கடவுச்சொல் மேலாளரைப் பயன்படுத்துங்கள்; கடவுச்சொற்களை ஒருபோதும் மீண்டும் பயன்படுத்தாதீர்கள். இது தரவு மீறலுக்குப் பிறகு அதே நற்சான்றிதழ்களை மீண்டும் பயன்படுத்தும் தொடர் தாக்குதலைத் தடுக்கிறது. (அறியப்பட்ட சமரசம் செய்யப்பட்ட கடவுச்சொற்களைத் தவிர்க்க HIBP, கடவுச்சொல் தரவுத்தொகுப்பையும் வழங்குகிறது.)
படி 4: கிடைக்கும் இடங்களில் MFA-ஐ இயக்குங்கள்.
SMS-ஐ விட பயன்பாட்டை அடிப்படையாகக் கொண்ட passkeyகள் அல்லது TOTP-ஐத் தேர்வுசெய்யுங்கள். இது phishing மற்றும் நற்சான்றிதழ் மீள்பயன்பாட்டின் தாக்கத்தைக் குறைக்கிறது. (சமூகப் பொறியியலும் நற்சான்றிதழ் சிக்கல்களும் தரவு மீறல்களுக்கு முக்கியக் காரணங்கள் என்பதை DBIR மீண்டும் மீண்டும் காட்டுகிறது.)
படி 5: செயலற்ற கண்காணிப்பைக் குறைக்குங்கள்.
தொலைநிலைப் படங்கள் முடக்கப்பட்ட நிலையில் சந்தைப்படுத்தல் மின்னஞ்சல்களைப் படியுங்கள்; இதனால் பெரும்பாலான கண்காணிப்பு pixels செயல்படுவது தடுக்கப்படும். செய்திமடலைத் தொடர்ந்து பெற வேண்டுமெனில், trackers-ஐ அகற்றக்கூடிய மாற்றுப்பெயர் வழியாக அதை அனுப்புங்கள்.
படி 6: சுழற்றவும் அல்லது கைவிடவும்.
ஸ்பேம் அதிகரித்தால் அல்லது தரவு கசிவு குறித்து தெரிவிக்கப்பட்டால், தற்காலிக முகவரியைக் கைவிடவும். மாற்றுப்பெயர்களுக்கு, அவற்றை முடக்கவும் அல்லது வேறு முகவரிக்கு மாற்றவும். இதுவே உங்கள் "அவசர நிறுத்து சுவிட்ச்" ஆகும்.
தற்காலிக மின்னஞ்சலுக்கு tmailor.com ஏன் (மற்றும் எப்போது) தேர்வு செய்ய வேண்டும்
- பெரிய, சுழலும் டொமைன் தொகுப்பு. சீரற்ற முகவரிகள் Google-ன் மின்னஞ்சல் உள்கட்டமைப்பில் உள்ள, வேண்டுமென்றே வெளியிடப்படாத பெரிய டொமைன் தொகுப்பிலிருந்து தேர்ந்தெடுக்கப்படுகின்றன; Custom name தாவல், நீங்கள் தேர்வு செய்யக்கூடிய சிறிய தொகுப்பை வெளிப்படுத்துகிறது. அதிக எண்ணிக்கையிலான தனித்துவமான முகவரிகள், நீங்கள் பதிவு செய்யும் தளங்களுக்கிடையிலான தொடர்பைக் குறைக்கின்றன.
- இயல்பாகவே குறுகிய காலச் சேமிப்பு. பதிவு தேவையில்லை; பெறுதல் மட்டுமே, மேலும் செய்திகள் வந்ததிலிருந்து சுமார் 24 மணிநேரம் வரை மட்டுமே தெரியும்—எனவே சரிபார்ப்பு மின்னஞ்சல் நீண்டகால இன்பாக்ஸில் தேங்கிக் கிடக்காது.
- கணக்கு இல்லாமலேயே மீண்டும் பயன்படுத்தலாம். ஒரு டோக்கன் என்பது, அதே முகவரியைப் பின்னர் மீண்டும் திறக்க உதவும் மீட்பு விசை—அது கடவுச்சொல் அல்ல; வேறு யாரையும் தடுக்கக்கூடிய பூட்டும் அல்ல. அதை இழந்தால், அந்த முகவரி நிரந்தரமாகக் காணாமல் போய்விடும்; ஏனெனில் அதை யாராலும் மீண்டும் வழங்க முடியாது.
- பல தள அணுகல் (இணையம், அண்ட்ராய்டு, iOS, டெலிகிராம் போட்).
- கடுமையான வரம்புகள். இதிலிருந்து மின்னஞ்சல் அனுப்பவோ பதிலளிக்கவோ முடியாது; உள்வரும் இணைப்புகளும் அகற்றப்படும்—எனவே அந்த முகவரிக்கு அனுப்பப்பட்ட கோப்பை ஒருபோதும் திறக்கவோ பதிவிறக்கவோ முடியாது. இதனால் தவறான பயன்பாட்டுக்கான வழிகள் மூடப்படுகின்றன; அதே நேரத்தில் இது உங்களுக்கும் ஒரு உண்மையான வரம்பாகும்.
முயற்சி செய்ய விரும்புகிறீர்களா? பொதுவான தற்காலிக அஞ்சல் இன்பாக்ஸுடன் முகவரியுடன் தொடங்கவும், 10 நிமிட அஞ்சல் பணிப்பாய்வை சோதிக்கவும் அல்லது நீங்கள் எப்போதாவது பார்வையிடும் தளத்திற்கான தற்காலிக முகவரியை மீண்டும் பயன்படுத்தவும்.
நிபுணர் குறிப்புகள் (மின்னஞ்சலுக்கு அப்பால்)
- பயனர்பெயர்களை மறுசுழற்சி செய்ய வேண்டாம். தனித்துவமான மின்னஞ்சல் சிறந்தது; ஆனால் உங்கள் பயனர்பெயர் எல்லா இடங்களிலும் ஒரே மாதிரியாக இருந்தால், தொடர்புபடுத்துதல் இன்னும் சாத்தியமே.
- தரவு கசிவு அறிவிப்புகளைக் கவனியுங்கள். டொமைன் கண்காணிப்பு சேவைக்கு (எ.கா., உங்கள் டொமைன் நிர்வாகிகள் மூலம் HIBP டொமைன் அறிவிப்புகள்) குழுசேர்ந்து, எச்சரிக்கை வந்தவுடன் உள்நுழைவுச் சான்றுகளை மாற்றவும்.
- தொலைபேசி எண்களையும் பிரித்துப் பயன்படுத்துங்கள். பல மாற்றுப்பெயர் கருவிகள் SMS ஸ்பேம் மற்றும் SIM-ஸ்வாப் மோசடிகளைக் குறைக்க தொலைபேசி எண்களை மறைக்கின்றன.
- உங்கள் உலாவியைப் பாதுகாப்பாக்குங்கள். தனியுரிமையை மதிக்கும் இயல்புநிலை அமைப்புகளையும் டிராக்கர்-தடுப்பு நீட்டிப்புகளையும் பயன்படுத்துவதைக் கருத்தில் கொள்ளுங்கள். (கண்காணிப்பு மற்றும் விலகல் விதிமுறைகள் குறித்த கல்வி வளங்களை EFF பராமரிக்கிறது.)
அடிக்கடி கேட்கப்படும் கேள்விகள்
1) தற்காலிக மின்னஞ்சல் சரிபார்ப்புக் குறியீடுகளை (OTP) பெறுமா?
ஆம், பல சேவைகளில் பெறலாம். ஆனால் சில தளங்கள் தங்கள் கொள்கையின்படி ஒருமுறைப் பயன்படுத்தும் மின்னஞ்சல் முகவரிகளை நிராகரிக்கின்றன; அத்தகைய முடிவை எடுப்பது அவர்களின் உரிமை. வங்கி, அரசு அல்லது நீங்கள் தொடர்ந்து வைத்திருக்க வேண்டிய எந்தக் கணக்கிற்கும், இந்தத் தடையைத் தவிர்க்க முயற்சிப்பதற்குப் பதிலாக உங்கள் முதன்மை மின்னஞ்சலையோ நீடித்த மாற்றுப்பெயரையோ பயன்படுத்துங்கள்.
2) ஒரு தற்காலிக முகவரி கசிந்தால், நான் என்ன செய்ய வேண்டும்?
அந்த முகவரியை உடனடியாகக் கைவிடுங்கள். அதே கடவுச்சொல்லை வேறு இடங்களில் மீண்டும் பயன்படுத்தியிருந்தால் (அவ்வாறு செய்யக் கூடாது), அந்தக் கணக்குகளின் கடவுச்சொற்களை மாற்றுங்கள். அந்த முகவரி பொது தரவு மீறல் தரவுத்தொகுப்புகளில் இடம்பெற்றுள்ளதா எனச் சரிபார்க்கவும்.
3) மின்னஞ்சல் முகமூடிகளோ தற்காலிக மின்னஞ்சலோ டிராக்கர்களைத் தடுக்குமா?
ஓரளவு. சில மாற்றுப்பெயர் சேவைகள் டிராக்கிங் பிக்சல்களை உங்களுக்காக அகற்றுகின்றன. தற்காலிக மின்னஞ்சல் அவ்வாறு செய்வதாக உறுதியளிக்காது. எனவே, நீங்கள் மின்னஞ்சலைப் படிக்கும் எந்த கிளையண்டிலும் தொலைநிலைப் படங்களை முடக்குவதே நம்பகமான வழி; அதுவே பெரும்பாலான திறப்பு-கண்காணிப்பையும் IP கசிவையும் தடுக்கிறது.
4) தற்காலிக மின்னஞ்சல் சட்டப்பூர்வமானதா?
ஆம்; தவறாகப் பயன்படுத்துவது சட்டப்பூர்வமானதல்ல. இது தனியுரிமை மற்றும் ஸ்பேம் கட்டுப்பாட்டிற்காகவே, மோசடிக்காக அல்ல. ஒரு தளத்தின் விதிமுறைகளை எப்போதும் பின்பற்றுங்கள்.
5) அதே தற்காலிக முகவரியைத் தொடர்ந்து பயன்படுத்த முடியுமா?
tmailor.com இல், முடியும்: அதன் access token மூலம் அதே முகவரியை மீண்டும் திறக்கலாம். வேறுபாட்டைக் கவனியுங்கள்—முகவரி மீண்டும் கிடைக்கும், ஆனால் சுமார் 24 மணிநேரத்துக்கு முந்தைய செய்திகள் ஏற்கனவே நீக்கப்பட்டிருக்கும். token-ஐப் பாதுகாப்பாக வைத்திருங்கள்; அதை இழந்தால் மீண்டும் வழங்க முடியாது.
6) ஒரு தளம் ஒருமுறைப் பயன்படுத்தும் மின்னஞ்சல்களைத் தடுத்தால் என்ன செய்வது?
நம்பகமான வழங்குநரின் நீடித்த மாற்றுப்பெயர் அல்லது முகமூடிக்கு மாறுங்கள்; அடையாளம் அவசியமானால் உங்கள் முதன்மை மின்னஞ்சலைப் பயன்படுத்துங்கள். சில வழங்குநர்கள் மற்றவர்களை விடக் கடுமையானவர்கள்.
7) தற்காலிக மின்னஞ்சலைப் பயன்படுத்தினாலும் MFA தேவையா?
நிச்சயமாக. ஃபிஷிங் மற்றும் மீள்பயன்பாட்டு தாக்குதல்களுக்கு எதிராக MFA அவசியம். தற்காலிக மின்னஞ்சல் வெளிப்பாட்டைக் குறைக்கிறது; நற்சான்றுகள் கசிந்தாலும் MFA கணக்கைக் கைப்பற்றுவதைத் தடுக்கிறது.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.