Tmailor
Cum te ajută e-mailul temporar să îți protejezi identitatea împotriva breșelor majore de date
Fiecare breșă de date începe cu o bază de date plină de adrese de e-mail — iar dacă a ta se află acolo, devii o țintă pentru atacurile de tip credential stuffing, campaniile de phishing și furtul de identitate. Cu cât mai multe servicii au adresa ta reală de e-mail, cu atât cresc șansele ca cel puțin unul dintre ele să fie compromis. E-mailul temporar reduce această suprafață de atac. Acest ghid explică modul în care funcționează breșele de date, de ce adresa ta de e-mail este cea mai valoroasă informație pe care o expun și cum utilizarea adreselor temporare pentru înscrierile la servicii de încredere redusă îți ține identitatea reală departe de bazele de date care ajung pe piețele din dark web.
Acces rapid
Pe scurt / Concluzii cheie
- Breșele devin tot mai complexe; acreditările furate rămân un vector principal de acces inițial, iar ransomware-ul apare în aproape jumătate dintre breșe. Poșta temporară reduce „raza de explozie” atunci când site-urile scurg date.
- IBM estimează costul mediu global al unei breșe în 2025 la aproximativ 4,44 milioane de dolari — dovadă că limitarea efectelor secundare ale unui email scurs contează.
- Folosirea unor adrese unice, cu un singur scop, pentru înscrieri împiedică corelarea în masă a identității tale reale în bazele de date compromise și reduce riscul de credential stuffing. Have I Been Pwned urmărește deja peste 17,7 miliarde de conturi compromise — presupune că scurgerile de date se vor întâmpla.
- Măștile și aliasurile de email sunt acum sfaturi curente pentru confidențialitate; ele pot elimina și trackerele. Poșta temporară este varianta cea mai rapidă, cu cea mai mică frecare, și este excelentă pentru site-uri cu încredere redusă, perioade de probă și cupoane.
- Nu folosi poșta temporară pentru conturi critice (bancă, salarizare, guvern). Asociaz-o cu un manager de parole și cu MFA peste tot în rest.
Context: de ce emailul este punctul central al breșelor
Dacă atacatorii pot refolosi aceeași identitate (emailul tău principal) pe zeci de servicii compromise, pot corela conturi, te pot viza cu phishing convingător și pot încerca credential stuffing la scară largă. În raportul Verizon 2025 privind investigarea breșelor de date, abuzul de acreditări este cel mai frecvent vector de acces inițial pentru al doilea an consecutiv; ransomware-ul apare în 44% dintre breșe, față de 32% anul precedent; factorul uman este implicat în aproximativ 60% dintre breșe; iar implicarea terților s-a dublat de la 15% la 30% — ceea ce înseamnă că datele tale pot scăpa chiar și atunci când breșa nu este „a ta”.
Miza financiară nu este teoretică. IBM estimează costul mediu global al unei breșe la 4,44 milioane de dolari în 2025 (mai mare în unele regiuni, de exemplu 10,22 milioane de dolari în Statele Unite). „Costul” pentru o persoană este preluarea identității, inundația din inbox, phishingul, timpul pierdut și resetările forțate de parole.

Între timp, suprafața expusă breșelor continuă să crească. Have I Been Pwned (HIBP) urmărește peste 17,7 miliarde de conturi compromise — un număr care continuă să crească odată cu dump-urile de loguri furate și expunerile masive ale site-urilor.
Concluzia: Emailul tău principal este un singur punct de eșec. Reduce-i expunerea oriunde poți.
Cum îți reduce poșta temporară „raza de explozie” personală
Gândește-te la corespondența temporară ca la un token de identitate de sacrificiu: o adresă unică, de valoare mică, pe care o dai site-urilor care nu au nevoie de identitatea ta reală. Dacă acel site are o scurgere de date, pagubele sunt în mare parte limitate.
Ce atenuează e-mailul temporar:
- Riscul de corelare. Atacatorii și brokerii de date nu pot reconstitui cu ușurință identitatea ta reală prin breșe dacă fiecare site vede o adresă diferită. Ghidurile de confidențialitate recomandă acum adresele de e-mail mascate/temporare pentru înscrieri cu încredere redusă.
- Consecințele umplerii acreditărilor. Mulți utilizatori refolosesc aceleași adrese de e-mail (și uneori parole). Adresele temporare rup acest tipar. Chiar dacă o parolă este refolosită (nu face asta!), adresa nu se va potrivi cu conturile tale critice. Raportul DBIR al Verizon arată cum expunerea acreditărilor alimentează compromisuri mai ample și atacuri ransomware.
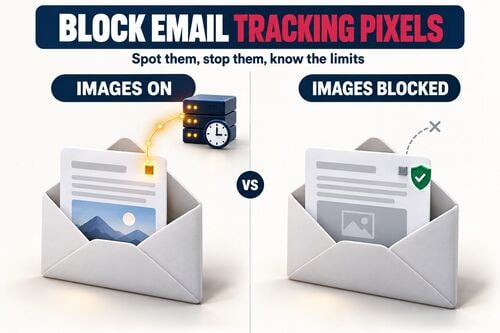
- Scurgerea de trackere. E-mailurile de marketing conțin adesea pixeli de urmărire care dezvăluie când și unde ai deschis un mesaj. Unele sisteme de alias elimină trackerele; adresele temporare îți oferă, de asemenea, posibilitatea de a te deconecta cu un singur click — încetezi să mai primești mesaje și practic ai „renunțat”.
- Limitarea spamului. Nu vrei ca o listă să fie legată de inboxul tău principal după ce lista este vândută sau suferă o breșă. O adresă temporară poate fi retrasă fără niciun impact asupra conturilor tale reale.
Totuși, fii clar în privința limitei. E-mailul temporar ascunde doar adresa de e-mail pe care o dai unui site. Nu face nimic pentru celelalte date din aceeași breșă — numărul tău de telefon, detaliile de plată, adresa de livrare, numele de utilizator ales, adresa IP sau orice altceva ai introdus în acel formular. Se micșorează o singură coloană a tabelului cu date scurse, nu întregul rând.
E-mailul temporar vs alte strategii de e-mail (când să le folosești pe fiecare)
| Strategie | Expunerea la breșe | Confidențialitate vs specialiști în marketing | Fiabilitatea pentru conturi | Cele mai bune cazuri de utilizare |
|---|---|---|---|---|
| E-mail principal | Cea mai mare (un singur ID peste tot) | Slabă (corelare ușoară) | Cea mai ridicată | Bănci, salarizare, guvern, juridic |
| Alias/mască (redirecționare) | Scăzută (unică pe site) | Puternică (protejarea adresei; unele elimină trackerele) | Ridicată (poate răspunde/redirecționa) | Comerț cu amănuntul, newslettere, aplicații, versiuni de probă |
| Poștă temporară (inbox temporar) | Cea mai mică expunere și cea mai ușoară separare | Solid pentru site-uri cu încredere redusă | Variază în funcție de serviciu; nu pentru autentificări critice | Premii, descărcări, porți de cupoane, verificări punctuale |
| Trucul „+tag” (gmail+tag@) | Mediu (dezvăluie totuși adresa de bază) | Mediu | Ridicat | Filtrare superficială; nu este o măsură de confidențialitate |
Aliasurile și măștile sunt instrumente de confidențialitate bine documentate; poșta temporară este cea mai rapidă și cea mai ușor de aruncat opțiune când nu vrei ca adresa ta reală să fie în raza de impact.
Un model practic: când să folosești poșta temporară și când adresa ta reală
- Folosește-ți emailul real doar acolo unde verificarea identității este esențială (bănci, taxe, salarizare, portaluri medicale).
- Folosește un alias/mască pentru conturile pe care le vei păstra (cumpărături, utilități, abonamente).
- Folosește poșta temporară pentru orice altceva: descărcări pe termen scurt, conținut cu acces restricționat, coduri temporare pentru servicii cu risc redus, înscrieri la beta, teste pe forumuri, cupoane promoționale. Dacă se scurge, o arunci și mergi mai departe.
De ce un serviciu de poștă temporară poate fi mai sigur (dacă e folosit corect)
Folosit pentru înregistrări cu încredere redusă, nu pentru conturi esențiale, un serviciu de poștă temporară adaugă reziliență prin design:
- Decuplare și caracter temporar. Fiecare site vede o adresă diferită. Dacă o bază de date este spartă, atacatorii nu dețin automat emailul pe care îl folosești pentru bancă, salarizare sau conturi pe termen lung, astfel încât scurgerea rămâne limitată la o adresă de unică folosință.
- Expunere de scurtă durată. Pe tmailor.com, mesajele rămân vizibile aproximativ 24 de ore de la sosire, astfel încât un email de verificare vechi nu stă într-o inbox de lungă durată așteptând să fie colectat mai târziu.
- Limite încorporate care taie în ambele direcții. Inbox-ul este doar recepție, iar atașamentele primite sunt eliminate, astfel încât un fișier malițios nici măcar nu poate ajunge la tine prin el—și nici unul legitim, ceea ce este compromisul.
Notă: Poșta temporară nu este o soluție miraculoasă. Nu criptează mesajele, nu protejează niciun număr de telefon, date de plată sau nume de utilizator pe care îl dai unui site și nu ar trebui folosită acolo unde ai nevoie de o recuperare durabilă a contului sau de o identitate cu siguranță ridicată. Combină-o cu un manager de parole și cu MFA.
Pulsul cazurilor: ce implică datele despre breșele din 2025 pentru persoanele fizice
- Abuzul de acreditări rămâne pe primul loc. Folosirea unei singure adrese de email pe internet amplifică riscul de reutilizare. Adresele temporare + parolele unice izolează eșecurile.
- Ransomware-ul prosperă datorită acreditărilor expuse. În DBIR din 2025, 54% dintre victimele ransomware au apărut în dump-uri de acreditări furate de infostealers, iar 40% dintre aceste acreditări expuse conțineau o adresă de email corporativă — o legătură directă între o identitate de email scursă și un incident mult mai amplu.
- Amploarea scurgerilor este uriașă. Cu peste 17,7 miliarde de conturi deja prezente în bazele publice de breșe, presupune că orice email pe care îl expui poate ajunge în cele din urmă să se scurgă; construiește-ți securitatea personală pornind de la această presupunere.
Pas cu pas: construiește un flux de înscriere rezistent la breșe (cu poștă temporară)
Pasul 1: Clasifică site-ul.
Este o bancă/utilitate (email real), un cont pe termen lung (alias/mască) sau o poartă unică cu încredere redusă (poștă temporară)? Decide înainte să te înscrii.
Pasul 2: Creează un endpoint unic pentru email.
Pentru porțile cu încredere scăzută, creează o adresă nouă de poștă temporară. Pentru conturile durabile, generează un alias/mască nouă. Nu reutiliza niciodată aceeași adresă între servicii fără legătură.
Pasul 3: Generează o parolă unică și stochează-o.
Folosește un manager de parole; nu refolosi niciodată parolele. Acest lucru rupe lanțul breșă-reutilizare. (HIBP oferă, de asemenea, o bază de parole pentru a evita parolele cunoscute ca compromise.)
Pasul 4: Activează MFA acolo unde este disponibil.
Preferă passkey-urile bazate pe aplicații sau TOTP în locul SMS-ului. Acest lucru reduce phishing-ul și reutilizarea acreditărilor. (DBIR arată în mod repetat că ingineria socială și problemele legate de acreditări provoacă breșele de securitate.)
Pasul 5: Minimizează urmărirea pasivă.
Citește emailurile de marketing cu imaginile de la distanță dezactivate, ceea ce împiedică declanșarea majorității pixelilor de urmărire. Dacă trebuie să păstrezi newsletterul, redirecționează-l printr-un alias care poate elimina trackerele.
Pasul 6: Rotește sau retrage.
Dacă spamul crește sau se raportează o breșă, retrage adresa temporară. Pentru aliasuri, dezactivează sau redirecționează. Acesta este „comutatorul tău de oprire”.
De ce (și când) să alegi tmailor.com pentru e-mail temporar
- Un pool mare și rotativ de domenii. Adresele aleatorii sunt extrase dintr-un pool mare de domenii, nepublicat în mod intenționat, din infrastructura de e-mail a Google; fila Nume personalizat afișează un set mai mic din care poți alege. Mai multe adrese distincte înseamnă mai puțină corelare între site-urile pe care te înscrii.
- Retenție scurtă implicit. Nu necesită înregistrare, doar primește mesaje, iar mesajele rămân vizibile aproximativ 24 de ore de la sosire — astfel încât un e-mail de verificare să nu rămână într-o căsuță de lungă durată.
- Reutilizare fără cont. Un Access Token este o cheie de recuperare care îți permite să redeschizi aceeași adresă mai târziu — nu este o parolă și nici un lacăt care să țină pe altcineva afară. Dacă îl pierzi, o adresă de oaspete dispare pentru totdeauna, deoarece nimeni nu o poate reemite. Dacă te conectezi mai întâi la un cont gratuit de Tmailor, adresele pe care le creezi sunt salvate și ele în lista sa de e-mailuri create.
- Acces multiplatformă pe mai multe platforme (Web, Android, iOS, bot Telegram și aplicația desktop extensia desktop Tmailor pentru browser).
- Limite stricte. Nu poate trimite sau răspunde, iar atașamentele primite sunt eliminate — așa că nu poți deschide sau descărca niciodată un fișier trimis la adresă. Asta închide căile de abuz și este o constrângere reală și pentru tine.
Vrei să încerci? Începe cu un căsuță de email temporară generic, testează un flux de lucru cu lucru de 10 minute sau folosește refolosește o adresă temporară pentru un site pe care îl vizitezi ocazional.
Sfaturi de experți (dincolo de e-mail)
- Nu recicla numele de utilizator. Un e-mail unic este excelent, dar corelarea se produce în continuare dacă numele tău de utilizator este identic peste tot.
- Fii atent la notificările de breșă. Abonează-te la monitorizarea domeniului (de exemplu, notificări HIBP pentru domeniu prin administratorii domeniului) și schimbă imediat datele de autentificare când ești alertat.
- Segmentează și numerele de telefon. Multe instrumente de aliasing maschează numerele de telefon pentru a limita spam-ul SMS și momeala pentru schimbarea SIM-urilor.
- Întărește-ți browserul. Ia în considerare implicitele care respectă confidențialitatea și extensiile care blochează tracker-ul. (EFF menține resurse educaționale privind monitorizarea și normele de renunțare.)
Întrebări frecvente
1) Poate e-mailul temporar să primească coduri de verificare (OTP)?
Da, pentru multe servicii. Însă unele site-uri resping e-mailul temporar prin politica lor, iar aceasta este decizia lor — pentru banking, instituții guvernamentale sau orice cont pe care trebuie să îl păstrezi, folosește adresa principală de e-mail sau un alias durabil, în loc să încerci să ocolești blocajul.
2) Dacă o adresă temporară apare într-o scurgere de date, ce ar trebui să fac?
Renunță la ea imediat și, dacă ai refolosit aceeași parolă în altă parte (nu face asta), schimbă acele parole. Verifică dacă adresa apare în bazele publice de date compromise.
3) Măștile de e-mail sau e-mailul temporar vor bloca trackerele?
Parțial. Unele servicii de aliasuri elimină pixelii de urmărire pentru tine. E-mailul temporar nu promite asta, așa că soluția sigură este să dezactivezi imaginile la distanță în orice client în care citești mesajele — doar acest lucru oprește majoritatea urmăririlor de deschidere și scurgerile de IP.
4) Este legal e-mailul temporar?
Da — utilizarea abuzivă nu este. Este destinat confidențialității și controlului spamului, nu fraudei. Respectă întotdeauna termenii unui site.
5) Pot continua să folosesc aceeași adresă temporară?
Pe tmailor.com, da: poți redeschide aceeași adresă cu tokenul său de acces. Reține distincția — adresa revine, dar mesajele mai vechi de aproximativ 24 de ore au dispărut deja. Păstrează tokenul în siguranță, deoarece unul pierdut nu poate fi reemis pentru o adresă de oaspete; o adresă salvată în contul tău Tmailor poate fi deschisă din Created Emails după ce te conectezi.
6) Ce se întâmplă dacă un site blochează e-mailurile temporare?
Treci la un alias sau o mască durabilă de la un furnizor de încredere sau folosește adresa principală de e-mail dacă identitatea este esențială. Unii furnizori sunt mai stricți decât alții.
7) Mai am nevoie de MFA dacă folosesc e-mail temporar?
Absolut. MFA este esențial împotriva phishingului și a atacurilor de replay. E-mailul temporar limitează expunerea; MFA limitează preluarea conturilor chiar și atunci când datele de autentificare se scurg.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.