Cum funcționează emailul: SMTP, DNS și de ce există emailul temporar
Majoritatea oamenilor folosesc emailul zilnic fără să știe ce se întâmplă între momentul în care apasă "Trimite" și cel în care mesajul apare în inbox-ul cuiva. Înțelegerea acestei călătorii — prin servere SMTP, interogări DNS și înregistrări MX — arată exact de ce serviciile de email temporar funcționează așa cum o fac.
Acces rapid
Acest ghid explică infrastructura de e-mail de la zero: protocoalele care direcționează mesajele prin internet, înregistrările care le indică serverelor unde să livreze corespondența și modul în care serviciile temporare de poștă se conectează la acest sistem pentru a crea căsuțe de e-mail temporare care funcționează instantaneu, fără înregistrare. Pentru o privire de ansamblu practică asupra a ceea ce este poșta temporară și când să o folosești, consultă ghidul complet pentru e-mailul temporar.
O scurtă istorie a e-mailului — de la ARPANET la poșta temporară
Povestea e-mailului începe în 1971, când Ray Tomlinson, lucrând la ARPANET al Departamentului Apărării al SUA, a trimis primul mesaj electronic între două calculatoare. Inovația sa cheie a fost simbolul „@”, care separa numele de utilizator de computerul gazdă — o convenție care s-a păstrat neschimbată mai bine de cincizeci de ani mai târziu.
De-a lungul anilor 1980 și 1990, e-mailul s-a extins de la laboratoarele de cercetare la viața de zi cu zi. Clienții desktop precum Eudora și Microsoft Outlook le-au oferit pentru prima dată utilizatorilor de calculatoare personale acces la poșta electronică. Apoi, la sfârșitul anilor 1990, serviciile gratuite de webmail — Hotmail în 1996, Yahoo Mail în 1997 și, în cele din urmă, Gmail în 2004 — au făcut e-mailul accesibil tuturor celor care aveau un browser și o conexiune la internet.
Dar accesul universal a adus probleme universale. Până la sfârșitul anilor 2000, spam-ul ajunsese să reprezinte majoritatea covârșitoare a întregului trafic de e-mail la nivel mondial. Atacurile de tip phishing au devenit tot mai sofisticate. Breșele de date au expus sute de milioane de adrese de e-mail. Aceste amenințări tot mai mari au creat cerere pentru o nouă categorie de servicii: e-mailul temporar. Primii furnizori de căsuțe temporare au apărut la mijlocul anilor 2000, iar conceptul a evoluat într-un instrument matur de confidențialitate folosit astăzi de milioane de oameni. Pentru evoluția completă, vezi Evoluția corespondenței temporare.
Călătoria unui e-mail — pas cu pas
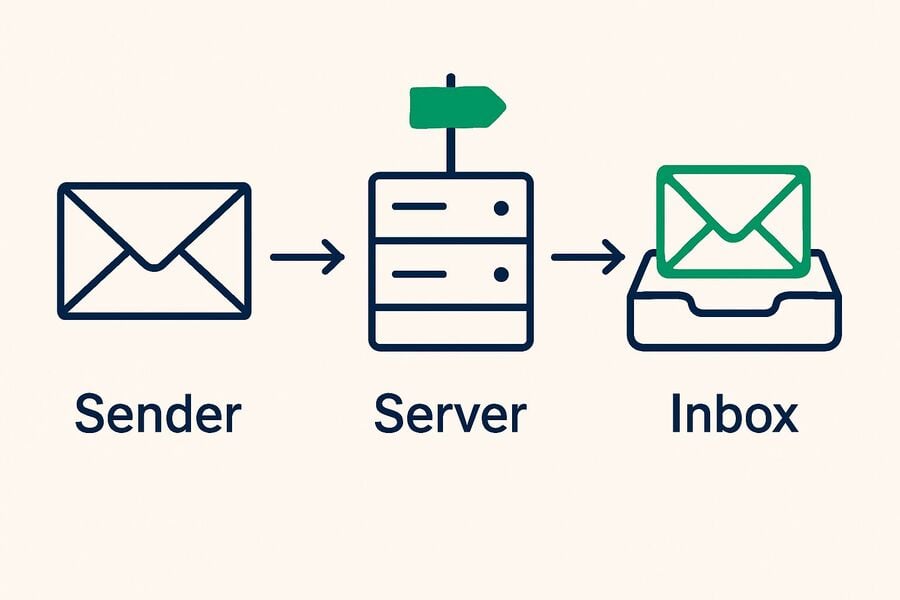
Trimiterea unui e-mail pare instantanee, dar mesajul trece prin mai multe sisteme înainte de a ajunge la destinație. Iată ce se întâmplă de fapt, împărțit în patru pași.
Pasul 1 — Apeși trimitere: de la clientul de e-mail la serverul SMTP
Când compui un mesaj în Gmail, Outlook, Thunderbird sau orice alt client de e-mail și apeși „Send”, clientul tău se conectează la un server de e-mail de ieșire folosind un protocol numit SMTP — Simple Mail Transfer Protocol. Această conexiune folosește de obicei portul 587 (cu criptare STARTTLS) sau portul 465 (cu TLS implicit).
Clientul tău se autentifică la serverul SMTP folosind numele de utilizator și parola, apoi îi predă mesajul. În acest moment, e-mailul a părăsit dispozitivul tău, iar livrarea lui devine responsabilitatea serverului.
Pasul 2 — Căutarea DNS: unde ajunge acest e-mail?
Serverul SMTP trebuie să stabilească unde să livreze mesajul tău. Face acest lucru interogând Sistemul de Nume de Domenii (DNS) pentru înregistrarea MX — Mail Exchanger — a domeniului destinatarului.
De exemplu, dacă trimiți către someone@gmail.com, serverul SMTP întreabă DNS: „Ce server gestionează e-mailul pentru gmail.com?” DNS răspunde cu ceva de genul alt1.gmail-smtp-in.l.google.com — aceasta este adresa serverului de e-mail de intrare al Google. Înregistrarea MX este, în esență, o instrucțiune de redirecționare care spune „livrează tot e-mailul pentru acest domeniu către acest server”.
Acest sistem de înregistrări MX este fundația care face posibilă poșta temporară, dar vom ajunge la asta în curând.
Pasul 3 — Livrarea de la server la server: releul SMTP
Serverul SMTP expeditor se conectează la serverul SMTP de intrare al destinatarului (cel specificat de înregistrarea MX) și efectuează o strângere de mână SMTP — o conversație structurată în care cele două servere își verifică identitatea, negociază criptarea și transferă mesajul. Criptarea TLS protejează conținutul e-mailului în timpul acestui tranzit de la server la server.
Dacă primul server MX nu este disponibil, serverul expeditor trece la înregistrările MX secundare (majoritatea domeniilor listează mai multe înregistrări MX pentru redundanță). Dacă toate serverele sunt inaccesibile, e-mailul este pus în coadă pentru reîncercare. După mai multe încercări eșuate pe parcursul orelor sau zilelor, expeditorul primește o notificare de respingere.
Pasul 4 — Stocarea în căsuța de e-mail: IMAP și POP3
Odată ce serverul receptor acceptă mesajul, stochează e-mailul și așteaptă ca destinatarul să-și verifice căsuța de e-mail. Clientul de e-mail al destinatarului preia mesajele folosind unul dintre cele două protocoale:
IMAP (Internet Message Access Protocol): Sincronizează e-mailul pe mai multe dispozitive. Mesajele rămân pe server, iar orice acțiune pe care o faci (citire, ștergere, mutare) se reflectă peste tot. Acesta este protocolul folosit de Gmail, Outlook și majoritatea serviciilor moderne.
POP3 (Post Office Protocol 3): Descarcă e-mailul pe un singur dispozitiv și, de obicei, îl șterge de pe server. Este mai puțin răspândit astăzi, dar încă folosit în unele configurații în care se preferă stocarea locală.
Componentele unui mesaj de e-mail
Fiecare e-mail este mai mult decât textul pe care îl vezi. Sub suprafață, el transportă date structurate care le spun serverelor cum să ruteze, să afișeze și să proceseze mesajul.
Antete: Metadate precum From, To, Subject, Date și Message-ID. Acestea sunt instrucțiunile de rutare pe care fiecare server din lanțul de livrare le citește și le aplică.
Antete ascunse: Câmpuri precum Return-Path (unde ajung mesajele returnate), Received (un lanț care arată fiecare server prin care a trecut emailul) și Authentication-Results (rezultatele verificărilor SPF, DKIM și DMARC). Acestea sunt invizibile în majoritatea clienților de email, dar dezvăluie întreaga călătorie a mesajului.
Corpul: Conținutul propriu-zis, formatat fie ca text simplu, fie ca HTML, fie ambele (multipart/alternative). Majoritatea emailurilor moderne sunt HTML, motiv pentru care vezi text formatat, imagini și linkuri pe care poți da clic.
Atașamente: Fișiere codificate folosind MIME (Multipurpose Internet Mail Extensions). MIME codifică fișierele binare în formate sigure pentru text, care pot circula prin infrastructura bazată pe text a emailului.
Cum se integrează emailul temporar în această infrastructură
Aici se leagă totul. Serviciile de email temporar nu folosesc un sistem separat, proprietar — ele se conectează direct la infrastructura standard de email descrisă mai sus. De aceea adresele de email temporar primesc emailuri reale de la servere reale: sunt adrese de email reale, doar cu un ciclu de viață diferit.
Înregistrări MX catch-all — Generarea instantanee a adreselor
Când tmailor.com înregistrează un domeniu (să zicem, example-temp.com), configurează înregistrarea MX pentru acel domeniu să indice către serverul de recepție al Tmailor. Esențial este că serverul este configurat ca „catch-all” — acceptă emailuri trimise către orice adresă de pe acel domeniu, indiferent dacă adresa a fost creată în prealabil sau nu.
De aceea primești instantaneu o adresă de email temporar funcțională. Adresa nu trebuie să fie „creată” în sensul tradițional. Înregistrarea MX spune internetului: „trimite toate emailurile pentru acest domeniu către serverul nostru”, iar serverul acceptă tot ce sosește. Când vizitezi tmailor.com și vezi o adresă generată aleatoriu, acea adresă este deja funcțională pentru că înregistrarea MX a domeniului redirecționează deja toate emailurile către serverul Tmailor. Pentru o explicație tehnică mai detaliată, vezi pseudonime universale și aleatorii.
Fără SMTP de ieșire = Doar recepție
Serviciile de email temporar configurează înregistrări MX (pentru recepție), dar nu configurează înregistrări SPF, DKIM sau DMARC pentru trimiterea către exterior. Aceste înregistrări de autentificare sunt folosite de serverele de email pentru a verifica dacă un server expeditor este autorizat să trimită emailuri în numele unui domeniu.
Fără ele, orice email trimis dintr-un domeniu de email temporar ar eșua verificările de autentificare și ar ajunge în spam — sau ar fi respins direct. Așadar, emailul temporar este doar pentru recepție: o alegere deliberată de design, dar totuși o limitare reală. Tmailor nu poate trimite sau răspunde, iar activarea trimiterii către exterior ar face ca domeniile sale să fie puse rapid pe lista neagră.
Modelul doar-pentru-recepție vine cu câteva alte constrângeri care merită menționate clar, deoarece decurg din același design simplu. Atașamentele primite sunt eliminate, astfel încât un fișier trimis către o adresă Tmailor nu poate fi deschis sau descărcat — doar textul, codurile și linkurile ajung. Nu există folder de spam și nici filtrare: fiecare mesaj care sosește este afișat, așa că dacă ceva nu a apărut, pur și simplu nu a fost livrat. Mesajele rămân vizibile aproximativ 24 de ore de la sosire, apoi se șterg automat. Și pentru că nu este nevoie de autentificare pentru a obține o adresă, Tokenul de acces emis cu fiecare adresă este cel care îți permite să o redeschizi ulterior. Este o cheie de recuperare, nu o parolă, iar pentru o adresă de oaspete nimeni nu o poate reemite dacă o pierzi. Dacă îți creezi un cont Tmailor gratuit și rămâi conectat, adresele create sunt salvate acolo și pot fi redeschise din Emailurile create.
Multe domenii, un singur model catch-all
Tmailor rulează un pool mare și rotativ de domenii, în loc de unul singur, iar fiecare are propria înregistrare MX catch-all care indică înapoi către serverul de recepție. Pool-ul este în mod deliberat nepublicat: publicarea listei complete ar însemna pur și simplu să o predai furnizorilor care întocmesc liste de blocare pentru emailurile temporare.
Faptul că există mai multe domenii contează dintr-un motiv practic și tehnic. Unele site-uri păstrează liste cu domenii temporare cunoscute și resping o adresă al cărei domeniu se află pe listă. Dacă un anumit domeniu este respins, generarea unei adrese noi pe un alt domeniu este o depanare obișnuită — la fel cum ai putea încerca un alt furnizor când unul nu funcționează. Acesta este și motivul pentru care varietatea domeniului îmbunătățește fiabilitatea OTP.
Totuși, o limită: o listă de blocare pe domenii este diferită de o politică. Dacă termenii unui serviciu interzic complet emailul temporar, trecerea prin domenii pentru a intra pe el nu înseamnă depanare — ci ocolirea unei reguli stabilite intenționat de site. În acest caz, folosește o adresă reală pe care o deții. Emailul temporar este pentru site-urile care îl permit.
Infrastructura Google-MX pentru corespondența de intrare
Tmailor redirecționează emailurile primite prin serverele de email ale Google, astfel încât înregistrările MX pentru domeniile sale indică infrastructura Google-MX — aceeași coloană vertebrală care gestionează emailurile primite de Gmail. În practică, asta înseamnă o recepție fiabilă și bine conectată: serverele care acceptă emailurile tale de verificare sunt cele la care restul internetului știe deja cum să ajungă.
Viteza efectivă de livrare depinde în mare parte de partea de trimitere — serviciul care îți trimite emailul decide când pleacă mesajul — deci este vorba despre fiabilitate și acoperire, nu despre un avans garantat. Pentru raționamentul din spatele configurării, vezi de ce Tmailor folosește serverele Google.
Securitatea emailului — De ce inbox-ul tău este o țintă
Înțelegerea infrastructurii emailului înseamnă și să înțelegi de ce este atacată atât de agresiv. Adresa ta de email este identificatorul cel mai frecvent exploatat de pe internet.
Phishing: Atacatorii falsifică antetul "From" pentru a se da drept bănci, angajatori sau servicii în care ai încredere. SMTP a fost conceput într-o eră a încrederii, iar verificarea expeditorului (SPF, DKIM, DMARC) a fost adăugată decenii mai târziu. Multe servere încă nu o aplică strict.
Spam: Aproape jumătate din tot traficul de email la nivel mondial este încă spam. De fiecare dată când introduci adresa ta reală de email pe un site, crești șansele ca aceasta să ajungă pe o listă de marketing — sau, mai rău, să fie vândută unui broker de date.
Breșele de date: Adresa ta de email este, de obicei, cheia principală din fiecare bază de date la care te-ai înscris vreodată. Când un serviciu este compromis, adresa ta de email este primul lucru expus și devine cheia atacurilor de tip credential-stuffing împotriva celorlalte conturi ale tale.
Pixeli de urmărire: Imaginile ascunse de 1x1 încorporate în emailurile de marketing le spun expeditorilor când deschizi un mesaj, de pe ce dispozitiv și uneori locația ta aproximativă. Inbox-ul tău nu este doar o cutie poștală — este un instrument de supraveghere pentru marketeri.
Aceste amenințări sunt exact motivul pentru care care există emailuri temporare. Folosind o adresă temporară pentru interacțiuni cu încredere redusă, îți ții emailul real departe de bazele de date care în cele din urmă sunt sparte, vândute sau extrase.
Clienți și furnizori de email — O scurtă prezentare generală
Modul în care accesezi emailul depinde de clientul tău (software-ul) și de furnizorul tău (serviciul).
Furnizori de webmail: Gmail, Outlook.com, Yahoo Mail, ProtonMail. Acestea oferă atât contul de email, cât și un client bazat pe browser. Majoritatea oamenilor folosesc unul dintre acestea ca email principal.
Clienți desktop: Thunderbird, Apple Mail, Microsoft Outlook (desktop). Acestea se conectează la furnizorul tău prin IMAP sau POP3 și îți permit să gestionezi emailul offline.
Clienți de email temporar: Tmailor oferă un client web, aplicații mobile dedicate pentru Android și iOS, un bot Telegram și extensia de browser Tmailor pentru browserele desktop. Spre deosebire de clienții tradiționali, aceștia nu necesită autentificare și nici înregistrare pentru a începe; adresa funcționează în momentul în care pagina se încarcă. Dacă vrei să redeschizi aceeași adresă mai târziu, salvează Tokenul de Acces sau creează-o în timp ce ești conectat la contul gratuit opțional, astfel încât să fie salvată în Emailuri create.
De la noțiunile de bază despre email la poșta temporară — legând punctele
Acum înțelegi imaginea de ansamblu. Emailul circulă prin SMTP, este direcționat prin înregistrări DNS și MX și ajunge într-o căsuță de e-mail gestionată de IMAP sau POP3. Serviciile de poștă temporară se folosesc exact de această infrastructură: înregistrează domenii, configurează înregistrări MX catch-all, rulează servere de recepție pe infrastructura Google și îți prezintă mesajele primite printr-o interfață web simplă.
Un email temporar nu are nimic „fals”. Folosește aceleași protocoale, aceeași rutare și aceleași mecanisme de livrare ca orice alt email de pe internet. Diferența este intenționată: adresele de poștă temporară sunt concepute să fie de unică folosință, anonime și de scurtă durată — ceea ce le face utile pentru protecția confidențialității, evitarea spamului și înscrieri cu risc scăzut.
Pentru o prezentare tehnică completă a fiecărei componente, vezi cum funcționează emailul temporar. Ești gata să încerci? Creează o adresă de e-mail temporară gratuită în mai puțin de zece secunde.
Întrebări frecvente
Poșta temporară folosește protocoale reale de email?
Da, 100%. Poșta temporară primește emailuri prin SMTP standard și le direcționează prin înregistrări MX standard — aceeași infrastructură pe care o folosesc Gmail și Outlook. Adresele sunt, tehnic vorbind, adrese de email reale, cu o durată de viață intenționat limitată.
De ce nu poate poșta temporară să trimită emailuri?
Serviciile de poștă temporară nu configurează înregistrări SPF, DKIM sau DMARC pentru autentificarea mesajelor de ieșire. Fără acestea, orice email trimis dintr-un domeniu de poștă temporară ar eșua verificările de autentificare și ar fi respins sau marcat ca spam. Aceasta este o alegere deliberată de arhitectură, pentru a menține domeniile temporare funcționale pentru recepție.
Pot să văd antetele emailurilor primite prin poșta temporară?
Da. Emailurile primite prin poșta temporară poartă aceleași antete ca orice alt email: From, To, Subject, Date, lanțul Received și rezultatele autentificării. Antetele vor arăta calea completă de livrare, inclusiv serverele Google pe care tmailor.com le folosește pentru procesare.
Ce face ca livrarea emailurilor de la tmailor.com să fie mai rapidă decât cea a concurenței?
Două alegeri de design ajută: infrastructura de email a Google gestionează traficul SMTP de intrare, iar un CDN servește interfața web din locații apropiate de tine. Asta face ca inboxul să pară receptiv oriunde te-ai afla. Mai precis, cât de repede ajunge efectiv un email de verificare depinde în mare parte de site-ul care îl trimite, nu de partea de recepție, așa că tratează acest lucru ca pe o recepție fiabilă și bine conectată, nu ca pe un avantaj garantat de viteză față de un anumit concurent. Raționamentul este în motivul pentru care Tmailor folosește serverele Google.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









