Catch-All e Aliases Aleatórios: A Tecnologia por Trás do E-mail Temporário Instantâneo
Você abre um site de e-mail temporário e um endereço de e-mail funcional aparece antes de a página terminar de carregar. Sem cadastro, sem verificação, sem espera — apenas uma caixa de entrada pronta para uso. Essa velocidade não é mágica; é uma combinação específica de configuração de servidor de e-mail catch-all e geração de aliases aleatórios rodando nos bastidores. Este guia explica os dois mecanismos em linguagem simples: como registros MX catch-all aceitam mensagens para qualquer endereço de um domínio sem pré-registro, como aliases aleatórios são gerados para evitar colisões e como essas duas peças trabalham juntas para fazer o e-mail temporário parecer instantâneo. Você também vai conhecer os prós e contras entre essa abordagem e as caixas de entrada reutilizáveis baseadas em token, e quando cada modelo é mais adequado.
Acesso rápido
À primeira vista, parece trivial: digite qualquer endereço e a mensagem chega. Na prática, essa sensação de instantaneidade é uma escolha de engenharia: aceitar primeiro, decidir o contexto depois. Um domínio catch-all aceita e-mail para qualquer parte local sem que uma caixa de correio exista previamente, e um gerador de aliases aleatórios entrega uma dessas partes locais no carregamento da página — então o endereço já está ativo antes de você terminar de ler. Este explicador detalha as duas metades e as proteções que as mantêm viáveis. Para uma visão mais ampla, veja como funciona o e-mail descartável.
Resumo / Principais Conclusões
- O catch-all permite que um domínio aceite qualquer parte local antes do @, eliminando a pré-criação de caixas de correio.
- Aliases aleatórios são copiados com um toque, reduzem colisões e evitam padrões adivinháveis.
- Os controles importam: limites de taxa, cotas, heurísticas e TTLs curtos mantêm a velocidade sem caos.
- Use uma caixa de entrada reutilizável para recibos/devoluções e redefinições; use uma de curta duração para OTP de uso único.
- Anexos recebidos são removidos, então arquivos enviados para um endereço temporário não podem ser abertos ou baixados. O HTML das mensagens é sanitizado, imagens remotas carregam por meio de um proxy, e os corpos expiram por conta própria.
Catch-All Que Simplesmente Funciona
Reduza cliques pulando a pré-criação e mapeando mensagens dinamicamente para um contexto de caixa de correio.
Como o Catch-All Funciona
Um domínio catch-all aceita qualquer parte local (à esquerda do @ ) e resolve a entrega na borda. O envelope SMTP (RCPT TO) é validado contra a política de domínio, em vez de uma linha de caixa de correio pré-existente. Dependendo das regras e do estado do usuário, o sistema direciona a mensagem para um contexto de caixa de correio que pode ser efêmero (de curta duração) ou protegido por token (reutilizável).
Isso inverte o fluxo habitual. Em vez de “criar → verificar → receber”, passa a ser “receber → atribuir → mostrar”. A contrapartida é que a aceitação precisa ser limitada em outro ponto — com limites de tamanho, renderização segura e uma vida útil curta.
Mapeamento: Domínio → Manipulador → Contexto da Caixa de Correio
- Política de domínio: catch_all = true ativa a aceitação; listas de bloqueio permitem exceções precisas.
- Manipulador: um roteador inspeciona partes locais, cabeçalhos e reputações de IP, e então escolhe um contexto.
- Contexto da caixa de correio: efêmero ou reutilizável; os contextos definem TTL (por exemplo, janela de exibição de 24h), cotas e requisitos de token.
Prós e Contras
Prós
- Integração sem etapas; qualquer parte local é viável imediatamente.
- Menos atrito para OTP e cadastros; menos formulários abandonados.
- Nada para nomear, verificar ou lembrar — você pode criar um endereço de e-mail temporário e colar diretamente em um formulário.
Contras
- Mais mensagens não solicitadas se não houver proteção.
- Cuidado extra com a renderização: o HTML do remetente é hostil por padrão e precisa ser sanitizado.
- Exige controles rigorosos contra abuso para evitar retroespalhamento e desperdício de recursos.
Política de Aceitação (Segura por Padrão)
- Tamanho máximo: mensagens de tamanho excessivo são recusadas para que um remetente não possa esgotar o serviço.
- Anexos: os anexos recebidos são removidos. Você verá o texto da mensagem, mas um arquivo enviado para um endereço Tmailor não pode ser aberto ou baixado — isso é uma limitação real, não uma configuração.
- Renderização: o HTML da mensagem é sanitizado antes de chegar até você — scripts, iframes, manipuladores de eventos inline e
JavaScript:links são removidos — e imagens remotas são reescritas para carregar por meio de um proxy, de modo que o remetente nunca veja seu endereço IP. - Validade: as mensagens permanecem visíveis por cerca de 24 horas após a chegada e depois são eliminadas.
Gerar Apelidos Aleatórios Inteligentes
Os apelidos aleatórios são a metade que faz o e-mail temporário parecer instantâneo. Como o endereço é gerado para você e não inventado por você, não há nada para pensar antes que a caixa de entrada exista. No Tmailor, um endereço aleatório é extraído de um grande conjunto oculto de domínios que gira ao longo do tempo, enquanto a aba de nome personalizado permite escolher a parte antes do @ em um conjunto menor de domínios selecionáveis.
Como os Apelidos São Criados
Quando você toca em Gerar, o serviço constrói uma parte local aleatória e a combina com um domínio disponível, para que o endereço finalizado esteja pronto para colar. O objetivo de um bom gerador é simplesmente criar um endereço imprevisível e que os servidores de e-mail aceitem:
- Aleatoriedade suficiente para que o próximo endereço não seja adivinhável a partir do último.
- Um comprimento e um conjunto de caracteres que fiquem dentro do que os sistemas de e-mail aceitam, evitando peculiaridades como um ponto no início ou separadores duplicados.
- Um formato que a maioria dos formulários de cadastro trata como um endereço comum.
Para testes automatizados do seu próprio fluxo de cadastro, a API de E-mail Temporário Tmailor cria o mesmo tipo de endereço somente para recebimento a partir do código e retorna as mensagens que chegam.
Verificação de colisões e TTL
- Colisão: se um endereço gerado já estiver em uso, o serviço emite outro antes que você dependa dele, para que duas pessoas não recebam a mesma caixa de entrada.
- TTL: as mensagens permanecem visíveis por cerca de 24 horas após a chegada; um endereço reutilizável se vincula a um access token e pode ser reaberto mais tarde.
UX que incentiva o uso correto
- Cópia com um toque com o endereço completo visível.
- Gerar novamente quando você simplesmente quiser um endereço aleatório diferente.
- Selo de TTL para definir expectativas para caixas de entrada de curta duração.
- Linha de política: se um formulário rejeitar um endereço, outro pode funcionar — mas se os termos do serviço proíbem e-mail descartável, use um endereço real em vez de alternar endereços temporários para forçar um cadastro.
- Link cruzado para caixas de entrada no estilo de 10 minutos quando a intenção for descartável.
Subendereçamento (usuário+tag)
O plus-addressing (usuário+tag@domínio) é útil para organizar seu próprio e-mail, mas o suporte dos sites a isso varia. Funciona bem em um domínio pessoal que você controla; para cadastros rápidos e descartáveis, um alias aleatório em um domínio catch-all trata realmente da criação instantânea de endereços, não de burlar as regras de e-mail de um site. O FAQ abaixo contrasta brevemente os dois.
Guia rápido: gerar e usar um alias
Passo 1: criar um alias
Toque em Gerar para obter um endereço aleatório e copiá-lo com um toque. Se você só quer um diferente, gere outro.
Passo 2: escolha o contexto adequado
Use endereços de curta duração para códigos de uso único; use endereços reutilizáveis quando precisar de recibos, devoluções ou redefinições de senha mais tarde. Se um site proíbe explicitamente e-mail descartável, use seu endereço real para essa conta.
Controlar abusos sem desacelerar
Uma caixa de entrada aberta e sem cadastro é um alvo óbvio, então o e-mail temporário instantâneo só sobrevive em escala se conseguir conter abusos flagrantes sem fazer os leitores comuns esperarem. A versão honesta disso não é uma fórmula secreta de pontuação; são apenas algumas barreiras simples — limites de taxa, retenção curta e limites firmes sobre o que a caixa de entrada fará.
Limites de taxa e cotas
- Limites por sessão: limites para picos repentinos, para que um único cliente ou script não monopolize a entrega.
- Cotas de domínio: distribuição da carga para que um único remetente ou fluxo de cadastro não sobrecarregue o serviço.
- Rejeição imediata de abusos óbvios: recusar de imediato o tráfego sabidamente malicioso para que os e-mails legítimos não fiquem atrasados por causa dele.
Heurísticas e sinais de anomalia
- Picos de tráfego: aumentos repentinos e padrões repetidos de automação são os sinais de alerta mais claros.
- Verificações do remetente: os sistemas de recebimento podem avaliar a autenticação do remetente (SPF/DMARC) e o comportamento anterior antes de confiar em um fluxo de e-mails.
- Por que o pool fica oculto: o Tmailor não divulga sua lista de domínios ativos. Divulgá-la simplesmente entregaria aos fornecedores de bloqueio de e-mails descartáveis uma lista de bloqueio pronta, e é exatamente por isso que o pool gira silenciosamente em segundo plano.
TTL curto e armazenamento mínimo
- Janelas de exibição curtas mantêm os dados enxutos e reduzem o valor de uma caixa de entrada abusada.
- Anexos removidos e HTML higienizado reduzem a superfície de risco: nenhum arquivo recebido chega ao leitor, e o conteúdo ativo é removido antes da exibição.
- Exclusão ao expirar: o corpo das mensagens é removido após o fim da janela de aproximadamente 24 horas.
Se você costuma se cadastrar em movimento, o app de e-mail temporário para Android e iOS adiciona notificações push para que um código chegue até você sem precisar manter a página aberta.
Escolha entre reutilizável e de vida curta
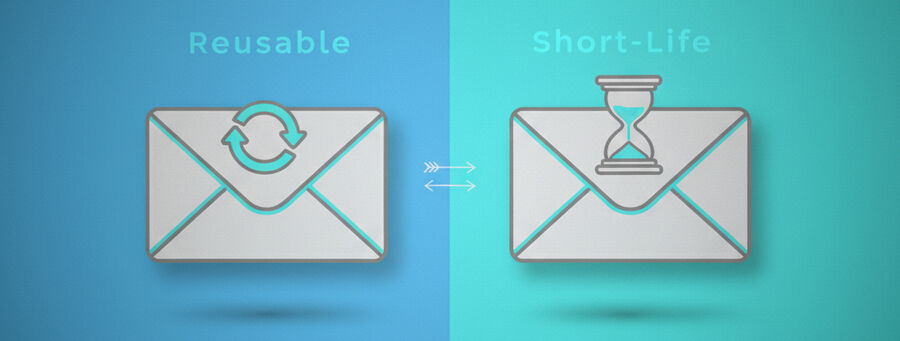
Os dois modelos começam da mesma forma — um endereço instantâneo, apenas para recebimento — e diferem apenas no que acontece depois. Uma caixa de entrada de vida curta deve ser esquecida no momento em que você lê o código. Uma reutilizável fica vinculada a um access token para que você possa voltar a ela. Combine a caixa de entrada com a tarefa em vez de usar uma por padrão.
Comparação de cenários
| Cenário | Recomendado | Por quê |
|---|---|---|
| OTP de uso único | Vida curta | Minimiza a retenção; menos rastros após o uso do código |
| Cadastro de conta que você pode revisitar | Reutilizável | Continuidade tokenizada para logins futuros |
| Recibos e devoluções de comércio eletrônico | Reutilizável | Mantenha o comprovante de compra e as atualizações de envio |
| Testes de newsletters ou promoções | Vida curta | Descadastro fácil: basta deixar a caixa de entrada expirar |
| Redefinições de senha | Reutilizável | Você precisa do mesmo endereço para recuperar contas |
Proteção de Token (Reutilizável)
Endereços reutilizáveis se vinculam a um Access Token. Ele permite reabrir o mesmo endereço depois sem transformar a caixa de entrada em uma conta completa com senha. Trate-o como uma chave de recuperação, não como uma fechadura: é assim que você volta a entrar, e não algo que mantém outras pessoas fora, então mantenha-o em segredo. Se perdê-lo, um endereço de convidado não poderá ser restaurado, nem por você nem pelo suporte. Se o endereço estiver salvo na sua conta gratuita do Tmailor, você pode abri-lo em E-mails Criados e emitir um novo token lá.
Novo na ideia? A página de visão geral do correio temporário é um breve guia sobre endereços e o tempo de vida das mensagens.
FAQ
Um domínio catch-all aumenta o spam?
Isso aumenta a superfície de aceitação, mas limites de taxa e controles de reputação do remetente mantêm isso gerenciável.
Apelidos aleatórios podem colidir?
Com comprimento e entropia suficientes, as taxas práticas de colisão são desprezíveis; os geradores refazem a geração em caso de conflito.
Quando devo usar o subendereçamento (user+tag)?
Use quando os sites oferecerem suporte confiável. Caso contrário, os aliases aleatórios passam pela validação de forma mais consistente.
Uma caixa de entrada reutilizável é mais segura do que uma de curta duração?
Nenhuma das duas é universalmente "mais segura". A reutilizável oferece continuidade; a de curta duração minimiza a retenção.
Posso bloquear anexos completamente?
No Tmailor não há nada a bloquear: os anexos recebidos já são removidos para você. Você pode ler o texto da mensagem, mas um arquivo enviado para um endereço Tmailor não pode ser aberto nem baixado da caixa de entrada temporária.
Por quanto tempo as mensagens são mantidas?
As janelas de exibição são curtas — cerca de um dia para contextos efêmeros — e depois disso os corpos são apagados.
O rastreamento por imagem será bloqueado?
As imagens remotas de uma mensagem são reescritas para carregar por meio de um proxy, de modo que o remetente não vê seu endereço IP, e o conteúdo ativo é removido quando o HTML é sanitizado. Isso reduz os pixels de rastreamento nos quais o remetente pode confiar.
Posso encaminhar mensagens para meu e-mail pessoal?
Conte com ler as mensagens na própria caixa de entrada temporária — o Tmailor é apenas de recebimento e não envia e-mails, portanto não existe o recurso de encaminhar para seu endereço real. Se precisar da mesma caixa de entrada mais tarde, salve o Access Token e abra-a novamente.
E se um OTP não chegar?
Verifique se você copiou o endereço exato, espere um momento e reenvie uma vez. Se um domínio específico parecer bloqueado, um endereço aleatório novo pode passar. Se o site proíbe claramente e-mails descartáveis, isso é uma política, não uma falha — use seu endereço real para essa conta em vez de ficar alternando endereços temporários.
Existe algum aplicativo móvel?
Sim. Veja o aplicativo de e-mail temporário para Android e iOS para os aplicativos oficiais e as notificações push.
Conclusão
A aceitação catch-all e a geração inteligente de aliases são o que elimina o atrito na configuração, e as proteções — limites de taxa, retenção curta, anexos removidos — são o que mantém uma caixa de entrada aberta viável. Escolha um endereço de curta duração quando você só precisar de um código de uso único, e um reutilizável quando puder precisar de recibos, devoluções ou uma redefinição de senha mais tarde. E quando um serviço claramente não permite e-mails descartáveis, a decisão certa é um endereço real, não outro alias.
Para conhecer o fluxo completo — roteamento MX, ciclos de vida da caixa de entrada e reutilização baseada em token — leia como funciona o e-mail descartável.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









