Dlaczego dostałem kod weryfikacyjny, o który nie prosiłem?
Większość nieoczekiwanych kodów wynika z literówki, próby logowania lub resetowania hasła albo z wiadomości od oszusta. Dowiedz się, jak rozpoznać, z jakim wzorcem masz do czynienia, co sprawdzić i czego nigdy nie wolno robić z kodem.
Szybki dostęp
Dlaczego możesz otrzymać kod weryfikacyjny, o który nie prosiłeś
Nieoczekiwany kod weryfikacyjny może wynikać z literówki, próby zalogowania lub zresetowania hasła albo z wiadomości od oszusta, która ma skłonić Cię do odpowiedzi. Kod, o który nie prosiłeś, sam w sobie nie dowodzi, że ktoś uzyskał dostęp do Twojego konta ani że zna Twoje hasło. Nie udostępniaj kodu, nie zatwierdzaj nieoczekiwanego monitu i nie korzystaj z linków w wiadomości. Otwórz wskazaną usługę bezpośrednio i sprawdź aktywność na koncie.
To, przed czym chroni kod, zależy od usługi. Może potwierdzać nową rejestrację, zalogowanie, zresetowanie hasła, próbę odzyskania dostępu, numer telefonu lub wrażliwą czynność, taką jak płatność. Dlatego właściwa reakcja zależy od schematu, a nie od samego kodu.
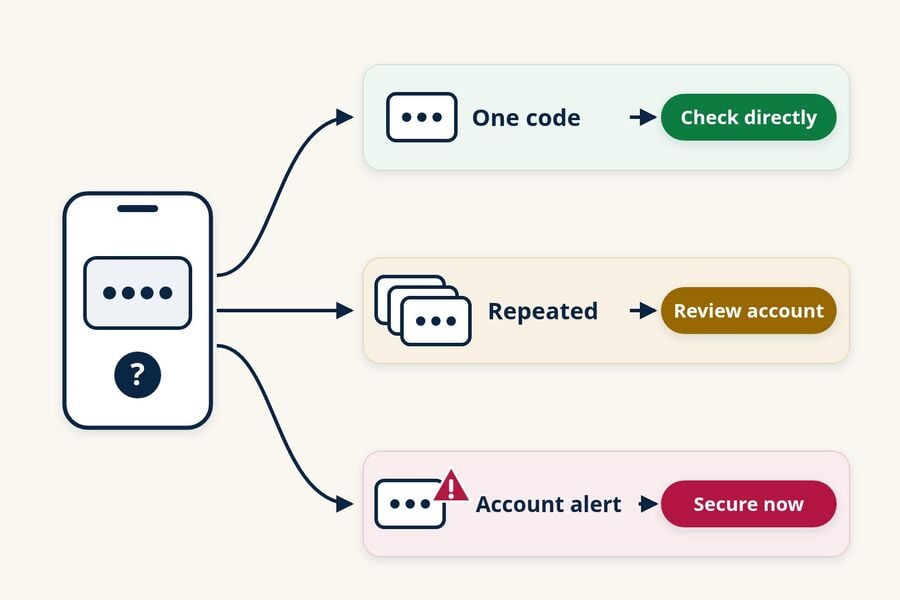
- Jeden kod, bez innych ostrzeżeń: może to być literówka, rejestracja, próba zalogowania lub zresetowania hasła albo fałszywa wiadomość. Nie używaj kodu; jeśli masz konto w wskazanej usłudze, sprawdź je bezpośrednio.
- Kody, które wciąż przychodzą: ktoś może wielokrotnie próbować się zalogować lub zresetować dostęp. Sprawdź to konto już teraz.
- Kod plus powiadomienie o koncie: powiadomienie o logowaniu z nowego urządzenia, zmianie hasła lub zmianie danych do odzyskiwania wymaga działania jeszcze dziś.
- Ktoś prosi Cię o kod: traktuj to jak oszustwo, niezależnie od tego, za kogo się podaje.
Ktoś przez pomyłkę wpisał Twój adres e-mail lub numer telefonu
Ludzie nieustannie mylą własne dane kontaktowe, więc kod trafia do Ciebie zamiast do nich. Strona pomocy Login.gov „Otrzymuję jednorazowe kody, o które nie prosiłem” wymienia to jako prawdopodobną przyczynę, obok sytuacji, gdy ktoś, kto korzysta z Twojego telefonu — na przykład małżonek, rodzic lub dziecko — loguje się na własne konto. Pojedynczy kod bez dalszych następstw to typowy objaw takiej pomyłki.
Ktoś próbował się zalogować lub zresetować Twoje hasło
Wiele usług wysyła kod, gdy logowanie następuje z nowego urządzenia lub z nowej lokalizacji albo gdy ktoś rozpoczyna resetowanie hasła. Tą osobą możesz być Ty na innym urządzeniu, ktoś, kto pomylił Twoje konto ze swoim, albo zautomatyzowana próba logowania z użyciem hasła wyciekłego z innej strony. W zależności od usługi kod może być drugim krokiem po haśle albo głównym poświadczeniem przy logowaniu bez hasła, a na podstawie samego kodu nie da się stwierdzić, który to przypadek. Nie udostępniaj go ani nie wpisuj, a konto sprawdź przez oficjalną aplikację lub stronę internetową.
Ktoś użył Twoich danych kontaktowych, aby się zarejestrować
Kod rejestracyjny może przyjść z usługi, z której nigdy nie korzystałeś, ponieważ ktoś wpisał Twój adres e-mail lub numer telefonu podczas zakładania konta. Większość usług nie kończy rejestracji, dopóki nie zostanie użyty kod lub link potwierdzający, więc zwykle wystarczy zignorować wiadomość. Nie zakładaj konta tylko po to, by to sprawdzić.
Wiadomość to phishing, a nie prawdziwy kod
Wiadomość może naśladować powiadomienie o weryfikacji i zawierać link, numer telefonu lub instrukcję „odpowiedz, aby anulować”, nawet jeśli żadna prawdziwa czynność na koncie nie miała miejsca. Celem jest skłonienie Cię do zadzwonienia, kliknięcia lub wpisania czegoś na fałszywej stronie. Nie sprawdzaj linku. Otwórz oficjalną aplikację lub samodzielnie wpisz znany adres internetowy usługi.
Problem po stronie usługi wywołał falę wiadomości
Czasem przyczyna leży po stronie firmy. W styczniu 2026 roku Instagram przypisał falę nieoczekiwanych e-maili z resetowaniem hasła „problemowi, który pozwolił zewnętrznej stronie żądać e-maili z resetowaniem hasła dla niektórych użytkowników Instagrama” — według grupy konsumenckiej Which? — a Instagram zaprzeczył, jakoby doszło do naruszenia jego systemów. Nawet w takiej sytuacji bezpieczna reakcja jest taka sama: ignoruj linki i sprawdź konto w aplikacji.
Co zrobić teraz
Najbezpieczniejsza reakcja na nieproszony kod zajmuje kilka minut i nigdy nie polega na korzystaniu z samej wiadomości. Wykonaj te kroki po kolei i przerwij, gdy konto okaże się w porządku.
- Nie udostępniaj kodu, nie przesyłaj go dalej ani nie czytaj go na głos. Nie wpisuj go nigdzie ani nie zatwierdzaj monitu logowania, którego nie rozpocząłeś. Strona pomocy Google „Kiedy Google może wysłać Ci SMS-a” mówi, że możesz zignorować i usunąć kod przesłany SMS-em, o który nie prosiłeś, i że nie powinieneś udostępniać żadnych otrzymanych kodów.
- Nie korzystaj z niczego, co znajduje się w wiadomości. Pomiń linki, numery telefonów i wszelkie instrukcje odpowiedzi, nawet jeśli nadawca wydaje się znajomy.
- Otwórz usługę samodzielnie. Użyj oficjalnej aplikacji lub wpisz adres, który już znasz, a następnie sprawdź ostatnią aktywność logowania, zalogowane urządzenia i alerty bezpieczeństwa. Strona Microsoft „Co to jest strona ostatniej aktywności?” wyjaśnia, że pokazuje ona aktywność konta Microsoft z ostatnich 30 dni i pozwala wybrać „To nie ja” przy wszystkim oznaczonym jako nietypowe.
- Zmień hasło, gdy wymagają tego okoliczności. Zrób to za pośrednictwem oficjalnej usługi, jeśli aktywność wydaje się nieznana, usługa potwierdza próbę logowania, udostępniłeś kod lub hasło jest używane ponownie na innych stronach. Użyj unikalnego hasła do tego konta.
- Włącz silniejsze uwierzytelnianie wieloskładnikowe. Amerykańska Agencja ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury (CISA) uznaje klucz bezpieczeństwa za najsilniejszą opcję, następnie aplikację uwierzytelniającą, a kody SMS lub e-mailowe za najsłabsze. CISA zaleca używanie kodów SMS lub e-mailowych tylko wtedy, gdy konto nie oferuje nic silniejszego.
- Skontaktuj się z usługą, jeśli kody nadal przychodzą. Skorzystaj z centrum pomocy w aplikacji lub na oficjalnej stronie, a nie z numeru podanego w wiadomości.
Jeśli nie masz konta w wymienionej usłudze, ktoś może rejestrować się pod Twoim adresem e-mail lub numerem telefonu albo wiadomość może być fałszywa. Zignoruj ją. Jeśli ta sama usługa nadal się z Tobą kontaktuje, skontaktuj się z jej zespołem wsparcia przez oficjalną stronę internetową.
Jeden kod, powtarzające się kody lub alert o koncie: co oznacza każdy z tych wzorców
Większe znaczenie niż liczba kodów mają okoliczności. Jeden kod może wynikać z literówki, rejestracji, próby logowania lub resetu hasła albo z fałszywej wiadomości. Powtarzające się kody uzasadniają szybkie sprawdzenie konta, natomiast kod połączony z nieznanym alertem o logowaniu lub zmianie konta wymaga natychmiastowego działania za pośrednictwem oficjalnej usługi.
| Co widzisz | Co to zwykle oznacza | Co robić |
|---|---|---|
| Jeden kod, żadnej innej wiadomości | Literówka, rejestracja, próba logowania lub resetu hasła albo fałszywa wiadomość | Nie używaj go ani nie udostępniaj; jeśli masz to konto, sprawdź je w aplikacji |
| Kilka kodów lub kody, które ciągle wracają | Ktoś może wielokrotnie próbować się zalogować lub zresetować dostęp | Sprawdź aktywność i urządzenia; zmień hasło, jeśli było używane ponownie; dodaj silniejszą ochronę logowania |
| Kod oraz alert o logowaniu, haśle lub odzyskiwaniu konta | Może trwać logowanie lub zmiana konta | Otwórz teraz bezpośrednio usługę i postępuj zgodnie z jej procedurami bezpieczeństwa konta |
Same kody rzadko mówią pełną historię. Bardziej konkretne są oznaki, że ktoś faktycznie uzyskał dostęp do konta:
- Nie możesz się już zalogować lub usługa potwierdza, że Twoje hasło albo dane do odzyskiwania zostały zmienione.
- Na Twoim koncie widnieją urządzenia, sesje lub lokalizacje, których nie rozpoznajesz.
- Pojawiają się wiadomości, posty lub zakupy, których nie wykonałeś.
- Na Twoim koncie e-mail są nowe reguły przekierowywania lub filtry, których nie ustawiłeś.
Jeśli zauważysz którąkolwiek z tych oznak, natychmiast skorzystaj z oficjalnego procesu odzyskiwania konta u dostawcy.
Kody e-mailowe, kody SMS i monity o logowaniu
Kanał wpływa na to, co warto sprawdzić. Kod e-mailowy kieruje uwagę na konto e-mail i wymienioną usługę, kod SMS na Twój numer telefonu, a monit o zatwierdzenie oznacza, że czeka na Ciebie logowanie.
Jeśli otrzymałeś losowy e-mail z kodem weryfikacyjnym
Losowy e-mail z kodem weryfikacyjnym może pochodzić z rejestracji, próby zalogowania lub resetu hasła, literówki albo fałszywej wiadomości. Sprawdź wskazane konto na jego oficjalnej stronie lub w aplikacji. Jeśli są inne oznaki, że ktoś wszedł do Twojej skrzynki, przejrzyj także ostatnie sesje, e-mail i numer telefonu do odzyskiwania, wysłane wiadomości oraz wszelkie reguły przekierowania i filtry. Reguła przekierowania, której nie utworzyłeś, mogłaby kopiować przyszłe wiadomości, w tym kody, więc usuń ją i zabezpiecz skrzynkę pocztową.
Jeśli otrzymałeś kod weryfikacyjny SMS-em
Nie odpowiadaj, nie dzwoń pod numer podany w wiadomości ani nie zakładaj, że znajomy wątek dowodzi autentyczności SMS-a. W przypadku wiadomości wyglądających na spam przewodnik FTC „How To Recognize and Report Spam Text Messages” zaleca przekazywanie ich na numer 7726 (SPAM). Uważaj z blokowaniem numeru prawdziwej usługi, ponieważ możesz później potrzebować jej kodów. Jeśli Twój telefon nagle traci zasięg sieci komórkowej, gdy przychodzą kody lub powiadomienia o koncie, skontaktuj się z operatorem przez kanał, któremu już ufasz; awarie sieci mają zwykle zwyczajne przyczyny, ale takie połączenie zasługuje na szybkie sprawdzenie.
Jeśli pojawił się komunikat o zatwierdzeniu logowania
Odrzuć każde logowanie, którego nie rozpocząłeś. Przewodnik Apple Personal Safety User Guide mówi, że jeśli otrzymasz powiadomienie o logowaniu na nowym, nierozpoznanym urządzeniu, powinieneś wybrać „Nie zezwalaj”. Powtarzające się monity mogą być próbą zmęczenia Cię, więc nigdy nie zatwierdzaj logowania tylko po to, by powiadomienia ustały.
Oszustwa z kodem weryfikacyjnym: gdy ktoś prosi o kod
Prośba o Twój kod to najwyraźniejszy sygnał ostrzegawczy ze wszystkich. Alert konsumencki FTC z marca 2024 r. „What's a verification code and why would someone ask me for it?” mówi to wprost: „Każdy, kto prosi Cię o kod weryfikacyjny konta, jest oszustem”. Prawdziwe firmy wysyłają kody, które sam wpisujesz na ekranie, który otworzyłeś.
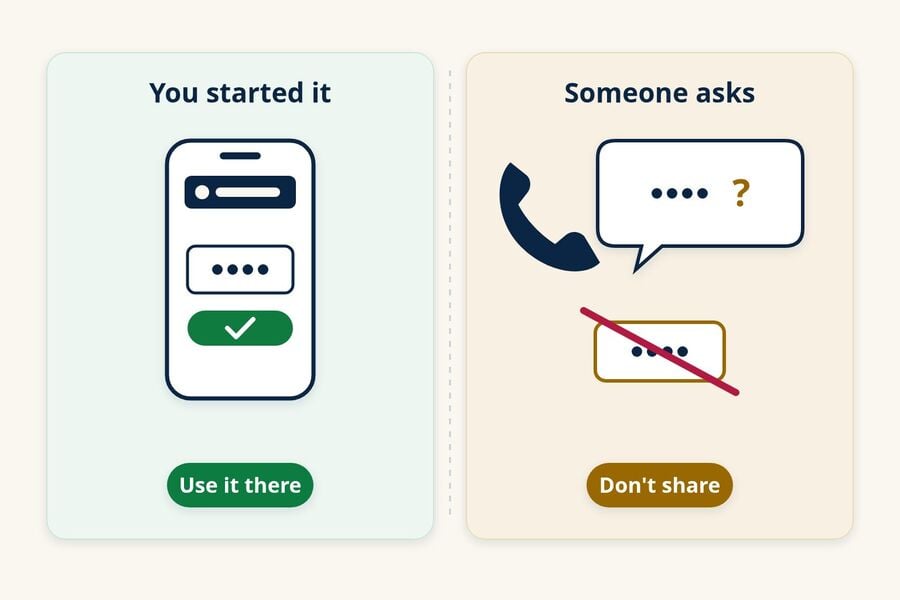
Scenariusz się zmienia, ale prośba zawsze dotyczy kodu:
- Telefon od „działu ds. oszustw”.". Dzwoniący podaje się za Twój bank, zespół wsparcia lub urzęd rządowy i mówi, że potrzebuje kodu, aby chronić lub zweryfikować Twoje konto.
- Znajomy, który wysłał kod „przez pomyłkę”. Wiadomość od znanego kontaktu mówi, że kod trafił do Ciebie przypadkowo, i prosi o jego odesłanie. Skontaktuj się z tą osobą przez inny kanał, któremu ufasz. Konto może być przejęte lub podszyte, a kod może pozwolić komuś zarejestrować Twój numer telefonu lub przejąć konto.
- Kupujący z serwisu ogłoszeniowego. Alert FTC z października 2021 r. dotyczący oszustwa z kodem weryfikacyjnym Google Voice opisuje, jak osoby sprzedające przedmioty online są proszone o odczytanie kodu, aby „udowodnić”, że są prawdziwe. Rada FTC: nie udostępniaj nikomu kodu weryfikacyjnego, jeśli sam nie skontaktowałeś się z tą osobą wcześniej.
Nigdy nie podawaj kodu w odpowiedzi na nieoczekiwany kontakt. Jeśli sam rozpocząłeś rozmowę z pomocą techniczną, postępuj wyłącznie zgodnie z instrukcjami wyświetlanymi w oficjalnej aplikacji lub na stronie internetowej organizacji i przeczytaj ostrzeżenie w wiadomości z kodem. Aby sprawdzić konto, skontaktuj się z firmą pod numerem, któremu już ufasz, na przykład tym z karty lub z aplikacji, a próby oszustwa zgłaszaj na ReportFraud.ftc.gov.
Jeśli już udostępniłeś kod lub zatwierdziłeś monit
Działaj szybko i zachowaj spokój. Udostępnienie kodu nie zawsze oznacza, że ktoś się dostał, ale powinieneś założyć, że mógł to zrobić, i od razu zabezpieczyć konto.
- Otwórz usługę bezpośrednio i zmień hasło. Następnie wyloguj inne sesje lub urządzenia, jeśli usługa oferuje taką opcję.
- Przejrzyj ustawienia bezpieczeństwa, w tym e-mail do odzyskiwania, numer telefonu do odzyskiwania, metody wieloskładnikowe oraz wszelkie kody zapasowe. Login.gov na przykład zaleca osobom, które otrzymały nieoczekiwane kody, zmianę hasła, potwierdzenie metod uwierzytelniania i ponowne wygenerowanie kodów zapasowych, jeśli ich używają.
- Zadzwoń do swojego banku lub wydawcy karty, używając numeru z karty lub wyciągu, jeśli kod dotyczył konta finansowego.
- Sprawdź swoje konto e-mail pod kątem reguł przekierowania, filtrów lub wysłanych wiadomości, których nie utworzyłeś, jeśli udostępniony kod dotyczył Twojej skrzynki.
- Skorzystaj z oficjalnych kroków odzyskiwania danej usługi, jeśli w sprawę zaangażowana była aplikacja do komunikacji lub usługa numeru telefonu i straciłeś dostęp.
- Zgłoś to na ReportFraud.ftc.gov i spodziewaj się kolejnych wiadomości, które będą próbowały „pomóc” Ci odzyskać konto. Traktuj je z taką samą ostrożnością.
Trzymanie mało istotnych rejestracji z dala od głównej skrzynki odbiorczej
Twój główny adres e-mail służy do odzyskiwania dostępu do wielu ważnych kont, dlatego warto udostępniać go ostrożnie. Używanie osobnego adresu do mało istotnych rejestracji pozwala trzymać kody rejestracyjne i wiadomości marketingowe z dala od głównej skrzynki odbiorczej. Nie powstrzyma to nikogo przed błędnym wpisaniem lub niewłaściwym użyciem Twojego prawdziwego adresu e-mail i nie zastępuje silnego hasła ani uwierzytelniania wieloskładnikowego.
W przypadku newsletterów, jednorazowych pobrań lub darmowych wersji próbnych, których możesz nie zatrzymać, tymczasowy adres e-mail daje tym wiadomościom własną skrzynkę odbiorczą. Może to zmniejszyć bałagan w Twojej głównej skrzynce odbiorczej, ale niespodziewany kod, który tam trafi, nadal nie ujawnia, kto go zamówił ani dlaczego.
Tymczasowy e-mail ma realne ograniczenia i to one mają największe znaczenie dla bezpieczeństwa. Tmailor tylko odbiera wiadomości, znikają one około 24 godziny po nadejściu, a adres gościa można ponownie otworzyć wyłącznie za pomocą jego Access Token. Utraconego Access Token dla adresu gościa nie da się odzyskać, dlatego strona ponownego użycia Tokena dostępu jest sposobem powrotu do adresu zapisanego bez konta. Adresy utworzone po zalogowaniu na darmowe konto Tmailor, są również wymienione w sekcji Utworzone e-maile, więc możesz je ponownie otworzyć bez tokena.
Kody z niektórych usług mogą w ogóle nie docierać na jednorazowe adresy e-mail, co wyjaśnia przewodnik po tym, co działa i co nie z tymczasowymi OTP. Swoje konta bankowe, główną pocztę e-mail, operatora telefonicznego, konto służbowe i konta urządzeń trzymaj na stałym adresie, który kontrolujesz; przegląd tymczasowych limitów i ryzyk wysyłki omawia, gdzie jednorazowa skrzynka odbiorcza nie powinna być używana.
Jeśli otrzymana wiadomość to „tymczasowy kod logowania ChatGPT”, przewodnik po kodzie logowania ChatGPT opisuje konkretne kroki OpenAI. Gdy będziesz gotowy oddzielić kolejną mało istotną rejestrację, możesz w kilka sekund utworzyć darmowy tymczasowy adres pocztowy.
Najczęściej zadawane pytania
Czy niespodziewany kod weryfikacyjny oznacza, że ktoś zna moje hasło?
Niekoniecznie. Wiele usług wysyła kody do rejestracji, resetowania hasła lub logowania bez hasła, które wcale nie wymagają Twojego hasła, a niektóre kody pochodzą z literówek. Sprawdź konto bezpośrednio. Zmień hasło, jeśli zauważysz nieznaną aktywność, jeśli usługa potwierdzi próbę logowania lub jeśli używasz tego hasła również gdzie indziej.
Co zrobić, jeśli kod nie mówi, do której aplikacji lub konta należy?
Traktuj niezidentyfikowany kod jako podejrzany i nic z nim nie rób. Nie odpowiadaj, żeby dopytać, i nie dzwoń ani nie klikaj niczego w wiadomości. Jeśli martwisz się o konkretne konto, samodzielnie otwórz aplikację lub stronę internetową tej usługi i sprawdź jej ostatnią aktywność.
Dlaczego dostałem kod do usługi, której nie używam?
Ktoś mógł wpisać Twój adres e-mail lub numer telefonu podczas rejestracji albo wiadomość może być fałszywa. Większość usług nie kończy rejestracji, dopóki kod lub link nie zostanie użyty, więc zazwyczaj możesz to zignorować. Nie zakładaj konta, by to zbadać, a jeśli wiadomości nadal przychodzą, skontaktuj się z usługą przez jej oficjalną stronę internetową.
Dlaczego dostaję wiadomości OTP z różnych aplikacji?
Twój adres e-mail lub numer telefonu mogły zostać wpisane w kilku aplikacjach, przypadkowo lub celowo, a niektóre wiadomości mogą być phishingiem. Wiadomości OTP z różnych aplikacji same w sobie nie dowodzą skoordynowanego ataku. Sprawdź bezpośrednio każdą wymienioną usługę, zmień każde hasło, którego używasz na tych kontach, i włącz silniejszą ochronę logowania tam, gdzie jest dostępna.
Czy mogę zablokować niechciane SMS-y z kodami weryfikacyjnymi?
Możesz zablokować nadawcę lub użyć filtrowania spamu w telefonie, a FTC zaleca przekazywanie wiadomości spamowych na numer 7726 (SPAM). Zablokowanie numeru prawdziwej usługi może jednak zatrzymać kody, których później potrzebujesz. Jeśli wiadomości pochodzą z usługi, której używasz, zabezpiecz to konto i skontaktuj się z jej zespołem wsparcia.
Co powinienem zrobić z e-mailem o zresetowaniu hasła, o który nie prosiłem?
Nieproszona wiadomość o resecie zwykle oznacza, że resetowanie zostało zamówione, a nie ukończone. Nie używaj jej linków. Otwórz usługę bezpośrednio, aby potwierdzić, że hasło i dane do odzyskiwania nie zostały zmienione, zwłaszcza jeśli wiadomość informuje, że zmiana została już dokonana.
Zasada, która obejmuje każdy przypadek
Cokolwiek spowodowało tę wiadomość, nie udostępniaj ani nie używaj kodu, o który nie prosiłeś. Sprawdź wymienione konto przez jego oficjalną aplikację lub stronę internetową. Zabezpiecz je niezwłocznie, jeśli kody nadal przychodzą, widzisz nieznaną aktywność, udostępniłeś kod lub zatwierdziłeś prośbę o logowanie, której nie zainicjowałeś. Jeśli Twój problem jest odwrotny — zamówiony kod nigdy nie przychodzi — zobacz dlaczego kody OTP nie docierają.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.