Jak wybrać testowe konto e-mail do kontroli jakości
Tymczasowa skrzynka odbiorcza sprawdza się przy ręcznych testach rejestracji i weryfikacji OTP. Testy uruchamiane bez udziału człowieka, dotykające rzeczywistych danych klientów lub wymagające odpowiedzi i załączników wymagają innego rodzaju skrzynki testowej. Oto jak wybrać właściwą do każdego testu.
Szybki dostęp
Czym jest testowe konto e-mail do kontroli jakości?
Testowe konto e-mail, czyli testowy adres e-mail do QA, to adres, którego Twój zespół używa do odbierania i sprawdzania wiadomości wysyłanych przez Twoją własną aplikację. Do ręcznych, niewrażliwych testów rejestracji i OTP używaj tymczasowej skrzynki odbiorczej. Wybierz firmową skrzynkę pocztową, gdy potrzebujesz zachować wiadomości, odpowiedzi lub załączniki, a piaskownicę SMTP lub hostowane API skrzynki odbiorczej, gdy testy automatyczne muszą sprawdzać pocztę bez udziału człowieka.
Tmailor prowadzi tego bloga, więc oto, gdzie się to wpisuje. Tmailor to darmowa usługa tymczasowego e-maila działająca wyłącznie w trybie odbioru, dostępna w przeglądarce, na Androidzie, iOS oraz jako bot Telegram. Pasuje do pierwszego przypadku: osoba otwiera skrzynkę odbiorczą, uruchamia rejestrację i czyta to, co przychodzi. W ostatnim przypadku osobne API Tmailor Temp Mail pozwala testom automatycznym tworzyć adresy wyłącznie do odbioru i odczytywać ich wiadomości z kodu. Wiadomości pozostają przez około 24 godziny od nadejścia, załączniki nie są odbierane, a adres nie może wysyłać ani odpowiadać. Jeśli dopiero zaczynasz przygodę z jednorazowymi skrzynkami odbiorczymi, zacznij od tego, jak działa tymczasowa poczta.
- Nie musi dotrzeć żaden e-mail (walidacja formularza, fixtures, testy jednostkowe): używaj zarezerwowanej domeny przykładowej.
- Osoba czyta e-mail i nic w nim nie jest wrażliwe: tymczasowa skrzynka odbiorcza to najszybsza opcja.
- Wrażliwe dane, odpowiedzi, załączniki lub dowody, które musisz zachować: używaj zatwierdzonej skrzynki kontrolowanej przez firmę; tagi plus dodawaj tylko wtedy, gdy Twój system pocztowy i aplikacja je obsługują.
- Nikt nie obserwuje: użyj SMTP catchera, jeśli kontrolujesz ustawienia poczty wychodzącej aplikacji, lub hostowanego API skrzynki odbiorczej, jeśli aplikacja musi wysyłać przez swojego zwykłego dostawcę.
Ręczne a automatyczne testowanie e-maili: drzewo decyzyjne
Cztery pytania decydują, jakiego testowego konta e-mail wymaga dany test: czy e-mail musi w ogóle dotrzeć, czy czyta go osoba czy kod, czy zawiera wrażliwe dane oraz czy kontrolujesz miejsce, do którego aplikacja wysyła pocztę wychodzącą.
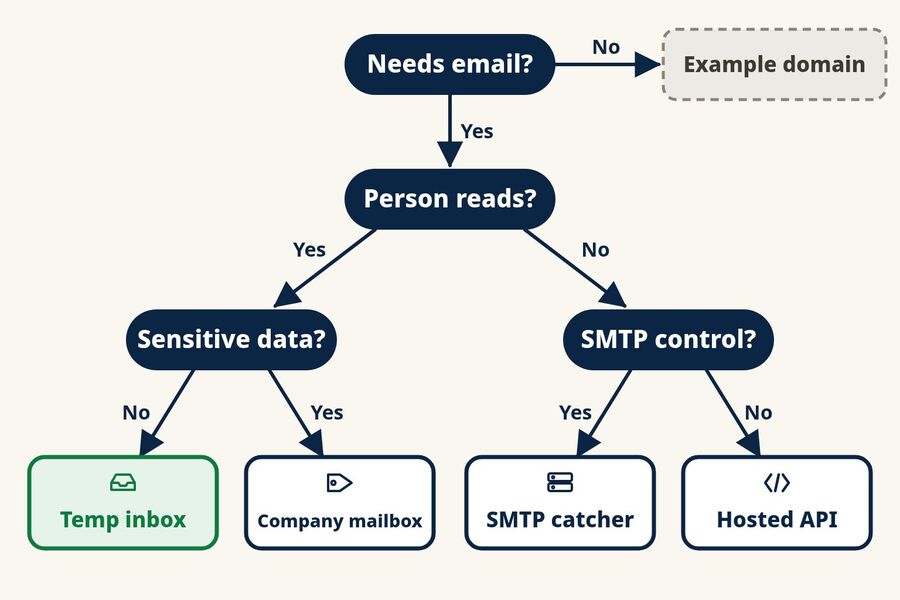
- Czy test wymaga, aby e-mail dotarł? Sprawdzanie formatu, stany interfejsu, fixtures i testy jednostkowe zazwyczaj tego nie wymagają. Używaj adresów w domenach example.com, example.org lub example.net. Te domeny są zarezerwowane na dokumentację i przykłady, więc nic nie trafia do prawdziwej osoby. Unikaj wymyślania losowych domen, bo ktoś może je posiadać.
- Czy ktoś przeczyta wiadomość podczas testu? Testy dymne, ręczne UAT, demonstracje i sesje eksploracyjne mają człowieka w obiegu. Zestawy testów regresyjnych i zadania CI zazwyczaj nie.
- Jeśli czyta to osoba, czy jest w nim coś wrażliwego? Prawdziwe dane klientów, dane uwierzytelniające, dane regulowane czy wiadomości, które musisz zachować jako dowód audytu, nie powinny trafiać do tymczasowej skrzynki odbiorczej. Zamiast tego użyj firmowej skrzynki pocztowej. Jeśli odpowiedź brzmi nie, wystarczy tymczasowa skrzynka odbiorcza.
- Jeśli czyta to kod, czy środowisko testowe może wysłać swoją pocztę na testowy serwer SMTP? Jeśli tak, SMTP catcher przechwytuje każdą wiadomość bez jej dostarczania. Jeśli nie, bo aplikacja musi wysyłać przez swojego zwykłego dostawcę poczty, użyj hostowanej skrzynki odbiorczej, którą testy odczytują przez API.
Tabela porównuje pięć opcji obok siebie.
| Opcja | Najlepsza do | Jak odczytywana jest poczta | Na co uważać |
|---|---|---|---|
| Zarezerwowana domena przykładowa | Walidacja, dane testowe, testy negatywne | Nie dostarczono | Nie można sprawdzić dostarczenia, czasu ani treści |
| Tymczasowa skrzynka odbiorcza (np. Tmailor) | Testy dymne, ręczne testy UAT, pokazy, testy eksploracyjne | Osoba w przeglądarce lub aplikacji | Około 24 godzin przechowywania wiadomości, tylko odbiór, bez załączników, nie do danych wrażliwych |
| Skrzynka kontrolowana przez firmę, opcjonalnie z tagami plus | Wrażliwe lub długotrwałe przepływy, odpowiedzi, załączniki, dowody audytowe | Osoba lub dostęp do skrzynki zatwierdzony przez Twój zespół IT | Adresy z tagami współdzielą jedną skrzynkę, więc równoległe testy mogą widzieć swoją korespondencję |
| Łapacz SMTP lub sandbox | Środowiska deweloperskie, staging i CI, w których kontrolujesz ustawienia poczty wychodzącej | Interfejs webowy i API | Nie potwierdza dostarczenia przez publiczny DNS i MX ani umieszczenia w skrzynce odbiorczej |
| Hostowane API skrzynki odbiorczej | Testy end-to-end przez Twoją rzeczywistą ścieżkę wysyłania | API REST i SDK | Limity planu, retencja, domeny i współbieżność różnią się w zależności od dostawcy |
Jakie adresy powinno akceptować lub odrzucać pole e-mail?
Walidację formularza testuj oddzielnie od dostarczania wiadomości. Użyj zarezerwowanego adresu, takiego jak user@example.com, dla przypadku wyglądającego na poprawny, który nigdy nie dostarcza wiadomości, dodaj adres z tagiem plus i adres z poddomeną, a także przypadki nieprawidłowe, takie jak brak części lokalnej lub brak domeny. Oczekiwane wyniki powinny być zgodne z walidatorem, którego faktycznie używa Twój system produkcyjny.
Kiedy wystarczy tymczasowa skrzynka odbiorcza
Tymczasowa skrzynka odbiorcza wystarcza, gdy jedna osoba sprawdza jeden przepływ na raz, a wiadomość nie zawiera niczego, czego utrata po jednym dniu by nie zaszkodziła. To klasyczne zastosowanie jednorazowego e-maila w QA: potrzebujesz adresu e-mail do ręcznego przetestowania formularza, a nie konta na długi czas. Typowe przypadki to przedpremierowy test dymny formularza rejestracji, ręczne przejście UAT nowego e-maila powitalnego, pokaz zakładania konta dla klienta lub sesja eksploracyjna, w której podajesz nietypowe dane i obserwujesz, co wysyła aplikacja.
Zaletą jest szybkość. Nie trzeba prosić działu IT o konto ani sprzątać współdzielonej skrzynki. Ceną jest ograniczona kontrola: masz krótkie okno na wiadomości, brak załączników i skrzynkę, którą czyta człowiek, a nie kod.
Kiedy potrzebujesz łapacza SMTP lub hostowanego API skrzynki odbiorczej
Gdy testy działają bez nadzoru, skrzynka odbiorcza musi być czytelna dla kodu. Potrzebę tę zaspokajają dwie rodziny narzędzi, które rozwiązują różne problemy.
Łapacze SMTP i sandboxy zastępują serwer poczty wychodzącej Twojej aplikacji w środowisku testowym i zachowują każdą wiadomość do wglądu, zamiast ją dostarczać.
- Mailpit to darmowe narzędzie open source, które uruchamiasz samodzielnie. Domyślnie przechwytuje pocztę i oferuje interfejs webowy oraz API REST do testów integracyjnych.
- MailHog działa podobnie, ale jest starszy. Opiekunowie Mailpit opisują go jako nierozwijany, więc sprawdź jego status przed wdrożeniem.
- Mailtrap Email Sandbox to hostowana wersja tego samego pomysłu, z dostępem przez SMTP i API. Jest to produkt odrębny od produkcyjnego rozwiązania Mailtrap do wysyłki.
- Ethereal to darmowa fałszywa usługa SMTP używana głównie z Nodemailerem. Wiadomości są przechwytywane do podglądu i nigdy nie są dostarczane.
Hostowane API skrzynek odbiorczych dają testom rzeczywiste adresy w domenach dostawcy, więc Twoja aplikacja wysyła maile przez swojego standardowego dostawcę, a test odczytuje wynik przez API. W ten sposób działa Temp Mail API Tmailor, z oficjalnymi SDK dla Pythona, Node.js i PHP.
- Mailosaur oferuje testowe adresy e-mail, API oraz biblioteki klienckie, które współpracują z frameworkami takimi jak Cypress, Playwright i Selenium. Obsługuje także kody SMS.
- MailSlurp tworzy skrzynki odbiorcze na żądanie za pomocą API i SDK. Testy mogą poczekać na wiadomość, a następnie wyodrębnić kody, linki i załączniki.
Funkcje i plany dostawców się zmieniają, więc zanim przypiszesz zestaw testów do jednego z nich, potwierdź aktualne szczegóły na oficjalnej stronie każdego z nich.
Kiedy firmowa skrzynka pocztowa z tagami plus jest lepszym wyborem
Tagi plus pozwalają jednej firmowej skrzynce przyjmować wiele wariantów adresu. Wiadomości wysłane na qa+signup lub qa+reset w domenie firmy trafiają do skrzynki qa, gdzie możesz je filtrować według tagu. Google Workspace to obsługuje, a Microsoft dokumentuje, że adresowanie z plusem w Exchange Online jest domyślnie włączone, chyba że administrator je wyłączy.
Wybierz tę drogę, gdy przepływ obejmuje rzeczywiste dane klienta, trwa dłużej niż jeden dzień, wymaga odpowiedzi lub załączników albo dostarcza dowodów, o które może poprosić audytor. Miej na uwadze ograniczenia. Tagi to warianty jednej skrzynki, a nie osobne skrzynki odbiorcze, więc równoległe testy mogą czytać nawzajem swoje wiadomości. Niektóre formularze rejestracyjne odrzucają znak plus, a niektóre aplikacje traktują warianty z tagami jako to samo konto. Oba te zachowania zasługują na osobny przypadek testowy.
Jak przeprowadzić ręczny test rejestracji z tymczasową skrzynką odbiorczą
Ręczny test rejestracji wykorzystujący tymczasowy e-mail wymaga trzech rzeczy: świeżego adresu, testowanej wersji aplikacji oraz miejsca poza skrzynką odbiorczą do zapisania tego, co przyszło. Przeprowadzaj go tylko w systemach, które posiadasz lub masz uprawnienia do testowania.
- Otwórz skrzynkę odbiorczą. Stwórz darmową tymczasową skrzynkę odbiorczą w przeglądarce lub użyj aplikacji Tmailor albo bota Telegram i skopiuj adres. Na komputerze stacjonarnym rozszerzenie przeglądarki Tmailor może też wpisać go w pole e-mail w testowanej wersji aplikacji.
- Zarejestruj się w testowanej wersji aplikacji. Użyj adresu w środowisku stagingowym lub QA i zanotuj godzinę wysłania formularza.
- Wypatruj wiadomości. Sprawdź, która wiadomość dotarła, nazwę nadawcy i adres w polu From, temat oraz ile czasu to zajęło.
- Dokończ krok. Kliknij link lub wpisz kod. Potwierdź, że konto zmienia stan tylko raz i że ponowne użycie tego samego linku kończy się czytelnym komunikatem o błędzie.
- Zapisz dowody gdzie indziej. Skopiuj link, kod, znaczniki czasu i zrzut ekranu do swojego przypadku testowego. Wiadomości pozostają dostępne około 24 godziny od nadejścia, więc skrzynka nie jest Twoim zapisem testu.
- Zapisz access token, jeśli zamierzasz powtórzyć test. Token ponownie otwiera ten sam adres później, na przykład aby powtórzyć reset hasła. Nie przywraca wiadomości, które już wygasły, a utraconego tokena nie da się odzyskać.
Gdy sesja wymaga kilku person jednocześnie, na przykład użytkownika darmowego, użytkownika w okresie próbnym i zaproszonego członka zespołu, widok wielu skrzynek odbiorczych pozwala trzymać do pięciu adresów obok siebie w jednej karcie przeglądarki. Każda persona ma własny adres, więc widać, który e-mail należy do którego konta.
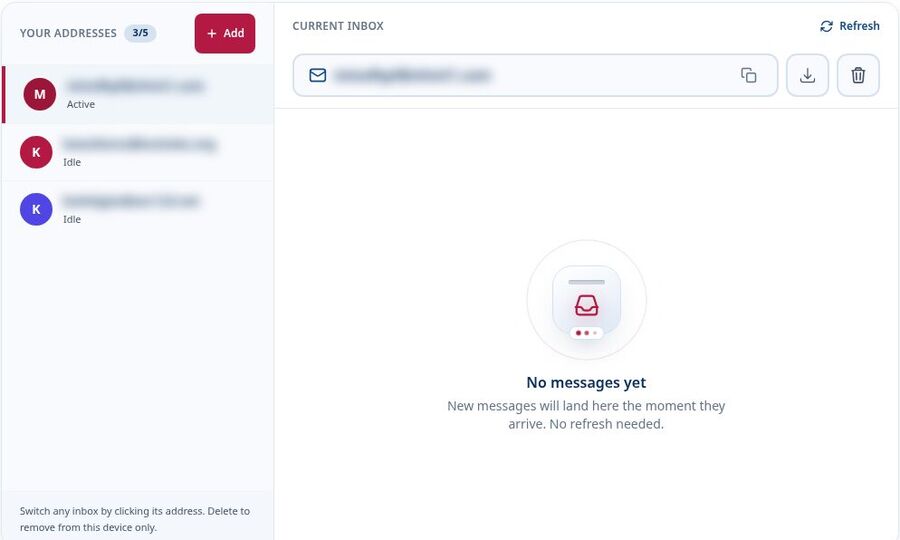
Ten widok jest nadal ręczny. Skrzynki odbiorcze tworzy osoba w przeglądarce, a nie kod, więc nie zastępuje hostowanego API skrzynek odbiorczych w równoległych, nienadzorowanych testach.
Jedna skrzynka odbiorcza czy jeden adres na test?
Jedna wspólna skrzynka odbiorcza wystarcza do szybkiego testu wstępnego, ale szybko staje się chaotyczna. Gdy kilka testów działa jednocześnie, podobne tematy wiadomości utrudniają rozpoznanie, który e-mail należy do którego skryptu, a debugowanie zamienia się w zgadywanie.
Jeden adres na przypadek testowy rozwiązuje ten problem. Logi, zrzuty ekranu i e-maile są spójne, a brakująca wiadomość wskazuje na jeden scenariusz zamiast na wszystkie. Przewodnik po prowadzeniu wielu tymczasowych skrzynek szczegółowo omawia ten sposób pracy.
Niektóre ścieżki wymagają tego samego adresu ponownie po kilku dniach, na przykład w przypadku okresu próbnego, który przechodzi na płatny plan, lub użytkownika, który wraca po rezygnacji. Tymczasowy adres pocztowy do wielokrotnego użytku utrzymuje adres dostępny przez swój Access Token, ale nie pocztę. Zapisuj linki i kody potrzebne na każdym etapie, a każdy krok zależny od starszych wiadomości przenieś do firmowej skrzynki pocztowej. Jeśli tester zaloguje się do darmowe konto Tmailor przed utworzeniem adresów person, każdy z nich jest zapisywany w sekcji Utworzone e-maile, więc utracony token nie oznacza już utraconego adresu.
| Wzorzec | Najlepsze zastosowanie | Główne ryzyko |
|---|---|---|
| Współdzielona skrzynka odbiorcza | Testy wstępne i krótkie sesje manualne | Trudno dopasować wiadomości do testów, gdy przebiegi się nakładają |
| Adres na test | Wieloetapowe przypadki rejestracji i onboardingu | Więcej adresów do śledzenia i wycofywania |
| Wielokrotnie używany adres persony | Przejście z okresu próbnego na płatny plan, reaktywacja i powroty | Wiadomości nadal wygasają po około 24 godzinach; utracony token oznacza utracony adres, chyba że adres jest zapisany na koncie Tmailor |
Co sprawdzić w e-mailach rejestracyjnych i onboardingowych
Zacznij od spisu wszystkich e-maili, które może wysłać dana ścieżka, a następnie zdecyduj, co powinien weryfikować każdy test. Zespoły często odkrywają dodatkowe e-maile dopiero wtedy, gdy pojawiają się w trakcie testu, po eksperymencie wzrostowym lub zmianie w zabezpieczeniach, której nikt nie zapisał.
E-maile w typowym procesie rejestracji
- Link weryfikacyjny lub jednorazowy kod
- E-mail powitalny i ewentualna sekwencja szybkiego startu
- Logowanie przez magic-link
- Reset hasła
- Zmiana adresu e-mail, wysłana zarówno na stary, jak i nowy adres
- Alert bezpieczeństwa o nowym urządzeniu lub nowej lokalizacji
- Przypomnienia o rejestracjach, które nigdy nie zostały ukończone
Dla każdego z nich zapisz wyzwalacz, oczekiwany czas oraz warunki, które go zmieniają, takie jak plan, region czy język. Ustaw dozwolone okno dostarczenia na podstawie udokumentowanych wymagań produktu, zamiast zakładać uniwersalny próg; natychmiastowa wiadomość weryfikacyjna i zaplanowana sekwencja powitalna wymagają innych oczekiwań. Gdy te oczekiwania istnieją, każdy test ma coś konkretnego, na czym można się oprzeć.
Co należy sprawdzać w każdym e-mailu testowym
- Nadawca i odbiorca: nazwa i adres nadawcy, adres Reply-To oraz dokładny adres w polu To.
- Temat i treść: zarówno wersja HTML, jak i tekstowa, z poprawnymi nazwami, szczegółami planu i językiem.
- Linki: miejsce docelowe i to, czy prowadzi do właściwego środowiska. E-mail ze środowiska testowego, który linkuje do produkcji, to prawdziwy błąd.
- Kody: format, długość, informacja o wygaśnięciu oraz to, czy podany czas wygaśnięcia zgadza się z tym, co egzekwuje serwer.
- Czas: ile czasu minęło od wyzwolenia do dotarcia wiadomości.
- Załączniki: jeśli dany przepływ wysyła PDF lub fakturę, przetestuj go w firmowej skrzynce pocztowej lub narzędziu testowym. Tmailor nie odbiera załączników.
Jedna uwaga dotycząca renderowania. Tymczasowa skrzynka odbiorcza pokazuje, jak jeden przeglądarkowy podgląd wyświetla Twój HTML. Nie mówi, jak ten sam e-mail wygląda w Gmailu, Outlooku, Apple Mail, w trybie ciemnym czy na małym ekranie telefonu, więc jeśli ma to znaczenie, zaplanuj osobne kontrole renderowania.
Przepływy zmiany e-maila i odzyskiwania konta
Przepływy odzyskiwania psują się w mniej widoczny sposób niż rejestracja. Sprawdź, czy zmiana e-maila wysyła potwierdzenie na nowy adres i powiadomienie na stary, czy użytego linku resetowania nie można użyć ponownie, czy starszy link resetowania przestaje działać po wysłaniu nowszego oraz czy link otwarty na drugim urządzeniu prowadzi użytkownika do sensownego stanu. Przepływy OTP zasługują na osobną analizę ryzyka; lista kontrolna ryzyka OTP dla QA i UAT obejmuje metryki, okna ponownego wysyłania i kwestię własności.
Jak testować przypadki brzegowe OTP i weryfikacji
Testuj przepływy OTP i weryfikacji pod kątem opóźnionego dostarczania, ponownych wysyłań, wygasłych i błędnych kodów oraz linków otwieranych na innym urządzeniu. Każdy przypadek powinien sprawdzać zarówno wynik po stronie serwera, jak i komunikat wyświetlany użytkownikowi. Przeprowadzaj te testy wyłącznie w systemach, których jesteś właścicielem lub które masz upoważnienie testować. Dobre testy OTP celowo psują przepływ:
- Opóźnione dotarcie: poczekaj przed sprawdzeniem skrzynki odbiorczej i potwierdź, że interfejs wyjaśnia, co się dzieje, i oferuje jasny sposób ponownego wysłania.
- Zachowanie przy ponownym wysłaniu: poproś o drugi kod i sprawdź, czy pierwszy został unieważniony, czy nadal jest akceptowany.
- Wygaśnięcie: wpisz kod po upływie podanego czasu ważności i potwierdź, że komunikat o błędzie odpowiada temu, co się stało.
- Błędny kod: potwierdź, że limit prób i informacja o czasie oczekiwania są zrozumiałe dla człowieka.
- Magiczne linki między urządzeniami: poproś o link na laptopie, otwórz go na telefonie i sprawdź, gdzie trafia użytkownik.
Aby uzyskać szerszy obraz tego, które kody docierają do tymczasowej skrzynki, a które nie, zobacz ten przewodnik dotyczący tymczasowej poczty dotyczącej kodów OTP.
Jeśli Twój produkt celowo odrzuca jednorazowe domeny e-mail, przetestuj tę ścieżkę bezpośrednio. Upewnij się, że komunikat o odrzuceniu jest jasny, a prawdziwy lub kontrolowany przez firmę adres nadal kończy rejestrację. Nie przechodź przez blokadę, przełączając się na inne domeny tymczasowe — ani w swoim produkcie, ani w cudzym. Potwierdzenie, że blokada działa, jest testem; jej obejście nim nie jest. To wyjaśnienie na temat dlaczego strony blokują tymczasowe domeny poczty, omawia powody stojące za tymi filtrami.
Co się zmienia, gdy testy e-mailowe przebiegają bez nadzoru
Gdy nikt nie patrzy, test potrzebuje skrzynki odbiorczej, którą może odczytać za pomocą kodu. Oznacza to API łapacza SMTP lub hostowane API skrzynki odbiorczej. Skrzynka internetowa Tmailor nie jest tym narzędziem, ale API Tmailor Temp Mail już tak: testy mogą tworzyć adresy tylko do odbioru, wyświetlać i czytać wiadomości oraz pobierać jednorazowy kod lub link weryfikacyjny, który znajdzie API. Serwer MCP pozwala agentom AI, takim jak Claude, Cursor czy VS Code Copilot, robić to samo w przepływach rejestracji, które posiadasz lub które możesz testować.
Kilka nawyków utrzymuje stabilność testów e-mailowych bez nadzoru, niezależnie od wybranego narzędzia:
- Przydziel każdemu uruchomieniu testu własny adres i identyfikator korelacji, aby spóźniony e-mail z wcześniejszego uruchomienia nie mógł spełnić niewłaściwego warunku.
- Stosuj dedykowane oczekiwanie na nadejście e-maila z rozsądnym wydłużaniem odstępów, oddzielne od ogólnego limitu czasu testu, i rejestruj, ile czasu zajęła każda wiadomość.
- Dopasuj dokładną wiadomość po odbiorcy i temacie, zamiast czytać „najnowszy e-mail”.
- Maskuj kody i magiczne linki w dziennikach CI, ponieważ logi często żyją dłużej niż skrzynka odbiorcza.
Wyraźnie określ też, co dowodzi zaliczony test. „Aplikacja wygenerowała i przekazała e-mail”, „hostowana domena testowa otrzymała go przez publiczną infrastrukturę poczty elektronicznej” oraz „Gmail umieścił go w skrzynce odbiorczej, a nie w spamie” to trzy różne fakty. Łapacz SMTP dowodzi pierwszego, hostowane API skrzynki odbiorczej dowodzi pierwszych dwóch, a żaden nie dowodzi trzeciego. Informacje o konfiguracji potoku w GitHub Actions, GitLab CI i CircleCI znajdziesz w przewodniku po testowaniu e-maili w potokach CI/CD.
Dbaj o bezpieczeństwo danych testowych i przestrzegaj zasad
Używaj syntetycznych tożsamości i niewrażliwych treści w tymczasowych skrzynkach testowych, a testy rejestracji przeprowadzaj tylko na systemach, które posiadasz lub które masz uprawnienia oceniać. Trzymaj konta QA poza analityką produkcyjną, przestrzegaj limitów zapytań i przenoś dane regulowane, dane uwierzytelniające, załączniki oraz zachowane dowody do zatwierdzonych systemów kontrolowanych przez firmę.
- Żadnych prawdziwych danych w tymczasowej skrzynce odbiorczej. Nigdy nie kieruj prawdziwych rekordów klientów, danych uwierzytelniających, kluczy API ani danych regulowanych na tymczasowy adres e-mail. Używaj syntetycznych użytkowników z oczywiście fałszywymi nazwami.
- Testuj tylko to, co wolno Ci testować. Przeprowadzaj testy rejestracji na własnym produkcie lub systemie, który masz uprawnienia testować, i respektuj limity zapytań oraz warunki tej usługi. Nie używaj tymczasowego e-maila do masowego tworzenia kont w witrynach firm trzecich. Testy wolumenu i obciążenia należą do Twojego własnego środowiska testowego, z łapaczem SMTP lub hostowanym API skrzynki odbiorczej.
- Trzymaj ruch QA poza statystykami produkcyjnymi. Wyraźnie oznaczaj konta testowe i wykluczaj je z analityki oraz pulpitów wzrostu. Unikaj wysyłania dużych ilości testowej poczty z produkcyjnej domeny wysyłkowej, gdzie odbicia i skargi mogą zaszkodzić jej reputacji.
- Zapisz zasady. Wskaż, które przepływy mogą korzystać z tymczasowej skrzynki odbiorczej, które wymagają skrzynki firmowej, jak długo przechowywane są dane testowe i kto ma dostęp. Przeglądy bezpieczeństwa i zgodności przebiegają szybciej, gdy granice są już spisane.
Gdy dział bezpieczeństwa pyta, jak dostawca przetwarza dane, sprawdź, co zbiera, jak długo przechowuje wiadomości i jak działa dostęp. Ten przegląd tymczasowej poczty i prywatności online omawia te kwestie z perspektywy użytkownika. Decyzja o tym, które przepływy mogą korzystać z jednorazowych skrzynek odbiorczych, nadal należy do Twoich zespołów prawnych, ds. prywatności i bezpieczeństwa.
Ograniczenia, które trzeba uwzględnić
Skrzynka internetowa Tmailor nadaje się do krótkich ręcznych sprawdzeń niewrażliwych e-maili przychodzących (automatyzacja to zadanie dla Temp Mail API). Przed jej wyborem zdecyduj, czy przepływ pracy wymaga działań wychodzących, załączników, długotrwałych dowodów lub trwałego odzyskiwania adresu. Każde z tych wymagań oznacza potrzebę skrzynki kontrolowanej przez firmę lub specjalistycznego narzędzia testowego; poniższa lista kontrolna wyjaśnia dlaczego.
- Tmailor działa tylko w trybie odbioru. Może sprawdzać przychodzące e-maile rejestracyjne, weryfikacyjne i OTP, ale nie przepływy odpowiedzi ani nic, co jest wysyłane z tego adresu.
- Tmailor nie odbiera załączników, więc e-maile z fakturami, umowami lub dokumentami wymagają firmowej skrzynki pocztowej lub narzędzia testowego.
- Wiadomości pozostają przez około 24 godziny od nadejścia. Wyeksportuj linki, kody i znaczniki czasu, które będą potrzebne do dłuższego dochodzenia.
- Token dostępu ponownie otwiera adres, a nie wygasłe wiadomości, a utraconego tokena nie da się odzyskać.
- Skrzynkę internetową czyta człowiek. Odczyt skrzynki bez nadzoru wymaga łapacza SMTP lub hostowanego API skrzynki odbiorczej, takiego jak Tmailor Temp Mail API.
- Niektóre usługi blokują jednorazowe domeny e-mail. Jeśli testowany przepływ celowo tak robi, zweryfikuj to za pomocą prawdziwego adresu lub adresu kontrolowanego przez firmę.
Najczęściej zadawane pytania
Czy mogę użyć tymczasowego adresu e-mail do testów QA?
Tak, w testach ręcznych, w których e-mail czyta człowiek i nic w nim nie jest wrażliwe. Tymczasowa skrzynka odbiorcza dobrze sprawdza się w testach dymnych, ręcznym UAT oraz prezentacjach procesów rejestracji i OTP. To zły wybór w przypadku prawdziwych danych klientów, załączników, odpowiedzi, wiadomości, które trzeba przechowywać dłużej niż około 24 godzin, oraz testów uruchamianych bez udziału człowieka.
Czy automatyczne testy mogą odczytywać skrzynkę Tmailor przez API?
Tak, w przypadku adresów utworzonych przez Tmailor Temp Mail API. Testy mogą tworzyć adresy tylko do odbioru, wyświetlać i odczytywać wiadomości oraz pobierać jednorazowy kod lub link weryfikacyjny wyodrębniany przez API (w miarę możliwości), korzystając z oficjalnego SDK dla Pythona, Node.js lub PHP. Na początek dostępny jest plan darmowy. Używaj go tylko w przepływach, które posiadasz lub które masz uprawnienia testować. Jeśli kontrolujesz ustawienia poczty wychodzącej aplikacji, inną opcją jest łapacz SMTP, taki jak Mailpit lub Mailtrap Email Sandbox, a inne hostowane API skrzynek odbiorczych to Mailosaur i MailSlurp.
Jaka jest różnica między testowym kontem e-mail a sandboxem SMTP?
Testowe konto e-mail, czyli testowa skrzynka, to adres odbiorczy, na który Twoja aplikacja może wysyłać, a dostarczoną wiadomość sprawdza człowiek lub test. Sandbox SMTP zamiast tego zastępuje serwer poczty wychodzącej aplikacji i przechwytuje wiadomość przed publicznym dostarczeniem. Skrzynka odbiorcza testuje większą część ścieżki wysyłania, ale żadna z tych opcji sama w sobie nie dowodzi, że wiadomość trafi do skrzynki odbiorczej Gmaila lub Outlooka.
Czy każdy test QA powinien używać innego adresu e-mail?
Zazwyczaj tak. Jeden adres na przypadek testowy pozwala zachować spójność logów, zrzutów ekranu i e-maili oraz zapobiega odczytaniu przez jeden test wiadomości z innego testu. Współdzielona skrzynka jest akceptowalna do szybkiego sprawdzenia dymnego, ale gdy kilka testów działa jednocześnie, debugowanie staje się trudne.
Czy mogę ponownie użyć tego samego adresu Tmailor w innym teście?
Tak, jeśli zapisałeś jego Access Token. Token ponownie otwiera ten sam adres na dowolnym urządzeniu, co pomaga przy ponownych testach i wielodniowych scenariuszach. Nie przywraca wiadomości starszych niż około 24 godzin, a utraconego tokena dla adresu gościa nie da się odzyskać, więc zapisuj potrzebne linki i kody na bieżąco przy każdym kroku.
Kiedy QA powinno korzystać z firmowej skrzynki pocztowej zamiast tymczasowego e-maila?
Używaj firmowej skrzynki pocztowej, gdy e-mail zawiera prawdziwe dane klienta lub dane uwierzytelniające, gdy przepływ wymaga odpowiedzi lub załączników, gdy musisz zachować wiadomość jako dowód audytu lub gdy produkt celowo blokuje jednorazowe domeny. Zewnętrzni dostawcy tożsamości i migracje produkcyjne również zazwyczaj wymagają prawdziwych adresów kontrolowanych przez firmę.
Czy adresowanie z plusem może tworzyć osobne konta testowe?
Tworzy warianty adresów, a nie osobne skrzynki odbiorcze. Poczta wysłana na qa+one i qa+two w Twojej domenie trafia do tej samej skrzynki qa, więc testy dzielą historię wiadomości. Twoja aplikacja może akceptować warianty jako osobne konta, odrzucać znak plus lub normalizować je do jednego użytkownika. Traktuj to zachowanie jako przypadek testowy, a nie założenie.
Dlaczego e-mail weryfikacyjny nie dotarł do skrzynki testowej?
Najczęstsze przyczyny to błąd wysyłania w aplikacji, opóźnienie u dostawcy poczty, limit liczby powtarzanych żądań, literówka w adresie lub filtr odrzucający jednorazowe domeny. Najpierw sprawdź logi poczty w aplikacji, a następnie ponów próbę raz z adresem kontrolowanym przez firmę, aby sprawdzić, czy problem dotyczy adresu, czy przepływu.
Czy tymczasowa skrzynka odbiorcza może testować załączniki, odpowiedzi lub dostarczalność e-maili?
Nie w przypadku Tmailor. Nie odbiera załączników i nie może wysyłać ani odpowiadać. Otrzymanie wiadomości w tymczasowej skrzynce odbiorczej nie pokazuje też, czy Gmail lub Outlook umieści ją w skrzynce odbiorczej, czy w spamie. Do załączników i odpowiedzi używaj firmowej skrzynki pocztowej, a do sprawdzania umieszczania w skrzynce odbiorczej — dedykowanej usługi dostarczalności lub testowania seedów.
Czy testowe rejestracje z tymczasowym e-mailem mogą zniekształcić nasze analityki?
Mogą, jeśli ruch nie jest oznaczony. Oznacz każde konto testowe wyraźnie, na przykład konwencją nazewnictwa lub flagą testową, i wyklucz te konta z produkcyjnych pulpitów i raportów wzrostu. Uruchamianie testów w osobnym środowisku stagingowym i tak w pierwszej kolejności odsuwa większość tego ruchu od rzeczywistych liczb.
Wybór odpowiedniej skrzynki testowej
Wybierz skrzynkę odbiorczą zgodnie z tym, co musi udowodnić test. Używaj zarezerwowanej domeny przykładowej, gdy dostarczenie nie jest konieczne, tymczasowej skrzynki odbiorczej do ręcznych kontroli niewrażliwych danych, firmowej skrzynki pocztowej do scenariuszy wymagających przechowywania lub wrażliwych, łapacza SMTP, gdy kontrolujesz ustawienia poczty wychodzącej, oraz hostowanego API skrzynki odbiorczej do nienadzorowanych testów end-to-end.
W przypadkach ręcznych otwórz tymczasową skrzynkę odbiorczą i zacznij od procesu rejestracji, który wdrażasz jako następny. Tymczasowy e-mail ma wiele wiele praktycznych zastosowań poza kontrolą również.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









