Jak działa e-mail: SMTP, DNS i dlaczego istnieje tymczasowy e-mail
Większość osób korzysta z poczty elektronicznej codziennie, nie wiedząc, co dzieje się między kliknięciem "Wyślij" a pojawieniem się wiadomości w czyjejś skrzynce odbiorczej. Zrozumienie tej drogi — poprzez serwery SMTP, wyszukiwania DNS i rekordy MX — pokazuje dokładnie, dlaczego usługi tymczasowego e-maila działają tak, jak działają.
Szybki dostęp
Ten przewodnik wyjaśnia infrastrukturę poczty elektronicznej od podstaw: protokoły kierujące wiadomości przez internet, rekordy wskazujące serwerom, gdzie dostarczyć pocztę, oraz sposób, w jaki usługi tymczasowego e-maila poczty podłączają się do tego systemu, tworząc jednorazowe skrzynki odbiorcze działające natychmiast, bez rejestracji. Aby uzyskać praktyczny przegląd tego, czym jest tymczasowy e-mail i kiedy z niego korzystać, zobacz pełny przewodnik po poczcie tymczasowej.
Krótka historia e-maila — od ARPANET do tymczasowego e-maila
Historia e-maila zaczyna się w 1971 roku, kiedy Ray Tomlinson, pracując przy ARPANET Departamentu Obrony USA, wysłał pierwszą wiadomość elektroniczną między dwoma maszynami. Jego kluczową innowacją był symbol „@”, oddzielający nazwę użytkownika od komputera hosta — konwencja, która przetrwała niezmieniona ponad pięćdziesiąt lat.
W latach 80. i 90. e-mail rozprzestrzenił się z laboratoriów badawczych do codziennego życia. Klienci desktopowi, tacy jak Eudora i Microsoft Outlook, po raz pierwszy umożliwili użytkownikom komputerów osobistych dostęp do poczty elektronicznej. Następnie, pod koniec lat 90., darmowe usługi webmail — Hotmail w 1996, Yahoo Mail w 1997, a ostatecznie Gmail w 2004 — uczyniły e-mail powszechnie dostępnym dla każdego, kto miał przeglądarkę i połączenie z internetem.
Ale powszechny dostęp przyniósł powszechne problemy. Pod koniec pierwszej dekady XXI wieku spam stał się przytłaczającą większością całego ruchu e-mailowego na świecie. Ataki phishingowe stawały się coraz bardziej wyrafinowane. Wycieki danych ujawniły setki milionów adresów e-mail. Te narastające zagrożenia stworzyły popyt na nową kategorię usług: tymczasowy e-mail. Pierwsi dostawcy jednorazowych skrzynek odbiorczych pojawili się w połowie pierwszej dekady XXI wieku, a koncepcja ta ewoluowała w dojrzałe narzędzie do ochrony prywatności, używane dziś przez miliony osób. Pełną historię ewolucji znajdziesz w Ewolucji Temp Mail.
Podróż e-maila — krok po kroku
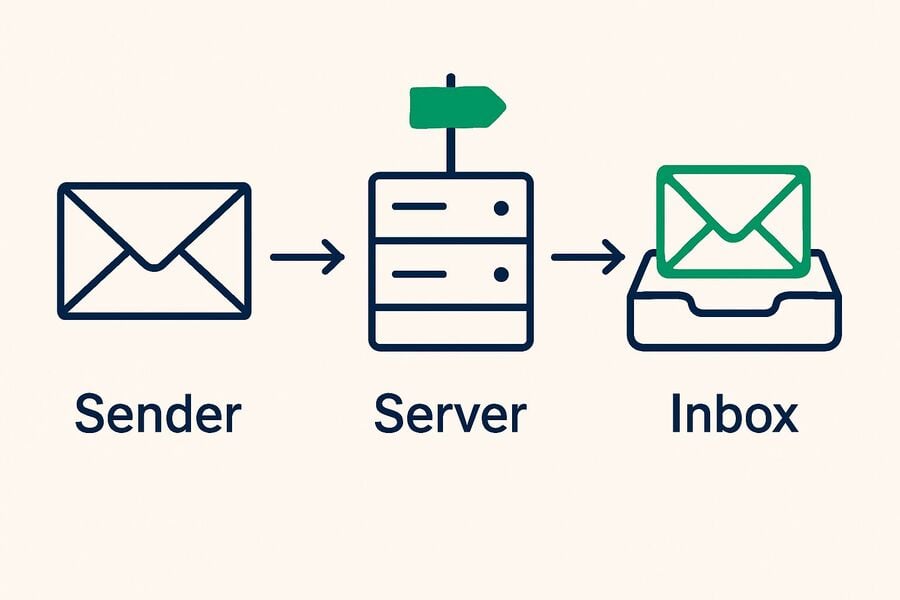
Wysłanie e-maila wydaje się natychmiastowe, ale wiadomość przechodzi przez wiele systemów, zanim dotrze do celu. Oto, co dzieje się naprawdę, podzielone na cztery kroki.
Krok 1 — Naciskasz „Wyślij”: od klienta poczty do serwera SMTP
Gdy tworzysz wiadomość w Gmailu, Outlooku, Thunderbirdzie lub innym kliencie poczty i naciskasz „Wyślij”, Twój klient łączy się z serwerem poczty wychodzącej, korzystając z protokołu zwanego SMTP — Simple Mail Transfer Protocol. To połączenie zazwyczaj wykorzystuje port 587 (z szyfrowaniem STARTTLS) lub port 465 (z niejawnym TLS).
Twój klient uwierzytelnia się na serwerze SMTP za pomocą nazwy użytkownika i hasła, a następnie przekazuje wiadomość. W tym momencie e-mail opuścił Twoje urządzenie i teraz to serwer odpowiada za jego dostarczenie.
Krok 2 — Wyszukiwanie DNS: dokąd trafia ten e-mail?
Serwer SMTP musi ustalić, gdzie dostarczyć Twoją wiadomość. Robi to, odpytując system nazw domen (DNS) o rekord MX — rekord Mail Exchanger — domeny odbiorcy.
Na przykład jeśli wysyłasz do someone@gmail.com, serwer SMTP pyta DNS: „Jaki serwer obsługuje pocztę dla gmail.com?” DNS odpowiada czymś w rodzaju alt1.gmail-smtp-in.l.google.com — to adres serwera poczty przychodzącej Google. Rekord MX to w istocie instrukcja przekierowania, która mówi: „dostarczaj całą pocztę dla tej domeny na ten serwer”.
Ten system rekordów MX to fundament, który umożliwia działanie tymczasowego e-maila, ale do tego przejdziemy za chwilę.
Krok 3 — Dostarczanie między serwerami: przekazywanie SMTP
Twój serwer SMTP wysyłający łączy się z serwerem SMTP poczty przychodzącej odbiorcy (tym wskazanym w rekordzie MX) i przeprowadza uzgadnianie SMTP — uporządkowaną rozmowę, w której oba serwery weryfikują tożsamość, negocjują szyfrowanie i przekazują wiadomość. Szyfrowanie TLS chroni treść e-maila podczas tego przesyłu między serwerami.
Jeśli pierwszy serwer MX jest niedostępny, serwer wysyłający przechodzi do dodatkowych rekordów MX (większość domen podaje wiele rekordów MX dla redundancji). Jeśli wszystkie serwery są nieosiągalne, e-mail trafia do kolejki w celu ponowienia próby. Po wielu nieudanych próbach rozłożonych na godziny lub dni nadawca otrzymuje powiadomienie o odbiciu wiadomości.
Krok 4 — Przechowywanie w skrzynce odbiorczej: IMAP i POP3
Gdy serwer odbiorcy zaakceptuje wiadomość, zapisuje e-mail i czeka, aż odbiorca sprawdzi swoją skrzynkę odbiorczą. Klient poczty odbiorcy pobiera wiadomości za pomocą jednego z dwóch protokołów:
IMAP (Internet Message Access Protocol): Synchronizuje pocztę na wielu urządzeniach. Wiadomości pozostają na serwerze, a każda podjęta czynność (odczyt, usunięcie, przeniesienie) jest odzwierciedlana wszędzie. Z tego korzystają Gmail, Outlook i większość nowoczesnych usług.
POP3 (Post Office Protocol 3): Pobiera e-maile na jedno urządzenie i zazwyczaj usuwa je z serwera. Dziś rzadziej spotykany, ale nadal stosowany w niektórych konfiguracjach, w których preferowane jest przechowywanie lokalne.
Elementy wiadomości e-mail
Każdy e-mail to coś więcej niż tylko widoczny tekst. Pod powierzchnią przenosi uporządkowane dane, które informują serwery, jak kierować, wyświetlać i przetwarzać wiadomość.
Nagłówki: Metadane obejmujące From, To, Subject, Date oraz Message-ID. To instrukcje routingu, które odczytuje i wykonuje każdy serwer na drodze dostarczenia wiadomości.
Ukryte nagłówki: Pola takie jak Return-Path (gdzie trafiają zwroty), Received (łańcuch pokazujący każdy serwer, przez który przeszła wiadomość) oraz Authentication-Results (wyniki kontroli SPF, DKIM i DMARC). Są one niewidoczne w większości klientów pocztowych, ale ujawniają pełną drogę wiadomości.
Treść: Właściwa zawartość, sformatowana jako zwykły tekst, HTML lub oba te formaty (multipart/alternative). Większość współczesnych e-maili to HTML, dlatego widzisz sformatowany tekst, obrazy i klikalne linki.
Załączniki: Pliki zakodowane za pomocą MIME (Multipurpose Internet Mail Extensions). MIME koduje pliki binarne do formatów bezpiecznych dla tekstu, które mogą podróżować przez tekstową infrastrukturę poczty elektronicznej.
Jak tymczasowy e-mail korzysta z tej infrastruktury
Tu wszystko się łączy. Usługi tymczasowej poczty nie korzystają z odrębnego, własnościowego systemu — podłączają się bezpośrednio do opisanej powyżej standardowej infrastruktury poczty. Dlatego tymczasowe adresy e-mail otrzymują prawdziwe wiadomości z prawdziwych serwerów: to prawdziwe adresy e-mail, tylko z innym cyklem życia.
Rekordy MX typu catch-all — natychmiastowe generowanie adresów
Gdy tmailor.com rejestruje domenę (np. example-temp.com), konfiguruje jej rekord MX tak, aby wskazywał na serwer odbiorczy Tmailor. Co istotne, serwer jest skonfigurowany jako „catch-all” — akceptuje e-maile wysyłane na dowolny adres w tej domenie, niezależnie od tego, czy adres został wcześniej utworzony.
Dlatego działający tymczasowy adres e-mail otrzymujesz natychmiast. Adres nie musi być „tworzony” w tradycyjnym sensie. Rekord MX mówi internetowi: „wyślij wszystkie e-maile dla tej domeny na nasz serwer”, a serwer akceptuje wszystko, co przychodzi. Kiedy odwiedzasz tmailor.com i widzisz losowo wygenerowany adres, ten adres już działa, ponieważ rekord MX domeny kieruje całą pocztę na serwer Tmailor. Głębsze wyjaśnienie techniczne znajdziesz catch-all i losowe aliasy.
Brak wychodzącego SMTP = tylko odbiór
Usługi tymczasowej poczty ustawiają rekordy MX (do odbioru), ale nie konfigurują rekordów SPF, DKIM ani DMARC do wysyłania. Te rekordy uwierzytelniania służą serwerom pocztowym do weryfikacji, czy serwer wysyłający jest upoważniony do wysyłania wiadomości w imieniu domeny.
Bez nich każda wiadomość wysłana z domeny tymczasowej poczty nie przeszłaby kontroli uwierzytelniania i trafiłaby do spamu — albo zostałaby całkowicie odrzucona. Tymczasowy e-mail jest więc tylko do odbioru: to świadomy wybór projektowy, ale zarazem realne ograniczenie. Tmailor nie może wysyłać ani odpowiadać, a włączenie wysyłania szybko doprowadziłoby do zablokowania jego domen.
Model tylko do odbioru wiąże się z kilkoma innymi ograniczeniami, które warto jasno wymienić, ponieważ wynikają z tej samej lekkiej konstrukcji. Przychodzące załączniki są usuwane, więc pliku wysłanego na adres Tmailor nie można otworzyć ani pobrać — docierają jedynie tekst, kody i linki. Nie ma folderu spamu ani filtrowania: każda przychodząca wiadomość jest wyświetlana, więc jeśli coś się nie pojawiło, po prostu nie zostało dostarczone. Wiadomości pozostają widoczne przez około 24 godziny od przybycia, a następnie są automatycznie usuwane. A ponieważ do uzyskania adresu nie trzeba się logować, token dostępu wydany wraz z każdym adresem pozwala otworzyć go ponownie później. To klucz odzyskiwania, a nie hasło, i w przypadku adresu gościa nikt nie może go ponownie wydać, jeśli go zgubisz. Jeśli założysz darmowe konto Tmailor i pozostaniesz zalogowany, utworzone adresy są tam zapisywane i można je ponownie otworzyć w sekcji Utworzone e-maile.
Wiele domen, jeden model catch-all
Tmailor prowadzi dużą, rotującą pulę domen zamiast jednej, a każda z nich ma własny rekord MX typu catch-all wskazujący na serwer odbiorczy. Pula jest celowo niepublikowana: opublikowanie pełnej listy po prostu przekazałoby ją dostawcom, którzy tworzą listy blokad jednorazowych e-maili.
Posiadanie więcej niż jednej domeny ma znaczenie z praktycznego i technicznego powodu. Niektóre strony prowadzą listy znanych domen jednorazowych i odrzucają adres, którego domena znajduje się na liście. Jeśli dana domena zostanie odrzucona, wygenerowanie nowego adresu w innej domenie to zwykłe rozwiązywanie problemu — tak jak można spróbować innego dostawcy, gdy jeden nie działa. Dlatego różnorodność domen poprawia niezawodność OTP.
Jest jednak pewna granica: blokada na poziomie domeny to co innego niż polityka. Jeśli regulamin usługi całkowicie zabrania jednorazowego e-maila, przełączanie się między domenami, by się do niej dostać, nie jest rozwiązywaniem problemu — to obchodzenie reguły, którą strona ustanowiła celowo. W takim przypadku użyj prawdziwego adresu, który posiadasz. Tymczasowy e-mail jest dla stron, które na to pozwalają.
Infrastruktura Google-MX dla poczty przychodzącej
Tmailor kieruje przychodzące e-maile przez serwery pocztowe Google, więc rekordy MX jego domen wskazują na infrastrukturę Google-MX — ten sam szkielet, który obsługuje pocztę przychodzącą Gmaila. W praktyce oznacza to niezawodne odbieranie z dobrymi połączeniami: serwery przyjmujące Twoje e-maile weryfikacyjne to te, do których reszta internetu już wie, jak dotrzeć.
Rzeczywista szybkość dostarczania nadal zależy głównie od strony wysyłającej — to usługa, która wysyła do Ciebie e-mail, decyduje, kiedy wiadomość zostanie wysłana — więc chodzi tu o niezawodność i zasięg, a nie o gwarantowaną przewagę. Uzasadnienie tej konfiguracji znajdziesz w dlaczach, dlaczego Tmailor korzysta z serwerów Google.
Bezpieczeństwo poczty elektronicznej — dlaczego Twoja skrzynka jest celem
Zrozumienie infrastruktury poczty elektronicznej oznacza także zrozumienie, dlaczego jest ona tak agresywnie atakowana. Twój adres e-mail to najczęściej wykorzystywany identyfikator w internecie.
Phishing: Atakujący fałszują nagłówek „Od”, aby podszywać się pod banki, pracodawców lub usługi, którym ufasz. SMTP powstał w erze zaufania, a weryfikację nadawcy (SPF, DKIM, DMARC) dodano dekady później. Wiele serwerów nadal nie egzekwuje jej rygorystycznie.
Spam: Blisko połowa całego ruchu e-mailowego na świecie to wciąż spam. Za każdym razem, gdy podajesz swój prawdziwy adres e-mail na stronie, zwiększasz szanse, że trafi on na listę marketingową — albo, co gorsza, zostanie sprzedany brokerowi danych.
Naruszenia danych: Twój adres e-mail jest zazwyczaj głównym kluczem w każdej bazie danych, w której kiedykolwiek się zarejestrowałeś. Gdy dochodzi do naruszenia usługi, Twój adres e-mail jest pierwszą ujawnioną rzeczą i staje się kluczem do ataków z użyciem poświadczeń na Twoje inne konta.
Piksele śledzące: Ukryte obrazy 1x1 osadzone w mailach marketingowych informują nadawców, kiedy otwierasz wiadomość, z jakiego urządzenia, a czasem także Twoją przybliżoną lokalizację. Twoja skrzynka odbiorcza to nie tylko skrzynka pocztowa — to narzędzie nadzoru dla marketerów.
To właśnie z powodu tych zagrożeń istnieje tymczasowa poczta elektroniczna. Używając adresu jednorazowego do interakcji o niskim zaufaniu, trzymasz swój prawdziwy e-mail z dala od baz danych, które ostatecznie zostaną zhakowane, sprzedane lub przejęte.
Klienci i dostawcy poczty — szybki przegląd
Sposób dostępu do poczty zależy od klienta (oprogramowania) i dostawcy (usługi).
Dostawcy poczty internetowej: Gmail, Outlook.com, Yahoo Mail, ProtonMail. Oferują zarówno konto e-mail, jak i klienta przeglądarkowego. Większość osób używa jednego z nich jako głównej poczty.
Klienci desktopowi: Thunderbird, Apple Mail, Microsoft Outlook (wersja desktopowa). Łączą się z Twoim dostawcą przez IMAP lub POP3 i pozwalają zarządzać pocztą offline.
Klienci tymczasowej poczty: Tmailor oferuje klienta webowego, dedykowane aplikacje mobilne na Androida i iOS, bota Telegram oraz rozszerzenie przeglądarki Tmailor dla przeglądarek desktopowych. W przeciwieństwie do tradycyjnych klientów nie wymagają logowania ani rejestracji, aby zacząć; adres działa od chwili załadowania strony. Jeśli chcesz później ponownie otworzyć ten sam adres, zapisz jego Access Token lub stwórz go będąc zalogowanym na opcjonalne darmowe konto, aby był zapisany w Utworzonych E-mailach.
Od podstaw e-maila po tymczasowy e-mail — łączenie kropek
Teraz widzisz cały obraz. E-mail wędruje przez SMTP, jest kierowany przez rekordy DNS i MX, a następnie trafia do skrzynki odbiorczej zarządzanej przez IMAP lub POP3. Usługi tymczasowego e-maila korzystają dokładnie z tej infrastruktury: rejestrują domeny, konfigurują zbiorcze rekordy MX, uruchamiają serwery odbiorcze na infrastrukturze Google i udostępniają przychodzącą pocztę przez prosty interfejs webowy.
W tymczasowym e-mailu nie ma nic „fałszywego”. Wykorzystuje on te same protokoły, routing i mechanizmy dostarczania co każdy inny e-mail w internecie. Różnica jest zamierzona: tymczasowe adresy e-mail są zaprojektowane jako jednorazowe, anonimowe i krótkotrwałe — i właśnie dlatego są przydatne do ochrony prywatności, unikania spamu i rejestracji o niskim ryzyku.
Pełny techniczny przegląd wszystkich komponentów znajdziesz jak działa tymczasowa poczta elektroniczna. Gotowy, by spróbować sam? Utwórz darmowy tymczasowy adres e-mail w mniej niż dziesięć sekund.
Najczęściej zadawane pytania
Czy tymczasowy e-mail korzysta z prawdziwych protokołów pocztowych?
Tak, w 100%. Tymczasowy e-mail odbiera wiadomości przez standardowy SMTP i kieruje je za pomocą standardowych rekordów MX — tej samej infrastruktury, z której korzystają Gmail i Outlook. Pod względem technicznym są to prawdziwe adresy e-mail o celowo ograniczonym czasie życia.
Dlaczego tymczasowy e-mail nie może wysyłać wiadomości?
Usługi tymczasowego e-maila nie konfigurują rekordów SPF, DKIM ani DMARC do uwierzytelniania poczty wychodzącej. Bez nich każda wiadomość wysłana z domeny tymczasowego e-maila nie przeszłaby weryfikacji i zostałaby odrzucona lub oznaczona jako spam. To celowa decyzja architektoniczna, dzięki której domeny jednorazowe pozostają sprawne w odbiorze.
Czy mogę zobaczyć nagłówki wiadomości tymczasowego e-maila?
Tak. Wiadomości otrzymane przez tymczasowy e-mail mają takie same nagłówki jak każdy inny e-mail: Od, Do, Temat, Data, łańcuch Received oraz wyniki uwierzytelniania. Nagłówki pokażą pełną ścieżkę dostarczenia, w tym serwery Google, których tmailor.com używa do przetwarzania.
Dlaczego dostarczanie e-maili przez tmailor.com jest szybsze niż u konkurencji?
Pomagają dwa rozwiązania projektowe: infrastruktura pocztowa Google obsługuje przychodzący ruch SMTP, a CDN udostępnia interfejs webowy z lokalizacji bliskich Tobie. Dzięki temu skrzynka odbiorcza wydaje się responsywna, gdziekolwiek jesteś. Mówiąc dokładniej, to, jak szybko faktycznie dotrze e-mail weryfikacyjny, zależy głównie od witryny, która go wysyła, a nie od strony odbierającej, więc traktuj to jako niezawodny, dobrze podłączony odbiór, a nie gwarantowaną przewagę szybkości nad konkretnym konkurentem. Uzasadnienie znajdziesz w to, dlaczego Tmailor korzysta z serwerów Google.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









