ਕੈਚ-ਆਲ ਅਤੇ ਰੈਂਡਮ ਉਪਨਾਮ: ਤੁਰੰਤ ਅਸਥਾਈ ਈਮੇਲ ਦੇ ਪਿੱਛੇ ਦੀ ਤਕਨੀਕ
ਤੁਸੀਂ ਅਸਥਾਈ ਈਮੇਲ ਦੀ ਵੈੱਬਸਾਈਟ ਖੋਲ੍ਹਦੇ ਹੋ ਅਤੇ ਪੰਨਾ ਪੂਰੀ ਤਰ੍ਹਾਂ ਲੋਡ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਇੱਕ ਕੰਮ ਕਰਨ ਵਾਲਾ ਈਮੇਲ ਪਤਾ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ। ਨਾ ਸਾਈਨਅਪ, ਨਾ ਤਸਦੀਕ, ਨਾ ਇੰਤਜ਼ਾਰ—ਸਿਰਫ਼ ਵਰਤੋਂ ਲਈ ਤਿਆਰ ਇਨਬਾਕਸ। ਇਹ ਤੇਜ਼ੀ ਕੋਈ ਜਾਦੂ ਨਹੀਂ; ਇਸ ਦੇ ਪਿੱਛੇ ਕੈਚ-ਆਲ ਮੇਲ ਸਰਵਰ ਕੌਂਫਿਗਰੇਸ਼ਨ ਅਤੇ ਰੈਂਡਮ ਉਪਨਾਮ ਤਿਆਰ ਕਰਨ ਦੀ ਇੱਕ ਖਾਸ ਮਿਲੀ-ਜੁਲੀ ਪ੍ਰਕਿਰਿਆ ਚੱਲ ਰਹੀ ਹੁੰਦੀ ਹੈ। ਇਹ ਗਾਈਡ ਦੋਵਾਂ ਤਰੀਕਿਆਂ ਨੂੰ ਸਧਾਰਨ ਭਾਸ਼ਾ ਵਿੱਚ ਸਮਝਾਉਂਦੀ ਹੈ: ਕੈਚ-ਆਲ MX ਰਿਕਾਰਡ ਬਿਨਾਂ ਪਹਿਲਾਂ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਦੇ ਕਿਸੇ ਡੋਮੇਨ ਦੇ ਕਿਸੇ ਵੀ ਪਤੇ ਲਈ ਮੇਲ ਕਿਵੇਂ ਸਵੀਕਾਰ ਕਰਦੇ ਹਨ, ਟੱਕਰਾਂ ਤੋਂ ਬਚਣ ਲਈ ਰੈਂਡਮ ਉਪਨਾਮ ਕਿਵੇਂ ਬਣਾਏ ਜਾਂਦੇ ਹਨ, ਅਤੇ ਅਸਥਾਈ ਈਮੇਲ ਨੂੰ ਤੁਰੰਤ ਵਰਤੋਂਯੋਗ ਬਣਾਉਣ ਲਈ ਇਹ ਦੋਵੇਂ ਹਿੱਸੇ ਮਿਲ ਕੇ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ। ਤੁਸੀਂ ਇਸ ਤਰੀਕੇ ਅਤੇ token-ਅਧਾਰਤ ਦੁਬਾਰਾ ਵਰਤੋਂ ਯੋਗ ਇਨਬਾਕਸਾਂ ਵਿਚਕਾਰ ਫ਼ਾਇਦੇ-ਨੁਕਸਾਨ ਵੀ ਜਾਣੋਗੇ ਅਤੇ ਇਹ ਵੀ ਕਿ ਕਿਹੜਾ ਮਾਡਲ ਕਦੋਂ ਸਭ ਤੋਂ ਢੁਕਵਾਂ ਹੈ।
ਤੇਜ਼ ਪਹੁੰਚ
ਉੱਪਰੋਂ, ਇਹ ਬਹੁਤ ਸੌਖਾ ਜਾਪਦਾ ਹੈ: ਕੋਈ ਵੀ ਪਤਾ ਟਾਈਪ ਕਰੋ ਅਤੇ ਮੇਲ ਆ ਜਾਂਦੀ ਹੈ। ਅਸਲ ਵਿੱਚ, ਇਹ ਤੁਰੰਤ ਅਨੁਭਵ ਇੱਕ ਇੰਜੀਨੀਅਰਿੰਗ ਚੋਣ ਹੈ: ਪਹਿਲਾਂ ਸਵੀਕਾਰ ਕਰੋ, ਬਾਅਦ ਵਿੱਚ ਸੰਦਰਭ ਤੈਅ ਕਰੋ। ਇੱਕ catch-all ਡੋਮੇਨ ਮੇਲ ਸਵੀਕਾਰ ਕਰਦਾ ਹੈ ਕਿਸੇ ਵੀ ਲੋਕਲ-ਪਾਰਟ ਲਈ, ਭਾਵੇਂ ਪਹਿਲਾਂ ਤੋਂ ਕੋਈ ਮੇਲਬਾਕਸ ਮੌਜੂਦ ਨਾ ਹੋਵੇ। ਬੇਤਰਤੀਬ alias ਜਨਰੇਟਰ ਪੇਜ ਲੋਡ ਹੁੰਦੇ ਹੀ ਤੁਹਾਨੂੰ ਅਜਿਹਾ ਇੱਕ ਲੋਕਲ-ਪਾਰਟ ਦੇ ਦਿੰਦਾ ਹੈ—ਇਸ ਲਈ ਤੁਸੀਂ ਪਤਾ ਪੜ੍ਹਨਾ ਪੂਰਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਉਹ ਸਰਗਰਮ ਹੋ ਜਾਂਦਾ ਹੈ। ਇਹ ਵਿਆਖਿਆ ਦੋਵਾਂ ਹਿੱਸਿਆਂ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਕਾਰਗਰ ਰੱਖਣ ਵਾਲੇ ਨਿਯੰਤਰਣਾਂ ਨੂੰ ਸਮਝਾਉਂਦੀ ਹੈ। ਵਿਆਪਕ ਤਸਵੀਰ ਲਈ, ਵੇਖੋ ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਕਿਵੇਂ ਕੰਮ ਕਰਦੀ ਹੈ.
TL;DR / ਮੁੱਖ ਨੁਕਤੇ
- Catch-all ਡੋਮੇਨ ਨੂੰ @ ਤੋਂ ਪਹਿਲਾਂ ਵਾਲਾ ਕੋਈ ਵੀ ਲੋਕਲ-ਪਾਰਟ ਸਵੀਕਾਰ ਕਰਨ ਦਿੰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਮੇਲਬਾਕਸ ਪਹਿਲਾਂ ਤੋਂ ਬਣਾਉਣ ਦੀ ਲੋੜ ਨਹੀਂ ਰਹਿੰਦੀ।
- ਬੇਤਰਤੀਬ alias ਇੱਕ ਟੈਪ ਨਾਲ ਕਾਪੀ ਹੋ ਜਾਂਦੇ ਹਨ, ਟਕਰਾਅ ਘਟਾਉਂਦੇ ਹਨ ਅਤੇ ਆਸਾਨੀ ਨਾਲ ਅਨੁਮਾਨ ਲਗਾਏ ਜਾ ਸਕਣ ਵਾਲੇ ਪੈਟਰਨਾਂ ਤੋਂ ਬਚਦੇ ਹਨ।
- ਨਿਯੰਤਰਣ ਮਾਅਨੇ ਰੱਖਦੇ ਹਨ: ਰੇਟ ਸੀਮਾਵਾਂ, ਕੋਟਾ, ਹਿਊਰਿਸਟਿਕਸ ਅਤੇ ਛੋਟੇ ਟੀਟੀਐਲ ਬਿਨਾਂ ਕਿਸੇ ਹਫੜਾ-ਦਫੜੀ ਦੇ ਗਤੀ ਰੱਖਦੇ ਹਨ.
- ਰਸੀਦਾਂ/ਵਾਪਸੀਆਂ ਅਤੇ reset ਲਈ ਦੁਬਾਰਾ ਵਰਤੇ ਜਾ ਸਕਣ ਵਾਲਾ inbox ਵਰਤੋ; ਇੱਕ ਵਾਰ ਦੇ OTP ਲਈ ਥੋੜ੍ਹੇ ਸਮੇਂ ਵਾਲਾ inbox ਵਰਤੋ।
- ਆਉਣ ਵਾਲੀਆਂ attachments ਹਟਾ ਦਿੱਤੀਆਂ ਜਾਂਦੀਆਂ ਹਨ, ਇਸ ਲਈ ਅਸਥਾਈ ਪਤੇ 'ਤੇ ਭੇਜੀਆਂ ਫ਼ਾਈਲਾਂ ਖੋਲ੍ਹੀਆਂ ਜਾਂ download ਨਹੀਂ ਕੀਤੀਆਂ ਜਾ ਸਕਦੀਆਂ। ਸੁਨੇਹੇ ਦਾ HTML ਸਾਫ਼ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਦੂਰਲੇ ਚਿੱਤਰ proxy ਰਾਹੀਂ ਲੋਡ ਹੁੰਦੇ ਹਨ ਅਤੇ ਸੁਨੇਹੇ ਆਪਣੇ ਆਪ ਮਿਆਦ ਪੁੱਗਣ 'ਤੇ ਮਿਟ ਜਾਂਦੇ ਹਨ।
ਇਹੋ ਜਿਹਾ Catch-all ਜੋ ਬਿਨਾਂ ਝੰਝਟ ਕੰਮ ਕਰੇ
ਪਹਿਲਾਂ ਤੋਂ ਬਣਾਉਣ ਦੀ ਲੋੜ ਹਟਾ ਕੇ ਅਤੇ ਸੁਨੇਹਿਆਂ ਨੂੰ ਗਤੀਸ਼ੀਲ ਢੰਗ ਨਾਲ mailbox context ਨਾਲ ਜੋੜ ਕੇ ਕਲਿੱਕਾਂ ਦੀ ਗਿਣਤੀ ਘਟਾਓ।
ਕੈਚ-ਆਲ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ
ਇੱਕ ਕੈਚ-ਆਲ ਡੋਮੇਨ ਕਿਸੇ ਵੀ ਲੋਕਲ-ਪਾਰਟ ਨੂੰ ਸਵੀਕਾਰ ਕਰਦਾ ਹੈ (@ ਦੇ ਖੱਬੇ ਪਾਸੇ) ਅਤੇ edge 'ਤੇ ਡਿਲਿਵਰੀ ਤੈਅ ਕਰਦਾ ਹੈ। SMTP envelope (RCPT TO) ਨੂੰ ਪਹਿਲਾਂ ਤੋਂ ਮੌਜੂਦ ਮੇਲਬਾਕਸ row ਦੀ ਬਜਾਏ ਡੋਮੇਨ ਨੀਤੀ ਦੇ ਆਧਾਰ 'ਤੇ validate ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਨਿਯਮਾਂ ਅਤੇ ਉਪਭੋਗਤਾ ਦੀ ਸਥਿਤੀ ਅਨੁਸਾਰ, ਸਿਸਟਮ ਸੁਨੇਹੇ ਨੂੰ ਇੱਕ ਮੇਲਬਾਕਸ ਪ੍ਰਸੰਗ ਵਿੱਚ ਵਿੱਚ ਭੇਜਦਾ ਹੈ, ਜੋ ephemeral (ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ) ਜਾਂ token-protected (ਦੁਬਾਰਾ ਵਰਤਣਯੋਗ) ਹੋ ਸਕਦਾ ਹੈ।
ਇਸ ਨਾਲ ਆਮ ਪ੍ਰਵਾਹ ਉਲਟ ਜਾਂਦਾ ਹੈ। “ਬਣਾਓ → verify ਕਰੋ → ਪ੍ਰਾਪਤ ਕਰੋ” ਦੀ ਬਜਾਏ ਇਹ “ਪ੍ਰਾਪਤ ਕਰੋ → assign ਕਰੋ → ਦਿਖਾਓ” ਬਣ ਜਾਂਦਾ ਹੈ। ਇਸ ਦਾ ਬਦਲਾ ਇਹ ਹੈ ਕਿ ਸਵੀਕ੍ਰਿਤੀ ਨੂੰ ਕਿਤੇ ਹੋਰ ਸੀਮਿਤ ਕਰਨਾ ਪੈਂਦਾ ਹੈ—size limits, ਸੁਰੱਖਿਅਤ rendering ਅਤੇ ਛੋਟੀ ਮਿਆਦ ਰਾਹੀਂ।
ਮੈਪਿੰਗ: ਮੇਲਬਾਕਸ ਪ੍ਰਸੰਗ → ਡੋਮੇਨ → ਹੈਂਡਲਰ
- ਡੋਮੇਨ ਨੀਤੀ:: catch_all = true ਸਵੀਕ੍ਰਿਤੀ ਚਾਲੂ ਕਰਦਾ ਹੈ; blocklists ਖਾਸ ਅਪਵਾਦ ਲਾਗੂ ਕਰਨ ਦਿੰਦੀਆਂ ਹਨ।
- ਹੈਂਡਲਰ: ਇੱਕ ਰਾਊਟਰ ਸਥਾਨਕ ਹਿੱਸਿਆਂ, ਸਿਰਲੇਖਾਂ ਅਤੇ ਆਈਪੀ ਸਾਖ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ, ਫਿਰ ਇੱਕ ਪ੍ਰਸੰਗ ਚੁਣਦਾ ਹੈ.
- ਮੇਲਬਾਕਸ ਪ੍ਰਸੰਗ: ਅਸਥਾਈ ਜਾਂ ਦੁਬਾਰਾ ਵਰਤੋਂਯੋਗ; ਪ੍ਰਸੰਗ ਟੀਟੀਐਲ (ਉਦਾਹਰਨ ਲਈ, 24 ਘੰਟੇ ਡਿਸਪਲੇਅ ਵਿੰਡੋ), ਕੋਟੇ ਅਤੇ ਟੋਕਨ ਜ਼ਰੂਰਤਾਂ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦੇ ਹਨ.
ਫ਼ਾਇਦੇ ਅਤੇ ਨੁਕਸਾਨ
ਫ਼ਾਇਦੇ
- ਜ਼ੀਰੋ-ਕਦਮ ਸ਼ੁਰੂਆਤ; ਕੋਈ ਵੀ ਸਥਾਨਕ ਹਿੱਸਾ ਤੁਰੰਤ ਵਰਤਣਯੋਗ ਹੈ।
- OTP ਅਤੇ ਸਾਈਨਅੱਪ ਲਈ ਘੱਟ ਰੁਕਾਵਟ; ਅਧੂਰੇ ਛੱਡੇ ਗਏ ਫਾਰਮ ਘੱਟ।
- ਨਾਮ ਦੇਣ, ਤਸਦੀਕ ਕਰਨ ਜਾਂ ਯਾਦ ਰੱਖਣ ਲਈ ਕੁਝ ਨਹੀਂ—ਤੁਸੀਂ ਇਸਨੂੰ ਇੱਕ ਅਸਥਾਈ ਮੇਲ ਪਤਾ ਬਣਾ ਸਕਦੇ ਕਾਪੀ ਕਰਕੇ ਸਿੱਧਾ ਫਾਰਮ ਵਿੱਚ ਪੇਸਟ ਕਰ ਸਕਦੇ ਹੋ।
ਨੁਕਸਾਨ
- ਸੁਰੱਖਿਆ ਉਪਾਅ ਨਾ ਹੋਣ 'ਤੇ ਵਧੇਰੇ ਅਣਚਾਹੀ ਡਾਕ।
- ਰੈਂਡਰਿੰਗ ਲਈ ਵਾਧੂ ਸਾਵਧਾਨੀ: ਭੇਜਣ ਵਾਲੇ ਦਾ HTML ਮੂਲ ਰੂਪ ਵਿੱਚ ਅਵਿਸ਼ਵਾਸਯੋਗ ਹੁੰਦਾ ਹੈ ਅਤੇ ਇਸਨੂੰ ਸੈਨੀਟਾਈਜ਼ ਕਰਨਾ ਲਾਜ਼ਮੀ ਹੈ।
- ਬੈਕਸਕੈਟਰ ਅਤੇ ਸਰੋਤਾਂ ਦੀ ਬਰਬਾਦੀ ਤੋਂ ਬਚਣ ਲਈ ਮਜ਼ਬੂਤ ਦੁਰਵਰਤੋਂ-ਨਿਯੰਤਰਣ ਲਾਜ਼ਮੀ ਹਨ।
ਸਵੀਕ੍ਰਿਤੀ ਨੀਤੀ (ਮੂਲ ਰੂਪ ਵਿੱਚ ਸੁਰੱਖਿਅਤ)
- ਅਧਿਕਤਮ ਆਕਾਰ: ਬਹੁਤ ਵੱਡੇ ਸੁਨੇਹੇ ਰੱਦ ਕਰ ਦਿੱਤੇ ਜਾਂਦੇ ਹਨ, ਤਾਂ ਜੋ ਕੋਈ ਇੱਕ ਭੇਜਣ ਵਾਲਾ ਸੇਵਾ ਦੇ ਸਾਰੇ ਸਰੋਤ ਖਤਮ ਨਾ ਕਰ ਸਕੇ।
- ਅਟੈਚਮੈਂਟ ਇਨਬਾਊਂਡ ਅਟੈਚਮੈਂਟਾਂ ਨੂੰ ਕੱਢ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ। ਤੁਸੀਂ ਸੁਨੇਹਾ ਟੈਕਸਟ ਵੇਖੋਗੇ, ਪਰ ਟਮੇਲਰ ਪਤੇ 'ਤੇ ਭੇਜੀ ਗਈ ਫਾਈਲ ਨੂੰ ਖੋਲ੍ਹਿਆ ਜਾਂ ਡਾਊਨਲੋਡ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ - ਇਹ ਇੱਕ ਅਸਲ ਸੀਮਾ ਹੈ, ਨਾ ਕਿ ਸੈਟਿੰਗ.
- ਰੈਂਡਰਿੰਗ: ਤੁਹਾਡੇ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਸੁਨੇਹੇ ਦਾ HTML ਸੈਨੀਟਾਈਜ਼ ਕੀਤਾ ਜਾਂਦਾ ਹੈ—ਸਕ੍ਰਿਪਟਾਂ, iframes, ਇਨਲਾਈਨ ਇਵੈਂਟ ਹੈਂਡਲਰ ਅਤੇ
ਜਾਵਾ ਸਕ੍ਰਿਪਟ:ਲਿੰਕ ਹਟਾ ਦਿੱਤੇ ਜਾਂਦੇ ਹਨ—ਅਤੇ ਰਿਮੋਟ ਚਿੱਤਰਾਂ ਨੂੰ ਪ੍ਰੌਕਸੀ ਰਾਹੀਂ ਲੋਡ ਕਰਨ ਲਈ ਦੁਬਾਰਾ ਲਿਖਿਆ ਜਾਂਦਾ ਹੈ, ਇਸ ਲਈ ਭੇਜਣ ਵਾਲਾ ਤੁਹਾਡਾ IP ਪਤਾ ਕਦੇ ਨਹੀਂ ਵੇਖ ਸਕਦਾ। - ਮਿਆਦ ਮਿਆਦ ਸਮਾਪਤੀ: ਸੁਨੇਹੇ ਆਉਣ ਤੋਂ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਤੱਕ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ, ਫਿਰ ਮਿਟਾ ਦਿੱਤੇ ਜਾਂਦੇ ਹਨ।
ਸਮਾਰਟ ਬੇਤਰਤੀਬ ਉਪਨਾਮ ਬਣਾਓ
ਬੇਤਰਤੀਬੇ ਉਪਨਾਮ ਉਹ ਅੱਧੇ ਹਨ ਜੋ ਟੈਂਪ ਮੇਲ ਨੂੰ ਤੁਰੰਤ ਮਹਿਸੂਸ ਕਰਦੇ ਹਨ. ਕਿਉਂਕਿ ਪਤਾ ਤੁਹਾਡੇ ਦੁਆਰਾ ਖੋਜਣ ਦੀ ਬਜਾਏ ਤੁਹਾਡੇ ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ, ਇਨਬਾਕਸ ਦੇ ਮੌਜੂਦ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਸੋਚਣ ਲਈ ਕੁਝ ਵੀ ਨਹੀਂ ਹੈ. ਟਮੇਲਰ 'ਤੇ, ਇੱਕ ਬੇਤਰਤੀਬੇ ਪਤਾ ਡੋਮੇਨਾਂ ਦੇ ਇੱਕ ਵੱਡੇ ਲੁਕਵੇਂ ਪੂਲ ਤੋਂ ਖਿੱਚਦਾ ਹੈ ਜੋ ਸਮੇਂ ਦੇ ਨਾਲ ਘੁੰਮਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਕਸਟਮ-ਨਾਮ ਟੈਬ ਤੁਹਾਨੂੰ ਚੋਣਯੋਗ ਡੋਮੇਨਾਂ ਦੇ ਇੱਕ ਛੋਟੇ ਸਮੂਹ ਵਿੱਚ @ ਤੋਂ ਪਹਿਲਾਂ ਦਾ ਹਿੱਸਾ ਚੁਣਨ ਦਿੰਦਾ ਹੈ.
ਉਪਨਾਮ ਕਿਵੇਂ ਬਣਾਏ ਜਾਂਦੇ ਹਨ
ਜਦੋਂ ਤੁਸੀਂ ਬਣਾਓ 'ਤੇ ਟੈਪ ਕਰਦੇ ਹੋ, ਸੇਵਾ ਇੱਕ ਬੇਤਰਤੀਬ ਸਥਾਨਕ ਹਿੱਸਾ ਬਣਾਉਂਦੀ ਹੈ ਅਤੇ ਉਸਨੂੰ ਉਪਲਬਧ ਡੋਮੇਨ ਨਾਲ ਜੋੜਦੀ ਹੈ, ਤਾਂ ਜੋ ਤਿਆਰ ਪਤਾ ਪੇਸਟ ਕਰਨ ਲਈ ਤੁਰੰਤ ਤਿਆਰ ਹੋਵੇ। ਚੰਗੇ ਜਨਰੇਟਰ ਦਾ ਟੀਚਾ ਸਿਰਫ਼ ਅਜਿਹਾ ਪਤਾ ਬਣਾਉਣਾ ਹੈ ਜੋ ਅਨੁਮਾਨ ਲਗਾਉਣਾ ਔਖਾ ਹੋਵੇ ਅਤੇ ਮੇਲ ਹੋਸਟ ਸਵੀਕਾਰ ਕਰ ਲੈਣ:
- ਇੰਨਾ ਬੇਤਰਤੀਬ ਕਿ ਅਗਲੇ ਪਤੇ ਦਾ ਅੰਦਾਜ਼ਾ ਪਿਛਲੇ ਪਤੇ ਤੋਂ ਨਾ ਲਗਾਇਆ ਜਾ ਸਕੇ।
- ਅਜਿਹੀ ਲੰਬਾਈ ਅਤੇ ਅੱਖਰ-ਸਮੂਹ ਜੋ ਮੇਲ ਪ੍ਰਣਾਲੀਆਂ ਦੀਆਂ ਸਵੀਕਾਰਯੋਗ ਹੱਦਾਂ ਵਿੱਚ ਰਹੇ ਅਤੇ ਸ਼ੁਰੂ ਵਿੱਚ ਬਿੰਦੀ ਜਾਂ ਲਗਾਤਾਰ ਵੱਖਰੇਕਾਂ ਵਰਗੀਆਂ ਸਮੱਸਿਆਵਾਂ ਤੋਂ ਬਚੇ।
- ਅਜਿਹਾ ਰੂਪ ਜਿਸਨੂੰ ਜ਼ਿਆਦਾਤਰ ਸਾਈਨਅੱਪ ਫਾਰਮ ਆਮ ਪਤੇ ਵਜੋਂ ਸਵੀਕਾਰ ਕਰਨ।
ਟੱਕਰ ਜਾਂਚਾਂ ਅਤੇ TTL
- ਟਕਰਾਅ: ਜੇ ਕੋਈ ਬਣਾਇਆ ਗਿਆ ਪਤਾ ਪਹਿਲਾਂ ਹੀ ਵਰਤੋਂ ਵਿੱਚ ਹੈ, ਤਾਂ ਸੇਵਾ ਤੁਹਾਡੇ ਇਸ 'ਤੇ ਭਰੋਸਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਇੱਕ ਹੋਰ ਪਤਾ ਜਾਰੀ ਕਰਦੀ ਹੈ, ਤਾਂ ਜੋ ਦੋ ਲੋਕਾਂ ਨੂੰ ਇੱਕੋ ਇਨਬਾਕਸ ਨਾ ਦਿੱਤਾ ਜਾਵੇ।
- ਟੀਟੀਐਲ: ਸੁਨੇਹੇ ਪਹੁੰਚਣ ਤੋਂ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਤੱਕ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ; ਮੁੜ-ਵਰਤੋਂਯੋਗ ਪਤਾ ਐਕਸੈਸ ਟੋਕਨ ਨਾਲ ਜੁੜਿਆ ਹੁੰਦਾ ਹੈ ਅਤੇ ਬਾਅਦ ਵਿੱਚ ਦੁਬਾਰਾ ਖੋਲ੍ਹਿਆ ਜਾ ਸਕਦਾ ਹੈ।
ਸਹੀ ਵਰਤੋਂ ਲਈ ਉਤਸ਼ਾਹਿਤ ਕਰਨ ਵਾਲਾ UX
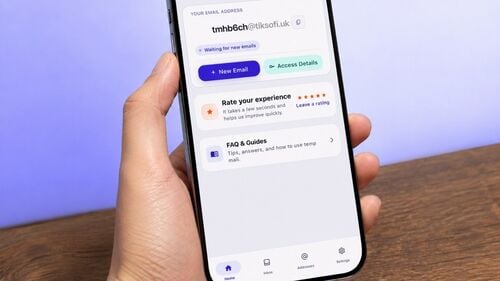
- ਪੂਰਾ ਪਤਾ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ, ਇੱਕ ਟੈਪ ਵਿੱਚ ਕਾਪੀ ਕਰਨ ਦੀ ਸਹੂਲਤ ਦੇ ਨਾਲ।
- ਜਦੋਂ ਤੁਹਾਨੂੰ ਸਿਰਫ਼ ਇੱਕ ਵੱਖਰਾ ਬੇਤਰਤੀਬ ਪਤਾ ਚਾਹੀਦਾ ਹੋਵੇ ਤਾਂ ਦੁਬਾਰਾ ਬਣਾਓ.
- ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ ਇਨਬਾਕਸ ਬਾਰੇ ਉਮੀਦਾਂ ਸਪਸ਼ਟ ਕਰਨ ਲਈ ਟੀਟੀਐਲ ਬੈਜ.
- ਨੀਤੀ ਲਾਈਨ: ਜੇ ਕੋਈ ਫਾਰਮ ਇੱਕ ਪਤੇ ਨੂੰ ਰੱਦ ਕਰਦਾ ਹੈ, ਤਾਂ ਹੋ ਸਕਦਾ ਹੈ ਕਿ ਕੋਈ ਹੋਰ ਪਤਾ ਕੰਮ ਕਰੇ—ਪਰ ਜੇ ਸੇਵਾ ਦੀਆਂ ਸ਼ਰਤਾਂ ਡਿਸਪੋਜ਼ੇਬਲ ਈਮੇਲ ਦੀ ਮਨਾਹੀ ਕਰਦੀਆਂ ਹਨ, ਤਾਂ ਸਾਈਨ-ਅੱਪ ਕਰਵਾਉਣ ਲਈ ਅਸਥਾਈ ਪਤੇ ਬਦਲ-ਬਦਲ ਕੇ ਵਰਤਣ ਦੀ ਬਜਾਏ ਅਸਲ ਪਤਾ ਵਰਤੋ।
- ਜਦੋਂ ਇਰਾਦਾ ਡਿਸਪੋਜ਼ੇਬਲ ਹੋਵੇ ਤਾਂ 10-ਮਿੰਟ-ਸ਼ੈਲੀ ਦੇ ਇਨਬਾਕਸਾਂ ਨੂੰ ਕਰਾਸ-ਲਿੰਕ ਕਰੋ।
ਉਪ-ਪਤਾ (ਵਰਤੋਂਕਾਰ + ਟੈਗ)
ਪਲੱਸ-ਐਡਰੈੱਸਿੰਗ (user+tag@domain) ਤੁਹਾਡੀ ਆਪਣੀ ਮੇਲ ਨੂੰ ਛਾਂਟਣ ਲਈ ਸੁਵਿਧਾਜਨਕ ਹੈ, ਪਰ ਵੈੱਬਸਾਈਟਾਂ ਵੱਲੋਂ ਇਸ ਦੀ ਸਹਾਇਤਾ ਵੱਖ-ਵੱਖ ਹੁੰਦੀ ਹੈ। ਇਹ ਉਸ ਨਿੱਜੀ ਡੋਮੇਨ 'ਤੇ ਵਧੀਆ ਕੰਮ ਕਰਦਾ ਹੈ ਜਿਸ ਦਾ ਕੰਟਰੋਲ ਤੁਹਾਡੇ ਕੋਲ ਹੋਵੇ; ਤੁਰੰਤ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਸਾਈਨ-ਅੱਪ ਲਈ, ਕੈਚ-ਆਲ ਡੋਮੇਨ 'ਤੇ ਬੇਤਰਤੀਬ ਉਪਨਾਮ ਦਾ ਮਕਸਦ ਤੁਰੰਤ ਪਤਾ ਬਣਾਉਣਾ ਹੈ, ਕਿਸੇ ਸਾਈਟ ਦੇ ਈਮੇਲ ਨਿਯਮਾਂ ਤੋਂ ਬਚਣਾ ਨਹੀਂ। ਹੇਠਾਂ ਦਿੱਤੇ ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਸਵਾਲ ਦੋਵਾਂ ਦੀ ਸੰਖੇਪ ਤੁਲਨਾ ਕਰਦੇ ਹਨ।
ਤੁਰੰਤ ਤਰੀਕਾ: ਉਪਨਾਮ ਬਣਾਓ ਅਤੇ ਵਰਤੋ
ਕਦਮ 1: ਉਪਨਾਮ ਬਣਾਓ
ਬੇਤਰਤੀਬ ਪਤਾ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ ਬਣਾਓ 'ਤੇ ਟੈਪ ਕਰੋ ਅਤੇ ਉਸ ਨੂੰ ਇੱਕ ਟੈਪ ਵਿੱਚ ਕਾਪੀ ਕਰੋ। ਜੇ ਤੁਹਾਨੂੰ ਸਿਰਫ਼ ਕੋਈ ਹੋਰ ਪਤਾ ਚਾਹੀਦਾ ਹੈ, ਤਾਂ ਇੱਕ ਹੋਰ ਬਣਾਓ।
ਕਦਮ 2: ਢੁਕਵਾਂ ਸੰਦਰਭ ਚੁਣੋ
ਇੱਕ ਵਾਰ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਕੋਡਾਂ ਲਈ ਥੋੜ੍ਹੇ ਸਮੇਂ ਵਾਲਾ ਪਤਾ ਵਰਤੋ; ਜਦੋਂ ਤੁਹਾਨੂੰ ਬਾਅਦ ਵਿੱਚ ਰਸੀਦਾਂ, ਵਾਪਸੀਆਂ ਜਾਂ ਪਾਸਵਰਡ ਰੀਸੈੱਟ ਦੀ ਲੋੜ ਹੋਵੇ ਤਾਂ ਮੁੜ-ਵਰਤੋਂਯੋਗ ਪਤਿਆਂ ਦੀ ਮੁੜ-ਵਰਤੋਂਯੋਗ ਪਤਾ
ਵਰਤੋ। ਜੇ ਕੋਈ ਸਾਈਟ ਸਪਸ਼ਟ ਤੌਰ 'ਤੇ ਡਿਸਪੋਜ਼ੇਬਲ ਈਮੇਲ 'ਤੇ ਪਾਬੰਦੀ ਲਗਾਉਂਦੀ ਹੈ, ਤਾਂ ਉਸ ਖਾਤੇ ਲਈ ਆਪਣਾ ਅਸਲ ਪਤਾ ਵਰਤੋ।
ਖੁੱਲ੍ਹਾ, ਸਾਈਨ-ਅੱਪ ਤੋਂ ਮੁਕਤ ਇਨਬਾਕਸ ਸਪੱਸ਼ਟ ਨਿਸ਼ਾਨਾ ਹੁੰਦਾ ਹੈ, ਇਸ ਲਈ ਤੁਰੰਤ ਅਸਥਾਈ ਈਮੇਲ ਸੇਵਾ ਤਦ ਹੀ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਟਿਕ ਸਕਦੀ ਹੈ ਜੇ ਇਹ ਆਮ ਪਾਠਕਾਂ ਨੂੰ ਉਡੀਕ ਕਰਵਾਏ ਬਿਨਾਂ ਸਪੱਸ਼ਟ ਦੁਰਵਿਵਹਾਰ ਨੂੰ ਰੋਕ ਸਕੇ। ਇਸ ਦਾ ਇਮਾਨਦਾਰ ਰੂਪ ਕੋਈ ਗੁਪਤ ਸਕੋਰਿੰਗ ਫਾਰਮੂਲਾ ਨਹੀਂ, ਸਗੋਂ ਕੁਝ ਸਧਾਰਣ ਸੁਰੱਖਿਆ-ਨਿਯਮ ਹਨ—ਦਰ ਸੀਮਾਵਾਂ, ਛੋਟੀ ਸਟੋਰੇਜ ਮਿਆਦ ਅਤੇ ਇਨਬਾਕਸ ਕੀ ਕਰੇਗਾ, ਇਸ ਬਾਰੇ ਸਪੱਸ਼ਟ ਹੱਦਾਂ।
ਦਰ ਸੀਮਾਵਾਂ ਅਤੇ ਕੋਟੇ
- ਪ੍ਰਤੀ-ਸੈਸ਼ਨ ਥ੍ਰੌਟਲ: ਅਚਾਨਕ ਆਉਣ ਵਾਲੀਆਂ ਬਹੁਤ ਸਾਰੀਆਂ ਬੇਨਤੀਆਂ 'ਤੇ ਸੀਮਾਵਾਂ, ਤਾਂ ਜੋ ਇੱਕ ਕਲਾਇੰਟ ਜਾਂ ਸਕ੍ਰਿਪਟ ਡਿਲਿਵਰੀ 'ਤੇ ਇਕਾਧਿਕਾਰ ਨਾ ਕਰ ਸਕੇ।
- ਡੋਮੇਨ ਕੋਟੇ: ਲੋਡ ਨੂੰ ਵੰਡਣਾ, ਤਾਂ ਜੋ ਕੋਈ ਇੱਕ ਭੇਜਣ ਵਾਲਾ ਜਾਂ ਸਾਈਨ-ਅੱਪ ਪ੍ਰਵਾਹ ਸੇਵਾ ਨੂੰ ਸੁਨੇਹਿਆਂ ਨਾਲ ਨਾ ਭਰ ਦੇਵੇ।
- ਸਪੱਸ਼ਟ ਦੁਰਵਿਵਹਾਰ 'ਤੇ ਤੁਰੰਤ ਰੋਕ: ਜਾਣੇ-ਪਛਾਣੇ ਖ਼ਰਾਬ ਟ੍ਰੈਫ਼ਿਕ ਨੂੰ ਸ਼ੁਰੂ ਵਿੱਚ ਹੀ ਰੱਦ ਕਰਨਾ, ਤਾਂ ਜੋ ਜਾਇਜ਼ ਮੇਲ ਉਸ ਦੇ ਪਿੱਛੇ ਦੇਰੀ ਨਾਲ ਨਾ ਪਹੁੰਚੇ।
ਹਿਊਰਿਸਟਿਕਸ ਅਤੇ ਅਸਧਾਰਣਤਾ ਦੇ ਸੰਕੇਤ
- ਟ੍ਰੈਫ਼ਿਕ ਵਿੱਚ ਅਚਾਨਕ ਉਛਾਲ: ਅਚਾਨਕ ਵਾਧੇ ਅਤੇ ਵਾਰ-ਵਾਰ ਦਿਖਾਈ ਦੇਣ ਵਾਲੇ ਆਟੋਮੇਸ਼ਨ ਪੈਟਰਨ ਸਭ ਤੋਂ ਸਪੱਸ਼ਟ ਚੇਤਾਵਨੀ ਸੰਕੇਤ ਹਨ।
- ਭੇਜਣ ਵਾਲੇ ਦੀ ਜਾਂਚ: ਇਨਬਾਊਂਡ ਸਿਸਟਮ ਮੇਲ ਦੀ ਲੜੀ 'ਤੇ ਭਰੋਸਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਭੇਜਣ ਵਾਲੇ ਦੀ ਪ੍ਰਮਾਣਿਕਤਾ (SPF/DMARC) ਅਤੇ ਪਿਛਲੇ ਵਿਹਾਰ ਨੂੰ ਧਿਆਨ ਵਿੱਚ ਰੱਖ ਸਕਦੇ ਹਨ।
- ਪੂਲ ਨੂੰ ਕਿਉਂ ਲੁਕਾਇਆ ਜਾਂਦਾ ਹੈ: ਟਮੇਲਰ ਆਪਣੀ ਲਾਈਵ ਡੋਮੇਨ ਸੂਚੀ ਪ੍ਰਕਾਸ਼ਤ ਨਹੀਂ ਕਰਦਾ. ਇਸ ਨੂੰ ਪ੍ਰਕਾਸ਼ਤ ਕਰਨ ਨਾਲ ਐਂਟੀ-ਡਿਸਪੋਸੇਬਲ ਵਿਕਰੇਤਾਵਾਂ ਨੂੰ ਇੱਕ ਰੈਡੀਮੇਡ ਬਲਾਕਲਿਸਟ ਮਿਲੇਗੀ, ਇਹੀ ਕਾਰਨ ਹੈ ਕਿ ਪੂਲ ਪਿਛੋਕੜ ਵਿੱਚ ਚੁੱਪਚਾਪ ਘੁੰਮਦਾ ਹੈ.
ਛੋਟੀ TTL ਅਤੇ ਘੱਟੋ-ਘੱਟ ਸਟੋਰੇਜ
- ਛੋਟੀ ਡਿਸਪਲੇਅ ਮਿਆਦ ਡੇਟਾ ਨੂੰ ਸੀਮਿਤ ਰੱਖਦੀ ਹੈ ਅਤੇ ਦੁਰਵਿਵਹਾਰ ਕੀਤੇ ਇਨਬਾਕਸ ਦੀ ਕੀਮਤ ਘਟਾਉਂਦੀ ਹੈ।
- ਹਟਾਏ ਗਏ ਅਟੈਚਮੈਂਟ ਅਤੇ ਸੁਰੱਖਿਅਤ HTML ਜੋਖਮ ਦੀ ਸਤਹ ਘਟਾਉਂਦੇ ਹਨ: ਕੋਈ ਵੀ ਇਨਬਾਊਂਡ ਫ਼ਾਈਲ ਪਾਠਕ ਤੱਕ ਨਹੀਂ ਪਹੁੰਚਦੀ ਅਤੇ ਸਰਗਰਮ ਸਮੱਗਰੀ ਨੂੰ ਦਿਖਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਹਟਾ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ।
- ਮਿਆਦ ਮਿਆਦ ਪੁੱਗਣ 'ਤੇ ਮਿਟਾਓ: ਲਗਭਗ 24 ਘੰਟਿਆਂ ਦੀ ਮਿਆਦ ਖ਼ਤਮ ਹੋਣ ਤੋਂ ਬਾਅਦ ਸੁਨੇਹਿਆਂ ਦਾ ਮੁੱਖ ਪਾਠ ਹਟਾ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ।
ਜੇ ਤੁਸੀਂ ਅਕਸਰ ਜਾਂਦੇ-ਜਾਂਦੇ ਸਾਈਨ ਅੱਪ ਕਰਦੇ ਹੋ, ਤਾਂ ਐਂਡਰਾਇਡ ਅਤੇ ਆਈਓਐਸ ਟੈਂਪ ਮੇਲ ਐਪ ਪੁਸ਼ ਸੂਚਨਾਵਾਂ ਜੋੜਦਾ ਹੈ, ਤਾਂ ਜੋ ਪੰਨਾ ਖੁੱਲ੍ਹਾ ਰੱਖਣ ਤੋਂ ਬਿਨਾਂ ਕੋਡ ਤੁਹਾਡੇ ਤੱਕ ਪਹੁੰਚ ਸਕੇ।
ਮੁੜ-ਵਰਤੋਂਯੋਗ ਜਾਂ ਥੋੜ੍ਹੇ ਸਮੇਂ ਵਾਲਾ ਚੁਣੋ
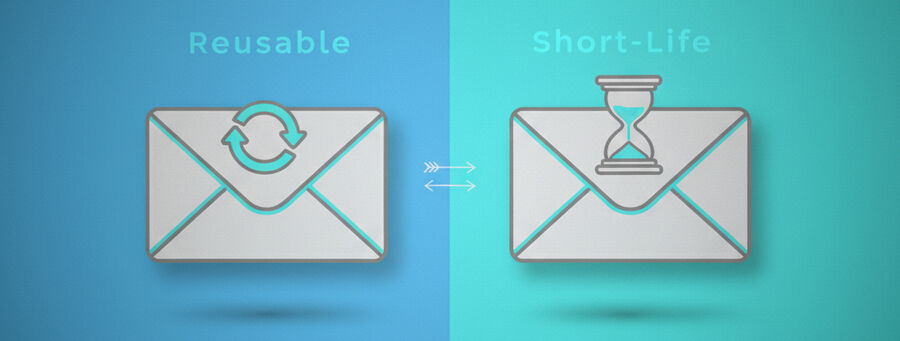
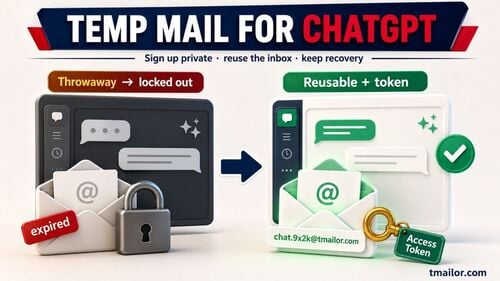
ਦੋਵੇਂ ਮਾਡਲ ਇੱਕੋ ਤਰੀਕੇ ਨਾਲ ਸ਼ੁਰੂ ਹੁੰਦੇ ਹਨ—ਇੱਕ ਤੁਰੰਤ ਮਿਲਣ ਵਾਲਾ, ਸਿਰਫ਼ ਪ੍ਰਾਪਤੀ ਲਈ ਪਤਾ—ਅਤੇ ਫ਼ਰਕ ਸਿਰਫ਼ ਇਸ ਗੱਲ ਵਿੱਚ ਹੈ ਕਿ ਉਸ ਤੋਂ ਬਾਅਦ ਕੀ ਹੁੰਦਾ ਹੈ। ਥੋੜ੍ਹੇ ਸਮੇਂ ਵਾਲਾ ਇਨਬਾਕਸ ਕੋਡ ਪੜ੍ਹਦੇ ਹੀ ਭੁੱਲ ਜਾਣ ਲਈ ਹੁੰਦਾ ਹੈ। ਮੁੜ-ਵਰਤੋਂਯੋਗ ਇਨਬਾਕਸ ਐਕਸੈਸ ਟੋਕਨ ਨਾਲ ਜੁੜਿਆ ਹੁੰਦਾ ਹੈ, ਤਾਂ ਜੋ ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ ਵਾਪਸ ਆ ਸਕੋ। ਡਿਫ਼ਾਲਟ ਤੌਰ 'ਤੇ ਇੱਕ ਹੀ ਕਿਸਮ ਚੁਣਨ ਦੀ ਬਜਾਏ ਇਨਬਾਕਸ ਨੂੰ ਕੰਮ ਦੇ ਅਨੁਸਾਰ ਚੁਣੋ।
ਦ੍ਰਿਸ਼ਾਂ ਦੀ ਤੁਲਨਾ
| ਦ੍ਰਿਸ਼ | ਸਿਫਾਰਸ਼ੀ | ਕਿਉਂ |
|---|---|---|
| ਇੱਕ ਵਾਰ ਵਰਤਿਆ ਜਾਣ ਵਾਲਾ OTP | ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ | ਡਾਟਾ ਸੰਭਾਲ ਕੇ ਰੱਖਣ ਦੀ ਮਿਆਦ ਘਟਾਉਂਦਾ ਹੈ; ਕੋਡ ਵਰਤਣ ਤੋਂ ਬਾਅਦ ਘੱਟ ਨਿਸ਼ਾਨ ਰਹਿੰਦੇ ਹਨ |
| ਅਜਿਹਾ ਖਾਤਾ ਸਾਈਨ-ਅੱਪ ਜਿਸ 'ਤੇ ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ ਮੁੜ ਜਾ ਸਕਦੇ ਹੋ | ਮੁੜ ਵਰਤੋਂਯੋਗ | ਭਵਿੱਖੀ ਲੌਗਇਨਾਂ ਲਈ token-ਆਧਾਰਿਤ ਨਿਰੰਤਰਤਾ |
| ਈ-ਕਾਮਰਸ ਦੀਆਂ ਰਸੀਦਾਂ ਅਤੇ ਵਾਪਸੀਆਂ | ਮੁੜ ਵਰਤੋਂਯੋਗ | ਖਰੀਦ ਦੇ ਸਬੂਤ ਅਤੇ ਸ਼ਿਪਮੈਂਟ ਅੱਪਡੇਟ ਸੰਭਾਲ ਕੇ ਰੱਖੋ |
| ਨਿਊਜ਼ਲੈਟਰ ਜਾਂ ਪ੍ਰਚਾਰਕ ਅਜ਼ਮਾਇਸ਼ਾਂ | ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ | ਇਨਬਾਕਸ ਦੀ ਮਿਆਦ ਖਤਮ ਹੋਣ ਦੇ ਕੇ ਆਸਾਨੀ ਨਾਲ ਬਾਹਰ ਨਿਕਲੋ |
| ਪਾਸਵਰਡ ਰੀਸੈੱਟ | ਮੁੜ ਵਰਤੋਂਯੋਗ | ਖਾਤਿਆਂ ਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ ਤੁਹਾਨੂੰ ਉਹੀ ਪਤਾ ਚਾਹੀਦਾ ਹੈ |
Token ਸੁਰੱਖਿਆ (ਮੁੜ ਵਰਤੋਂਯੋਗ)
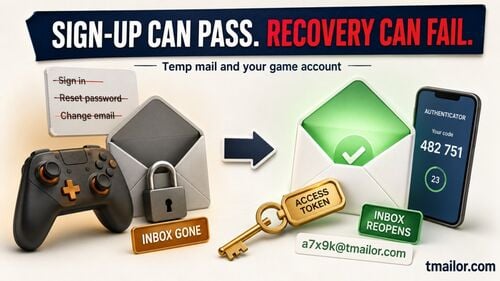
ਮੁੜ ਵਰਤੋਂਯੋਗ ਪਤੇ ਐਕਸੈਸ ਟੋਕਨ ਨਾਲ ਜੁੜੇ ਹੁੰਦੇ ਹਨ। ਇਹ ਤੁਹਾਨੂੰ ਇਨਬਾਕਸ ਨੂੰ ਪਾਸਵਰਡ ਵਾਲੇ ਪੂਰੇ ਖਾਤੇ ਵਿੱਚ ਬਦਲੇ ਬਿਨਾਂ ਬਾਅਦ ਵਿੱਚ ਉਹੀ ਪਤਾ ਮੁੜ ਖੋਲ੍ਹਣ ਦਿੰਦਾ ਹੈ। ਇਸਨੂੰ ਤਾਲੇ ਦੀ ਬਜਾਏ ਰਿਕਵਰੀ ਕੁੰਜੀ ਸਮਝੋ: ਇਹ ਇਸ ਤਰ੍ਹਾਂ ਹੈ ਕਿ ਤੁਸੀਂ ਵਾਪਸ ਅੰਦਰ ਆਉਂਦੇ ਹੋ, ਨਾ ਕਿ ਇਹ ਹੋਰ ਲੋਕਾਂ ਨੂੰ ਬਾਹਰ ਰੱਖਣ ਵਾਲੀ ਚੀਜ਼ ਹੈ, ਇਸ ਲਈ ਇਸਨੂੰ ਨਿੱਜੀ ਰੱਖੋ। ਜੇ ਇਹ ਗੁਆਚ ਜਾਵੇ, ਤਾਂ ਪਤਾ ਮੁੜ-ਬਹਾਲ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ — ਨਾ ਤੁਹਾਡੇ ਵੱਲੋਂ ਅਤੇ ਨਾ ਹੀ ਸਹਾਇਤਾ ਵੱਲੋਂ।
ਇਸ ਵਿਚਾਰ ਲਈ ਨਵੇਂ ਹੋ? ਟੈਂਪ ਮੇਲ ਸੰਖੇਪ ਜਾਣਕਾਰੀ ਪੰਨਾ ਪਤਾ ਅਤੇ ਸੁਨੇਹਿਆਂ ਦੀ ਮਿਆਦ ਬਾਰੇ ਇੱਕ ਛੋਟਾ ਪ੍ਰਾਈਮਰ ਹੈ।
ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਪ੍ਰਸ਼ਨ
ਕੀ catch-all ਡੋਮੇਨ ਸਪੈਮ ਵਧਾਉਂਦਾ ਹੈ?
ਇਹ ਸਵੀਕਾਰਤਾ ਦਾ ਦਾਇਰਾ ਵਧਾਉਂਦਾ ਹੈ, ਪਰ ਰੇਟ ਸੀਮਾਵਾਂ ਅਤੇ ਭੇਜਣ ਵਾਲੇ ਦੀ ਸਾਖ ਸੰਬੰਧੀ ਨਿਯੰਤਰਣ ਇਸਨੂੰ ਪ੍ਰਬੰਧਨਯੋਗ ਰੱਖਦੇ ਹਨ।
ਕੀ ਬੇਤਰਤੀਬ ਉਪਨਾਮ ਟਕਰਾ ਸਕਦੇ ਹਨ?
ਕਾਫ਼ੀ ਲੰਬਾਈ ਅਤੇ ਐਂਟ੍ਰੌਪੀ ਨਾਲ, ਅਮਲੀ ਤੌਰ 'ਤੇ ਟਕਰਾਅ ਦੀ ਦਰ ਨਗਣ ਹੁੰਦੀ ਹੈ; ਟਕਰਾਅ ਹੋਣ 'ਤੇ ਜਨਰੇਟਰ ਨਵਾਂ ਉਪਨਾਮ ਬਣਾ ਲੈਂਦੇ ਹਨ।
ਮੈਨੂੰ ਪਲੱਸ-ਐਡਰੈੱਸਿੰਗ ਦੀ ਵਰਤੋਂ ਕਦੋਂ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ?
ਇਸਦੀ ਵਰਤੋਂ ਉਦੋਂ ਕਰੋ ਜਦੋਂ ਵੈੱਬਸਾਈਟਾਂ ਇਸਦਾ ਭਰੋਸੇਯੋਗ ਢੰਗ ਨਾਲ ਸਮਰਥਨ ਕਰਦੀਆਂ ਹੋਣ। ਨਹੀਂ ਤਾਂ, ਬੇਤਰਤੀਬ ਉਪਨਾਮ ਵਧੇਰੇ ਨਿਰੰਤਰਤਾ ਨਾਲ ਪ੍ਰਮਾਣਿਕਤਾ ਜਾਂਚ ਪਾਸ ਕਰ ਲੈਂਦੇ ਹਨ।
ਕੀ ਮੁੜ ਵਰਤੋਂਯੋਗ ਇਨਬਾਕਸ ਥੋੜ੍ਹੇ ਸਮੇਂ ਵਾਲੇ ਇਨਬਾਕਸ ਨਾਲੋਂ ਜ਼ਿਆਦਾ ਸੁਰੱਖਿਅਤ ਹੈ?
ਦੋਨਾਂ ਵਿੱਚੋਂ ਕੋਈ ਵੀ ਹਰ ਹਾਲਤ ਵਿੱਚ “ਜ਼ਿਆਦਾ ਸੁਰੱਖਿਅਤ” ਨਹੀਂ ਹੈ। ਮੁੜ ਵਰਤੋਂਯੋਗ ਇਨਬਾਕਸ ਨਿਰੰਤਰਤਾ ਦਿੰਦਾ ਹੈ; ਥੋੜ੍ਹੇ ਸਮੇਂ ਵਾਲਾ ਇਨਬਾਕਸ ਡਾਟਾ ਸੰਭਾਲ ਕੇ ਰੱਖਣ ਨੂੰ ਘੱਟ ਤੋਂ ਘੱਟ ਕਰਦਾ ਹੈ।
ਕੀ ਮੈਂ ਅਟੈਚਮੈਂਟਾਂ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਬਲੌਕ ਕਰ ਸਕਦਾ ਹਾਂ?
ਟਮੇਲਰ 'ਤੇ ਬਲੌਕ ਕਰਨ ਲਈ ਕੁਝ ਵੀ ਨਹੀਂ ਹੈ: ਇਨਬਾਉਂਡ ਅਟੈਚਮੈਂਟ ਤੁਹਾਡੇ ਲਈ ਪਹਿਲਾਂ ਹੀ ਖੋਹ ਲਏ ਗਏ ਹਨ. ਤੁਸੀਂ ਸੁਨੇਹੇ ਟੈਕਸਟ ਨੂੰ ਪੜ੍ਹ ਸਕਦੇ ਹੋ, ਪਰ ਟਮੇਲਰ ਪਤੇ 'ਤੇ ਭੇਜੀ ਗਈ ਫਾਈਲ ਨੂੰ ਟੈਂਪ ਇਨਬਾਕਸ ਤੋਂ ਖੋਲ੍ਹਿਆ ਜਾਂ ਡਾਊਨਲੋਡ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ।
ਸੁਨੇਹੇ ਕਿੰਨੇ ਸਮੇਂ ਤੱਕ ਰੱਖੇ ਜਾਂਦੇ ਹਨ?
ਦਿਖਾਈ ਦੇਣ ਦੀ ਮਿਆਦ ਛੋਟੀ ਹੁੰਦੀ ਹੈ—ਅਸਥਾਈ ਇਨਬਾਕਸਾਂ ਲਈ ਲਗਭਗ ਇੱਕ ਦਿਨ—ਜਿਸ ਤੋਂ ਬਾਅਦ ਸੁਨੇਹਿਆਂ ਦਾ ਮੁੱਖ ਭਾਗ ਮਿਟਾ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ।
ਕੀ ਚਿੱਤਰਾਂ ਰਾਹੀਂ ਹੋਣ ਵਾਲੀ ਟ੍ਰੈਕਿੰਗ ਬਲੌਕ ਕੀਤੀ ਜਾਵੇਗੀ?
ਸੁਨੇਹੇ ਵਿੱਚ ਮੌਜੂਦ ਦੂਰਸਥ ਚਿੱਤਰਾਂ ਨੂੰ ਇਸ ਤਰ੍ਹਾਂ ਦੁਬਾਰਾ ਲਿਖਿਆ ਜਾਂਦਾ ਹੈ ਕਿ ਉਹ ਪ੍ਰੌਕਸੀ ਰਾਹੀਂ ਲੋਡ ਹੋਣ। ਇਸ ਨਾਲ ਭੇਜਣ ਵਾਲਾ ਤੁਹਾਡਾ IP ਪਤਾ ਨਹੀਂ ਦੇਖ ਸਕਦਾ, ਅਤੇ HTML ਨੂੰ ਸੈਨੀਟਾਈਜ਼ ਕਰਦੇ ਸਮੇਂ ਸਰਗਰਮ ਸਮੱਗਰੀ ਹਟਾ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ। ਇਸ ਨਾਲ ਉਹ ਟ੍ਰੈਕਿੰਗ ਪਿਕਸਲ ਘੱਟ ਜਾਂਦੇ ਹਨ ਜਿਨ੍ਹਾਂ 'ਤੇ ਭੇਜਣ ਵਾਲਾ ਭਰੋਸਾ ਕਰ ਸਕਦਾ ਹੈ।
ਕੀ ਮੈਂ ਸੁਨੇਹੇ ਆਪਣੀ ਨਿੱਜੀ ਈਮੇਲ 'ਤੇ ਫਾਰਵਰਡ ਕਰ ਸਕਦਾ ਹਾਂ?
ਟੈਂਪ ਇਨਬਾਕਸ ਵਿੱਚ ਹੀ ਸੁਨੇਹੇ ਪੜ੍ਹਨ ਦੀ ਯੋਜਨਾ ਬਣਾਓ - ਟਮੇਲਰ ਸਿਰਫ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ ਅਤੇ ਮੇਲ ਨਹੀਂ ਭੇਜਦਾ, ਇਸ ਲਈ ਕੋਈ ਫਾਰਵਰਡ-ਟੂ-ਤੁਹਾਡੀ-ਅਸਲ-ਪਤੇ ਦੀ ਵਿਸ਼ੇਸ਼ਤਾ ਨਹੀਂ ਹੈ. ਜੇ ਤੁਹਾਨੂੰ ਬਾਅਦ ਵਿੱਚ ਉਸੇ ਇਨਬਾਕਸ ਦੀ ਦੁਬਾਰਾ ਜ਼ਰੂਰਤ ਹੈ, ਤਾਂ ਇਸਦੇ ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰੋ ਅਤੇ ਇਸ ਦੀ ਬਜਾਏ ਇਸਨੂੰ ਦੁਬਾਰਾ ਖੋਲ੍ਹੋ.
ਜੇ OTP ਨਹੀਂ ਆਉਂਦਾ ਤਾਂ ਕੀ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ?
ਜਾਂਚ ਕਰੋ ਕਿ ਤੁਸੀਂ ਬਿਲਕੁਲ ਸਹੀ ਪਤਾ ਕਾਪੀ ਕੀਤਾ ਹੈ, ਕੁਝ ਪਲ ਉਡੀਕੋ ਅਤੇ ਇੱਕ ਵਾਰ ਫਿਰ ਭੇਜੋ। ਜੇ ਕੋਈ ਖਾਸ ਡੋਮੇਨ ਬਲੌਕ ਕੀਤਾ ਹੋਇਆ ਲੱਗੇ, ਤਾਂ ਨਵਾਂ ਬੇਤਰਤੀਬ ਪਤਾ ਕੰਮ ਕਰ ਸਕਦਾ ਹੈ। ਜੇ ਸਾਈਟ ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਅਸਥਾਈ ਈਮੇਲ ਦੀ ਮਨਾਹੀ ਕਰਦੀ ਹੈ, ਤਾਂ ਇਹ ਨੀਤੀ ਹੈ, ਕੋਈ ਤਕਨੀਕੀ ਗੜਬੜ ਨਹੀਂ — ਅਸਥਾਈ ਪਤੇ ਬਦਲਦੇ ਰਹਿਣ ਦੀ ਬਜਾਏ ਉਸ ਖਾਤੇ ਲਈ ਆਪਣਾ ਅਸਲ ਪਤਾ ਵਰਤੋ।
ਕੀ ਕੋਈ ਮੋਬਾਈਲ ਐਪ ਹੈ?
ਹਾਂ। ਅਧਿਕਾਰਤ ਐਪਾਂ ਅਤੇ ਪੁਸ਼ ਸੂਚਨਾਵਾਂ ਲਈ ਐਂਡਰਾਇਡ ਅਤੇ ਆਈਓਐਸ ਟੈਂਪ ਮੇਲ ਐਪ ਵੇਖੋ ਵੇਖੋ।
ਨਤੀਜਾ
ਕੈਚ-ਆਲ ਸਵੀਕ੍ਰਿਤੀ ਅਤੇ ਸਮਾਰਟ ਉਪਨਾਮ ਬਣਾਉਣ ਦੀ ਪ੍ਰਕਿਰਿਆ ਸੈਟਅਪ ਦੀ ਝੰਜਟ ਦੂਰ ਕਰਦੀ ਹੈ, ਜਦਕਿ ਰੇਟ ਸੀਮਾਵਾਂ, ਛੋਟੀ ਮਿਆਦ ਲਈ ਸੰਭਾਲ ਅਤੇ ਹਟਾਈਆਂ ਗਈਆਂ ਅਟੈਚਮੈਂਟਾਂ ਵਰਗੇ ਸੁਰੱਖਿਆ ਉਪਾਅ ਖੁੱਲ੍ਹੇ ਇਨਬਾਕਸ ਨੂੰ ਕਾਰਗਰ ਰੱਖਦੇ ਹਨ। ਜਦੋਂ ਤੁਹਾਨੂੰ ਸਿਰਫ਼ ਇੱਕ ਵਾਰ ਦੇ ਕੋਡ ਦੀ ਲੋੜ ਹੋਵੇ ਤਾਂ ਥੋੜ੍ਹੇ ਸਮੇਂ ਵਾਲਾ ਪਤਾ ਚੁਣੋ, ਅਤੇ ਜਦੋਂ ਬਾਅਦ ਵਿੱਚ ਰਸੀਦਾਂ, ਰਿਟਰਨਾਂ ਜਾਂ ਪਾਸਵਰਡ ਰੀਸੈੱਟ ਦੀ ਲੋੜ ਪੈ ਸਕਦੀ ਹੋਵੇ ਤਾਂ ਮੁੜ ਵਰਤੋਂਯੋਗ ਪਤਾ ਚੁਣੋ। ਅਤੇ ਜਦੋਂ ਕੋਈ ਸੇਵਾ ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਅਸਥਾਈ ਈਮੇਲ ਦੀ ਇਜਾਜ਼ਤ ਨਾ ਦੇਵੇ, ਤਾਂ ਸਹੀ ਕਦਮ ਆਪਣਾ ਅਸਲ ਪਤਾ ਵਰਤਣਾ ਹੈ, ਕੋਈ ਹੋਰ ਉਪਨਾਮ ਨਹੀਂ।
ਪੂਰੀ ਪ੍ਰਕਿਰਿਆ — MX ਰੂਟਿੰਗ, ਇਨਬਾਕਸ ਦੇ ਜੀਵਨ-ਚੱਕਰ ਅਤੇ token-ਅਧਾਰਿਤ ਮੁੜ ਵਰਤੋਂ — ਬਾਰੇ ਪੜ੍ਹੋ ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਕਿਵੇਂ ਕੰਮ ਕਰਦੀ ਹੈ।
Marcus Lee writes Tmailor's step-by-step guides — signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.