Cursor AI ਲਈ ਅਸਥਾਈ ਈਮੇਲ: ਸਾਫ਼ ਸਾਈਨ-ਅਪ, ਭਰੋਸੇਮੰਦ OTP ਅਤੇ ਨਿੱਜੀ ਮੁੜ-ਵਰਤੋਂ
ਜਦੋਂ ਤੁਹਾਨੂੰ ਸਾਈਨ-ਅਪ ਜਾਂ ਸੈਂਡਬਾਕਸ ਲਈ ਇੱਕ ਨਿੱਜੀ ਟੈਸਟ ਇਨਬਾਕਸ ਦੀ ਜ਼ਰੂਰਤ ਹੁੰਦੀ ਹੈ ਤਾਂ ਕਰਸਰ ਏਆਈ ਲਈ ਟੈਂਪ ਮੇਲ ਦੀ ਵਰਤੋਂ ਕਰੋ. ਇੱਕ ਮੁੜ ਵਰਤੋਂ ਯੋਗ ਟਮੇਲਰ ਪਤਾ ਕਰਸਰ ਦੀ ਤਸਦੀਕ ਈਮੇਲ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦਾ ਹੈ ਜਦੋਂ ਡੋਮੇਨ ਸਵੀਕਾਰ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਟੋਕਨ-ਅਧਾਰਤ ਮੁੜ ਵਰਤੋਂ ਉਹੀ ਇਨਬਾਕਸ ਨੂੰ ਬਾਅਦ ਵਿੱਚ ਤਸਦੀਕ ਕਰਨ ਅਤੇ ਹੋਰ ਖਾਤੇ ਨਾਲ ਸਬੰਧਤ ਈਮੇਲ ਜਾਂਚਾਂ ਲਈ ਉਪਲਬਧ ਰੱਖਦੀ ਹੈ. ਅਦਾਇਗੀ, ਟੀਮ, ਜਾਂ ਲੰਮੇ ਸਮੇਂ ਦੇ ਕੋਡਿੰਗ ਦੇ ਕੰਮ ਲਈ, ਸਥਾਈ ਈਮੇਲ ਜਾਂ ਉਪਨਾਮ ਤੇ ਜਾਓ.
ਤੇਜ਼ ਪਹੁੰਚ
TL;DR / ਮੁੱਖ ਗੱਲਾਂ
- Cursor.com ਲਈ ਸਾਈਨ-ਅਪ ਅਸਥਾਈ ਇਨਬਾਕਸ ਨਾਲ ਕੰਮ ਕਰ ਸਕਦਾ ਹੈ, ਜੇ ਡੋਮੇਨ ਸਵੀਕਾਰ ਕੀਤਾ ਜਾਵੇ ਅਤੇ ਤਸਦੀਕੀ ਈਮੇਲ ਪਹੁੰਚ ਜਾਵੇ—ਕਿਸੇ ਵੀ ਅਸਥਾਈ ਡੋਮੇਨ ਨੂੰ ਪੱਕਾ ਨਾ ਮੰਨੋ।
- ਵਿਭਿੰਨ ਡੋਮੇਨਾਂ ਅਤੇ ਸਥਿਰ MX ਰੂਟਿੰਗ ਵਾਲੀ ਸੇਵਾ OTP ਦੀ ਸਫਲਤਾ ਵਧਾਉਂਦੀ ਹੈ ਅਤੇ ਜੇ ਕੋਈ ਰੂਟ ਥ੍ਰੌਟਲ ਕੀਤਾ ਜਾਵੇ ਤਾਂ ਤੁਹਾਨੂੰ ਡੋਮੇਨ ਬਦਲਣ ਦਿੰਦੀ ਹੈ।
- Access Token ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖੋ ਤਾਂ ਜੋ ਤੁਸੀਂ ਉਸੇ ਇਨਬਾਕਸ ਨੂੰ ਮੁੜ ਖੋਲ੍ਹ ਸਕੋ ਬਾਅਦ ਵਿੱਚ ਮੁੜ-ਤਸਦੀਕ ਜਾਂ ਖਾਤੇ ਨਾਲ ਸਬੰਧਤ ਹੋਰ ਈਮੇਲ ਜਾਂਚਾਂ ਲਈ—ਲੰਬੇ ਸਮੇਂ ਦਾ ਡੇਟਾ-ਨਿਸ਼ਾਨ ਛੱਡੇ ਬਿਨਾਂ ਪਤੇ ਦੀ ਨਿਰੰਤਰਤਾ।
- ਜੇ ਕੋਈ ਕੋਡ ਰੁਕ ਜਾਂਦਾ ਹੈ: ਡੋਮੇਨਾਂ ਨੂੰ ਬਦਲੋ, ਇੱਕ ਵਾਰ ਦੁਬਾਰਾ ਭੇਜੋ, ਅਤੇ ਵੈੱਬ, ਐਂਡਰਾਇਡ, ਆਈਓਐਸ ਅਤੇ ਟੈਲੀਗ੍ਰਾਮ ਵਿੱਚ ਇਨਬਾਕਸ ਨੂੰ ਲਾਈਵ ਵੇਖੋ. ਟਮੇਲਰ ਇੱਕ ਸੂਚੀ ਵਿੱਚ ਹਰ ਇਨਬਾਉਂਡ ਸੁਨੇਹਾ ਦਿਖਾਉਂਦਾ ਹੈ, ਇਸ ਲਈ ਜਾਂਚ ਕਰਨ ਲਈ ਕੋਈ ਸਪੈਮ ਫੋਲਡਰ ਨਹੀਂ ਹੈ.
- ਅਸਥਾਈ ਈਮੇਲ ਤੁਹਾਡੇ ਮੁਲਾਂਕਣ ਨੂੰ ਨਿੱਜੀ ਰੱਖਦੀ ਹੈ; ਇਹ ਭੁਗਤਾਨਸ਼ੁਦਾ ਵਰਤੋਂ ਦੀਆਂ ਸੀਮਾਵਾਂ ਰੀਸੈੱਟ ਕਰਨ ਦਾ ਤਰੀਕਾ ਨਹੀਂ ਹੈ, ਕਿਉਂਕਿ ਉਹ ਤੁਹਾਡੀ ਈਮੇਲ ਨਾਲ ਨਹੀਂ, ਸਗੋਂ ਤੁਹਾਡੇ ਖਾਤੇ ਨਾਲ ਜੁੜੀਆਂ ਹੁੰਦੀਆਂ ਹਨ।
"Cursor AI ਲਈ ਅਸਥਾਈ ਮੇਲ" ਨੂੰ ਇੱਕ ਸਾਫ਼ ਵਰਕਫਲੋ ਦੀ ਲੋੜ ਕਿਉਂ ਹੈ
Cursor.com ਇੱਕ ਪ੍ਰਸਿੱਧ AI-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਕੋਡ ਐਡੀਟਰ ਹੈ ਅਤੇ ਇਹ ਵਰਕਫਲੋ ਇਸ ਗੱਲ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ ਕਿ ਸਾਈਨ-ਅਪ ਵੇਲੇ ਦਰਜ ਕੀਤੇ ਪਤੇ 'ਤੇ ਤਸਦੀਕੀ ਈਮੇਲ ਪਹੁੰਚਦੀ ਹੈ ਜਾਂ ਨਹੀਂ। ਡਿਵੈਲਪਰ ਇਸ ਟੂਲ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ, ਨਵੇਂ ਵਰਕਫਲੋ ਅਜ਼ਮਾਉਣ ਜਾਂ ਆਪਣੇ ਨਿੱਜੀ ਪਛਾਣ-ਵੇਰਵਿਆਂ ਤੋਂ ਵੱਖ ਇੱਕ ਡਿਵੈਲਪਮੈਂਟ ਸੈਂਡਬਾਕਸ ਰੱਖਣ ਲਈ ਅਸਥਾਈ ਇਨਬਾਕਸ ਵਰਤਦੇ ਹਨ—ਮਹੀਨਿਆਂ ਤੱਕ ਚੱਲਣ ਵਾਲੀਆਂ ਸ਼ੁਰੂਆਤੀ ਸੈਟਅੱਪ ਈਮੇਲਾਂ ਅਤੇ ਪ੍ਰਚਾਰਕ ਸੁਨੇਹਿਆਂ ਤੋਂ ਬਚਣ ਲਈ। ਵਰਕਫਲੋ ਤਦ ਹੀ ਸਾਫ਼-ਸੁਥਰਾ ਲੱਗਦਾ ਹੈ ਜਦੋਂ ਕੋਡ ਵਾਸਤਵ ਵਿੱਚ ਪਹੁੰਚੇ, ਇਸ ਲਈ ਟੀਚਾ ਸਿਰਫ਼ ਫੈਂਕਣ-ਯੋਗ ਪਤਾ ਨਹੀਂ, ਸਗੋਂ ਭਰੋਸੇਯੋਗ ਡਿਲਿਵਰੀ ਹੈ।
ਲੋਕ ਇਸ ਵਰਕਫਲੋ ਨੂੰ Cursor AI ਲਈ ਅਸਥਾਈ ਮੇਲ, Cursor ਲਈ ਅਸਥਾਈ ਈਮੇਲ, Cursor ਅਸਥਾਈ ਮੇਲ, ਜਾਂ Cursor ਲਈ ਅਸਥਾਈ ਮੇਲ ਵਜੋਂ ਖੋਜਦੇ ਹਨ—ਇਨ੍ਹਾਂ ਸਾਰਿਆਂ ਦੇ ਪਿੱਛੇ ਵਿਹਾਰਕ ਸਵਾਲ ਇੱਕੋ ਹੈ: ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲਾ ਡੋਮੇਨ ਸਵੀਕਾਰਿਆ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ ਅਤੇ ਇਨਬਾਕਸ ਖੁੱਲ੍ਹਾ ਹੋਣ ਦੌਰਾਨ ਤਸਦੀਕੀ ਈਮੇਲ ਪਹੁੰਚਣੀ ਚਾਹੀਦੀ ਹੈ।
ਆਮ "ਫੈਂਕਣ-ਯੋਗ" ਪਤਿਆਂ ਦੀ ਸਭ ਤੋਂ ਵੱਡੀ ਸਮੱਸਿਆ ਅਸਥਿਰ OTP ਡਿਲਿਵਰੀ ਹੈ: ਹੱਦ ਤੋਂ ਵੱਧ ਡੋਮੇਨ ਬਦਲਾਅ, ਘੱਟ ਭਰੋਸੇਯੋਗਤਾ ਵਾਲੇ MX ਰਿਕਾਰਡ ਜਾਂ ਸਾਈਨ-ਅਪ ਫਾਰਮਾਂ ਵੱਲੋਂ ਪਹਿਲਾਂ ਹੀ ਫਲੈਗ ਕੀਤੇ ਡੋਮੇਨ ਕੋਡ ਨਾ ਪਹੁੰਚਣ ਜਾਂ "ਅਣਅਧਿਕਾਰਤ" ਸੂਚਨਾ ਆਉਣ ਦਾ ਕਾਰਨ ਬਣ ਸਕਦੇ ਹਨ। ਇਸ ਦਾ ਹੱਲ ਭਰੋਸੇਯੋਗਤਾ ਲਈ ਬਣਾਇਆ ਗਿਆ ਪ੍ਰਦਾਤਾ ਅਤੇ ਇੱਕ ਛੋਟੀ ਜਿਹੀ ਸਫ਼ਾਈ-ਜਾਂਚ ਸੂਚੀ ਹੈ। ਅਸਥਾਈ ਈਮੇਲ ਦੇ ਬੁਨਿਆਦੀ ਸਿਧਾਂਤਾਂ ਲਈ ਵੇਖੋ 2026 ਵਿੱਚ ਟੈਂਪ ਮੇਲ ਵੇਖੋ, ਅਤੇ ਹਰ ਸਾਈਨ-ਅਪ ਦੇ ਪਿੱਛੇ OTP ਦੀ ਕਾਰਗੁਜ਼ਾਰੀ ਬਾਰੇ ਪੜ੍ਹੋ ਓਟੀਪੀ ਨਾਲ ਕੀ ਕੰਮ ਕਰਦਾ ਹੈ ਅਤੇ ਅਸਫਲ ਹੁੰਦਾ ਹੈ.
ਡਿਲਿਵਰੇਬਿਲਟੀ ਇਹ ਕਿਉਂ ਤੈਅ ਕਰਦੀ ਹੈ ਕਿ ਕੋਡ ਪਹੁੰਚੇਗਾ ਜਾਂ ਨਹੀਂ
ਡਿਲਿਵਰੇਬਿਲਟੀ DNS, IP ਦੀ ਸਾਖ, MX ਦੀ ਸਥਿਤੀ ਅਤੇ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲੇ ਪਾਸੇ ਦੇ ਫਿਲਟਰਿੰਗ ਵਿਹਾਰ ਦਾ ਜੋੜ ਹੈ—ਇਹ ਸਿਰਫ਼ ਇਹ ਸਵਾਲ ਨਹੀਂ ਕਿ "ਕੀ ਈਮੇਲ ਪਹੁੰਚੀ?" ਭਰੋਸੇਯੋਗ ਅਤੇ ਚੰਗੀ ਤਰ੍ਹਾਂ ਸੰਭਾਲੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ 'ਤੇ ਆਉਣ ਵਾਲੀ ਮੇਲ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲੀ ਅਸਥਾਈ ਈਮੇਲ ਸੇਵਾ OTP ਵਧੇਰੇ ਤੇਜ਼ੀ ਅਤੇ ਨਿਰੰਤਰਤਾ ਨਾਲ ਪਹੁੰਚਾਉਂਦੀ ਹੈ। ਇਹ ਡਿਵੈਲਪਰ ਟੂਲਾਂ ਦੇ ਮਾਹੌਲ ਵਿੱਚ ਖ਼ਾਸ ਤੌਰ 'ਤੇ ਮਹੱਤਵਪੂਰਨ ਹੈ, ਜਿੱਥੇ ਦੁਰਵਰਤੋਂ-ਰੋਕੂ ਫਿਲਟਰ ਬਹੁਤ ਸਾਵਧਾਨ ਹੁੰਦੇ ਹਨ। ਤਿੰਨ ਤਕਨੀਕੀ ਕਾਰਕ ਫ਼ਰਕ ਪੈਦਾ ਕਰਦੇ ਹਨ:
- ਭਰੋਸੇਯੋਗ ਬੁਨਿਆਦੀ ਢਾਂਚੇ 'ਤੇ MX। ਵੱਡੇ ਅਤੇ ਚੰਗੀ ਸਾਖ ਵਾਲੇ ਪਲੇਟਫਾਰਮਾਂ ਰਾਹੀਂ ਆਉਣ ਵਾਲੀ ਮੇਲ ਨੂੰ ਰੂਟ ਕਰਨ ਵਾਲੇ ਪ੍ਰਦਾਤਿਆਂ ਨੂੰ ਘੱਟ ਬਾਊਂਸ ਅਤੇ ਤੇਜ਼ ਪ੍ਰਸਾਰ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ। ਵੇਖੋ ਗੂਗਲ ਦੇ ਸਰਵਰ ਸਪੁਰਦਗੀ ਵਿੱਚ ਕਿਉਂ ਮਦਦ ਕਰਦੇ ਹਨ।
- ਵੱਡਾ, ਵਿਭਿੰਨ ਡੋਮੇਨ-ਪੂਲ। ਸੈਂਕੜੇ ਬਦਲਦੇ ਰਹਿਣ ਵਾਲੇ ਪਰ ਚੰਗੀ ਤਰ੍ਹਾਂ ਨਿਯੰਤਰਿਤ ਡੋਮੇਨ ਇਸ ਸੰਭਾਵਨਾ ਨੂੰ ਘਟਾਉਂਦੇ ਹਨ ਕਿ ਹਰ ਵਿਕਲਪ ਇੱਕੋ ਸਮੇਂ ਦਰ-ਸੀਮਾ ਵਿੱਚ ਫਸ ਜਾਵੇ।
- ਸਿਰਫ ਸਿਰਫ਼ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲਾ ਡਿਜ਼ਾਈਨ। ਬਾਹਰੋਂ ਮੇਲ ਭੇਜਣ ਦੀ ਗਤੀਵਿਧੀ ਘੱਟ ਰੱਖਣ ਨਾਲ ਸੇਵਾ ਦਾ ਡਿਜ਼ੀਟਲ ਨਿਸ਼ਾਨ ਸਾਫ਼ ਰਹਿੰਦਾ ਹੈ ਅਤੇ ਡੋਮੇਨ ਦੀ ਸਾਖ ਸਥਿਰ ਰਹਿੰਦੀ ਹੈ, ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਵੀ।
ਜਦੋਂ ਇਹ ਸਾਰੇ ਇਕੱਠੇ ਕੰਮ ਕਰਦੇ ਹਨ, ਤਾਂ Cursor.com ਵਰਗੇ ਟੂਲਾਂ ਲਈ OTP ਆਮ ਤੌਰ 'ਤੇ "ਬਸ ਕੰਮ ਕਰਦੇ ਹਨ"। ਜਦੋਂ ਅਜਿਹਾ ਨਹੀਂ ਹੁੰਦਾ, ਤਾਂ ਸਾਈਟਾਂ ਟੈਂਪ ਮੇਲ ਡੋਮੇਨਾਂ ਨੂੰ ਕਿਉਂ ਰੋਕਦੀਆਂ ਬਾਰੇ ਲੇਖ ਉਨ੍ਹਾਂ ਫਿਲਟਰਾਂ ਦੀ ਵਿਆਖਿਆ ਕਰਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਦਾ ਤੁਹਾਨੂੰ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ।
ਇੱਕ ਸਾਫ਼, ਦੁਹਰਾਉਣਯੋਗ Cursor.com + ਅਸਥਾਈ ਈਮੇਲ ਸੈੱਟਅਪ
ਇਸ ਸੰਭਾਵਨਾ ਨੂੰ ਵਧਾਉਣ ਲਈ ਇਸ ਪੰਜ-ਪੜਾਵੀ ਵਰਕਫਲੋ ਦੀ ਵਰਤੋਂ ਕਰੋ ਕਿ Cursor AI ਤਸਦੀਕੀ ਸੁਨੇਹਾ ਤੇਜ਼ੀ ਨਾਲ ਆ ਜਾਵੇ। ਇੱਕ ਤਾਜ਼ਾ ਡਿਸਪੋਸੇਬਲ ਇਨਬਾਕਸ ਖੋਲ੍ਹੋ, Cursor AI 'ਤੇ ਸਾਈਨ-ਅੱਪ ਤਸਦੀਕ ਕਦਮ ਸ਼ੁਰੂ ਕਰੋ, ਸੁਨੇਹਾ ਤੁਰੰਤ ਪ੍ਰਾਪਤ ਕਰੋ, ਖਾਤਾ ਸੈੱਟਅਪ ਪੂਰਾ ਕਰੋ, ਫਿਰ access token ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰੋ ਤਾਂ ਜੋ ਪਤਾ ਬਾਅਦ ਵਿੱਚ ਦੁਬਾਰਾ ਵਰਤਿਆ ਜਾ ਸਕੇ।
ਕਦਮ 1: ਇੱਕ ਤਾਜ਼ਾ, ਸਾਫ਼ ਇਨਬਾਕਸ ਬਣਾਓ
ਇੱਕ ਨਵਾਂ ਡਿਸਪੋਸੇਬਲ ਪਤਾ ਬਣਾਓ, ਵਿਆਪਕ ਡੋਮੇਨ ਕੈਟਾਲਾਗ ਅਤੇ ਸਥਿਰ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਾਲੀ ਸੇਵਾ ਨੂੰ ਤਰਜੀਹ ਦਿਓ ਅਤੇ ਬ੍ਰਾਊਜ਼ਰ ਟੈਬ ਖੁੱਲ੍ਹੀ ਰੱਖੋ। ਇਸ ਨੂੰ ਗੋਪਨੀਯਤਾ-ਪਹਿਲੀ ਸੋਚ ਅਤੇ ਸੁਨੇਹਿਆਂ ਦੇ ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ ਸੁਰੱਖਿਅਤ ਰਹਿਣ ਬਾਰੇ ਯਥਾਰਥਵਾਦੀ ਉਮੀਦਾਂ ਨਾਲ ਵਰਤੋ।
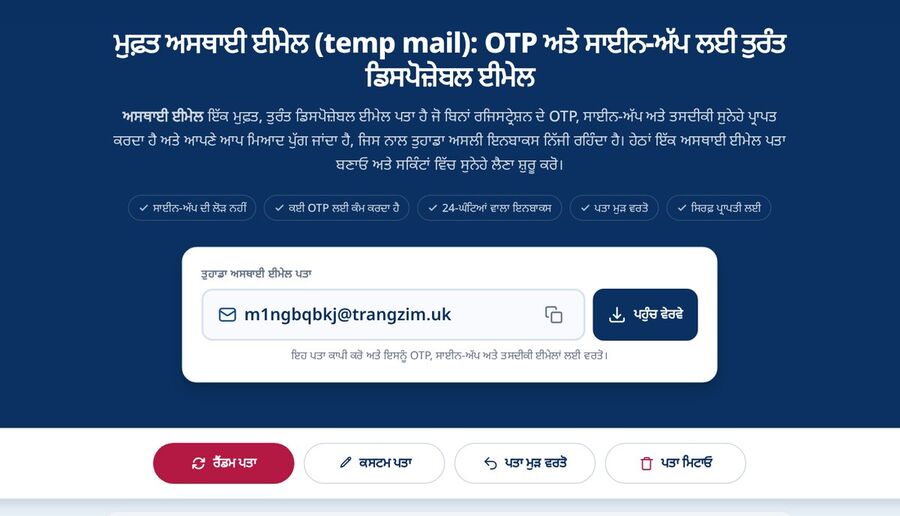
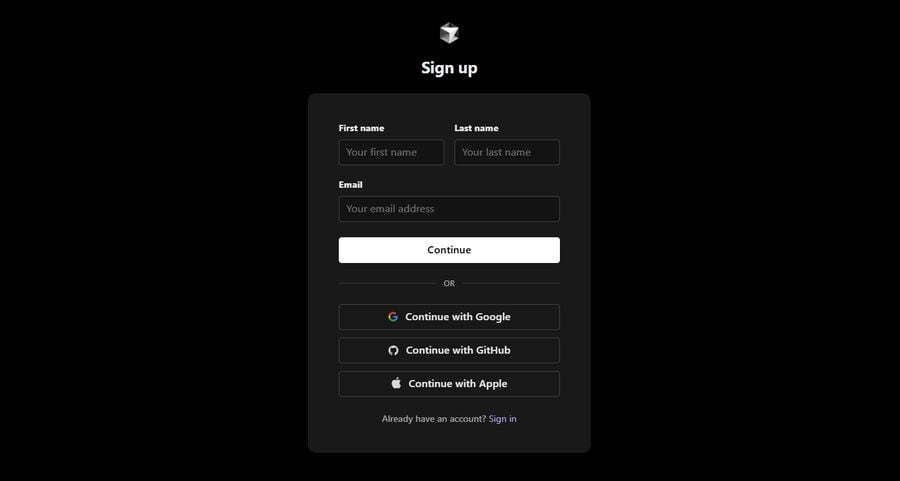
ਕਦਮ 2: Cursor.com ਖੋਲ੍ਹੋ, ਸਾਈਨ ਅੱਪ ਕਰੋ ਅਤੇ ਕੋਡ ਦੀ ਬੇਨਤੀ ਕਰੋ
ਅਸਥਾਈ ਈਮੇਲ ਪਤਾ ਦਰਜ ਕਰੋ Cursor AI ਸਾਈਨ-ਅੱਪ ਪੰਨੇ 'ਤੇ ਅਤੇ ਆਪਣੇ ਮੌਜੂਦਾ ਪ੍ਰਵਾਹ ਵਿੱਚ ਦਿਖਾਏ ਗਏ ਈਮੇਲ-ਤਸਦੀਕ ਕਦਮ ਨੂੰ ਸ਼ੁਰੂ ਕਰੋ। ਸੈਸ਼ਨ ਵਿੱਚ ਗੜਬੜ ਤੋਂ ਬਚਣ ਅਤੇ ਬਟਨ ਨੂੰ ਵਾਰ-ਵਾਰ ਦਬਾਉਣ ਤੋਂ ਬਚਣ ਲਈ ਇੱਕੋ ਡਿਵਾਈਸ ਅਤੇ ਇੱਕੋ ਸਮੇਂ ਦੀ ਮਿਆਦ ਵਿੱਚ ਰਹੋ—ਥੋੜ੍ਹਾ ਇੰਤਜ਼ਾਰ ਕਰਨ ਤੋਂ ਬਾਅਦ ਇੱਕ ਵਾਰ ਦੁਬਾਰਾ ਭੇਜਣਾ ਕਾਫ਼ੀ ਹੈ।
ਕਦਮ 3: OTP ਤੁਰੰਤ ਪ੍ਰਾਪਤ ਕਰੋ
ਆਪਣੇ ਇਨਬਾਕਸ ਟੈਬ 'ਤੇ ਵਾਪਸ ਜਾਓ ਅਤੇ 5–60 ਸਕਿੰਟ ਉਡੀਕ ਕਰੋ। ਜੇ ਤੁਹਾਡਾ ਪ੍ਰਦਾਤਾ ਕਈ ਚੈਨਲਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ, ਤਾਂ ਉਨ੍ਹਾਂ ਨੂੰ ਇਕੱਠੇ ਦੇਖੋ: ਵੈੱਬ, ਮੋਬਾਈਲ ਐਪ ਅਤੇ ਮੈਸੇਜਿੰਗ ਬੋਟ। ਚੈਟ ਰਾਹੀਂ ਤੁਰੰਤ ਬਣਾਉਣ ਅਤੇ ਸੁਨੇਹਾ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ, ਟੈਲੀਗ੍ਰਾਮ 'ਤੇ ਟੈਂਪ ਮੇਲ ਪ੍ਰਾਪਤ ਕਰਨਾ ਡਿਵਾਈਸਾਂ ਵਿਚਕਾਰ ਆਉਂਦੇ-ਜਾਂਦੇ ਸਮੇਂ ਕਾਫ਼ੀ ਕੰਮ ਆਉਂਦਾ ਹੈ।
ਕਦਮ 4: ਤਸਦੀਕ ਕਰੋ ਅਤੇ ਪ੍ਰੋਫ਼ਾਈਲ ਦੀਆਂ ਮੁੱਢਲੀਆਂ ਜਾਣਕਾਰੀਆਂ ਪੂਰੀਆਂ ਕਰੋ
ਖਾਤਾ ਪੂਰਾ ਕਰਨ ਲਈ ਤਸਦੀਕੀ ਸੁਨੇਹੇ ਦੀ ਵਰਤੋਂ ਕਰੋ, ਫਿਰ ਹੁਣੇ access token ਸੁਰੱਖਿਅਤ ਕਰੋ ਤਾਂ ਜੋ ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ ਉਹੀ ਇਨਬਾਕਸ ਦੁਬਾਰਾ ਖੋਲ੍ਹ ਸਕੋ। ਇਹ token ਲਗਾਤਾਰ ਪਹੁੰਚ ਦੀ ਤੁਹਾਡੀ ਕੁੰਜੀ ਹੈ, ਅਤੇ ਪੂਰਾ ਤਰੀਕਾ ਹੇਠਾਂ ਦਿੱਤੇ token-ਮੁੜ-ਵਰਤੋਂ ਭਾਗ ਵਿੱਚ ਸਮਝਾਇਆ ਗਿਆ ਹੈ।
ਕਦਮ 5: ਰਿਕਵਰੀ ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਅਤ ਕਰੋ ਅਤੇ ਇਨਬਾਕਸ ਨੂੰ ਲੇਬਲ ਦਿਓ
ਇਹ ਦਰਜ ਕਰੋ ਕਿ ਤੁਸੀਂ token ਕਿੱਥੇ ਸਟੋਰ ਕੀਤਾ ਹੈ (ਪਾਸਵਰਡ ਮੈਨੇਜਰ ਜਾਂ ਸੁਰੱਖਿਅਤ ਨੋਟਸ ਵਿੱਚ), ਅਤੇ ਬਾਅਦ ਵਿੱਚ ਉਲਝਣ ਤੋਂ ਬਚਣ ਲਈ ਪਤੇ ਨੂੰ "Cursor AI-dev-sandbox" ਵਰਗਾ ਲੇਬਲ ਦਿਓ। ਜੇ ਤੁਹਾਨੂੰ ਸਿਰਫ਼ ਇੱਕ ਵਾਰ ਦੀ ਜਾਂਚ ਲਈ ਮੇਲਬਾਕਸ ਚਾਹੀਦਾ ਹੈ, ਤਾਂ 10 ਮਿੰਟ ਦੀ ਮੇਲ ਨਾਲ ਦੇ ਫ਼ਾਇਦੇ-ਨੁਕਸਾਨ ਦੀ ਤੁਲਨਾ ਕਰੋ ਅਤੇ ਕੰਮ ਲਈ ਢੁਕਵਾਂ ਵਿਕਲਪ ਚੁਣੋ।
ਸਮੱਸਿਆ-ਨਿਵਾਰਣ Cursor AI Cursor AI ਦੇ OTP (ਤੇਜ਼ ਹੱਲ ਜੋ ਮਦਦ ਕਰਦੇ ਹਨ)
ਜ਼ਿਆਦਾਤਰ Cursor AI Cursor AI ਦੇ OTP ਨਾਲ ਜੁੜੀਆਂ ਸਮੱਸਿਆਵਾਂ ਚਾਰ ਵਿੱਚੋਂ ਕਿਸੇ ਇੱਕ ਤਰੀਕੇ ਨਾਲ ਹੱਲ ਹੋ ਜਾਂਦੀਆਂ ਹਨ: ਇੱਕ ਵਾਰ ਦੁਬਾਰਾ ਭੇਜੋ, ਕਿਸੇ ਹੋਰ ਡੋਮੇਨ 'ਤੇ ਬਦਲੋ, ਕਿਸੇ ਹੋਰ ਪ੍ਰਾਪਤੀ ਚੈਨਲ ਰਾਹੀਂ ਦੁਬਾਰਾ ਕੋਸ਼ਿਸ਼ ਕਰੋ ਜਾਂ ਥੋੜ੍ਹੇ ਸਮੇਂ ਦੀ ਰੋਕ ਹਟਣ ਤੱਕ ਉਡੀਕ ਕਰੋ। ਪਤੇ ਨੂੰ ਸਮੱਸਿਆ ਮੰਨਣ ਤੋਂ ਪਹਿਲਾਂ ਇਹ ਕਦਮ ਇਸੇ ਕ੍ਰਮ ਵਿੱਚ ਅਜ਼ਮਾਓ।
- ~90 ਸਕਿੰਟਾਂ ਬਾਅਦ ਵੀ ਕੋਡ ਨਹੀਂ ਆਇਆ? ਇੱਕ ਵਾਰ ਦੁਬਾਰਾ ਭੇਜਣ ਦੀ ਬੇਨਤੀ ਕਰੋ, ਫਿਰ ਕਿਸੇ ਹੋਰ ਡੋਮੇਨ 'ਤੇ ਬਦਲੋ—ਡੋਮੇਨ ਦੀ ਵਿਭਿੰਨਤਾ ਤੁਹਾਡਾ ਸੁਰੱਖਿਆ ਜਾਲ ਹੈ ਅਤੇ ਸੁਚੱਜੇ ਢੰਗ ਨਾਲ ਪ੍ਰਬੰਧਿਤ ਪੂਲ ਬਦਲਾਅ ਨੂੰ ਆਸਾਨ ਬਣਾਉਂਦਾ ਹੈ।
- "ਅਣਅਧਿਕਾਰਤ" ਜਾਂ ਸੈਸ਼ਨ ਮੇਲ ਨਹੀਂ ਖਾਂਦਾ? ਇੱਕ ਨਵੀਂ ਨਿੱਜੀ ਵਿੰਡੋ ਵਿੱਚ ਸ਼ੁਰੂ ਤੋਂ ਕੋਸ਼ਿਸ਼ ਕਰੋ ਅਤੇ ਸਭ ਕੁਝ ਇੱਕੋ ਸੈਸ਼ਨ ਵਿੱਚ ਰੱਖੋ। ਜੇ ਪ੍ਰਵਾਹ ਡਿਵਾਈਸਾਂ ਜਾਂ ਵਿੰਡੋਜ਼ ਵਿਚਕਾਰ ਬਦਲ ਗਿਆ ਹੈ, ਤਾਂ ਸੰਦਰਭ ਮਿਲਾਉਣ ਦੀ ਬਜਾਏ ਮੂਲ ਸੈਸ਼ਨ ਤੋਂ ਦੁਬਾਰਾ ਸ਼ੁਰੂ ਕਰੋ।
- ਕੋਡ ਆ ਗਿਆ ਹੈ, ਪਰ ਪੁਸ਼ਟੀਕਰਨ ਦਾ ਪੜਾਅ ਮਿਆਦ ਪੁੱਗਣ ਕਾਰਨ ਖਤਮ ਹੋ ਗਿਆ ਹੈ? ਇਹ ਸੁਨੇਹੇ ਆਮ ਤੌਰ 'ਤੇ ਸਮਾਂ-ਸੰਵੇਦਨਸ਼ੀਲ ਹੁੰਦੇ ਹਨ—ਇੱਕ ਨਵੇਂ ਸੁਨੇਹੇ ਦੀ ਬੇਨਤੀ ਕਰੋ ਅਤੇ ਵੈੱਬ, Android, iOS ਅਤੇ Telegram 'ਤੇ ਇਨਬਾਕਸ ਨੂੰ ਲਾਈਵ ਦੇਖੋ, ਤਾਂ ਜੋ ਸੁਨੇਹਾ ਪਹੁੰਚਦੇ ਹੀ ਤੁਸੀਂ ਉਸਨੂੰ ਫੜ ਸਕੋ।
- ਅਜੇ ਵੀ ਕੁਝ ਨਹੀਂ ਆਇਆ? ਡਿਲਿਵਰੀ ਚੇਨ ਵਿੱਚ ਕਿਤੇ ਡੋਮੇਨ ਬਲੌਕ ਜਾਂ ਦੇਰੀ ਦਾ ਸ਼ਿਕਾਰ ਹੋ ਸਕਦਾ ਹੈ; ਕੋਈ ਹੋਰ ਡੋਮੇਨ ਚੁਣੋ ਅਤੇ ਥੋੜ੍ਹੀ ਦੇਰ ਬਾਅਦ ਦੁਬਾਰਾ ਕੋਸ਼ਿਸ਼ ਕਰੋ। ਇਨ੍ਹਾਂ ਬਲਾਕਾਂ ਦੇ ਪਿੱਛੇ ਦੇ ਪੈਟਰਨਾਂ ਦੀ ਵਿਸਥਾਰ ਨਾਲ ਵਿਆਖਿਆ ਓਟੀਪੀ ਭਰੋਸੇਯੋਗਤਾ ਗਾਈਡ ਵਿੱਚ ਤੋੜੇ ਗਏ ਹਨ।
ਟੋਕਨ-ਅਧਾਰਤ ਮੁੜ ਵਰਤੋਂ ਖੇਡ ਦਾ ਰੁਖ ਕਿਉਂ ਬਦਲ ਦਿੰਦੀ ਹੈ
ਟੋਕਨ-ਅਧਾਰਤ ਮੁੜ ਵਰਤੋਂ ਤੁਹਾਨੂੰ ਹਫ਼ਤਿਆਂ ਬਾਅਦ ਵੀ ਉਹੀ ਅਸਥਾਈ ਪਤਾ ਦੁਬਾਰਾ ਖੋਲ੍ਹਣ ਦਿੰਦੀ ਹੈ—ਟੈਬ ਬੰਦ ਕਰਨ ਤੋਂ ਬਾਅਦ ਵੀ—ਤਾਂ ਜੋ ਤੁਸੀਂ ਇੱਕੋ ਜਿਹੀ ਪਛਾਣ ਬਣਾਈ ਰੱਖਣ ਲਈ Cursor AI ਅਸਥਾਈ ਇਨਬਾਕਸ ਦੀ ਗੋਪਨੀਯਤਾ ਵੀ ਕਾਇਮ ਰੱਖ ਸਕੋ। ਇੱਥੇ ਇਹ ਗੱਲ ਆਮ ਨਾਲੋਂ ਵੱਧ ਮਹੱਤਵਪੂਰਨ ਹੈ: ਕਰਸਰ ਦੀ ਅਧਿਕਾਰਤ ਸਹਾਇਤਾ ਮੁਤਾਬਕ, ਇੱਕ ਖਾਤਾ ਇੱਕੋ ਈਮੇਲ ਪਤੇ ਨਾਲ ਜੁੜਿਆ ਹੁੰਦਾ ਹੈ ਅਤੇ ਇਹ ਪਤਾ ਬਾਅਦ ਵਿੱਚ ਬਦਲਿਆ ਨਹੀਂ ਜਾ ਸਕਦਾ। ਇਸ ਲਈ ਸਾਈਨ-ਅਪ ਵੇਲੇ ਵਰਤਿਆ ਗਿਆ ਪਤਾ ਦਿਖਾਈ ਦੇਣ ਨਾਲੋਂ ਕਿਤੇ ਵੱਧ ਮਹੱਤਵਪੂਰਨ ਹੈ।
- ਸਥਾਈ ਨਿੱਜੀ ਰਿਕਾਰਡ ਬਣਾਏ ਬਿਨਾਂ ਪਤੇ ਦੀ ਨਿਰੰਤਰਤਾ।
- ਬਾਅਦ ਦੀ ਤਸਦੀਕ ਅਤੇ ਖਾਤੇ ਨਾਲ ਸਬੰਧਤ ਹੋਰ ਈਮੇਲਾਂ ਨਾਲ ਅਨੁਕੂਲਤਾ।
- ਸੁਚਾਰੂ ਬਦਲਾਅ: ਆਪਣੀ ਮਰਜ਼ੀ ਨਾਲ ਕਿਸੇ ਪਛਾਣ ਨੂੰ ਰਿਟਾਇਰ ਕਰੋ, ਹਰ ਵਾਰ ਉਸਨੂੰ ਮੁੜ ਸ਼ੁਰੂ ਕਰਨ ਦੀ ਲੋੜ ਤੋਂ ਬਿਨਾਂ।
ਆਪਣੇ ਟੈਂਪ ਐਡਰੈੱਸ ਨੂੰ ਦੁਬਾਰਾ ਵਰਤਣ ਦੇ ਪੈਟਰਨ ਵਿੱਚ ਮੁਹਾਰਤ ਹਾਸਲ ਕਰੋ, ਅਤੇ ਤੁਸੀਂ ਕਲਾਸਿਕ "ਮੈਂ ਇਨਬਾਕਸ ਗੁਆ ਦਿੱਤਾ" ਸਮੱਸਿਆ ਨੂੰ ਪਾਸੇ ਕਰ ਦਿੰਦੇ ਹੋ ਜੋ ਬਹੁਤ ਸਾਰੇ ਅਜ਼ਮਾਇਸ਼ ਸਾਈਨ-ਅਪ ਨੂੰ ਤੋੜਦਾ ਹੈ.
ਪ੍ਰਦਰਸ਼ਨ ਅਤੇ ਭਰੋਸੇਯੋਗਤਾ ਬਾਰੇ ਉਹ ਨੋਟਸ ਜਿਨ੍ਹਾਂ ਦੀ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਪਰਵਾਹ ਹੁੰਦੀ ਹੈ
ਇੰਜੀਨੀਅਰਾਂ ਨੂੰ ਸ਼ੱਕ ਹੋਣਾ ਸੁਭਾਵਿਕ ਹੈ। ਵੱਡੇ ਪੈਮਾਨੇ 'ਤੇ, ਚਾਰ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਉਸ ਅਸਥਾਈ ਇਨਬਾਕਸ ਨੂੰ, ਜੋ ਸਾਈਨ-ਅਪ ਪ੍ਰਕਿਰਿਆਵਾਂ ਨੂੰ ਭਰੋਸੇਯੋਗ ਢੰਗ ਨਾਲ ਪੂਰਾ ਕਰ ਦਿੰਦਾ ਹੈ, ਉਸ ਇਨਬਾਕਸ ਤੋਂ ਵੱਖ ਕਰਦੀਆਂ ਹਨ ਜੋ ਅਟਕ ਜਾਂਦਾ ਹੈ:
- ਵਿਸ਼ਵ ਪੱਧਰ 'ਤੇ ਭਰੋਸੇਯੋਗ ਬੁਨਿਆਦੀ ਢਾਂਚੇ 'ਤੇ MX ਆਉਣ ਵਾਲੇ OTP ਲਈ ਗਲਤ-ਸਕਾਰਾਤਮਕ ਨਤੀਜਿਆਂ ਅਤੇ ਦੇਰੀ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ।
- ਉੱਚ-ਗੁਣਵੱਤਾ ਵਾਲਾ ਡੋਮੇਨ ਪ੍ਰਬੰਧਨ—ਸਮਝਦਾਰ ਰੋਟੇਸ਼ਨ ਅਤੇ ਸਾਫ਼ ਇਤਿਹਾਸ ਵਾਲਾ ਵੱਡਾ ਪੂਲ (500+ ਡੋਮੇਨ)—ਜੋਖਮ ਨੂੰ ਵੰਡਦਾ ਹੈ।
- ਸਿਰਫ ਸਿਰਫ਼ ਸੁਨੇਹੇ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲਾ ਢਾਂਚਾ ਬਾਹਰੋਂ ਕੀਤੀ ਗਤੀਵਿਧੀ ਕਾਰਨ ਪੈਦਾ ਹੋਣ ਵਾਲੇ ਨਕਾਰਾਤਮਕ ਸਾਖ-ਬਦਲਾਅ ਤੋਂ ਬਚਦਾ ਹੈ।
- ਵੈੱਬ, ਐਂਡਰਾਇਡ, ਆਈਓਐਸ ਅਤੇ ਇੱਕ ਮੈਸੇਜਿੰਗ ਬੋਟ ਵਿੱਚ ਮਲਟੀ-ਐਂਡਪੁਆਇੰਟ ਰੀਟਰੀਵਲ ਵੈੱਬ, Android, iOS ਅਤੇ ਮੈਸੇਜਿੰਗ ਬੋਟ ਰਾਹੀਂ ਤੁਹਾਨੂੰ ਜਿੱਥੇ ਵੀ ਤੁਸੀਂ ਕੰਮ ਕਰ ਰਹੇ ਹੋ, OTP ਪ੍ਰਾਪਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਕਿਹੜੀ ਪਛਾਣ ਪਰਤ ਕਰਸਰ AI ਲਈ ਢੁਕਵੀਂ ਹੈ?
ਕਿਸੇ Cursor AI ਸਾਈਨ-ਅਪ ਲਈ ਸਹੀ ਪਛਾਣ ਪਰਤ ਇਸ ਗੱਲ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀ ਹੈ ਕਿ ਤੁਸੀਂ ਖਾਤਾ ਕਿੰਨੇ ਸਮੇਂ ਲਈ ਰੱਖਣਾ ਚਾਹੁੰਦੇ ਹੋ ਅਤੇ ਕੀ ਬਾਅਦ ਵਿੱਚ billing ਜਾਂ team access ਦੀ ਲੋੜ ਪਵੇਗੀ। ਅਸਥਾਈ ਈਮੇਲ ਘੱਟ-ਜੋਖਮ ਵਾਲੀ, ਥੋੜ੍ਹੇ ਸਮੇਂ ਦੀ ਤਸਦੀਕ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਹੈ; ਜਦੋਂ ਤੁਸੀਂ ਲੰਬੇ ਸਮੇਂ ਦੀ ਨਿਰੰਤਰਤਾ ਦੀ ਉਮੀਦ ਕਰਦੇ ਹੋ, ਤਾਂ ਤੁਹਾਡੇ ਨਿਯੰਤਰਣ ਹੇਠ ਸਥਾਈ ਪਤਾ ਵਧੇਰੇ ਸੁਰੱਖਿਅਤ ਹੁੰਦਾ ਹੈ।
ਖੁਲਾਸਾ: ਟਮੇਲਰ ਇਸ ਬਲਾੱਗ ਨੂੰ ਚਲਾਉਂਦਾ ਹੈ ਅਤੇ ਇਸ ਲੇਖ ਵਿੱਚ ਹਵਾਲਾ ਦਿੱਤਾ ਗਿਆ ਅਸਥਾਈ ਮੇਲ ਸੇਵਾ ਹੈ.
ਸੀਮਾਵਾਂ: ਟਮੇਲਰ ਸਿਰਫ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ (ਇਹ ਈਮੇਲ ਨਹੀਂ ਭੇਜ ਸਕਦਾ, ਅਤੇ ਇਨਬਾਉਂਡ ਅਟੈਚਮੈਂਟਾਂ ਨੂੰ ਹਟਾ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ, ਇਸ ਲਈ ਤੁਸੀਂ ਫਾਈਲਾਂ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕਰ ਸਕਦੇ), ਸੁਨੇਹੇ ਪਹੁੰਚਣ ਤੋਂ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਲਈ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ, ਇਨਬਾਕਸ ਵਿੱਚ ਕੋਈ ਸਪੈਮ ਫੋਲਡਰ ਜਾਂ ਕਸਟਮ ਫਿਲਟਰ ਨਹੀਂ ਹਨ, ਅਤੇ ਗੁੰਮ ਹੋਏ ਐਕਸੈਸ ਟੋਕਨ ਨੂੰ ਮੁੜ ਪ੍ਰਾਪਤ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ.
| ਵਿਸ਼ੇਸ਼ਤਾ / ਵਰਤੋਂ ਦਾ ਮਾਮਲਾ | ਚੰਗੀ ਤਰ੍ਹਾਂ ਪ੍ਰਬੰਧਿਤ ਅਸਥਾਈ ਈਮੇਲ (ਵਿਭਿੰਨ ਡੋਮੇਨ, ਭਰੋਸੇਯੋਗ MX) | ਆਮ ਡਿਸਪੋਜ਼ੇਬਲ ਇਨਬਾਕਸ (ਥੋੜ੍ਹੇ ਡੋਮੇਨ) | ਨਿੱਜੀ ਉਪਨਾਮ (ਈਮੇਲ ਮਾਸਕਿੰਗ/ਰੀਲੇਅ) |
|---|---|---|---|
| OTP ਦੀ ਡਿਲਿਵਰੀ ਦੀ ਇਕਸਾਰਤਾ | ਉੱਚ (ਵਧੀਆ MX + ਡੋਮੇਨ ਪੂਲ) | ਬਦਲਵੀਂ | ਉੱਚ (ਤੁਹਾਡੇ ਮੇਲਬਾਕਸ ਨਾਲ ਜੁੜਿਆ ਹੋਇਆ) |
| ਪਤੇ ਦੀ ਨਿਰੰਤਰਤਾ (ਉਸੇ ਪਤੇ ਦੀ ਮੁੜ ਵਰਤੋਂ) | ਹਾਂ, token ਦੀ ਮੁੜ ਵਰਤੋਂ ਰਾਹੀਂ | ਬਹੁਤ ਘੱਟ/ਅਸਪਸ਼ਟ | ਹਾਂ (ਉਪਨਾਮ ਕਾਇਮ ਰਹਿੰਦਾ ਹੈ) |
| ਸੁਨੇਹਿਆਂ ਦੀ ਸੰਭਾਲ | ਛੋਟੀ (ਡਿਜ਼ਾਇਨ ਮੁਤਾਬਕ ~24 ਘੰਟੇ) | ਬਹੁਤ ਛੋਟੀ (ਅਕਸਰ 10–60 ਮਿੰਟ) | ਲੰਬੀ (ਤੁਹਾਡਾ ਮੁੱਖ ਮੇਲਬਾਕਸ) |
| ਭੇਜਣ ਦੀ ਸਮਰੱਥਾ | ਨਹੀਂ (ਸਿਰਫ਼ ਪ੍ਰਾਪਤ ਕਰਨ ਦੀ ਸਮਰੱਥਾ) | ਨਹੀਂ | ਹਾਂ (ਮੁੱਖ ਪ੍ਰਦਾਤਾ ਰਾਹੀਂ) |
| ਡੋਮੇਨ ਦੀ ਵਿਭਿੰਨਤਾ | ਸੈਂਕੜੇ (ਲੋੜ ਅਨੁਸਾਰ ਬਦਲਾਅ) | ਥੋੜ੍ਹੇ | ਲਾਗੂ ਨਹੀਂ ਹੁੰਦਾ |
| ਸੈੱਟਅੱਪ ਦੀ ਗਤੀ | ਸਕਿੰਟ | ਸਕਿੰਟ | ਮਿੰਟ (ਪ੍ਰਦਾਤਾ ਦੇ ਸੈੱਟਅੱਪ ਦੀ ਲੋੜ ਹੈ) |
| ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ | ਸੈਂਡਬਾਕਸ, ਅਜ਼ਮਾਇਸ਼ਾਂ, OTP, ਡਿਵੈਲਪਰ ਟੂਲਜ਼ | ਘੱਟ-ਜੋਖ਼ਮ ਵਾਲੇ ਸਾਈਨ-ਅਪ | ਲੰਬੇ ਸਮੇਂ ਦੇ ਖਾਤੇ, ਜਿਨ੍ਹਾਂ ਲਈ ਨਿਰੰਤਰਤਾ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ |
ਹੈਕਾਥੌਨ, ਪ੍ਰੂਫ਼-ਆਫ਼-ਕੌਂਸੈਪਟ ਅਤੇ CI ਅਜ਼ਮਾਇਸ਼ਾਂ ਵਰਗੇ ਥੋੜ੍ਹੇ ਸਮੇਂ ਵਾਲੇ ਵਰਕਫਲੋਜ਼ ਲਈ ਇੱਕ ਵਧੀਆ ਅਸਥਾਈ ਇਨਬਾਕਸ ਬੇਹੱਦ ਲਾਭਦਾਇਕ ਹੁੰਦਾ ਹੈ। ਜੇ ਤੁਸੀਂ ਬਿਲਿੰਗ ਅਤੇ ਟੀਮਾਂ ਸਮੇਤ ਲੰਬੇ ਸਮੇਂ ਲਈ ਵਚਨਬੱਧ ਹੋ ਰਹੇ ਹੋ, ਤਾਂ ਨਿੱਜੀ ਉਪਨਾਮ ਜਾਂ ਸਮਰਪਿਤ ਸੈਕੰਡਰੀ ਮੇਲਬਾਕਸ ਵਧੇਰੇ ਢੁਕਵਾਂ ਹੋ ਸਕਦਾ ਹੈ—ਅਤੇ ਮਿਲੀ-ਜੁਲੀ ਜ਼ਰੂਰਤਾਂ ਲਈ ਤੁਸੀਂ ਦੋਵਾਂ ਨੂੰ ਮਿਲਾ ਸਕਦੇ ਹੋ।
ਸੁਰੱਖਿਆ ਅਤੇ ਗੋਪਨੀਯਤਾ ਦੀ ਸਫ਼ਾਈ (ਅਸਲ ਵਿੱਚ ਕੀ ਕਰਨਾ ਹੈ)
- access token ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰੋ ਜਦੋਂ ਹੀ ਤੁਸੀਂ ਇਸਨੂੰ ਪ੍ਰਾਪਤ ਕਰੋ—ਇਸੇ ਰਾਹੀਂ ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ ਉਹੀ ਪਤਾ ਮੁੜ ਖੋਲ੍ਹ ਸਕਦੇ ਹੋ।
- OTP ਲਈ ਸਮਾਂ-ਸੀਮਾ ਛੋਟੀ ਰੱਖੋ। ਇੱਕ ਮਿੰਟ ਦੇ ਅੰਦਰ ਕੋਡ ਪ੍ਰਾਪਤ ਕਰਕੇ ਲਾਗੂ ਕਰੋ ਅਤੇ ਵਾਰ-ਵਾਰ ਮੁੜ ਭੇਜਣ ਤੋਂ ਬਚੋ।
- ਪਛਾਣਾਂ ਨੂੰ ਵੱਖਰਾ ਰੱਖੋ। ਸਬੰਧ ਜੋੜੇ ਜਾਣ ਅਤੇ ਵੱਖ-ਵੱਖ ਸੇਵਾਵਾਂ ਵੱਲੋਂ ਖਾਤਾ ਲੌਕ ਕੀਤੇ ਜਾਣ ਦੇ ਜੋਖ਼ਮ ਨੂੰ ਘਟਾਉਣ ਲਈ ਹਰੇਕ ਟੂਲ ਲਈ ਵੱਖਰੇ ਅਸਥਾਈ ਈਮੇਲ ਪਤੇ ਵਰਤੋ।
- ਡਾਟਾ ਸੰਭਾਲਣ ਦੀ ਮਿਆਦ ਸਮਝੋ। ਸੁਨੇਹਿਆਂ ਦੀ ਮਿਆਦ ਜਲਦੀ ਖ਼ਤਮ ਹੋਣ ਦੀ ਉਮੀਦ ਰੱਖੋ, ਇਸ ਲਈ ਜੋ ਕੁਝ ਚਾਹੀਦਾ ਹੈ ਉਹ ਹੁਣੇ ਸੰਭਾਲ ਲਵੋ; 2026 ਵਿੱਚ ਟੈਂਪ ਮੇਲ ਉੱਤੇ ਦਿੱਤਾ ਪ੍ਰਾਈਮਰ ਸਹੀ ਉਮੀਦਾਂ ਨਿਰਧਾਰਤ ਕਰਦਾ ਹੈ।
- ਜਦੋਂ ਤੁਸੀਂ ਅਕਸਰ ਡਿਵਾਈਸਾਂ ਨੂੰ ਅਦਲਾ-ਬਦਲੀ ਕਰਦੇ ਹੋ ਤਾਂ ਮੋਬਾਈਲ ਮੋਬਾਈਲ 'ਤੇ ਮੁੜ ਪ੍ਰਾਪਤ ਕਰੋ ਜਦੋਂ ਤੁਸੀਂ ਅਕਸਰ ਡਿਵਾਈਸ ਬਦਲਦੇ ਹੋ, ਤਾਂ ਜੋ ਡੈਸਕਟੌਪ ਤੋਂ ਦੂਰ ਹੋਣ ਦੌਰਾਨ OTP ਦੀ ਮਿਆਦ ਖ਼ਤਮ ਨਾ ਹੋਵੇ।
- ਇਨਬਾਕਸ ਤੋਂ ਸੁਨੇਹੇ ਭੇਜਣ ਤੋਂ ਬਚੋ। ਸਿਰਫ਼ ਪ੍ਰਾਪਤ ਕਰਨ ਦੀ ਸਹੂਲਤ ਤੁਹਾਡੀ ਸਾਖ ਨੂੰ ਸਾਫ਼ ਰੱਖਦੀ ਹੈ ਅਤੇ ਤੁਹਾਡਾ ਡਿਜ਼ਿਟਲ ਨਿਸ਼ਾਨ ਛੋਟਾ ਰੱਖਦੀ ਹੈ।
- ਖਾਤੇ ਦੇ ਵੇਰਵੇ ਸਹੀ ਰੱਖੋ। Cursor AI’s ਸ਼ਰਤਾਂ ਅਨੁਸਾਰ ਖਾਤੇ ਦੀ ਜਾਣਕਾਰੀ ਸਹੀ ਅਤੇ ਅੱਪ-ਟੂ-ਡੇਟ ਹੋਣੀ ਲਾਜ਼ਮੀ ਹੈ, ਇਸ ਲਈ ਅਸਥਾਈ ਈਮੇਲ ਦੀ ਵਰਤੋਂ ਘੱਟ-ਜੋਖ਼ਮ ਵਾਲੇ ਟੈਸਟਾਂ ਅਤੇ ਸੈਂਡਬਾਕਸਾਂ ਲਈ ਕਰੋ—ਗਲਤ ਪਛਾਣ ਪੇਸ਼ ਕਰਨ, ਬਿਲਿੰਗ ਵਿਵਾਦਾਂ ਜਾਂ ਲਾਗੂ ਕੀਤੀ ਗਈ ਪਾਬੰਦੀ ਤੋਂ ਬਾਅਦ ਵਾਪਸ ਆਉਣ ਲਈ ਨਹੀਂ।
ਭਵਿੱਖ ਦੀ ਦਿਸ਼ਾ: ਡਿਵੈਲਪਰ ਟੂਲਜ਼ ਲਈ ਡਿਸਪੋਜ਼ੇਬਲ ਪਛਾਣ
ਡਿਵੈਲਪਰ ਈਕੋਸਿਸਟਮ ਦੁਰਵਰਤੋਂ-ਰੋਕੂ ਨਿਯੰਤਰਣਾਂ ਨੂੰ ਲਗਾਤਾਰ ਸਖ਼ਤ ਕਰ ਰਹੇ ਹਨ, ਪਰ ਪਛਾਣ ਦੀ ਸ਼ੁਰੂਆਤ ਲਈ ਅਜੇ ਵੀ ਈਮੇਲ 'ਤੇ ਨਿਰਭਰ ਹਨ। ਇਹ ਤਣਾਅ ਉਨ੍ਹਾਂ ਪ੍ਰਦਾਤਾਵਾਂ ਨੂੰ ਫ਼ਾਇਦਾ ਦਿੰਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਦੀ ਸਾਖ ਬੇਦਾਗ਼ ਹੈ ਅਤੇ ਜਿਨ੍ਹਾਂ ਦਾ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਹਾਰਡਵੇਅਰ ਦੇ ਨੇੜੇ ਹੈ। ਘੱਟ-ਭਰੋਸੇਯੋਗ ਡੋਮੇਨਾਂ ਲਈ ਵਧੇਰੇ ਰੁਕਾਵਟਾਂ ਦੀ ਉਮੀਦ ਕਰੋ, ਜਦਕਿ ਸਾਫ਼ ਰੂਟਿੰਗ, ਵਿਭਿੰਨ ਡੋਮੇਨਾਂ ਅਤੇ ਬਿਨਾਂ-ਭੇਜਣ ਵਾਲੇ ਆਰਕੀਟੈਕਚਰ ਵਾਲੀਆਂ ਸੇਵਾਵਾਂ ਲਈ ਸਾਈਨ-ਅਪ ਹੋਰ ਸੁਚਾਰੂ ਹੋਵੇਗਾ—ਜਦੋਂ ਤੁਸੀਂ ਆਪਣੇ ਐਡੀਟਰ ਵਿੱਚ ਕੰਮ ਕਰ ਰਹੇ ਹੋਵੋ ਤਾਂ OTP ਤੇਜ਼ੀ ਨਾਲ ਆਉਣਗੇ ਅਤੇ ਮੁੜ ਕੋਸ਼ਿਸ਼ਾਂ ਘੱਟ ਹੋਣਗੀਆਂ। ਜੇ ਤੁਸੀਂ ਹੋਰ AI ਟੂਲ ਵੀ ਚਲਾਉਂਦੇ ਹੋ, ਤਾਂ ਇਹੀ ਤਰੀਕਾ ਚੈਟਜੀਪੀਟੀ ਲਈ ਟੈਂਪ ਮੇਲ ' ਤੇ ਲਾਗੂ ਹੁੰਦੀ ਹੈ.
ਅਕਸਰ ਪੁੱਛੇ ਜਾਂਦੇ ਪ੍ਰਸ਼ਨ
ਕੀ ਮੈਂ Cursor.com ਲਈ ਸਾਈਨ ਅਪ ਕਰਨ ਵਾਸਤੇ ਅਸਥਾਈ ਇਨਬਾਕਸ ਵਰਤ ਸਕਦਾ ਹਾਂ?
ਹਾਂ, ਇਹ ਉਸ ਵੇਲੇ ਕੰਮ ਕਰ ਸਕਦਾ ਹੈ ਜਦੋਂ Cursor AI ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲੇ ਡੋਮੇਨ ਨੂੰ ਸਵੀਕਾਰ ਕਰਦਾ ਹੈ ਅਤੇ ਪੁਸ਼ਟੀਕਰਨ ਈਮੇਲ ਆਉਂਦੀ ਹੈ। ਜੇ ਕੋਈ ਕੋਡ ਇੱਕ ਮਿੰਟ ਦੇ ਅੰਦਰ ਦਿਖਾਈ ਨਹੀਂ ਦਿੰਦਾ, ਤਾਂ ਬੇਨਤੀ ਕਰੋ ਕਿ ਇਸ ਨੂੰ ਨਾਰਾਜ਼ ਕੀਤਾ ਜਾਵੇ, ਫਿਰ ਇੱਕ ਹੋਰ ਟਮੇਲਰ ਡੋਮੇਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰੋ.
ਜੇ ਮੈਂ ਆਪਣਾ ਬ੍ਰਾਊਜ਼ਰ ਬੰਦ ਕਰ ਦਿਆਂ, ਤਾਂ ਕੀ ਮੈਂ ਇਨਬਾਕਸ ਤੱਕ ਪਹੁੰਚ ਗੁਆ ਬੈਠਾਂਗਾ?
ਜੇ ਤੁਸੀਂ access token ਸੁਰੱਖਿਅਤ ਕਰ ਲਿਆ ਹੈ, ਤਾਂ ਨਹੀਂ। token-ਅਧਾਰਿਤ ਮੁੜ-ਵਰਤੋਂ ਨਾਲ, ਤੁਸੀਂ ਤਸਦੀਕ ਅਤੇ ਰਿਕਵਰੀ ਲਈ ਬਾਅਦ ਵਿੱਚ ਉਹੀ ਪਤਾ ਮੁੜ ਖੋਲ੍ਹ ਸਕਦੇ ਹੋ। ਪੂਰਾ ਤਰੀਕਾ ਅਸਥਾਈ ਮੇਲ ਪਤੇ ਦੀ ਮੁੜ ਵਰਤੋਂ ਕਰੋ ਵਿੱਚ ਹੈ।
ਜੇ Cursor AI OTP ਕਦੇ ਨਹੀਂ ਆਉਂਦਾ?
ਇੱਕ ਵਾਰ ਦੁਬਾਰਾ ਭੇਜਣ ਦੀ ਬੇਨਤੀ ਕਰੋ, ਫਿਰ ਕਿਸੇ ਵੱਖਰੇ ਡੋਮੇਨ ’ਤੇ ਬਦਲੋ। ਨਾਲ ਹੀ, ਪ੍ਰਾਪਤੀ ਦਾ ਕੋਈ ਹੋਰ ਮਾਰਗ—ਵੈੱਬ, ਮੋਬਾਈਲ ਜਾਂ ਮੈਸੇਜਿੰਗ ਬੋਟ—ਵੀ ਅਜ਼ਮਾਓ। ਜਦੋਂ ਤੁਸੀਂ ਆਪਣੇ ਲੈਪਟਾਪ ਤੋਂ ਦੂਰ ਹੋਵੋ, ਤਾਂ ਟੈਲੀਗ੍ਰਾਮ 'ਤੇ ਅਸਥਾਈ ਮੇਲ ਰਾਹੀਂ ਚੈਟ ਰਾਹੀਂ ਇਸ ਤੱਕ ਪਹੁੰਚਣਾ ਸੁਵਿਧਾਜਨਕ ਹੈ।
ਇਨਬਾਕਸ ਵਿੱਚ ਸੁਨੇਹੇ ਕਿੰਨੇ ਸਮੇਂ ਤੱਕ ਰਹਿੰਦੇ ਹਨ?
ਡਿਜ਼ਾਇਨ ਦੁਆਰਾ ਛੋਟਾ, ਇਸ ਲਈ ਕੋਡਾਂ ਨੂੰ ਤੁਰੰਤ ਨਕਲ ਕਰਨ ਦੀ ਯੋਜਨਾ ਬਣਾਓ. ਟਮੇਲਰ ਆਪਣੇ ਆਪ ਮਿਟਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਲਗਭਗ 24 ਘੰਟਿਆਂ ਲਈ ਸੁਨੇਹੇ ਰੱਖਦਾ ਹੈ, ਜੋ ਕਿ ਸਾਈਨ-ਅਪ ਲਈ ਕਾਫ਼ੀ ਹੈ ਪਰ ਲੰਬੇ ਸਮੇਂ ਦੀ ਸਟੋਰੇਜ ਲਈ ਨਹੀਂ.
ਕੀ ਡਿਵੈਲਪਰ ਟੂਲਜ਼ ਲਈ ਅਸਥਾਈ ਈਮੇਲ ਇਨਬਾਕਸ ਦੀ ਵਰਤੋਂ ਕਰਨਾ ਸੁਰੱਖਿਅਤ ਹੈ?
ਟ੍ਰਾਇਲਾਂ, ਸੈਂਡਬਾਕਸਾਂ ਅਤੇ ਸੈਕੰਡਰੀ ਪਛਾਣਾਂ ਲਈ, ਹਾਂ—ਬਸ਼ਰਤੇ ਤੁਸੀਂ token ਸੁਰੱਖਿਅਤ ਰੱਖੋ, ਦੁਬਾਰਾ ਭੇਜਣ ਦੀਆਂ ਬੇਨਤੀਆਂ ਘੱਟ ਕਰੋ ਅਤੇ ਹਰੇਕ ਟੂਲ ਦੀਆਂ ਸ਼ਰਤਾਂ ਦੀ ਪਾਲਣਾ ਕਰੋ। ਲੰਬੇ ਸਮੇਂ ਦੀ ਬਿਲਿੰਗ ਅਤੇ ਟੀਮ ਦੀ ਵਰਤੋਂ ਲਈ, ਸਥਾਈ ਉਪਨਾਮ ਜਾਂ ਸਮਰਪਿਤ ਸੈਕੰਡਰੀ ਮੇਲਬਾਕਸ ਵਧੇਰੇ ਉਚਿਤ ਹੈ।
ਕੀ ਅਸਥਾਈ ਈਮੇਲ Cursor AI’s ਭੁਗਤਾਨ ਵਾਲੀਆਂ ਸੀਮਾਵਾਂ ਨੂੰ ਪਾਰ ਕਰ ਸਕਦੀ ਹੈ?
ਨਹੀਂ। ਅਸਥਾਈ ਈਮੇਲ ਸਿਰਫ਼ ਤੁਹਾਡੇ ਮੁਲਾਂਕਣ ਨੂੰ ਨਿੱਜੀ ਅਤੇ ਤੁਹਾਡੇ ਇਨਬਾਕਸ ਨੂੰ ਸਾਫ਼ ਰੱਖਦੀ ਹੈ। Cursor AI ਯੋਜਨਾਵਾਂ, ਵਰਤੋਂ ਅਤੇ ਬਿਲਿੰਗ ਦਾ ਪ੍ਰਬੰਧਨ Cursor AI ਖਾਤੇ ਅਤੇ ਬਿਲਿੰਗ ਪ੍ਰਣਾਲੀ ਰਾਹੀਂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ; ਨਵਾਂ ਈਮੇਲ ਪਤਾ ਭੁਗਤਾਨ ਵਾਲੀਆਂ ਸੀਮਾਵਾਂ ਰੀਸੈੱਟ ਕਰਨ ਜਾਂ ਖਰਚਿਆਂ ਤੋਂ ਬਚਣ ਦਾ ਜਾਇਜ਼ ਤਰੀਕਾ ਨਹੀਂ ਹੈ।
ਡੋਮੇਨ ਵਿਭਿੰਨਤਾ ਦਾ ਕੀ ਫਾਇਦਾ ਹੈ?
ਡੋਮੇਨ ਵਿਭਿੰਨਤਾ ਇਸ ਸੰਭਾਵਨਾ ਨੂੰ ਵਧਾਉਂਦੀ ਹੈ ਕਿ ਘੱਟੋ-ਘੱਟ ਇੱਕ ਮਾਰਗ ਤੇਜ਼ ਹੋਵੇ ਅਤੇ ਉਸ ’ਤੇ ਰੋਕ ਨਾ ਹੋਵੇ। ਜੇ ਕੋਈ ਡੋਮੇਨ ਹੌਲਾ ਜਾਂ ਫਿਲਟਰ ਕੀਤਾ ਹੋਇਆ ਲੱਗੇ, ਤਾਂ ਤੁਰੰਤ ਬਦਲ ਦਿਓ—ਵੱਡਾ ਪੂਲ ਅਸਥਾਈ ਬਲੌਕਾਂ ਤੋਂ ਬਚਾਅ ਲਈ ਤੁਹਾਡਾ ਸੁਰੱਖਿਆ ਜਾਲ ਹੈ।
ਕੀ ਮੈਂ ਅਸਥਾਈ ਈਮੇਲ ਇਨਬਾਕਸ ਤੋਂ ਈਮੇਲ ਭੇਜ ਸਕਦਾ ਹਾਂ?
ਨਹੀਂ। ਸਿਰਫ਼ ਸੁਨੇਹੇ ਪ੍ਰਾਪਤ ਕਰਨਾ ਜਾਣ-ਬੁੱਝ ਕੇ ਰੱਖਿਆ ਗਿਆ ਹੈ: ਇਹ ਡੋਮੇਨ ਦੀ ਸਾਖ ਦੀ ਰੱਖਿਆ ਕਰਦਾ ਹੈ ਅਤੇ ਤੁਹਾਡੀ ਪਛਾਣ ਨਾਲ ਜੁੜੇ ਨਿਸ਼ਾਨ ਘੱਟ ਰੱਖਦਾ ਹੈ, ਜਿਸ ਨਾਲ OTP ਦੀ ਭਰੋਸੇਯੋਗਤਾ ਬਿਹਤਰ ਹੁੰਦੀ ਹੈ।
ਜੇ ਮੈਨੂੰ ਇਸ ਦੀ ਬਜਾਏ ਬਹੁਤ ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ ਮੇਲਬਾਕਸ ਚਾਹੀਦਾ ਹੋਵੇ ਤਾਂ ਕੀ ਕਰਾਂ?
ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ ਸੈੱਟਅੱਪ ਵਰਤੋ, ਜਿਵੇਂ ਕਿ 10 ਮਿੰਟ ਦਾ ਮੇਲ ਪਤਾ ਅਜਿਹਾ ਪਤਾ ਜਿਸ ਦੀ ਤੁਹਾਨੂੰ ਦੁਬਾਰਾ ਲੋੜ ਨਾ ਪਵੇ। ਜੇ ਕੋਈ ਵੀ ਸੰਭਾਵਨਾ ਹੈ ਕਿ ਤੁਸੀਂ ਬਾਅਦ ਵਿੱਚ ਤਸਦੀਕ ਕਰੋਗੇ, ਤਾਂ ਇਸ ਦੀ ਬਜਾਏ token-ਅਧਾਰਿਤ ਮੁੜ-ਵਰਤੋਂ ਚੁਣੋ।

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.