Tmailor
तुमचा ईमेल पत्ता डेटा उल्लंघनात आढळल्यास काय करावे
उल्लंघनाच्या अलर्टचा अर्थ कोणीतरी तुमच्या ईमेल खात्यात घुसले आहे असा एकट्याने होत नाही. अलर्टची पुष्टी कशी करावी, तुमच्या पत्त्यासोबत काय लीक झाले हे कसे शोधावे आणि त्याला जुळणारीच पावले कशी उचलावी, हे येथे दिले आहे.
जलद प्रवेश
तुमचा ईमेल डेटा उल्लंघनात आढळला असेल तर काय करावे
तुमचा ईमेल पत्ता डेटा उल्लंघनात दिसणे म्हणजे कोणीतरी तुमच्या ईमेल खात्यात घुसले असे अजिबात नाही. आधी कंपनीच्या अधिकृत वेबसाइटवरून अलर्टची पडताळणी करा आणि दुसरे काय उघडकीस आले ते शोधा. संकेतशब्द लीक झाला असेल, तर तुम्ही तो वापरलेल्या प्रत्येक ठिकाणी तो बदला आणि अधिक मजबूत साइन-इन संरक्षण सुरू करा. कार्ड, बँक किंवा सामाजिक सुरक्षा तपशील लीक झाले असतील, तर संबंधित बँक, क्रेडिट-ब्युरो किंवा IdentityTheft.gov च्या पायऱ्या अनुसरा.
- फक्त ईमेल पत्ता: तुमच्यावर अधिक स्पॅम आणि फिशिंगचे हल्ले होण्याची शक्यता आहे. तुमच्या मेलबॉक्समध्ये कोणीतरी प्रवेश केला याचा हा पुरावा नाही.
- संकेतशब्द उघड झाला किंवा तडजोड झाला असे चिन्हांकित झाले: तो प्रभावित खात्यावर आणि तुम्ही तोच संकेतशब्द वापरलेल्या इतर प्रत्येक खात्यावर बदला.
- खाते ताब्यात घेतल्याची चिन्हे (अपरिचित लॉगिन, बदललेले पुनर्प्राप्ती तपशील, तुम्ही तयार न केलेले फॉरवर्डिंग नियम, तुम्ही न पाठवलेले संदेश): तुमच्या ईमेल प्रदात्याची हॅक झालेल्या खात्याची पुनर्प्राप्ती प्रक्रिया वापरा.
- कार्ड, बँक, सामाजिक सुरक्षा किंवा ओळखपत्राचे तपशील उघडकीस आले: त्या डेटासाठीच्या विशिष्ट पायऱ्या अनुसरा, सामान्य ईमेल चेकलिस्ट नाही.
तुमचा ईमेल डेटा उल्लंघनात आहे का हे कसे कळेल
प्रभावित कंपनीच्या अधिकृत वेबसाइट किंवा अॅपवरून सूचनेची पुष्टी करा, नंतर विश्वासार्ह उल्लंघन-लुकअप आणि तुमचे सेव्ह-पासवर्ड अलर्ट तपासा. कोणत्याही एका लुकअपमध्ये प्रत्येक उल्लंघन असतेच असे नाही, म्हणून तुमच्या पत्त्यासह कोणता डेटा उघडकीस आला हे कळण्यासाठी कंपनीची घटना-सूचना देखील वाचा.
सूचनेतील दुवे न वापरता तिची पडताळणी करा
उल्लंघनाच्या सूचना फिशिंगसाठी आवडता वेष असतो, म्हणून संदेशातील दुव्यांवर क्लिक करू नका किंवा फोन क्रमांकांवर कॉल करू नका. यूकेचे नॅशनल सायबर सिक्युरिटी सेंटर (NCSC) त्याऐवजी संस्थेच्या अधिकृत वेबसाइट किंवा अॅपवरून संपर्क साधण्याचा सल्ला देते. पत्ता स्वतः टाइप करा किंवा तुम्ही आधीच वापरत असलेले अॅप उघडा, नंतर कंपनीचे घटना-पृष्ठ किंवा सहाय्य लेख शोधा.
कंपनीने घटनेचे वर्णन आणि ईमेल पत्ते, संकेतशब्द, फोन क्रमांक किंवा देयक तपशील यांसारख्या कोणत्या डेटा श्रेणी प्रभावित झाल्या असे म्हटले आहे ते पहा. सूचना अस्पष्ट असेल, तर अधिकृत माध्यमातून कंपनीच्या सहाय्य कार्यसंघाला तुमच्याबद्दल कोणता डेटा गुंतला आहे ते विचारा.
Have I Been Pwned तपासा आणि तुमचे सेव्ह-पासवर्ड अलर्ट पहा
Have I Been Pwned ही सुरक्षा संशोधक ट्रॉय हंट यांनी चालवलेली विनामूल्य उल्लंघन-लुकअप सेवा आहे. तुम्ही ईमेल पत्ता टाकता आणि तिच्या डेटासेटमधील ज्ञात उल्लंघने दाखवते ज्यात तो पत्ता समाविष्ट आहे. तिच्या FAQ नुसार ईमेल शोध लॉग केले जात नाहीत आणि ती विनामूल्य "Notify me" अलर्ट देते, जो केवळ देखरेखीखालील पत्त्यालाच पाठवला जातो.
स्वच्छ निकाल म्हणजे तुमचा पत्ता कधीही लीक झाला नाही याचा पुरावा नाही. Have I Been Pwned फक्त त्याने निर्देशांकित केलेली उल्लंघनेच सांगू शकते आणि काही डेटासेट वेगळ्या पद्धतीने हाताळले जातात किंवा कधीही सार्वजनिकपणे समोर येत नाहीत.
तुमची सेव्ह-पासवर्ड साधने उघड झालेले संकेतशब्दही चिन्हांकित करू शकतात. Google Password Manager मध्ये Password Checkup आहे, जे सेव्ह केलेले संकेतशब्द उघड, पुन्हा वापरलेले किंवा कमकुवत असे नोंदवते. iPhone वर, Passwords अॅपचा Security विभाग ज्ञात डेटा लीकमध्ये आढळलेल्या संकेतशब्दांसह कमकुवत किंवा तडजोड झालेले संकेतशब्द ओळखतो. काही इतर संकेतशब्द व्यवस्थापकही अशीच देखरेख देतात. Google ने सूचनेतील दुव्याचे अनुसरण करण्याऐवजी अलर्टची पडताळणी करण्यासाठी थेट Password Checkup उघडण्याची शिफारस केली आहे, जी कोणत्याही सुरक्षा इशाऱ्यासाठी चांगली सवय आहे.
काय लीक झाले यावरून तुम्ही काय करावे हे ठरते
उघडकीस आलेल्या डेटाशी तुमचा प्रतिसाद जुळवा. लीक झालेला ईमेल पत्ता बहुतेक करून तुमचा फिशिंगचा धोका वाढवतो, लीक झालेल्या संकेतशब्दासाठी नवे संकेतशब्द आवश्यक असतात आणि लीक झालेल्या आर्थिक किंवा सामाजिक सुरक्षा तपशीलांसाठी बँक व क्रेडिट-ब्युरोच्या पायऱ्या आवश्यक असतात.

| तुमच्या ईमेलसह उघड झालेला डेटा | मुख्य धोका | काय करावे |
|---|---|---|
| फक्त ईमेल पत्ता | अधिक स्पॅम, फिशिंग आणि बनावट ओळखीचे प्रयत्न | फिशिंगची तक्रार करा, उल्लंघनाच्या विषयावरील संदेशांबाबत सावध रहा आणि तुमचे संकेतशब्द वेगवेगळे ठेवा |
| संकेतशब्द किंवा संकेतशब्द हॅश | कोणीतरी त्या खात्यात किंवा तुम्ही तोच संकेतशब्द पुन्हा वापरलेल्या इतर खात्यांमध्ये साइन इन करत आहे | आपण जिथे तो वापरला तिथे सर्वत्र संकेतशब्द बदला आणि पासकी किंवा MFA जोडा |
| फोन नंबर, घरचा पत्ता किंवा जन्मतारीख | अधिक वैयक्तिकृत फिशिंग आणि सपोर्ट टीम किंवा तुमच्या मोबाइल कंपनीसमोर तुमची बनावट ओळख करून देण्याचे प्रयत्न | कॉल आणि मेसेजबाबत सतर्क राहा आणि तुमच्या मोबाइल कंपनीच्या खात्यावर PIN जोडण्याचा विचार करा |
| कार्ड, बँक, सामाजिक सुरक्षा किंवा ओळखपत्राचे तपशील | फसवे शुल्क किंवा तुमच्या नावावर उघडलेली नवीन खाती | तुमच्या बँकेशी किंवा कार्ड जारी करणाऱ्याशी संपर्क साधा, क्रेडिट फ्रीझचा विचार करा आणि IdentityTheft.gov चे अनुसरण करा |
फोन नंबर, पत्ता किंवा जन्मतारीख उघड झाली म्हणजे सिम स्वॅप होणारच असे नाही. मात्र त्या तपशीलांमुळे सोशल इंजिनिअरिंग सोपे होते, आणि फेडरल ट्रेड कमिशन (FTC) नमूद करते की तुमच्या सेल्युलर खात्यावर PIN किंवा संकेतशब्द सेट केल्यास अनधिकृत बदल रोखण्यास मदत होऊ शकते.
कंपनी म्हणत असेल की संकेतशब्दांचे हॅश उघड झाले आहेत
अनेक कंपन्या संकेतशब्द वाचनीय मजकुराऐवजी हॅश स्वरूपात साठवतात. उल्लंघनाच्या सूचनेत संकेतशब्दांचे हॅश घेतले गेल्याचे म्हटले असेल, तर कंपनीच्या रीसेट सूचनांचे पालन करा आणि तुम्ही तो संकेतशब्द जिथे पुन्हा वापरला असेल तिथे तो बदला. हॅशिंगमुळे संकेतशब्द पुनर्प्राप्त होण्याची शक्यता कमी होऊ शकते, पण हे संरक्षण हॅशिंग पद्धत, तिचे कॉन्फिगरेशन आणि तुमचा संकेतशब्द किती मजबूत होता यावर अवलंबून असते. हॅश केलेला संकेतशब्द लगेच वाचता येईल किंवा कायम सुरक्षित राहील असे गृहीत धरू नका.
अलर्टमध्ये स्टीलर लॉग किंवा मालवेअरचा उल्लेख असेल तर
काही उल्लंघन सूचना "स्टीलर लॉग" मधून येतात; ही कंपनीच्या डेटाबेसमधून कॉपी केलेली नसून संक्रमित डिव्हाइसवरील मालवेअरने गोळा केलेली क्रेडेन्शियल्स असतात. अलर्टमध्ये विशेषतः असे म्हटले असेल, तर विश्वसनीय सुरक्षा सॉफ्टवेअरने प्रभावित डिव्हाइस अद्ययावत करून स्कॅन करा, आणि नंतर तुम्हाला स्वच्छ असल्याची खात्री असलेल्या डिव्हाइसवरून संवेदनशील संकेतशब्द बदला. कंपनीच्या सामान्य उल्लंघनाचा अर्थ तुमच्या फोन किंवा संगणकात मालवेअर आहे असा होत नाही.
संकेतशब्द उघड झाला असेल किंवा पुन्हा वापरला गेला असेल तर
संकेतशब्द उघड झाल्यास त्वरित कार्य करा, कारण कोणीतरी तो ईमेल-आणि-संकेतशब्दाचा संयोग उल्लंघन झालेल्या खात्यावर किंवा इतर साइटवर वापरून पाहू शकतो. प्रभावित खात्यावर तो बदला, आणि नंतर तुम्ही तो अजूनही वापरत असलेल्या इतर सर्व ठिकाणी तो बदला.
प्रभावित खात्यावर तो बदला
ईमेलमधील दुव्याद्वारे नाही, तर साइटचा पत्ता स्वतः टाइप करून साइन इन करा आणि लांब व अद्वितीय नवीन संकेतशब्द सेट करा. साइट परवानगी देत असेल तर तुमचे वापरकर्तानाव बदलण्याचा सल्लाही IdentityTheft.gov देते. तुम्ही लॉग इन करू शकत नसाल, तर कंपनीशी संपर्क साधा आणि खाते कसे पुनर्प्राप्त करावे किंवा बंद करावे ते विचारा.
तुम्ही साइन इन असताना, तुम्ही न केलेले बदल तपासा, विशेषतः खरेदी किंवा आर्थिक साइटवर. शिपिंग पत्ता, जतन केलेली कार्डे, जोडलेली खाती आणि अलीकडील ऑर्डर किंवा व्यवहार पहा.
तुम्ही तो जिथे पुन्हा वापरला तिथे सर्वत्र बदला
लीक झालेला संकेतशब्द वापरणारे इतर कोणतेही खाते धोक्यात आहे, त्या सेवेचे उल्लंघन झाले नसले तरीही. पुढे ते संकेतशब्द बदला, आधी अशा खात्यांपासून सुरुवात करा जी इतर सेवा उघडू शकतात किंवा ज्यांतून पैसे किंवा संवेदनशील माहिती उघड होऊ शकते:
- तुमची ईमेल खाती, कारण जवळपास सर्वच गोष्टींचे संकेतशब्द रीसेट दुवे तिथेच जातात
- बँकिंग, पेमेंट आणि गुंतवणूक खाती
- कार्ड साठवणाऱ्या खरेदी साइट
- सोशल मीडिया, क्लाउड स्टोरेज आणि मोबाइल कंपनीची खाती
तुमचा मुख्य ईमेलचा संकेतशब्द पुन्हा वापरला गेला नसेल, त्यावर धोक्याची खूण झाली नसेल आणि त्यात काही असामान्य हालचाल दिसत नसेल, तर तो आधी बदलण्याची गरज नाही. तो उल्लंघन झालेल्या साइटसोबत समान असेल किंवा स्वतःच्या उल्लंघन सूचनेत दिसला तेव्हा बदला.
संकेतशब्द व्यवस्थापक प्रत्येक खात्यासाठी वेगळा संकेतशब्द तयार करून साठवतो, त्यामुळे हे प्रत्यक्षात सोपे होते. काही संकेतशब्द व्यवस्थापक पुन्हा वापरलेले किंवा उघड झाल्याचे ज्ञात असलेले जतन केलेले संकेतशब्दही चिन्हांकित करू शकतात. संकेतशब्द व्यवस्थापक कंपनीचे उल्लंघन होण्यापासून रोखू शकत नाही, पण अद्वितीय संकेतशब्दांमुळे एक लीक झालेला संकेतशब्द इतर खाती उघडू शकत नाही.
पासकीवर जा किंवा अधिक मजबूत साइन-इन संरक्षण जोडा
साइट पासकीला समर्थन देत असेल, तर संकेतशब्दाऐवजी पासकी वापरण्याचा विचार करा. अन्यथा, अद्वितीय संकेतशब्द वापरा आणि मल्टी-फॅक्टर ऑथेंटिकेशन (MFA) सुरू करा. महत्त्वाच्या खात्यांसाठी ऑथेंटिकेटर अॅप किंवा सुरक्षा की ही अधिक मजबूत निवड आहे. मजकूर-संदेश कोड अजूनही संरक्षण देतात, पण FTC चेतावणी देते की ते सिम स्वॅप थांबवू शकत नाहीत.
जुनी साइन-इन पद्धत काढून टाकण्यापूर्वी, तुमचा पुनर्प्राप्ती ईमेल पत्ता, पुनर्प्राप्ती फोन नंबर, बॅकअप कोड आणि विश्वासार्ह डिव्हाइस ही तुमच्या नियंत्रणातील आहेत याची खात्री करा. दुसरी पद्धत सेट होऊन कार्यरत होईपर्यंत मजकूर-संदेश सत्यापन बंद करू नका, अन्यथा तुम्ही स्वतःला बाहेर लॉक करू शकता.
तुमच्या ईमेल खात्यात कोणी प्रवेश केल्याची चिन्हे असल्यास
दुसऱ्या कंपनीच्या उल्लंघनाचा अर्थ तुमच्या मेलबॉक्समध्ये कोणी प्रवेश केला आहे असा होत नाही. खालील पायऱ्या केवळ तुम्हाला ईमेल खाते ताब्यात घेतल्याची चिन्हे दिसल्यासच लागू होतात, जसे की:
- तुम्ही साइन इन करू शकत नाही, किंवा तुमच्या कृतीशिवाय तुमचा संकेतशब्द किंवा वापरकर्तानाव बदलले गेले आहे
- तुम्ही ओळखत नसलेल्या डिव्हाइस किंवा ठिकाणांवरून येणारे लॉगिन अलर्ट
- तुम्ही जोडले नसलेले पुनर्प्राप्ती ईमेल पत्ते किंवा फोन नंबर
- तुम्ही न लिहिलेले पाठवलेले संदेश, किंवा तुमच्याकडून आलेल्या विचित्र ईमेलची तक्रार करणारे मित्र
तुमच्या प्रदात्याद्वारे खाते पुनर्प्राप्त करा
तुमच्या प्रदात्याचे अधिकृत खाते पुनर्प्राप्ती पृष्ठ वापरा; तिथे त्याचा पत्ता टाइप करून किंवा त्याचे अॅप उघडून पोहोचा. पुन्हा प्रवेश मिळाल्यावर संकेतशब्द बदला, इतर सर्व सत्रे आणि डिव्हाइसमधून साइन आउट करा आणि MFA बंद असेल तर ते चालू करा. एफटीसी तुमचे सुरक्षा सॉफ्टवेअर अद्ययावत करून स्कॅन चालवण्याचाही सल्ला देते.
डिव्हाइस, पुनर्प्राप्ती तपशील, फॉरवर्डिंग नियम आणि कनेक्ट केलेली अॅप्स तपासा
तुम्ही संकेतशब्द रीसेट केल्यानंतरही घुसखोर अशा सेटिंग्ज बदलू शकतो ज्यामुळे त्याला प्रवेश टिकून राहतो किंवा तुमच्या संदेशांच्या प्रती त्याला मिळत राहतात. Google चे हॅक झालेल्या खात्यासाठीचे मार्गदर्शन खालील तपासण्या सुचवते; तुमचा स्वतःचा प्रदाता देत असलेल्या समतुल्य सुरक्षा आणि मेल सेटिंग्ज वापरा.

- डिव्हाइस आणि सत्रे: अलीकडील सुरक्षा क्रियाकलाप तपासा आणि तुम्ही ओळखत नसलेले कोणतेही डिव्हाइस काढून टाका.
- पुनर्प्राप्ती तपशील: तुम्ही सेट केले नसलेला पुनर्प्राप्ती ईमेल पत्ता, फोन नंबर किंवा खाते नाव दुरुस्त करा.
- फॉरवर्डिंग, फिल्टर आणि डेलिगेट्स: तुम्ही तयार केले नसलेले फॉरवर्डिंग नियम, फिल्टर आणि मेल डेलिगेट्स हटवा. दुसऱ्या कोणीतरी पाठवलेले किंवा वाचलेले संदेश आहेत का हे तुमच्या पाठवलेल्या आणि हटवलेल्या फोल्डरमध्ये तपासा.
- कनेक्ट केलेली अॅप्स: तुमच्या खात्यात प्रवेश असलेली, तुम्ही ओळखत नसलेली किंवा आता वापरत नसलेली तृतीय-पक्ष अॅप्स काढून टाका.
संदेश पाठवले गेले असतील तर तुमच्या संपर्कांना सावध करा
जर कोणी तुमच्या खात्यातून मेल पाठवला असेल, तर तुमच्या संपर्कांना सांगा, जेणेकरून ते दुव्यांवर क्लिक करणार नाहीत किंवा तुमच्याकडून आलेल्या दिसणाऱ्या पैशाच्या विनंतीला उत्तर देणार नाहीत.
कार्ड, बँक किंवा सामाजिक सुरक्षा तपशील उघड झाले असल्यास
आर्थिक आणि ओळखीच्या डेटासाठी नवीन संकेतशब्द पुरेसा ठरत नाही अशी पावले उचलावी लागतात. या विभागातील पावले एफटीसीच्या IdentityTheft.gov मार्गदर्शनावर आधारित आहेत आणि ती युनायटेड स्टेट्ससाठी विशिष्ट आहेत. इतरत्र, तुमच्या बँकेसोबतच तुमच्या देशातील राष्ट्रीय सायबर गुन्हे, डेटा संरक्षण आणि क्रेडिट रिपोर्टिंग प्राधिकरणांचा वापर करा.
क्रेडिट किंवा डेबिट कार्ड
कार्डाच्या मागील बाजूस किंवा तुमच्या स्टेटमेंटवर असलेल्या नंबरवरून तुमच्या कार्ड जारीकर्त्याशी संपर्क साधा, उल्लंघनाच्या संदेशातील नंबरवरून नाही. कार्ड रद्द करून नवीन घेण्यास सांगा. अलीकडील व्यवहार तपासा, तुम्ही ओळखत नसलेल्या कोणत्याही व्यवहाराची तक्रार करा आणि नवीन कार्ड क्रमांकासह स्वयंचलित देयके अद्ययावत करा.
बँक किंवा गुंतवणूक खाते
तुम्हाला आधीच खात्री असलेल्या संपर्क तपशीलांचा वापर करून तुमच्या बँक किंवा ब्रोकरेजला काय घडले ते सांगा. IdentityTheft.gov खाते बंद करून नवीन उघडण्याचा सल्ला देते, पण तुमच्या संस्थेच्या विशिष्ट सूचनांचे पालन करा. त्यानंतर नियमितपणे व्यवहार तपासा आणि कोणतीही स्वयंचलित देयके अद्ययावत करा.
सामाजिक सुरक्षा क्रमांक
उघड झालेला सामाजिक सुरक्षा क्रमांक तुमच्या नावावर क्रेडिट उघडण्यासाठी, कर भरण्यासाठी किंवा नोकरी मिळवण्यासाठी वापरला जाऊ शकतो. या मुख्य संरक्षणात्मक पावले आहेत:
- इक्विफॅक्स, एक्सपेरियन आणि ट्रान्सयुनियनसह आपले क्रेडिट गोठवा. तुम्हाला प्रत्येक ब्युरोशी स्वतंत्रपणे संपर्क साधावा लागेल. फ्रीझ विनामूल्य आहे, तुम्ही ती काढेपर्यंत टिकते आणि तुमच्या क्रेडिट स्कोअरवर परिणाम करत नाही. कोणीही कोणत्याही वेळी ती लावू शकतो, पण तुमचा सामाजिक सुरक्षा क्रमांक किंवा ओळखीचे इतर तपशील गळती झाल्यास ती सर्वात महत्त्वाची ठरते. ती नवीन क्रेडिट खाती अडवते; ती विद्यमान कार्ड किंवा खात्यांचा गैरवापर थांबवत नाही.
- फसवणूक सूचनेचा विचार करा. सुरुवातीची सूचना विनामूल्य आहे, एक वर्ष टिकते आणि फक्त एका कॉलची गरज असते: तुम्ही संपर्क केलेल्या ब्युरोने इतर दोन ब्युरोंना कळवणे बंधनकारक आहे.
- AnnualCreditReport.com वर तुमचे क्रेडिट अहवाल तपासा, AnnualCreditReport.com वर, जिथे तुम्ही दर आठवड्याला तिन्ही ब्युरोंचे अहवाल विनामूल्य ऑनलाइन पाहू शकता.
- उल्लंघन केलेल्या कंपनीने ऑफर केल्यास विनामूल्य क्रेडिट मॉनिटरिंग स्वीकारा जर उल्लंघन झालेल्या कंपनीने ती ऑफर केली असेल तर. मॉनिटरिंग तुम्हाला तुमच्या अहवालांवरील हालचालींबद्दल सूचना देते; ती फ्रीझप्रमाणे फसवणूक रोखू शकत नाही.
- आयआरएस आयडेंटिटी प्रोटेक्शन पिन मिळवा. तो दुसऱ्या कोणालाही तुमचा सामाजिक सुरक्षा क्रमांक वापरून बनावट फेडरल कर विवरणपत्र दाखल करण्यापासून रोखण्यास मदत करतो, आणि दरवर्षी नवीन IP PIN तयार केला जातो.
- एखाद्याने नोकरीसाठी आपला नंबर वापरला आहे की नाही हे तपासण्यासाठी माझ्या सामाजिक सुरक्षा खात्यात तुमच्या कामाच्या इतिहासाचे पुनरावलोकन करा.
तुम्हाला न ओळखणारी खाती, कर्जे किंवा कर विवरणपत्रे आढळल्यास, त्यांची IdentityTheft.gov वर तक्रार करा. ही साइट काय घडले यावर आधारित वैयक्तिक पुनर्प्राप्ती योजना तयार करते.
मुलाची माहिती
जर मुलाचा सामाजिक सुरक्षा क्रमांक किंवा इतर ओळखीचे तपशील उघड झाले असतील, तर पालक किंवा संरक्षक प्रत्येक ब्युरोकडून मुलासाठी विनामूल्य क्रेडिट फ्रीझची विनंती करू शकतात. अल्पवयीनांसाठी प्रत्येक ब्युरोची स्वतःची प्रक्रिया असते आणि ती प्रौढांच्या फ्रीझपेक्षा वेगळी असते.
ड्रायव्हिंग लायसन्स, पासपोर्ट किंवा आरोग्य विमा माहिती
जर ड्रायव्हिंग लायसन्सची माहिती उघड झाली असेल, तर तुमच्या राज्याच्या मोटार वाहन विभागाशी संपर्क साधा आणि तो क्रमांक ध्वजांकित करू शकतो का किंवा नवीन जारी करू शकतो का ते विचारा. जर फक्त तुमचा यूएस पासपोर्ट क्रमांक उघड झाला असेल, तर परराष्ट्र विभागाने असे सांगितले आहे की पासपोर्ट हरवला किंवा चोरीला गेल्याची नोंद करण्याची ते शिफारस करत नाही; भौतिक पासपोर्ट पुस्तिका किंवा कार्ड प्रत्यक्षात हरवले किंवा चोरीला गेले असेल तरच तसे करा, कारण नोंद केल्यास ते रद्द होते. जर Medicare, Medicaid किंवा आरोग्य विम्याची माहिती उघड झाली असेल, तर तुम्हाला खरा माहीत असलेल्या क्रमांकावरून कार्यक्रम किंवा विमा कंपनीशी संपर्क साधा, आणि तुम्हाला न मिळालेल्या उपचारांसाठी तुमची दावे आणि Explanation of Benefits विवरणे तपासा. यापैकी कोणत्याही माहितीचा गैरवापर झाल्यास, IdentityTheft.gov वर तक्रार करा.
उल्लंघनाच्या नावाने येणाऱ्या फिशिंगपासून सावध रहा
स्कॅमर खऱ्या उल्लंघनांचा आमिष म्हणून वापर करतात, आणि हे संदेश उल्लंघनाची बातमी येऊन बराच काळानंतरही येऊ शकतात. सामान्य युक्त्यांमध्ये साइन इन करायला सांगणारे "सुरक्षा अद्यतन", भरपाईची ऑफर, तातडीचा संकेतशब्द रीसेट आणि तुमचा डेटा डार्क वेबवर विक्रीसाठी आहे असा इशारा यांचा समावेश होतो. शेवटच्या बाबतीत FTC चा सल्ला त्या सर्वांना लागू होतो: संदेशातील दुव्यावर क्लिक करू नका किंवा त्यातील फोन नंबर वापरू नका. थेट कंपनीच्या साइटवर किंवा अॅपवर जा.
तुम्ही विनंती न केलेल्या सत्यापन कोड किंवा संकेतशब्द रीसेट ईमेलबद्दल सावध रहा. त्यांचा अर्थ असा होऊ शकतो की कोणीतरी तुमचा पत्ता साइन-इन किंवा पुनर्प्राप्ती फॉर्ममध्ये टाकला आहे, पण त्या व्यक्तीला तुमचा संकेतशब्द माहीत आहे हे ते सिद्ध करत नाहीत. कोड सामायिक करू नका किंवा विनंती मंजूर करू नका. खात्याच्या अलीकडील सुरक्षा हालचालींचे पुनरावलोकन करा, आणि संकेतशब्द पुनर्वापर केलेला असेल, तडजोड झालेला म्हणून ध्वजांकित असेल किंवा अनधिकृत प्रवेशाची चिन्हे असतील तर तो बदला.
तुमच्या ईमेल अॅपच्या रिपोर्ट बटणाने फिशिंगची तक्रार करा जेणेकरून त्याचे फिल्टर सुधारतील. अमेरिकेत, घोटाळे आणि फसवणुकीची तक्रार ReportFraud.ftc.gov वर करा, आणि कोणीतरी तुमची माहिती प्रत्यक्षात वापरली असेल तर IdentityTheft.gov वापरा.
जर खाते तुमच्या कामाचे किंवा शाळेचे असेल
उल्लंघन झालेला पत्ता किंवा खाते नियोक्ता किंवा शाळेकडून व्यवस्थापित केले जात असेल, तर मंजूर माध्यमातून त्यांच्या IT किंवा सुरक्षा कार्यसंघाशी संपर्क साधा आणि संस्थेने व्यवस्थापित केलेली सेटिंग्ज बदलण्यापूर्वी त्यांच्या सूचनांचे पालन करा. सूचना केवळ अधिकृत कार्यसंघ किंवा तक्रार पत्त्यासोबत सामायिक करा, सहकाऱ्यांच्या किंवा वर्गमित्रांच्या मोठ्या गटासोबत नाही.
पुढील उल्लंघनापूर्वी तुमचा एक्सपोजर कमी करा
प्रत्येक कंपनीचे उल्लंघन होण्यापासून तुम्ही रोखू शकत नाही, पण एका उल्लंघनातून किती माहिती उघड होते आणि ती किती दूर पसरते हे तुम्ही मर्यादित करू शकता. पासवर्ड मॅनेजरमध्ये साठवलेले वेगळे संकेतशब्द एका गळतीमुळे इतर खाती उघडण्यापासून रोखतात. मायक्रोसॉफ्टने देखील वेगवेगळे ईमेल पत्ते ठेवण्याचा सल्ला दिला आहे, जसे की एक मित्र-कुटुंबासाठी आणि दुसरा ऑनलाइन खात्यांसाठी.
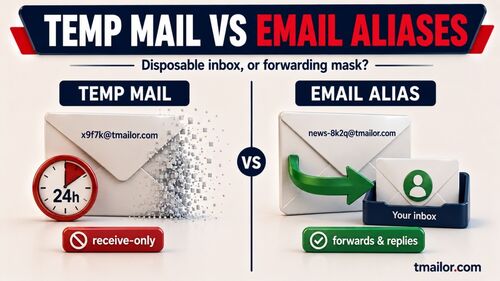
वृत्तपत्रे, कूपन आणि एक-वेळच्या डाउनलोडसारख्या कमी जोखमीच्या साइनअपसाठी, वेगळा पत्ता तुमचा मुख्य इनबॉक्स आणखी एका ग्राहक यादीतून दूर ठेवतो. तुम्ही ठेवू इच्छित असलेल्या खात्यांसाठी कायमस्वरूपी उपनाम योग्य आहे, तर एक-वेळच्या साइनअपसाठी तात्पुरता मेल पत्ता योग्य आहे; टेम्प मेल वि ईमेल उपनामांची आमची तुलना या पर्यायांचे फायदे-तोटे स्पष्ट करते.
तात्पुरते मेल आधीच झालेल्या उल्लंघनाची दुरुस्ती करत नाही आणि ते बँकिंग, काम, आरोग्यसेवा, खाते पुनर्प्राप्ती किंवा आपल्याला ठेवण्याची आवश्यकता असलेल्या कोणत्याही खात्यासाठी नाही. टमेलर केवळ प्राप्त करतो, संलग्नक स्वीकारत नाही आणि ते आल्यानंतर सुमारे 24 तासांनंतर संदेश हटवतो. काही साइट्स डिस्पोजेबल पत्ते देखील अवरोधित करतात.
हा मार्गदर्शक उल्लंघनानंतर काय करावे हे सांगतो. पुढील उल्लंघनापूर्वी तुमचा एक्सपोजर कमी करायचा असेल, तर वाचा डेटा उल्लंघनामुळे काय उघडकीस येऊ शकते हे तात्पुरते मेल कसे मर्यादित करते ते वाचा.
वारंवार विचारले जाणारे प्रश्न
माझा ईमेल पत्ता डेटा उल्लंघनात आढळला तर याचा अर्थ काय?
याचा अर्थ असा की तुमचा ईमेल पत्ता नोंदवलेल्या उल्लंघनाशी संबंधित डेटामध्ये किंवा अन्य उघड झालेल्या डेटासेटमध्ये दिसतो. याचा अर्थ तुमचे ईमेल खाते हॅक झाले आहे असा एकट्याने होत नाही. पासवर्ड, फोन नंबर किंवा देयक तपशील यांसारखे आणखी काय उघड झाले आहे हे पाहण्यासाठी लुकअप निकाल किंवा कंपनीच्या सूचनेचे पुनरावलोकन करा.
फक्त माझा पत्ता लीक झाला असेल तर मला माझा ईमेल पासवर्ड बदलण्याची गरज आहे का?
आवश्यक नाही. तुमचा ईमेल पासवर्ड वेगळा असेल, तो उल्लंघनाचा भाग नसेल आणि तुमच्या खात्यात कोणतीही असामान्य हालचाल दिसत नसेल, तर केवळ पत्ता लीक झाल्यास नवीन पासवर्डची गरज नाही. तुम्ही तो कुठेही पुन्हा वापरला असेल, पासवर्ड साधनाने तो धोकादायक म्हणून चिन्हांकित केला असेल किंवा खाते ताब्यात घेतल्याची चिन्हे दिसल्यास तो बदला.
फक्त माझ्या ईमेल पत्त्यावरून कोणी माझा ईमेल हॅक करू शकतो का?
केवळ ईमेल पत्त्यामुळे कोणालाही तुमच्या खात्यात प्रवेश मिळत नाही. हल्लेखोर त्याचा काय उपयोग करतात यातून जोखीम येते: फिशिंग संदेश पाठवणे, इतर उल्लंघनांमध्ये लीक झालेले पासवर्ड वापरून पाहणे किंवा सपोर्ट टीमकडे तुमची बनावट ओळख करून देणे. वेगळा पासवर्ड आणि MFA किंवा पासकी यामुळे ते प्रयत्न यशस्वी होण्याची शक्यता खूपच कमी होते.
उल्लंघनानंतर मी माझा ईमेल पत्ता बदलावा की हटवावा?
सहसा नाही. तुमचा पत्ता आधीपासूनच अनेक सेवा आणि संपर्कांना माहीत आहे आणि तो बदलणे कमी सुरक्षा फायद्यासाठी खूप काम आहे. वेगळ्या पासवर्ड आणि MFA ने खाते सुरक्षित करणे त्याचे अधिक चांगले संरक्षण करते. जुन्या पत्त्यावरील स्पॅम किंवा फिशिंग नियंत्रणाबाहेर गेल्यास नवीन पत्ता घेणे योग्य ठरू शकते.
मी वापरण्यास सुरक्षित आहे का?
Have I Been Pwned ही सुरक्षा संशोधक Troy Hunt यांची दीर्घकाळ चालणारी, विनामूल्य सेवा आहे आणि त्यांच्या FAQ नुसार ईमेल शोध लॉग केले जात नाहीत. उल्लंघन शोधात केवळ ईमेल पत्ता विचारला जातो, पासवर्ड नाही. कोणत्याही साइटप्रमाणेच, अनपेक्षित संदेशातील दुव्याचे अनुसरण करण्याऐवजी पत्ता स्वतः टाइप करा.
उल्लंघन किंवा लीक झालेला पासवर्ड अनेक वर्षे जुना असेल तर काय?
जुना उल्लंघन डेटा फिरत राहू शकतो, म्हणून तो पासवर्ड अजूनही वापरात असलेल्या सर्व ठिकाणी बदला. तुम्ही तो खूप आधी सर्वत्र बदलला असेल, तर उल्लंघनात इतर कोणता डेटा समाविष्ट होता आणि कोणतेही खाते गैरवापर दर्शवते का ते तपासा. केवळ पत्ता लीक झाल्यास प्रामुख्याने फिशिंगबद्दल सजगता आवश्यक असते, तर उघड झालेल्या आर्थिक, सामाजिक सुरक्षा किंवा ओळख डेटासाठी त्यानुसार संरक्षणात्मक पावले अजूनही आवश्यक असू शकतात.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.