मी न मागितलेला सत्यापन कोड मला का मिळाला?
बहुतेक अनपेक्षित कोड टायपो, साइन-इन किंवा पासवर्ड रीसेटचा प्रयत्न, किंवा घोटाळ्याच्या संदेशातून येतात. तुम्हाला कोणता नमुना दिसत आहे, काय तपासावे आणि कोडसोबत कधीही करू नये अशी एकच गोष्ट कशी ओळखावी हे जाणून घ्या.
जलद प्रवेश
आपल्याला विनंती न केलेला सत्यापन कोड का मिळू शकतो
अनपेक्षित सत्यापन कोड टायपोमुळे, साइन-इन किंवा पासवर्ड रीसेटच्या प्रयत्नामुळे, किंवा तुम्हाला प्रतिसाद देण्यास भाग पाडण्यासाठी तयार केलेल्या स्कॅम संदेशामुळे येऊ शकतो. तुम्ही विनंती न केलेला कोड हा स्वतःच तुमच्या खात्यात प्रवेश झाला आहे किंवा कोणालातरी तुमचा पासवर्ड माहीत आहे याचा पुरावा ठरत नाही. कोड सामायिक करू नका, अनपेक्षित प्रॉम्प्ट मंजूर करू नका आणि संदेशातील दुवे वापरू नका. ज्या सेवेचा उल्लेख आहे ती थेट उघडा आणि तुमच्या खात्यातील क्रियाकलाप तपासा.
कोड कशाचे संरक्षण करतो हे सेवेवर अवलंबून असते. तो नवीन साइनअप, साइन-इन, पासवर्ड रीसेट, पुनर्प्राप्तीचा प्रयत्न, फोन नंबर किंवा पेमेंटसारख्या संवेदनशील कृतीची पुष्टी करू शकतो. म्हणूनच योग्य प्रतिसाद कोडवर नाही, तर त्या पॅटर्नवर अवलंबून असतो.
- एकच कोड, दुसरी कोणतीही चेतावणी नाही: तो टायपो, साइनअप, साइन-इन किंवा रीसेटचा प्रयत्न, किंवा बनावट संदेश असू शकतो. कोड वापरू नका; तुमच्याकडे ते खाते असल्यास ते थेट तपासा.
- कोड सतत येणारे कोड: कोणीतरी वारंवार साइन इन करण्याचा किंवा प्रवेश रीसेट करण्याचा प्रयत्न करत असावे. ते खाते आता तपासा.
- कोड आणि सोबत खाते अलर्ट: नवीन डिव्हाइसवरून साइन-इन, पासवर्ड बदल किंवा पुनर्प्राप्ती बदलाची सूचना असल्यास आजच कारवाई करणे आवश्यक आहे.
- जो कोणी तुम्हाला कोड मागत असेल: तो स्वतःला कोणीही म्हणून सांगत असला तरी तो घोटाळा समजा.
कोणीतरी चुकून तुमचा ईमेल पत्ता किंवा फोन नंबर टाइप केला
लोक अनेकदा स्वतःचे संपर्क तपशील चुकीचे टाइप करतात आणि मग तो कोड त्यांच्याऐवजी तुमच्याकडे येतो. Login.gov चे मदत पृष्ठ "मला विनंती न केलेले एक-वेळचे कोड मिळत आहेत" हे संभाव्य कारण म्हणून नमूद करते, तसेच तुमचा फोन वापरणारा जोडीदार, पालक किंवा मूल यांसारखा एखादा आपल्या स्वतःच्या खात्यात साइन इन करत असल्याचेही सांगते. पुढे काहीही न घडणारा एकच कोड हे अशा गोंधळाचे ठराविक लक्षण आहे.
कोणीतरी साइन इन करण्याचा किंवा तुमचा पासवर्ड रीसेट करण्याचा प्रयत्न केला
नवीन डिव्हाइस किंवा ठिकाणावरून साइन-इन आल्यावर, किंवा कोणी पासवर्ड रीसेट सुरू केल्यावर अनेक सेवा कोड पाठवतात. तो कोणीतरी तुम्हीच दुसऱ्या डिव्हाइसवर असू शकता, तुमचे खाते त्यांच्या खात्याशी गोंधळलेली व्यक्ती असू शकते, किंवा वेगळ्या साइटवरून लीक झालेला पासवर्ड वापरून स्वयंचलित लॉगिनचा प्रयत्न करणारा असू शकतो. सेवेवर अवलंबून, पासवर्डनंतरची दुसरी पायरी म्हणून किंवा पासवर्डशिवाय साइन-इनसाठी मुख्य क्रेडेन्शियल म्हणून कोड असू शकतो, आणि फक्त कोड पाहून कोणता प्रकार आहे हे तुम्ही ओळखू शकत नाही. तो सामायिक करू नका किंवा कुठेही टाकू नका, आणि अधिकृत अॅप किंवा वेबसाइटद्वारे खाते तपासा.
कोणीतरी साइन अप करण्यासाठी तुमचे संपर्क तपशील वापरले
तुम्ही कधीही न वापरलेल्या सेवेसाठी साइनअप कोड येऊ शकतो, कारण एखाद्याने खाते तयार करताना तुमचा ईमेल पत्ता किंवा फोन नंबर टाकला असतो. कोड किंवा पुष्टीकरण दुवा वापरल्याशिवाय बहुतेक सेवा साइनअप पूर्ण करत नाहीत, म्हणून संदेशाकडे दुर्लक्ष करणे सहसा पुरेसे असते. फक्त तपासणी करण्यासाठी खाते तयार करू नका.
हा संदेश फिशिंग आहे, खरा कोड नाही
खात्यावर खरोखर काहीच कारवाई झाली नसली तरी एखादा संदेश सत्यापन सूचनेची नक्कल करून त्यात दुवा, फोन नंबर किंवा "रद्द करण्यासाठी उत्तर द्या" अशी सूचना टाकू शकतो. तुम्हाला कॉल करायला, क्लिक करायला किंवा बनावट पृष्ठावर काहीतरी टाइप करायला लावणे हे त्याचे ध्येय असते. दुवा तपासून पाहू नका. अधिकृत अॅप उघडा किंवा सेवेचा माहीत असलेला वेब पत्ता स्वतः टाइप करा.
सेवेच्या बाजूच्या समस्येमुळे संदेशांची लाट आली
कधीकधी कारण कंपनीच्या बाजूने असते. जानेवारी 2026 मध्ये, इन्स्टाग्रामने अनपेक्षित पासवर्ड रीसेट ईमेलच्या लाटेचे कारण "अशी समस्या ज्यामुळे बाह्य पक्षाला काही इन्स्टाग्राम वापरकर्त्यांसाठी पासवर्ड रीसेट ईमेलची विनंती करण्याची परवानगी मिळाली" असे सांगितले, असे ग्राहक गट व्हिच? नुसार, आणि इन्स्टाग्रामने आपल्या सिस्टममध्ये घुसखोरी झाल्याचे नाकारले. अशा प्रकरणातही सुरक्षित प्रतिसाद तोच असतो: दुव्यांकडे दुर्लक्ष करा आणि अॅपमध्ये खाते तपासा.
आता काय करावे
विनंती न केलेल्या कोडला सर्वात सुरक्षित प्रतिसाद देताना काही मिनिटे लागतात आणि त्यात संदेशाचा वापर कधीही होत नाही. ही पायरी क्रमाने पूर्ण करा आणि खाते ठीक असल्याची खात्री झाल्यावर थांबा.
- कोड कोड सामायिक करू नका, फॉरवर्ड करू नका किंवा मोठ्याने वाचू नका. तो कुठेही टाकू नका किंवा तुम्ही सुरू न केलेला साइन-इन प्रॉम्प्ट मंजूर करू नका. गुगलचे मदत पृष्ठ "Google तुम्हाला मजकूर संदेश कधी पाठवू शकते" असे सांगते की तुम्ही विनंती न केलेल्या मजकूर कोडकडे दुर्लक्ष करून तो हटवू शकता आणि तुम्हाला मिळणारे कोणतेही कोड सामायिक करू नयेत.
- संदेशातील कोणतीही गोष्ट वापरू नका. प्रेषक ओळखीचा वाटत असला तरीही दुवे, फोन नंबर आणि उत्तर देण्याच्या कोणत्याही सूचना वगळा.
- सेवा स्वतः उघडा. अधिकृत अॅप वापरा किंवा तुम्हाला आधीच माहीत असलेला पत्ता टाइप करा, आणि नंतर अलीकडील साइन-इन क्रियाकलाप, साइन-इन केलेली उपकरणे आणि सुरक्षा सूचना पहा. मायक्रोसॉफ्टचे "अलीकडील क्रियाकलाप पृष्ठ काय आहे?" हे स्पष्ट करते की त्यांचे पृष्ठ गेल्या 30 दिवसांतील मायक्रोसॉफ्ट खाते क्रियाकलाप दाखवते आणि असामान्य असे चिन्हांकित केलेल्या कोणत्याही गोष्टीसाठी "हे मी नव्हते" निवडण्याची सोय देते.
- जेव्हा परिस्थितीची गरज असेल तेव्हा संकेतशब्द बदला. क्रियाकलाप अपरिचित वाटत असल्यास, सेवा साइन-इन प्रयत्नाची पुष्टी करत असल्यास, तुम्ही कोड सामायिक केला असल्यास किंवा संकेतशब्द इतर साइटवर पुन्हा वापरला गेला असल्यास हे अधिकृत सेवेद्वारे करा. त्या खात्यासाठी वेगळा संकेतशब्द वापरा.
- अधिक मजबूत मल्टीफॅक्टर प्रमाणीकरण सुरू करा. यू.एस. सायबरसिक्युरिटी अँड इन्फ्रास्ट्रक्चर सिक्युरिटी एजन्सी (CISA) सुरक्षा की हा सर्वात मजबूत पर्याय मानते, त्यानंतर प्रमाणक अॅप, आणि मजकूर किंवा ईमेल कोड सर्वात कमकुवत. खाते त्यापेक्षा मजबूत पर्याय देत नसेल तरच मजकूर किंवा ईमेल कोड वापरण्याचा सल्ला CISA देते.
- कोड कोड येत राहिल्यास सेवेशी संपर्क साधा. अॅपमधील किंवा अधिकृत साइटवरील मदत केंद्र वापरा, संदेशातील क्रमांक नाही.
जर तुमचे नाव दिलेल्या सेवेसह खाते नसेल, तर कोणीतरी तुमच्या ईमेल पत्त्याने किंवा फोन नंबरने साइन अप करत असेल, किंवा संदेश बनावट असेल. त्याकडे दुर्लक्ष करा. तीच सेवा तुमच्याशी संपर्क साधत राहिल्यास अधिकृत वेबसाइटद्वारे तिच्या सहाय्य कार्यसंघाशी संपर्क साधा.
एक कोड, वारंवार येणारे कोड किंवा खाते सूचना: प्रत्येक नमुन्याचा अर्थ काय
कोडच्या संख्येपेक्षा आसपासचे पुरावे अधिक महत्त्वाचे असतात. एक कोड टायपो, साइनअप, साइन-इन किंवा रीसेटचा प्रयत्न, किंवा बनावट संदेशातून येऊ शकतो. वारंवार येणारे कोड खात्याच्या तातडीच्या पुनरावलोकनाचे कारण देतात, तर अपरिचित साइन-इन किंवा खाते-बदल सूचनेसोबत येणारा कोड अधिकृत सेवेद्वारे तात्काळ कारवाईची मागणी करतो.

| तुम्हाला काय दिसते | याचा बहुधा अर्थ काय | काय करावे |
|---|---|---|
| एक कोड, दुसरा कोणताही संदेश नाही | टायपो, साइनअप, साइन-इन किंवा रीसेटचा प्रयत्न, किंवा बनावट संदेश | ते वापरू नका किंवा सामायिक करू नका; तुमच्याकडे ते खाते असल्यास अॅपमध्ये ते तपासा |
| अनेक कोड, किंवा पुन्हा पुन्हा येणारे कोड | कोणीतरी वारंवार साइन इन करण्याचा किंवा प्रवेश रीसेट करण्याचा प्रयत्न करत असेल | क्रियाकलाप आणि उपकरणांचे पुनरावलोकन करा; संकेतशब्द पुन्हा वापरला असेल तर बदला; अधिक मजबूत साइन-इन संरक्षण जोडा |
| एक कोड आणि सोबत साइन-इन, संकेतशब्द किंवा पुनर्प्राप्ती सूचना | साइन-इन किंवा खाते बदल सुरू असू शकतो | आता थेट सेवा उघडा आणि तिच्या खाते सुरक्षा चरणांचे अनुसरण करा |
फक्त कोडवरून पूर्ण चित्र क्वचितच स्पष्ट होते. खात्यात प्रत्यक्षात प्रवेश झाल्याची चिन्हे अधिक निश्चित असतात:
- तुम्ही आता साइन इन करू शकत नाही, किंवा सेवा पुष्टी करते की तुमचा संकेतशब्द किंवा पुनर्प्राप्ती तपशील बदलला आहे.
- तुमचे खाते तुम्हाला ओळख नसलेली उपकरणे, सत्रे किंवा स्थाने दाखवते.
- तुम्ही न केलेले संदेश, पोस्ट किंवा खरेदी दिसून येतात.
- तुमच्या ईमेल खात्यात तुम्ही सेट केलेले नसलेले फॉरवर्डिंग नियम किंवा फिल्टर आहेत.
यापैकी काहीही दिसल्यास, प्रदात्याची अधिकृत खाते पुनर्प्राप्ती प्रक्रिया त्वरित वापरा.
ईमेल कोड, मजकूर कोड आणि साइन-इन प्रॉम्प्ट
चॅनेल बदलल्याने काय तपासावे हे बदलते. ईमेल कोड तुम्हाला ईमेल खाते आणि नमूद केलेल्या सेवेकडे निर्देशित करतो, मजकूर तुमच्या फोन नंबरकडे निर्देशित करतो, आणि मंजुरी प्रॉम्प्ट म्हणजे तुमची वाट पाहणारे साइन-इन आहे.
तुम्हाला अनपेक्षित सत्यापन कोड ईमेल आला असल्यास
अनपेक्षित सत्यापन कोड ईमेल साइनअप, साइन-इन किंवा रीसेट प्रयत्न, टायपो किंवा बनावट संदेशातून येऊ शकतो. नमूद केलेले खाते त्याच्या अधिकृत साइट किंवा अॅपद्वारे तपासा. एखाद्याने तुमच्या मेलबॉक्समध्ये प्रवेश केल्याची इतर चिन्हे असल्यास, अलीकडील सत्रे, पुनर्प्राप्ती ईमेल आणि फोन, पाठवलेले मेल आणि कोणतेही फॉरवर्डिंग नियम किंवा फिल्टर यांचेही पुनरावलोकन करा. तुम्ही तयार केलेला नसलेला फॉरवर्डिंग नियम भविष्यातील संदेश, कोडसह, कॉपी करू शकतो, म्हणून तो काढून टाका आणि मेलबॉक्स सुरक्षित करा.
तुम्हाला मजकूराद्वारे सत्यापन कोड आला असल्यास
उत्तर देऊ नका, संदेशातील कोणत्याही नंबरवर कॉल करू नका, किंवा परिचित थ्रेड असल्याने मजकूर खरा आहे असे गृहीत धरू नका. स्पॅमसारखे दिसणाऱ्या मजकुरासाठी, FTC चे मार्गदर्शक "How To Recognize and Report Spam Text Messages" त्यांना 7726 (SPAM) वर फॉरवर्ड करण्याचा सल्ला देते. खऱ्या सेवेचा नंबर ब्लॉक करण्याबाबत सावधगिरी बाळगा, कारण तुम्हाला नंतर त्याच्या कोडची गरज भासू शकते. कोड किंवा खाते अलर्ट येत असताना तुमचा फोन अचानक सेल्युलर सेवा गमावत असल्यास, तुम्ही आधीच विश्वास ठेवलेल्या चॅनेलद्वारे तुमच्या वाहकाशी संपर्क साधा; सेवा बंद पडण्याची सामान्य कारणे असतात, पण हे संयोजन त्वरित तपासण्यास पात्र आहे.
तुम्हाला साइन-इन मंजुरी प्रॉम्प्ट मिळाला असल्यास
तुम्ही सुरू केलेले नसलेले कोणतेही साइन-इन नाकारा. Apple चे Personal Safety User Guide म्हणते की तुम्हाला ओळखीचे नसलेल्या नवीन डिव्हाइसवरील साइन-इनबद्दल सूचना मिळाल्यास तुम्ही "Don't Allow" निवडावे. वारंवार येणारे प्रॉम्प्ट तुम्हाला थकवण्याचा प्रयत्न असू शकतात, म्हणून फक्त सूचना थांबवण्यासाठी कधीही मंजुरी देऊ नका.
सत्यापन कोड स्कॅम: जेव्हा कोणी कोड मागतो
आपल्या कोडसाठी विनंती करणे हे सर्वात स्पष्ट चेतावणी चिन्ह आहे. एफटीसीचा मार्च 2024 ग्राहक इशारा "सत्यापन कोड काय आहे आणि कोणी मला त्यासाठी का विचारेल?" हे स्पष्टपणे सांगते: "जो कोणी तुम्हाला तुमचे खाते सत्यापन कोड विचारतो तो स्कॅमर आहे." वास्तविक कंपन्या आपण उघडलेल्या स्क्रीनवर स्वत: ला प्रविष्ट करण्यासाठी कोड पाठवतात.

स्क्रिप्ट बदलते, पण मागणी नेहमी कोडचीच असते:
- ""फसवणूक विभाग" कॉल. कॉलर स्वतःला तुमची बँक, सपोर्ट टीम किंवा सरकारी कार्यालय असल्याचे सांगतो आणि म्हणतो की त्यांना तुमच्या खात्याचे संरक्षण किंवा पडताळणी करण्यासाठी कोडची गरज आहे.
- ज्या "चुकून" कोड पाठवणारा मित्र. ओळखीच्या संपर्काकडून आलेला संदेश म्हणतो की एक कोड अपघाताने तुमच्याकडे गेला आणि तुम्हाला तो परत पाठवायला सांगतो. त्या व्यक्तीशी तुम्ही विश्वास ठेवता अशा वेगळ्या चॅनेलद्वारे संपर्क साधा. ते खाते तडजोडलेले किंवा बनावट असू शकते, आणि त्या कोडमुळे एखाद्याला तुमचा फोन नंबर नोंदवता येऊ शकतो किंवा खाते ताब्यात घेता येऊ शकते.
- मार्केटप्लेसवरचा खरेदीदार. Google Voice सत्यापन कोड घोटाळ्याविषयीच्या FTC च्या ऑक्टोबर 2021 च्या इशाऱ्यात असे वर्णन आहे की ऑनलाइन वस्तू विकणाऱ्या लोकांना ते खरे आहेत हे "सिद्ध" करण्यासाठी कोड परत वाचायला सांगितले जाते. FTC चा सल्ला: तुम्ही आधी एखाद्याशी संपर्क साधला नसेल तर त्यांच्याशी कोणताही सत्यापन कोड शेअर करू नका.
अनपेक्षित संपर्काला प्रतिसाद म्हणून कधीही कोड देऊ नका. तुम्ही स्वतः सपोर्ट संभाषण सुरू केले असेल, तर फक्त संस्थेच्या अधिकृत अॅप किंवा वेबसाइटवर दाखवलेल्या सूचनांचे पालन करा आणि कोड संदेशातील इशारा वाचा. खाते तपासण्यासाठी, तुमच्या कार्डावर किंवा त्याच्या अॅपमध्ये असलेल्या तुम्ही आधीच विश्वास ठेवता अशा नंबरवरून कंपनीशी संपर्क साधा आणि ReportFraud.ftc.gov वर घोटाळ्याच्या प्रयत्नांची तक्रार करा.
तुम्ही आधीच कोड शेअर केला असेल किंवा प्रॉम्प्टला मंजुरी दिली असेल तर
त्वरित कृती करा आणि शांत राहा. कोड शेअर केल्याचा अर्थ नेहमीच कोणीतरी आत घुसले असे नसते, पण तसे झाले असू शकते असे गृहीत धरा आणि लगेच खाते सुरक्षित करा.
- सेवा सेवा थेट उघडा आणि संकेतशब्द बदला. त्यानंतर सेवा हा पर्याय देत असल्यास इतर सत्रे किंवा डिव्हाइस साइन आउट करा.
- पुनर्प्राप्ती ईमेल, पुनर्प्राप्ती फोन, मल्टीफॅक्टर पद्धती आणि कोणत्याही बॅकअप कोडसह सुरक्षा सेटिंग्जचे पुनरावलोकन करा, यामध्ये रिकव्हरी ईमेल, रिकव्हरी फोन, मल्टीफॅक्टर पद्धती आणि बॅकअप कोड यांचा समावेश होतो. उदाहरणार्थ, Login.gov अनपेक्षित कोड प्राप्त झालेल्या लोकांना त्यांचा संकेतशब्द बदलण्यास, त्यांच्या प्रमाणीकरण पद्धतींची पुष्टी करण्यास आणि बॅकअप कोड वापरत असल्यास ते पुन्हा तयार करण्यास सांगते.
- जर कोड आर्थिक खात्यासाठी असेल तर आपल्या कार्डवरील नंबर किंवा स्टेटमेंटचा वापर करून तुमच्या बँकेला किंवा कार्ड जारीकर्त्याला कॉल करा
- जर तो कोड आर्थिक खात्यासाठी असेल तर तुमच्या कार्डावर किंवा स्टेटमेंटवर असलेल्या क्रमांकावर कॉल करा.तुमचे ईमेल खाते तपासा.
- जर एखादा मेसेजिंग अॅप किंवा फोन-नंबर सेवा सामील असेल आणि आपण प्रवेश गमावला असेल तर सेवेच्या अधिकृत पुनर्प्राप्ती पायऱ्या वापरा करा.
- ReportFraud.ftc.gov वर त्याची तक्रार नोंदवा ReportFraud.ftc.gov वर तक्रार नोंदवा आणि तुम्हाला "पुनर्प्राप्त" करण्यास "मदत" करण्याचा प्रयत्न करणाऱ्या पुढील संदेशांची अपेक्षा करा. त्यांनाही तितक्याच सावधगिरीने हाताळा.
कमी महत्त्वाच्या साइनअप्स तुमच्या मुख्य इनबॉक्सपासून दूर ठेवणे
तुमचा मुख्य ईमेल पत्ता अनेक महत्त्वाच्या खात्यांसाठी पुनर्प्राप्तीचा मार्ग असतो, म्हणून तो काळजीपूर्वक सांगणे योग्य आहे. कमी महत्त्वाच्या साइनअप्ससाठी वेगळा पत्ता वापरल्यास साइनअप कोड आणि विपणन संदेश तुमच्या प्राथमिक इनबॉक्सपासून दूर राहू शकतात. परंतु एखाद्याने तुमचा खरा ईमेल पत्ता चुकीने टाइप करणे किंवा गैरवापर करणे हे ते थांबवू शकत नाही आणि ते मजबूत संकेतशब्द किंवा मल्टीफॅक्टर प्रमाणीकरणाची जागा घेत नाही.
वृत्तपत्रे, एकदाच केले जाणारे डाउनलोड किंवा तुम्ही कदाचित ठेवणार नाही अशा विनामूल्य चाचण्यांसाठी, तात्पुरता ईमेल पत्ता त्या संदेशांना स्वतःचा इनबॉक्स देतो. यामुळे तुमच्या प्राथमिक इनबॉक्समधील गोंधळ कमी होऊ शकतो, परंतु तिथे येणारा अनपेक्षित कोड तरीही तो कोणी आणि का मागवला हे उघड करत नाही.
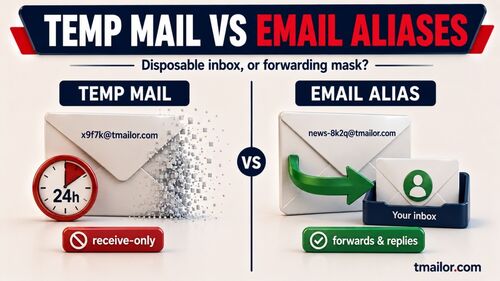
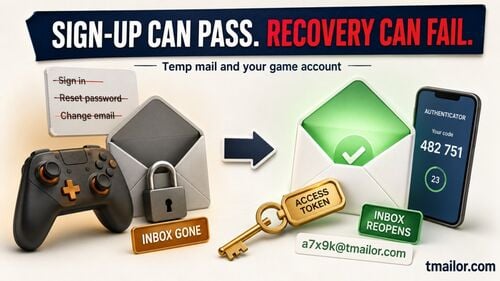
तात्पुरत्या मेलला खऱ्या मर्यादा आहेत आणि सुरक्षिततेच्या दृष्टीने त्या सर्वात महत्त्वाच्या आहेत. Tmailor फक्त प्राप्त करू शकतो, संदेश पोहोचल्यानंतर सुमारे 24 तासांनी नाहीसे होतात आणि पत्ता केवळ त्याच्या access token नेच पुन्हा उघडता येतो. हरवलेला access token पुनर्प्राप्त करता येत नाही, म्हणूनच ऍक्सेस टोकन पुनर्वापर पृष्ठ हा तुम्ही जतन केलेल्या पत्त्याकडे परत जाण्याचा एकमेव मार्ग आहे.
काही सेवांचे कोड तात्पुरत्या पत्त्यांवर अजिबात पोहोचत नाहीत, हे तात्पुरते मेल ओटीपीसह काय कार्य करते आणि काय अयशस्वी होते चे मार्गदर्शक स्पष्ट करते. तुमची बँक, मुख्य ईमेल, फोन सेवा प्रदाता, कामाचे आणि डिव्हाइस खाती तुमच्या नियंत्रणातील कायमस्वरूपी पत्त्यावर ठेवा; अस्थायी मेल मर्यादा आणि जोखीमांचे चा आढावा तात्पुरता इनबॉक्स कुठे योग्य नाही हे सांगतो.
तुम्हाला मिळालेला संदेश "तात्पुरता ChatGPT लॉगिन कोड" असल्यास, चॅटजीपीटी लॉगिन कोड मार्गदर्शक OpenAI च्या विशिष्ट पायऱ्या सांगते. तुमचे पुढील कमी महत्त्वाचे साइनअप वेगळे करण्यास तुम्ही तयार असल्यास, तुम्ही काही सेकंदात एक विनामूल्य तात्पुरता मेल पत्ता तयार पत्ता तयार करू शकता.
वारंवार विचारले जाणारे प्रश्न
अनपेक्षित व्हेरिफिकेशन कोडचा अर्थ एखाद्याला माझा संकेतशब्द माहीत आहे असा होतो का?
असे असू शकत नाही. अनेक सेवा साइनअप, संकेतशब्द रीसेट किंवा संकेतशब्दाशिवाय साइन-इनसाठी कोड पाठवतात, ज्यांना तुमच्या संकेतशब्दाची अजिबात गरज नसते आणि काही कोड चुकीच्या टायपिंगमुळे येतात. खाते थेट तपासा. तुम्हाला अपरिचित क्रियाकलाप दिसल्यास, सेवा साइन-इनच्या प्रयत्नाची पुष्टी करत असल्यास किंवा तुम्ही तो संकेतशब्द इतरत्र पुन्हा वापरत असल्यास संकेतशब्द बदला.
कोड कोणत्या अॅप किंवा खात्यासाठी आहे हे सांगत नसेल तर काय करावे?
ओळख नसलेला कोड संशयास्पद माना आणि त्याच्याशी काहीही करू नका. विचारण्यासाठी उत्तर देऊ नका आणि संदेशातील कोणत्याही गोष्टीला कॉल किंवा टॅप करू नका. एखाद्या विशिष्ट खात्याची काळजी वाटत असल्यास त्या सेवेचे अॅप किंवा वेबसाइट स्वतः उघडा आणि त्याची अलीकडील क्रियाकलाप तपासा.
मी वापरत नसलेल्या सेवेसाठी मला कोड का मिळाला?
साइन अप करताना एखाद्याने तुमचा ईमेल पत्ता किंवा फोन नंबर चुकून टाकला असेल, किंवा तो संदेश बनावट असू शकतो. कोड किंवा दुवा वापरल्याशिवाय बहुतेक सेवा साइनअप पूर्ण करत नाहीत, त्यामुळे सहसा तुम्ही त्याकडे दुर्लक्ष करू शकता. तपासणी करण्यासाठी नवीन खाते तयार करू नका आणि संदेश येत राहिल्यास त्या सेवेच्या अधिकृत वेबसाइटद्वारे सेवेशी संपर्क साधा.
मला वेगवेगळ्या अॅप्सकडून OTP संदेश का येत आहेत?
तुमचा ईमेल पत्ता किंवा फोन नंबर चुकून किंवा हेतुपुरस्सर अनेक अॅप्समध्ये टाकला गेला असेल आणि काही संदेश फिशिंगचे असू शकतात. वेगवेगळ्या अॅप्सकडून येणारे OTP संदेश स्वतःच एक समन्वित हल्ला असल्याचे सिद्ध करत नाहीत. प्रत्येक नाव दिलेली सेवा थेट तपासा, त्या खात्यांमध्ये तुम्ही पुन्हा वापरत असलेला कोणताही संकेतशब्द बदला आणि जिथे उपलब्ध असेल तिथे अधिक मजबूत साइन-इन संरक्षण सुरू करा.
मी नको असलेले सत्यापन कोडचे संदेश ब्लॉक करू शकतो का?
तुम्ही प्रेषक ब्लॉक करू शकता किंवा फोनचे स्पॅम फिल्टरिंग वापरू शकता, आणि FTC स्पॅम संदेश 7726 (SPAM) वर फॉरवर्ड करण्याचा सल्ला देते. मात्र खऱ्या सेवेचा नंबर ब्लॉक केल्यास पुढे तुम्हाला लागणारे कोडही थांबू शकतात. संदेश तुम्ही वापरत असलेल्या सेवेकडून येत असतील, तर ते खाते सुरक्षित करा आणि त्याऐवजी त्या सेवेच्या सपोर्ट टीमशी संपर्क साधा.
मी विनंती न केलेल्या संकेतशब्द रीसेट ईमेलचे काय करावे?
न मागवलेला रीसेट संदेश सहसा असा अर्थ देतो की रीसेटची विनंती झाली होती, पण ती पूर्ण झाली नाही. त्यातील दुवे वापरू नका. तुमचा संकेतशब्द आणि पुनर्प्राप्ती तपशील बदललेले नाहीत याची खात्री करण्यासाठी सेवा थेट उघडा, विशेषतः संदेशात बदल आधीच झाल्याचे म्हटले असल्यास.
प्रत्येक प्रकरणाला लागू होणारा नियम
संदेश कशामुळे आला हे काहीही असो, तुम्ही न मागवलेला कोड कोणासोबतही शेअर करू नका किंवा वापरू नका. नाव दिलेले खाते त्याच्या अधिकृत अॅप किंवा साइटद्वारे तपासा. कोड येत राहिल्यास, तुम्हाला अनोळखी हालचाल दिसल्यास, तुम्ही कोड शेअर केला असल्यास किंवा तुम्ही सुरू न केलेली मंजुरीची विनंती मंजूर केली असल्यास ते खाते लगेच सुरक्षित करा. तुमची अडचण उलटी असेल, म्हणजे तुम्ही मागवलेला कोड कधीच न आला असेल, तर OTP कोड का येत नाहीत ते पहा.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.