Tmailor
मी ओटीपी पडताळणी कोडसाठी तात्पुरती मेल सुरक्षितपणे वापरू शकतो का? काय कार्य करते आणि काय अयशस्वी होते
होय, तात्पुरते मेल अनेक ईमेल ओटीपी कोड प्राप्त करू शकतात. जेव्हा एखादी साइट डिस्पोजेबल पत्ते नाकारते, प्रेषक विलंब करतो किंवा इनबॉक्स आधी अनुपलब्ध होतो तेव्हा ते अयशस्वी होतात. ईमेल कोड एसएमएस आणि प्रमाणक अॅप्सशी कसे तुलना करतात आणि जेव्हा कोड कधीच येत नाही तेव्हा काय करावे ते पहा.
जलद प्रवेश
महत्त्वाच्या गोष्टी
होय. जेव्हा सेवा ईमेलद्वारे कोड पाठवते, डिस्पोजेबल पत्ते स्वीकारते आणि संदेश किंवा इनबॉक्स अनुपलब्ध होण्यापूर्वी ते वितरित करते तेव्हा तात्पुरते इनबॉक्स ओटीपी किंवा सत्यापन कोड प्राप्त करू शकते. टेम्प मेल एसएमएस कोड किंवा प्रमाणक-अॅप कोड प्राप्त करू शकत नाही. जर एखादी साइट डिस्पोजेबल ईमेल नाकारत असेल तर निर्बंध टाळण्याचा प्रयत्न करण्याऐवजी आपण नियंत्रित केलेला दीर्घकालीन पत्ता वापरा.
- फक्त ईमेल. तात्पुरते मेल ईमेलद्वारे पाठविलेले कोड प्राप्त करते. त्याला कोणताही फोन नंबर नाही, म्हणून ते मजकूर संदेश, व्हॉइस कॉल किंवा प्रमाणक अॅपमध्ये व्युत्पन्न केलेले कोड प्राप्त करू शकत नाही.
- तीन अटी. सेवेने ईमेलद्वारे कोड पाठविणे आवश्यक आहे, पत्ता स्वीकारणे आवश्यक आहे आणि आपण अद्याप इनबॉक्स उघडू शकत असताना ते वितरित करणे आवश्यक आहे.
- नकार अंतिम आहे. जेव्हा एखादी साइट डिस्पोजेबल ईमेल नाकारते किंवा एखाद्या खात्याला नंतर पुनर्प्राप्तीची आवश्यकता असते, तेव्हा त्याऐवजी आपण नियंत्रित केलेल्या दीर्घकालीन ईमेलसह साइन अप करा.
- महत्त्वाच्या खात्यांसाठी मजबूत साइन-इन. ईमेल केलेले आणि मजकूर केलेले कोड हे साइन-इन संरक्षणाचे कमकुवत रूप आहेत; एक प्रमाणक अॅप मजबूत आहे आणि पासकी फिशिंगचा प्रतिकार करते.
टेम्प मेल ओटीपी कोड प्राप्त करू शकतो?
होय. जेव्हा सेवा ईमेलद्वारे कोड पाठवते तेव्हा तात्पुरते ईमेल सत्यापन कोड प्राप्त करू शकतात. एक डिस्पोजेबल इनबॉक्स कायमस्वरुपी मेलबॉक्स म्हणून समान मानक एसएमटीपी मार्गावर मेल स्वीकारतो: सेवा संदेश तयार करते, त्याचा मेल सर्व्हर तो बंद करतो आणि टेम्प मेल सर्व्हर तो स्वीकारतो. आपण डिस्पोजेबल इनबॉक्समध्ये नवीन असल्यास, तात्पुरते मेल कसे कार्य करते याबद्दल आमचे मार्गदर्शक मूलभूत गोष्टींचा समावेश करते.
कोड आपल्यापर्यंत पोहोचतो की नाही हे तात्पुरत्या मेलवर कमी आणि प्रेषकावर अधिक अवलंबून असते. डिस्पोजेबल पत्ता स्वीकारायचा की नाही, तो किती वेगाने पाठवतो आणि कोड किती काळ वैध राहतो हे सेवा ठरवते. या पृष्ठाचा उर्वरित भाग वितरण केव्हा कार्य करते, कोड का अयशस्वी होतात, ईमेल कोड इतर सत्यापन पद्धतींशी कसे तुलना करतात आणि जेव्हा एखादी व्यक्ती येत नाही तेव्हा काय करावे याचा समावेश आहे.
ईमेल ओटीपी वि एसएमएस ओटीपी, प्रमाणक अॅप्स आणि पासकी
ईमेल ओटीपी हा इनबॉक्समध्ये पाठविला जाणारा वन टाइम कोड आहे. एसएमएस ओटीपी फोन नंबरवर जातो. एक प्रमाणक अॅप (टीओटीपी) आपल्या स्वत: च्या डिव्हाइसवर कोड व्युत्पन्न करतो आणि पासकी टाइप केलेल्या कोडची जागा क्रिप्टोग्राफिक साइन-इनने घेते. तात्पुरते मेल केवळ पहिल्या एकास मदत करू शकते. आपण काळजी घेत असलेल्या खात्यांसाठी, पासकी किंवा प्रमाणक अॅप आपल्याला वितरित केलेल्या कोणत्याही कोडपेक्षा आपले अधिक चांगले संरक्षण करते.
दोन भिन्न कामे "कोड" हा शब्द सामायिक करतात. ईमेल केलेला कोड बर् याचदा पुष्टी करतो की आपण साइनअप दरम्यान ईमेल पत्ता नियंत्रित करता. याउलट, लॉगिन कोड हा साइन इन करण्याचा एक भाग आहे. एनआयएसटीची डिजिटल ओळख मार्गदर्शक तत्त्वे (एसपी 800-63 बी -4) म्हणतात की ईमेलचा वापर आउट-ऑफ-बँड प्रमाणीकरणासाठी केला जाऊ नये, तर कोड जे केवळ ईमेल पत्त्याची पुष्टी करतात किंवा पुनर्प्राप्ती कोड त्या नियमाच्या बाहेर येतात. बर् याच सेवा समान विभाजनाचे अनुसरण करतात: ते नवीन पत्त्याची पुष्टी करण्यासाठी कोड ईमेल करतात, नंतर साइन-इनसाठी फोन, अॅप किंवा पासकी ऑफर करतात.

| पद्धत | कोड कोठून येतो | मुख्य कमकुवतपणा | फिशिंग-प्रतिरोधक? | टेम्प मेल मदत करू शकते? |
|---|---|---|---|---|
| ई-मेल ओटीपी | इनबॉक्समध्ये पाठविले | जो कोणी तो इनबॉक्स उघडू शकतो तो कोड वाचू शकतो. ते फिशिंग केले जाऊ शकते | नाही | होय, डिस्पोजेबल ईमेल स्वीकारणार् या कमी-स्टेक साइनअपसाठी |
| एसएमएस ओटीपी | फोन नंबरवर पाठवले | सिम स्वॅप, SS7 इंटरसेप्शन, पुनर्नवीनीकरण केलेले नंबर; ते फिशिंग होऊ शकते | नाही | नाही. टमेलरकडे कोणताही फोन नंबर नाही |
| प्रमाणक कोड (TOTP) | तुमच्या डिव्हाइसवर व्युत्पन्न | सहा-अंकी कोड अजूनही फिश होऊ शकतो; सामायिक केलेले रहस्य संरक्षित राहिले पाहिजे | नाही | नाही. ते तुमच्या डिव्हाइसवरील अॅपमध्ये राहते |
| पासकी | तुमच्या डिव्हाइसवर किंवा तुमच्या पासवर्ड व्यवस्थापकामध्ये FIDO क्रेडेन्शियल | खात्यावरील कमकुवत फॉलबॅक किंवा पुनर्प्राप्ती पद्धती | होय | नाही. ते तुमच्या डिव्हाइस किंवा पासवर्ड व्यवस्थापकाशी जोडलेले आहे |
ईमेल, SMS आणि TOTP कोड सर्व फिश होऊ शकतात, परंतु त्यांचे धोके एकसारखे नाहीत. SMS मध्ये सिम-स्वॅप, SS7 आणि पुनर्नवीनीकरण केलेल्या नंबरचा धोका वाढतो; ईमेल कोड केवळ मेलबॉक्सइतकाच सुरक्षित असतो; आणि TOTP सामायिक रहस्याच्या संरक्षणावर अवलंबून असते. सार्वजनिक मार्गदर्शन या फरकांना समर्थन देते. CISA च्या फॅक्ट शीट "फिशिंग-प्रतिरोधक MFA लागू करणे" मध्ये अॅप-आधारित कोड SMS किंवा व्हॉइस कोडच्या वर ठेवले आहेत, ज्यांना ते शेवटचा उपाय म्हणतात, तसेच दोन्ही फिशिंगसाठी खुले आहेत हे नमूद केले आहे. CISA म्हणते की अॅप-आधारित कोड सिम स्वॅप किंवा SS7 हल्ल्यांच्या संपर्कात येत नाहीत आणि ते PKI-आधारित MFA सह FIDO/WebAuthn ला एकमेव व्यापकपणे उपलब्ध फिशिंग-प्रतिरोधक प्रमाणीकरण म्हणून वर्णन करते. वन-टाइम पासवर्डसाठी MDN चे मार्गदर्शक समान निष्कर्षापर्यंत पोहोचते: OTP चे सर्व प्रकार फिशिंगसाठी असुरक्षित आहेत, SMS इंटरसेप्शनविरूद्ध ईमेलपेक्षा खूपच कमकुवत आहे आणि सामान्य साइन-इनसाठी पासकी ही चांगली निवड आहे.
पासकी हे FIDO मानकांवर आधारित साइन-इन क्रेडेन्शियल आहे आणि FIDO अलायन्स पासकीला फिशिंग-प्रतिरोधक म्हणून वर्णन करते. संरक्षण पासकी साइन-इन स्वतःला कव्हर करते. जर एखादे खाते अजूनही SMS रीसेटसारख्या कमकुवत फॉलबॅकला परवानगी देत असेल, तर ते फॉलबॅक कमकुवत स्थान राहू शकते.
साइट्स ईमेलऐवजी फोन नंबर का विचारतात?
काही साइट्स अतिरिक्त गैरवर्तन-विरोधी सिग्नल म्हणून किंवा पुनर्प्राप्ती चॅनेल म्हणून फोन सत्यापन वापरतात. यामुळे फसवणूक दूर होत नाही आणि फोन-आधारित पुनर्प्राप्तीचे स्वतःचे धोके असतात: सिम स्वॅप, नंबर पोर्टिंग आणि पुनर्नवीनीकरण केलेले नंबर. NIST फोन नेटवर्कवर पाठवलेल्या कोडला "प्रतिबंधित" पद्धत मानते आणि सेवांना त्यावर अवलंबून राहण्यापूर्वी सिम बदल किंवा नंबर पोर्टिंगसारख्या चिन्हांकडे लक्ष देण्यास सांगते. जर तुमचे ध्येय असे मेलबॉक्स असेल ज्याला फोनची अजिबात आवश्यकता नाही, तर फोन नंबरशिवाय ईमेल तयार करण्यासाठी आमचे मार्गदर्शक कोणते प्रदाता विचारतात आणि कोणते नाही हे समाविष्ट करते.
टमेलर आपल्याला तात्पुरता फोन नंबर देतो का?
नाही. Tmailor ही केवळ प्राप्त करणारी ईमेल सेवा आहे. हे फोन नंबर प्रदान करत नाही आणि एसएमएस किंवा व्हॉइस कोड प्राप्त करू शकत नाही. जर एखाद्या वैध सेवेस एसएमएसची आवश्यकता असेल तर आपण नियंत्रित केलेला नंबर वापरा आणि वापरण्याची परवानगी आहे किंवा सुरू न ठेवणे निवडा. टमेलर आपल्यासाठी ती पायरी पूर्ण करू शकत नाही.
महत्त्वाच्या कोणत्याही कोड किंवा खात्यासाठी सार्वजनिक प्राप्त-SMS वेबसाइट्स टाळा. त्या साइट्स डिझाइननुसार येणारे मजकूर खुल्या पृष्ठावर पोस्ट करतात, त्यामुळे तुमच्यासाठी असलेला कोड कोणीही वाचू शकतो. एका वर्षासाठी 29 सार्वजनिक SMS गेटवेचे निरीक्षण करणाऱ्या संशोधकांनी (मोरेनो आणि सहकारी, "तुमचा कोड 0000 आहे," 2023) 17,141 नंबरवर पाठवलेले 70 दशलक्षाहून अधिक संदेश गोळा केले. पुन्हा वापरलेल्या नंबरमध्ये दुसरा धोका असतो. दोन यूएस वाहकांमधील नंबर रीसायकलिंगवरील प्रिन्स्टनच्या अभ्यासात (केविन ली आणि अरविंद नारायणन, eCrime 2021) असे आढळले की 259 नमुना उपलब्ध नंबरपैकी 215 पुनर्नवीनीकरण केले गेले आणि किमान एका हल्ल्यासाठी असुरक्षित होते. अभ्यासात असेही आढळले की सहा लोकप्रिय वेबसाइट्सवर पासवर्ड पुनर्प्राप्तीद्वारे खाते ताब्यात घेण्यास 259 पैकी 171 नंबर असुरक्षित होते आणि 200 पुनर्नवीनीकरण केलेल्या नंबरपैकी 19 नंबरांना एका आठवड्यात पासकोडसारखे सुरक्षा-संवेदनशील संदेश प्राप्त होत राहिले.
तात्पुरता मेल कुठे योग्य आहे
कमी जोखमीच्या साइनअपवर ईमेल केलेल्या कोडसाठी तात्पुरता मेल चांगला पर्याय आहे: एक मंच, एक वृत्तपत्र, एक-वेळचे डाउनलोड किंवा तुम्ही कदाचित ठेवणार नाही अशी उत्पादन चाचणी. तुम्ही ठेवण्याची योजना आखत असलेल्या खात्यासाठी, दीर्घकालीन ईमेल वापरा आणि खाते सेट झाल्यावर प्रमाणक अॅप किंवा पासकी चालू करा. कोड कोणतेही चॅनेल वापरत असले तरी, तुमच्याशी संपर्क साधून तो मागणाऱ्या व्यक्तीला तो देऊ नका. तुम्ही ज्या सेवेत किंवा अॅपमध्ये सत्यापन सुरू केले आहे तिथेच कोड प्रविष्ट करा.
OTP डिलिव्हरी सहसा कधी कार्य करते
तात्पुरत्या मेलवर डिलिव्हरी तेव्हा कार्य करते जेव्हा तीन गोष्टी जुळतात: सेवा ईमेलद्वारे कोड पाठवते, ती डिस्पोजेबल पत्ते स्वीकारते आणि प्राप्त करणारा सर्व्हर चालू असून संदेश त्वरित स्वीकारतो. साइटनुसार धोरणे मोठ्या प्रमाणात बदलतात, त्यामुळे साइट तुमच्या पत्त्यासह काय करते हाच एकमेव विश्वासार्ह सिग्नल आहे.

मोठा डोमेन पूल काय करतो आणि काय करत नाही
Tmailor 500+ डोमेनवर पत्ते ऑफर करते, ज्यामुळे तुम्हाला तात्पुरता पत्ता निवडता येतो. यामुळे डिलिव्हरीची हमी मिळत नाही किंवा साइटचे डिस्पोजेबल-ईमेल धोरण बदलत नाही. जर एखादी साइट पत्ता नाकारत असेल, तर त्या निर्णयाचा आदर करा आणि अधिक डिस्पोजेबल पत्ते वापरण्याऐवजी तुम्ही नियंत्रित केलेला दीर्घकालीन ईमेल वापरा.
गती घटक
ओटीपी कोड वेळेच्या दृष्टीने संवेदनशील असतात, त्यामुळे प्राप्त करणारी बाजूही महत्त्वाची असते. Tmailor Google MX सर्व्हरद्वारे इनबाउंड मेल घेते, म्हणून प्रेषक मोठ्या प्रमाणात वापरल्या जाणाऱ्या मेल मार्गाकडे जातात आणि सामान्य पुनर्प्रयत्न डिझाइन केल्याप्रमाणे कार्य करतात. हे यंत्रणेचे वर्णन करते, वेगाची हमी नाही; पार्श्वभूमी येणार् या ईमेलसाठी टीमेलर Google चे सर्व्हर का वापरते यात आहे. प्रेषकाने अद्याप न पाठविलेला संदेश कोणत्याही इनबॉक्समध्ये प्राप्त होऊ शकत नाही.
ओटीपी कोड का अयशस्वी होतात?
जेव्हा ओटीपी डिस्पोजेबल इनबॉक्समध्ये पोहोचत नाही, तेव्हा कारण सहसा तीनपैकी एका गटात येते. प्रत्येकाला वेगळ्या प्रतिसादाची आवश्यकता असते, म्हणून पुन्हा प्रयत्न करण्यापूर्वी आपण कोणत्या परिस्थितीला सामोरे जात आहात हे जाणून घेणे उपयुक्त ठरते. जर तुमच्या तात्पुरत्या मेलला ईमेल अजिबात मिळत नसतील तर प्रथम प्रत्येक संदेश गहाळ आहे की फक्त एका साइटचा कोड आहे ते तपासा. एक गहाळ कोड सामान्यतः प्रेषक, त्याचे पत्ता धोरण किंवा वितरण चॅनेलकडे निर्देश करतो; अनेक असंबंधित प्रेषकांकडून काहीही न येणे इनबॉक्स किंवा प्राप्त सेवेकडे लक्ष वेधते.
साइट डिस्पोजेबल पत्ते नाकारते
काही सेवा डिस्पोजेबल डोमेनच्या अंतर्गत किंवा तृतीय-पक्षाच्या सूचींविरूद्ध साइनअप तपासतात. ते त्रुटीसह साइनअपवर पत्ता नाकारू शकतात किंवा फॉर्म स्वीकारू शकतात आणि कधीही कोड पाठवू शकत नाहीत. कोणत्याही प्रकारे, त्यास साइटचा निर्णय माना आणि त्या खात्यासाठी आपण नियंत्रित केलेला दीर्घकालीन ईमेल वापरा. वेबसाइट्स डिस्पोजेबल डोमेन का नाकारतात याबद्दलचे आमचे मार्गदर्शक हे फिल्टरिंग कसे कार्य करते हे स्पष्ट करते.
कोड विलंबित आहे किंवा कधीही पाठविला जात नाही
संदेश पाठवणारे रांग आणि थ्रॉटल संदेश आणि काही पाठविण्यापूर्वी गैरवर्तन विरोधी तपासणी चालवतात. रिसीव्हिंग सर्व्हर पहिला प्रयत्न देखील पुढे ढकलू शकतो, ग्रेलिस्टिंग नावाचे स्पॅम-नियंत्रण तंत्र, म्हणून प्रेषकाच्या मेल सर्व्हरने पुन्हा प्रयत्न केल्यानंतरच कोड येतो. पुन्हा पुन्हा "रीसेंड" दाबल्यास कूलडाउन होऊ शकतो आणि नवीन कोड बऱ्याचदा मागील रद्द करतो. उघड्या असलेल्या इनबॉक्समध्ये थोडा विलंब निरुपद्रवी आहे, परंतु तो 10 मिनिटांच्या काउंटडाउनला मागे टाकू शकतो.
कोड इतरत्र गेला
कोड आपण पहात असलेल्या पत्त्यापेक्षा वेगळ्या पत्त्यावर गेला असेल, विद्यमान खात्यासाठी आधीच फाईलवर असलेल्या ईमेलवर किंवा एसएमएस किंवा अॅप प्रॉम्प्ट सारख्या दुसऱ्या चॅनेलवर गेला असेल. टाइम्ड इनबॉक्स आधीच नवीन पत्त्यावर स्विच केल्यानंतर कोड देखील येऊ शकतो. प्लॅटफॉर्म नोट्ससह कारण-दर-कारण वॉकथ्रूसाठी, ओटीपी ईमेल न येण्याची 12 कारणे मार्गदर्शक पहा.
इनबॉक्स प्रकारानुसार ओटीपी विश्वसनीयता
प्रकटीकरण: Tmailor हा ब्लॉग प्रकाशित करतो आणि Tmailor खालील तुलनेत पुन्हा वापरण्यायोग्य-इनबॉक्स उदाहरण आहे. त्याच्या मर्यादा देखील लागू होतात: हे केवळ प्राप्त होते, संदेश पोहोचल्यानंतर सुमारे 24 तास दृश्यमान राहतात, हरवलेले ऍक्सेस टोकन पुनर्प्राप्त केले जाऊ शकत नाही आणि काही साइट्स डिस्पोजेबल डोमेनला पूर्णपणे नाकारतात.
सर्व तात्पुरते मेल सत्यापनासाठी एकसारखे वागत नाहीत. आपण इनबॉक्स किती काळ वाचू शकता आणि आपण नंतर त्याच पत्त्यावर परत येऊ शकता की नाही हे निर्णायक घटक आहेत. आपल्याला द्रुत वेळेचा इनबॉक्स हवा असल्यास, टमेलरचा 10 मिनिटांचा मेल 10 मिनिटांच्या काउंटडाउनसह सुरू होतो जो आपण 60 मिनिटांपर्यंत वाढवू शकता. रँक, गरजेनुसार निवडीसाठी, ओटीपी ब्रेकडाउनसाठी सर्वोत्तम तात्पुरती मेल पहा.
| इनबॉक्स मॉडेल | आपण ते किती वेळ वाचू शकता? | तुम्ही नंतर परत येऊ शकता का? | ओटीपी फिट | साठी सर्वोत्तम |
|---|---|---|---|---|
| टाइम्ड इनबॉक्स (10 मिनिटांचा मेल) | काउंटडाउन, सहसा 10 मिनिटे; टमेलर उर्वरित 60 मिनिटांपर्यंत वाढविला जाऊ शकतो | सहसा नाही; Tmailor वर, अलीकडील पत्ता त्याच डिव्हाइसवर इतिहासात राहतो जेव्हा तो अद्याप उपलब्ध असतो | इन्स्टंट कोडसाठी दंड; डिलिव्हरीला उशीर झाल्यास धोकादायक | एक-वेळचे वाचन जे आपण कधीही पुन्हा भेट देणार नाही |
| पुन्हा वापरण्यायोग्य इनबॉक्स (Tmailor) | प्रत्येक संदेश आल्यानंतर सुमारे 24 तास दृश्यमान राहतो | होय, कोणत्याही डिव्हाइसवर, जतन केलेल्या ऍक्सेस टोकनसह | जेव्हा साइट पत्ता स्वीकारते तेव्हा चांगले; विलंब आणि नंतरचे कोड कव्हर करते | तुम्हाला पुन्हा आवश्यक असलेले साइनअप, मल्टी-स्टेप फ्लो |
| सार्वजनिक सामायिक इनबॉक्स | प्रदात्यानुसार बदलते | ज्याला पत्ता माहित आहे तो तो उघडू शकतो | सामान्यतः नकार दिला जातो आणि कोड इतरांना दृश्यमान असतो | केवळ कमी जोखमीच्या थ्रोअवे चाचण्या |
OTP कोड किती काळ वैध राहतात
पाठवणारी सेवा कालबाह्यता सेट करते, तुमचा ईमेल प्रदाता नाही. लॉगिन आणि साइनअप कोड बऱ्याचदा फक्त काही मिनिटे टिकतात, तर ईमेल-सत्यापन दुवे आणि पुनर्प्राप्ती कोड जास्त काळ टिकू शकतात; स्क्रीन किंवा ईमेल सहसा किती काळ सांगते. NIST ला 10 मिनिटांत आउट-ऑफ-बँड प्रमाणीकरण पूर्ण करणे आवश्यक आहे, परंतु तो नियम त्याच्या मानकांची पूर्तता करणाऱ्या साइन-इन चरणांना लागू होतो, प्रत्येक ईमेल केलेल्या कोडला नाही. स्क्रीनवरील काउंटडाउनला खरी मर्यादा मानून घ्या.
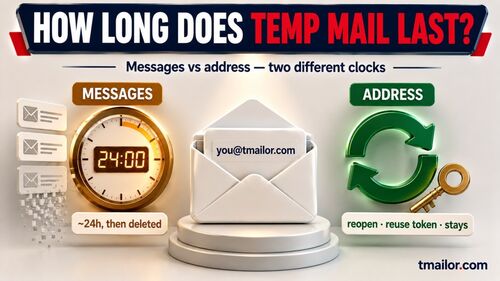
कोड लाइफटाइम आणि मेसेज लाइफटाइम या वेगवेगळ्या घड्याळे आहेत. Tmailor वर, संदेश आल्यानंतर सुमारे 24 तास दृश्यमान राहतो, तर त्यातील कोड काही मिनिटांत कालबाह्य होऊ शकतो. तात्पुरते मेल किती काळ टिकते याबद्दलचे आमचे मार्गदर्शक संदेश धारणा आणि पत्ता पुनर्वापर वेगळे करते.
OTP न आल्यास चेकलिस्ट निश्चित करा
तात्पुरते मेल ही समस्या आहे असे गृहीत धरण्यापूर्वी या तपासण्या क्रमाने करा:
- टाइमर थांबा, नंतर एकदा पुन्हा पाठवा. फक्त येणारा सर्वात नवीन कोड वापरा.
- पत्ता आणि चॅनेल कन्फर्म करा. पुष्टीकरण स्क्रीनवरील पत्ता तुम्ही पाहत असलेल्या इनबॉक्सशी जुळतो याची पुष्टी करा आणि सेवेने SMS, अॅप प्रॉम्प्ट किंवा फाईलवरील जुन्या ईमेलद्वारे कोड पाठवला आहे का ते तपासा.
- इनबॉक्स उघडा ठेवा. Tmailor इनबॉक्स ही एक अशी यादी आहे ज्यात स्पॅम फोल्डर नाही, म्हणून तेथे पाहण्यासारखे दुसरे काहीही नाही. जर वेळ अनिश्चित असेल तर पुन्हा वापरण्यायोग्य तात्पुरत्या मेल पत्त्यासह ने सुरुवात करा आणि त्याचे ऍक्सेस टोकन जतन करा.
- नकाराचा आदर करा. जर साइटने पत्ता नाकारला किंवा त्याला कधीही कोड पाठवला नाही, तर त्या खात्यासाठी तुम्ही नियंत्रित केलेला दीर्घकालीन ईमेल वापरा. पत्त्यामागून पत्ता वापरणे साइटच्या धोरणाच्या विरोधात काम करते आणि खाते धोक्यात आणते.
"कोड कुठेतरी गेला" अंतर्गत वर दुवा साधलेल्या डायग्नोस्टिक हबमध्ये Steam, Epic Games, Discord, Binance, Instagram आणि X यासह प्रत्येक कारणाचा सखोल समावेश आहे.
टाइम्ड वि पुन्हा वापरण्यायोग्य इनबॉक्स: OTP साठी कोणते वापरावे
जेव्हा तुम्हाला फक्त एक त्वरित कोड हवा असेल आणि खाते ठेवणार नसाल तेव्हाच टाइम्ड इनबॉक्स वापरा. जेव्हा सेवा नंतर सत्यापन, सुरक्षा चेतावणी किंवा संकेतशब्द-रीसेट संदेश पाठवू शकते तेव्हा पुन्हा वापरण्यायोग्य पत्ता वापरा. ऍक्सेस टोकन सुरक्षितपणे जतन करा: ज्याच्याकडे ते आहे तो इनबॉक्स उघडू शकतो आणि हरवलेले ऍक्सेस टोकन समर्थनाद्वारे पुनर्प्राप्त केले जाऊ शकत नाही.

टमेलरवर, काउंटडाउनच्या शेवटी पोहोचणे पृष्ठ नवीन पत्त्यावर स्विच करते; त्यामुळे आधीचा पत्ता लगेच अदृश्य होत नाही. मागील पत्ता त्याच डिव्हाइसवर इतिहासामध्ये जतन केला गेला आहे आणि तो अद्याप उपलब्ध असताना पुन्हा उघडला जाऊ शकतो आणि त्याचे ऍक्सेस टोकन आपल्याला दुसर् या डिव्हाइसवर पुन्हा उघडू देते. येणारे संदेश सुमारे 24 तास दृश्यमान राहतात.
वेळेच्या प्रश्नावर थेट तुलनेसाठी, ओ.टी.पी.साठी तात्पुरते मेल विरुद्ध 10 मिनिटांचे मेल पहा. दोन मॉडेल्समधील सुरक्षा आणि गोपनीयता व्यापार-बंद यामध्ये समाविष्ट आहेत.वापरण्यायोग्य विरुद्ध अल्पकालीन इनबॉक्स मार्गदर्शकात समाविष्ट आहेत.
मल्टी-स्टेप व्हेरिफिकेशन
काही प्लॅटफॉर्म पुष्टीकरण ईमेल पाठवतात, नंतर स्वतंत्र ओटीपी, नंतर सेटअप संदेश. थोड्या काउंटडाउनसह, आपण कदाचित पहिला पकडू शकता आणि काही मिनिटांनंतर येणारा ओटीपी गमावू शकता. जोपर्यंत आपण ते पुन्हा उघडू शकता तोपर्यंत पुन्हा वापरण्यायोग्य पत्ता नवीन संदेश प्राप्त करत राहतो.
पुन्हा पडताळणी आणि सुरक्षा इशारा
जेव्हा आपण नवीन डिव्हाइसवरून लॉग इन करता तेव्हा सोशल आणि सास प्लॅटफॉर्म बर् याचदा पुन्हा सत्यापित करतात. जर आपला मूळ साइनअप पत्ता यापुढे उपलब्ध नसेल तर आपण चेक पूर्ण करू शकत नाही आणि प्रवेश गमावू शकता. पुनर्प्राप्त करण्यायोग्य पत्ता तो मार्ग उपलब्ध ठेवतो.
पासवर्ड रीसेट सुरक्षा नेट
पासवर्ड रीसेट ईमेल आपण साइन अप केलेल्या पत्त्यावर जातो. कालबद्ध पत्ता आधीच निघून गेला असेल. आपण त्याच्या ऍक्सेस टोकनसह पुन्हा उघडण्यायोग्य पत्ता अद्याप एक नवीन रीसेट ईमेल प्राप्त करू शकतो, जो नंतर सुमारे 24 तास दृश्यमान राहतो.
साधा नियम
आपण कोणत्याही प्रश्नाला "कदाचित" किंवा "होय" असे उत्तर दिल्यास, पुन्हा वापरण्यायोग्य पत्ता वापरा: (१) पुढील काही मिनिटांनंतर मला या पत्त्याची पुन्हा आवश्यकता आहे का? (२) मला हे खाते ठेवायचे आहे का? एक-वेळच्या डाउनलोडसाठी, वृत्तपत्राचे पूर्वावलोकन आणि द्रुत उत्पादन चाचण्यांसाठी, टाइम्ड इनबॉक्स ठीक आहे.
विशिष्ट प्लॅटफॉर्मवरील ओटीपी
ईमेल वितरण तांत्रिकदृष्ट्या सर्वत्र समान प्रकारे कार्य करते, परंतु साइट्स डिस्पोजेबल पत्ते स्वीकारतात की नाही आणि ते कोडसाठी कोणत्या चॅनेलमध्ये वापरतात याबद्दल भिन्न आहेत. सोशल नेटवर्क साइन-अपसाठी आमचे मार्गदर्शक त्या प्रवाहांचा समावेश करते आणि जर एखादा प्लॅटफॉर्म पत्ता नाकारत असेल तर त्यासाठी दीर्घकालीन ईमेल वापरा. एआय साधने त्यांचे स्वतःचे लॉगिन कोड जोडतात; ChatGPT साइनअप आणि लॉगिन-कोड मार्गदर्शक त्या प्रकरणाचा समावेश करते. डिस्पोजेबल पत्ता नाकारला जाण्याची शक्यता कोठे आहे हे आधीच तपासण्यासाठी, कोणत्या साइट्स तात्पुरते मेल स्वीकारतात ते पहा.
टेम्प मेल ओटीपी कशासाठी वापरू नये
टेम्प मेल गोपनीयतेबद्दल जागरूक साइनअप आणि लो-स्टेक खात्यांसाठी तयार केले गेले आहे, आपल्याला पुनर्प्राप्त करण्याची आवश्यकता असलेल्या कोणत्याही गोष्टीसाठी नाही. बँकिंग, पेमेंट्स, सरकारी सेवा, आरोग्य सेवा किंवा आपल्या ओळखीशी जोडलेल्या कोणत्याही प्राथमिक खात्यासाठी याचा वापर करू नका. जरी एखादा कोड आला असला तरीही, मेलबॉक्समध्ये प्रवेश गमावल्यास अलर्ट, पुनर्प्राप्ती आणि नंतर पडताळणी अवरोधित होऊ शकते आणि या सेवा त्यांच्या स्वत: च्या धोरणांनुसार डिस्पोजेबल पत्ते नाकारू शकतात. डिस्पोजेबल इनबॉक्स कोठे बसतात हे विस्तृत पाहण्यासाठी, तात्पुरते ईमेल सुरक्षित आहेत की नाही ते पहा. ही आदर करण्याची मर्यादा आहे, आजूबाजूला काम करण्याचा अडथळा नाही.
क्यूए आणि विकास कार्यसंघांसाठी ओटीपी चाचणी
डिस्पोजेबल इनबॉक्ससह त्यांच्या स्वत: च्या साइनअप प्रवाहाची चाचणी घेणारे संघ मोठ्या प्रमाणात ओटीपी समस्यांमध्ये धावतात: वादळ, अपयशाची अस्पष्ट मालकी आणि चाचणी चरण पुढे गेल्यानंतर उतरणारे कोड. निराकरण प्रक्रियात्मक आहेत: एकापेक्षा जास्त पत्त्यांसह चाचणी घ्या, कॅप पुन्हा पाठविण्याचे प्रयत्न करा आणि मेट्रिक म्हणून टाइम-टू-फर्स्ट-ओटीपी ट्रॅक करा जेणेकरून प्रतिगमन दिसून येईल. संघांसाठी तयार ओटीपी जोखीम तपासणी यादी संपूर्ण प्रोटोकॉल देते.
वारंवार विचारले जाणारे प्रश्न
टेम्प मेल एसएमएस कोड प्राप्त करू शकतो किंवा मला फोन नंबर देऊ शकतो?
नाही. तात्पुरते मेल केवळ ईमेल प्राप्त करतात आणि टमेलर फोन नंबर प्रदान करत नाही. जर एखाद्या सेवेस एसएमएसची आवश्यकता असेल तर आपण नियंत्रित केलेला नंबर वापरा आणि वापरण्याची परवानगी आहे किंवा सुरू न ठेवणे निवडा. सार्वजनिक प्राप्त-एसएमएस साइट्स टाळा, कारण कोणीही त्यांनी प्रदर्शित केलेले कोड वाचू शकतो.
माझा ओ.टी.पी. माझ्या नियमित ईमेलमध्ये का येतो पण माझ्या तात्पुरत्या मेलमध्ये का येत नाही?
साइट डिस्पोजेबल पत्ते नाकारू शकते किंवा शांतपणे वगळू शकते, परंतु इतर कारणे शक्य आहेत: पत्त्यातील टायपो, फाइलवर आधीच ईमेलवर पाठविलेला कोड किंवा त्या इनबॉक्समध्ये हळू वितरण. प्रथम पत्ता आणि चॅनेल तपासा. जर साइट डिस्पोजेबल पत्त्यावर पाठवत नसेल तर त्या खात्यासाठी आपला नियमित ईमेल वापरा.
ओ.टी.पी.साठी टेम्प मेल वापरणे सुरक्षित आहे का?
हे कमी-स्टेक साइनअपसाठी सुरक्षित आहे जिथे आपल्याला दीर्घकालीन पुनर्प्राप्तीची आवश्यकता नसते, जसे की मंच, वृत्तपत्रे, एक-बंद डाउनलोड आणि द्रुत उत्पादन चाचण्या. बँकिंग, सरकार, आरोग्य सेवा किंवा आपल्या ओळखीशी जोडलेल्या कोणत्याही खात्यासाठी हे योग्य नाही, कारण ती खाती पुनर्प्राप्त करण्यासाठी आपण वर्षानुवर्षे नियंत्रित कराल अशा मेलबॉक्सची आवश्यकता आहे.
मी बँकिंग किंवा वित्तीय सेवांसाठी टेम्प मेल ओ.टी.पी. वापरू शकतो का?
नाही. बँकिंग किंवा आर्थिक खात्यांसाठी तात्पुरते मेल वापरू नका. जरी एखादा कोड आला असला तरीही, मेलबॉक्स प्रवेश गमावणे अलर्ट, पुनर्प्राप्ती किंवा नंतरचे सत्यापन अवरोधित करू शकते आणि सेवा त्याच्या धोरणांनुसार डिस्पोजेबल पत्ते नाकारू शकते.
ओटीपी कोड सहसा किती काळ वैध राहतो?
हे सेवा आणि कृतीवर अवलंबून असते. स्क्रीनवर टाइमर दिसत नसेल तर लॉगिन आणि साइनअप कोडला काही मिनिटांची विंडो म्हणून वागवा; ईमेल-सत्यापन दुवे आणि पुनर्प्राप्ती कोड जास्त काळ टिकू शकतात. पाठवणारी सेवा कालबाह्यता सेट करते, तुमचा ईमेल प्रदाता नाही.
माझ्या 10 मिनिटांच्या इनबॉक्सची मुदत संपल्यानंतर OTP आल्यास मी काय करावे?
Tmailor वर, काउंटडाउन संपल्यावर पृष्ठ नवीन पत्त्यावर स्विच होते, परंतु मागील पत्ता अद्याप उपलब्ध असताना त्याच डिव्हाइसवर इतिहासात राहतो. काउंटडाउन संपण्यापूर्वी तुम्ही 60 मिनिटे शिल्लक असताना वेळ देखील जोडू शकता. तुम्हाला नंतर किंवा दुसऱ्या डिव्हाइसवर पत्त्याची आवश्यकता असल्यास, त्याचे Access Token जतन करा; हरवलेले Access Token पुनर्प्राप्त केले जाऊ शकत नाही.
जर पहिला OTP आला नाही तर "कोड पुन्हा पाठवा" वर क्लिक केल्याने मदत होते का?
कधीकधी, परंतु फक्त एकदाच आणि ऑन-स्क्रीन टाइमर संपल्यानंतरच. अतिरिक्त टॅप्स कूलडाउनला चालना देऊ शकतात आणि प्रत्येक नवीन विनंती मागील कोड रद्द करू शकते. जर साइटने डिस्पोजेबल पत्ते नाकारले तर पुन्हा पाठवणे ते बदलणार नाही; त्या खात्यासाठी दीर्घकालीन ईमेल वापरा.
प्लॅटफॉर्मने तात्पुरते मेल अवरोधित केले तर आगाऊ जाणून घेण्याचा काही मार्ग आहे का?
कधीकधी. "डिस्पोजेबल ईमेलला परवानगी नाही" किंवा साइटची स्वतःची मदत पृष्ठे यासारख्या स्पष्ट साइनअप त्रुटी तुम्हाला सांगू शकतात. कोणतीही सार्वत्रिक सुसंगतता यादी नाही आणि काही साइट्स फॉर्म स्वीकारतात परंतु कोड कधीही पाठवत नाहीत, म्हणून तात्पुरते मेल अवरोधित करण्यासाठी ओळखल्या जाणाऱ्या साइट्सची निर्देशिका ही नियोजन मदत आहे, हमी नाही.
मला टेम्प मेल मोबाइल ॲपवर OTP कोड मिळू शकतात का?
होय. टमेलरचे अँड्रॉइड आणि आयओएस अॅप्स, तसेच टेलिग्राम बॉट, वेब आवृत्तीप्रमाणेच ईमेल प्राप्त करतात. जर कोड पत्त्यावर पोहोचला तर तो मोबाइल इनबॉक्समध्ये दिसतो. दुसर् या डिव्हाइसवर समान पत्ता उघडण्यासाठी, त्याचे ऍक्सेस टोकन वापरा.
OTP साठी कोणता तात्पुरता मेल सर्वात विश्वासार्ह आहे?
डिस्पोजेबल ईमेल स्वीकारणाऱ्या साइट्ससाठी, सर्वात विश्वासार्ह निवड म्हणजे एक इनबॉक्स जो विलंबित कोडसाठी बराच काळ खुला राहतो आणि तुम्ही नंतर पुन्हा उघडू शकता, जसे की जतन केलेल्या Access Token सह पुन्हा वापरण्यायोग्य पत्ता. कोणताही तात्पुरता मेल प्रदाता साइटला नकार दिलेला पत्ता स्वीकारण्यास भाग पाडू शकत नाही.
तळ ओळ
OTP साठी तात्पुरते मेल वापरा जिथे ते योग्य आहे: कमी-स्टेक साइनअप जे ईमेलद्वारे कोड पाठवतात आणि डिस्पोजेबल पत्ते स्वीकारतात. इनबॉक्स उघडा ठेवा, एकदा पुन्हा पाठवा आणि तुम्हाला पुन्हा पत्त्याची आवश्यकता असल्यास Access Token जतन करा. जर एखाद्या साइटने पत्ता नाकारला किंवा SMS मागितला तर तुम्ही नियंत्रित केलेला ईमेल किंवा फोन नंबर वापरा आणि प्रमाणक ॲप किंवा passkey सह महत्त्वाच्या खात्यांचे संरक्षण करा. दररोजच्या साइनअपसाठी, तुम्ही एक विनामूल्य तात्पुरती मेल तयार करू शकता आणि तुम्ही प्रतीक्षा करत असताना टॅब उघडा ठेवू शकता.

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.