Tmailor
पुन्हा वापरता येणारा विरुद्ध अल्पकालीन इनबॉक्स: सुरक्षा, गोपनीयता आणि token-आधारित पुनर्प्राप्ती
सर्व तात्पुरते ईमेल इनबॉक्स एकाच प्रकारे कार्य करत नाहीत. दहा मिनिटांत स्वतः नष्ट होणारा अल्पकालीन पत्ता कमीतकमी माहिती मागे ठेवतो—परंतु तो पुनर्प्राप्तीची कोणतीही सुविधा देत नाही. token-आधारित प्रवेश असलेला पुन्हा वापरता येणारा इनबॉक्स सत्रांदरम्यान सातत्य देतो—परंतु एक कायमस्वरूपी ओळखचिन्ह निर्माण करतो, ज्यामुळे गोपनीयतेचे समीकरण बदलते. हे मार्गदर्शक सुरक्षा, गोपनीयता जोखीम, OTP ची विश्वासार्हता आणि दीर्घकालीन खातेप्रवेश या बाबतींत दोन्ही मॉडेल्सची थेट तुलना करते. तुम्ही कशासाठी साइन अप करत आहात, किती काळ प्रवेशाची गरज आहे आणि काही चूक झाल्यास किती जोखीम स्वीकारण्याची तयारी आहे, यावर आधारित योग्य इनबॉक्स प्रकार निवडण्यासाठी तुम्हाला एक स्पष्ट निर्णय-चौकट मिळेल.
जलद प्रवेश
जेव्हा आपल्याला तोच पत्ता पुन्हा वापरावा लागणार असेल—पासवर्ड रीसेट, वारंवार OTP किंवा तीन महिन्यांनंतर डिव्हाइस तपासणीसाठी—तेव्हा पुन्हा वापरता येणारा इनबॉक्स निवडा, कारण जतन केलेला access token आपल्याला तो पुन्हा उघडू देतो. जेव्हा एखादे काम खरोखर एकदाच करायचे असेल, तेव्हा अल्पायुषी इनबॉक्स निवडा, कारण जपून ठेवण्यासारखे किंवा गमावण्यासारखे काहीही नसते. यात पुनर्प्राप्ती आणि सातत्य यांच्यात तडजोड करावी लागते; मात्र एक गोष्ट कोणत्याही पर्यायात बदलत नाही: कोणताही पर्याय इनबॉक्स खाजगी बनवत नाही.
थोडक्यात / मुख्य मुद्दे
- पुन्हा वापरता येणारे इनबॉक्स वारंवार लॉगिन, पासवर्ड रीसेट आणि विविध डिव्हाइसवरून प्रवेशासाठी सातत्य राखतात; त्यासाठी जतन केलेला ऍक्सेस टोकनचा वापरला जातो.
- अल्पायुषी इनबॉक्समध्ये कमी माहिती शिल्लक राहते आणि जपून ठेवण्यासाठी कोणत्याही कळीची गरज नसते—ते एक-बंद साइन-अप आणि झटपट चाचण्यांसाठी आदर्श आहेत.
- access token ही पुनर्प्राप्तीची किल्ली आहे, कुलूप नाही. तो आपल्याला पुन्हा प्रवेश मिळवून देतो; इतरांना बाहेर ठेवत नाही आणि इनबॉक्स खाजगीही बनवत नाही. तो गमावल्यास कोणीही तो पुनर्संचयित करू शकत नाही—आम्हीही नाही.
- सुमारे 24 तासांची दृश्यता-कालमर्यादा कोणताही संदेश किती काळ दिसत राहील हे मर्यादित करते; त्यामुळे ती एकाच वेळी गोपनीयतेचे वैशिष्ट्य आणि अंतिम मुदत आहे.
- असा विचार करून निर्णय घ्या: मी लवकरच पुन्हा येणार आहे का? ही सेवा किती संवेदनशील आहे? मी token सुरक्षितपणे जतन करू शकतो का? खाते खरोखर महत्त्वाचे असेल, तर प्रामाणिक उत्तर बहुतेकदा नियमित इनबॉक्स वापरणे हेच असते.
योग्य निवड करा
आपल्याला खरोखर काय हवे आहे यावर लक्ष केंद्रित करा: वारंवार होणारे सत्यापन, गोपनीयतेबाबतची अपेक्षा आणि token सुरक्षितपणे जतन करण्याची आपली क्षमता.
बहुतेक अडचणी नंतर उद्भवतात—जेव्हा आपल्याला पासवर्ड रीसेट करावा लागतो किंवा लॉगिनचे पुन्हा सत्यापन करावे लागते. आधी विचारा: मला 30–90 दिवसांनी या पत्त्याची पुन्हा गरज भासेल का? ही सेवा संवेदनशील आहे का (बँकिंग, प्राथमिक ओळख), की फक्त एखाद्या फोरमवरील किरकोळ सुविधा आहे? मी अनेक डिव्हाइसवरून लॉगिन करतो का? सातत्य महत्त्वाचे असेल आणि token सुरक्षितपणे जतन करता येत असेल, तर पुन्हा वापरता येणारा इनबॉक्स निवडा. हे एकदाच करायचे आणि कमी जोखमीचे काम असेल, तर अल्पायुषी इनबॉक्स अधिक सोयीचा आहे. आणि खाते गमावल्यास आपल्याला वाईट वाटणार असेल, तर यापैकी कोणताही पर्याय योग्य नाही—नियमित इनबॉक्स वापरा.
पुन्हा वापरता येणारे इनबॉक्स समजून घ्या
इनबॉक्समधील अनावश्यक गर्दी आणि ट्रॅकिंगचे धोके टाळत लॉगिन व पासवर्ड रीसेटसाठी सातत्य राखा.
वारंवार होणाऱ्या OTP प्रक्रियांची आणि सतत येणाऱ्या सूचनांची अपेक्षा असेल, तेव्हा पुन्हा वापरता येणारे इनबॉक्स उपयुक्त ठरतात. आपल्याला एक स्थिर पत्ता आणि असा access token मिळतो, जो टॅब बंद केल्यानंतर तो गमावण्याऐवजी आपल्याला नंतर पुन्हा उघडूमेलबॉक्स पुन्हा उघडू देतो.
फायदे
- सातत्य: काही आठवड्यांनंतर पासवर्ड रीसेट किंवा पुन्हा सत्यापनाची गरज भासल्यास खात्याशी संबंधित त्रास कमी होतो.
- विविध डिव्हाइसवर प्रवेश: आपल्या tokenसह अँड्रॉइड आणि आयओएस अॅपसह कोणत्याही डिव्हाइसवर समान मेलबॉक्स उघडा.
- कार्यक्षमता: हा पत्ता पुन्हा लागणार आहे हे आधीच माहीत असल्यास, पत्ते पुन्हा तयार करण्यासाठी कमी वेळ लागतो.
तडजोडी
- एक कायमस्वरूपी ओळख: सत्रांमध्ये तोच पत्ता असल्यामुळे तो पुनर्प्राप्त करता येतो आणि त्याच कारणामुळे त्याचा मागोवा जोडता येतो. हीच तडजोड आहे.
- जपून ठेवण्यासारखी गोष्ट: token पासवर्ड मॅनेजरमध्ये सुरक्षित ठेवा. ज्याच्याकडे तो असेल तो हा इनबॉक्स उघडू शकतो—पण याचा अर्थ काय होतो आणि काय होत नाही, हे समजून घ्या; पुढील विभागात तेच स्पष्ट केले आहे.
अल्पकालीन इनबॉक्स समजून घ्या
एका कामासाठी पत्ता वापरा आणि नंतर तो सोडून द्या; यामुळे दीर्घकालीन संपर्काचा धोका कमी होतो.
अल्पकालीन इनबॉक्स जलद संवादांसाठी योग्य असतात: श्वेतपत्रिका डाउनलोड करणे, कूपन मिळवणे किंवा एखादे अॅप वापरून पाहणे. ते कालांतराने कमी ठसे मागे ठेवतात आणि पुन्हा परतण्यासाठी काहीही नसते—यामुळे चुकांची एक संपूर्ण श्रेणीच टाळली जाते, कारण तुमच्याकडे कधीच नसलेली किल्ली तुम्ही गमावू शकत नाही.
फायदे
- किमान ठसा: कालांतराने कमी पुरावे मागे राहतात.
- कमी देखभाल: ठेवण्यासाठी token नाही, व्यवस्थापित करण्यासारखे काही नाही आणि गमावण्यासारखेही काही नाही.
तडजोडी
- सातत्य नाही: भविष्यात पासवर्ड रीसेट करावा लागल्यास नवीन पत्ता वापरून खाते पुन्हा जोडावे लागेल—सेवा त्याला परवानगी देत असेल तर.
- संभाव्य अडथळा: काही साइट्स तात्पुरते पत्ते अजिबात स्वीकारत नाहीत. तो त्यांचा निर्णय आहे; हा तांत्रिक प्रश्न नसून धोरणाचा प्रश्न आहे.
token-आधारित पुनर्प्राप्तीचे स्पष्टीकरण
Access Token तुम्ही आधी वापरलेला तोच मेलबॉक्स पुन्हा उघडतात; ते ईमेल पासवर्ड नाहीत आणि त्यांच्यामार्फत कधीही मेल पाठवला जात नाही.
लोकांचा नेमका याच भागात गैरसमज होतो, म्हणून हे अगदी स्पष्टपणे सांगणे योग्य आहे. Access Token ही पुनर्प्राप्तीची किल्ली आहे, कुलूप नाही. त्याचे एकमेव काम म्हणजे अशा पत्त्यावर तुम्हाला परत नेणे, जो अन्यथा तुम्हाला पुन्हा कधीच दिसला नसता. तो पासवर्ड नाही; तो काहीही एन्क्रिप्ट करत नाही आणि तुमचा इनबॉक्स खाजगीही बनवत नाही. तात्पुरता ईमेल इनबॉक्स तुमच्या घरातील तिजोरीपेक्षा सार्वजनिक स्थानकातील क्रमांकित लॉकरसारखा आहे: token मुळे तुम्हाला तुमचा लॉकर पुन्हा शोधता येतो; तो दारावरील कुलूप नाही.
यातून तीन गोष्टी स्पष्ट होतात—आणि त्यांतच संपूर्ण सुरक्षा मॉडेल सामावलेले आहे:
- एक पत्ता तयार करा आणि अद्वितीय token मिळवा.
- token सुरक्षितपणे साठवा—स्क्रीनशॉटमध्ये नव्हे, तर पासवर्ड मॅनेजरमध्ये.
- परत आल्यावर तोच मेलबॉक्स पुन्हा उघडण्यासाठी token पेस्ट करा.
प्रत्यक्षात याचा अर्थ काय
- token ला संरक्षण समजू नका. कारण ते कुलूप नाही, त्यामुळे अनोळखी व्यक्तीला तुमचे संदेश वाचण्यापासून रोखणारी गोष्ट ते नाही. खरे संरक्षण साधे आहे: इतर कोणी वाचल्यास तुम्हाला नुकसान होईल असे काहीही तात्पुरत्या ईमेल इनबॉक्समधून पाठवू नका.
- ज्याच्याकडे token आहे तो कोणीही हा मेलबॉक्स उघडू शकतो. म्हणून ते स्क्रीनशॉट, सामायिक नोट्स आणि चॅट थ्रेड्समध्ये ठेवू नका—ते एखादे गुपित जपते म्हणून नाही, तर ते सक्रिय इनबॉक्सची कार्यरत किल्ली आहे.
- token हरवला की तो कायमचा गेला. कोणीही तो पुन्हा जारी किंवा पुनर्प्राप्त करू शकत नाही—सपोर्टही नाही आणि आम्हीही नाही. तुम्ही नोंदणी न करण्याचा निर्णय घेतला तेव्हा हीच अट स्वीकारली: खाते नाही, त्यामुळे खाते पुनर्प्राप्तीही नाही.
- token लीक झाल्याचे वाटत असल्यास नवीन पत्ता सुरू करा. पासवर्ड बदलता तसा काहीतरी "बदलण्याचा" पर्याय येथे नाही; तुम्ही नवीन मेलबॉक्सवर जा आणि जुना वापरणे थांबवा.
24-तासांची प्रदर्शन विंडो (TTL)
कायमस्वरूपी पत्ता म्हणजे संदेश कायमस्वरूपी साठवले जातील असे नाही.
संदेश आगमनापासून 24 तास; त्यानंतर ते नाहीसे होतात. या अल्प कालावधीची दोन उद्दिष्टे आहेत: कोणतीही माहिती शोधली जाण्यापूर्वी ती किती काळ तिथे राहील यावर मर्यादा घालणे आणि तुमच्यासाठी अंतिम मुदत निश्चित करणे. पुन्हा वापरता येणारा पत्ता ही मुदत बदलत नाही—तुम्ही काही महिन्यांनी token वापरून मेलबॉक्स पुन्हा उघडला, तरी काहीही सापडणार नाही, कारण पत्ता टिकून राहिला, पण ईमेल टिकले नाहीत. वेळ न दवडता कृती करा आणि तात्पुरता इनबॉक्स नंतर पाहता येईल अशा नोंदीप्रमाणे कधीही वापरू नका.
प्रक्रियेदरम्यान लोकांना आश्चर्यचकित करणाऱ्या आणखी दोन मर्यादा येथे लक्षात घ्या:
- केवळ फक्त प्राप्तीसाठी. तुम्ही Tmailor पत्त्यावरून ईमेल पाठवू किंवा त्यांना उत्तर देऊ शकत नाही. एखाद्या साइनअपसाठी एखाद्या व्यक्तीला उत्तर देणे आवश्यक असल्यास, हे योग्य साधन नाही.
- आवक अटॅचमेंट काढून टाकले जातात. या पत्त्यावर पाठवलेली फाइल कधीही उघडता किंवा डाउनलोड करता येत नाही. तुम्हाला प्रत्यक्षात PDF, चलन किंवा तिकीट हवे असल्यास, नियमित इनबॉक्स वापरा.
ईमेल पोहोचण्याची क्षमता आणि गोपनीयतेतील तडजोडी
कोड किती विश्वासार्हपणे पोहोचतात, गैरवापरावर कोणती नियंत्रणे आहेत आणि तुम्ही किती डिजिटल ठसा मागे ठेवता—या सर्वांचा समतोल साधा.
कोणतेही मॉडेल एखादी साइट हा पत्ता स्वीकारेल याची हमी देत नाही. साइट नकार देण्यामागची दोन वेगळी कारणे समजून घेणे महत्त्वाचे आहे.
- पुन्हा वापरता येणारा: एखाद्या सेवेने पत्ता स्वीकारल्यानंतर प्रत्येक टप्प्यावर नवीन पत्ता देण्याऐवजी, ती आधीपासून ओळखत असलेलाच पत्ता वापरत राहता. ही त्यामागची यंत्रणा आहे—कोड किती वेळा पोहोचतील याचे हे आश्वासन नाही.
- अल्पकालीन: परत प्रवेश करण्याचा कोणताही मार्ग नसण्याच्या बदल्यात दीर्घकालीन डिजिटल ठसा कमी ठेवतो.
- नाकारलेले डोमेन आणि नाकारलेले धोरण एकच गोष्ट नाहीत. एखादे डोमेन नाकारले गेले, पण सेवा अन्यथा डिस्पोजेबल ईमेल स्वीकारत असेल, तर ती ईमेल पोहोचण्याची समस्या आहे. सेवा डिस्पोजेबल ईमेलला मुळीच परवानगी देत नसेल, तर तो त्या सेवेचा धोरणात्मक निर्णय आहे.
- मर्यादा कुठे लागू होते: एखादी साइट डिस्पोजेबल पत्त्यांना परवानगी देत नसेल आणि खाते तुमच्यासाठी महत्त्वाचे असेल, तर नियमित इनबॉक्सने नोंदणी करा. तात्पुरत्या ईमेलचे प्रकार बदलणे हा धोरणाचा उपाय नाही—पुन्हा वापरता येणारा तात्पुरता ईमेल पत्ताही शेवटी तात्पुरताच असतो.
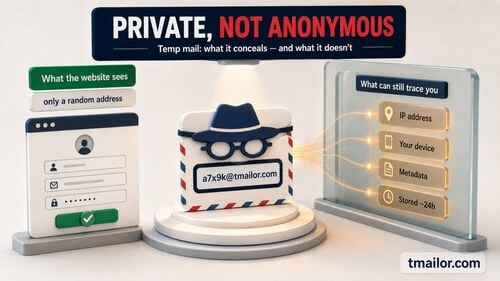
- गोपनीयता—खरे सांगायचे तर: तात्पुरते ईमेल वापरल्याने साइनअप तुमच्या प्राथमिक इनबॉक्सपासून दूर राहतात. त्यामुळे तुम्ही अनामिक होत नाही आणि token मुळे मेलबॉक्स खाजगीही होत नाही.
निर्णयाची चौकट (प्रवाह)
काही लक्ष्यित प्रश्न विचारा आणि पुढे जाण्यापूर्वी आपल्या जोखमींची पुन्हा तपासणी करा.
- तुम्हाला 30-90 दिवसांच्या आत पुन्हा पडताळणी करावी लागेल किंवा पासवर्ड रीसेट करावा लागेल का?
- प्रत्येक लॉगिनवेळी साइट OTP मागते का?
- सातत्य राखणे आवश्यक ठरेल इतका डेटा संवेदनशील आहे का?
- तुम्ही Access Token सुरक्षितपणे साठवू शकता का?
बहुतेक उत्तरे होय → पुनर्वापरयोग्य निवडा. तसे नसेल—आणि हे खरोखर एकदाच वापरायचे असेल → अल्पकालीन निवडा. संदर्भही महत्त्वाचा आहे: सामायिक डिव्हाइस किंवा सार्वजनिक टर्मिनलवर, पुढेही वापरण्याचा हेतू असलेला Access Token पेस्ट करू नका आणि अल्पकालीन पर्याय निवडा. तसेच, “डेटा संवेदनशील आहे का?” या प्रश्नाचे प्रामाणिक उत्तर होय, अत्यंत—पैसा, ओळख किंवा ज्या गोष्टी गमावणे तुम्हाला परवडणार नाहीत—असे असेल, तर योग्य उत्तर या दोन्हीपैकी कोणतेही नाही: तुमच्या मालकीचा नियमित इनबॉक्स वापरा.
तुलना सारणी
तुमची निवड निश्चित करण्यापूर्वी हे फरक पाहा.
| निकष | पुनर्वापरयोग्य इनबॉक्स | अल्पकालीन इनबॉक्स |
|---|---|---|
| यासाठी सर्वाधिक योग्य | पुन्हा लॉगिन, पासवर्ड रीसेट आणि पुढील सूचना | एकदाच करायचे साइन-अप, एक कूपन किंवा झटपट OTP |
| नंतर पुन्हा प्रवेश मिळवणे | शक्य आहे, पण तुम्ही Access Token जतन केलेला असेल तरच | परतण्याचा कोणताही मार्ग नाही—हे जाणीवपूर्वक असेच आहे |
| तुम्ही कशाची काळजी घेतली पाहिजे | एकच key. ती हरवली, तर हा पत्ता कायमचा गमावला जाईल | काहीही नाही |
| कालांतराने जोडता येण्याची शक्यता | जास्त: सत्रांमध्ये तोच पत्ता वापरला जात असल्याने तो कायमस्वरूपी ओळख ठरतो | कमी: काहीही पुढे टिकून राहत नाही |
| इनबॉक्स खाजगी आहे का? | नाही. access token मुळे पत्ता पुन्हा मिळवता येतो; तो पत्ता लॉक करत नाही. वाचले गेले तर ज्यामुळे तुमचे नुकसान होईल असे काहीही कोणत्याही मॉडेलमधून पाठवू नका. | |
| संदेश किती काळ जतन केले जातात | दोन्ही प्रकरणांत संदेश आल्यापासून सुमारे 24 तास. पत्ता टिकून राहू शकतो; संदेश मात्र टिकत नाहीत. | |
| साइटने डिस्पोजेबल ईमेलला मनाई केली असल्यास | नियमित इनबॉक्स वापरा. धोरणाला छेद देण्यासाठी यापैकी कोणतेही मॉडेल उपाय नाही. | |
कसे करावे: token वापरून पुन्हा वापरता येणारा इनबॉक्स वापरा
token काय करतो याबद्दल गैरसमज न ठेवता सातत्य राखण्यासाठी या पायऱ्या पाळा.
पायरी 1: पुन्हा वापरता येणारा इनबॉक्स तयार करा — टॅब बंद करण्यापूर्वी पत्ता तयार करा आणि access token लगेच जतन करा.
पायरी 2: token सुरक्षितपणे जतन करा — पासवर्ड मॅनेजर वापरा; स्क्रीनशॉट आणि अनएन्क्रिप्टेड नोट्स टाळा. लक्षात ठेवा, तुम्ही पासवर्ड नव्हे तर एक किल्ली जतन करत आहात.
पायरी 3: नंतर तुमचा मेलबॉक्स पुन्हा उघडा — लॉगिन, रीसेट किंवा सूचनांसाठी प्रवेश मिळवण्यासाठी token पेस्ट करा. जुन्या संदेशांची नव्हे, तर पत्ता पुन्हा मिळण्याची अपेक्षा ठेवा.
पायरी 4: token लीक झाल्यास पुढे जा — "पासवर्ड बदला" अशी कोणतीही पायरी नाही. नवीन मेलबॉक्स तयार करा आणि जुना पत्ता वापरणे थांबवा.
कसे करावे: अल्पायुषी इनबॉक्स सुरक्षितपणे वापरा
सुरुवातीपासून शेवटपर्यंत पत्ता डिस्पोजेबल आहे असे मानून त्याचा उघड होण्याचा धोका कमी करा.
पायरी 1: अल्पायुषी पत्ता तयार करा — तो एका विशिष्ट पडताळणीसाठी किंवा डाउनलोड प्रक्रियेसाठी तयार करा.
पायरी 2: एकदाच करायचे काम पूर्ण करा — साइन-अप किंवा OTP प्रक्रिया पूर्ण करा आणि गमावल्यास वाईट वाटेल असे खाते त्याच्याशी जोडू नका.
पायरी 3: बंद करा आणि पुढे जा — टॅब बंद करा, token जतन करू नका आणि एक वेगळा टेम्प मेल पत्ता तयार पुढच्या वेळी नव्याने सुरुवात करा.
वास्तविक जीवनातील परिस्थिती
संदर्भानुसार निवडा: ई-कॉमर्स, गेमिंग किंवा डेव्हलपर चाचणी.
- ई-कॉमर्स: ऑर्डर ट्रॅकिंग आणि परताव्यांसाठी पुन्हा वापरता येणारा इनबॉक्स वापरा, कारण त्यांची माहिती नंतर शोधावी लागू शकते; एकदाच वापरायच्या कूपनसाठी अल्प-मुदतीचा इनबॉक्स वापरा.
- गेमिंग / अॅप्स: ज्या प्रोफाइलवर पुन्हा परतण्याची अपेक्षा आहे त्यासाठी पुन्हा वापरता येणारा इनबॉक्स वापरा; एकदाच आजमावून पाहत असलेल्या बीटा किंवा डेमोसाठी अल्प-मुदतीचा इनबॉक्स वापरा. एखाद्या गेमच्या अटींनुसार प्रत्येक व्यक्तीसाठी एकच खाते मान्य असेल, तर तोच नियम पाळा—इनबॉक्स तो नियम बदलत नाही.
- विकसक चाचणी: तुमच्या स्वतःच्या अॅपवरील स्वतंत्र QA साइनअपसाठी अल्प-मुदतीचा इनबॉक्स वापरा; चाचणी प्रवाहाने regression run मध्ये टिकून राहणे किंवा वारंवार OTP मिळणे आवश्यक असेल, तेव्हा पुन्हा वापरता येणारा इनबॉक्स वापरा.
अडथळ्याविना गैरवापर नियंत्रण
दरमर्यादा कधीकधी तुमच्यावर का लागू होते आणि ती लागू झाल्यावर त्याचा अर्थ काय असतो.
तात्पुरत्या ईमेल सेवा आणि तुम्ही ज्या साइट्सवर साइन अप करता त्या दोन्ही पार्श्वभूमीत गैरवापर नियंत्रण चालवतात—दरमर्यादा, greylisting आणि प्रतिष्ठा तपासणी—आणि सामान्य वापरात अडथळा येऊ नये म्हणून ती समायोजित केलेली असतात. तुमचा वापर असामान्य दिसतो तेव्हाच ती प्रामुख्याने जाणवतात: Resend वारंवार दाबणे, समान प्रक्रिया सहा टॅबमध्ये उघडणे किंवा एखाद्या माणसापेक्षा अधिक वेगाने साइनअप पूर्ण करणे. व्यावहारिक निष्कर्ष सोपा आहे: वेग कमी करा आणि अडथळा सहसा दूर होतो. एखादी सेवा वेगामुळे नव्हे तर धोरणामुळे तुम्हाला नाकारत असेल, तर कितीही संयम उपयोगी ठरणार नाही—खरोखर महत्त्वाच्या खात्यांसाठी नियमित इनबॉक्स तयार ठेवा.
उत्तम पद्धतींची चेकलिस्ट
इनबॉक्सचे मॉडेल निवडण्यापूर्वी आणि वापरण्यापूर्वीची झटपट तपासणी.
- पुन्हा वापरता येणारा: प्रत्येक access token password manager मध्ये साठवा; तो कधीही शेअर करू नका; तो लीक झाल्यास नवीन पत्ता सुरू करा.
- अल्प-मुदतीचा: कमी-जोखमीच्या कामांपुरताच वापरा; तो बँकिंग आणि प्राथमिक ओळख खात्यांपासून दूर ठेवा.
- मर्यादा जाणून घ्या: फक्त संदेश प्राप्त करता येतात (उत्तर देता येत नाही); येणाऱ्या संलग्न फाइल्स काढून टाकल्या जातात (त्या पत्त्यावर पाठवलेली फाइल तुम्ही कधीही उघडू शकत नाही); आणि संदेश आल्यापासून सुमारे 24 तास दृश्यमान राहतात.
- दोन्ही: त्या 24 तासांच्या कालावधीत कृती करा, खाजगी डिव्हाइसना प्राधान्य द्या आणि लक्षात ठेवा की token पत्ता पुन्हा मिळवून देतो—तो पत्त्याचे संरक्षण करत नाही.
- कधी थांबायचे ते जाणून घ्या: एखाद्या साइटवर डिस्पोजेबल ईमेलला मनाई असेल आणि खाते महत्त्वाचे असेल, तर नियमित इनबॉक्स वापरा.
FAQ (संक्षिप्त)
अल्प-मुदतीच्या इनबॉक्सपेक्षा पुन्हा वापरता येणारा इनबॉक्स अधिक सुरक्षित आहे का?
लोक ज्या अर्थाने "सुरक्षित" म्हणतात, त्या अर्थाने दोन्हीपैकी कुठलाही अधिक सुरक्षित नाही—पत्ता ज्याच्याकडे आहे त्याच्यापासून दोन्हीपैकी कुठलाही खाजगी राहत नाही. ते वेगवेगळ्या गरजा पूर्ण करतात: पुन्हा वापरता येणारा इनबॉक्स पुनर्प्राप्तीची सुविधा देतो, तर अल्प-मुदतीच्या इनबॉक्समध्ये गमावण्यासारखे कमी असते. तुम्हाला त्या पत्त्याची पुन्हा गरज भासेल की नाही, यानुसार निवड करा.
टोकन-आधारित पुनर्प्राप्ती म्हणजे काय?
एक अद्वितीय access token तुमच्या मेलबॉक्सशी जोडलेला असतो, त्यामुळे तुम्ही नंतर तोच पत्ता पुन्हा उघडू शकता. ही password नसून पुनर्प्राप्तीची key आहे: ती तुम्हाला पुन्हा प्रवेश देते, पण इतरांना बाहेर ठेवत नाही किंवा इनबॉक्स खाजगी बनवत नाही.
माझे token हरवले, तर support ते पुन्हा मिळवून देऊ शकते का?
नाही. हरवलेले access token आमच्यासह कोणालाही पुन्हा जारी करता किंवा पुनर्प्राप्त करता येत नाही—तुमच्या मालकीचा पुरावा देणारे त्यामागे कोणतेही खाते नसते. नवीन पत्ता तयार करा आणि यावेळी आधी token जतन करा.
संदेश फक्त सुमारे 24 तासच का दिसतात?
यामुळे कोणतीही माहिती शोधली जाण्याची शक्यता कमी करण्यासाठी ती किती काळ उपलब्ध राहते यावर मर्यादा येते, तसेच OTP मिळवण्यासाठी पुरेसा वेळही मिळतो. हे पुन्हा वापरता येणाऱ्या पत्त्यालाही लागू होते: तुम्ही नंतर मेलबॉक्स पुन्हा उघडू शकता, पण मागील आठवड्यातील मेल त्यात नसेल.
मी आर्थिक सेवांसाठी अल्पकालीन पत्ते वापरू शकतो का?
नाही—आणि पुन्हा वापरता येणारा पत्ताही यावर उपाय नाही. बँका, दलाल आणि वॉलेट सेवांना तुम्ही अनेक वर्षे नियंत्रित करू शकाल असा पत्ता आवश्यक असतो; तसेच अनेक सेवा धोरणानुसार डिस्पोजेबल डोमेन नाकारतात. पैसे किंवा ओळख-संबंधित कोणत्याही गोष्टीसाठी नियमित इनबॉक्स वापरा.
मी नंतर अल्पकालीन पत्त्यावरून पुन्हा वापरता येणाऱ्या पत्त्यावर स्विच करू शकतो का?
होय—पुन्हा वापरता येणारा मेलबॉक्स तयार करा आणि खात्याच्या सेटिंग्जमध्ये ईमेल पत्ता बदला. जुन्या पत्त्यावर अजूनही मेल मिळत असतानाच हे करा, कारण बहुतेक सेवा त्यावर कोड पाठवून बदलाची पुष्टी करतात.
वेबसाइट्स तात्पुरते इनबॉक्स अवरोधित करतात का?
काही वेबसाइट्स तसे करतात. कधीकधी साइट फक्त एखादे विशिष्ट डोमेन नाकारते, पण तात्पुरते मेल सर्वसाधारणपणे स्वीकारते; तर कधीकधी ती डिस्पोजेबल ईमेलला अजिबात परवानगी देत नाही. दुसरे प्रकरण धोरणाशी संबंधित आहे; योग्य उपाय म्हणजे नियमित इनबॉक्स वापरणे, वेगळा तात्पुरता पत्ता नव्हे.
मी token सुरक्षितपणे कसे साठवू?
विश्वसनीय पासवर्ड मॅनेजर वापरा आणि पत्ता तयार करताच token जतन करा. तो स्क्रीनशॉट किंवा सामायिक केलेल्या नोट्समध्ये ठेवू नका—ज्याच्याकडे तो असेल तो मेलबॉक्स उघडू शकतो.
थोडक्यात
सातत्य, रीसेट किंवा क्रॉस-डिव्हाइस प्रवेश महत्त्वाचा असल्यास पुन्हा वापरता येणारा पत्ता निवडा सातत्य, पासवर्ड रीसेट किंवा वेगवेगळ्या उपकरणांवर प्रवेश महत्त्वाचा असल्यास—आणि एका key ची काळजी घेण्याची तुमची तयारी असल्यास. अल्पकालीन पत्ता निवडा तो खरोखर एकदाच वापरायचा असेल आणि कोणतेही ठसे मागे ठेवायचे नसतील. तुम्ही जे निवडाल, तरी सुरक्षा मॉडेल स्पष्टपणे समजा: Access Token पत्ता पुनर्प्राप्त करतो, त्याचे संरक्षण करत नाही; तो गमावल्यास पुनर्प्राप्ती शक्य नसते. इनबॉक्समध्ये फक्त संदेश प्राप्त करता येतात, येणारी attachments काढून टाकली जातात आणि संदेश सुमारे 24 तास दिसतात. जिथे या मर्यादा मान्य नसतील—किंवा एखादी सेवा डिस्पोजेबल ईमेलला परवानगी देत नसेल—तिथे त्याऐवजी नियमित इनबॉक्स वापरा. सुरुवातीपासून शेवटपर्यंतच्या अंतर्गत प्रक्रियेसाठी, तांत्रिक ए-झेड स्पष्टीकरण वाचा.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.