CI/CD मधील तात्पुरता ईमेल: GitHub, GitLab आणि CircleCI वर OTP आणि साइन-अप प्रवाहांची चाचणी
स्वयंचलित चाचणी संच वास्तविक मेलबॉक्सवर अवलंबून होताच अयशस्वी होऊ शकतात. समांतर रनदरम्यान सामायिक इनबॉक्समध्ये अनावश्यक संदेश साचतात, assertions होण्यापूर्वी OTP कोड कालबाह्य होतात आणि लॉगमधील लीक झालेली क्रेडेन्शियल्स यशस्वी बिल्डचे सुरक्षा-घटनेत रूपांतर करतात. हे मार्गदर्शक GitHub Actions, GitLab CI/CD आणि CircleCI मध्ये तात्पुरता ईमेल टप्प्याटप्प्याने कसा जोडायचा हे दाखवते. प्रति-बिल्ड इनबॉक्स तयार करणे, चाचणी चरणांमध्ये सत्यापन ईमेल वापरणे, token लॉगपासून दूर ठेवणे आणि प्रत्येक रननंतर स्वच्छता करणे तुम्ही शिकाल. तुम्ही साइन-अप प्रवाह, OTP वितरण किंवा व्यवहारविषयक सूचनांची चाचणी घेत असलात, तरी येथील पद्धती एका workflow पासून पूर्ण समांतर चाचणी संचापर्यंत सहज विस्तारता येतात.
जलद प्रवेश
व्यस्त DevOps टीमसाठी महत्त्वाचे मुद्दे
तुमच्या CI/CD चाचण्या ईमेलवर अवलंबून असतील, तर तुम्हाला संरचित, डिस्पोजेबल इनबॉक्स धोरणाची गरज आहे; अन्यथा, शेवटी तुम्ही बग रिलीज कराल, गुपिते उघड कराल किंवा दोन्ही घडेल.
- CI/CD पाइपलाइन्सना अनेकदा साइन-अप, OTP, पासवर्ड रीसेट आणि बिलिंग सूचना यांसारख्या ईमेल प्रक्रियांमधून जावे लागते; सामायिक मानवी इनबॉक्स वापरून त्यांची विश्वासार्ह चाचणी करता येत नाही.
- स्वच्छ डिस्पोजेबल इनबॉक्स धोरण इनबॉक्सच्या जीवनचक्राचा पाइपलाइनच्या जीवनचक्राशी मेळ घालते, त्यामुळे चाचण्या निर्धारक राहतात आणि वास्तविक वापरकर्ते व कर्मचाऱ्यांचे मेलबॉक्स सुरक्षित राहतात.
- GitHub Actions, GitLab CI आणि CircleCI हे सर्व पर्यावरणीय व्हेरिएबल्स किंवा जॉब आउटपुटच्या रूपात तात्पुरते ईमेल पत्ते तयार, पुढे पाठवू आणि वापरू शकतात.
- सुरक्षा कठोर नियमांवर अवलंबून असते: OTP किंवा इनबॉक्स token लॉग केले जात नाहीत, डेटा साठवण्याचा कालावधी कमी ठेवला जातो आणि जोखीम-प्रोफाइल परवानगी देत असेल तेव्हाच पुन्हा वापरता येणारे इनबॉक्स वापरले जातात.
- मूलभूत instrumentationच्या मदतीने तुम्ही OTP पोहोचण्याची वेळ, अपयशाचे नमुने आणि प्रदात्याच्या समस्या ट्रॅक करू शकता, त्यामुळे ईमेल-आधारित चाचण्या मोजता येण्याजोग्या आणि अंदाज करता येण्याजोग्या बनतात.
CI/CD ईमेलसाठी सुरक्षित बनवा
एंड-टू-एंड चाचणीतील ईमेल हा सर्वात गुंतागुंतीच्या भागांपैकी एक आहे आणि स्टेजिंगमध्ये दुर्लक्षित केलेल्या प्रत्येक इनबॉक्स समस्येचा परिणाम CI/CD मध्ये अधिक तीव्र होतो.
स्वयंचलित चाचण्यांमध्ये ईमेल कुठे दिसतो
बहुतेक आधुनिक अनुप्रयोग सामान्य वापरकर्ता-प्रवासादरम्यान किमान काही transactional ईमेल पाठवतात. CI/CD पाइपलाइन्समधील तुमच्या स्वयंचलित चाचण्यांना खाते साइन-अप, OTP किंवा magic link पडताळणी, पासवर्ड रीसेट, ईमेल पत्ता बदलाची पुष्टी, बिलिंग सूचना आणि वापराच्या सूचना अशा विविध प्रक्रियांमधून जावे लागते.
या सर्व प्रक्रिया संदेश पटकन प्राप्त करणे, त्यातील token किंवा लिंक वाचणे आणि योग्य कृती झाली आहे याची पडताळणी करण्याच्या क्षमतेवर अवलंबून असतात. ओटीपी पडताळणीसाठी तात्पुरते मेल सारखी मार्गदर्शिका वास्तविक वापरकर्त्यांसाठी या चरणाचे महत्त्व स्पष्ट करते; हेच CI/CD मधील तुमच्या चाचणी वापरकर्त्यांनाही लागू होते.
QA मध्ये वास्तविक मेलबॉक्स का प्रमाणात वाढवता येत नाहीत
लहान प्रमाणावर टीम्स अनेकदा सामायिक Gmail किंवा Outlook इनबॉक्सवर चाचण्या चालवतात आणि तो वेळोवेळी हाताने साफ करतात. समांतर जॉब्स, अनेक वातावरणे किंवा वारंवार होणारे डिप्लॉयमेंट सुरू होताच हा दृष्टिकोन अपुरा ठरतो.
सामायिक इनबॉक्स लवकरच अनावश्यक संदेश, स्पॅम आणि डुप्लिकेट चाचणी संदेशांनी भरतात. Rate limits लागू होतात. विकसक चाचणी लॉग वाचण्यापेक्षा फोल्डर तपासण्यात अधिक वेळ घालवतात. त्याहून वाईट म्हणजे, तुम्ही चुकून एखाद्या वास्तविक कर्मचाऱ्याचा मेलबॉक्स वापरू शकता; त्यामुळे चाचणी डेटा वैयक्तिक संवादात मिसळतो आणि ऑडिटची मोठी समस्या निर्माण होते.
जोखमीच्या दृष्टीने पाहता, डिस्पोजेबल ईमेल आणि तात्पुरते ईमेल इनबॉक्स उपलब्ध असताना स्वयंचलित चाचण्यांसाठी वास्तविक मेलबॉक्स वापरण्याचे समर्थन करणे कठीण आहे. ईमेल आणि तात्पुरते मेल कसे कार्य करतात यावरील मार्गदर्शिका स्पष्ट करते की विश्वासार्हता न गमावता तुम्ही चाचणीची ईमेल वाहतूक वास्तविक संवादापासून वेगळी ठेवू शकता.
डिस्पोजेबल इनबॉक्स CI/CD मध्ये कसे बसतात
मूळ कल्पना सोपी आहे: प्रत्येक CI/CD रन किंवा चाचणी संचाला स्वतःचा डिस्पोजेबल पत्ता मिळतो, जो फक्त synthetic वापरकर्ते आणि अल्पकाळ टिकणाऱ्या डेटाशी जोडलेला असतो. चाचणीखालील अनुप्रयोग त्या पत्त्यावर OTP, पडताळणी लिंक आणि सूचना पाठवतो. तुमची पाइपलाइन API किंवा साध्या HTTP endpointद्वारे ईमेलची सामग्री आणते, आवश्यक माहिती काढते आणि नंतर तो इनबॉक्स विसरते.
तुम्ही संरचित पद्धत स्वीकारल्यावर वास्तविक मेलबॉक्स दूषित न करता निर्धारक चाचण्या मिळतात. विकसकांसाठी एक तात्पुरती मेल मार्गदर्शक हे दाखवते की विकसक प्रयोगांसाठी डिस्पोजेबल पत्त्यांवर आधीपासूनच अवलंबून असतात; CI/CD हा त्या कल्पनेचा नैसर्गिक विस्तार आहे.
स्वच्छ इनबॉक्स धोरण तयार करा
YAML हाताळण्यापूर्वी तुम्हाला किती इनबॉक्स हवेत, ते किती काळ सक्रिय राहतील आणि कोणते धोके तुम्ही स्वीकारणार नाही हे ठरवा.
प्रति-बिल्ड विरुद्ध सामायिक चाचणी इनबॉक्स
दोन सामान्य पद्धती आहेत. प्रति-बिल्ड पद्धतीत प्रत्येक पाइपलाइन अंमलबजावणीसाठी पूर्णपणे नवीन पत्ता तयार केला जातो. यामुळे उत्तम अलगाव मिळतो: जुने ईमेल शोधावे लागत नाहीत, समांतर रनमध्ये race condition उद्भवत नाहीत आणि संकल्पना सहज समजते. मात्र प्रत्येक वेळी नवीन इनबॉक्स तयार करून पुढे पाठवावा लागतो आणि इनबॉक्सची मुदत संपल्यानंतर debugging करणे कठीण होऊ शकते.
सामायिक इनबॉक्स पद्धतीत प्रत्येक शाखा, वातावरण किंवा चाचणी संचासाठी एक डिस्पोजेबल पत्ता दिला जातो. तोच पत्ता वेगवेगळ्या रनमध्ये पुन्हा वापरला जातो, त्यामुळे debugging सोपे होते आणि अत्यावश्यक नसलेल्या सूचना-चाचण्यांसाठी ही पद्धत चांगली ठरते. मात्र मेलबॉक्सवर कडक नियंत्रण ठेवावे लागते, जेणेकरून तो दीर्घकाळाचा कचराकुंडी-सदृश साठा बनणार नाही.
चाचणी परिस्थितींनुसार इनबॉक्सचे मॅपिंग करणे
आपल्या इनबॉक्सच्या वाटपाकडे चाचणी डेटा डिझाइन म्हणून पाहा. एक पत्ता खाते नोंदणीसाठी, दुसरा पासवर्ड रीसेट प्रक्रियेसाठी आणि तिसरा सूचनांसाठी राखीव ठेवता येतो. बहु-भाडेकरू किंवा प्रदेश-आधारित वातावरणात, कॉन्फिगरेशनमधील विसंगती शोधण्यासाठी प्रत्येक भाडेकरू किंवा प्रदेशासाठी स्वतंत्र इनबॉक्स नियुक्त करू शकता.
signup-us-east-@example-temp.com किंवा password-reset-staging-@example-temp.com यांसारख्या परिस्थिती आणि वातावरणाची माहिती देणाऱ्या नामकरण पद्धती वापरा. काही बिघडल्यास अपयशाचा संबंध विशिष्ट चाचण्यांशी जोडणे यामुळे सोपे होते.
तात्पुरते ईमेल चुकीचे साधन ठरते तेव्हा
तुमचा दावा तात्पुरता इनबॉक्स देऊ शकत नसलेल्या गोष्टीवर अवलंबून असेल, तेव्हा लगेच व्यवस्थापित चाचणी इनबॉक्स किंवा अंतर्गत मेल-कॅप्चर सेवा वापरा: उघडायचे संलग्नक, एका दिवसापेक्षा अधिक काळ टिकणारा संदेश इतिहास किंवा पुढील तिमाहीतही पुनर्प्राप्त करता येणारे खाते. कृत्रिम साइन-अप, OTP आणि सूचना प्रक्रियांसाठी तात्पुरते इनबॉक्स सर्वाधिक उपयुक्त असतात. नियमनाधीन, पेमेंटशी जोडलेल्या किंवा एखाद्या व्यक्तीच्या मालकीच्या खात्यांसाठी ते चुकीचे चाचणी साधन आहेत—अशा ठिकाणी त्यांची निवड केल्यास यशस्वी चाचणीही काहीच सिद्ध करत नाही.
CI/CD साठी तात्पुरते ईमेल प्रदाता निवडणे
CI/CD मधील ईमेल चाचणीसाठी सहज वापरल्या जाणाऱ्या डिस्पोजेबल ईमेलपेक्षा काही वेगळे गुणधर्म आवश्यक असतात. जलद OTP वितरण, स्थिर MX पायाभूत सुविधा आणि उच्च वितरणक्षमता आकर्षक UI पेक्षा कितीतरी अधिक महत्त्वाची असतात. डोमेन रोटेशन ओटीपी विश्वसनीयता कशी सुधारते हे चांगली इनबाउंड पायाभूत सुविधा तुमच्या ऑटोमेशनचे यश किंवा अपयश कसे ठरवू शकते, हे स्पष्ट करणारे लेख दाखवतात.
त्यावर आधारित व्यवस्था उभारण्यापूर्वी मर्यादा तपासा, कारण तुम्ही कोणत्या बाबींची खात्री करू शकता हे त्यावर ठरते. Tmailorसह अनेक तात्पुरत्या ईमेल सेवा केवळ संदेश स्वीकारतात आणि इनबाउंड संलग्नक पूर्णपणे काढून टाकतात टाकतात - संदेश मुख्य भाग येतो, फाईल येत नाही. जर एखाद्या चाचणीला पीडीएफ चलन किंवा व्युत्पन्न अहवाल उघडण्याची आवश्यकता असेल तर, एक स्ट्रिप्ड-अटॅचमेंट इनबॉक्स तो दावा अजिबात चालवू शकत नाही आणि कोणत्याही मतदानाने ते बदलणार नाही. धारणा देखील तपासा: टमेलर अंदाजे 24 तास एक संदेश दृश्यमान ठेवतो, जो बिल्डसाठी पुरेसा आहे आणि एका आठवड्यानंतर पोस्टमॉर्टमसाठी निरुपयोगी आहे.
प्रवेश ही सुरुवातीलाच स्पष्ट करून घ्यावी अशी आणखी एक महत्त्वाची बाब आहे. Tmailor दस्तऐवजीकरण केलेले सार्वजनिक API प्रकाशित करत नाही; त्यामुळे चाचणी रनरसाठी तो थेट वापरता येणारा fetch target नाही. प्रोग्रामद्वारे संदेश मिळवायचे असल्यास, inbound endpointचे दस्तऐवजीकरण करणारा प्रदाता निवडा किंवा तुमच्या नियंत्रणाखाली छोटी अंतर्गत सेवा उभी करा. कोणत्याही प्रदात्याचा recovery token हा गुप्त माहितीप्रमाणेच हाताळा.
गिटहब क्रियांमध्ये टेम्प मेल वायर करा
गिटहब अ ॅक्शन्स डिस्पोजेबल इनबॉक्स तयार करणारे पूर्व-चरण जोडणे आणि त्यांना पर्यावरण व्हेरिएबल म्हणून एकत्रीकरण चाचण्यांमध्ये फीड करणे सोपे करते.
पद्धत: test jobs सुरू होण्यापूर्वी इनबॉक्स तयार करा
एक सामान्य वर्कफ्लो हलक्या नोकरीसह सुरू होतो जो नवीन तात्पुरता ईमेल पत्ता तयार करण्यासाठी स्क्रिप्ट किंवा एंडपॉईंट आमंत्रित करतो. ते काम आउटपुट व्हेरिएबल म्हणून पत्ता निर्यात करते किंवा त्यास आर्टिफॅक्टमध्ये लिहिते. वर्कफ्लोमधील त्यानंतरच्या नोकर् या मूल्य वाचतात आणि अनुप्रयोग कॉन्फिगरेशन किंवा चाचणी कोडमध्ये वापरतात.
तुमचा संघ तात्पुरत्या ईमेल पत्त्यांसाठी नवीन असेल, तर तात्पुरते ईमेल जलद कसे मिळवावे यावरील मार्गदर्शकाचा वापर करून आधी manual flow करून पाहा. इनबॉक्स कसा दिसतो आणि संदेश कसे येतात हे सर्वांना समजल्यानंतर GitHub Actionsमध्ये त्याचे automation करणे खूपच सोपे वाटते.
चाचणीच्या टप्प्यांमध्ये पडताळणी ईमेल वापरणे
आपल्या चाचणी नोकरीच्या आत, चाचणी अंतर्गत अनुप्रयोग व्युत्पन्न केलेल्या पत्त्यावर ईमेल पाठविण्यासाठी कॉन्फिगर केला गेला आहे. आपला चाचणी कोड नंतर डिस्पोजेबल इनबॉक्स एंडपॉईंटला योग्य विषय ओळ दिसेपर्यंत, ओटीपी किंवा सत्यापन दुव्यासाठी ईमेल बॉडी विश्लेषित करतो आणि प्रवाह पूर्ण करण्यासाठी त्या मूल्याचा वापर करतो.
Timeouts सातत्याने लागू करा आणि स्पष्ट error messages द्या. वाजवी वेळेत OTP न आल्यास, समस्या providerमध्ये, appमध्ये की pipelineमध्ये आहे हे ठरवण्यास मदत करणाऱ्या संदेशासह चाचणी अयशस्वी झाली पाहिजे.
प्रत्येक वर्कफ्लो चालल्यानंतर साफसफाई करणे
तुमचा provider automatic expiration असलेले अल्पायुषी इनबॉक्स वापरत असल्यास, अनेकदा स्वतंत्र cleanupची गरज नसते. ठरावीक कालावधीनंतर तात्पुरता पत्ता अदृश्य होतो आणि त्याच्यासोबत चाचणी डेटाही नष्ट होतो. मात्र, इनबॉक्सपेक्षा जास्त काळ टिकणाऱ्या build logsमध्ये संपूर्ण ईमेल किंवा OTP नोंदवणे टाळले पाहिजे.
लॉगमध्ये केवळ कमीतकमी मेटाडेटा ठेवा, कोणत्या परिस्थितीने तात्पुरते ईमेल वापरले, ईमेल प्राप्त झाला की नाही आणि मूलभूत वेळ मेट्रिक्स यासह. कोणतेही अतिरिक्त तपशील योग्य प्रवेश नियंत्रणासह सुरक्षित कलाकृती किंवा निरीक्षण साधनांमध्ये संग्रहित केले पाहिजेत.
गिटलॅब सीआय / सीडीमध्ये वायर टेम्प मेल
GitLab pipelinesमध्ये तात्पुरते इनबॉक्स तयार करणे हा स्वतंत्र stage मानता येतो आणि secrets उघड न करता पुढील jobsना ईमेल पत्ते देता येतात.
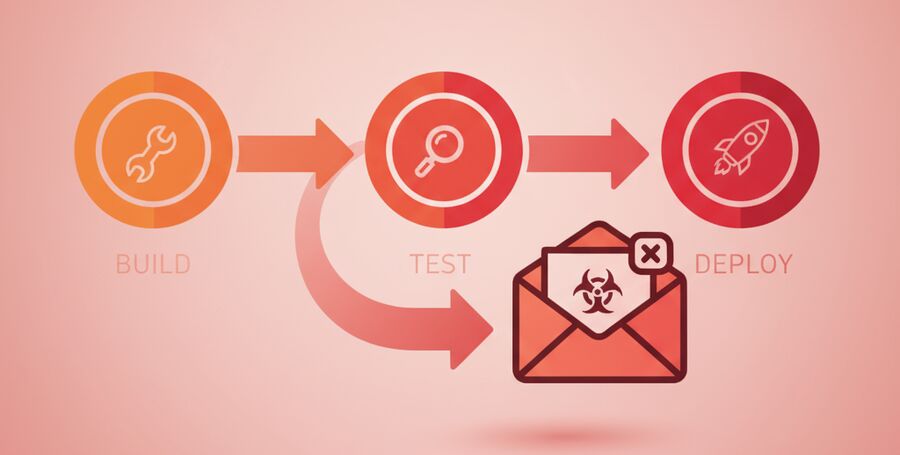
ईमेल-जागरूक पाइपलाइन टप्प्यांची रचना
स्वच्छ GitLab रचनेत इनबॉक्स तयार करणे, चाचण्या चालवणे आणि आर्टिफॅक्ट गोळा करणे हे स्वतंत्र टप्प्यांमध्ये विभागलेले असते. सुरुवातीच्या टप्प्यात ईमेल पत्ता तयार करून तो मास्क केलेल्या व्हेरिएबलमध्ये किंवा सुरक्षित फाइलमध्ये जतन केला जातो आणि त्यानंतरच एकत्रीकरण चाचणीचा टप्पा सुरू केला जातो. त्यामुळे इनबॉक्स उपलब्ध होण्यापूर्वी चाचण्या सुरू होण्याची परिस्थिती टाळता येते.
जॉब्सदरम्यान इनबॉक्सचे तपशील पाठवणे
तुमच्या सुरक्षा धोरणानुसार, CI व्हेरिएबल्स, जॉब आर्टिफॅक्ट्स किंवा दोन्हींच्या माध्यमातून जॉब्सदरम्यान इनबॉक्सचे पत्ते पाठवू शकता. पत्ता स्वतः सहसा संवेदनशील नसतो; मात्र पुन्हा वापरता येणारा इनबॉक्स पुनर्प्राप्त करू देणाऱ्या कोणत्याही token कडे password प्रमाणे पाहिले पाहिजे.
शक्य असेल तेथे मूल्ये मास्क करा आणि ती स्क्रिप्टमध्ये प्रतिध्वनित करणे टाळा. अनेक जॉब्स एकाच disposable इनबॉक्सचा वापर करत असतील, तर आपोआप होणाऱ्या पुनर्वापरावर अवलंबून न राहता हे सामायिकरण जाणीवपूर्वक निश्चित करा, जेणेकरून मागील रनमधील ईमेलचा चुकीचा अर्थ लावला जाणार नाही.
अस्थिर ईमेल-आधारित चाचण्यांचे डीबगिंग
ईमेल चाचण्या अधूनमधून अयशस्वी होत असतील, तर सुरुवातीला ईमेल पोहोचण्यातील समस्या आणि चाचणीच्या तर्कातील समस्या वेगळ्या करा. त्याच वेळी इतर OTP किंवा सूचना चाचण्याही अयशस्वी झाल्या आहेत का ते तपासा. क्यूएसाठी ओटीपी जोखीम चेकलिस्ट सारख्या स्रोतांमधील नमुने तुमच्या तपासाला दिशा देऊ शकतात.
संपूर्ण संदेशाचा मजकूर जतन न करता, अयशस्वी रनसाठी मर्यादित हेडर्स आणि मेटाडेटा गोळा करू शकता. गोपनीयतेचा आदर राखून आणि डेटा कमीतकमी ठेवण्याच्या तत्त्वांचे पालन करून, ईमेलवर मर्यादा घातली गेली, तो ब्लॉक झाला किंवा उशिरा पोहोचला का हे ठरवण्यासाठी एवढी माहिती अनेकदा पुरेशी असते.
CircleCI मध्ये तात्पुरते ईमेल जोडणे
CircleCI जॉब्स आणि orbs संपूर्ण "इनबॉक्स तयार करा → ईमेलची प्रतीक्षा करा → token काढा" हा नमुना गुंडाळू शकतात, ज्यामुळे टीम्स त्याचा सुरक्षितपणे पुनर्वापर करू शकतात.
ईमेल चाचणीसाठी जॉब-स्तरीय नमुना
CircleCI मध्ये सामान्यतः एक pre-step तात्पुरत्या ईमेल सेवा-प्रदात्याला कॉल करतो, तयार झालेला पत्ता environment variable मध्ये जतन करतो आणि त्यानंतर end-to-end चाचण्या चालवल्या जातात. चाचणी कोड GitHub Actions किंवा GitLab CI प्रमाणेच कार्य करतो: तो ईमेलची प्रतीक्षा करतो, OTP किंवा लिंकचे विश्लेषण करतो आणि चाचणीची प्रक्रिया पुढे नेतो.
Orbs आणि पुन्हा वापरता येणाऱ्या commands चा वापर
तुमचे प्लॅटफॉर्म अधिक परिपक्व होत गेले की, ईमेल चाचणी orbs किंवा पुन्हा वापरता येणाऱ्या commands मध्ये समाविष्ट करू शकता. हे घटक इनबॉक्स तयार करणे, polling आणि parsing हाताळतात व चाचण्यांना वापरता येतील अशी सोपी मूल्ये परत करतात. त्यामुळे copy-paste कमी होते आणि सुरक्षा नियमांची अंमलबजावणी करणे सोपे जाते.
समांतर जॉब्समध्ये ईमेल चाचण्या वाढवणे
CircleCI मुळे मोठ्या प्रमाणात parallelism सहज साधता येतो, पण त्यामुळे सूक्ष्म ईमेल समस्या अधिक तीव्र होऊ शकतात. अनेक समांतर जॉब्समध्ये एकाच इनबॉक्सचा पुनर्वापर टाळा. त्याऐवजी, संघर्ष कमी करण्यासाठी job index किंवा container ID वापरून इनबॉक्सचे विभाजन करा. संपूर्ण pipeline अयशस्वी होण्यापूर्वीची पूर्वसूचना ओळखण्यासाठी ईमेल सेवा-प्रदात्याच्या बाजूने error rates आणि rate limits यांचे निरीक्षण करा.
चाचणी पाइपलाइनमधील जोखीम कमी करणे
तात्पुरते इनबॉक्स काही जोखीम कमी करतात, पण नवीन जोखीमही निर्माण करतात—विशेषतः secrets हाताळणे, logging आणि account recovery च्या वर्तनाशी संबंधित.
गुपिते आणि ओटीपी लॉगमधून बाहेर ठेवणे
तुमचे pipeline logs अनेकदा महिन्यांपर्यंत साठवले जातात, बाह्य log management सेवांकडे पाठवले जातात आणि OTP पाहण्याची गरज नसलेल्या व्यक्तींनाही त्यांचा प्रवेश असतो. Verification codes, magic links किंवा inbox tokens थेट stdout वर कधीही छापू नका. फक्त मूल्य प्राप्त झाले आणि यशस्वीपणे वापरले गेले, एवढेच log करा.
OTP हाताळताना विशेष काळजी का आवश्यक आहे, याची पार्श्वभूमी समजून घेण्यासाठी ओटीपी पडताळणीसाठी तात्पुरती मेल हा एक उपयुक्त पूरक लेख आहे. तुमच्या चाचण्यांकडे वास्तविक accounts असल्याप्रमाणे पाहा: data कृत्रिम आहे म्हणून वाईट पद्धतींना सामान्य समजू नका.
Tokens आणि पुन्हा वापरता येणारे इनबॉक्स सुरक्षितपणे हाताळणे
काही प्रदाते आपल्याला पुनर्प्राप्ती टोकन वापरुन नंतर त्याच पत्त्यावर परत येऊ देतात - टमेलर याला ऍक्सेस टोकन म्हणतात - जे दीर्घकाळ चालणार् या क्यूए आणि यूएटी वातावरणासाठी उपयुक्त आहे. ते काय आहे याबद्दल तंतोतंत रहा, कारण कार्यसंघ नियमितपणे हे चुकीचे करतात. ही एक पुनर्प्राप्ती की आहे, संकेतशब्द नाही आणि लॉक नाही: ती तुम्हाला त्या पत्त्यावर पुन्हा प्रवेश मिळवून देते; मात्र इतर कोणालाही त्या इनबॉक्सपासून दूर ठेवत नाही. ती हरवली तर कोणीही ती तुमच्यासाठी पुनर्संचयित करू शकत नाही. त्यामुळे ती API keys प्रमाणेच secret vault मध्ये साठवा—कारण ती ज्याच्याकडे असेल तो त्या इनबॉक्सपर्यंत पोहोचू शकतो; इनबॉक्सचे संरक्षण करते या चुकीच्या समजुतीमुळे नव्हे. आणि तिची मर्यादा लक्षात ठेवा: ती फक्त पत्ता , मेल नाही. आधीच कालबाह्य झालेले संदेश नष्ट होतात, त्यामुळे पुन्हा वापरता येणारा इनबॉक्स संग्रह नसतो.
जेव्हा आपल्याला दीर्घकाळ वापरता येणारे पत्ते हवे असतील, तेव्हा तात्पुरता मेल पत्ता सुरक्षितपणे कसा वापरावा याबाबतच्या मार्गदर्शकातील सर्वोत्तम पद्धतींचे पालन करा. रोटेशन धोरणे निश्चित करा, टोकन कोण पाहू शकते हे ठरवा आणि समस्या उद्भवल्यास प्रवेश रद्द करण्याची प्रक्रिया दस्तऐवजीकरण करा.
चाचणी डेटासाठी अनुपालन आणि डेटा धारणा
आपण चुकून वास्तविक डेटा मिसळल्यास कृत्रिम वापरकर्त्यांनाही गोपनीयता आणि अनुपालनाच्या नियमांचा सामना करावा लागू शकतो. इनबॉक्समध्ये संदेश ठेवण्याचा कमी कालावधी उपयुक्त ठरतो: ठरावीक वेळेनंतर संदेश अदृश्य होतात, जे डेटा कमीतकमी ठेवण्याच्या तत्त्वाशी सुसंगत आहे.
CI/CD मध्ये डिस्पोजेबल ईमेल का वापरले जाते, कोणता डेटा कुठे साठवला जातो आणि तो किती काळ जतन केला जातो हे स्पष्ट करणारे सोपे धोरण दस्तऐवजीकरण करा. यामुळे सुरक्षा, जोखीम आणि अनुपालन पथकांशी चर्चा करणे अधिक सोपे होते.
ईमेल चाचणीचे मोजमाप आणि सुधारणा
ईमेल-आधारित चाचण्या दीर्घकाळ विश्वासार्ह ठेवण्यासाठी, वितरणाचा कालावधी, अपयशाचे प्रकार आणि प्रदात्याचे वर्तन याबाबत मूलभूत निरीक्षण आवश्यक आहे.
OTP वितरणाचा कालावधी आणि यशाचा दर मोजा
प्रत्येक ईमेल-आधारित चाचणी OTP किंवा सत्यापन दुव्यासाठी किती वेळ प्रतीक्षा करते हे नोंदवण्यासाठी सोपी मेट्रिक्स जोडा. कालांतराने तुम्हाला एक विशिष्ट वितरण दिसेल: बहुतेक संदेश पटकन येतात, पण काहींना अधिक वेळ लागतो किंवा ते कधीच दिसत नाहीत. डोमेन रोटेशन ओटीपी विश्वासार्हता कशी सुधारते याचा याचा अभ्यास करणारे लेख असे का घडते आणि एखाद्या विशिष्ट डोमेनवरील वितरणातील अडचण कमी करण्यासाठी डोमेन फिरवणे कसे उपयुक्त ठरू शकते हे स्पष्ट करतात. मात्र, तुम्ही कोणती समस्या सोडवत आहात हे स्पष्ट असू द्या: एखाद्या विशिष्ट डोमेनवर संदेश येत नसतील, तर नवीन पत्ता वापरणे योग्य आहे, कारण ती वितरणातील अडचण आहे. सेवेने धोरण म्हणून डिस्पोजेबल ईमेल स्वीकारत नसल्यास, एखादा पत्ता स्वीकारला जाईपर्यंत पत्ते बदलत राहणे हे समस्या-निवारण नाही—तुमच्या नियंत्रणातील वास्तविक पत्ता वापरा.
ईमेल प्रवाह खंडित झाल्यास सुरक्षा-नियम
ईमेल न आल्यास संपूर्ण पाइपलाइन कधी अयशस्वी करायची आणि कधी सौम्य अपयश स्वीकारायचे हे आधीच ठरवा. महत्त्वाच्या खाते-निर्मिती किंवा लॉगिन प्रवाहांसाठी सामान्यतः कठोर अपयश आवश्यक असते, तर दुय्यम सूचना अपयशी झाल्या तरी उपयोजन रोखले जाऊ नये. स्पष्ट नियमांमुळे दबावाच्या परिस्थितीत ऑन-कॉल अभियंत्यांना अंदाज बांधावा लागत नाही.
प्रदाते, डोमेन आणि नमुन्यांमध्ये सुधारणा
फिल्टरमध्ये बदल होत गेल्याने ईमेलचे वर्तनही कालांतराने बदलते. कलांवर लक्ष ठेवून, अनेक डोमेनविरुद्ध वेळोवेळी तुलना चाचण्या घेऊन आणि तुमचे नमुने सुधारून प्रक्रियेत लहान अभिप्राय चक्रे तयार करा. अनपेक्षित तात्पुरते मेल वापर प्रकरणांसारखे यांसारखे शोधक लेख तुमच्या QA संचासाठी अतिरिक्त परिस्थिती सुचवू शकतात.
FAQ
ही संक्षिप्त उत्तरे तुमच्या पथकाला प्रत्येक डिझाइन पुनरावलोकनात त्याच स्पष्टीकरणांची पुनरावृत्ती न करता CI/CD मध्ये डिस्पोजेबल इनबॉक्स स्वीकारण्यास मदत करतील.
मी अनेक CI/CD रनमध्ये तोच डिस्पोजेबल इनबॉक्स पुन्हा वापरू शकतो का?
हो, पण हे जाणीवपूर्वक करा. प्रत्येक शाखेसाठी किंवा वातावरणासाठी तात्पुरता पत्ता पुन्हा वापरणे गैर-महत्त्वाच्या प्रवाहांसाठी ठीक आहे, जोपर्यंत जुन्या ईमेलचा इनबॉक्समध्ये अजूनही समावेश असू शकतो हे सर्वांना माहीत आहे. प्रमाणीकरण आणि बिलिंगसारख्या उच्च-जोखमीच्या परिस्थितींसाठी, प्रत्येक रनसाठी स्वतंत्र इनबॉक्स वापरणे पसंत करा, जेणेकरून चाचणी डेटा वेगळा राहील आणि त्याचे विश्लेषण करणे सोपे जाईल.
CI/CD लॉगमध्ये OTP कोड उघड होण्यापासून मी कसे रोखू शकतो?
OTP हाताळणी चाचणी कोडमध्येच ठेवा आणि कच्ची मूल्ये कधीही मुद्रित करू नका. वास्तविक गुप्त मूल्यांऐवजी "OTP प्राप्त झाला" किंवा "सत्यापन दुवा उघडला" यांसारख्या घटना लॉग करा. संवेदनशील टोकन असलेले विनंती किंवा प्रतिसादाचे बॉडी लॉगमध्ये दाखवण्यासाठी तुमच्या लॉगिंग लायब्ररी किंवा डीबग मोडचे कॉन्फिगरेशन केलेले नाही याची खात्री करा.
CI व्हेरिएबल्समध्ये डिस्पोजेबल इनबॉक्स टोकन साठवणे सुरक्षित आहे का?
हो, जर तुम्ही त्यांच्याकडे उत्पादन-स्तरीय गुप्त मूल्यांप्रमाणे पाहिले तर. एन्क्रिप्टेड व्हेरिएबल्स किंवा गुप्तता व्यवस्थापक वापरा, त्यांचा प्रवेश मर्यादित ठेवा आणि स्क्रिप्टमध्ये ते प्रतिध्वनित करणे टाळा. एखादे टोकन उघड झाल्यास, तडजोड झालेल्या इतर कोणत्याही key प्रमाणे ते बदला.
माझ्या चाचण्या पूर्ण होण्यापूर्वी तात्पुरता इनबॉक्स कालबाह्य झाला तर काय होईल?
इथे दोन गोष्टी कालबाह्य होतात, आणि त्यांना वेगळे समजणे महत्त्वाचे आहे. Tmailor वर एखादा संदेश आल्यापासून सुमारे 24 तास दृश्यमान राहतो; कोणतीही सेटिंग हा कालावधी वाढवू शकत नाही. access token नंतर तोच पत्ता पुन्हा उघडतो, पण आधीच कालबाह्य झालेले संदेश परत आणत नाही—म्हणजे बिल्डने ही मुदत ओलांडली तर मेलबॉक्स नव्हे, तर मेल गमावला जातो. उपाय तुमच्या बाजूने आहे: पाइपलाइनमध्ये ईमेलची पायरी लवकर चालवा, परिस्थिती संक्षिप्त ठेवा आणि दीर्घ जॉबच्या शेवटी नव्हे, तर संदेश येताच त्याची पडताळणी करा. एखाद्या चाचणीला मेल अनेक दिवस जतन करणे खरोखर आवश्यक असेल, तर तात्पुरता इनबॉक्स चुकीचे स्टोअर आहे आणि व्यवस्थापित चाचणी मेलबॉक्स योग्य पर्याय आहे.
समांतर चाचणी संचांसाठी मी किती डिस्पोजेबल इनबॉक्स तयार करावेत?
सोप्या नियमाप्रमाणे, प्रत्येक मुख्य परिस्थितीसाठी प्रत्येक समांतर वर्करसाठी एक इनबॉक्स ठेवा. त्यामुळे अनेक चाचण्या एकाच वेळी चालू असताना संदेशांची गल्लत आणि संघर्ष टाळता येतात. प्रदात्याने कडक मर्यादा घातल्या असल्यास, parsing logic अधिक गुंतागुंतीची होईल या बदल्यात तुम्ही इनबॉक्सची संख्या कमी करू शकता.
CI/CD मध्ये तात्पुरते ईमेल पत्ते वापरल्याने ईमेलची वितरणक्षमता कमी होऊ शकते किंवा ब्लॉक होऊ शकतो का?
होऊ शकते. स्वीकार्यता गंतव्य सेवेवर, पाठवण्याच्या पद्धतीवर आणि डोमेनच्या प्रतिष्ठेवर अवलंबून असते; ती कोणतीही पूर्वसूचना न देता बदलू शकते. त्यामुळे अंदाज न बांधता तिचे मोजमाप करा: bounce दर, वितरणातील विलंब आणि कधीही न पोहोचणारे संदेश यांवर लक्ष ठेवा. कोणत्याही tuning पेक्षा एक मर्यादा अधिक महत्त्वाची आहे. एखाद्या सेवेच्या अटी डिस्पोजेबल ईमेलला मनाई करत असतील, तर तो धोरणात्मक निर्णय आहे; एखादा डोमेन स्वीकारला जाईपर्यंत डोमेन बदलत राहणे हा उपाय नाही—त्याऐवजी वास्तविक, व्यवस्थापित चाचणी पत्ता वापरा. डोमेन फिरवणे हे blocklisted डोमेनवरील अडथळा दूर करण्यासाठी आहे, नियम चुकवण्यासाठी नाही.
सार्वजनिक Temp Mail API शिवाय ईमेल-आधारित चाचण्या चालवता येतील का?
होय, आणि आपल्याला ते करावे लागेल. टमेलर दस्तऐवजीकरण केलेले सार्वजनिक एपीआय प्रकाशित करत नाही, म्हणून चाचणी धावपटूकडे मतदानासाठी अधिकृत काहीही नाही - हे ब्राउझरमध्ये इनबॉक्स वाचणार् या व्यक्तीसाठी तयार केले गेले आहे, बिल्ड एजंटसाठी नाही. जेथे प्रदाता इनबाउंड एंडपॉईंटचे दस्तऐवजीकरण करतो, आपला चाचणी कोड त्यास इतर कोणत्याही एचटीटीपी सेवेप्रमाणे कॉल करू शकतो. अन्यथा, एक लहान अंतर्गत सेवा चालवा जी प्रदाता आणि आपल्या पाइपलाइनला पूल करते, केवळ आपल्या दाव्यांना खरोखर आवश्यक असलेला मेटाडेटा उघड करते.
उत्पादनासारख्या डेटासाठी डिस्पोजेबल ईमेल वापरावा की फक्त कृत्रिम चाचणी वापरकर्त्यांसाठी?
डिस्पोजेबल इनबॉक्स फक्त चाचणीसाठी तयार केलेल्या कृत्रिम वापरकर्त्यांपुरते मर्यादित ठेवा. उत्पादन खाती, वास्तविक ग्राहकांचा डेटा आणि पैसे किंवा अनुपालनाशी संबंधित कोणतीही माहिती योग्यरीत्या व्यवस्थापित केलेले, दीर्घकालीन ईमेल पत्ते वापरून हाताळली पाहिजे.
पाइपलाइनमध्ये डिस्पोजेबल ईमेल वापरण्याचे कारण सुरक्षा किंवा अनुपालन टीमला कसे समजावून सांगावे?
चाचणीदरम्यान पुष्टी केलेले ईमेल पत्ते आणि PII उघड होण्याचा धोका कमी करण्याचा हा एक मार्ग आहे, असे स्पष्ट करा. डेटा किती काळ जतन करायचा, logging कसे करायचे आणि secrets कसे व्यवस्थापित करायचे याबाबत स्पष्ट धोरणे सामायिक करा. तसेच, तुम्ही वापरत असलेल्या inbound infrastructure चे वर्णन करणाऱ्या दस्तऐवजांचा संदर्भ द्या.
एकदाच वापरल्या जाणाऱ्या इनबॉक्सऐवजी पुन्हा वापरता येणारा तात्पुरता मेलबॉक्स कधी निवडावा?
दीर्घकाळ चालणाऱ्या QA वातावरणांसाठी, pre-production प्रणालींसाठी किंवा सातत्यपूर्ण ईमेल पत्ता आवश्यक असलेल्या मॅन्युअल exploratory चाचण्यांसाठी पुन्हा वापरता येणारे तात्पुरते मेलबॉक्स योग्य ठरतात. मात्र, उच्च-जोखमीच्या authentication flows किंवा संवेदनशील प्रयोगांसाठी ते योग्य नाहीत, कारण अशा ठिकाणी सोयीपेक्षा कठोर अलगाव अधिक महत्त्वाचा असतो.
स्रोत आणि पुढील वाचन
प्लॅटफॉर्म वर्तन बदलते, म्हणून कोणत्याही विशिष्ट यंत्रणेवर अधिकार म्हणून विक्रेता दस्तऐवजीकरणाचा विचार करा: जॉब आउटपुट आणि मुखवटा घातलेली रहस्ये यावर गिटहबचे डॉक्स, गिटलॅबचे मुखवटा व्हेरिएबल्स आणि सुरक्षित फायलींवर आणि सर्कलसीआय ऑर्ब्स आणि समांतरतेवर. ईमेलच्या बाजूने, येथे साथीदार तुकडे या मार्गदर्शकापेक्षा अधिक खोलवर जातात: ओटीपी, डोमेन रोटेशन आणि ओटीपी विश्वासार्हतेसह काय कार्य करते आणि अयशस्वी होते, क्यूएसाठी ओटीपी जोखीम चेकलिस्ट.
थोडक्यात
डिस्पोजेबल ईमेल हे केवळ sign-up forms साठीचे सोयीचे वैशिष्ट्य नाही. योग्य काळजीपूर्वक वापरल्यास, ते तुमच्या CI/CD pipelines मधील एक शक्तिशाली building block बनते. अल्पकाळासाठी वापरता येणारे इनबॉक्स तयार करून, त्यांना GitHub Actions, GitLab CI आणि CircleCI सोबत समाकलित करून आणि secrets व logging संदर्भात कठोर नियम लागू करून, प्रत्यक्ष इनबॉक्सचा वापर न करता तुम्ही महत्त्वाच्या ईमेल flows ची चाचणी करू शकता.
एका परिस्थितीसह लहान प्रारंभ करा, वितरण आणि अपयशाचे नमुने मोजा आणि हळूहळू आपल्या कार्यसंघास बसणारा नमुना प्रमाणित करा. कालांतराने, हेतुपुरस्सर डिस्पोजेबल ईमेल धोरण आपल्या पाइपलाइन अधिक विश्वासार्ह बनवेल, आपले ऑडिट सोपे करेल आणि आपल्या अभियंत्यांना चाचणी योजनांमधील "ईमेल" या शब्दाची कमी भीती वाटेल.

Marcus Lee writes Tmailor's step-by-step guides — signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.