Cursor AI साठी तात्पुरता ईमेल: स्वच्छ साइन-अप, विश्वसनीय OTP आणि खाजगी पुनर्वापर
साइन-अप किंवा sandbox साठी खाजगी चाचणी इनबॉक्सची आवश्यकता असेल तेव्हा Cursor AI साठी तात्पुरता ईमेल वापरा. डोमेन स्वीकारले गेल्यास, पुन्हा वापरता येणारा Tmailor पत्ता Cursor AI चा verification email प्राप्त करू शकतो. token-आधारित पुनर्वापरामुळे नंतरच्या verification तसेच इतर खाते-संबंधित ईमेल तपासण्यांसाठी तोच इनबॉक्स उपलब्ध राहतो. सशुल्क, टीमसाठी किंवा दीर्घकालीन coding कामासाठी कायमस्वरूपी ईमेल किंवा alias वापरा.
जलद प्रवेश
टीएल; डीआर / मुख्य मुद्दे
- डोमेन स्वीकारला गेला आणि सत्यापन ईमेल प्राप्त झाला, तर Cursor.com साइन-अप तात्पुरत्या इनबॉक्ससह यशस्वी होऊ शकतो—कोणतेही तात्पुरते डोमेन हमखास चालेल असे समजू नका.
- विविध डोमेन आणि स्थिर MX रूटिंग असलेली सेवा OTP यशस्वीपणे मिळण्याची शक्यता वाढवते आणि एखादा मार्ग थ्रॉटल झाल्यास डोमेन बदलण्याची सुविधा देते.
- Access Token जतन करा, जेणेकरून तुम्ही तोच इनबॉक्स पुन्हा उघडू नंतर पुन्हा सत्यापन करण्यासाठी किंवा खात्याशी संबंधित इतर ईमेल तपासण्यासाठी—दीर्घकालीन डेटा-ट्रेलशिवाय पत्त्याची सातत्यता राखता येते.
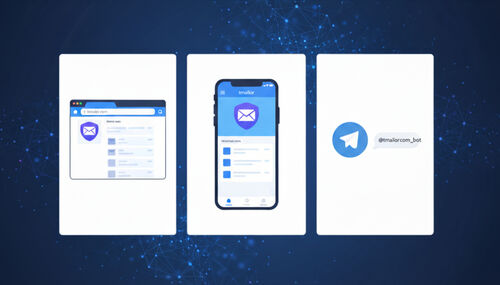
- जर एखादा कोड थांबला असेल तर: डोमेन स्विच करा, एकदा पुन्हा पाठवा आणि वेब, अँड्रॉइड, आयओएस आणि टेलिग्रामवर इनबॉक्स थेट पहा. टीमेलर प्रत्येक इनबाउंड संदेश एका सूचीमध्ये दर्शवितो, म्हणून तपासण्यासाठी स्पॅम फोल्डर नाही.
- तात्पुरते ईमेल तुमचे मूल्यांकन खाजगी ठेवते; सशुल्क वापराच्या मर्यादा रीसेट करण्याचा हा मार्ग नाही, कारण त्या तुमच्या ईमेलशी नव्हे तर खात्याशी जोडलेल्या असतात.
“कर्सर एआयसाठी तात्पुरते ईमेल” वापरण्यासाठी स्वच्छ वर्कफ्लो का आवश्यक आहे
Cursor.com हे लोकप्रिय AI-सहाय्यित कोड एडिटर आहे आणि या वर्कफ्लोसाठी साइन-अपच्या वेळी तुम्ही दिलेल्या पत्त्यावर सत्यापन ईमेल पोहोचणे आवश्यक असते. डेव्हलपर हे साधन तपासण्यासाठी, नवीन वर्कफ्लो वापरून पाहण्यासाठी किंवा डेव्हलपमेंट सँडबॉक्सला वैयक्तिक ओळखीपासून वेगळे ठेवण्यासाठी तात्पुरता इनबॉक्स वापरतात—कित्येक महिन्यांचे ऑनबोर्डिंग ईमेल आणि प्रचारात्मक संदेश स्वीकारल्याशिवाय. कोड प्रत्यक्षात आल्यावरच वर्कफ्लो स्वच्छ वाटतो; त्यामुळे उद्दिष्ट केवळ टाकाऊ पत्ता मिळवणे नसून विश्वासार्ह वितरण हे आहे.
लोक तात्पुरते ईमेल , Cursor साठी तात्पुरते ईमेल, Cursor साठी तात्पुरते ईमेल, किंवा Cursor साठी तात्पुरते ईमेल—या सर्वांच्या मागचा व्यावहारिक प्रश्न एकच आहे: प्राप्त करणारे डोमेन स्वीकारले गेले पाहिजे आणि इनबॉक्स अजून उघडा असतानाच सत्यापन ईमेल पोहोचले पाहिजे.
सामान्य “टाकाऊ” पत्त्यांमधील नेहमीची अडचण म्हणजे अस्थिर OTP वितरण: आक्रमक डोमेन रोटेशन, खराब प्रतिष्ठेचे MX रेकॉर्ड किंवा साइन-अप फॉर्मनी आधीच ध्वजांकित केलेली डोमेन यांमुळे कोड मिळत नाहीत किंवा “अनधिकृत” अशी सूचना दिसू शकते. यावरचा उपाय म्हणजे विश्वासार्हतेसाठी तयार केलेला प्रदाता आणि स्वच्छतेची छोटी चेकलिस्ट. तात्पुरत्या ईमेलच्या मूलभूत माहितीसाठी 2026 मध्ये टेम्प मेल पहा, आणि प्रत्येक साइन-अपमागील OTP यंत्रणेसाठी ओटीपीसह काय कार्य करते आणि काय अयशस्वी होते ते वाचा.
कोड पोहोचतो की नाही हे वितरणक्षमता का ठरवते
वितरणक्षमता म्हणजे DNS, IP प्रतिष्ठा, MX चे स्थान आणि प्राप्तकर्त्याच्या बाजूचे फिल्टरिंग-वर्तन यांचा एकत्रित परिणाम—फक्त “ईमेल आला का?” एवढेच नाही. विश्वासार्ह आणि नीट देखभाल केलेल्या पायाभूत सुविधांवर येणारे ईमेल स्वीकारणारी तात्पुरती ईमेल सेवा OTP अधिक जलद आणि सातत्याने मिळवून देते. गैरवापरविरोधी फिल्टर अत्यंत सतर्क असलेल्या डेव्हलपर-टूल परिसंस्थेत हे विशेष महत्त्वाचे ठरते. तीन तांत्रिक घटक फरक निर्माण करतात:
- विश्वसनीय विश्वसनीय पायाभूत सुविधांवरील MX. प्रमुख आणि चांगली प्रतिष्ठा असलेल्या प्लॅटफॉर्मद्वारे येणाऱ्या मेलचे रूटिंग करणाऱ्या प्रदात्यांना कमी बाउन्स आणि जलद प्रसाराचा अनुभव येतो. गुगलचे सर्व्हर डिलिव्हरीमध्ये मदत का करतात ते पहा.
- मोठा, वैविध्यपूर्ण डोमेन पूल. शेकडो फिरती, पण सुयोग्यरीत्या व्यवस्थापित केलेली डोमेन असल्याने सर्व पर्याय एकाच वेळी दर-मर्यादित होण्याची शक्यता कमी होते.
- केवळ प्राप्त करण्याची रचना. आउटबाउंड क्रियाकलाप कमी केल्याने डिजिटल ठसा स्वच्छ राहतो आणि डोमेनची प्रतिष्ठा स्थिर राहते, अगदी मोठ्या प्रमाणावरही.
जेव्हा हे घटक जुळतात, तेव्हा Cursor.com सारख्या साधनांसाठी OTP सहजपणे येतात. ते जुळले नाहीत, तर साइट्स तात्पुरते मेल डोमेन का अवरोधित यावरील लेख तुम्हाला ज्या फिल्टरचा सामना करावा लागतो ते स्पष्ट करतो.
स्वच्छ, पुनरावृत्ती करता येईल असा Cursor.com + तात्पुरते ईमेल सेटअप
ची पडताळणीCursor AI संदेश लवकर येण्याची शक्यता वाढवण्यासाठी या पाच टप्प्यांच्या कार्यप्रवाहाचा वापर करा. एक नवीन डिस्पोजेबल इनबॉक्स उघडा, Cursor AI वर साइन-अप पडताळणीची प्रक्रिया सुरू करा, संदेश त्वरित मिळवा, खाते सेटअप पूर्ण करा आणि नंतर access token जतन करा, जेणेकरून तो पत्ता पुढे पुन्हा वापरता येईल.
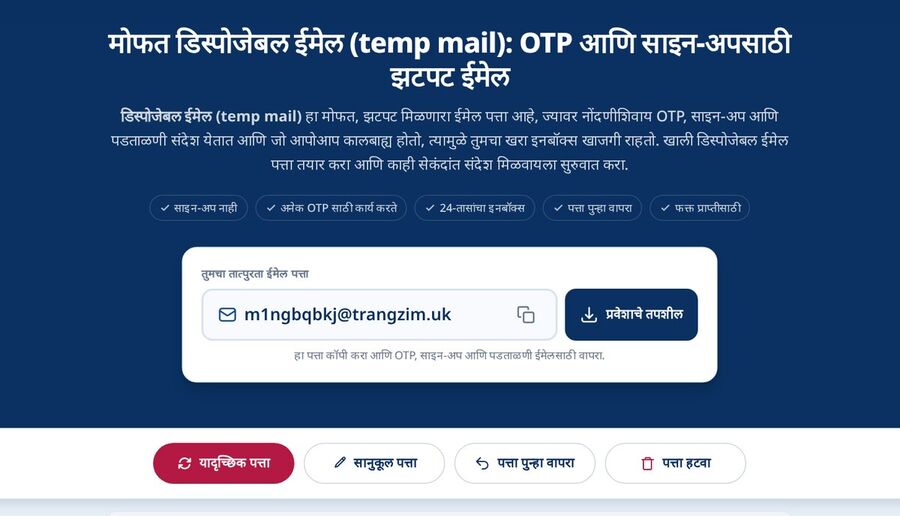
चरण 1: नवीन, स्वच्छ इनबॉक्स तयार करा
विस्तृत डोमेन कॅटलॉग आणि स्थिर पायाभूत सुविधांसह सेवेस अनुकूल नवीन डिस्पोजेबल पत्ता, विस्तृत डोमेन कॅटलॉग आणि स्थिर पायाभूत सुविधांना प्राधान्य देणारी सेवा निवडा आणि ब्राउझर टॅब उघडा ठेवा. गोपनीयतेला प्राधान्य देऊन, संदेश अल्प काळच जतन होतात याची वास्तववादी अपेक्षा ठेवा.
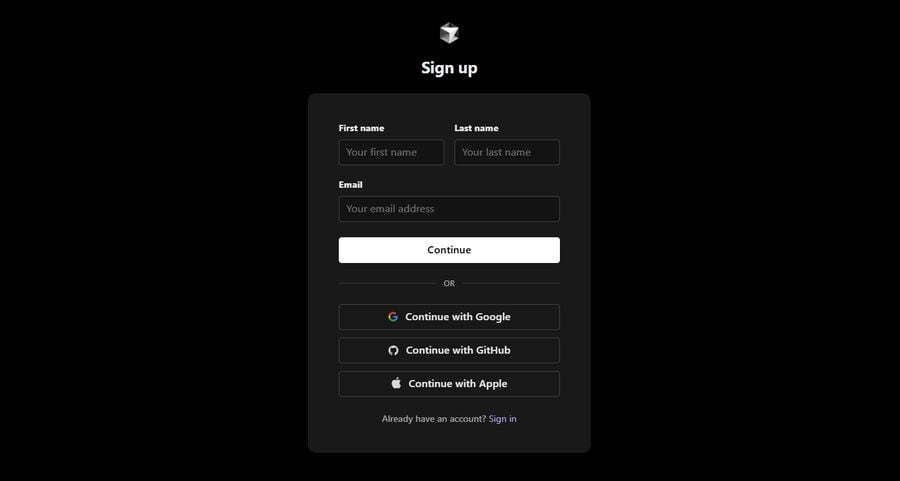
चरण 2: Cursor.com उघडा, साइन अप करा आणि कोडची विनंती करा
तात्पुरता पत्ता Cursor AI साइन-अप पृष्ठावर प्रविष्ट करा आणि तुमच्या सध्याच्या प्रक्रियेत दिसणारी ईमेल-पडताळणीची पायरी सुरू करा. सत्रात विसंगती येऊ नये म्हणून त्याच डिव्हाइसवर आणि त्याच कालावधीत रहा; बटण वारंवार दाबू नका—थोडे थांबल्यानंतर एकदा पुन्हा पाठवणे पुरेसे आहे.
चरण 3: OTP त्वरित मिळवा
इनबॉक्सच्या टॅबवर परत जा आणि 5–60 सेकंद प्रतीक्षा करा. तुमचा प्रदाता अनेक माध्यमांना समर्थन देत असल्यास, वेब, मोबाइल अॅप आणि मेसेजिंग बॉट ही सर्व माध्यमे एकाच वेळी तपासा. चॅटमधून त्वरित इनबॉक्स तयार करून संदेश मिळवण्यासाठी, तुम्ही वेगवेगळ्या डिव्हाइसदरम्यान बदलत असताना टेलिग्रामवर टेम्प मेल मिळविणे हे उपयुक्त ठरते.
चरण 4: प्रोफाइलची मूलभूत माहिती पडताळा आणि पूर्ण करा
खाते पूर्ण करण्यासाठी पडताळणी संदेशाचा वापर करा. त्यानंतर लगेच access token जतन करा, जेणेकरून तुम्ही पुढे तोच इनबॉक्स पुन्हा उघडू शकाल. हे token सातत्य राखण्याची तुमची किल्ली आहे; त्याची संपूर्ण पद्धत खालील token-reuse विभागात दिली आहे.
चरण 5: पुनर्प्राप्तीची माहिती जतन करा आणि इनबॉक्सला लेबल द्या
तुम्ही token कुठे जतन केला आहे याची नोंद ठेवा (पासवर्ड मॅनेजर किंवा सुरक्षित नोट्समध्ये) आणि पुढे गोंधळ होऊ नये म्हणून पत्त्याला "Cursor AI-dev-sandbox" सारखे लेबल द्या. तुम्हाला फक्त एकदाच वापरायच्या तपासणीसाठी मेलबॉक्स हवा असल्यास, 10-मिनिटांच्या मेलसह यातील फायदे-तोटे तपासा आणि कामाला योग्य पर्याय निवडा.
समस्या निवारण Cursor AI OTP (उपयुक्त जलद उपाय)
बहुतेक Cursor AI OTP-संबंधित समस्या चारपैकी एका उपायाने सुटतात: एकदा पुन्हा पाठवा, दुसऱ्या डोमेनवर बदला, दुसऱ्या पुनर्प्राप्ती माध्यमातून पुन्हा प्रयत्न करा किंवा थोडा वेळ लागू असलेला थ्रॉटल संपेपर्यंत थांबा. पत्ताच समस्येचे कारण आहे असे गृहीत धरण्यापूर्वी हे उपाय याच क्रमाने करून पाहा.
- सुमारे 90 सेकंदांनंतरही कोड आला नाही? एकदाच पुन्हा पाठवण्याची विनंती करा, त्यानंतर वेगळ्या डोमेनवर स्विच करा—डोमेनची विविधता हे तुमचे सुरक्षा-जाळे आहे आणि व्यवस्थित व्यवस्थापित केलेला पूल हा बदल सहज करतो.
- “अनधिकृत” किंवा सत्र जुळत नाही? नवीन खासगी विंडोमध्ये पुन्हा सुरुवात करा आणि सर्व काही एकाच सत्रात ठेवा. प्रवाह वेगवेगळ्या डिव्हाइस किंवा विंडोमध्ये गेला असल्यास, संदर्भ मिसळण्याऐवजी मूळ सत्रापासून पुन्हा सुरुवात करा.
- कोड येतो, पण पडताळणीची पायरी कालबाह्य झाली? हे संदेश सहसा वेळ-संवेदनशील असतात—नवीन संदेशाची विनंती करा आणि वेब, Android, iOS व Telegram वर इनबॉक्स थेट पाहत रहा, म्हणजे तो येताच तुम्ही लगेच मिळवू शकाल.
- तरीही काहीच नाही? डिलिव्हरी साखळीतील एखाद्या टप्प्यावर डोमेन ब्लॉक झालेले किंवा विलंबित असू शकते; दुसरे डोमेन निवडा आणि थोड्या वेळाने पुन्हा प्रयत्न करा. या ब्लॉक्समागील नमुन्यांचे विश्लेषण ओटीपी विश्वसनीयता मार्गदर्शकामध्ये मोडले गेले आहेत.
टोकन-आधारित पुनर्वापरामुळे परिस्थिती कशी बदलते
टोकन-आधारित पुनर्वापरामुळे तुम्ही काही आठवड्यांनी तोच तात्पुरता ईमेल पत्ता पुन्हा उघडू शकता—टॅब बंद केल्यानंतरही—त्यामुळे तुम्ही एकसंध ओळख कायम ठेवू शकता Cursor AI तात्पुरत्या इनबॉक्सची गोपनीयता कायम राखत. हे येथे नेहमीपेक्षा अधिक महत्त्वाचे आहे: Cursor ची अधिकृत मदत सांगते की खाते एका ईमेल पत्त्याशी जोडलेले असते आणि तो पत्ता नंतर बदलता येत नाही. त्यामुळे साइन-अपच्या वेळी वापरलेला पत्ता दिसतो त्यापेक्षा अधिक महत्त्वाचा आहे.
- कायमस्वरूपी वैयक्तिक डिजिटल ठसा न उमटवता पत्त्याचे सातत्य राखणे.
- नंतरच्या पडताळणीसाठी आणि खात्याशी संबंधित इतर ईमेलसाठी सुसंगतता.
- सुलभ रोटेशन: तुमच्या इच्छेनुसार एखादी ओळख निवृत्त करा, प्रत्येक वेळी ती पुन्हा सुरू करण्याची गरज न पडता.
आपला तात्पुरता पत्ता पुनर्वापराची ही पद्धत आत्मसात करा
विकासकांसाठी महत्त्वाच्या कामगिरी आणि विश्वासार्हतेविषयक नोंदी
अभियंते साशंक असतात—आणि तसे असणे योग्यच आहे. मोठ्या प्रमाणावर वापरात, चार गुणधर्म विश्वासार्हपणे साइन-अप प्रक्रिया पूर्ण करणाऱ्या तात्पुरत्या इनबॉक्सला अडखळणाऱ्या इनबॉक्सपासून वेगळे करतात:
- जागतिक स्तरावर विश्वासार्ह बॅकबोनवरील MX इनकमिंग OTP साठी चुकीचे सकारात्मक परिणाम आणि विलंब कमी करते.
- उच्च-गुणवत्तेचे डोमेन व्यवस्थापन—विवेकी रोटेशन आणि स्वच्छ इतिहास असलेला मोठा पूल (500+ डोमेन)—जोखीम पसरवतो.
- फक्त-प्राप्ती आर्किटेक्चर आउटगोइंग क्रियाकलापांमुळे निर्माण होणाऱ्या नकारात्मक प्रतिष्ठा-परिणामांपासून वाचवते.
- वेब, अँड्रॉइड, आयओएस आणि मेसेजिंग बॉटवर अनेक एंडपॉइंटवरून पुनर्प्राप्ती वेब, Android, iOS आणि मेसेजिंग बॉटद्वारे तुम्ही जिथे काम करता तिथे OTP मिळवण्यास मदत करते.
Cursor AI साठी कोणता ओळखीचा स्तर योग्य आहे?
Cursor AI च्या Cursor AI साइन-अपसाठी योग्य ओळखीचा स्तर तुम्ही खाते किती काळ ठेवणार आहात आणि त्यानंतर बिलिंग किंवा टीमचा प्रवेश आवश्यक असेल का, यावर अवलंबून असतो. कमी जोखमीच्या, अल्पकालीन पडताळणीसाठी तात्पुरता ईमेल सर्वात योग्य आहे; दीर्घकालीन सातत्य अपेक्षित असल्यास तुमच्या नियंत्रणात असलेला कायमस्वरूपी पत्ता अधिक सुरक्षित ठरतो.
प्रकटीकरण: टमेलर हा ब्लॉग आणि या लेखात संदर्भित तात्पुरती मेल सेवा चालवते.
मर्यादा: Tmailor ही केवळ प्राप्त करणारी सेवा आहे (ती ईमेल पाठवू शकत नाही आणि येणारी संलग्नके काढून टाकली जातात, त्यामुळे तुम्ही फाइल्स प्राप्त करू शकत नाही); संदेश आल्यापासून सुमारे 24 तास दृश्यमान राहतात, इनबॉक्समध्ये स्पॅम फोल्डर किंवा सानुकूल फिल्टर नाहीत आणि हरवलेला access token पुनर्प्राप्त करता येत नाही.
| वैशिष्ट्य / वापराचे प्रकरण | सुयोग्य व्यवस्थापन असलेले तात्पुरते ईमेल (विविध डोमेन, विश्वसनीय MX) | सामान्य डिस्पोजेबल इनबॉक्स (कमी डोमेन) | वैयक्तिक उपनाव (ईमेल मास्किंग/रिले) |
|---|---|---|---|
| OTP वितरणाची सुसंगतता | उच्च (उत्तम MX + डोमेन पूल) | परिवर्तनीय | उच्च (तुमच्या मेलबॉक्सशी जोडलेले) |
| पत्त्याची सातत्यता (तोच पत्ता पुन्हा वापरणे) | होय, token च्या पुनर्वापराद्वारे | क्वचित/अस्पष्ट | होय (उपनाव कायम राहते) |
| संदेश साठवण कालावधी | कमी (डिझाइननुसार सुमारे 24 तास) | अत्यंत कमी (बहुतेकदा 10–60 मिनिटे) | दीर्घ (तुमचा मुख्य मेलबॉक्स) |
| पाठवण्याची क्षमता | नाही (केवळ प्राप्त करण्याची सुविधा) | नाही | होय (मुख्य प्रदात्याद्वारे) |
| डोमेनची विविधता | शेकडो (आवश्यकतेनुसार बदल) | कमी | लागू नाही |
| सेटअपचा वेग | सेकंद | सेकंद | मिनिटे (प्रदाता सेटअप आवश्यक) |
| यासाठी सर्वोत्तम | सँडबॉक्स, चाचण्या, OTP आणि विकासक साधने | कमी जोखमीचे साइन-अप | सातत्य आवश्यक असलेली दीर्घकालीन खाती |
हॅकाथॉन, संकल्पनांचे पुरावे आणि CI चाचण्यांसारख्या अल्पकालीन वर्कफ्लोसाठी विश्वासार्ह तात्पुरता ईमेल इनबॉक्स उत्तम पर्याय ठरतो. मात्र, बिलिंग आणि टीम्ससह दीर्घकाळ वापर करणार असाल, तर वैयक्तिक ईमेल उपपत्ता किंवा स्वतंत्र दुय्यम मेलबॉक्स अधिक योग्य ठरू शकतो—आणि गरजा मिश्र असतील, तर दोन्हींचा वापर करता येतो.
सुरक्षा आणि गोपनीयतेची स्वच्छता (प्रत्यक्षात काय करावे)
- आपल्याला ते प्राप्त होताच access token जतन करा तो मिळताच—याच्यामुळे तुम्ही नंतर तोच अचूक पत्ता पुन्हा उघडू शकता.
- OTP साठीची वेळेची मर्यादा कमी ठेवा. एका मिनिटाच्या आत कोड मिळवून वापरा आणि वारंवार पुन्हा पाठवण्याची विनंती करणे टाळा.
- ओळखी वेगळ्या ठेवा. परस्पर संबंध जोडला जाण्याचा आणि विविध सेवांवर खाते लॉक होण्याचा धोका कमी करण्यासाठी प्रत्येक साधनासाठी वेगळे डिस्पोजेबल पत्ते वापरा.
- संदेश किती काळ साठवले जातात हे समजून घ्या. संदेश लवकर कालबाह्य होतील असे गृहीत धरा, त्यामुळे आवश्यक ते लगेच जतन करा; यासंबंधीचा मार्गदर्शक 2026 मध्ये टेम्प मेलमधील योग्य अपेक्षा निर्माण करतो.
- जेव्हा आपण बर् याचदा डिव्हाइस स्विच करता तेव्हा मोबाइलवर पुनर्प्राप्त करा तुम्ही वारंवार उपकरणे बदलत असाल, तर डेस्कटॉपपासून दूर असतानाही OTP कालबाह्य होणार नाही.
- इनबॉक्समधून संदेश पाठवणे टाळा. फक्त संदेश प्राप्त करण्याची सुविधा तुमची प्रतिष्ठा सुरक्षित ठेवते आणि तुमचा डिजिटल ठसा कमी ठेवते.
- खात्याची माहिती अचूक ठेवा. Cursor AI’s सेवा-अटींनुसार खात्याची माहिती अचूक आणि अद्ययावत असणे आवश्यक आहे. त्यामुळे तात्पुरता ईमेल कमी जोखमीच्या चाचण्या आणि सँडबॉक्ससाठी वापरा—खोटी माहिती देण्यासाठी, बिलिंगविषयक वादांसाठी किंवा कारवाईनंतर पुन्हा प्रवेश मिळवण्यासाठी नाही.
विकसक साधनांसाठी डिस्पोजेबल ओळखीचे भविष्यातील चित्र
विकासक परिसंस्था गैरवापरावरील नियंत्रण अधिक कडक करत असतानाही ओळख सुरू करण्यासाठी ईमेलवर अवलंबून राहतात. या तणावामुळे निर्दोष प्रतिष्ठा आणि हार्डवेअरच्या जवळची पायाभूत सुविधा असलेल्या प्रदात्यांना फायदा होतो. कमी विश्वासार्ह डोमेनसाठी अधिक अडथळे, तर स्वच्छ रूटिंग, विविध डोमेन आणि संदेश न पाठवणाऱ्या रचनेसह सेवांसाठी अधिक सुरळीत साइन-अप अपेक्षित आहे—तुमच्या संपादकामध्ये कामाच्या प्रवाहात असताना जलद OTP आणि कमी पुन्हा-प्रयत्न. तुम्ही इतर AI साधनेही सुरू करत असाल, तर हीच पद्धत चॅटजीपीटीसाठी टेम्प मेलवर लागू होते.
वारंवार विचारले जाणारे प्रश्न
मी Cursor.com वर साइन अप करण्यासाठी तात्पुरता ईमेल इनबॉक्स वापरू शकतो का?
होय, हे तेव्हा शक्य आहे जेव्हा Cursor AI Cursor.com प्राप्त करणारे डोमेन स्वीकारते आणि सत्यापन ईमेल पोहोचतो. एका मिनिटाच्या आत कोड दिसला नाही, तर तो पुन्हा पाठवण्याची विनंती करा आणि नंतर दुसऱ्या Tmailor डोमेनचा प्रयत्न करा.
मी माझा ब्राउझर बंद केल्यास, इनबॉक्सचा प्रवेश गमावेन का?
तुम्ही access token जतन केला असेल तर नाही. टोकन-आधारित पुनर्वापरामुळे तुम्ही नंतर सत्यापन आणि पुनर्प्राप्तीसाठी हाच पत्ता पुन्हा उघडू शकता. संपूर्ण पद्धत तात्पुरत्या मेल पत्त्याचा पुनर्वापर मध्ये दिली आहे.
Cursor AI चा Cursor AI OTP कधीच आला नाही तर काय करावे?
एकदाच पुन्हा पाठवण्याची विनंती करा आणि नंतर वेगळ्या डोमेनवर स्विच करा. तसेच, वेब, मोबाइल किंवा मेसेजिंग बॉटद्वारे ईमेल मिळवण्याचा दुसरा मार्ग वापरून पाहा. लॅपटॉपपासून दूर असताना टेलिग्रामवर टेम्प मेलद्वारे Telegram चॅटचा मार्ग सोयीस्कर ठरतो.
संदेश इनबॉक्समध्ये किती काळ राहतात?
डिझाइनद्वारे लहान, म्हणून त्वरित कोड कॉपी करण्याची योजना करा. टमेलर संदेश स्वयं-हटविण्यापूर्वी सुमारे 24 तास ठेवते, जे साइन-अपसाठी पुरेसे आहे परंतु दीर्घकालीन स्टोरेजसाठी नाही.
विकसकांच्या साधनांसाठी तात्पुरता ईमेल इनबॉक्स वापरणे सुरक्षित आहे का?
चाचण्या, सँडबॉक्स आणि दुय्यम ओळखींसाठी होय—तुम्ही token सुरक्षित ठेवला, पुन्हा पाठवण्याच्या विनंत्या कमी केल्या आणि प्रत्येक साधनाच्या अटींचे पालन केले तर. दीर्घकालीन बिलिंग आणि टीमच्या वापरासाठी कायमस्वरूपी उपनाव किंवा स्वतंत्र दुय्यम मेलबॉक्स अधिक योग्य आहे.
तात्पुरत्या ईमेलमुळे Cursor AI च्या Cursor AI’s सशुल्क मर्यादा ओलांडता येतात का?
नाही. तात्पुरता ईमेल केवळ तुमचे मूल्यमापन खाजगी ठेवतो आणि इनबॉक्स स्वच्छ ठेवतो. Cursor AI Cursor AI च्या योजना, वापर आणि बिलिंगचे व्यवस्थापन त्याच्या Cursor AI खात्याद्वारे आणि बिलिंग प्रणालीद्वारे केले जाते; नवीन ईमेल वापरणे म्हणजे सशुल्क मर्यादा रीसेट करण्याचा किंवा शुल्क टाळण्याचा वैध मार्ग नाही.
डोमेनच्या विविधतेचा काय फायदा आहे?
डोमेनची विविधता असल्यामुळे किमान एक मार्ग जलद आणि वेगमर्यादामुक्त असण्याची शक्यता वाढते. एखादे डोमेन धीमे किंवा फिल्टर केलेले वाटल्यास लगेच बदला—मोठा डोमेन-संच तात्पुरत्या अडथळ्यांपासून तुमचे सुरक्षित जाळे ठरतो.
मी तात्पुरत्या ईमेल इनबॉक्समधून ईमेल पाठवू शकतो का?
नाही. फक्त ईमेल प्राप्त करण्याची सुविधा जाणीवपूर्वक ठेवली आहे: यामुळे डोमेनची प्रतिष्ठा सुरक्षित राहते आणि तुमचा ओळख-ठसा मर्यादित राहतो, ज्यामुळे OTP ची विश्वासार्हता सुधारते.
त्याऐवजी मला अतिशय अल्पकाळ टिकणारा मेलबॉक्स हवा असल्यास काय करावे?
तुम्हाला तो पत्ता पुन्हा लागणार नाही याची खात्री असेल, तेव्हा अल्पकालीन सेटअप, उदाहरणार्थ 10-मिनिटांच्या मेल एखादा अल्पायुषी पत्ता, वापरा. नंतर सत्यापन करण्याची थोडीही शक्यता असल्यास त्याऐवजी टोकन-आधारित पुनर्वापर निवडा.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.