 Tmailor
तात्पुरता ईमेल आणि सुरक्षा: अविश्वसनीय वेबसाइट्सवर तात्पुरता ईमेल का वापरावा
प्रत्येक वेबसाइटला तुमचा खरा ईमेल पत्ता देण्याची गरज नसते. संशयास्पद डाउनलोड पृष्ठे, अपरिचित मंच, एकदाच वापरायची साधने आणि आक्रमक लीड-जनरेशन साइट्स तुम्हाला प्रवेश देण्यापूर्वी ईमेल मागतात—आणि त्यांपैकी अनेक साइट्स काही दिवसांतच तो पत्ता विकतात किंवा लीक करतात. तात्पुरता ईमेल या अविश्वसनीय साइट्स आणि तुमची खरी ओळख यांच्यामधील फायरवॉलसारखे काम करतो. अज्ञात वेबसाइट्सना तुमचा खरा ईमेल पत्ता देण्याचे विशिष्ट सुरक्षा धोके—फिशिंग आणि क्रेडेन्शियल स्टफिंगपासून ते डेटा ब्रोकरांकडून पुनर्विक्रीपर्यंत—आणि आवश्यक प्रवेश न गमावता डिस्पोजेबल पत्ता यांपैकी प्रत्येक धोक्याचा प्रभाव कसा निष्प्रभ करतो, हे या मार्गदर्शकात स्पष्ट केले आहे.
जलद प्रवेश
तात्पुरता ईमेल आपले कशापासून संरक्षण करतो
तात्पुरता ईमेल अविश्वसनीय वेबसाइटवरील धोक्यांचे परिणाम आपल्या वास्तविक इनबॉक्सपर्यंत पोहोचू न देता आपले संरक्षण करतो. साइटला अद्याप कार्यरत ईमेल पत्ता मिळतो आणि आपल्याला आवश्यक असलेली पुष्टीकरण लिंकही पाठवता येते—परंतु नंतर तिने तो पत्ता विकला, डेटाभंगात तो लीक झाला किंवा स्पॅम नेटवर्कला दिला, तरी नुकसान आपण लवकरच सोडून देणार असलेल्या इनबॉक्सपुरतेच मर्यादित राहते.
ऑनलाइन सुरक्षेची संकल्पना
आपण वर्षातून डझनभर वेळा ईमेल पत्ता देता: एका मर्यादित प्रवेशाच्या PDF साठी, एखादे साधन डाउनलोड करण्यासाठी, फोरमवर एकदा पोस्ट करण्यासाठी किंवा एखादी सवलत मिळवण्यासाठी. यांपैकी बहुतेक साइट्सना आपण पुन्हा कधीही भेट देणार नाही. पण त्या सर्वांकडे आपला पत्ता राहतो.
तो पत्ता तटस्थ ओळखचिन्ह नाही. तो आपल्या पासवर्ड रीसेटचा आधार आहे; डेटाभंगाच्या डेटाबेसमध्ये आपल्या खात्यांना एकमेकांशी जोडणारा दुवा आहे; आणि फिशिंग मोहिमांचे लक्ष्य आहे. एकदा पत्ता लीक झाला की बंद न करता येणारा स्पॅम, आपल्या बँकेची नक्कल करणारे फिशिंग संदेश आणि आपण कधीही संमती न दिलेले खाते-जोडणीचे प्रकार सुरू होऊ शकतात.
अशा तात्पुरत्या साइन-अपसाठी विनामूल्य तात्पुरती मेल सेवा वापरल्यास आपण प्रत्यक्षात ज्या पत्त्यावर अवलंबून आहात तो व्यवहारापासून पूर्णपणे दूर राहतो.
तात्पुरत्या ईमेलची संकल्पना
तात्पुरता ईमेल हा असा इनबॉक्स आहे जो आपण नोंदणी न करता आणि कोणतीही वैयक्तिक माहिती न देता काही सेकंदांत उघडू शकता. आपण तो पत्ता एकदा वापरता, साइटने पाठवलेले संदेश वाचता आणि पुढे निघून जाता. Tmailor वर संदेश प्राप्त झाल्यापासून सुमारे 24 तास दृश्यमान राहतात. त्यामुळे हा पत्ता सध्याच्या कामासाठी आहे, पुढच्या वर्षी लागणाऱ्या गोष्टींसाठी नाही.
त्यामागे कोणतेही खाते किंवा तयार करण्यासाठी प्रोफाइल नसल्यामुळे, Gmail किंवा Outlook पत्त्याच्या तुलनेत तात्पुरता पत्ता साइटला आपल्याबद्दल काम करण्यासाठी फारच कमी माहिती देतो. अधिक पार्श्वभूमीसाठी तात्पुरते ईमेलसाठी संपूर्ण मार्गदर्शक पहा.
अविश्वसनीय वेबसाइट्स धोका का ठरतात
अविश्वसनीय वेबसाइट्स एका ईमेल पत्त्याचे दीर्घकाळ टिकणाऱ्या जोखमीच्या स्रोतामध्ये रूपांतर करतात. एका तात्पुरत्या साइन-अपनंतरही स्पॅम, फिशिंग, वेगवेगळ्या साइटवरील खाते-जोडणी आणि डेटा ब्रोकरना पुनर्विक्री वर्षानुवर्षे सुरू राहू शकते, कारण आपला पत्ता त्या साइटमधील आपल्या स्वारस्यापेक्षा जास्त काळ टिकतो. तात्पुरता पत्ता हा परिणाम आपल्या पासवर्ड रीसेट असलेल्या इनबॉक्सकडे वळवण्याऐवजी तिथेच थांबवतो.
वैयक्तिक माहिती उघड केल्याचे धोके
स्पष्ट गोपनीयता धोरण नसलेल्या साइट्सही नोंदणी किंवा पडताळणीसाठी ईमेल मागतात. त्यांना आपला प्राथमिक पत्ता दिल्यावर तो परत घेण्याचा कोणताही मार्ग राहत नाही. तो आपल्या संमतीशिवाय विकला किंवा तृतीय पक्षांसोबत शेअर केला जाऊ शकतो, विपणन प्रोफाइलमध्ये जोडला जाऊ शकतो किंवा निष्काळजीपणे साठवला जाऊन डेटाभंगात लीक होऊ शकतो.
त्यानंतर तो पत्ता वेगवेगळ्या ठिकाणी फिरत राहतो. इतर लीक झालेल्या नोंदींशी त्याची सांगड घातली जाते आणि अशा प्रकारे एका तात्पुरत्या साइन-अपने आपण त्या साइटला कधीही सांगितलेली नसलेली खातीही एकमेकांशी जोडली जातात.
ईमेल फिशिंग
फिशिंग म्हणजे आपल्याकडून काहीतरी चोरण्यासाठी आपण विश्वास ठेवत असलेल्या सेवेची नक्कल करणारा संदेश. तो आपल्यापर्यंत पोहोचण्यासाठी आधी आपला पत्ता आवश्यक असतो. एखाद्या अविश्वसनीय साइटने तो लीक केल्यानंतर आपण लक्ष्य बनता. फिशिंग संदेश सहसा आपली बँक, सोशल नेटवर्क किंवा डिलिव्हरी सेवा असल्याचे भासवतात आणि पासवर्ड, कार्ड नंबर किंवा OTP मागतात. काही संदेशांमध्ये विश्वासार्ह दिसणाऱ्या बनावट लॉगिन पेजच्या लिंक असतात.
हल्लेखोर लीक झालेले पत्ते क्रेडेन्शियल स्टफिंगसाठीही पुन्हा वापरतात: एका डेटाभंगात उघड झालेला पत्ता आणि पासवर्ड घेऊन तेच संयोजन इतर सेवांवर वापरून पाहतात, या आशेने की आपण तोच पासवर्ड पुन्हा वापरला असेल. कमी-विश्वासाच्या साइट्सपासून आपला वास्तविक पत्ता दूर ठेवल्यास आपण त्या धोकादायक यादीत येत नाही.
अविश्वसनीय वेबसाइट्सना भेट देताना तात्पुरता ईमेल वापरण्याचे फायदे
याचा फायदा अदृश्य होण्यात नाही, तर धोका मर्यादित करण्यात आहे. तात्पुरता पत्ता कमी-विश्वासाच्या साइन-अपना आपल्या मुख्य इनबॉक्सपासून दूर ठेवतो, पत्ता लीक झाल्यानंतर येणारा स्पॅम आणि फिशिंग मर्यादित करतो आणि आपण एकदाच वापरलेल्या फोरममधील डेटाभंगाचा संबंध आपल्या बँकिंग किंवा कामाच्या ओळखीशी जोडला जाणे टाळतो. तो आपल्याला साइटपासून लपवत नाही आणि त्यामुळे आपण निनावी होत नाही.
आपली ओळख सुरक्षित ठेवा
आपला वास्तविक पत्ता कधीही उघड होत नाही. Tmailor आपल्याला यादृच्छिकपणे तयार केलेला पत्ता देते, जो आपण साइन अप करण्यासाठी किंवा कोड प्राप्त करण्यासाठी वापरू शकता. त्या पत्त्याचा आपल्या नावाशी, फोनशी किंवा आपल्या मालकीच्या इतर कोणत्याही खात्याशी संबंध नसतो.
स्पॅम आणि नको असलेल्या जाहिराती टाळा.
प्राथमिक ईमेलने पुरेशा अज्ञात सेवांवर साइन अप करत राहिल्यास अनेक वर्षे नको असलेल्या मेलचा त्रास सहन करावा लागेल. तात्पुरता पत्ता आपल्या इनबॉक्सऐवजी जाहिरातींच्या यादीचा भार स्वीकारतो.
ऑनलाइन घोटाळे टाळा
तात्पुरत्या पत्त्यावर आलेल्या घोटाळ्याच्या मेलमुळे आपले काहीही नुकसान होत नाही: साइन-अप पूर्ण झाल्यानंतर आपण तो इनबॉक्स पुन्हा उघडणार नसता आणि संदेश आपोआप कालबाह्य होतात. सतत देखरेख ठेवावी लागणारा दीर्घकाळ टिकणारा मेलबॉक्सच नसतो.
सोय आणि वेग
आपल्याला पत्ता तत्काळ मिळतो. नोंदणी नाही, पडताळणी नाही, वैयक्तिक तपशील नाहीत. आपल्याला फक्त एक पुष्टीकरण लिंक किंवा पडताळणी कोड हवा असेल, तर तात्पुरता ईमेल तेवढेच काम करतो.
तात्पुरते ईमेल सुरक्षितपणे कसे वापरावे
तात्पुरते ईमेल सुरक्षितपणे वापरणे तीन सवयींवर अवलंबून असते: सेवा काय पाहते ते पुन्हा विकत नाही अशी सेवा निवडा, इनबॉक्समध्ये येणाऱ्या गोष्टींबाबत साशंक रहा आणि तात्पुरता पत्ता कधी चुकीचे साधन ठरतो व खरा पत्ता कधी योग्य ठरतो हे ओळखा. तिसरी सवय बहुतेक मार्गदर्शक वगळतात.
प्रतिष्ठित तात्पुरत्या ईमेलची सेवा निवडा.
अनेक विनामूल्य तात्पुरत्या ईमेलच्या साइट्स उपलब्ध आहेत, पण त्या सारख्या नसतात. काही केवळ जाहिराती दाखवण्यासाठी चालवल्या जातात; काही जाहीर करतात त्यापेक्षा अधिक माहिती नोंदवतात. Tmailor आपोआप पत्ते तयार करते, साइन-अप मागत नाही आणि वापरण्यासाठी कोणतीही वैयक्तिक माहिती देण्याची आवश्यकता नसते. कोणत्याही सेवा-प्रदात्याची निवड करण्यापूर्वी, तात्पुरते ईमेल सुरक्षित आहेत तो तुमची माहिती कशी हाताळतो आणि प्रामाणिकपणे सांगितलेले फायदे-तोटे काय आहेत हे वाचणे योग्य ठरते.
दुवे किंवा संलग्नके मिळाल्यावर सावध रहा.
तात्पुरत्या इनबॉक्समध्येही काय येते याबाबत सावध रहा. Tmailor वर येणारी फाइल संलग्नके काढून टाकली जातात, त्यामुळे एखाद्याने Tmailor पत्त्यावर पाठवलेली फाइल तुम्ही उघडू किंवा डाउनलोड करू शकत नाही—यामुळे मालवेअरचा एक सामान्य मार्ग बंद होतो; पण तुम्हाला प्रत्यक्षात एखादे दस्तऐवज प्राप्त करायचे असेल, तर Tmailor योग्य पर्याय नाही.
दुवे मात्र तुमच्यापर्यंत पोहोचतात आणि तात्पुरत्या इनबॉक्समधून उघडलेला फिशिंगचा दुवा तुमच्या स्वतःच्या इनबॉक्समधून उघडलेल्या दुव्याइतकाच धोकादायक असतो. हेही लक्षात ठेवा की Tmailor इनबॉक्समध्ये स्पॅम फोल्डर किंवा फिल्टर नाहीत: प्रत्येक येणारा संदेश जसा प्राप्त होतो तसाच तुम्हाला दाखवला जातो, त्यामुळे निर्णय तुमचाच असतो.
खऱ्या ईमेलवर कधी स्विच करायचे हे जाणून घ्या.
साइन-अप फॉर्मने एखादा पत्ता नाकारला, तर त्याचे कारण सहसा त्या विशिष्ट डोमेनचे ब्लॉकलिस्टवर असणे असते; दुसरे डोमेन स्वीकारले जाऊ शकते. ही साधी समस्या-निवारण प्रक्रिया आहे.
पण एखाद्या सेवेने तात्पुरते ईमेल स्वीकारत नसल्याचे स्पष्टपणे ठरवले असेल, तर त्या निर्णयाचा आदर करा. जाणीवपूर्वक लावलेले धोरण चुकवण्यासाठी पत्ते बदलत राहणे हे समस्या-निवारण नाही आणि हे साधन त्यासाठी नाही—त्याऐवजी तुमचा खरा पत्ता वापरा. खाते स्वतः महत्त्वाचे असेल तेव्हाही हेच लागू होते: बँकिंग, सरकारी सेवा, काम, शाळा किंवा नंतर पुनर्प्राप्त करावे लागणारे कोणतेही खाते सुरुवातीपासून कायमस्वरूपी इनबॉक्सशी जोडलेले असावे. साइट्स हे पत्ते का नाकारतात यामागची प्रक्रिया जाणून घ्यायची असल्यास, वेबसाइट्स तात्पुरते मेल डोमेन का अवरोधित पहा.
इतर सुरक्षा उपायांसह
तात्पुरते ईमेल एकच समस्या सोडवते—तुमचा ईमेल पत्ता कुठे पोहोचतो. इतर समस्या ते सोडवत नाही, त्यामुळे त्यासोबत पुढील उपाय वापरा:
- पासवर्ड व्यवस्थापक आणि प्रत्येक खात्यासाठी वेगळे पासवर्ड, जेणेकरून लीक झालेल्या एका संचाने दुसरे खाते उघडता येणार नाही.
- ज्या प्रत्येक खात्याचा प्रवेश गमावणे तुम्हाला खटकले असते, त्यावर द्वि-घटक प्रमाणीकरण.
- अद्ययावत अँटीव्हायरस आणि ज्ञात दुर्भावनायुक्त साइट्सबद्दल इशारा देणारा ब्राउझर.
- साइटबद्दल मूलभूत साशंकता: अवैध प्रमाणपत्र किंवा खूप लवकर संवेदनशील माहिती मागणारा फॉर्म दिसल्यास साइट सोडण्याचे ते कारण आहे.
एक महत्त्वाची गोष्ट स्पष्टपणे सांगणे आवश्यक आहे, कारण तिच्याबद्दल मोठ्या प्रमाणावर गैरसमज आहे: खाजगी किंवा गुप्त ब्राउझिंगमुळे तुम्ही भेट देत असलेल्या वेबसाइटपासून तुम्ही लपून राहत नाही. ते फक्त सत्राची नोंद तुमच्या स्थानिक इतिहासात होऊ देत नाही. तात्पुरता पत्ता आणि खाजगी विंडो म्हणजे निनावी असणे नव्हे—पहा तात्पुरती मेल खरोखर निनावी आहे की.
tmailor.com ची तात्पुरत्या ईमेलची सेवा सादर करत आहोत
Tmailor हा मोफत, केवळ ईमेल प्राप्त करणारा तात्पुरता इनबॉक्स आहे: तो उघडण्यासाठी काही सेकंद लागतात, नोंदणीची आवश्यकता नसते आणि साइन-अप, पुष्टीकरण दुवे व एकदाच वापरायचे पडताळणी कोड यांसाठी तो तयार केला आहे. येणारे ईमेल पोहोचवण्यासाठी तो Google MX वापरतो. कमी जोखमीच्या कामांसाठी ही गोपनीयतेची ढाल आहे—मेलबॉक्स नाही आणि तुम्ही प्रत्यक्षात अवलंबून असलेल्या पत्त्याचा पर्यायही नाही.
यादृच्छिक पत्ते डोमेनच्या मोठ्या, सतत बदलणाऱ्या संचातून तयार होतात, तर कस्टम-नावाच्या टॅबमध्ये त्यातील केवळ एक छोटा भाग उपलब्ध असतो. सध्या वापरात असलेला संच जाणीवपूर्वक प्रकाशित केला जात नाही: तात्पुरत्या ईमेलच्या प्रत्येक डोमेनची सार्वजनिक यादी म्हणजे सर्व डोमेन एकाच वेळी ब्लॉक करण्यासाठी अँटी-डिस्पोजेबल सेवा-प्रदात्याला आवश्यक असलेली माहितीच होय. तुमच्यासाठी याचा साधा अर्थ असा की एखादा पत्ता स्वीकारला जाणे साइटनुसार बदलते आणि कोणतीही पूर्वसूचना न देता बदलू शकते.
एखाद्या पत्त्यासाठी ऍक्सेस टोकन जतन केल्यास, तुम्ही नंतर तोच इनबॉक्स दुसऱ्या डिव्हाइसवर किंवा दुसऱ्या सत्रात पुन्हा उघडू शकता—पहा तात्पुरते मेल पत्ता पुन्हा वापरा. Token म्हणजे काय हे स्पष्ट समजून घ्या: ती पुनर्प्राप्तीची किल्ली आहे, कुलूप नाही. तिच्यामुळे तुम्ही पुन्हा प्रवेश करू शकता; पण इनबॉक्स खाजगी होत नाही आणि हरवलेला Access Token पुन्हा मिळवता येत नाही.
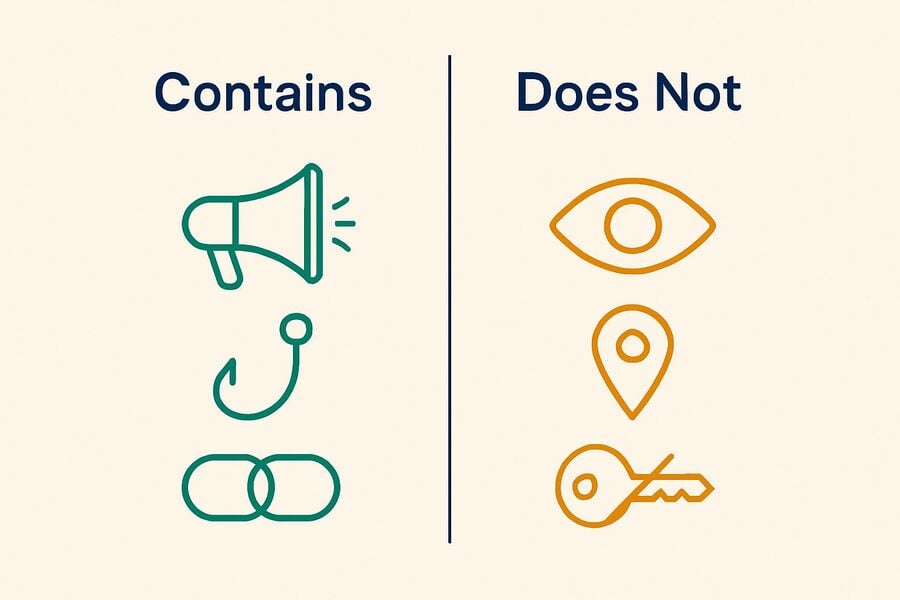
जे टमेलर करू शकत नाही. तो ईमेल पाठवू किंवा त्यांना उत्तर देऊ शकत नाही. तो फाइल्स प्राप्त करू शकत नाही—येणारे प्रत्येक संलग्नक काढून टाकले जाते. संदेश आल्यापासून सुमारे 24 तास दृश्यमान राहतात. स्पॅम फोल्डर किंवा फिल्टर नाहीत. तसेच बँकिंग, सरकारी सेवा, काम, शाळा किंवा ज्या खात्याची पुनर्प्राप्ती तुमच्यासाठी महत्त्वाची आहे अशा कोणत्याही खात्यासाठी हा योग्य इनबॉक्स नाही. या मर्यादाच यामागचा उद्देश आहेत: ज्या साइटवर तुमचा विश्वास नाही, तिला हा पत्ता देणे सुरक्षित ठरते. संपूर्ण माहितीकरिता, तात्पुरते मेल सुरक्षितपणे काय करू शकत नाही.
वारंवार विचारले जाणारे प्रश्न
तात्पुरता ईमेल मला अविश्वसनीय वेबसाइटवर निनावी बनवतो का?
नाही. तात्पुरता ईमेल तुमचा खरा पत्ता त्या वेबसाइटच्या डेटाबेसपासून दूर ठेवतो, हा गोपनीयतेच्या दृष्टीने महत्त्वाचा फायदा आहे. मात्र, तो तुमचा IP पत्ता, ब्राउझर फिंगरप्रिंट किंवा तुम्ही फॉर्ममध्ये टाइप केलेली इतर कोणतीही माहिती लपवत नाही. याकडे अदृश्यता म्हणून नव्हे, तर ओळखी वेगळ्या ठेवण्याचे साधन म्हणून पाहा.
मी टमेलरच्या पत्त्यावर पाठविलेले संलग्नक उघडू शकतो?
नाही. Tmailor येणारे प्रत्येक संलग्नक हटवते, त्यामुळे Tmailor पत्त्यावर पाठवलेल्या फाइल्स उघडता किंवा डाउनलोड करता येत नाहीत. यामुळे मालवेअरचा एक सामान्य मार्ग बंद होतो; पण याचा अर्थ असा आहे की जिथे तुम्हाला खरोखर एखादे दस्तऐवज, चलन किंवा तिकीट मिळणे आवश्यक आहे, तिथे तात्पुरता पत्ता वापरू नये.
एका वेबसाइटने माझा तात्पुरता ईमेल पत्ता नाकारला. मी काय करावे?
सर्वप्रथम नकार कोणत्या प्रकारचा आहे ते शोधा. एखादे विशिष्ट डोमेन ब्लॉकलिस्टवर असल्यास, नवीन यादृच्छिक पत्ता तयार केल्यावर अनेकदा तो स्वीकारला जातो—ही सामान्य समस्या-निवारणाची पद्धत आहे. पण सेवेने धोरणानुसार डिस्पोजेबल ईमेल स्वीकारायचे नाही असे ठरवले असल्यास, तुमचा खरा पत्ता वापरा—जाणीवपूर्वक केलेल्या नियमाला चुकवणे हा तात्पुरत्या इनबॉक्सचा उद्देश नाही.
पासवर्ड रीसेटसाठी तात्पुरता ईमेल पुरेसा सुरक्षित आहे का?
नाही—आणि या चुकीमुळे लोकांची खाती गमावली जातात. पासवर्ड रीसेट खात्यावर नोंदवलेल्या पत्त्यावर पाठवले जाते; त्यामुळे ज्याच्या इनबॉक्सवर तुमचे नियंत्रण राहिलेले नाही, त्या इनबॉक्सशी जोडलेले खाते तुम्ही पुन्हा मिळवू शकत नाही. ज्या गोष्टी गमावल्याचे तुम्हाला वाईट वाटेल, त्या तयार करतानाच कायमस्वरूपी ईमेल पत्त्याशी जोडल्या पाहिजेत.
थोडक्यात
ज्या साइट्सवर तुमचा विश्वास नाही आणि जिथे तुम्ही पुन्हा जाणार नाही, त्यांच्यासाठी तात्पुरता ईमेल बफर म्हणून वापरा: तो तुमचा खरा पत्ता त्यांच्या डेटाबेसपासून दूर ठेवतो, माहिती गळतीनंतर येणारा स्पॅम आणि फिशिंग मर्यादित करतो आणि एखाद्या एकदाच वापरलेल्या वेबसाइटवरील डेटा-भंगाचा संबंध महत्त्वाच्या खात्यांशी जोडला जाण्यापासून रोखतो.
तात्पुरता ईमेल तुम्हाला निनावी बनवणार नाही, तुमचा IP पत्ता लपवणार नाही, कोणतीही सामग्री फिल्टर करणार नाही, फाइल जतन करून ठेवणार नाही किंवा इनबॉक्स संपल्यानंतर खाते परत मिळवून देणार नाही. या मर्यादा टाळायच्या त्रुटी नाहीत—हेच या साधनाचे स्वरूप आहे. खाते उद्या, पुढच्या महिन्यात किंवा पुढच्या वर्षी महत्त्वाचे असणार असेल, तर सुरुवातीपासूनच तुमचा खरा ईमेल पत्ता वापरा.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.