ഞാൻ അഭ്യർത്ഥിക്കാത്ത ഒരു വെരിഫിക്കേഷൻ കോഡ് എനിക്ക് ലഭിച്ചത് എന്തുകൊണ്ട്?
അപ്രതീക്ഷിതമായി ലഭിക്കുന്ന മിക്ക കോഡുകളും ഒരു അക്ഷരത്തെറ്റിൽ നിന്നോ, സൈൻ-ഇൻ അല്ലെങ്കിൽ പാസ്വേഡ് പുനഃസജ്ജീകരണ ശ്രമത്തിൽ നിന്നോ, അല്ലെങ്കിൽ ഒരു തട്ടിപ്പ് സന്ദേശത്തിൽ നിന്നോ ആണ് വരുന്നത്. നിങ്ങൾ ഏത് രീതിയാണ് കാണുന്നതെന്ന് എങ്ങനെ തിരിച്ചറിയാം, എന്തെല്ലാം പരിശോധിക്കണം, കോഡുമായി ഒരിക്കലും ചെയ്യാൻ പാടില്ലാത്ത ഒരു കാര്യം എന്നിവ അറിയുക.
ദ്രുത ആക്സസ്
നിങ്ങൾ അഭ്യർത്ഥിക്കാത്ത ഒരു വെരിഫിക്കേഷൻ കോഡ് നിങ്ങൾക്ക് ലഭിക്കാനുള്ള കാരണങ്ങൾ
അപ്രതീക്ഷിതമായ ഒരു വെരിഫിക്കേഷൻ കോഡ് ഒരു ടൈപ്പിംഗ് പിശകിൽ നിന്നോ, സൈൻ-ഇൻ ചെയ്യാനോ പാസ്വേഡ് പുനഃസജ്ജീകരിക്കാനോ ഉള്ള ഒരു ശ്രമത്തിൽ നിന്നോ, അല്ലെങ്കിൽ നിങ്ങളെ പ്രതികരിപ്പിക്കാൻ വേണ്ടി രൂപകൽപ്പന ചെയ്ത ഒരു തട്ടിപ്പ് സന്ദേശത്തിൽ നിന്നോ വരാം. നിങ്ങൾ അഭ്യർത്ഥിക്കാത്ത ഒരു കോഡ്, നിങ്ങളുടെ അക്കൗണ്ട് ആക്സസ് ചെയ്തു എന്നോ നിങ്ങളുടെ പാസ്വേഡ് ആർക്കെങ്കിലും അറിയാം എന്നോ സ്വയം തെളിയിക്കുന്നില്ല. കോഡ് പങ്കിടുകയോ അപ്രതീക്ഷിതമായ ഒരു പ്രോംപ്റ്റ് അംഗീകരിക്കുകയോ സന്ദേശത്തിലെ ലിങ്കുകൾ ഉപയോഗിക്കുകയോ ചെയ്യരുത്. പേരെടുത്ത് പറഞ്ഞ സേവനം നേരിട്ട് തുറന്ന് നിങ്ങളുടെ അക്കൗണ്ട് പ്രവർത്തനം പരിശോധിക്കുക.
കോഡ് എന്തിനെ സംരക്ഷിക്കുന്നു എന്നത് സേവനത്തെ ആശ്രയിച്ചിരിക്കുന്നു. ഒരു പുതിയ സൈൻഅപ്പ്, ഒരു സൈൻ-ഇൻ, ഒരു പാസ്വേഡ് പുനഃസജ്ജീകരണം, ഒരു വീണ്ടെടുക്കൽ ശ്രമം, ഒരു ഫോൺ നമ്പർ, അല്ലെങ്കിൽ പേയ്മെന്റ് പോലുള്ള ഒരു സുപ്രധാന പ്രവർത്തനം എന്നിവ ഇത് സ്ഥിരീകരിച്ചേക്കാം. അതുകൊണ്ടാണ് ശരിയായ പ്രതികരണം കോഡിനെയല്ല, മറിച്ച് അതിന്റെ രീതിയെ (പാറ്റേൺ) ആശ്രയിക്കുന്നത്.
- ഒരു കോഡ് മാത്രം, മറ്റ് മുന്നറിയിപ്പുകളൊന്നുമില്ല: ഇത് ഒരു ടൈപ്പിംഗ് പിശകോ, സൈൻഅപ്പോ, സൈൻ-ഇൻ അല്ലെങ്കിൽ പുനഃസജ്ജീകരണ ശ്രമമോ, അല്ലെങ്കിൽ ഒരു വ്യാജ സന്ദേശമോ ആകാം. കോഡ് ഉപയോഗിക്കരുത്; നിങ്ങൾക്ക് പേരെടുത്ത് പറഞ്ഞ അക്കൗണ്ട് ഉണ്ടെങ്കിൽ അത് നേരിട്ട് പരിശോധിക്കുക.
- തുടർച്ചയായി വരുന്ന കോഡുകൾ: ആരോ ആവർത്തിച്ച് സൈൻ ഇൻ ചെയ്യാനോ ആക്സസ് പുനഃസജ്ജീകരിക്കാനോ ശ്രമിക്കുന്നുണ്ടാകാം. ആ അക്കൗണ്ട് ഇപ്പോൾ തന്നെ പരിശോധിക്കുക.
- ഒരു കോഡും ഒപ്പം ഒരു അക്കൗണ്ട് അലേർട്ടും: പുതിയ ഉപകരണത്തിൽ നിന്നുള്ള സൈൻ-ഇൻ, പാസ്വേഡ് മാറ്റം, അല്ലെങ്കിൽ വീണ്ടെടുക്കൽ മാറ്റ അറിയിപ്പ് എന്നിവയ്ക്ക് ഇന്ന് തന്നെ നടപടി ആവശ്യമാണ്.
- കോഡ് ആവശ്യപ്പെട്ട് നിങ്ങളെ സമീപിക്കുന്ന ആരും: അവർ ആരാണെന്ന് അവകാശപ്പെട്ടാലും അതിനെ ഒരു തട്ടിപ്പായി കണക്കാക്കുക.
ആരോ അബദ്ധത്തിൽ നിങ്ങളുടെ ഇമെയിൽ വിലാസമോ ഫോൺ നമ്പറോ ടൈപ്പ് ചെയ്തു
ആളുകൾ അവരുടെ സ്വന്തം കോൺടാക്റ്റ് വിവരങ്ങൾ പലപ്പോഴും തെറ്റായി ടൈപ്പ് ചെയ്യാറുണ്ട്, അപ്പോൾ അവർക്ക് പകരം കോഡ് നിങ്ങൾക്ക് ലഭിക്കുന്നു. ലോഗിൻ.ഗോവിന്റെ "ഞാൻ അഭ്യർത്ഥിക്കാത്ത ഒറ്റത്തവണ കോഡുകൾ എനിക്ക് ലഭിക്കുന്നു" എന്ന സഹായ പേജ് ഇതിനെ ഒരു സാധ്യമായ കാരണമായി പേരെടുത്ത് പറയുന്നു; നിങ്ങളുടെ ഫോൺ പങ്കിടുന്ന ഒരാൾ — ഭാര്യയോ ഭർത്താവോ, മാതാപിതാവോ, കുട്ടിയോ — അവരുടെ സ്വന്തം അക്കൗണ്ടിലേക്ക് സൈൻ ഇൻ ചെയ്യുന്നതും ഇതിൽ ഉൾപ്പെടുന്നു. തുടർനടപടികളില്ലാത്ത ഒരൊറ്റ കോഡ് ഇത്തരം ആശയക്കുഴപ്പത്തിന്റെ സാധാരണ ലക്ഷണമാണ്.
ആരോ സൈൻ ഇൻ ചെയ്യാനോ നിങ്ങളുടെ പാസ്വേഡ് പുനഃസജ്ജീകരിക്കാനോ ശ്രമിച്ചു
പുതിയ ഉപകരണത്തിൽ നിന്നോ സ്ഥലത്തുനിന്നോ ഒരു സൈൻ-ഇൻ വരുമ്പോൾ, അല്ലെങ്കിൽ ആരെങ്കിലും പാസ്വേഡ് പുനഃസജ്ജീകരണം ആരംഭിക്കുമ്പോൾ പല സേവനങ്ങളും ഒരു കോഡ് അയയ്ക്കാറുണ്ട്. മറ്റൊരു ഉപകരണത്തിൽ നിങ്ങൾ തന്നെയാകാം, നിങ്ങളുടെ അക്കൗണ്ടിനെ അവരുടേതുമായി ആശയക്കുഴപ്പത്തിലാക്കിയ ഒരു വ്യക്തിയാകാം, അല്ലെങ്കിൽ മറ്റൊരു സൈറ്റിൽ നിന്ന് ചോർന്ന പാസ്വേഡ് ഉപയോഗിച്ചുള്ള ഒരു ഓട്ടോമേറ്റഡ് ലോഗിൻ ശ്രമമാകാം. സേവനത്തെ ആശ്രയിച്ച്, കോഡ് പാസ്വേഡിന് ശേഷമുള്ള രണ്ടാം ഘട്ടമോ, പാസ്വേഡ് ഇല്ലാത്ത സൈൻ-ഇന്നിനുള്ള പ്രധാന ക്രെഡൻഷ്യലോ ആകാം; കോഡിൽ നിന്ന് മാത്രം ഏതാണെന്ന് നിങ്ങൾക്ക് അറിയാൻ കഴിയില്ല. ഇത് പങ്കിടുകയോ നൽകുകയോ ചെയ്യരുത്, ഔദ്യോഗിക ആപ്പ് അല്ലെങ്കിൽ വെബ്സൈറ്റ് വഴി അക്കൗണ്ട് പരിശോധിക്കുക.
ആരോ നിങ്ങളുടെ കോൺടാക്റ്റ് വിവരങ്ങൾ ഉപയോഗിച്ച് സൈൻ അപ്പ് ചെയ്തു
നിങ്ങൾ ഒരിക്കലും ഉപയോഗിച്ചിട്ടില്ലാത്ത ഒരു സേവനത്തിനുള്ള സൈൻഅപ്പ് കോഡ് ലഭിക്കാം, കാരണം ഒരു അക്കൗണ്ട് സൃഷ്ടിക്കുമ്പോൾ ആരോ നിങ്ങളുടെ ഇമെയിൽ വിലാസമോ ഫോൺ നമ്പറോ നൽകിയിരിക്കാം. കോഡോ സ്ഥിരീകരണ ലിങ്കോ ഉപയോഗിക്കുന്നതുവരെ മിക്ക സേവനങ്ങളും സൈൻഅപ്പ് പൂർത്തിയാക്കുന്നില്ല, അതിനാൽ സന്ദേശം അവഗണിക്കുന്നത് സാധാരണയായി മതിയാകും. അന്വേഷിക്കാൻ വേണ്ടി മാത്രം ഒരു അക്കൗണ്ട് ഉണ്ടാക്കരുത്.
സന്ദേശം ഫിഷിംഗ് ആണ്, യഥാർത്ഥ കോഡല്ല
യഥാർത്ഥ അക്കൗണ്ട് പ്രവർത്തനമൊന്നും നടന്നിട്ടില്ലെങ്കിലും, ഒരു സന്ദേശം ഒരു വെരിഫിക്കേഷൻ അറിയിപ്പ് അനുകരിച്ച് ഒരു ലിങ്കോ, ഒരു ഫോൺ നമ്പറോ, അല്ലെങ്കിൽ "റദ്ദാക്കാൻ മറുപടി നൽകുക" എന്ന നിർദ്ദേശമോ ഉൾപ്പെടുത്തിയേക്കാം. നിങ്ങളെ വിളിപ്പിക്കുകയോ ക്ലിക്ക് ചെയ്യിക്കുകയോ ഒരു വ്യാജ പേജിൽ എന്തെങ്കിലും ടൈപ്പ് ചെയ്യിക്കുകയോ ചെയ്യുക എന്നതാണ് ലക്ഷ്യം. ലിങ്ക് പരീക്ഷിക്കരുത്. ഔദ്യോഗിക ആപ്പ് തുറക്കുക അല്ലെങ്കിൽ സേവനത്തിന്റെ അറിയപ്പെടുന്ന വെബ് വിലാസം സ്വയം ടൈപ്പ് ചെയ്യുക.
ഒരു സേവനവശ പ്രശ്നം സന്ദേശങ്ങളുടെ ഒരു തരംഗത്തിന് കാരണമായി
ചിലപ്പോൾ കാരണം കമ്പനിയുടെ ഭാഗത്തായിരിക്കും. 2026 ജനുവരിയിൽ, അപ്രതീക്ഷിതമായ പാസ്വേഡ് പുനഃസജ്ജീകരണ ഇമെയിലുകളുടെ ഒരു തരംഗത്തെ ഇൻസ്റ്റാഗ്രാം "ചില ഇൻസ്റ്റാഗ്രാം ഉപയോക്താക്കൾക്ക് പാസ്വേഡ് പുനഃസജ്ജീകരണ ഇമെയിലുകൾ അഭ്യർത്ഥിക്കാൻ ഒരു ബാഹ്യ കക്ഷിയെ അനുവദിച്ച ഒരു പ്രശ്നം" എന്ന് ആരോപിച്ചു എന്ന് ഉപഭോക്തൃ ഗ്രൂപ്പായ Which? റിപ്പോർട്ട് ചെയ്യുന്നു; തങ്ങളുടെ സിസ്റ്റങ്ങളിൽ കടന്നുകയറ്റം ഉണ്ടായിട്ടില്ലെന്ന് ഇൻസ്റ്റാഗ്രാം നിഷേധിച്ചു. ഇത്തരമൊരു സാഹചര്യത്തിലും സുരക്ഷിതമായ പ്രതികരണം ഒന്നുതന്നെയാണ്: ലിങ്കുകൾ അവഗണിച്ച് ആപ്പിൽ അക്കൗണ്ട് പരിശോധിക്കുക.
ഇപ്പോൾ എന്തുചെയ്യണം
അഭ്യർത്ഥിക്കാത്ത ഒരു കോഡിനോടുള്ള ഏറ്റവും സുരക്ഷിതമായ പ്രതികരണത്തിന് കുറച്ച് മിനിറ്റുകൾ മതി, അതിൽ സന്ദേശം ഒരിക്കലും ഉൾപ്പെടുന്നില്ല. ഈ ഘട്ടങ്ങൾ ക്രമത്തിൽ ചെയ്യുക, അക്കൗണ്ട് കുഴപ്പമില്ലെന്ന് ഉറപ്പായാൽ നിർത്തുക.
- കോഡ് പങ്കിടുകയോ ഫോർവേഡ് ചെയ്യുകയോ ഉറക്കെ വായിക്കുകയോ ചെയ്യരുത്. ഇത് എവിടെയും നൽകരുത്, നിങ്ങൾ ആരംഭിച്ചിട്ടില്ലാത്ത ഒരു സൈൻ-ഇൻ പ്രോംപ്റ്റ് അംഗീകരിക്കരുത്. ഗൂഗിളിന്റെ "ഗൂഗിൾ നിങ്ങൾക്ക് എപ്പോഴൊക്കെ ഒരു ടെക്സ്റ്റ് അയച്ചേക്കാം" എന്ന സഹായ പേജ് പറയുന്നത്, നിങ്ങൾ അഭ്യർത്ഥിക്കാത്ത ഒരു ടെക്സ്റ്റ് കോഡ് അവഗണിച്ച് ഇല്ലാതാക്കാമെന്നും നിങ്ങൾക്ക് ലഭിക്കുന്ന ഏത് കോഡും പങ്കിടരുതെന്നുമാണ്.
- സന്ദേശത്തിനുള്ളിലെ ഒന്നും ഉപയോഗിക്കരുത്. അയച്ചയാൾ പരിചിതനായി തോന്നിയാലും ലിങ്കുകൾ, ഫോൺ നമ്പറുകൾ, മറുപടി നിർദ്ദേശങ്ങൾ എന്നിവ ഒഴിവാക്കുക.
- സേവനം സ്വയം തുറക്കുക. ഔദ്യോഗിക ആപ്പ് ഉപയോഗിക്കുക അല്ലെങ്കിൽ നിങ്ങൾക്ക് ഇതിനകം അറിയാവുന്ന വിലാസം ടൈപ്പ് ചെയ്യുക, തുടർന്ന് സമീപകാല സൈൻ-ഇൻ പ്രവർത്തനം, സൈൻ-ഇൻ ചെയ്ത ഉപകരണങ്ങൾ, സുരക്ഷാ അലേർട്ടുകൾ എന്നിവ പരിശോധിക്കുക. മൈക്രോസോഫ്റ്റിന്റെ "സമീപകാല പ്രവർത്തന പേജ് എന്താണ്?" എന്ന പേജ് വിശദീകരിക്കുന്നത്, അതിന്റെ പേജ് കഴിഞ്ഞ 30 ദിവസത്തെ മൈക്രോസോഫ്റ്റ് അക്കൗണ്ട് പ്രവർത്തനം കാണിക്കുന്നുവെന്നും അസാധാരണമെന്ന് അടയാളപ്പെടുത്തിയ ഏതിനും "ഇത് ഞാനല്ല" തിരഞ്ഞെടുക്കാൻ അനുവദിക്കുന്നുവെന്നുമാണ്.
- സാഹചര്യം ആവശ്യപ്പെടുമ്പോൾ പാസ്വേഡ് മാറ്റുക. പ്രവർത്തനം അപരിചിതമായി തോന്നുന്നുവെങ്കിൽ, സേവനം ഒരു സൈൻ-ഇൻ ശ്രമം സ്ഥിരീകരിക്കുന്നുവെങ്കിൽ, നിങ്ങൾ കോഡ് പങ്കിട്ടിട്ടുണ്ടെങ്കിൽ അല്ലെങ്കിൽ മറ്റ് സൈറ്റുകളിൽ അതേ പാസ്വേഡ് വീണ്ടും ഉപയോഗിക്കുന്നുവെങ്കിൽ ഇത് ഔദ്യോഗിക സേവനത്തിലൂടെ ചെയ്യുക. ആ അക്കൗണ്ടിനായി അതുല്യമായ ഒരു പാസ്വേഡ് ഉപയോഗിക്കുക.
- കൂടുതൽ ശക്തമായ മൾട്ടിഫാക്ടർ പ്രാമാണീകരണം ഓണാക്കുക. യുഎസ് സൈബർ സെക്യൂരിറ്റി ആൻഡ് ഇൻഫ്രാസ്ട്രക്ചർ സെക്യൂരിറ്റി ഏജൻസി (CISA) സെക്യൂരിറ്റി കീയെയാണ് ഏറ്റവും ശക്തമായ ഓപ്ഷനായി കണക്കാക്കുന്നത്, തുടർന്ന് ഓതന്റിക്കേറ്റർ ആപ്പ്, ഏറ്റവും ദുർബലമായത് ടെക്സ്റ്റ് അല്ലെങ്കിൽ ഇമെയിൽ കോഡുകൾ. അക്കൗണ്ടിൽ അതിലും ശക്തമായ ഒന്നും ലഭ്യമല്ലെങ്കിൽ മാത്രമേ ടെക്സ്റ്റ് അല്ലെങ്കിൽ ഇമെയിൽ കോഡുകൾ ഉപയോഗിക്കാവൂ എന്ന് CISA ഉപദേശിക്കുന്നു.
- കോഡുകൾ വന്നുകൊണ്ടിരിക്കുകയാണെങ്കിൽ സേവനവുമായി ബന്ധപ്പെടുക. സന്ദേശത്തിലുള്ള നമ്പറല്ല, ആപ്പിനുള്ളിലെയോ ഔദ്യോഗിക സൈറ്റിലെയോ ഹെൽപ്പ് സെന്റർ ഉപയോഗിക്കുക.
പേരിട്ട സേവനത്തിൽ നിങ്ങൾക്ക് അക്കൗണ്ട് ഇല്ലെങ്കിൽ, ആരെങ്കിലും നിങ്ങളുടെ ഇമെയിൽ വിലാസമോ ഫോൺ നമ്പറോ ഉപയോഗിച്ച് സൈൻ അപ്പ് ചെയ്യുകയാകാം, അല്ലെങ്കിൽ സന്ദേശം വ്യാജമായിരിക്കാം. അത് അവഗണിക്കുക. അതേ സേവനം നിങ്ങളെ തുടർച്ചയായി ബന്ധപ്പെടുന്നുവെങ്കിൽ, ഔദ്യോഗിക വെബ്സൈറ്റ് വഴി അതിന്റെ സപ്പോർട്ട് ടീമിനെ സമീപിക്കുക.
ഒരു കോഡ്, ആവർത്തിച്ചുള്ള കോഡുകൾ, അല്ലെങ്കിൽ ഒരു അക്കൗണ്ട് അലേർട്ട്: ഓരോ പാറ്റേണും എന്താണ് അർത്ഥമാക്കുന്നത്
കോഡുകളുടെ എണ്ണത്തേക്കാൾ പ്രധാനം ചുറ്റുമുള്ള തെളിവുകളാണ്. ഒരു കോഡ് ഒരു അക്ഷരത്തെറ്റിൽ നിന്നോ സൈനപ്പിൽ നിന്നോ സൈൻ-ഇൻ അല്ലെങ്കിൽ റീസെറ്റ് ശ്രമത്തിൽ നിന്നോ വ്യാജ സന്ദേശത്തിൽ നിന്നോ വരാം. ആവർത്തിച്ചുള്ള കോഡുകൾ അക്കൗണ്ട് ഉടൻ പരിശോധിക്കേണ്ടതിന്റെ സൂചനയാണ്; അപരിചിതമായ സൈൻ-ഇൻ അല്ലെങ്കിൽ അക്കൗണ്ട്-മാറ്റ അലേർട്ടിനൊപ്പം വരുന്ന കോഡാകട്ടെ ഔദ്യോഗിക സേവനത്തിലൂടെ ഉടനടി നടപടി ആവശ്യപ്പെടുന്നു.

| നിങ്ങൾ കാണുന്നത് | ഇത് പലപ്പോഴും അർത്ഥമാക്കുന്നത് | എന്തു ചെയ്യണം |
|---|---|---|
| ഒരു കോഡ്, മറ്റ് സന്ദേശങ്ങളില്ല | ഒരു അക്ഷരത്തെറ്റ്, ഒരു സൈനപ്പ്, ഒരു സൈൻ-ഇൻ അല്ലെങ്കിൽ റീസെറ്റ് ശ്രമം, അല്ലെങ്കിൽ ഒരു വ്യാജ സന്ദേശം | ഇത് ഉപയോഗിക്കുകയോ പങ്കിടുകയോ ചെയ്യരുത്; നിങ്ങൾക്ക് ആ അക്കൗണ്ട് ഉണ്ടെങ്കിൽ, ആപ്പിൽ അത് പരിശോധിക്കുക |
| നിരവധി കോഡുകൾ, അല്ലെങ്കിൽ തുടർച്ചയായി വരുന്ന കോഡുകൾ | സൈൻ ഇൻ ചെയ്യാനോ ആക്സസ് റീസെറ്റ് ചെയ്യാനോ ആരെങ്കിലും ആവർത്തിച്ച് ശ്രമിക്കുന്നുണ്ടാകാം | പ്രവർത്തനവും ഉപകരണങ്ങളും പരിശോധിക്കുക; പാസ്വേഡ് വീണ്ടും ഉപയോഗിച്ചിട്ടുണ്ടെങ്കിൽ അത് മാറ്റുക; കൂടുതൽ ശക്തമായ സൈൻ-ഇൻ സംരക്ഷണം ചേർക്കുക |
| ഒരു കോഡും സൈൻ-ഇൻ, പാസ്വേഡ് അല്ലെങ്കിൽ റിക്കവറി അലേർട്ടും | ഒരു സൈൻ-ഇൻ അല്ലെങ്കിൽ അക്കൗണ്ട് മാറ്റം നടന്നുകൊണ്ടിരിക്കാം | ഇപ്പോൾ തന്നെ സേവനം നേരിട്ട് തുറന്ന് അതിന്റെ അക്കൗണ്ട് സുരക്ഷാ നടപടികൾ പിന്തുടരുക |
കോഡുകൾ മാത്രം അപൂർവ്വമായി മാത്രമേ പൂർണ്ണ ചിത്രം നൽകൂ. ഒരു അക്കൗണ്ട് യഥാർത്ഥത്തിൽ ആക്സസ് ചെയ്യപ്പെട്ടതിന്റെ അടയാളങ്ങൾ കൂടുതൽ വ്യക്തമാണ്:
- നിങ്ങൾക്ക് ഇനി സൈൻ ഇൻ ചെയ്യാൻ കഴിയുന്നില്ല, അല്ലെങ്കിൽ നിങ്ങളുടെ പാസ്വേഡോ റിക്കവറി വിവരങ്ങളോ മാറിയതായി സേവനം സ്ഥിരീകരിക്കുന്നു.
- നിങ്ങൾ തിരിച്ചറിയാത്ത ഉപകരണങ്ങളോ സെഷനുകളോ ലൊക്കേഷനുകളോ നിങ്ങളുടെ അക്കൗണ്ടിൽ കാണാം.
- നിങ്ങൾ അയക്കാത്ത സന്ദേശങ്ങളോ പോസ്റ്റുകളോ നടത്താത്ത വാങ്ങലുകളോ ദൃശ്യമാകുന്നു.
- നിങ്ങളുടെ ഇമെയിൽ അക്കൗണ്ടിൽ നിങ്ങൾ സജ്ജമാക്കാത്ത പുതിയ ഫോർവേഡിംഗ് നിയമങ്ങളോ ഫിൽട്ടറുകളോ ഉണ്ട്.
ഇവയിൽ ഏതെങ്കിലും കാണുന്നുവെങ്കിൽ, ദാതാവിന്റെ ഔദ്യോഗിക അക്കൗണ്ട് റിക്കവറി പ്രക്രിയ ഉടൻ ഉപയോഗിക്കുക.
ഇമെയിൽ കോഡുകൾ, ടെക്സ്റ്റ് കോഡുകൾ, സൈൻ-ഇൻ പ്രോംപ്റ്റുകൾ
ഏത് ചാനലാണോ എന്നത് പരിശോധിക്കേണ്ട കാര്യങ്ങളെ മാറ്റുന്നു. ഇമെയിൽ കോഡ് നിങ്ങളെ ഇമെയിൽ അക്കൗണ്ടിലേക്കും പേരിട്ട സേവനത്തിലേക്കും ചൂണ്ടിക്കാണിക്കുന്നു, ടെക്സ്റ്റ് സന്ദേശം നിങ്ങളുടെ ഫോൺ നമ്പറിലേക്ക് ചൂണ്ടിക്കാണിക്കുന്നു, അംഗീകാര പ്രോംപ്റ്റ് എന്നാൽ ഒരു സൈൻ-ഇൻ നിങ്ങളുടെ അംഗീകാരത്തിനായി കാത്തിരിക്കുന്നു എന്നാണ്.
നിങ്ങൾക്ക് ആവശ്യപ്പെടാത്ത ഒരു വെരിഫിക്കേഷൻ കോഡ് ഇമെയിൽ ലഭിച്ചിട്ടുണ്ടെങ്കിൽ
ഒരു റാൻഡം വെരിഫിക്കേഷൻ കോഡ് ഇമെയിൽ ഒരു സൈനപ്പിൽ നിന്നോ സൈൻ-ഇൻ അല്ലെങ്കിൽ പാസ്വേഡ് പുനഃസജ്ജീകരണ ശ്രമത്തിൽ നിന്നോ ഒരു അക്ഷരത്തെറ്റിൽ നിന്നോ വ്യാജ സന്ദേശത്തിൽ നിന്നോ വന്നേക്കാം. പേരിട്ട അക്കൗണ്ട് അതിന്റെ ഔദ്യോഗിക സൈറ്റിലോ അപ്ലിക്കേഷനിലോ പരിശോധിക്കുക. ആരെങ്കിലും നിങ്ങളുടെ മെയിൽബോക്സ് ആക്സസ് ചെയ്തതിന്റെ മറ്റ് അടയാളങ്ങൾ ഉണ്ടെങ്കിൽ, സമീപകാല സെഷനുകൾ, വീണ്ടെടുക്കൽ ഇമെയിലും ഫോണും, അയച്ച മെയിൽ, ഏതെങ്കിലും ഫോർവേർഡിംഗ് നിയമങ്ങളും ഫിൽട്ടറുകളും എന്നിവയും അവലോകനം ചെയ്യുക. നിങ്ങൾ സൃഷ്ടിച്ചിട്ടില്ലാത്ത ഒരു ഫോർവേർഡിംഗ് നിയമത്തിന് കോഡുകൾ ഉൾപ്പെടെയുള്ള ഭാവി സന്ദേശങ്ങൾ പകർത്താൻ കഴിയും, അതിനാൽ അത് നീക്കം ചെയ്ത് മെയിൽബോക്സ് സുരക്ഷിതമാക്കുക.
ടെക്സ്റ്റ് വഴി നിങ്ങൾക്ക് ഒരു വെരിഫിക്കേഷൻ കോഡ് ലഭിച്ചിട്ടുണ്ടെങ്കിൽ
മറുപടി നൽകരുത്, സന്ദേശത്തിലെ ഒരു നമ്പറിലേക്ക് വിളിക്കരുത്, പരിചിതമായ ഒരു ത്രെഡ് ഉണ്ടെന്നത് ആ ടെക്സ്റ്റ് യഥാർത്ഥമാണെന്ന് തെളിയിക്കുന്നു എന്ന് കരുതരുത്. സ്പാം പോലെ തോന്നിക്കുന്ന ടെക്സ്റ്റുകൾക്കായി, എഫ്ടിസിയുടെ "സ്പാം ടെക്സ്റ്റ് സന്ദേശങ്ങൾ എങ്ങനെ തിരിച്ചറിയാം, റിപ്പോർട്ട് ചെയ്യാം" എന്ന ഗൈഡ് അവ 7726 (SPAM) എന്ന നമ്പറിലേക്ക് ഫോർവേഡ് ചെയ്യാൻ നിർദ്ദേശിക്കുന്നു. ഒരു യഥാർത്ഥ സേവനത്തിന്റെ നമ്പർ തടയുന്നതിൽ ശ്രദ്ധാലുവായിരിക്കുക, കാരണം പിന്നീട് നിങ്ങൾക്ക് അതിന്റെ കോഡുകൾ ആവശ്യമായി വന്നേക്കാം. കോഡുകളോ അക്കൗണ്ട് അലേർട്ടുകളോ വരുന്ന സമയത്ത് നിങ്ങളുടെ ഫോണിന് പെട്ടെന്ന് സെല്ലുലാർ സേവനം നഷ്ടപ്പെടുകയാണെങ്കിൽ, നിങ്ങൾ ഇതിനകം വിശ്വസിക്കുന്ന ഒരു ചാനൽ വഴി നിങ്ങളുടെ കാരിയറുമായി ബന്ധപ്പെടുക; സേവന തകരാറുകൾക്ക് സാധാരണ കാരണങ്ങളുണ്ട്, പക്ഷേ ഈ സംയോജനം ഒരു ദ്രുത പരിശോധന അർഹിക്കുന്നു.
നിങ്ങൾക്ക് ഒരു സൈൻ-ഇൻ അനുമതി അഭ്യർത്ഥന ലഭിച്ചിട്ടുണ്ടെങ്കിൽ
നിങ്ങൾ ആരംഭിച്ചിട്ടില്ലാത്ത ഏതെങ്കിലും സൈൻ-ഇൻ നിഷേധിക്കുക. നിങ്ങൾ തിരിച്ചറിയാത്ത ഒരു പുതിയ ഉപകരണത്തിൽ സൈൻ-ഇൻ ചെയ്യുന്നതിനെക്കുറിച്ച് ഒരു അറിയിപ്പ് ലഭിക്കുകയാണെങ്കിൽ "അനുവദിക്കരുത്" തിരഞ്ഞെടുക്കണമെന്ന് ആപ്പിളിന്റെ പേഴ്സണൽ സേഫ്റ്റി യൂസർ ഗൈഡ് പറയുന്നു. ആവർത്തിച്ചുള്ള അഭ്യർത്ഥനകൾ നിങ്ങളെ തളർത്താനുള്ള ഒരു ശ്രമമാകാം, അതിനാൽ അറിയിപ്പുകൾ നിർത്താൻ വേണ്ടി മാത്രം ഒരിക്കലും ഒന്നും അംഗീകരിക്കരുത്.
വെരിഫിക്കേഷൻ കോഡ് തട്ടിപ്പുകൾ: ആരെങ്കിലും കോഡ് ചോദിക്കുമ്പോൾ
നിങ്ങളുടെ കോഡിനായുള്ള അഭ്യർത്ഥനയാണ് എല്ലാറ്റിലും വ്യക്തമായ മുന്നറിയിപ്പ് അടയാളം. എഫ്ടിസിയുടെ മാർച്ച് 2024-ലെ ഉപഭോക്തൃ അലേർട്ട് "എന്താണ് വെരിഫിക്കേഷൻ കോഡ്, എന്തുകൊണ്ടാണ് ആരെങ്കിലും എന്നോട് അത് ആവശ്യപ്പെടുന്നത്?" എന്നത് വ്യക്തമായി പറയുന്നു: "നിങ്ങളുടെ അക്കൗണ്ട് വെരിഫിക്കേഷൻ കോഡ് ആവശ്യപ്പെടുന്ന ഏതൊരാളും ഒരു തട്ടിപ്പുകാരനാണ്." നിങ്ങൾ സ്വയം തുറന്ന ഒരു സ്ക്രീനിൽ ടൈപ്പ് ചെയ്യാൻ വേണ്ടിയാണ് യഥാർത്ഥ കമ്പനികൾ കോഡുകൾ അയയ്ക്കുന്നത്.

സ്ക്രിപ്റ്റ് മാറുന്നു, പക്ഷേ ചോദിക്കുന്നത് എല്ലായ്പ്പോഴും കോഡാണ്:
- "തട്ടിപ്പ് വിഭാഗത്തിൽ" നിന്നുള്ള കോൾ. ഒരു കോളർ താൻ നിങ്ങളുടെ ബാങ്കോ ഒരു സപ്പോർട്ട് ടീമോ ഒരു സർക്കാർ ഓഫീസോ ആണെന്ന് അവകാശപ്പെടുകയും നിങ്ങളുടെ അക്കൗണ്ട് സംരക്ഷിക്കാനോ പരിശോധിക്കാനോ കോഡ് ആവശ്യമാണെന്ന് പറയുകയും ചെയ്യുന്നു.
- ""അബദ്ധത്തിൽ" ഒരു കോഡ് അയച്ച സുഹൃത്ത്. അബദ്ധവശാൽ നിങ്ങൾക്ക് ഒരു കോഡ് ലഭിച്ചുവെന്നും അത് തിരികെ കൈമാറാൻ ആവശ്യപ്പെടുന്നുവെന്നും അറിയപ്പെടുന്ന ഒരു കോൺടാക്റ്റിൽ നിന്നുള്ള ഒരു സന്ദേശം പറയുന്നു. നിങ്ങൾ വിശ്വസിക്കുന്ന മറ്റൊരു ചാനൽ വഴി ആ വ്യക്തിയെ ബന്ധപ്പെടുക. അക്കൗണ്ട് വിട്ടുവീഴ്ച ചെയ്യപ്പെടുകയോ ആൾമാറാട്ടം നടത്തപ്പെടുകയോ ചെയ്തിരിക്കാം, കൂടാതെ നിങ്ങളുടെ ഫോൺ നമ്പർ രജിസ്റ്റർ ചെയ്യാനോ ഒരു അക്കൗണ്ട് ഏറ്റെടുക്കാനോ ആ കോഡ് ആരെയെങ്കിലും അനുവദിച്ചേക്കാം.
- മാർക്കറ്റ്പ്ലേസ് വാങ്ങുന്നയാൾ. ഗൂഗിൾ വോയ്സ് വെരിഫിക്കേഷൻ കോഡ് തട്ടിപ്പിനെക്കുറിച്ചുള്ള എഫ്ടിസിയുടെ 2021 ഒക്ടോബറിലെ അലേർട്ട്, ഓൺലൈനിൽ സാധനങ്ങൾ വിൽക്കുന്നവരോട് തങ്ങൾ യഥാർത്ഥമാണെന്ന് "തെളിയിക്കാൻ" ഒരു കോഡ് തിരികെ വായിക്കാൻ ആവശ്യപ്പെടുന്നതിനെക്കുറിച്ച് വിവരിക്കുന്നു. എഫ്ടിസിയുടെ ഉപദേശം: നിങ്ങൾ ആദ്യം ബന്ധപ്പെടാത്ത ഒരാളുമായി ഒരു വെരിഫിക്കേഷൻ കോഡും പങ്കിടരുത്.
അപ്രതീക്ഷിതമായ ഒരു സമ്പർക്കത്തിന് മറുപടിയായി ഒരിക്കലും ഒരു കോഡ് നൽകരുത്. നിങ്ങൾ സ്വയം ഒരു സപ്പോർട്ട് സംഭാഷണം ആരംഭിച്ചിട്ടുണ്ടെങ്കിൽ, ഓർഗനൈസേഷന്റെ ഔദ്യോഗിക അപ്ലിക്കേഷനിലോ വെബ്സൈറ്റിലോ കാണിച്ചിരിക്കുന്ന നിർദ്ദേശങ്ങൾ മാത്രം പാലിക്കുക, കൂടാതെ കോഡ് സന്ദേശത്തിലെ മുന്നറിയിപ്പ് വായിക്കുക. ഒരു അക്കൗണ്ട് പരിശോധിക്കാൻ, നിങ്ങളുടെ കാർഡിലോ അതിന്റെ അപ്ലിക്കേഷനിലോ ഉള്ളത് പോലെ നിങ്ങൾ ഇതിനകം വിശ്വസിക്കുന്ന ഒരു നമ്പർ ഉപയോഗിച്ച് കമ്പനിയെ ബന്ധപ്പെടുക, കൂടാതെ തട്ടിപ്പ് ശ്രമങ്ങൾ ReportFraud.ftc.gov-ൽ റിപ്പോർട്ട് ചെയ്യുക.
നിങ്ങൾ ഇതിനകം ഒരു കോഡ് പങ്കിട്ടിട്ടുണ്ടെങ്കിൽ അല്ലെങ്കിൽ ഒരു അഭ്യർത്ഥന അംഗീകരിച്ചിട്ടുണ്ടെങ്കിൽ
വേഗത്തിൽ പ്രവർത്തിക്കുക, ശാന്തരായിരിക്കുക. ഒരു കോഡ് പങ്കിട്ടത് എല്ലായ്പ്പോഴും ആരെങ്കിലും അകത്ത് കയറി എന്ന് അർത്ഥമാക്കുന്നില്ല, പക്ഷേ അങ്ങനെ സംഭവിച്ചിരിക്കാം എന്ന് കരുതി ഉടൻ തന്നെ അക്കൗണ്ട് സുരക്ഷിതമാക്കണം.
- സേവനം നേരിട്ട് തുറന്ന് പാസ്വേഡ് മാറ്റുക. സേവനം ആ ഓപ്ഷൻ വാഗ്ദാനം ചെയ്യുന്നുവെങ്കിൽ മറ്റ് സെഷനുകളിൽ നിന്നോ ഉപകരണങ്ങളിൽ നിന്നോ സൈൻ ഔട്ട് ചെയ്യുക.
- വീണ്ടെടുക്കൽ ഇമെയിൽ, വീണ്ടെടുക്കൽ ഫോൺ, മൾട്ടിഫാക്ടർ രീതികൾ, ഏതെങ്കിലും ബാക്കപ്പ് കോഡുകൾ എന്നിവ ഉൾപ്പെടെയുള്ള സുരക്ഷാ ക്രമീകരണങ്ങൾ അവലോകനം ചെയ്യുക, വീണ്ടെടുക്കൽ ഇമെയിൽ, വീണ്ടെടുക്കൽ ഫോൺ, മൾട്ടിഫാക്ടർ രീതികൾ, ഏതെങ്കിലും ബാക്കപ്പ് കോഡുകൾ എന്നിവ ഉൾപ്പെടെ. ഉദാഹരണത്തിന്, അപ്രതീക്ഷിത കോഡുകൾ ലഭിക്കുന്നവരോട് അവരുടെ പാസ്വേഡ് മാറ്റാനും അവരുടെ പ്രാമാണീകരണ രീതികൾ സ്ഥിരീകരിക്കാനും ബാക്കപ്പ് കോഡുകൾ ഉപയോഗിക്കുന്നുണ്ടെങ്കിൽ അവ പുനഃസൃഷ്ടിക്കാനും Login.gov പറയുന്നു.
- കോഡ് ഒരു സാമ്പത്തിക അക്കൗണ്ടിന് വേണ്ടിയാണെങ്കിൽ നിങ്ങളുടെ കാർഡിലോ സ്റ്റേറ്റ്മെന്റിലോ ഉള്ള നമ്പർ ഉപയോഗിച്ച് നിങ്ങളുടെ ബാങ്കിനെയോ കാർഡ് ഇഷ്യൂ ചെയ്യുന്നയാളെയോ വിളിക്കുക.
- പങ്കിട്ട കോഡ് നിങ്ങളുടെ മെയിൽബോക്സിന് വേണ്ടിയാണെങ്കിൽ ഫോർവേർഡ് നിയമങ്ങൾ, ഫിൽട്ടറുകൾ അല്ലെങ്കിൽ നിങ്ങൾ സൃഷ്ടിക്കാത്ത സന്ദേശങ്ങൾ എന്നിവ ഫോർവേർഡ് ചെയ്യുന്നതിനായി നിങ്ങളുടെ നിങ്ങളുടെ ഇമെയിൽ അക്കൗണ്ട് പരിശോധിക്കുക.
- ഒരു സന്ദേശമയയ്ക്കൽ ആപ്പോ ഫോൺ നമ്പർ സേവനമോ ഉൾപ്പെട്ടിട്ടുണ്ടെങ്കിൽ, നിങ്ങൾക്ക് ആക്സസ് നഷ്ടപ്പെട്ടാൽ സേവനത്തിന്റെ ഔദ്യോഗിക വീണ്ടെടുക്കൽ നടപടികൾ ഉപയോഗിക്കുക.
- ഇത് ReportFraud.ftc.gov-ൽ റിപ്പോർട്ട് ചെയ്യുക, കൂടാതെ നിങ്ങളെ "വീണ്ടെടുക്കാൻ സഹായിക്കാൻ" ശ്രമിക്കുന്ന തുടർസന്ദേശങ്ങൾ പ്രതീക്ഷിക്കുക. അവയോടും അതേ ജാഗ്രത തന്നെ പാലിക്കുക.
നിങ്ങളുടെ പ്രധാന ഇൻബോക്സിൽ നിന്ന് നിസ്സാരമായ സൈൻഅപ്പുകൾ അകറ്റി നിർത്തുക
നിങ്ങളുടെ പ്രധാന ഇമെയിൽ വിലാസം പല പ്രധാന അക്കൗണ്ടുകളുടെയും വീണ്ടെടുക്കൽ വഴിയാണ്, അതിനാൽ അത് ശ്രദ്ധാപൂർവ്വം പങ്കിടുന്നത് ഉചിതമാണ്. നിസ്സാരമായ സൈൻഅപ്പുകൾക്ക് പ്രത്യേക വിലാസം ഉപയോഗിക്കുന്നത് സൈൻഅപ്പ് കോഡുകളും മാർക്കറ്റിംഗ് സന്ദേശങ്ങളും നിങ്ങളുടെ പ്രധാന ഇൻബോക്സിൽ നിന്ന് അകറ്റി നിർത്തും. എന്നാൽ നിങ്ങളുടെ യഥാർത്ഥ ഇമെയിൽ വിലാസം ആരെങ്കിലും തെറ്റായി ടൈപ്പ് ചെയ്യുന്നതോ ദുരുപയോഗം ചെയ്യുന്നതോ ഇതിന് തടയാനാകില്ല, ശക്തമായ പാസ്വേഡിനോ മൾട്ടിഫാക്ടർ പ്രാമാണീകരണത്തിനോ ഇത് പകരമാകുന്നുമില്ല.
വാർത്താക്കത്തകൾ, ഒറ്റത്തവണ ഡൗൺലോഡുകൾ, അല്ലെങ്കിൽ നിങ്ങൾ തുടരാൻ സാധ്യതയില്ലാത്ത സൗജന്യ ട്രയലുകൾ എന്നിവയ്ക്ക്, ഒരു താൽക്കാലിക ഇമെയിൽ വിലാസം ആ സന്ദേശങ്ങൾക്ക് സ്വന്തം ഇൻബോക്സ് നൽകുന്നു. ഇത് നിങ്ങളുടെ പ്രധാന ഇൻബോക്സിലെ തിരക്ക് കുറയ്ക്കും, പക്ഷേ അവിടെ എത്തുന്ന അപ്രതീക്ഷിത കോഡ് ആരാണ് അത് അഭ്യർത്ഥിച്ചതെന്നോ എന്തിനെന്നോ വെളിപ്പെടുത്തുന്നില്ല.
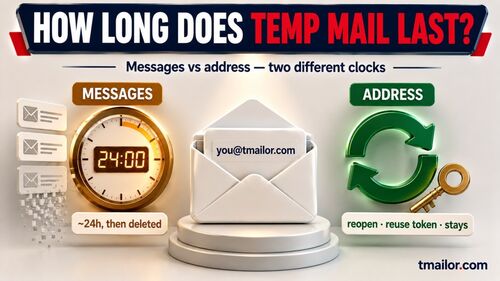
താൽക്കാലിക മെയിലിന് യഥാർത്ഥ പരിധികളുണ്ട്, അവ സുരക്ഷയുടെ കാര്യത്തിൽ ഏറ്റവും പ്രധാനമാണ്. Tmailor സ്വീകരിക്കാൻ മാത്രമുള്ളതാണ്, സന്ദേശങ്ങൾ എത്തിയതിന് ഏകദേശം 24 മണിക്കൂറിന് ശേഷം അപ്രത്യക്ഷമാകും, ഒരു വിലാസം അതിന്റെ ആക്സസ് ടോക്കൺ ഉപയോഗിച്ച് മാത്രമേ വീണ്ടും തുറക്കാനാകൂ. നഷ്ടപ്പെട്ട ആക്സസ് ടോക്കൺ വീണ്ടെടുക്കാനാകില്ല, അതുകൊണ്ടാണ് നിങ്ങൾ സൂക്ഷിച്ച വിലാസത്തിലേക്ക് മടങ്ങാനുള്ള ഏക മാർഗം ആക്സസ് ടോക്കൺ പുനരുപയോഗ പേജ് ആയിരിക്കുന്നത്.
ചില സേവനങ്ങളിൽ നിന്നുള്ള കോഡുകൾ താൽക്കാലിക വിലാസങ്ങളിൽ എത്തിയെന്ന് വരില്ല, എന്ന് താൽക്കാലിക മെയിൽ ഒടിപികളിൽ എന്താണ് പ്രവർത്തിക്കുന്നതും പരാജയപ്പെടുന്നതും എന്നതിനുള്ള ഗൈഡ് വിശദീകരിക്കുന്നു. നിങ്ങളുടെ ബാങ്ക്, പ്രധാന ഇമെയിൽ, ഫോൺ കാരിയർ, ജോലി, ഉപകരണ അക്കൗണ്ടുകൾ എന്നിവ നിങ്ങൾ നിയന്ത്രിക്കുന്ന സ്ഥിരമായ ഒരു വിലാസത്തിൽ സൂക്ഷിക്കുക; താൽക്കാലിക മെയിൽ പരിധികളുടെയും അപകടസാധ്യതകളുടെയും എന്നതിന്റെ അവലോകനം ഒരു താൽക്കാലിക ഇൻബോക്സ് ഉപയോഗിക്കാൻ പാടില്ലാത്ത സ്ഥലങ്ങൾ വിശദീകരിക്കുന്നു.
നിങ്ങൾക്ക് ലഭിച്ച സന്ദേശം ഒരു "താൽക്കാലിക ChatGPT ലോഗിൻ കോഡ്" ആണെങ്കിൽ, ചാറ്റ്ജിപിടി ലോഗിൻ കോഡ് ഗൈഡ് OpenAI-യുടെ പ്രത്യേക നടപടികൾ വിശദീകരിക്കുന്നു. നിങ്ങളുടെ അടുത്ത നിസ്സാരമായ സൈൻഅപ്പ് വേർതിരിക്കാൻ തയ്യാറാകുമ്പോൾ, നിമിഷങ്ങൾക്കുള്ളിൽ നിങ്ങൾക്ക് ഒരു സൗജന്യ താൽക്കാലിക മെയിൽ വിലാസം സൃഷ്ടിക്കാൻ വിലാസം ഉണ്ടാക്കാം.
പതിവായി ചോദിക്കുന്ന ചോദ്യങ്ങൾ
അപ്രതീക്ഷിതമായ ഒരു പരിശോധനാ കോഡ് ലഭിച്ചാൽ എന്റെ പാസ്വേഡ് ആരോ അറിയാമെന്നാണോ അർത്ഥം?
അത് ആവശ്യമില്ല. നിങ്ങളുടെ പാസ്വേഡ് ആവശ്യമില്ലാത്ത സൈൻഅപ്പുകൾ, പാസ്വേഡ് പുനഃസജ്ജീകരണങ്ങൾ, പാസ്വേഡ് രഹിത സൈൻ-ഇന്നുകൾ എന്നിവയ്ക്കായി പല സേവനങ്ങളും കോഡുകൾ അയയ്ക്കുന്നു, ചില കോഡുകൾ അക്ഷരത്തെറ്റുകളിൽ നിന്നാണ് വരുന്നത്. അക്കൗണ്ട് നേരിട്ട് പരിശോധിക്കുക. അപരിചിതമായ പ്രവർത്തനം കാണുകയാണെങ്കിൽ, സേവനം ഒരു സൈൻ-ഇൻ ശ്രമം സ്ഥിരീകരിക്കുകയാണെങ്കിൽ, അല്ലെങ്കിൽ ആ പാസ്വേഡ് നിങ്ങൾ മറ്റെവിടെയെങ്കിലും വീണ്ടും ഉപയോഗിക്കുകയാണെങ്കിൽ പാസ്വേഡ് മാറ്റുക.
ഏത് ആപ്പിനോ അക്കൗണ്ടിനോ വേണ്ടിയുള്ളതാണെന്ന് കോഡ് പറയുന്നില്ലെങ്കിലോ?
തിരിച്ചറിയാനാകാത്ത ഒരു കോഡിനെ സംശയാസ്പദമായി കണക്കാക്കി അതിൽ ഒന്നും ചെയ്യരുത്. ചോദിക്കാൻ മറുപടി നൽകരുത്, സന്ദേശത്തിലുള്ള ഒന്നും വിളിക്കുകയോ ടാപ്പ് ചെയ്യുകയോ ചെയ്യരുത്. ഒരു പ്രത്യേക അക്കൗണ്ടിനെക്കുറിച്ച് ആശങ്കയുണ്ടെങ്കിൽ, ആ സേവനത്തിന്റെ ആപ്പോ വെബ്സൈറ്റോ സ്വയം തുറന്ന് അതിന്റെ സമീപകാല പ്രവർത്തനം പരിശോധിക്കുക.
ഞാൻ ഉപയോഗിക്കാത്ത ഒരു സേവനത്തിന് എനിക്ക് കോഡ് ലഭിച്ചത് എന്തുകൊണ്ട്?
സൈൻ അപ്പ് ചെയ്യുമ്പോൾ ആരെങ്കിലും നിങ്ങളുടെ ഇമെയിൽ വിലാസമോ ഫോൺ നമ്പറോ നൽകിയിരിക്കാം, അല്ലെങ്കിൽ സന്ദേശം വ്യാജമായിരിക്കാം. കോഡോ ലിങ്കോ ഉപയോഗിക്കുന്നതുവരെ മിക്ക സേവനങ്ങളും സൈൻഅപ്പ് പൂർത്തിയാക്കുന്നില്ല, അതിനാൽ സാധാരണയായി നിങ്ങൾക്ക് അത് അവഗണിക്കാം. അന്വേഷിക്കാൻ ഒരു അക്കൗണ്ട് സൃഷ്ടിക്കരുത്, സന്ദേശങ്ങൾ തുടർന്നും വരുന്നുണ്ടെങ്കിൽ അതിന്റെ ഔദ്യോഗിക വെബ്സൈറ്റ് വഴി സേവനവുമായി ബന്ധപ്പെടുക.
വ്യത്യസ്ത ആപ്പുകളിൽ നിന്ന് എനിക്ക് OTP സന്ദേശങ്ങൾ ലഭിക്കുന്നത് എന്തുകൊണ്ട്?
അബദ്ധത്തിലോ മനഃപൂർവ്വമോ നിങ്ങളുടെ ഇമെയിൽ വിലാസമോ ഫോൺ നമ്പറോ നിരവധി ആപ്പുകളിൽ നൽകിയിട്ടുണ്ടാകാം, ചില സന്ദേശങ്ങൾ ഫിഷിംഗ് ആയിരിക്കാം. വ്യത്യസ്ത ആപ്പുകളിൽ നിന്നുള്ള OTP സന്ദേശങ്ങൾ അവയൊന്നും തന്നെ ഏകോപിതമായ ഒരു ആക്രമണത്തിന്റെ തെളിവല്ല. പേരെടുത്തുപറയുന്ന ഓരോ സേവനവും നേരിട്ട് പരിശോധിക്കുക, ആ അക്കൗണ്ടുകളിൽ ആവർത്തിച്ച് ഉപയോഗിക്കുന്ന ഏത് പാസ്വേഡും മാറ്റുക, ലഭ്യമായിടത്ത് കൂടുതൽ ശക്തമായ സൈൻ-ഇൻ സംരക്ഷണം ഓണാക്കുക.
അനാവശ്യ പരിശോധനാ കോഡ് ടെക്സ്റ്റുകൾ എനിക്ക് തടയാനാകുമോ?
ഒരു അയച്ചയാളെ തടയാനോ നിങ്ങളുടെ ഫോണിന്റെ സ്പാം ഫിൽട്ടറിംഗ് ഉപയോഗിക്കാനോ കഴിയും, സ്പാം ടെക്സ്റ്റുകൾ 7726 (SPAM) എന്ന നമ്പറിലേക്ക് ഫോർവേഡ് ചെയ്യാൻ FTC നിർദ്ദേശിക്കുന്നു. എന്നാൽ ഒരു യഥാർത്ഥ സേവനത്തിന്റെ നമ്പർ തടയുന്നത് പിന്നീട് നിങ്ങൾക്ക് ആവശ്യമായ കോഡുകൾ വരുന്നത് തടയും. നിങ്ങൾ ഉപയോഗിക്കുന്ന ഒരു സേവനത്തിൽ നിന്നാണ് ടെക്സ്റ്റുകൾ വരുന്നതെങ്കിൽ, ആ അക്കൗണ്ട് സുരക്ഷിതമാക്കി പകരം അതിന്റെ പിന്തുണാ ടീമുമായി ബന്ധപ്പെടുക.
ഞാൻ അഭ്യർത്ഥിക്കാത്ത ഒരു പാസ്വേഡ് പുനഃസജ്ജീകരണ ഇമെയിൽ ലഭിച്ചാൽ ഞാൻ എന്ത് ചെയ്യണം?
ആവശ്യപ്പെടാതെ വരുന്ന ഒരു പുനഃസജ്ജീകരണ സന്ദേശം സാധാരണയായി അർത്ഥമാക്കുന്നത് ഒരു പുനഃസജ്ജീകരണം അഭ്യർത്ഥിക്കപ്പെട്ടു എന്നാണ്, പൂർത്തിയായി എന്നല്ല. അതിലെ ലിങ്കുകൾ ഉപയോഗിക്കരുത്. നിങ്ങളുടെ പാസ്വേഡും വീണ്ടെടുക്കൽ വിവരങ്ങളും മാറ്റമില്ലാതെ തുടരുന്നുവെന്ന് സ്ഥിരീകരിക്കാൻ സേവനം നേരിട്ട് തുറക്കുക, പ്രത്യേകിച്ചും ഒരു മാറ്റം ഇതിനകം വരുത്തിയതായി സന്ദേശം പറയുന്നുവെങ്കിൽ.
എല്ലാ സാഹചര്യങ്ങളെയും ഉൾക്കൊള്ളുന്ന നിയമം
സന്ദേശത്തിന് കാരണമായത് എന്തുതന്നെയായാലും, നിങ്ങൾ അഭ്യർത്ഥിക്കാത്ത ഒരു കോഡ് പങ്കിടുകയോ ഉപയോഗിക്കുകയോ ചെയ്യരുത്. പേരിട്ട അക്കൗണ്ട് അതിന്റെ ഔദ്യോഗിക അപ്ലിക്കേഷൻ അല്ലെങ്കിൽ സൈറ്റ് വഴി പരിശോധിക്കുക. കോഡുകൾ വന്നുകൊണ്ടിരിക്കുന്നുവെങ്കിൽ, അപരിചിതമായ പ്രവർത്തനം കാണുന്നുവെങ്കിൽ, കോഡ് പങ്കിട്ടിട്ടുണ്ടെങ്കിൽ, അല്ലെങ്കിൽ നിങ്ങൾ ആരംഭിക്കാത്ത ഒരു പ്രോംപ്റ്റ് അംഗീകരിച്ചിട്ടുണ്ടെങ്കിൽ ഉടനടി അത് സുരക്ഷിതമാക്കുക. നിങ്ങളുടെ പ്രശ്നം വിപരീതമാണെങ്കിൽ, അതായത് നിങ്ങൾ അഭ്യർത്ഥിച്ച കോഡ് ഒരിക്കലും വന്നില്ലെങ്കിൽ, എന്തുകൊണ്ടാണ് ഒടിപി കോഡുകൾ എത്തുന്നതിൽ പരാജയപ്പെടുന്നതെന്ന് കാണുക.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.