 Tmailor
스패머들은 어디서 당신의 이메일 주소를 얻을까? 흔한 출처 7가지와 대처법
스패머들이 어떻게 당신의 이메일 주소를 알게 되었는지 궁금하다면, 그 출처는 데이터 유출, 가입 목록, 공개 페이지, 혹은 단순한 추측일 수 있습니다. 유력한 출처를 파악하고, 안전하게 구독을 취소하며, 다음 유출이 메인 받은편지함에 닿지 않도록 막는 방법을 소개합니다.
빠른 접근
스패머들은 어디서 이메일 주소를 얻을까요?
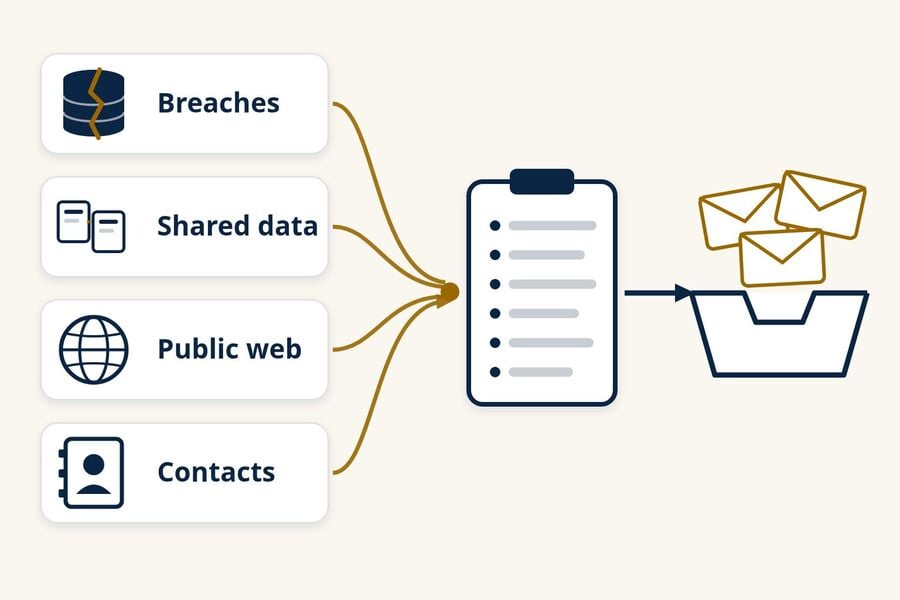
스패머들은 몇 가지 흔한 경로로 이메일 주소를 얻습니다. 유출된 고객 데이터베이스, 연락처 목록을 공유하는 회사와 데이터 브로커, 공개 웹페이지와 프로필, 다른 사람의 연락처와 메시지 스레드, 피싱 양식, 그리고 추측으로 만든 주소입니다. 스팸을 받는다고 해서 받은편지함이 해킹당한 것은 아니며, 가입할 때마다 별도 주소를 쓰지 않았다면 정확한 출처를 밝혀내기는 대개 불가능합니다.
주소가 노출된 것과 계정이 해킹된 것은 서로 다른 문제입니다. 스패머는 메일을 보내는 데 주소만 있으면 되지만, 메일을 읽으려면 비밀번호가 필요합니다. 같은 주소가 여러 목록에 동시에 올라 있을 수 있으므로, 유출 경로 하나를 막는다고 스팸이 하룻밤 사이에 멈추는 경우는 드뭅니다.
- 주소가 한 번 목록에 오르면 모든 곳에서 삭제되게 하기는 어렵지만, 새로운 목록에 계속 올라가는 것은 막을 수 있습니다.
- 구독을 취소하는 것은 알아보는 메일링 리스트에 대해서만 하고, 알 수 없거나 의심스러운 발신자는 대신 스팸으로 신고하세요.
- 가입할 때마다 별도 주소나 별칭을 쓰는 것이 스팸이 어디서 시작됐는지 확인하는 가장 확실한 실용적 방법입니다.
- 임시 이메일은 일회성의 위험 부담이 적은 가입에 적합하며, 유지하거나 복구해야 하는 계정에는 맞지 않습니다.
스팸 이메일 주소의 7가지 흔한 출처
아래 각 출처는 작동 방식도, 남기는 단서도, 필요한 해결책도 다릅니다. 한 주소가 여러 출처에서 동시에 나올 수 있고 스패머들이 목록을 거래하므로, 첫 번째 출처를 정확히 짚어내기는 대개 어렵습니다.
1. 이용한 서비스의 데이터 유출
가입했던 쇼핑몰, 앱, 포럼이 유출되면 그 고객 데이터베이스가 복사되거나 판매되거나 온라인에 게시될 수 있습니다. 노출된 기록에 이메일 주소가 포함되어 있다면, 그 주소는 나중에 스팸 및 피싱 목록에 나타날 수 있습니다. 오래된 계정에서 복사된 데이터는 계정을 폐쇄한 뒤에도 계속 유통될 수 있습니다.
단서: 서비스 이름을 언급하는 스팸이나 피싱, 또는 유출 공지 직후 스팸이 급증하는 경우. 도움이 되는 방법: 무료 유출 조회 서비스인 Have I Been Pwned에서 주소를 확인하고, 앞으로의 유출 소식을 받고 싶다면 알림에 가입하세요. 조회 결과가 깨끗하다고 해서 주소가 한 번도 노출되지 않았다는 것이 증명되지는 않습니다. 이 서비스는 자체 데이터셋에 포함된 유출만 다루기 때문입니다. 유출된 비밀번호를 다른 곳에서도 재사용했다면, 사용한 모든 곳에서 변경하세요. 다음 유출로 노출될 수 있는 범위를 줄이려면, 임시 메일이 데이터 유출로 인한 후폭풍을 어떻게 줄일 수 있는지 방법을 살펴보세요.
2. 가입, 리드 양식, 데이터를 공유하는 회사
많은 사이트가 구매, 다운로드, 경품 응모, 퀴즈 참여, 계속 읽기를 하려면 이메일 주소를 요구합니다. 어떤 곳은 자사 마케팅에만 주소를 사용합니다. 다른 곳은 개인정보 처리방침이나 콘테스트 규칙에 따라 '파트너', '제휴사', '스폰서'와 주소를 공유하며, 미리 체크된 동의란 하나면 충분할 수 있습니다. FTC의 소비자 가이드 "이메일에서 스팸을 줄이는 방법"은 기업이 주소를 공유하거나 판매할 수 있다고 밝히며, 주소를 넘기기 전에 개인정보 처리방침을 확인할 것을 권장합니다.
단서: 한 번의 가입이나 경품 응모 직후부터 시작되는, 한 번도 연락한 적 없는 브랜드의 마케팅. 도움이 되는 방법: 파트너 마케팅 동의란을 해제하고, 응모 정보를 스폰서와 공유한다는 규칙이 있는 경품은 건너뛰며, 완전히 신뢰하지 않는 가입에는 별도 주소를 사용하세요.
3. 데이터 브로커와 목록 판매자
데이터 브로커는 공개 기록, 구매 내역, 온라인 활동에서 정보를 수집한 뒤 프로필과 마케팅 목록을 판매합니다. FTC가 2014년에 발표한 데이터 브로커 9곳에 대한 연구 "데이터 브로커: 투명성과 책임성 촉구"에서는 특정 기준에 맞는 소비자 목록을 포함한 마케팅 상품을 판매하는 브로커들이 확인되었습니다. 스패머와 공격적인 마케터는 주소를 직접 수집하는 대신 이런 목록을 사거나 빌릴 수 있습니다.
단서: 이미 이름이나 도시를 알고 있는 스팸. 이는 브로커를 가리킬 수 있지만, 병합된 유출 데이터에서 나온 것일 수도 있으니 증거가 아닌 힌트로 받아들이세요. 도움이 되는 방법: 개별 브로커에 옵트아웃을 요청하면 앞으로의 공유를 줄일 수 있지만, 이미 판매된 목록을 되돌릴 수는 없습니다. 캘리포니아 주민은 주의 삭제 요청 및 옵트아웃 플랫폼(DROP)을 이용해 등록된 데이터 브로커에 삭제 요청 한 건을 보낼 수 있으며, 해당 브로커들은 2026년 8월 1일부터 법적 예외를 제외하고 이 요청을 처리해야 합니다.
4. 공개 페이지, 프로필, 포럼, 기록
자동화된 프로그램은 공개 웹페이지를 스캔하고 이메일 주소처럼 보이는 모든 것을 복사합니다. 흔한 노출 지점으로는 개인 및 기업 웹사이트, 포럼 게시물, 온라인 이력서, PDF, 댓글란, 공개 소셜 미디어 및 비즈니스 프로필, 일부 공공 기록 등이 있습니다. 도메인 이름에 대한 오래된 공개 WHOIS 기록도 등록자의 이메일 주소를 노출할 수 있었습니다. 2018년 ICANN은 일반 최상위 도메인의 개인 연락처 데이터 공개를 제한하고, 대신 익명화된 이메일 주소나 웹 양식을 요구했습니다.
단서: 본인의 전체 주소를 따옴표로 묶어 검색해 보세요. 결과가 나오면 주소가 공개적으로 노출된 위치를 알 수 있지만, 결과가 없다고 해서 한 번도 게시된 적이 없다는 증거는 아닙니다. 보관되었거나 색인되지 않은 페이지는 나타나지 않기 때문입니다. 도움이 되는 방법: 가능한 곳에서는 주소를 삭제하고, 인쇄된 주소 대신 연락처 양식을 사용하며, 프로필 개인정보 설정에서 이메일을 숨기고, 웹사이트를 운영한다면 도메인 개인정보 보호를 켜세요.
5. 다른 사람의 연락처와 메시지 스레드
내 주소는 다른 사람의 주소록, 오래된 이메일 스레드, 단체 메시지에도 남아 있습니다. 그중 하나의 계정이나 기기가 침해되면 그 연락처 목록과 대화 내용이 복사될 수 있습니다. 긴 참조(CC) 체인과 전달된 메시지도 나중에 이를 받는 사람에게 모든 수신자를 노출시킵니다.
단서: 친구나 동료가 보낸 것처럼 보이는 스팸, 또는 실제 오래된 스레드의 제목을 그대로 재사용한 스팸. 도움이 되는 방법: 단체 메시지에는 BCC를 사용하고, FTC가 권장하는 대로 보안 소프트웨어를 최신 상태로 유지하며, 계정이 본인이 작성하지 않은 메일을 보내는 것 같으면 해당 연락처에 알려주세요.
6. 피싱 페이지와 기만적인 양식
가짜 로그인 페이지, 설문조사, 경품 청구, 또는 "계정 확인" 메시지는 이메일 주소를 직접 수집할 수 있으며, 흔히 비밀번호까지 함께 빼냅니다. 이 경우 주소는 부수적인 결과일 뿐이고 진짜 목표는 계정입니다. 예상치 못한 이메일을 통해 접속한 페이지에 비밀번호를 입력했다면, 스팸 문제가 아니라 계정 문제로 보고 대처하세요. 실제 사이트에서 비밀번호를 변경하고 2단계 인증을 켜세요.
도움이 되는 방법: 중요한 사이트는 이메일의 링크가 아니라 자신의 북마크나 앱에서 열고, 이메일 비밀번호를 요구하는 양식은 조심하세요.
7. 추측으로 만든 주소
스패머들은 어디에서도 찾지 못한 주소로도 메일을 보냅니다. 인기 있는 제공업체나 회사 도메인에서 흔한 이름과 흔한 주소 형식을 조합해 만든 주소입니다. FTC의 CAN-SPAM 준수 가이드는 주소 수집과 이러한 '사전 공격(dictionary attack)'을 가중 위반으로 분류해 추가 처벌을 받을 수 있게 하지만, 법을 무시하는 발신자를 막지는 못합니다.
단서: 거의 사용하지 않았거나 공유한 적 없는 주소, 특히 짧거나 이름 기반의 주소로 오는 스팸. 도움이 되는 방법: 의 스팸 필터에 의존하는 것입니다. 이 일만으로 주소를 포기할 필요는 없지만, 예측 불가능한 주소가 새 계정에 도움이 될 수 있습니다.
왜 갑자기 스팸이 이렇게 많이 올까요?
갑자기 스팸이 늘었다면 보통 내 주소가 새 목록에 올랐거나, 오래된 목록이 다시 발송되기 시작했다는 뜻입니다. 흔한 계기로는 최근에 공개된 유출 사고, 주소가 공유된 가입이나 경품 행사, 또는 스팸 필터가 아직 걸러내지 못하는 새로운 캠페인 등이 있습니다. 스팸은 목록이 거래되고 대량으로 발송되기 때문에 종종 한꺼번에 몰려옵니다.
세 가지 질문으로 범위를 좁힐 수 있습니다:
- 최근 몇 주 안에 새로 가입한 것이 있나요?
- 스팸에 특정 회사, 제품, 또는 예전 계정이 언급되어 있나요?
- 유출 조회에서 내 주소에 대한 최근 유출 기록이 나오나요?
답장, 클릭, 이미지 불러오기
일부 스패머들은 주소가 실제로 사용 중이라는 신호도 찾습니다. 스팸에 답장하거나, 링크(구독 취소 링크 포함)를 클릭하거나, 원격 이미지를 불러오면 메시지가 작동하는 받은편지함에 도착했다는 신호를 보낼 수 있습니다. 일부 메일 앱과 보안 스캐너가 이미지를 자동으로 불러오기 때문에 이 신호가 완벽하지는 않지만, 굳이 신호를 보낼 이유는 없습니다. 답장하지 말고 신고하세요.
가입 확인 메일이 쏟아질 때
수십 통에서 수백 통의 뉴스레터 확인 메일이나 환영 메일이 몇 시간 안에 도착한다면, 누군가 여러분의 주소를 한꺼번에 여러 사이트에 가입시키고 있을 수 있습니다. 이를 구독 폭탄이라고 부르기도 합니다. 단순한 괴롭힘일 수도 있지만, 주문 확인이나 비밀번호 변경 알림 같은 실제 경고를 수많은 메일 속에 묻으려는 의도일 수도 있습니다. 중요한 계정은 공식 앱을 열거나 사이트 주소를 직접 입력해 확인하고, 쏟아지는 메일 속 링크를 따라가지 말고 확인 링크를 클릭하지 마세요.
누가 내 이메일 주소를 팔았거나 유출했는지 어떻게 알 수 있나요?
스팸이 시작된 뒤에는 누가 주소를 팔았거나 유출했는지 증명하기 어려운 것이 보통입니다. 고유 주소나 별칭을 쓰면 원래 그 주소를 어디에 사용했는지는 알 수 있지만, 판매와 업체의 유출이나 이후의 공유를 구분해 주지는 못합니다. 시점, 개인 정보, 메시지에 언급된 회사 이름은 단서일 뿐 증거는 아닙니다.
가입할 때마다 별도의 주소나 별칭을 사용하세요
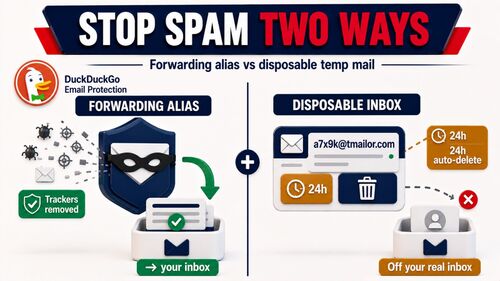
Gmail과 Google Workspace는 플러스 주소 지정을 지원합니다. 사용자 이름 뒤에 yourname+shop처럼 태그를 붙여도 메일은 그대로 기본 받은편지함으로 오며, 태그를 보면 발신자가 어느 버전의 주소를 사용했는지 알 수 있습니다. 다만 플러스 주소 지정은 단서일 뿐입니다. 어떤 양식은 플러스 기호를 거부할 수 있고, 주소가 공유되기 전에 태그가 제거될 수도 있습니다. 전달 별칭은 한 걸음 더 나아가는데, 별칭마다 별도의 주소이므로 필요하면 각각 끌 수 있기 때문입니다. 임시 우편과 이메일 별칭 비교 글에서는 어떤 유형이 계속 사용할 계정에 적합한지 설명합니다.
고유 주소는 어느 주소가 유출되었는지는 보여주지만 누가 유출했는지는 알려주지 않습니다. 회사가 주소를 팔았을 수도 있고, 회사의 공급업체 중 하나가 유출되었을 수도 있으며, 목록이 이후에 다른 곳으로 넘어갔을 수도 있습니다.
메시지 세부 정보로 알 수 있는 것과 알 수 없는 것
"받는 사람" 주소, 플러스 태그, 스팸이 시작된 시점이 가장 유용한 정보입니다. 전체 메시지 헤더를 보면 메시지가 거쳐 간 서버와 인증 검사 통과 여부를 알 수 있지만, 누가 주소를 팔았거나 공유했는지는 알 수 없습니다. 스패머는 원래의 유출과 아무 관련이 없는 서비스나 감염된 기기를 통해 메일을 보내는 경우가 많습니다.
구독 취소를 클릭해도 안전한가요?
알아보고 가입한 기억이 있는 메일링 리스트라면 구독을 취소해도 안전하며, 가능하면 이메일 앱에 내장된 구독 취소 버튼을 쓰는 것이 좋습니다. 알 수 없거나 의심스럽거나 다른 곳을 사칭한 발신자라면 구독 취소 링크를 절대 따라가지 말고, 메시지를 스팸이나 피싱으로 표시하세요.
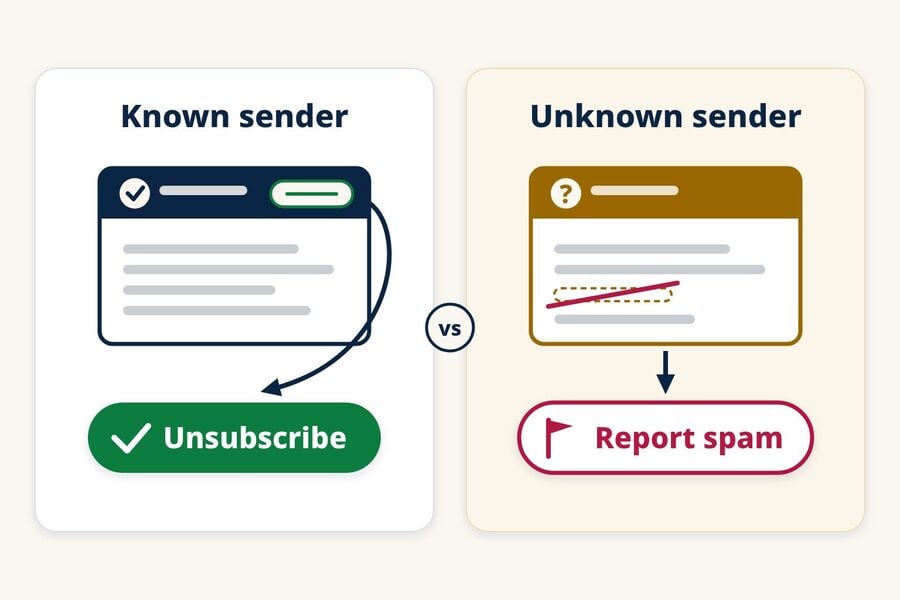
이메일 앱의 구독 취소 기능을 사용하세요
합법적인 마케터에게는 옵트아웃을 존중해야 할 법적·실무적 이유가 있습니다. 미국에서는 FTC의 CAN-SPAM 가이드에 따르면 상업용 이메일은 옵트아웃 방법을 제공해야 하고, 요청은 영업일 기준 10일 이내에 처리해야 하며, 옵트아웃 수단은 메시지 발송 후 최소 30일 동안 계속 작동해야 합니다. 발신자는 수수료를 부과하거나 이메일 주소 외의 정보를 요구할 수 없으며, 옵트아웃한 뒤에는 법 준수를 돕기 위해 고용한 회사에 넘기는 경우를 제외하고 주소를 판매하거나 이전할 수 없습니다.
또한 Google은 하루에 5,000건이 넘는 메시지를 Gmail 계정으로 보내는 발신자에게 마케팅 및 구독 메시지에 원클릭 구독 취소를 지원하도록 요구합니다. 규정을 준수하는 메시지에는 표준 구독 취소 헤더가 포함되어 있어 Gmail과 다른 이메일 앱이 구독 취소 옵션을 표시할 수 있으므로, 메시지 안을 뒤지거나 발신자가 고른 페이지를 방문할 필요가 없습니다. FTC의 스팸 가이드도 이메일 제공업체가 제공하는 구독 취소 기능을 권장합니다.
구독 취소 링크를 따라가지 말아야 할 경우
- 회사를 알아보지 못하거나 가입한 적이 없는 경우.
- 발신자의 이름이나 도메인이 아는 브랜드를 흉내 내면서 철자가 조금 틀리거나 관련 없는 도메인을 쓰는 경우.
- 구독 취소 페이지에서 로그인, 비밀번호 입력, 또는 이메일 주소 외의 정보를 요구하는 경우.
- 링크가 다운로드를 시작하거나 메시지가 빨리 행동하라고 압박하는 경우.
이미 법을 무시하는 발신자는 요청을 들어줄 이유가 없으며, 그 링크는 주소를 확인하는 데 쓰이거나 피싱 페이지로 이어질 수 있습니다. 메시지를 신고하고 넘어가세요.
이미 받고 있는 스팸 이메일을 줄이는 방법
복사된 모든 목록에서 주소를 지울 수는 없으므로, 스팸을 막는 일은 보통 모든 발송을 차단하는 것이 아니라 걸러내고 신고하는 것을 뜻합니다. FTC의 소비자 안내는 다음과 같은 기본 사항을 권장합니다:
- 이메일 앱에서 스팸 또는 정크로 표시하세요.
- 같은 발신자나 도메인이 계속 메일을 보내온다면 차단하세요.
- 실수로 걸러진 실제 메일이 있는지 가끔 스팸 폴더를 확인하세요.
- 원치 않는 메시지는 이메일 제공업체에 신고하고, 사기는 FTC의 ReportFraud.ftc.gov에 신고하세요.
추가로, 의심스러운 메시지에 답장하거나 그 안에 적힌 전화번호로 전화하지 마세요.
새 주소로 바꾸는 것은 최후의 수단입니다. 중요한 계정을 신중하게 옮기고 새 주소를 예전 주소보다 더 잘 보호할 때만 도움이 됩니다.
기본 주소는 앞으로의 가입 목록에서 빼두세요
가장 효과적인 장기적 조치는 주요 주소를 가능한 한 적은 회사에만 제공하는 것입니다. 대부분의 사람에게는 간단한 3단계 구성이 잘 맞습니다:
- 주요 주소: 은행, 직장, 정부 서비스, 그리고 복구가 필요한 모든 계정에 사용합니다.
- 전달 별칭: 쇼핑, 구독, 그리고 계속 유지하는 계정에 사용하여, 스팸이 오기 시작하는 별칭은 꺼버릴 수 있습니다.
- 임시 이메일: 일회성 다운로드, 쿠폰, 포럼 체험, 그리고 유지할 계획이 없는 기타 저위험 가입에 사용합니다.
임시 이메일이 적합할 때와 그렇지 않을 때
임시 이메일 주소는 일회성 가입이 주요 메일함에 닿지 않도록 막아줍니다. 단 한 번의 가입에만 사용한 주소가 나중에 스팸을 받는다면, 그 가입이 유용한 단서가 되지만, 회사나 그 공급업체 중 하나, 혹은 그보다 더 아래 단계의 누군가가 주소를 공유했는지까지 증명할 수는 없습니다. 이 개념이 처음이라면, 이 임시 우편 작동 방식에 대한 개요가 기본적인 내용을 다룹니다.
Tmailor는 수신 전용이라 주소에서 보내거나 답장할 수 없고, 첨부파일도 받지 않습니다. 메시지는 도착 후 약 24시간이 지나면 자동으로 삭제됩니다. 나중에 액세스 토큰으로 같은 주소로 돌아갈 수 있고, 생성할 때 무료 Tmailor 계정에 로그인되어 있었다면 생성된 이메일에서 다시 방문할 수 있습니다. 게스트 주소의 분실된 토큰은 복구할 수 없으며, 일부 사이트는 일회용 이메일 도메인을 차단하기도 합니다. 그래서 임시 우편은 은행, 업무, 영수증이 필요한 구매, 또는 복구가 필요한 계좌에는 적합하지 않습니다. 일상적인 사용법에 대해 더 알고 싶으시다면, 임시 이메일 및 스팸 방지 가이드 를 참고하세요.
자주 묻는 질문
왜 제 주소가 아닌 스팸을 받는 걸까요?
아마도 귀하의 주소가 숨은 참조(BCC) 수신자였거나 메일링 리스트의 일부였을 가능성이 큽니다. 스패머들은 종종 받는 사람(To) 줄에 다른 주소나 아예 주소를 넣지 않고 실제 수신자 목록은 숨은 수신자로 보내기 때문에, 메시지가 도착했음에도 귀하의 주소는 나타나지 않습니다. 별칭이나 전달 주소로 보낸 메일도 비슷하게 보일 수 있습니다.
스팸을 받는다는 건 제 이메일 계정이 해킹당했다는 뜻인가요?
보통은 아닙니다. 스팸을 보내려면 주소만 있으면 되고, 받은 편지함에 접근할 필요는 없습니다. 실제 침해의 징후는 다르게 나타납니다: 작성하지 않은 발신 메시지, 직접 유발하지 않은 로그인이나 비밀번호 변경 알림, 직접 만들지 않은 전달 규칙, 또는 이상한 메일을 받았다는 지인들의 연락 등입니다.
스패머가 제가 이메일을 열었다는 걸 알 수 있나요?
때로는 알 수 있습니다. 이메일 앱이 원격 이미지를 불러오면, 이미지 요청을 통해 발신자의 서버가 메시지가 언제 로드되었는지 알 수 있습니다. 다만 일부 앱은 프록시를 통해 이미지를 불러오고 보안 스캐너가 자동으로 메시지를 열기도 하므로, 읽었다는 증거는 아닙니다. 이메일 앱에서 자동 원격 이미지 불러오기를 끄면 이 신호가 약해집니다.
스팸 때문에 이메일 주소를 바꿔야 할까요?
보통은 첫 단계로 하지 않습니다. 필터, 신고, 그리고 새 가입용 별도 주소가 대부분의 스팸을 처리합니다. 기존 주소를 더 이상 쓸 수 없게 되었을 때만 새 주소를 고려하고, 이전을 계획하세요: 중요한 계정과 복구 설정을 먼저 업데이트한 뒤, 놓친 것이 없는지 확인할 수 있을 만큼 오래 기존 주소를 계속 확인하세요.
미국에서 원치 않는 상업용 이메일은 모두 불법인가요?
아니요. CAN-SPAM 법은 원치 않는 상업용 이메일을 금지하지 않고, 그에 대한 규칙을 정합니다. 이 규칙은 진실된 헤더 정보와 제목, 메시지가 광고임을 밝히는 표시, 유효한 우편 주소, 그리고 10영업일 이내에 이행되는 정상 작동하는 수신 거부 수단을 요구합니다. 주소 수집과 사전 공격은 가중 위반으로 간주됩니다.
모든 스팸 메시지를 추적할 수는 없지만, 새 목록에 주소를 제공하는 일은 멈출 수 있습니다
스팸은 누군가가 수집하거나 공유하거나 추측한 주소에서 시작되며, 한 번 유통되면 되돌릴 수 없습니다. 통제할 수 있는 것은 얼마나 많은 새 목록이 귀하의 주요 주소를 보게 되는지입니다. 걸러지지 않고 들어온 메시지는 신고하고, 아는 발신자에게만 수신 거부를 하며, 일회성 가입은 따로 분리하세요. 다음에 다운로드나 쿠폰이 이메일을 요구할 때는 실제 주소 대신 무료 임시 메일을 만들어 사용하세요.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.