Tmailor
OTP 인증 코드를 위해 임시 이메일을 안전하게 사용할 수 있나요? 효과적인 것과 실패하는 것
네, 임시 이메일은 여러 이메일 OTP 코드를 받을 수 있습니다. 사이트가 일회용 주소를 거부하거나, 발신자가 지연하거나, 받은편지함이 먼저 사용 불가능해질 때 실패합니다. 이메일 코드가 SMS 및 인증 앱과 어떻게 비교되는지, 코드가 도착하지 않을 때 어떻게 해야 하는지 확인해 보세요.
빠른 접근
주요 요점
네. 임시 받은편지함은 서비스가 이메일로 OTP나 인증 코드를 보내고, 일회용 주소를 허용하며, 메시지나 받은편지함이 사용 불가능해지기 전에 전달할 때 받을 수 있습니다. 임시 이메일은 SMS 코드나 인증 앱 코드를 받을 수 없습니다. 사이트가 일회용 이메일을 거부한다면, 제한을 우회하려 하지 말고 본인이 통제하는 장기 주소를 사용하세요.
- 이메일만 가능합니다. 임시 이메일은 이메일로 코드를 받습니다. 전화번호가 없기 때문에 문자 메시지, 음성 통화, 인증 앱 내에서 생성된 코드를 받을 수 없습니다.
- 세 가지 조건. 서비스가 코드를 이메일로 보내고, 주소를 수락한 뒤, 당신이 아직 받은편지함을 열 수 있을 때 전달해야 합니다.
- 거부는 최종적입니다. 사이트가 일회용 이메일을 거부하거나 계정이 나중에 복구가 필요할 때는 자신이 관리하는 장기 이메일로 가입하세요.
- 중요한 계정의 로그인 보호가 더 강해집니다. 이메일과 문자로 전송된 코드는 로그인 보호의 약한 형태입니다. 인증기 앱은 더 강력하고, 패스키는 피싱을 막아줍니다.
임시 이메일이 OTP 코드를 받을 수 있나요?
네. 임시 이메일은 서비스가 코드를 이메일로 보낼 때 인증 코드를 받을 수 있습니다. 일회용 받은편지함은 영구 메일함과 동일한 표준 SMTP 경로를 통해 메일을 받습니다. 서비스가 메시지를 작성하고, 메일 서버가 전달하며, 임시 메일 서버가 이를 수락합니다. 일회용 받은편지함에 처음이라면, 임시 우편함 작동 원리에 관한 가이드가 기본적인 내용을 다룹니다.
코드가 당신에게 도착할지는 임시 이메일 자체보다는 발신자에 더 달려 있습니다. 서비스는 일회용 주소를 수용할지, 전송 속도, 코드가 유효한 기간을 결정합니다. 이 페이지의 나머지 부분에서는 배송이 언제 가능한지, 코드가 왜 실패하는지, 이메일 코드가 다른 인증 방법과 어떻게 비교되는지, 그리고 도착하지 않았을 때 어떻게 해야 하는지에 대해 다룹니다.
이메일 OTP와 SMS OTP, 인증 앱, 패스키
이메일 OTP는 받은편지함으로 전송되는 일회성 코드입니다. SMS OTP는 전화번호로 전송됩니다. 인증기 앱(TOTP)이 사용자의 기기에서 코드를 생성하며, 패스키가 입력된 코드를 암호화된 로그인으로 대체합니다. 임시 이메일은 첫 번째 것에만 도움이 될 수 있습니다. 관심 있는 계정의 경우, 패스키나 인증 앱이 전달해야 하는 어떤 코드보다 더 잘 보호해 줍니다.
두 가지 다른 작업이 '코드'라는 단어를 공유합니다. 이메일로 보내는 코드는 가입 시 이메일 주소를 직접 관리한다는 것을 확인하는 경우가 많습니다. 반면 로그인 코드는 로그인의 일부입니다. NIST의 디지털 신원 지침(SP 800-63B-4)은 이메일을 대역 외 인증에 사용하지 말아야 하며, 이메일 주소만 확인하는 코드나 복구 코드는 이 규정에서 제외됩니다. 많은 서비스들이 비슷한 구분을 따릅니다. 새 주소를 확인하기 위해 코드를 이메일로 보내고, 로그인을 위한 휴대폰, 앱, 또는 패스키를 제공합니다.

| 방법 | 코드가 어디서 왔는지 | 주요 약점 | 피싱 방지 기능이 있나요? | 임시 이메일이 도움이 될까요? |
|---|---|---|---|---|
| 이메일 OTP | 받은 편지함으로 전송됨 | 그 받은편지함을 열 수 있는 사람은 코드를 읽을 수 있습니다. 피싱될 수 있습니다. | 아니요 | 네, 일회용 이메일을 받는 저위험 가입자에게 해당됩니다 |
| SMS OTP | 전화번호로 전송됨 | SIM 교환, SS7 도청, 재활용 번호; 피싱될 수 있습니다 | 아니요 | 아니요. Tmailor는 전화번호가 없습니다 |
| 인증기 코드 (TOTP) | 기기에서 생성됨 | 6자리 코드는 여전히 피싱될 수 있습니다; 공유된 비밀은 반드시 보호되어야 합니다 | 아니요 | 아니요. 기기의 앱에 저장되어 있습니다 |
| 패스키 | 기기나 비밀번호 관리자에 있는 FIDO 자격 증명 | 계정에 대한 약한 대체 또는 복구 방법 | 네 | 아니요. 기기나 비밀번호 관리자에 연동되어 있습니다 |
이메일, SMS, TOTP 코드는 모두 피싱될 수 있지만, 위험이 동일하지는 않습니다. SMS는 SIM 스왑, SS7, 재활용 번호 노출을 추가합니다; 이메일 코드는 우편함만큼만 안전합니다; TOTP는 공유 비밀을 보호하는 데 의존합니다. 공공 지침도 이러한 구분을 뒷받침합니다. CISA의 팩트 시트 "피싱 저항 MFA 구현"은 앱 기반 코드를 SMS나 음성 코드 위에 배치하며, 이는 최후의 수단이라고 부르지만, 두 경우 모두 피싱에 취약하다는 점을 지적합니다. CISA는 앱 기반 코드가 SIM 스왑이나 SS7 공격에 노출되지 않는다고 밝혔으며, FIDO/WebAuthn은 PKI 기반 MFA와 함께 유일하게 널리 이용 가능한 피싱 저항 인증으로 설명하고 있습니다. MDN의 일회용 비밀번호 가이드도 비슷한 결론에 도달합니다: 모든 형태의 OTP는 피싱에 취약하며, SMS는 이메일보다 가로채기 방지가 훨씬 약하며, 일반 로그인에는 패스키가 더 나은 선택이라는 점입니다.
패스키는 FIDO 표준을 기반으로 한 로그인 자격 증명이며, FIDO 얼라이언스는 패스키를 피싱 방지 기능이 있다고 설명합니다. 보호는 패스키 로그인 자체를 포함합니다. 만약 계정이 SMS 리셋과 같은 약한 후속 옵션을 허용한다면, 그 대체 수단이 약한 상태로 남을 수 있습니다.
왜 사이트들은 이메일 대신 전화번호를 요구할까요?
일부 사이트는 전화 인증을 추가적인 악용 방지 신호나 복구 채널로 사용합니다. 사기를 완전히 없애지는 못하며, 휴대폰 기반 복구는 SIM 교환, 번호 이동, 번호 재활용 등 위험도 따릅니다. NIST는 전화망을 통해 전송되는 코드를 "제한된" 방법으로 간주하며, SIM 변경이나 번호 이동과 같은 신호를 주의 깊게 살피라고 서비스에 지시합니다. 만약 전화가 전혀 필요 없는 메일함을 만드는 것이 목표라면, 전화번호 없이 이메일을 만드는 방법에 관한 가이드가 어떤 제공업체가 요청하고 어떤 제공업체가 요구하지 않는지 다룹니다.
Tmailor에서 임시 전화번호를 주나요?
아니요. Tmailor는 수신 전용 이메일 서비스입니다. 전화번호를 제공하지 않으며 SMS나 음성 코드를 받을 수 없습니다. 합법적인 서비스가 SMS를 필요로 한다면, 자신이 통제하고 사용할 수 있는 번호를 사용하거나, 계속 이용하지 않기로 선택하세요. Tmailor는 그 단계를 대신 완료할 수 없습니다.
중요한 코드나 계정은 공개 수신 SMS 웹사이트를 피하세요. 이런 사이트들은 본래 들어오는 문자를 오픈 페이지에 게시하여, 누구나 당신을 위한 코드를 읽을 수 있게 합니다. 1년간 29개의 공용 SMS 게이트웨이를 모니터링한 연구자들(모레노와 동료들, "Your Code is 0000," 2023)은 17,141개 번호로 7천만 건이 넘는 메시지를 수집했습니다. 재사용 번호에는 두 번째 위험이 있습니다. 프린스턴의 미국 통신사 두 곳(케빈 리와 아르빈드 나라야난, eCrime 2021)에서 번호 재활용을 조사한 결과, 259개의 샘플 번호 중 215개가 재활용되어 최소 한 가지 공격에 취약한 것으로 나타났습니다. 연구는 또한 6개의 인기 웹사이트에서 비밀번호 복구를 통해 계정 탈취에 노출된 259개 번호 중 171개가 발견되었고, 재활용된 200개 번호 중 19개는 여전히 일주일 이내에 비밀번호와 같은 보안 민감한 메시지를 받았다.
임시 이메일이 적합한 경우
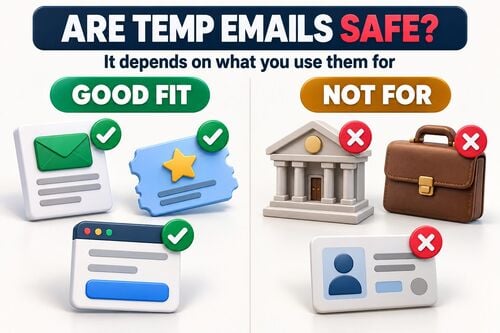
임시 이메일은 낮은 등록 시 이메일로 보내는 코드에 적합합니다: 포럼, 뉴스레터, 일회성 다운로드, 또는 유지하지 않을 수도 있는 제품 체험판 등입니다. 유지할 계획인 계정은 장기 이메일을 사용하고, 계정 설정이 완료되면 인증 앱이나 패스키를 켜세요. 코드가 어떤 채널을 사용하든, 연락해서 요청하는 사람에게 절대 주지 마세요. 인증을 시작한 서비스나 앱에서만 코드를 입력하세요.
OTP 전달이 보통 잘 작동할 때
임시 이메일로 배달하는 것은 세 가지가 맞아떨어질 때 작동합니다: 서비스가 이메일로 코드를 보내고, 일회용 주소를 받으며, 수신 서버가 즉시 메시지를 받아야 합니다. 정책은 사이트마다 크게 다르기 때문에, 신뢰할 수 있는 신호는 사이트가 당신의 주소를 어떻게 처리하느냐뿐입니다.

대규모 도메인 풀이 하는 일과 하지 않는 일들
Tmailor는 500개 이상의 도메인 전반에 걸쳐 주소를 제공하여, 임시 주소를 선택할 수 있습니다. 하지만 이것이 전달을 보장하거나 사이트의 일회용 이메일 정책을 변경하는 것은 아닙니다. 만약 사이트가 주소를 거부한다면, 그 결정을 존중하고 더 많은 일회용 주소를 시도하기보다는 자신이 통제하는 장기 이메일을 사용하세요.
속도 요인
OTP 코드는 시간에 민감하므로 수신 측도 중요합니다. Tmailor는 Google MX 서버를 통해 수신 메일을 받기 때문에, 발신자는 널리 사용되는 메일 경로로 인수하고 정상적인 재시도도 설계대로 작동합니다. 이는 속도 보장이 아니라 메커니즘을 설명합니다; 배경은 왜 Tmailor가 수신 이메일에 구글 서버를 사용 하는지에 관한 것입니다. 발신자가 아직 보내지 않은 메시지를 받을 수 있는 받은편지함은 없습니다.
OTP 코드가 실패하는 이유
OTP가 일회용 받은편지함에 도착하지 못할 때, 원인은 보통 세 가지 중 하나로 나뉩니다. 각각 대응 방법이 다르므로, 다시 시도하기 전에 어떤 상황인지 아는 것이 도움이 됩니다. 임시 이메일이 전혀 수신되지 않는다면, 먼저 모든 메시지가 누락된 것인지 아니면 한 사이트의 코드만 누락된 것인지 확인하세요. 코드 하나만 누락된 경우는 보통 발신자, 주소 정책 또는 전달 채널에 문제가 있는 것이고, 서로 관련 없는 여러 발신자로부터 아무것도 도착하지 않는다면 받은편지함이나 수신 서비스에 문제가 있는 것입니다.
사이트가 일회용 주소를 거부합니다
일부 서비스는 가입 정보를 내부 또는 제3자의 일회용 도메인 목록과 대조합니다. 가입 시 주소를 오류로 거부하거나, 양식은 받아들이고 코드를 보내지 않을 수도 있습니다. 어느 쪽이든 사이트의 결정으로 받아들이고, 해당 계정에는 본인이 관리하는 장기 이메일을 사용하세요. 웹사이트가 일회용 도메인을 거부하는 이유 가이드에서 이 필터링이 어떻게 작동하는지 설명합니다.
코드가 지연되거나 전송되지 않습니다
발신자는 메시지를 대기열에 넣고 전송 속도를 제한하며, 일부는 보내기 전에 악용 방지 검사를 실행하기도 합니다. 수신 서버도 첫 시도를 연기할 수 있는데, 이는 그레이리스팅이라는 스팸 제어 기법으로, 발신자의 메일 서버가 재시도한 후에야 코드가 도착하게 됩니다. "재전송" 버튼을 반복해서 누르면 쿨다운이 발생하고, 새 코드가 이전 코드를 취소하는 경우가 많습니다. 짧은 지연은 계속 열려 있는 받은편지함에서는 무해하지만, 10분 카운트다운보다 오래 지속될 수 있습니다.
코드가 다른 곳으로 갔습니다
코드가 보고 있는 주소가 아닌 다른 주소로 갔거나, 기존 계정에 등록된 이메일로 전송되었거나, SMS나 앱 알림 등 완전히 다른 채널로 갔을 수도 있습니다. 타이머 받은편지함이 이미 새 주소로 바뀐 후에 코드가 도착할 수도 있습니다. 원인별 설명과 플랫폼별 참고 사항은 OTP 이메일이 도착하지 않는 12가지 이유 가이드를 참고하세요.
받은편지함 유형별 OTP 신뢰성
공시: Tmailor가 이 블로그를 발행하며, 아래 비교에서 Tmailor는 재사용 가능한 받은편지함의 예시입니다. 그 한계도 동일하게 적용됩니다. 수신 전용이고, 메시지는 도착 후 약 24시간 동안만 표시되며, 분실한 액세스 토큰은 복구할 수 없고, 일부 사이트는 일회용 도메인을 아예 거부하기도 합니다.
모든 임시 이메일이 인증에서 동일하게 작동하는 것은 아닙니다. 결정적인 요소는 받은편지함을 얼마나 오래 읽을 수 있는지, 그리고 나중에 같은 주소로 다시 돌아올 수 있는지입니다. 빠른 시간 제한 받은편지함을 원한다면, Tmailor의 10분 메일 은 10분 카운트다운으로 시작해 최대 60분까지 연장할 수 있습니다. 필요에 따라 순위를 매긴 선택지는 OTP 내역을 위한 최고의 임시 메일 분석을 참고하세요.
| 받은편지함 모델 | 얼마나 오래 읽을 수 있나요 | 나중에 다시 돌아올 수 있나요? | OTP 적합성 | 가장 적합한 용도 |
|---|---|---|---|---|
| 시간 제한 받은편지함 (10분 메일) | 보통 10분 동안 카운트다운; 트일러는 최대 60분까지 연장될 수 있습니다 | 보통 불가능; Tmailor에서는 최근 주소가 같은 기기의 기록에 남아 있는 동안 계속 사용할 수 있습니다 | 즉시 도착하는 코드에는 적합; 배송이 지연되면 위험 | 다시 확인하지 않을 일회성 열람 |
| 재사용 가능한 받은편지함 (Tmailor) | 각 메시지는 도착 후 약 24시간 동안 표시됩니다 | 네, 저장된 액세스 토큰으로 어떤 기기에서든 가능합니다 | 사이트가 주소를 수락할 때 좋습니다. 지연 및 이후 코드를 처리합니다. | 다시 필요할 수 있는 가입, 다단계 절차 |
| 공용 공유 받은편지함 | 제공자마다 다릅니다 | 주소를 아는 사람은 누구나 열 수 있습니다 | 흔히 거부되며, 코드가 다른 사람에게 보입니다 | 저위험 일회성 테스트에만 사용 |
OTP 코드가 유효한 기간
만료 기간은 이메일 제공업체가 아니라 발신 서비스가 정합니다. 로그인 및 가입 코드는 보통 몇 분만 지속되며, 이메일 인증 링크와 복구 코드는 더 오래 지속될 수 있습니다. 화면이나 이메일에 보통 유효 시간이 나옵니다. NIST는 표준을 충족하는 대역 외 인증을 10분 이내에 완료하도록 요구하지만, 이 규칙은 모든 이메일 코드가 아니라 해당 기준을 충족하는 로그인 단계에 적용됩니다. 화면의 카운트다운을 실제 한도로 생각하세요.
코드 수명과 메시지 수명은 서로 다른 시계입니다. Tmailor에서는 메시지가 도착한 후 약 24시간 동안 보이지만, 그 안의 코드는 몇 분 후에 만료될 수 있습니다. 임시 우편물이 얼마나 오래 지속되 가이드는 메시지 보관과 주소 재사용을 구분합니다.
OTP가 도착하지 않을 때 확인 체크리스트
임시 이메일이 문제라고 가정하기 전에 다음 점검을 순서대로 진행하세요:
- 타이머가 끝날 때까지 기다린 후 한 번만 다시 보내세요. 도착한 최신 코드만 사용하세요.
- 주소와 채널을 확인하세요. 확인 화면의 주소가 보고 있는 받은편지함과 일치하는지 확인하고, 서비스가 코드를 SMS, 앱 알림, 또는 등록된 이전 이메일로 보냈는지 확인하세요.
- 받은편지함을 열어 두세요. Tmailor 받은편지함은 스팸 폴더가 없는 단일 목록이므로 다른 곳을 볼 필요가 없습니다. 타이밍이 불확실하다면 재사용 가능한 임시 우편 주소 로 시작하여 Access Token을 저장하세요.
- 거부를 존중하세요. 사이트가 주소를 거부하거나 해당 주소로 코드를 보내지 않는다면, 그 계정에는 본인이 관리하는 장기 이메일을 사용하세요. 주소를 계속 바꿔가며 시도하는 것은 사이트 정책에 위배되며 계정을 위험에 빠뜨립니다.
위 "코드가 다른 곳으로 갔다"는 진단 허브는 스팀, 에픽 게임즈, 디스코드, 바이낸스, 인스타그램, X 등 각 원인을 심층적으로 다루고 있습니다.
시간 제한 받은편지함 vs 재사용 가능 받은편지함: OTP에 어떤 것을 사용할까?
즉시 필요한 코드 하나만 받고 계정을 유지하지 않을 때만 시간 제한 받은편지함을 사용하세요. 서비스가 나중에 인증, 보안 알림, 비밀번호 재설정 메시지를 보낼 수 있다면 재사용 가능한 주소를 사용하세요. Access Token을 안전하게 보관하세요. 토큰을 가진 사람은 누구나 받은편지함을 열 수 있으며, 분실한 Access Token은 지원팀에서 복구할 수 없습니다.

Tmailor에서는 카운트다운이 끝나면 페이지가 새 주소로 전환되지만 이전 주소가 즉시 사라지지는 않습니다. 이전 주소는 같은 기기의 기록에 저장되어 있으며, 아직 사용 가능한 동안 다시 열 수 있고, Access Token을 사용하면 다른 기기에서도 다시 열 수 있습니다. 도착한 메시지는 약 24시간 동안 표시됩니다.
타이밍 문제를 직접 비교하려면 OTP의 임시 메일과 10분 메일 을(를) 참고하세요. 두 모델 간의 보안 및 개인정보 보호 절충점은 재사용 가능 인박스와 단기 인박스 가이드에서 다룹니다.
다단계 검증
일부 플랫폼은 확인 이메일을 보내고, 별도의 OTP, 그리고 설정 메시지를 보냅니다. 짧은 카운트다운 때문에 첫 번째 메시지는 받고 몇 분 후에 도착하는 OTP를 놓칠 수도 있습니다. 재사용 가능한 주소는 다시 열 수 있는 한 계속 새 메시지를 받습니다.
재검증 및 보안 경고
소셜 및 SaaS 플랫폼은 새 기기에서 로그인할 때 종종 재인증을 합니다. 원래 가입 주소가 더 이상 사용 불가능하면 확인을 완료할 수 없고 접근 권한을 잃을 수 있습니다. 복구 가능한 주소는 그 경로를 유지합니다.
비밀번호 재설정 안전망
비밀번호 재설정 이메일은 가입한 주소로 전송됩니다. 시간 제한 주소는 이미 사라졌을 수도 있습니다. Access Token으로 다시 여는 재사용 가능한 주소는 여전히 새 재설정 이메일을 받을 수 있으며, 이 이메일은 약 24시간 동안 계속 표시됩니다.
단순한 규칙
"아마도" 또는 "예"라고 답하신다면, 재사용 가능한 주소를 사용하세요: (1) 몇 분 후에 이 주소가 다시 필요할까요? (2) 이 계정을 계속 유지하고 싶은가? 일회성 다운로드, 뉴스레터 미리보기, 간단한 제품 테스트에는 시간 제한이 있는 받은 편지함이 적합합니다.
특정 플랫폼에서의 OTP
이메일 전달은 기술적으로 어디서나 동일하게 작동하지만, 사이트마다 일회용 주소를 받는지와 코드를 사용하는 채널에 따라 다릅니다. 소셜 네트워크 가입 가이드가 이러한 흐름을 다루고 있으며, 플랫폼에서 주소를 거부하면 장기 이메일을 사용하세요. AI 도구들은 자체 로그인 코드를 추가합니다; ChatGPT 가입 및 로그인 코드 가이드 가 그 경우를 다루고 있습니다. 일회용 주소가 거절될 가능성이 높은 곳을 미리 확인하려면 임시 우편물을 받는 사이트를 확인하세요.
임시 이메일 OTP를 사용하지 말아야 할 경우
임시 이메일은 개인정보 보호를 중시하는 가입과 부담이 적은 계정을 위해 만들어졌으며, 복구가 필요한 것을 위한 것이 아닙니다. 은행, 결제, 정부 서비스, 의료 서비스, 또는 본인의 신원과 연동된 주요 계정에 사용하지 마십시오. 코드가 도착하더라도 메일함 접근 권한을 잃으면 알림, 복구, 이후 검증이 차단될 수 있으며, 이들 서비스는 자체 정책상 일회용 주소를 거부할 수 있습니다. 일회용 받은 편지함이 어디에 적합한지 더 넓게 알고 싶다면, 임시 이메일이 안전한지 확인해 보세요. 이것은 존중해야 할 한계이지, 우회해야 할 장벽이 아닙니다.
QA 및 개발팀을 위한 OTP 테스트
일회용 받은 편지함으로 자체 가입 흐름을 테스트하는 팀은 대규모 OTP 문제에 부딪힙니다: 재전송 폭주, 실패 원인 불명확, 테스트 단계가 지나간 후에 도착하는 코드 등이 있습니다. 해결책은 절차적입니다: 여러 주소로 테스트하고, 재전송 시도를 제한하며, 첫 OTP 도달 시간을 지표로 추적하여 회귀가 드러나게 합니다. 팀을 위한 준비된 OTP 위험 체크리스트 가 전체 프로토콜을 제공합니다.
자주 묻는 질문
임시 이메일이 SMS 코드를 받거나 전화번호를 받을 수 있나요?
아니요. 임시 이메일은 이메일만 수신하며, Tmailor는 전화번호를 제공하지 않습니다. 서비스가 SMS를 필요로 한다면, 자신이 통제하고 사용할 수 있는 번호를 사용하거나, 계속 진행하지 않기로 선택하세요. 공개 수신 SMS 사이트는 피하세요. 누구나 그들이 보여주는 코드를 읽을 수 있기 때문입니다.
왜 제 OTP는 일반 이메일에는 도착하는데 임시 이메일에는 도착하지 않는 걸까요?
사이트가 일회용 주소를 거부하거나 조용히 건너뛸 수 있지만, 주소 오타, 이미 등록된 이메일로 전송된 코드, 또는 해당 받은 편지함으로의 느린 배달 등 다른 원인이 있을 수 있습니다. 먼저 주소와 채널을 확인하세요. 사이트가 일회용 주소로 보내지 않는다면, 해당 계정에는 일반 이메일을 사용하세요.
OTP에 임시 이메일을 사용하는 것이 안전한가요?
포럼, 뉴스레터, 일회성 다운로드, 빠른 제품 테스트 등 장기적인 복구가 필요하지 않은 저위험 가입에는 안전합니다. 은행, 정부, 의료 또는 신원과 연동된 어떤 계정에도 적합하지 않습니다. 왜냐하면 계정을 복구하려면 수년간 자신이 통제할 메일함이 필요하기 때문입니다.
임시 이메일 OTP를 은행이나 금융 서비스에 사용할 수 있나요?
아니요. 은행이나 금융 계정에 임시 이메일을 사용하지 마세요. 코드가 도착하더라도 메일함 접근을 잃으면 알림, 복구, 이후 검증이 차단될 수 있으며, 서비스는 정책상 일회용 주소를 거부할 수 있습니다.
OTP 코드는 보통 얼마나 오래 유효한가요?
서비스와 작업에 따라 다릅니다. 로그인 및 가입 코드는 화면에 타이머가 표시되지 않는 한 몇 분 정도의 시간으로 간주하세요. 이메일 인증 링크와 복구 코드는 더 오래 지속될 수 있습니다. 만료 기간은 이메일 제공업체가 아니라 발신 서비스가 정합니다.
10분용 받은편지함이 만료된 후에 OTP가 도착하면 어떻게 해야 하나요?
Tmailor에서는 카운트다운이 끝나면 페이지가 새 주소로 바뀌지만, 이전 주소는 사용 가능한 동안 같은 기기의 기록에 남아 있습니다. 카운트다운이 끝나기 전에 최대 60분까지 시간을 추가할 수도 있습니다. 나중에 또는 다른 기기에서 주소가 필요할 수 있다면 액세스 토큰을 저장하세요. 잃어버린 액세스 토큰은 복구할 수 없습니다.
첫 번째 OTP가 도착하지 않았다면 "코드 재전송"을 클릭하는 것이 도움이 되나요?
가끔은 도움이 되지만, 화면의 타이머가 끝난 후에 단 한 번만 가능합니다. 추가로 누르면 쿨다운이 발생할 수 있고, 새 요청마다 이전 코드가 취소될 수 있습니다. 사이트가 일회용 주소를 거부한다면 재전송으로 해결되지 않으니, 그 계정에는 장기용 이메일을 사용하세요.
플랫폼이 임시 이메일을 차단하는지 미리 알 수 있는 방법이 있나요?
가끔은 알 수 있습니다. "일회용 이메일은 허용되지 않습니다"와 같은 명시적인 가입 오류나 사이트 자체 도움말 페이지에서 알려줄 수 있습니다. 보편적인 호환성 목록은 없고, 일부 사이트는 양식은 받지만 코드를 보내지 않기 때문에, 임시 이메일을 차단하는 것으로 알려진 사이트 목록은 계획을 세우는 데 도움은 되지만 보장은 아닙니다.
임시 이메일 모바일 앱에서 OTP 코드를 받을 수 있나요?
네. Tmailor의 Android 및 iOS 앱과 텔레그램 봇은 웹 버전과 동일한 방식으로 이메일을 수신합니다. 코드가 주소에 도착하면 모바일 받은편지함에 표시됩니다. 다른 기기에서 같은 주소를 열려면 해당 주소의 액세스 토큰을 사용하세요.
OTP 수신에 가장 신뢰할 수 있는 임시 이메일은 무엇인가요?
일회용 이메일을 허용하는 사이트의 경우, 지연된 코드를 받을 수 있을 만큼 충분히 열려 있고 나중에 다시 열 수 있는 받은편지함, 예를 들어 저장된 액세스 토큰이 있는 재사용 가능한 주소가 가장 신뢰할 수 있는 선택입니다. 어떤 임시 이메일 제공업체도 사이트가 거부하는 주소를 받아들이게 만들 수는 없습니다.
결론
임시 이메일은 OTP에 적합한 경우에만 사용하세요. 이메일로 코드를 보내고 일회용 주소를 허용하는 중요도가 낮은 가입이 그 경우입니다. 받은편지함을 열어 두고, 한 번만 재전송하고, 주소가 다시 필요할 수 있다면 액세스 토큰을 저장하세요. 사이트가 주소를 거부하거나 SMS를 요구하면 자신이 관리하는 이메일이나 전화번호를 사용하고, 중요한 계정은 인증 앱이나 패스키로 보호하세요. 일상적인 가입의 경우 무료 임시 메일을 만들어 을(를) 사용하고 기다리는 동안 탭을 열어 두세요.

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.