 Tmailor
メールアドレスがデータ漏洩に巻き込まれた場合の対処法
漏洩アラートが届いたからといって、それだけで誰かがあなたのメールアカウントにアクセスしたわけではありません。アラートが本物かを確認し、あなたのアドレスとともに何が漏洩したのかを特定し、それに見合った手順だけを行う方法を説明します。
クイックアクセス
メールアドレスがデータ漏洩に含まれていた場合の対処法
メールアドレスがデータ漏洩で見つかったからといって、それだけで誰かがあなたのメールアカウントに侵入したわけではありません。まず、企業の公式ウェブサイトで通知を確認し、ほかに何が漏洩したのかを調べましょう。パスワードが漏洩した場合は、それを使っていたすべての場所でパスワードを変更し、より強力なサインイン保護を有効にしてください。カード、銀行、社会保障番号の情報が漏洩した場合は、該当する銀行、信用情報機関、または IdentityTheft.gov の手順に従ってください。
- メールアドレスのみの場合: 今後、あなたを狙ったスパムやフィッシングが増える可能性があります。ただし、誰かがあなたのメールボックスにアクセスした証拠にはなりません。
- パスワードが漏洩した、または漏洩の疑いがあると判定された場合: 影響を受けたアカウントと、同じパスワードを使っていたほかのすべてのアカウントでパスワードを変更してください。
- 乗っ取られた兆候(見覚えのないログイン、変更された復旧情報、自分が作成していない転送ルール、自分が送信していないメッセージなど)がある場合は、メールプロバイダーのアカウント侵害からの復旧手続きを利用してください。
- カード、銀行、社会保障番号、または身分証明書の情報が漏洩した場合: 一般的なメールのチェックリストではなく、そのデータに応じた具体的な手順に従ってください。
メールアドレスがデータ漏洩に含まれていたかどうかを知る方法
影響を受けた企業の公式ウェブサイトやアプリで通知を確認し、信頼できる漏洩検索サービスと保存済みパスワードのアラートをチェックしましょう。1つの検索サービスですべての漏洩を網羅できるわけではないため、企業のインシデント通知も読んで、あなたのアドレスとともにどのデータが漏洩したのかを確認してください。
通知内のリンクを使わずに確認する
漏洩通知はフィッシングの格好の隠れ蓑なので、メッセージ内のリンクをクリックしたり、電話番号に電話をかけたりしないでください。英国の国家サイバーセキュリティセンター(NCSC)は、代わりに公式ウェブサイトやアプリを通じて組織に連絡することを推奨しています。アドレスを自分で入力するか、すでに使っているアプリを開いて、企業のインシデントページやサポート記事を探してください。
企業によるインシデントの説明と、影響を受けたとされるデータの種類(メールアドレス、パスワード、電話番号、支払い情報など)を確認してください。通知の内容が曖昧な場合は、公式の窓口を通じて企業のサポートチームに、あなたに関するどのデータが関与したのかを尋ねてください。
Have I Been Pwned と保存済みパスワードのアラートを確認する
Have I Been Pwned は、セキュリティ研究者のトロイ・ハントが運営する無料の漏洩検索サービスです。メールアドレスを入力すると、そのアドレスを含む既知の漏洩がデータセットの中から一覧表示されます。FAQによるとメールの検索は記録されず、監視対象のアドレスにのみ送信される無料の「通知」アラートも提供しています。
結果に何も表示されなくても、あなたのアドレスが一度も漏洩したことがない証拠にはなりません。Have I Been Pwned はインデックスに登録した漏洩しか報告できず、一部のデータセットは別の扱いを受けていたり、公開されることがなかったりします。
保存済みパスワードの管理ツールも、漏洩したパスワードを警告してくれます。Google パスワードマネージャーにはパスワードチェック機能があり、保存されたパスワードが漏洩、使い回し、または弱いと報告します。iPhoneのパスワードアプリの「セキュリティ」セクションでは、既知のデータ漏洩で検出されたパスワードを含め、弱いパスワードや漏洩したパスワードを特定します。ほかのパスワードマネージャーにも同様の監視機能があります。Google は、通知内のリンクをたどるのではなく、パスワードチェックを直接開いてアラートを確認することを推奨しており、これはあらゆるセキュリティ警告に当てはまる良い習慣です。
何が漏洩したかで、取るべき対応が決まる
漏洩したデータに応じて対応を選びましょう。メールアドレスの漏洩は主にフィッシングのリスクを高め、パスワードの漏洩には新しいパスワードへの変更が必要で、金融や社会保障番号の情報の漏洩には銀行や信用情報機関への対応が必要です。
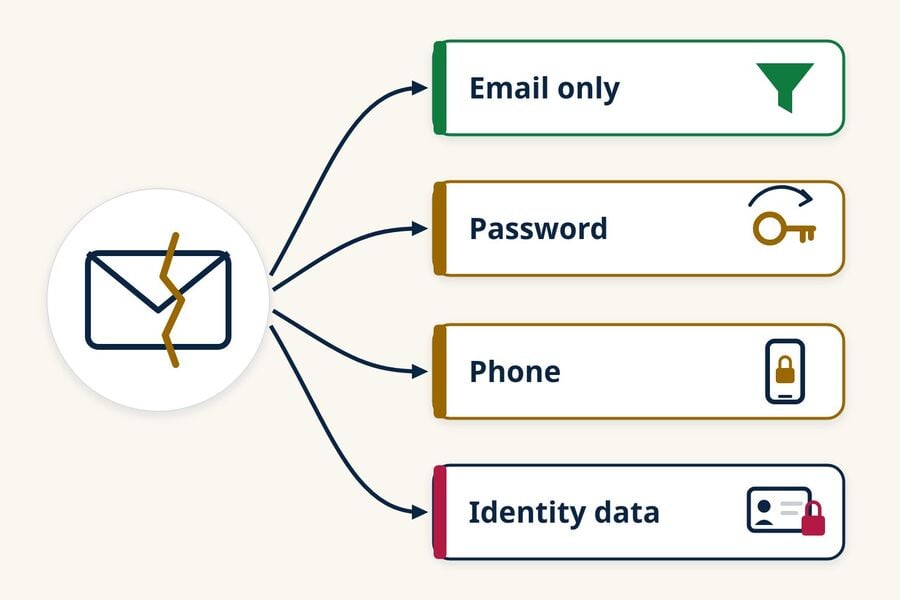
| あなたのメールアドレスとともに漏洩したもの | 主なリスク | 取るべき対応 |
|---|---|---|
| メールアドレスのみ | スパム、フィッシング、なりすましの試みが増える | フィッシングを通報し、漏洩を題材にしたメッセージに注意し、パスワードは使い回さず固有のものにする |
| パスワードまたはパスワードハッシュ | 誰かがそのアカウント、または使い回していたほかのアカウントにサインインする | 使用したすべての場所でパスワードを変更し、パスキーまたはMFAを追加してください |
| 電話番号、自宅住所、生年月日 | より標的を絞ったフィッシングや、サポート担当者や携帯電話会社を装ってあなたになりすます試み | 電話やSMSに注意し、携帯電話会社のアカウントにPINを設定することも検討してください |
| カード、銀行、社会保障番号、身分証明書の情報 | 不正な請求や、あなたの名義で開設された新しい口座 | 銀行やカード発行会社に連絡し、クレジットの凍結を検討し、IdentityTheft.gov の指示に従ってください |
電話番号や住所、生年月日が漏れても、それだけでSIMスワップが起きるわけではありません。しかし、こうした情報はソーシャルエンジニアリングを容易にします。連邦取引委員会(FTC)は、携帯電話アカウントにPINやパスワードを設定することが、不正な変更を防ぐのに役立つ可能性があると指摘しています。
企業がパスワードハッシュが漏洩したと発表した場合
多くの企業はパスワードを読み取れるテキストではなくハッシュとして保存しています。漏洩通知にパスワードハッシュが盗まれたと書かれている場合は、企業のリセット手順に従い、そのパスワードを再利用していたすべての場所で新しいものに置き換えてください。ハッシュ化によってパスワードが復元される可能性は下がりますが、その保護の程度はハッシュ化の方式、設定、そしてパスワードの強度によって異なります。ハッシュ化されたパスワードがすぐに読めるものでも、永久に安全なものでもないと考えてください。
警告にスティーラーログやマルウェアが含まれている場合
漏洩の警告の中には「スティーラーログ」によるものがあります。これは企業のデータベースからコピーされたものではなく、感染したデバイス上のマルウェアが収集した認証情報です。警告にその旨が明記されている場合は、信頼できるセキュリティソフトで該当デバイスを更新してスキャンし、安全だと確認できるデバイスから重要なパスワードを変更してください。通常の企業の漏洩だけで、あなたのスマートフォンやパソコンがマルウェアに感染しているとは限りません。
パスワードが漏洩した、または再利用していた場合
パスワードが漏洩したらすぐに対応してください。誰かがそのメールアドレスとパスワードの組み合わせを、漏洩したアカウントや他のサイトで試す可能性があるからです。影響を受けたアカウントでパスワードを変更し、それ以外でまだ使っているすべての場所でも置き換えてください。
影響を受けたアカウントでパスワードを変更する
メール内のリンクではなく、自分でサイトのアドレスを入力してサインインし、長くて他と重複しない新しいパスワードを設定してください。IdentityTheft.gov は、サイトが対応していればユーザー名も変更することを勧めています。ログインできない場合は、企業に連絡してアカウントの復旧方法や閉鎖方法を尋ねてください。
サインインしている間に、自分が行っていない変更がないか、特にショッピングサイトや金融サイトで確認してください。配送先住所、保存されたカード、連携アカウント、最近の注文や取引を確認しましょう。
再利用していたすべての場所で置き換える
漏洩したパスワードをまだ使っている他のアカウントは、そのサービス自体が漏洩していなくても危険にさらされています。次にそれらのパスワードを変更し、他のサービスの入口になったり、お金や機密情報を危険にさらしたりするアカウントから始めてください。
- ほぼすべてのパスワードリセット用リンクが届く、あなたのメールアカウント
- 銀行、決済、投資のアカウント
- カード情報を保存しているショッピングサイト
- ソーシャルメディア、クラウドストレージ、携帯電話会社のアカウント
メインのメールのパスワードを再利用しておらず、警告もなく、不審な活動も見られない場合は、それを最初に変更する必要はありません。漏洩したサイトと同じパスワードを使っている場合や、そのパスワード自体が漏洩の警告に含まれている場合に変更してください。
パスワードマネージャーを使えば、アカウントごとに異なるパスワードを作成して保存できるため、これを実行しやすくなります。パスワードマネージャーの中には、再利用されている保存済みパスワードや漏洩が確認されているパスワードに警告を出すものもあります。パスワードマネージャーは企業の漏洩を防ぐことはできませんが、パスワードを重複させなければ、1つのパスワードが漏れても他のアカウントを解錠されることはありません。
パスキーに切り替えるか、より強力なサインイン保護を追加する
サイトがパスキーに対応している場合は、パスワードの代わりにパスキーの使用を検討してください。そうでない場合は、他と重複しないパスワードを使い、多要素認証(MFA)を有効にしてください。重要なアカウントでは、認証アプリやセキュリティキーの方がより強力な選択肢です。SMSのコードも保護にはなりますが、FTCはSIMスワップを防げない可能性があると警告しています。
古いサインイン方法を削除する前に、復旧用メールアドレス、復旧用電話番号、バックアップコード、信頼済みデバイスがすべて自分で管理しているものであることを確認してください。別の方法を設定して動作を確認するまでは、SMS認証をオフにしないでください。そうしないと、自分がログインできなくなる可能性があります。
誰かがあなたのメールアカウントにアクセスした形跡がある場合
他の企業で起きた漏洩が、必ずしも誰かがあなたのメールボックスにアクセスしたことを意味するわけではありません。以下の手順は、次のようなメールアカウントの乗っ取りの兆候が見られる場合にのみ当てはまります。
- サインインできない、または自分が何もしていないのにパスワードやユーザー名が変更された
- 見覚えのないデバイスや場所からのログイン通知
- 自分が追加していないリカバリー用のメールアドレスや電話番号
- 自分が書いていない送信メッセージ、または友人からあなたを名乗る不審なメールが届いたという報告
プロバイダーを通じてアカウントを復旧する
プロバイダーの公式アカウント復旧ページを、アドレスを直接入力するかアプリを開いて利用してください。アカウントに戻れたら、パスワードを変更し、他のすべてのセッションとデバイスからサインアウトし、MFAがオフになっていた場合はオンにしてください。FTCはまた、セキュリティソフトウェアを更新してスキャンを実行することも推奨しています。
デバイス、リカバリー情報、転送ルール、連携アプリを確認する
侵入者は、パスワードをリセットした後もアクセスを維持できるよう設定を変更したり、あなたのメッセージのコピーを送信したりする可能性があります。Googleのアカウント侵害に関するガイダンスでは、以下の確認項目が挙げられています。ご自身のプロバイダーが提供する同等のセキュリティ設定やメール設定を使ってください。
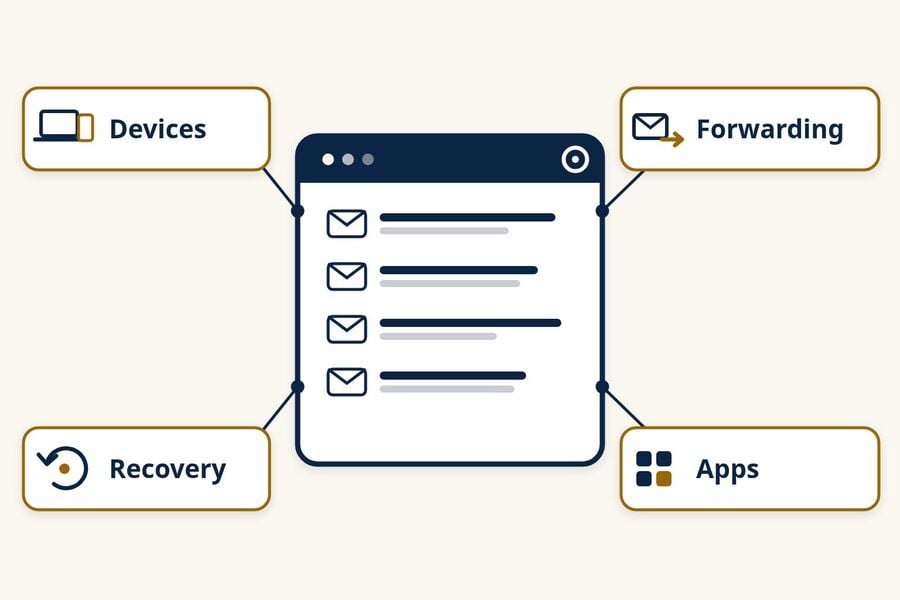
- デバイスとセッション: 最近のセキュリティアクティビティを確認し、見覚えのないデバイスを削除してください。
- リカバリー情報: 自分が設定していないリカバリー用のメールアドレス、電話番号、アカウント名を修正してください。
- 転送、フィルター、委任: 自分が作成していない転送ルール、フィルター、メールの委任を削除してください。送信済みフォルダと削除済みフォルダを確認し、他の誰かが送信したり読んだりしたメッセージがないか調べてください。
- 連携アプリ: アカウントへのアクセス権を持つ第三者アプリのうち、見覚えのないものや使わなくなったものを削除してください。
メッセージが送信されていた場合は連絡先に警告する
誰かがあなたのアカウントからメールを送信した場合は、連絡先に伝え、あなたから届いたように見えるリンクをクリックしたり、送金の依頼に応じたりしないようにしてください。
カード、銀行、社会保障の情報が漏れた場合
財務情報や身元情報には、新しいパスワードだけでは対応できない手順が必要です。このセクションの手順はFTCのIdentityTheft.govのガイダンスに従ったもので、米国に特有の内容です。それ以外の国では、自国のサイバー犯罪、データ保護、信用情報の当局と、取引銀行に相談してください。
クレジットカードまたはデビットカード
カード発行会社には、漏えいを知らせるメッセージに記載された番号ではなく、カード裏面や明細書に記載の番号を使って連絡してください。カードを解約し、新しいカードを発行してもらうよう依頼してください。最近の取引を確認し、見覚えのないものは報告し、自動支払いを新しいカード番号に更新してください。
銀行または投資口座
銀行や証券会社には、本物だと確認済みの連絡先を使って、何が起きたかを伝えてください。IdentityTheft.govは口座を閉じて新しく開設することを勧めていますが、金融機関の具体的な指示に従ってください。その後は取引を定期的に確認し、自動支払いがあれば更新してください。
社会保障番号
漏えいした社会保障番号は、あなたの名義でクレジットを開設したり、確定申告をしたり、就職したりするために悪用される可能性があります。主な保護策は次のとおりです。
- Equifax、Experian、TransUnionで クレジットを凍結する。各信用情報機関に個別に連絡する必要があります。凍結は無料で、解除するまで有効で、クレジットスコアには影響しません。誰でもいつでも申請できますが、社会保障番号やその他の身元情報が漏えいしたときに最も重要になります。新規のクレジット口座はブロックしますが、既存のカードや口座の悪用を止めるものではありません。
- 詐欺警告の設定を検討しましょう。 初回の警告は無料で1年間有効で、連絡した信用情報機関が残り2機関にも通知してくれます。
- AnnualCreditReport.com でクレジット レポートを確認 すれば、3つの信用情報機関すべてのレポートを毎週無料でオンラインで閲覧できます。
- 漏洩した企業が無料のクレジット監視サービスを提供しているなら 、それに申し込みましょう。監視サービスはレポート上の動きを通知してくれますが、凍結のように詐欺を阻止できるわけではありません。
- IRSの身元保護PINを取得しましょう。 これは他人があなたの社会保障番号を使って不正な連邦税申告を行うのを防ぐのに役立ち、IP PINは毎年新しく発行されます。
- My Social Securityのアカウントで職 歴を確認し、誰かがあなたの番号を仕事に使っていないか確かめましょう。
見覚えのない口座、債務、税務申告があれば、IdentityTheft.gov に報告してください。同サイトは起きた事態に基づいて個人向けの回復計画を作成します。
子どもの情報
子どもの社会保障番号やその他の身元情報が漏洩した場合、親や後見人は各信用情報機関に子どものクレジット凍結を無料で申請できます。各機関には未成年者向けの独自の手続きがあり、成人の凍結とは異なります。
運転免許証、パスポート、健康保険の情報
運転免許証の情報が漏洩した場合は、州の自動車当局に連絡し、番号にフラグを立てたり再発行したりできるか確認してください。米国のパスポート番号だけが漏洩した場合、国務省はパスポートの紛失・盗難届の提出は推奨しないと述べています。届を出すとパスポートが無効になるため、物理的なパスポート冊子やカードを実際に紛失・盗難された場合に限り届け出てください。メディケア、メディケイド、健康保険の情報が漏洩した場合は、正しいと確認できる番号で制度や保険会社に連絡し、受けていない診療について請求内容や給付説明書を確認してください。これらの情報が悪用された場合は、IdentityTheft.gov に報告してください。
漏洩を題材にしたフィッシングに注意
詐欺師は実際の漏洩を餌に使い、そうしたメッセージは漏洩がニュースになってからずっと後にも届くことがあります。よくある手口には、サインインを求める「セキュリティアップデート」、補償の申し出、緊急のパスワードリセット、あなたのデータがダークウェブで売りに出されているという警告などがあります。最後の警告についてのFTCの助言は、そのすべてに当てはまります。メッセージ内のリンクをクリックしたり電話番号を使ったりせず、企業のサイトやアプリに直接アクセスしてください。
自分がリクエストしていない認証コードやパスワードリセットのメールには注意してください。誰かがあなたのアドレスをサインインやアカウント復旧のフォームに入力した可能性はありますが、その人があなたのパスワードを知っている証拠にはなりません。コードを共有したり、リクエストを承認したりしないでください。アカウントの最近のセキュリティ活動を確認し、パスワードが使い回されている、侵害済みと判定されている、不正アクセスの兆候がある、といった場合は変更してください。
メールアプリの報告ボタンでフィッシングを報告し、フィルターの精度向上に役立てましょう。米国では詐欺や不正を ReportFraud.ftc.gov で報告し、実際に誰かにあなたの情報を使われた場合は IdentityTheft.gov を利用してください。
そのアカウントが職場や学校のものである場合
漏洩したアドレスやアカウントが雇用主や学校によって管理されている場合は、承認された経路でそのITまたはセキュリティチームに連絡し、組織が管理する設定を変更する前に指示に従ってください。通知は、同僚やクラスメートの大勢に伝えるのではなく、認可されたチームや報告窓口にのみ共有してください。
次の漏洩に備えて露出を減らす
すべての企業が漏洩を防ぐことはできませんが、1回の漏洩で明らかになる範囲や広がる範囲を限定することはできます。パスワードマネージャーに保存した固有のパスワードは、1つの漏洩が他のアカウントの解錠につながるのを防ぎます。またマイクロソフトは、友人や家族用とオンラインアカウント用に別々のメールアドレスを用意することを勧めています。
ニュースレター、クーポン、一度きりのダウンロードなどの低リスクの登録には、別のアドレスを使えば、メインの受信箱がまた一つ顧客リストに載るのを避けられます。継続して使いたいアカウントには固定のエイリアスが適し、一度きりの登録には使い捨てメールアドレスが適しています。一時郵便とメールの別名 の比較で、そのトレードオフを説明しています。
使い捨てメールはすでに起きた漏洩を修復するものではなく、銀行業務、仕事、医療、アカウント復旧、あるいは維持する必要のあるアカウントには向いていません。Tmailorは受信専用で、添付ファイルは受け付けず、メッセージは届いてから約24時間で削除されます。一部のサイトは使い捨てアドレスをブロックしていることもあります。
このガイドでは、漏洩後に何をすべきかを解説しています。次の漏洩の前にリスクを減らしたいなら、一時郵便がデータ漏洩で露出する範囲を制限する方法 を読んでみてください。
よくある質問
メールアドレスがデータ漏洩で見つかった場合、どういう意味ですか?
これは、あなたのメールアドレスが、報告された漏洩やその他の流出したデータセットに関連するデータに含まれていることを意味します。それだけでメールアカウントがハッキングされたという意味ではありません。検索結果や企業からの通知を確認し、パスワード、電話番号、支払い情報など、他に何が流出したのかを確認しましょう。
メールアドレスだけが漏れた場合、メールのパスワードを変更する必要がありますか?
必ずしも必要ではありません。メールのパスワードが他と重複しておらず、漏洩に含まれておらず、アカウントに不審な活動が見られなければ、アドレスだけの漏洩では新しいパスワードは必要ありません。どこかで同じパスワードを使い回している場合、パスワード管理ツールが警告を出した場合、または乗っ取りの兆候がある場合は変更してください。
メールアドレスだけで誰かにメールをハッキングされることはありますか?
メールアドレスだけでは、誰もあなたのアカウントにアクセスできません。リスクは、攻撃者がそれを使って何をするかにあります。フィッシングメールを送る、他の漏洩で流出したパスワードを試す、サポート窓口になりすます、といったことです。他と重複しないパスワードに加えてMFAやパスキーを設定すれば、こうした試みが成功する可能性は大幅に下がります。
漏洩の後、メールアドレスを変更したり削除したりすべきですか?
通常は必要ありません。あなたのアドレスはすでに多くのサービスや連絡先に知られており、変更には多大な手間がかかる割にセキュリティ上の効果はほとんどありません。他と重複しないパスワードとMFAでアカウントを保護するほうが、より確実に守れます。古いアドレスへのスパムやフィッシングが手に負えなくなった場合には、新しいアドレスに切り替えるのが理にかなっていることもあります。
Have I Been Pwnedは安全に使えますか?
Have I Been Pwnedは、セキュリティ研究者のトロイ・ハント氏が運営する長年の無料サービスで、そのFAQにはメール検索は記録されないと書かれています。漏洩検索で求められるのはメールアドレスだけで、パスワードは不要です。どのサイトでも同じですが、予期しないメッセージのリンクをたどるのではなく、自分でアドレスを入力してください。
漏洩や流出したパスワードが数年前のものだった場合はどうすればよいですか?
古い漏洩データは流通し続ける可能性があるため、まだ使っている場所があればパスワードを変更してください。ずっと前にすべての場所で変更済みであれば、その漏洩に他にどのようなデータが含まれていたか、また不正利用の形跡があるアカウントがないかを確認しましょう。アドレスだけの漏洩では主にフィッシングへの警戒が必要ですが、金融情報、社会保障番号、身元情報が流出した場合は、それぞれに対応した保護措置が依然として必要になることがあります。
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.