 Tmailor
スパマーはどこであなたのメールアドレスを入手するのか?よくある7つの入手元と対処法
スパマーがどうやってあなたのメールアドレスを入手したのか気になる場合、その出どころは情報漏洩、登録リスト、公開ページ、あるいは単なる推測かもしれません。ここでは、有力な入手元の見極め方、安全な配信停止の方法、そして次に起きる漏洩からメインの受信箱を守る方法を紹介します。
クイックアクセス
スパマーはどこであなたのメールアドレスを手に入れるのか?
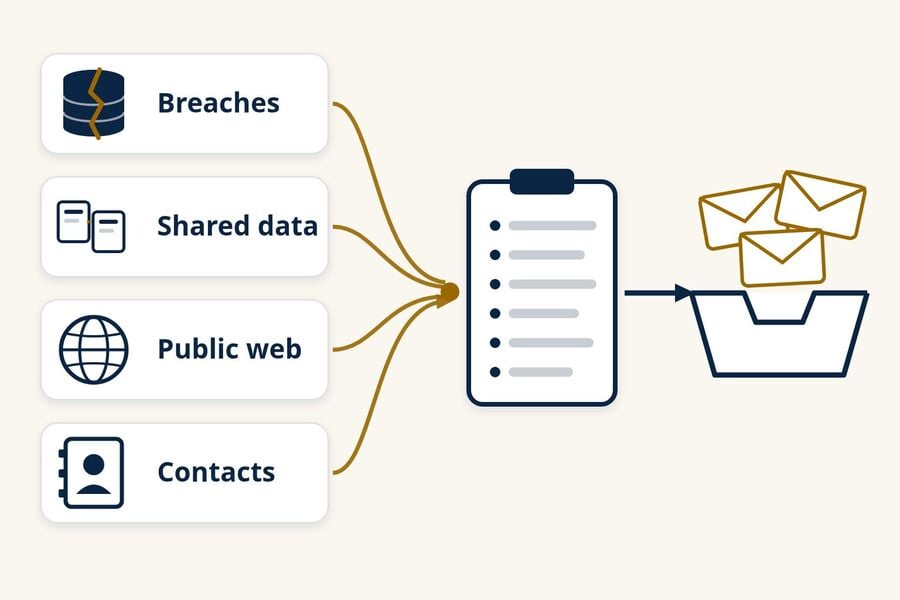
スパマーは、いくつかの一般的な情報源からあなたのメールアドレスを入手します。漏洩した顧客データベース、連絡先リストを共有する企業やデータブローカー、公開ウェブページやプロフィール、他人の連絡先やメッセージスレッド、フィッシングフォーム、そして推測されたアドレスです。スパムが届いたからといって受信箱がハッキングされたわけではなく、登録ごとに別々のアドレスを使っていない限り、正確な出所を証明するのは多くの場合不可能です。
流出したアドレスとハッキングされたアカウントは別の問題です。スパマーはメールを送るのにアドレスさえあれば十分ですが、読むにはパスワードが必要です。同じアドレスが複数のリストに同時に載っていることもあるため、一つの漏洩元を塞いでもスパムが一夜で止まることはほとんどありません。
- 一度リストに載ったアドレスをすべての場所から削除するのはほぼ不可能ですが、新たなリストに加わるのを止めることはできます。
- 購読を解除するのは、心当たりのあるメーリングリストだけにしてください。不明な送信者や疑わしい送信者は、代わりにスパムとして報告しましょう。
- 登録ごとに別のアドレスやエイリアスを使うのが、スパムがどこから始まったかを知る最も明確で実用的な方法です。
- 使い捨てメールは、一度きりの低リスクな登録に向いており、保持や復元が必要なアカウントには向きません。
スパムメールアドレスの7つの一般的な発生源
以下の各発生源は仕組みが異なり、残る手がかりも異なり、必要な対策も異なります。一つのアドレスが複数の発生源から同時に流出することもあり、スパマーはリストを売買するため、最初の発生源を特定するのは難しいことがよくあります。
1. 利用したサービスでのデータ漏洩
登録したショップ、アプリ、フォーラムが侵害されると、その顧客データベースがコピーされたり、販売されたり、オンラインに公開されたりする可能性があります。流出した記録にメールアドレスが含まれていれば、それらのアドレスは後にスパムやフィッシングのリストに現れることがあります。古いアカウントからコピーされたデータは、アカウントを閉鎖した後も流通し続けることがあります。
手がかり: サービス名に言及したスパムやフィッシング、または漏洩通知の直後にスパムが急増すること。役立つ対策: 無料の漏洩検索サービスであるHave I Been Pwnedで自分のアドレスを確認し、今後の漏洩を知りたい場合はそのアラートに登録しましょう。結果がクリーンでも、あなたのアドレスが一度も流出していない証拠にはなりません。このサービスは自社のデータセットに含まれる漏洩しか対象にしていないからです。漏洩に使い回しのパスワードが含まれていた場合は、それを使ったすべての場所で変更してください。次の漏洩で何が流出しうるかを抑える方法は、一時メールがデータ漏洩の影響をどのように縮小できる をご覧ください。
2. 登録、リードフォーム、データを共有する企業
多くのサイトでは、購入、ダウンロード、プレゼント企画への応募、クイズへの参加、続きを読むといった行為の前にメールアドレスを求められます。自社のマーケティングにしか使わないサイトもあれば、プライバシーポリシーやコンテスト規約に基づいて「パートナー」「アフィリエイト」「スポンサー」と共有するサイトもあり、事前にチェックが入った同意欄があるだけで共有されてしまうこともあります。FTCの消費者ガイド「How To Get Less Spam in Your Email」は、企業があなたのアドレスを共有または販売する可能性があると指摘し、渡す前にプライバシーポリシーを確認するよう勧めています。
手がかり: 一度の登録やプレゼント企画への応募の直後から始まる、一度も連絡を取ったことのないブランドからのマーケティング。役立つ対策: パートナー向けマーケティングのチェックを外し、応募内容をスポンサーと共有すると規約に書かれたプレゼント企画は避け、完全には信用できない登録には別のアドレスを使いましょう。
3. データブローカーとリスト販売業者
データブローカーは公開記録、購入履歴、オンライン上の活動から情報を集め、プロフィールやマーケティング用リストを販売します。FTCが2014年に発表した9社のデータブローカーに関する調査「Data Brokers: A Call for Transparency and Accountability」では、特定の基準に当てはまる消費者のリストなど、マーケティング向け商品を販売するブローカーが確認されました。スパマーや強引なマーケターは、自分でアドレスを集める代わりに、こうしたリストを購入したり借りたりすることができます。
手がかり: すでにあなたの名前や都市を知っているスパム。これはブローカーを示す手がかりになり得ますが、統合された漏洩データから来ることもあるため、証拠ではなくヒントとして扱いましょう。役立つ対策: 個々のブローカーへのオプトアウト申請は今後の共有を減らせますが、すでに販売されたリストを取り戻すことはできません。カリフォルニア州の住民は、州の削除リクエストおよびオプトアウトプラットフォーム(DROP)を使って、登録されたデータブローカーに一括で削除依頼を送信できます。登録ブローカーは法的な例外を除き、2026年8月1日以降、これらの申請を処理することが義務付けられています。
4. 公開ページ、プロフィール、フォーラム、記録
自動化されたプログラムは公開ウェブページをスキャンし、メールアドレスに見えるものを片端からコピーします。よくある場所としては、個人や企業のウェブサイト、フォーラムの投稿、オンライン履歴書、PDF、コメント欄、公開されたソーシャルメディアやビジネスのプロフィール、一部の公的記録などが挙げられます。ドメイン名の古い公開WHOIS記録からも、登録者のメールアドレスが露出することがありました。2018年、ICANNは汎用トップレベルドメインにおける個人の連絡先データの公開を制限し、代わりに匿名化されたメールアドレスまたはウェブフォームの掲載を義務付けました。
手がかり: メールアドレス全体を引用符で囲んで検索してみましょう。結果が表示されれば、そのアドレスが公開されている場所がわかります。ただし、結果が出ないからといって、一度も投稿されたことがないと証明できるわけではありません。アーカイブされたページやインデックスされていないページは表示されないからです。役立つ対策: 可能な場所ではアドレスを削除し、印刷したアドレスの代わりに問い合わせフォームを使い、プロフィールのプライバシー設定でメールアドレスを非表示にし、ウェブサイトを運営している場合はドメインプライバシーを有効にしましょう。
5. 他人の連絡先やメッセージのやり取り
あなたのアドレスは、他人のアドレス帳や古いメールスレッド、グループメッセージの中にも残っています。そうしたアカウントや端末のどれかが侵害されると、その連絡先リストや会話がコピーされる可能性があります。長いCCの連鎖や転送されたメッセージも、後から受け取った人に表示されるすべての受信者を露出させてしまいます。
手がかり: 友人や同僚から届いたように見えるスパム、あるいは本物の古いスレッドの件名をそのまま使い回しているスパム。役立つ対策: グループメッセージにはBCCを使い、FTCが推奨するようにセキュリティソフトを常に最新の状態に保ち、知人のアカウントが本人の書いていないメールを送っているようなら、その人に知らせましょう。
6. フィッシングページと偽のフォーム
偽のサインインページ、アンケート、賞品の受け取り、あるいは「アカウントを確認してください」というメッセージは、しばしばパスワードと一緒にメールアドレスを直接収集します。ここではアドレスは副産物にすぎず、本当の狙いはあなたのアカウントです。予期しないメールからたどり着いたページにパスワードを入力してしまった場合は、スパムの問題ではなくアカウントの問題として扱いましょう。本物のサイトでパスワードを変更し、二要素認証を有効にしてください。
役立つ対策: 重要なサイトはメール内のリンクからではなく、自分のブックマークやアプリから開き、メールのパスワードを求めるフォームには警戒しましょう。
7. 推測されたアドレス
スパマーは、どこにも見つけていないアドレスにも送信します。人気のプロバイダーや企業ドメインでよく使われる名前と一般的なアドレス形式を組み合わせて作ったものです。FTCのCAN-SPAM遵守ガイドでは、アドレスの収集やこうした「辞書攻撃」が悪質な違反として挙げられており、追加の罰則が科される可能性がありますが、法律を無視する送信者を止めることはできません。
手がかり: ほとんど使ったことがない、あるいは一度も共有したことのないアドレス、特に短いものや名前をもとにしたアドレスに届くスパム。役立つ対策: プロバイダーのスパムフィルターに任せましょう。これだけでアドレスを捨てる必要はありませんが、新しいアカウントには予測しにくいアドレスが役立ちます。
なぜ急にこんなにスパムが来るのでしょうか?
突然スパムが急増した場合は、通常、あなたのアドレスが新しいリストに載ったか、古いリストが再び配信され始めたことを意味します。よくあるきっかけとしては、最近公表された情報漏洩、あなたのアドレスを共有してしまった登録やプレゼント企画、あるいはスパムフィルターがまだ学習していない新しいキャンペーンなどが挙げられます。リストは売買され、まとめて配信されるため、スパムは一度に大量に届くことが多いのです。
次の3つの簡単な質問で絞り込めます:
- ここ数週間で何か新しいサービスに登録しましたか?
- スパムに特定の企業、製品、または古いアカウントの名前が出てきますか?
- 漏洩情報の検索で、あなたのアドレスに関する最近の漏洩が見つかりますか?
返信、クリック、画像の読み込み
スパマーの中には、アドレスが実際に使われている証拠を探す者もいます。スパムに返信したり、リンク(配信停止リンクを含む)をクリックしたり、リモート画像を読み込んだりすると、メッセージが有効な受信箱に届いたことを送信者に知らせてしまいます。一部のメールアプリやセキュリティスキャナーは画像を自動的に読み込むため、この信号は完全ではありませんが、送信者に知らせても何の得もありません。返信する代わりに、そのメッセージを報告しましょう。
登録確認メールの洪水
数時間のうちにニュースレターの確認メールやウェルカムメールが数十通、あるいは数百通届いたら、誰かがあなたのアドレスを一度に多くのサイトへ登録している可能性があります。これはサブスクリプション爆撃と呼ばれることもあります。単なる嫌がらせのこともありますが、注文確認やパスワード変更の通知といった本当の警告を、大量のメールに紛れさせて埋もれさせる狙いがある場合もあります。重要なアカウントは、大量のメール内のリンクをたどるのではなく、公式アプリを開くか自分でサイトのアドレスを入力して確認し、確認リンクはクリックしないでください。
誰があなたのメールアドレスを売却したり流出させたりしたのか、どうすれば突き止められますか?
通常、スパムが届き始めてからでは、誰がアドレスを売却または流出させたのかを証明することはできません。固有のアドレスやエイリアスを使えば、そのアドレスを最初にどこで使ったかは分かりますが、売却とベンダーの漏洩、その後の共有を区別することはできません。タイミングや個人情報、メッセージに記載された会社名は手がかりであって、証拠ではありません。
登録先ごとに別のアドレスやエイリアスを使いましょう
GmailやGoogle Workspaceはプラスアドレスに対応しています。ユーザー名の後にyourname+shopのようなタグを付けてもメインの受信トレイに届き、そのタグから送信者がどのバージョンのアドレスを使ったかが分かります。ただしプラスアドレスはあくまで手がかりにすぎません。フォームがプラス記号を受け付けないこともあり、アドレスが共有される前にタグを削除されることもあります。転送エイリアスはさらに効果的で、エイリアスごとに別のアドレスになるため、個別に無効にできます。一時メールとメールの別名 の比較記事では、どの種類がどんなアカウントに適しているかを説明しています。
固有のアドレスで分かるのは、どのアドレスが漏洩したかであって、誰が漏洩させたかではありません。会社が売却したのか、取引先のどこかが侵害されたのか、あるいはリストがさらに先へと渡ったのかもしれません。
メッセージの詳細から分かることと分からないこと
「To」のアドレス、プラスタグの有無、スパムが届き始めた時期が最も役立つ手がかりです。完全なメッセージヘッダーを見れば、メッセージが経由したサーバーや認証チェックに合格したかどうかが分かりますが、誰があなたのアドレスを売却または共有したかは分かりません。スパマーは多くの場合、元の漏洩とは無関係なサービスや侵害されたマシンを使って送信しています。
配信解除をクリックしても安全ですか?
覚えがあって自分から登録したメーリングリストなら、できればメールアプリ内蔵の「配信解除」ボタンを使って解除しても安全です。心当たりのない送信者、不審な送信者、なりすましの送信者の場合は、配信解除リンクは絶対にたどらないでください。代わりにそのメッセージをスパムまたはフィッシングとして報告してください。
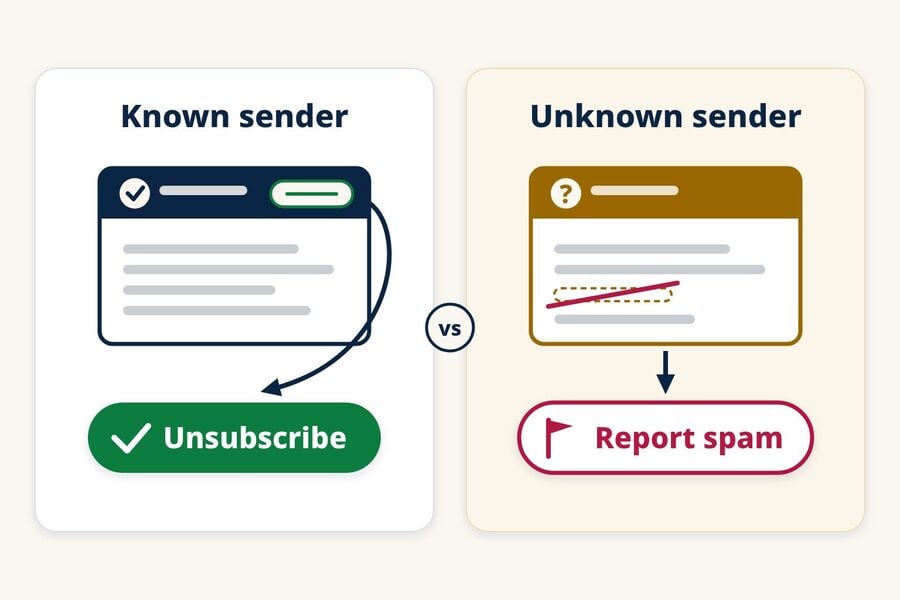
メールアプリの配信解除機能を使いましょう
正規のマーケターには、オプトアウトを尊重する法的・実務的な理由があります。米国では、FTCのCAN-SPAMガイドによれば、商業メールはオプトアウトの手段を提供しなければならず、解除の依頼は10営業日以内に処理しなければならず、オプトアウトの仕組みはメッセージ送信後少なくとも30日間は機能し続けなければならないとされています。送信者は手数料を請求したり、メールアドレス以上の情報を求めたりすることはできず、オプトアウト後はあなたのアドレスを売却または譲渡することはできません。ただし、法令遵守を支援するために雇われた会社への譲渡は例外です。
またGoogleは、1日に5,000通を超えるメッセージをGmailアカウントに送る送信者に対し、マーケティングメールや登録メールでワンクリック配信解除に対応することを義務付けています。基準を満たしたメッセージには標準的な配信解除ヘッダーが付き、Gmailなどのメールアプリがそれを利用して配信解除の選択肢を表示できるため、メッセージ内を探し回ったり、送信者が指定したページを訪れたりする必要はありません。FTCのスパムガイドも、メールプロバイダーが提供する配信解除機能の利用を勧めています。
配信解除リンクをたどるべきでない場合
- その会社に心当たりがない、または登録した覚えがない。
- 送信者の名前やドメインが、よく知るブランドをわずかな綴りの違いや無関係なドメインで模倣している。
- 配信解除ページでサインインやパスワードの入力、メールアドレス以上の情報の提供を求められる。
- リンクがダウンロードを開始する、またはメッセージが早急な対応を迫ってくる。
すでに法律を無視している送信者には、あなたの依頼を尊重する理由がなく、そのリンクはあなたのアドレスの存在を確認したり、フィッシングページへ誘導したりする可能性があります。メッセージを報告して、それ以上は関わらないようにしましょう。
すでに届いているスパムメールを減らす方法
コピーされたすべてのリストから自分のアドレスを削除することはできないため、スパムを止めるには、すべての送信を止めるのではなく、フィルタリングと報告を行うのが一般的です。FTCの消費者向けアドバイスでは、次の基本事項が勧められています。
- メールアプリでスパムをスパムまたは迷惑メールとしてマークする。
- 同じ送信元から何度も届く場合は、その送信者やドメインをブロックする。
- 迷惑メールフォルダをときどき確認し、誤って振り分けられた本物のメールがないか確かめる。
- 不要なメッセージはメールプロバイダーに報告し、詐欺はFTCのReportFraud.ftc.govに報告する。
念のため、不審なメッセージに返信したり、そこに記載された電話番号に電話したりしないでください。
新しいアドレスに切り替えるのは最後の手段です。重要なアカウントを慎重に移行し、新しいアドレスを以前のアドレスよりも厳重に守った場合にのみ効果があります。
今後の登録リストにメインのアドレスを載せないようにしましょう
最も効果的な長期的な対策は、あなたのメインアドレスを渡す相手を減らすことです。多くの人には、シンプルな3段階の使い分けが有効です。
- メインアドレス: 銀行、仕事、行政サービス、そして復旧が必要になるあらゆるアカウントに使います。
- 転送用エイリアス: 買い物、サブスクリプション、維持したいアカウントに使い、スパムが届き始めたエイリアスはオフにできます。
- 使い捨てメール: 一度きりのダウンロード、クーポン、フォーラムの試用など、維持する予定のない低リスクの登録に使います。
使い捨てメールが向いている場合と向いていない場合
使い捨てメールアドレスを使えば、一度きりの登録をメインの受信箱から遠ざけられます。一度だけ登録に使ったアドレスに後からスパムが届いた場合、その登録は有用な手がかりになりますが、企業、その取引先、あるいはさらに先の誰がアドレスを共有したのかまでは証明できません。この仕組みに不慣れな方は、こちらの 時郵便の基本的な の概要で基本を確認できます。
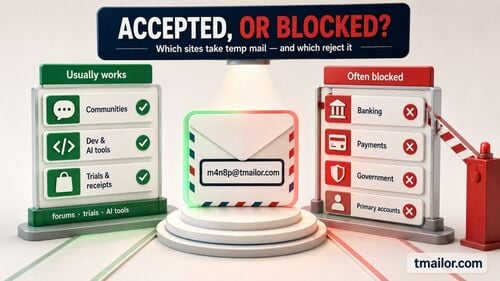
Tmailorは受信専用のため、そのアドレスから送信や返信はできず、添付ファイルも受け付けません。メッセージは届いてから約24時間後に自動的に削除されます。後で同じアドレスに戻るには、アクセストークンを使うか、作成時に Tmailorアカウント にサインインしていれば作成済みメールから戻れます。ゲストアドレスのトークンを紛失すると復元できず、一部のサイトは使い捨てメールのドメインをブロックしています。そのため使い捨てメールは、銀行、仕事、領収書が必要になる買い物、復旧が必要になるアカウントには向いていません。日常的な用途については、こちらの 一時的なメールとスパム防止のガイド をご覧ください。
よくある質問
なぜ自分宛てではないスパムが届くのですか?
あなたのアドレスは、おそらくBCCの隠し受信者だったか、メーリングリストの一部だったのでしょう。スパマーはしばしばTo欄に別のアドレス、あるいは何も入れずに、実際の配信リストを隠し受信者として送るため、メッセージが届いてもあなたのアドレスは表示されません。エイリアスや転送先アドレス宛てのメールも同じように見えることがあります。
スパムが届くということは、メールアカウントがハッキングされたのですか?
通常は違います。スパムを送るのに必要なのはアドレスだけで、受信箱へのアクセスは不要です。本当に侵害された場合の兆候は異なります。自分が書いていない送信メッセージ、身に覚えのないサインインやパスワード変更の通知、自分で作成していない転送ルール、あるいは知人からあなたから奇妙なメールが届いたと言われる、といったことです。
スパマーは私がメールを開いたことを知ることができますか?
場合によっては分かります。メールアプリがリモート画像を読み込むと、その画像リクエストによって、メッセージがいつ読み込まれたかを送信者のサーバーに伝えられます。ただし、これはあなたが読んだ証拠にはなりません。一部のアプリはプロキシ経由で画像を読み込み、セキュリティスキャナーが自動的にメッセージを開くこともあるからです。メールアプリでリモート画像の自動読み込みをオフにすると、この信号を弱められます。
スパムが原因でメールアドレスを変更すべきですか?
通常は最初の手段としては不要です。フィルター、報告、新規登録用の別アドレスでほとんどのスパムに対処できます。新しいアドレスは、古いアドレスが使い物にならなくなった場合にのみ検討し、移行を計画してください。まず重要なアカウントと復旧設定を更新し、その後もしばらく古いアドレスを確認して、見落としがないか把握しましょう。
米国では、望まない商業メールはすべて違法なのですか?
いいえ。CAN-SPAM法は望まない商業メールを禁止しておらず、ルールを定めています。そのルールでは、正確なヘッダー情報と件名、広告であることの明示、有効な郵便住所、そして10営業日以内に対応される有効なオプトアウトが求められます。アドレスの収集や辞書攻撃は悪質な違反とみなされます。
すべてのスパムを追跡することはできませんが、新たなリストにアドレスを渡すのをやめることはできます
スパムは、誰かが収集し、共有し、あるいは推測したアドレスから始まり、一度広まると取り戻すことはできません。あなたがコントロールできるのは、メインアドレスがどれだけ多くの新しいリストに渡るかです。届いたスパムは報告し、購読解除は知っている送信者に限り、一度きりの登録は別にしておきましょう。次にダウンロードやクーポンでメールアドレスを求められたら、本当のアドレスの代わりに 無料の一時メールを作成 を使いましょう。
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.