Cursor AI向け使い捨てメール:クリーンなサインアップ、信頼できるOTP、プライベートな再利用
サインアップやサンドボックス用にプライベートなテスト受信箱が必要なときは、Cursor AIに使い捨てメールを使いましょう。再利用可能なTmailorアドレスは、ドメインが受け入れられればCursorの認証メールを受信でき、tokenベースの再利用により同じ受信トレイを後日の認証やアカウント関連のメール確認にも利用できます。有料プラン、チーム、長期的なコーディング作業では、永続的なメールアドレスやエイリアスに切り替えてください。
クイックアクセス
要約:要点 / 主なポイント
- Cursor.comのサインアップは、ドメインが受け入れられ認証メールが届けば使い捨てメールアドレスでも機能しますが、どの一時ドメインも確実に使えると考えるべきではありません。
- 多様なドメインと安定したMXルーティングを備えたサービスはOTPの成功率を高め、あるルートが制限されてもドメインを切り替えられます。
- アクセストークンを保存しておけば、後で 同じ受信箱を再度開いて 再認証やその他のアカウント関連メールの確認に使えます。長期的なデータ痕跡を残さずにアドレスを継続利用できます。
- コードが届かない場合は、ドメインを切り替え、一度だけ再送信し、ウェブ・Android・iOS・Telegramで受信箱をリアルタイムに確認してください。Tmailorは受信メッセージをすべて1つのリストに表示するため、迷惑メールフォルダを確認する必要はありません。
- 使い捨てメールは評価作業を非公開に保つものであり、有料利用制限をリセットする手段ではありません。制限はメールアドレスではなくアカウントに紐づきます。
「Cursor AI向け使い捨てメール」にクリーンなワークフローが必要な理由
Cursor.comは人気のAI支援コードエディタであり、このワークフローはサインアップ時に入力したアドレスに認証メールが届くことが前提です。開発者はツールの評価、新しいワークフローの試用、開発用サンドボックスを個人の身元から切り離す目的で使い捨てメールアドレスを利用します。そうすることで、何か月も続くオンボーディングメールや宣伝メールを受け取らずに済みます。コードが実際に届いて初めてワークフローは快適に感じられるため、目的は単なる使い捨てアドレスではなく確実な配信です。
このワークフローは次のように検索されています:Cursor AI 使い捨てメール、カーソルの一時メール、 ソルの一時メール、カーソル一時メール など。どの検索語の背後にある実務的な疑問も同じです。受信ドメインが受け入れられ、受信箱が開いている間に認証メールが届く必要があります。
汎用的な「捨て」アドレスに共通する悩みはOTP配信の不安定さです。過激なドメインローテーション、評価の低いMXレコード、サインアップフォームで既にフラグを立てられたドメインなどが原因で、コードが届かなかったり「unauthorized」の通知が出たりすることがあります。解決策は信頼性を重視して設計されたプロバイダーと、簡単な衛生チェックリストです。使い捨てメールの基本については 2026年の一時メール を参照し、すべてのサインアップの背後にあるOTPの仕組みについては OTPでうまくいくことと失敗 をお読みください。
配信性がコードの到達を左右する理由
配信性とは、受信側のDNS、IPレピュテーション、MXの配置、フィルタリングの挙動を合わせたものであり、「メールが届いたかどうか」という単純な話ではありません。信頼され適切に管理されたインフラで受信メールを受け止める使い捨てメールサービスは、OTPをより速く安定して届けられます。これは不正防止フィルターが厳しい開発者ツールのエコシステムでは特に重要です。違いを生む技術的な要素は3つあります:
- 信頼されたインフラ上のMX。 主要で評判の高いプラットフォームを通じて受信メールをルーティングするプロバイダーは、バウンスが少なく伝播も速くなります。なぜGoogleのサーバーが配送を助けるのか をご覧ください。
- 大規模で多様なドメインプール。 数百ものローテーションされつつ適切に管理されたドメインにより、すべての選択肢が同時にレート制限される可能性が下がります。
- 受信専用の設計。 送信活動を最小限に抑えることで、規模が大きくてもフットプリントをクリーンに保ち、ドメインの評判を安定させられます。
これらが揃っていれば、Cursor.com のようなツールのOTPは「自然に動く」ものです。揃っていない場合、なぜサイトが一時メールドメインをブロックするのか の記事で、どのようなフィルターが立ちはだかっているかを解説しています。
クリーンで再現性のある Cursor.com + 使い捨てメールのセットアップ
この5ステップのワークフローを使えば、Cursor AI 確認メッセージがすぐに届く。新しい使い捨て受信箱を開き、Cursor AIでサインアップ認証ステップをトリガーし、メッセージを迅速に取得し、アカウント設定を完了し、アクセストークンを保存して後で再利用可能なアドレスを保ちます。
ステップ1:新しくクリーンな受信箱を作成する
新しい使い捨てアドレス を作成する際は、ドメインの品揃えが豊富でインフラが安定したサービスを選び、ブラウザのタブは開いたままにしておきましょう。プライバシーを最優先に考え、保存期間が短いことについては現実的な見込みを持っておきましょう。デスクトップブラウザでは、Tmailorのブラウザ拡張機能 がツールバーにアドレスを保持し、右クリックメニューからサインアップフォームに入力できます。

ステップ2:Cursor.com を開き、登録してコードをリクエストする
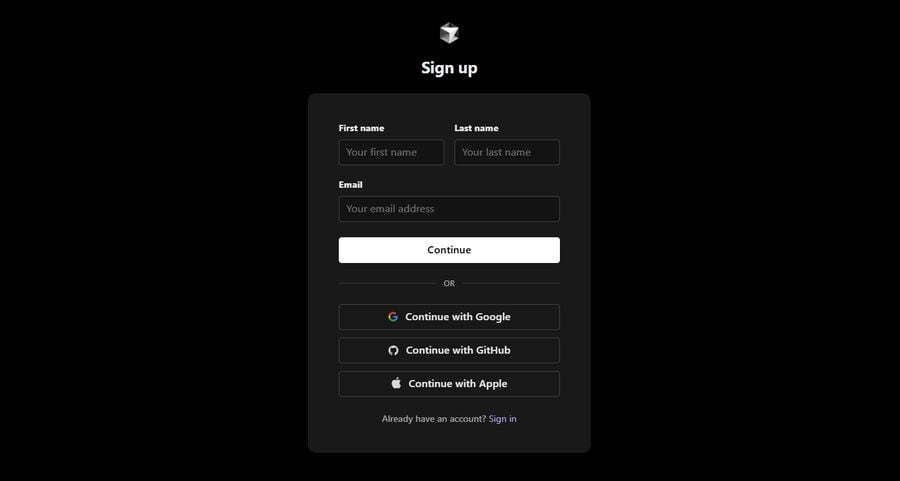
使い捨てメールアドレスを入力してください Cursor AI サインアップページを開いて、現在のフローに表示されているメール認証ステップをトリガーしてください。セッションドリフトやボタン連打を防ぐために、同じデバイスと同じ時間帯内で使い続けましょう。短い待ち時間の後に一度再送信するだけで十分です。
ステップ3:OTPを速やかに取得する
受信箱のタブに戻り、5〜60秒待ちます。プロバイダーが複数のチャネルに対応している場合は、ウェブ、モバイルアプリ、メッセージングボットを同時に確認しましょう。チャットから即座に作成・取得するには、Telegramで一時的なメールを受信 がデバイスを切り替えるときに便利です。
ステップ4:認証してプロフィールの基本情報を仕上げる
認証メッセージでアカウントを確定し、後で同じ受信箱を再び開けるよう、今のうちにアクセストークンを保存しておきましょう。このトークンが継続利用の鍵であり、その一連の手順は後述のトークン再利用のセクションで詳しく説明しています。
ステップ5:復旧情報を保存し、受信箱にラベルを付ける
トークンをどこに保管したか(パスワードマネージャーやセキュアノートなど)を記録し、後で混乱しないよう、アドレスに「Cursor AI-dev-sandbox」のようなラベルを付けておきましょう。もし 無料でTmailorアカウント にサインインしていれば、そのアドレスは「作成したメール一覧」に保存されているため、トークンなしでも開くことができます。ごく短期間だけ使う受信箱が必要な場合は、10分郵便 とトレードオフを比較し、用途に合ったものを選びましょう。
トラブルシューティング:Cursor AI OTP(助けになる迅速な対処法)
ほとんどの Cursor AI OTPの問題は4つの動きのいずれかで解決します:一度再送信する、別のドメインに回転する、別の取得チャネルからの再試行、または短いスロットルを待つ方法です。住所が問題だと決めつける前に、順番にそれらを進めてください。
- 約90秒経ってもコードが届かない場合 一度だけ再送信を実行し、それでも届かなければ別のドメインに切り替えましょう。ドメインの多様性が安全網となり、適切に管理されたプールがあれば切り替えも簡単です。
- 「無許可」かセッションミスマッチか? 新しいプライベートウィンドウでやり直し、すべてを1セッションにまとめて管理しましょう。フローがデバイスやウィンドウをまたいでジャンプした場合は、コンテキストを混ぜるのではなく元のセッションから再起動してください。
- コードは届いたのに、認証ステップが期限切れになりましたか? これらのメッセージは通常、時間に制約があります。新しいメッセージをリクエストし、ウェブ、Android、iOS、Telegramの受信箱をリアルタイムで確認すれば、届いた瞬間に受け取れます。
- それでも何も届きませんか? ドメインが配信チェーンのどこかでブロックされたり遅延したりしている可能性があります。別のドメインを選んで、しばらくしてからもう一度試してください。これらのブロックの背後にあるパターンは OTP信頼性ガイド で詳しく解説しています。
トークンベースの再利用が状況を一変させる理由
トークンベースの再利用なら、タブを閉じた後でも数週間後に同じ使い捨てメールアドレスを再び開けるため、一貫したアイデンティティを保ちながら Cursor AI 使い捨て受信箱のプライバシーを守りつつ、ここで例年よりも重要なのは、Cursorの公式ヘルプによると、アカウントは単一のメールアドレスに紐づいており、そのアドレスは後で変更できないため、登録時に使うアドレスが見た目以上に重要になるということです。
- 永続的な個人の痕跡を残さずにアドレスを継続利用できること。
- 後日の認証やその他のアカウント関連メールとの互換性。
- スムーズな切り替え:毎回作り直すことなく、好きなタイミングでアイデンティティを引退させられます。
一時的な住所 を使い回すパターンをマスターすれば、多くのトライアル登録でつまずく典型的な「受信箱を失った」問題を避けられます。
開発者が重視するパフォーマンスと信頼性のポイント
エンジニアは懐疑的であり、そうあるべきです。大規模にサインアップフローを確実に通過できる一時的な受信箱と、停滞する受信箱を分ける4つの特性があります:
- 世界で信頼されるバックボーン上のMX は、受信OTPの誤検知や遅延を減らします。
- 高品質なドメイン管理—500以上のドメインという大規模なプールと、適切なローテーション、クリーンな履歴—がリスクを分散させます。
- 受信専用アーキテクチャ は、送信活動が引き起こす評判の悪化を回避します。
- ウェブ、Android、iOS、メッセージングボットをまたぐ マルチエンドポイント取得 により、どこで作業していてもOTPを捉えられます。
Cursor AIにはどのアイデンティティレイヤーが適しているか?
a Cursor AI 登録時、適切なアイデンティティレイヤーはアカウントをどれくらいの期間保持するか、請求やチームアクセスのどちらが続くかによって異なります。一時郵便は、低リスクで短期間の検証に最も適しています。長期的な継続性を期待すれば、自分で管理できる恒久的な住所はより安全です。
開示: Tmailorはこのブログと、この記事全体で言及されている使い捨てメールサービスを運営しています。
制限事項: Tmailorは受信専用です(メール送信はできず、受信した添付ファイルは削除されるためファイルを受け取れません)。メッセージは到着から約24時間閲覧でき、受信箱には迷惑メールフォルダやカスタムフィルターはなく、ゲストアドレスのアクセストークンを紛失した場合は復元できません。
| 機能/ユースケース | 適切に管理された使い捨てメール(多様なドメイン、信頼できるMX) | 汎用的な使い捨て受信箱(ドメイン数が少ない) | パーソナルエイリアス(メールマスキング/リレー) |
|---|---|---|---|
| OTP配信の安定性 | 高い(良好なMX+ドメインプール) | 変動あり | 高い(ご自身のメールボックスに連動) |
| アドレスの継続性(同じアドレスを再利用) | はい、トークンの再利用によって | まれ/不明 | はい(エイリアスが維持される) |
| メッセージの保持期間 | 短い(設計上約24時間) | 非常に短い(多くの場合10〜60分) | 長い(ご自身のメインメールボックス) |
| 送信機能 | なし(受信専用) | なし | あり(メインプロバイダー経由) |
| ドメインの多様性 | 数百(必要に応じてローテーション) | 少数 | 該当なし |
| 設定の速さ | 秒 | 分 | (プロバイダーの設定が必要) |
| 最適な用途 | サンドボックス、トライアル、OTP、開発ツール | リスクの低いサインアップ | 継続性が求められる長期アカウント |
ハッカソン、概念実証、CIトライアルのような短期間のワークフローには、しっかりとした使い捨てメールの受信箱が最適です。自分のアプリのサインアップメールをテストしているなら、Tmailor Temp Mail API がアドレスを作成してテストスクリプトに検証コードを返し、そのMCPサーバーを使えばCursor内のAIエージェントが自分が所有するフローに対して同じことを行えます。請求やチームを伴う長期的な運用を考えるなら、個人用のエイリアスや専用のセカンダリメールボックスの方が理にかなう場合もあります。用途が混在する場合は、両方を組み合わせることもできます。
セキュリティとプライバシーの衛生(実際にやるべきこと)
- アクセストークンを受け取った瞬間に アクセストークンを保存する 受け取った瞬間に保存しましょう。後で同じアドレスを再び開くための手段です。
- OTPの有効時間は厳守しましょう。 1分以内にコードを取得し適用し、再送りの重複を避けましょう。
- アイデンティティを分けましょう。 ツールごとに異なる使い捨てメールアドレスを使い、相関やサービス間のロックアウトのリスクを減らしましょう。
- 保持期間を理解しましょう。 メッセージはすぐに期限切れになるため、必要なものは今すぐ取得してください。2026年のTemp Mail の入門ガイドが正しい期待値を示しています。
- 頻繁にデバイスを切り替える際にモバイル で取得 デバイスを頻繁に切り替える場合はモバイルで取得し、デスクトップから離れている間にOTPが期限切れにならないようにしましょう。
- 受信箱からの送信は避けましょう。 受信専用であることは、評判をきれいに保ち、足跡を小さく保つための利点です。
- アカウント情報は正確に保ちましょう。Cursor AI’s 利用規約はアカウント情報の正確さと最新性を求めているため、一時メールは低リスクのテストやサンドボックスには使うべきであり、虚偽表示、請求紛争、執行後の返送には使いません。
今後の展望:開発者ツールのための使い捨てアイデンティティ
開発者エコシステムは不正利用対策を強化し続ける一方で、身元を確立するために依然としてメールに依存しており、この緊張関係が、非の打ちどころのない評判と基盤に近いインフラを持つプロバイダーを有利にします。信頼性の低いドメインでは摩擦が増え、クリーンなルーティング、多様なドメイン、送信機能を持たないアーキテクチャを備えたサービスではサインアップがよりスムーズになると予想されます。エディタ内で作業しているときには、OTPが速く届き、再試行も少なくなるでしょう。他のAIツールも立ち上げるなら、ChatGPTの一時メール にも同じ手順が当てはまります。
FAQ
使い捨てメールの受信箱を使って Cursor.com に登録できますか?
はい、次の条件を満たせば問題なく機能します。Cursor AI 受信ドメインが受け入れられ、認証メールが届く場合です。1分以内にコードが表示されなければ、再送信を1回だけ依頼し、別のTmailorドメインを試してください。
ブラウザを閉じると受信箱にアクセスできなくなりますか?
アクセストークンを保存していれば、アクセスできなくなります。トークンベースの再利用なら、後で同じアドレスを再び開いて認証や復旧に使えます。詳しい方法は「一時郵便住所を再利用」に記載されています。
もし Cursor AI OTPが届かない場合は?
再送信を1回だけ依頼し、それでも届かなければ別のドメインに切り替えてください。また、ウェブ、モバイル、メッセージングボットなど、別の取得経路も試してみてください。Telegramの一時的なメール 経由のチャットでの取得は、ノートパソコンから離れているときに便利です。
メッセージは受信箱にどのくらい残りますか?
設計上短時間しか残らないため、コードはすぐにコピーする前提で計画してください。Tmailorはメッセージを約24時間保持した後に自動削除します。登録には十分ですが、長期保存には向きません。
開発者向けツールに使い捨てメールの受信箱を使うのは安全ですか?
トライアル、サンドボックス、セカンダリのアイデンティティ用途であれば安全です。ただし、トークンを安全に保管し、再送信を最小限に抑え、各ツールの利用規約を守ることが条件です。長期的な請求やチームでの利用には、永続的なエイリアスや専用のセカンダリメールボックスの方が適しています。
使い捨てメールは回避できますか Cursor AI’s の有料プランの制限を?
いいえ。使い捨てメールは、評価を非公開にし、受信箱をきれいに保つだけのものです。Cursor AI プラン、使用量、請求は Cursor AI のアカウントと請求システムで管理されます。新しいメールアドレスは、有料プランの制限をリセットしたり料金を回避したりする正当な方法ではありません。
ドメインの多様性にはどんな利点がありますか?
ドメインの多様性は、少なくとも1つの経路が高速で制限されていない可能性を高めます。ドメインが遅い、またはフィルタリングされていると感じたら、すぐに切り替えましょう。多数のドメインを用意しておくことが、一時的なブロックに対する保険になります。
使い捨てメールの受信箱からメールを送信できますか?
いいえ。受信専用なのは意図的で、ドメインの評判を守り、身元の痕跡を小さく保つことでOTPの信頼性を高めます。
もっと短命なメールボックスが必要な場合はどうすればいいですか?
10分の郵便 番号のような短命な設定を使い、そのアドレスがもう不要だと確信したときに使うのがよいでしょう。後で確認する可能性があるなら、代わりにトークンベースの再利用を選んでください。

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.









