Tmailor
Come l'email temporanea aiuta a proteggere la tua identità dalle gravi violazioni dei dati
Ogni violazione dei dati inizia con un database pieno di indirizzi email — e se c'è anche il tuo, diventi un bersaglio per credential stuffing, campagne di phishing e furto d'identità. Più servizi hanno la tua email reale, maggiori sono le probabilità che almeno uno di essi venga compromesso. L'email temporanea riduce quella superficie di attacco. Questa guida spiega come funzionano le violazioni dei dati, perché il tuo indirizzo email è l'informazione più preziosa tra quelle esposte e come l'uso di indirizzi usa e getta per le iscrizioni a bassa fiducia tiene la tua vera identità fuori dai database che finiscono nei marketplace del dark web.
Accesso rapido
TL;DR / Punti chiave
- Le violazioni sono sempre più complesse; le credenziali rubate restano uno dei principali vettori di accesso iniziale, mentre il ransomware compare in quasi la metà delle violazioni. L'email temporanea riduce il "raggio d'azione" quando i siti subiscono fughe di dati.
- IBM stima che nel 2025 il costo medio globale di una violazione sia di circa 4,44 milioni di dollari—la prova che limitare le conseguenze di un'email trapelata è importante.
- Usare indirizzi unici e dedicati a un solo scopo per le iscrizioni impedisce che la tua identità reale venga correlata di massa tra database violati e riduce il rischio di credential stuffing. Have I Been Pwned tiene già traccia di oltre 17,7 miliardi di account compromessi: dai per scontato che le fughe di dati accadranno.
- Le maschere e gli alias email sono ormai consigliati comunemente per la privacy; possono anche rimuovere i tracker. L'email temporanea è la variante più rapida e con meno attrito, ed è ottima per siti poco affidabili, prove e coupon.
- Non usare l'email temporanea per account critici (banca, stipendio, governo). Abbinala a un gestore di password e all'MFA su tutti gli altri servizi.
Contesto: perché l'email è il perno delle violazioni
Se gli attaccanti possono riutilizzare la stessa identità (la tua email principale) su decine di servizi violati, possono collegare gli account, colpirti con phishing convincente e tentare il credential stuffing su larga scala. Nel Data Breach Investigations Report 2025 di Verizon, l'abuso delle credenziali è il vettore di accesso iniziale più comune per il secondo anno consecutivo; il ransomware compare nel 44% delle violazioni, in aumento rispetto al 32% dell'anno precedente; l'elemento umano è coinvolto in circa il 60% delle violazioni; e il coinvolgimento di terze parti è raddoppiato, dal 15% al 30%—il che significa che i tuoi dati possono trapelare anche quando la violazione non è "tua".
La posta in gioco finanziaria non è teorica. IBM stima il costo medio globale di una violazione a 4,44 milioni di dollari nel 2025 (più alto in alcune regioni, come 10,22 milioni negli Stati Uniti). Il "costo" per un singolo è la sottrazione dell'identità, la casella di posta inondata, il phishing, il tempo perso e i reset forzati delle password.

Nel frattempo, la superficie esposta alle violazioni continua a crescere. Have I Been Pwned (HIBP) tiene traccia di oltre 17,7 miliardi di account compromessi—un numero che continua a salire con i dump dei log degli stealer e le esposizioni di massa dei siti.
In sintesi: la tua email principale è un punto unico di vulnerabilità. Riducine l'esposizione ovunque puoi.
Come l'email temporanea riduce il tuo "raggio d'azione" personale
Pensa a posta temporanea come a un token di identità sacrificabile: un indirizzo unico e di scarso valore che fornisci ai siti che non hanno bisogno della tua vera identità. Se quel sito subisce una fuga di dati, i danni restano in gran parte circoscritti.
Cosa mitiga l'email temporanea:
- Rischio di correlazione. Attaccanti e broker di dati non possono facilmente ricostruire la tua vera identità attraverso le violazioni se ogni sito vede un indirizzo diverso. Le linee guida sulla privacy più diffuse oggi consigliano email mascherate o usa e getta per le iscrizioni a bassa affidabilità.
- Conseguenze del credential stuffing. Molti utenti riutilizzano gli stessi indirizzi email (e talvolta le stesse password). Gli indirizzi usa e getta interrompono questo schema. Anche se una password viene riutilizzata (cosa da non fare!), l'indirizzo non corrisponderà ai tuoi account critici. Il DBIR di Verizon evidenzia come l'esposizione delle credenziali alimenti compromissioni più ampie e ransomware.
- Fuga di tracker. Le email di marketing contengono spesso pixel di tracciamento che rivelano quando e dove hai aperto un messaggio. Alcuni sistemi di aliasing rimuovono i tracker; gli indirizzi temporanei offrono anche la possibilità di interrompere tutto con un clic: smetti di ricevere e di fatto hai "rinunciato".
- Contenimento dello spam. Non vuoi che una lista sia legata alla tua casella di posta principale quando viene venduta o violata. Un indirizzo temporaneo può essere dismesso senza alcun impatto sui tuoi account reali.
Sii però chiaro sui limiti. L'email temporanea nasconde solo l'indirizzo email che fornisci a un sito. Non fa nulla per gli altri dati della stessa violazione: il tuo numero di telefono, i dettagli di pagamento, l'indirizzo di spedizione, il nome utente scelto, l'indirizzo IP o qualsiasi altra cosa tu abbia inserito in quel modulo. Riduce una colonna della tabella violata, non l'intera riga.
Email temporanea vs altre strategie email (quando usare quale)
| Strategia | Esposizione alle violazioni | Privacy vs marketer | Affidabilità per gli account | Migliori casi d'uso |
|---|---|---|---|---|
| Email principale | Massima (un unico ID ovunque) | Debole (correlazione facile) | Massima | Banca, stipendi, governo, ambito legale |
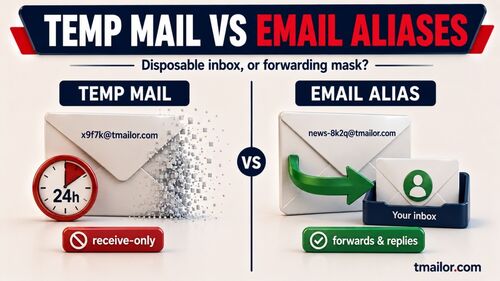
| Alias/maschera (inoltro) | Bassa (unico per sito) | Forte (schermatura dell'indirizzo; alcuni rimuovono i tracker) | Alta (può rispondere/inoltrare) | Retail, newsletter, app, prove |
| Email temporanea (casella usa e getta) | Esposizione minima e separazione più semplice | Valida per siti poco affidabili | Varia da servizio a servizio; non per login critici | Giveaway, download, coupon a sblocco, verifiche una tantum |
| Trucco "+tag" (gmail+tag@) | Media (rivela comunque l'email di base) | Media | Alta | Filtro leggero; non è una misura per la privacy |
Alias e maschere sono strumenti per la privacy ben documentati; l'email temporanea è l'opzione più rapida e più usa e getta quando non vuoi che il tuo vero indirizzo finisca nel raggio d'azione.
Un modello pratico: quando usare l'email temporanea e quando il tuo indirizzo reale
- Usa la tua email reale solo dove la verifica dell'identità è fondamentale (banche, fisco, buste paga, portali sanitari).
- Usa un alias o una maschera per gli account che intendi mantenere (shopping, utenze, abbonamenti).
- Usa l'email temporanea per tutto il resto: download a breve termine, contenuti a sblocco, codici una tantum per servizi a basso rischio, iscrizioni alle beta, prove sui forum, coupon promozionali. Se viene esposta, la abbandoni e passi oltre.
Perché un servizio di email temporanea può essere più sicuro (se usato bene)
Usato per iscrizioni a siti poco affidabili anziché per account essenziali, un servizio di email temporanea aggiunge resilienza fin dalla progettazione:
- Separazione e carattere usa e getta. Ogni sito vede un indirizzo diverso. Se un database viene violato, gli attaccanti non hanno automaticamente l'email che usi per la banca, le buste paga o gli account a lungo termine, quindi la fuga resta confinata a un indirizzo usa e getta.
- Esposizione di breve durata. Su tmailor.com, i messaggi restano visibili per circa 24 ore dal loro arrivo, così una vecchia email di verifica non resta in una casella di lunga durata in attesa di essere raccolta in seguito.
- Limiti intrinseci che valgono in entrambe le direzioni. La casella di posta è solo in ricezione e gli allegati in entrata vengono rimossi, quindi un file malevolo non può nemmeno raggiungerti attraverso di essa—e nemmeno uno legittimo, ed è questo il compromesso.
Nota: l'email temporanea non è una soluzione magica. Non crittografa i messaggi, non protegge alcun numero di telefono, dato di pagamento o username che fornisci a un sito, e non va usata dove hai bisogno di un recupero duraturo dell'account o di un'identità ad alta affidabilità. Abbinala a un gestore di password e all'MFA.
Segnali dai casi: cosa implicano i dati sulle violazioni del 2025 per gli individui
- L'abuso delle credenziali è ancora il re. Usare una sola email su internet amplifica il rischio di riutilizzo. Gli indirizzi temporanei + password uniche isolano i danni.
- Il ransomware prospera grazie alle credenziali esposte. Nel DBIR del 2025, il 54% delle vittime di ransomware è comparso in dump di credenziali da infostealer, e il 40% di queste credenziali esposte conteneva un indirizzo email aziendale—una linea diretta da un'identità email trapelata a un incidente molto più grave.
- La portata delle perdite è enorme. Con più di 17,7 miliardi di account già presenti nei corpus pubblici di violazioni, dai per scontato che qualsiasi email tu esponga possa prima o poi trapelare; progetta la tua sicurezza personale su questo presupposto.
Passo dopo passo: crea un flusso di registrazione resistente alle violazioni (con l'email temporanea)
Passo 1: Classifica il sito.
Si tratta di una banca o di un'utility (email reale), di un account a lungo termine (alias/maschera) o di un accesso occasionale a bassa fiducia (email temporanea)? Decidilo prima di registrarti.
Passo 2: Crea un endpoint email unico.
Per gli accessi a bassa fiducia, crea un nuovo indirizzo email temporaneo. Per gli account duraturi, genera un nuovo alias/maschera. Non riutilizzare mai lo stesso indirizzo su servizi non correlati.
Passo 3: Genera una password unica e salvala.
Usa un gestore di password; non riutilizzare mai le password. Questo spezza la catena di riutilizzo dopo una violazione. (HIBP offre anche un corpus di password per evitare quelle già note come compromesse.)
Passo 4: Attiva l'MFA dove disponibile.
Preferisci le passkey basate su app o il TOTP rispetto agli SMS. Questo mitiga phishing e riutilizzo delle credenziali. (Il DBIR dimostra ripetutamente che l'ingegneria sociale e i problemi di credenziali causano le violazioni.)
Passo 5: Riduci al minimo il tracciamento passivo.
Leggi la posta di marketing con le immagini remote disattivate, il che impedisce alla maggior parte dei pixel di tracciamento di attivarsi. Se devi tenere la newsletter, instradala tramite un alias che possa rimuovere i tracker.
Passo 6: Ruota o dismetti.
Se lo spam aumenta o viene segnalata una violazione, dismetti l'indirizzo temporaneo. Per gli alias, disattiva o reindirizza. Questo è il tuo "interruttore di spegnimento".
Perché (e quando) scegliere tmailor.com per l'email temporanea
- Un ampio pool di domini a rotazione. Gli indirizzi casuali provengono da un ampio pool di domini deliberatamente non pubblicato sull'infrastruttura mail di Google; la scheda Nome personalizzato mostra un insieme più ristretto tra cui scegliere. Più indirizzi distinti significano meno correlazione tra i siti a cui ti iscrivi.
- Conservazione breve per impostazione predefinita. Non serve registrarsi, la casella è solo in ricezione e i messaggi restano visibili per circa 24 ore dall'arrivo, così un'email di verifica non rimane in una casella di posta di lunga durata.
- Riutilizzabile senza account. Un Access Token è una chiave di recupero che ti permette di riaprire lo stesso indirizzo in seguito: non è una password, né una serratura che tiene fuori gli altri. Se lo perdi, un indirizzo ospite è perso per sempre, dato che nessuno può riemetterlo. Se prima accedi a un account Tmailor gratuito, anche gli indirizzi che crei vengono salvati nella sua lista Email create.
- Accesso multipiattaforma (Web, Android, iOS, bot Telegram e l'estensione desktop Tmailor).
- Limiti severi. Non può inviare né rispondere, e gli allegati in entrata vengono rimossi: quindi non puoi mai aprire o scaricare un file inviato all'indirizzo. Questo chiude le vie di abuso, ed è anche un vero vincolo per te.
Vuoi provarlo? Inizia con un casella di posta temporanea generico, prova un flusso di lavoro di 10 minuti o riutilizza un indirizzo temporaneo per un sito che visiti di tanto in tanto.
Consigli degli esperti (oltre all'email)
- Non riciclare i nomi utente. Un'email unica è ottima, ma la correlazione avviene comunque se il tuo nome utente è identico ovunque.
- Tieni d'occhio le notifiche di violazione. Iscriviti al monitoraggio del dominio (ad esempio, le notifiche di dominio HIBP tramite gli amministratori del tuo dominio) e cambia subito le credenziali quando ricevi un avviso.
- Segmenta anche i numeri di telefono. Molti strumenti di aliasing mascherano i numeri di telefono per limitare lo spam via SMS e le esche per il SIM swap.
- Rafforza il browser. Considera predefiniti che rispettano la privacy e estensioni che bloccano i tracker. (L'EFF mantiene risorse educative sulle norme di monitoraggio e di esclusione dei criteri.)
Domande frequenti
1) L'email temporanea può ricevere codici di verifica (OTP)?
Sì, per molti servizi. Ma alcuni siti rifiutano l'email usa e getta per politica, e questa è una loro decisione: per banche, enti governativi o qualsiasi account che devi mantenere, usa la tua email principale o un alias duraturo invece di cercare di aggirare il blocco.
2) Se un indirizzo temporaneo viene esposto, cosa devo fare?
Dismettilo immediatamente e, se hai riutilizzato la stessa password altrove (non farlo), cambia quelle password. Controlla se l'indirizzo compare nei database pubblici di violazioni.
3) Gli alias email o l'email temporanea bloccano i tracker?
In parte. Alcuni servizi di aliasing rimuovono i pixel di tracciamento per te. L'email temporanea non lo garantisce, quindi la mossa affidabile è disattivare le immagini remote nel client con cui leggi la posta: solo questo ferma la maggior parte del tracciamento delle aperture e della fuga di IP.
4) L'email temporanea è legale?
Sì, l'uso improprio no. È pensata per la privacy e il controllo dello spam, non per le frodi. Rispetta sempre i termini di un sito.
5) Posso continuare a usare lo stesso indirizzo temporaneo?
Su tmailor.com, sì: puoi riaprire lo stesso indirizzo con il suo Access Token. Nota la distinzione: l'indirizzo torna disponibile, ma i messaggi più vecchi di circa 24 ore sono già spariti. Conserva il token al sicuro, perché uno perso non può essere riemesso per un indirizzo ospite; un indirizzo salvato nel tuo account Tmailor può essere aperto da Email Create dopo l'accesso.
6) Cosa succede se un sito blocca le email usa e getta?
Passa a un alias o a una maschera duratura di un fornitore affidabile, oppure usa la tua email principale se l'identità è essenziale. Alcuni fornitori sono più severi di altri.
7) Ho ancora bisogno dell'MFA se uso l'email temporanea?
Assolutamente. L'MFA è essenziale contro phishing e replay. L'email temporanea limita l'esposizione; l'MFA limita la compromissione degli account anche quando le credenziali trapelano.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.