 Tmailor
Honnan szerzik meg a spammerek az e-mail címedet? 7 gyakori forrás és mit tehetsz ellene
Ha azon tűnődsz, honnan szerezték meg a spammerek az e-mail címedet, az származhat adatszivárgásból, egy regisztrációs listából, egy nyilvános oldalról vagy egyszerű találgatásból is. Íme, hogyan ismerheted fel a valószínű forrást, hogyan iratkozhatsz le biztonságosan, és hogyan tarthatod távol a következő szivárgást a fő postaládádtól.
Gyors hozzáférés
Honnan szerzik a spammerek az e-mail címedet?
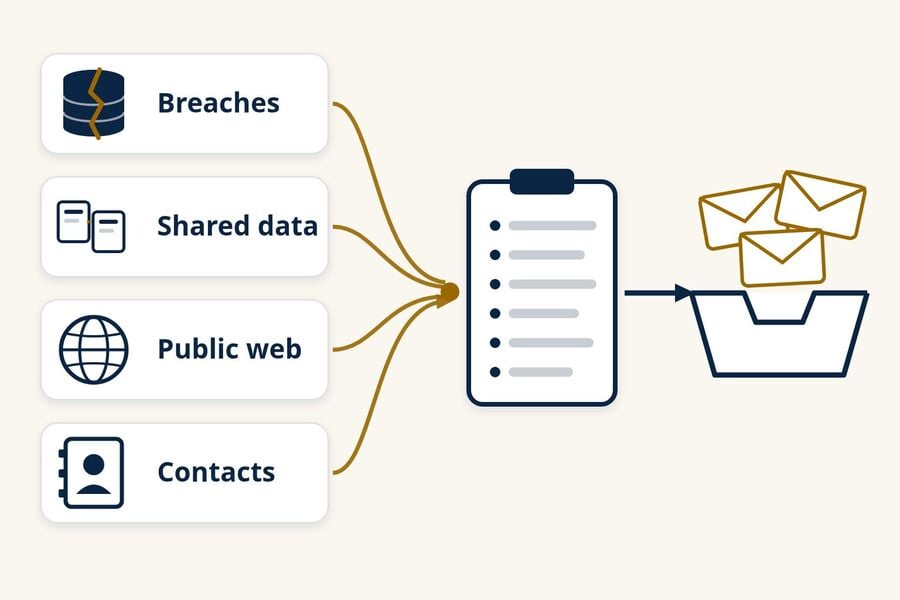
A spammerek néhány gyakori forrásból jutnak hozzá az e-mail címedhez: feltört ügyféladatbázisokból, kapcsolati listákat megosztó cégekből és adatközvetítőkből, nyilvános weboldalakból és profilokból, mások elérhetőségeiből és üzenetszálainak adataiból, adathalász űrlapokból és kitalált címekből. Az, hogy spamet kapsz, nem jelenti azt, hogy feltörték a postaládádat, és hacsak nem használtál külön címet minden regisztrációhoz, a pontos forrást gyakran lehetetlen bizonyítani.
Egy nyilvánosságra került cím és egy feltört fiók két különböző probléma. A spammernek csak a címedre van szüksége ahhoz, hogy levelet küldjön neked, de a jelszavadra is szüksége lenne ahhoz, hogy el is olvassa. Ugyanaz a cím egyszerre sok listán is szerepelhet, így egyetlen szivárgás megszüntetése ritkán állítja meg a spamet egyik napról a másikra.
- Ha egy cím felkerül egy listára, ritkán lehet mindenhonnan eltávolíttatni, de megakadályozhatod, hogy újabb listákra kerüljön.
- Csak azokról a levelezőlistákról iratkozz le, amelyeket ismersz; az ismeretlen vagy gyanús feladókat inkább jelentsd spamként.
- Minden regisztrációhoz külön cím vagy alias használata a legkézenfekvőbb módja annak, hogy kiderítsd, honnan indult a spam.
- Az ideiglenes e-mail az egyszeri, alacsony kockázatú regisztrációkhoz illik, nem azokhoz a fiókokhoz, amelyeket meg kell tartanod vagy vissza kell szerezned.
A spam e-mail címek hét gyakori forrása
Az alábbi források mindegyike másképp működik, más nyomokat hagy, és más megoldást igényel. Egy cím egyszerre több forrásból is származhat, és a spammerek listákat cserélnek egymás között, így az első forrást gyakran nehéz pontosan meghatározni.
1. Adatszivárgások az általad használt szolgáltatásoknál
Ha egy boltot, alkalmazást vagy fórumot, amelyre regisztráltál, adatszivárgás ér, az ügyféladatbázisát lemásolhatják, eladhatják vagy közzétehetik az interneten. Ha a nyilvánosságra került adatok e-mail címeket is tartalmaznak, ezek a címek később spam- és adathalászlistákon bukkanhatnak fel. A régi fiókból másolt adatok még a fiók bezárása után is forgalomban maradhatnak.
Nyomok: olyan spam vagy adathalász levél, amely név szerint említi a szolgáltatást, vagy a spam hirtelen megnövekedése nem sokkal egy adatszivárgási értesítés után. Mi segít: nézd meg a címedet a Have I Been Pwned ingyenes adatszivárgás-kereső szolgáltatáson, és iratkozz fel az értesítéseire, ha a jövőbeli szivárgásokról is szeretnél értesülni. Egy tiszta eredmény nem bizonyítja, hogy a címed soha nem került nyilvánosságra, mert a szolgáltatás csak a saját adatbázisában szereplő szivárgásokat fedi le. Ha egy szivárgás olyan jelszót érintett, amelyet több helyen is használtál, változtasd meg mindenhol, ahol használtad. Ha korlátozni szeretnéd, hogy a következő szivárgás miatt mi kerülhet nyilvánosságra, nézd meg, hogyan ideiglenes e-mail az adatkitörések következményeit.
2. Regisztrációk, lead-űrlapok és adatokat megosztó cégek
Sok oldal e-mail címet kér, mielőtt vásárolhatnál, letölthetnél valamit, részt vehetnél egy nyereményjátékon, kitölthetnél egy kvízt vagy tovább olvashatnál. Egyesek csak a saját marketingjükre használják. Mások megosztják "partnerekkel", "leányvállalatokkal" vagy "szponzorokkal" az adatvédelmi szabályzatuk vagy a nyereményjáték szabályai alapján, és ehhez néha elég egy előre bepipált hozzájárulási négyzet. Az FTC fogyasztói útmutatója, a "How To Get Less Spam in Your Email" megjegyzi, hogy a cégek megoszthatják vagy eladhatják a címedet, és javasolja, hogy az átadás előtt ellenőrizd az adatvédelmi szabályzatokat.
Nyomok: olyan márkák marketingje, amelyekkel soha nem léptél kapcsolatba, és amely egy regisztráció vagy nyereményjáték-bejegyzés után hamarosan elkezdődik. Mi segít: vedd ki a pipát a partnermarketingre vonatkozó négyzetekből, hagyd ki azokat a nyereményjátékokat, amelyek szabályai szerint a nevezéseket megosztják a szponzorokkal, és használj külön címet azokhoz a regisztrációkhoz, amelyekben nem bízol teljesen.
3. Adatközvetítők és listaeladók
Az adatközvetítők nyilvános nyilvántartásokból, vásárlásokból és online tevékenységekből gyűjtenek információkat, majd profilokat és marketinglistákat értékesítenek. Az FTC 2014-es, kilenc adatközvetítőről szóló tanulmánya, a "Data Brokers: A Call for Transparency and Accountability" olyan közvetítőket talált, amelyek marketingtermékeket árulnak, köztük bizonyos kritériumoknak megfelelő fogyasztók listáit. A spammerek és az agresszív marketingesek ilyen listákat vásárolhatnak vagy bérelhetnek ahelyett, hogy maguk gyűjtenék a címeket.
Nyomok: olyan spam, amely már ismeri a nevedet vagy a városodat. Ez utalhat egy adatközvetítőre, de származhat összevont szivárgási adatokból is, ezért inkább nyomnak tekintsd, mint bizonyítéknak. Mi segít: az egyes közvetítőkhöz intézett leiratkozási kérések csökkenthetik a jövőbeli megosztást, bár a már eladott listákat nem tudják visszahívni. A kaliforniai lakosok az állam Delete Request and Opt-out Platform (DROP) szolgáltatásával egyetlen törlési kérelmet küldhetnek a regisztrált adatközvetítőknek, amelyeknek 2026. augusztus 1. óta – jogi kivételektől függően – fel kell dolgozniuk ezeket a kérelmeket.
4. Nyilvános oldalak, profilok, fórumok és nyilvántartások
Az automatizált programok átfésülik a nyilvános weboldalakat, és lemásolnak mindent, ami e-mail címnek tűnik. Gyakori helyek a személyes és vállalati weboldalak, fórumbejegyzések, online önéletrajzok, PDF-ek, hozzászólások, nyilvános közösségi média- és üzleti profilok, valamint egyes nyilvános nyilvántartások. A domainnevek régebbi nyilvános WHOIS-rekordjai szintén felfedhették a regisztráló e-mail címét. 2018-ban az ICANN korlátozta a személyes kapcsolattartási adatok közzétételét az általános felső szintű domainek esetében, és helyette anonimizált e-mail címet vagy webes űrlapot írt elő.
Nyomok: keresd meg a teljes címedet idézőjelben. Az eredmény megmutatja, hol látható nyilvánosan a cím, de az, hogy nincs találat, még nem bizonyítja, hogy soha nem tették közzé, mert az archivált vagy nem indexelt oldalak nem jelennek meg. Mi segít: távolítsd el a címet, ahol lehet, használj kapcsolatfelvételi űrlapot a kiírt cím helyett, rejtsd el az e-mail címedet a profil adatvédelmi beállításaiban, és kapcsold be a domain adatvédelmet, ha van weboldalad.
5. Mások névjegyzékei és üzenetszálai
A címed mások névjegyzékeiben, régi e-mail-szálaiban és csoportos üzeneteiben is szerepel. Ha ezek közül valamelyik fiók vagy eszköz kompromittálódik, a névjegyzéke és a beszélgetései lemásolhatók. A hosszú CC-láncok és a továbbított üzenetek ráadásul minden látható címzettet felfednek bárki előtt, aki később megkapja őket.
Nyomok: olyan spam, amely látszólag baráttól vagy kollégától érkezik, vagy amely egy valódi, régi üzenetszál tárgysorát használja fel újra. Mi segít: használj BCC-t a csoportos üzenetekhez, tartsd naprakészen a biztonsági szoftveredet az FTC ajánlása szerint, és szólj az ismerősödnek, ha úgy tűnik, hogy a fiókja olyan leveleket küld, amelyeket nem ő írt.
6. Adathalász oldalak és megtévesztő űrlapok
Egy hamis bejelentkezési oldal, kérdőív, nyereményigénylés vagy „igazold a fiókodat” üzenet közvetlenül begyűjtheti az e-mail címedet, gyakran jelszóval együtt. Itt a cím csak melléktermék; a valódi célpont a fiókod. Ha jelszót írtál be egy olyan oldalon, ahová egy váratlan e-mailből jutottál el, kezeld fiókproblémaként, ne spamproblémaként: változtasd meg a jelszót a valódi oldalon, és kapcsold be a kétfaktoros hitelesítést.
Mi segít: a fontos oldalakat a saját könyvjelződből vagy alkalmazásodból nyisd meg, ne e-mailben kapott linkekből, és légy óvatos minden olyan űrlappal, amely az e-mail jelszavadat kéri.
7. Kitalált címek
A spammerek olyan címekre is küldenek, amelyeket sehol nem találtak meg, hanem népszerű szolgáltatók vagy vállalati domainek gyakori neveiből és szokásos címformátumaiból állítják össze őket. Az FTC CAN-SPAM megfelelési útmutatója a súlyos jogsértések között sorolja fel a címgyűjtést és ezeket a „szótári támadásokat”, amelyek további bírságokat vonhatnak maguk után, de ez nem tartja vissza azokat a feladókat, akik figyelmen kívül hagyják a törvényt.
Nyomok: spam egy olyan címre, amelyet alig használtál, vagy soha nem osztottál meg, különösen ha rövid vagy névalapú. Mi segít: hagyatkozz a szolgáltatód spamszűrőjére. Nem kell csak ezért lemondanod egy címről, de az új fiókokhoz egy kevésbé kiszámítható cím segíthet.
Miért kapok hirtelen ennyi spamet?
Egy hirtelen ugrás általában azt jelenti, hogy a címed új listára került, vagy egy régi listát újra elkezdtek kiküldeni. Gyakori kiváltó ok egy nemrég nyilvánosságra került adatvédelmi incidens, egy regisztráció vagy nyereményjáték, amely megosztotta a címedet, vagy egy új kampány, amelyet a spamszűrőd még nem tanult meg kiszűrni. A spam gyakran hullámokban érkezik, mert a listákat adásvétellel cserélik, és tömegesen küldik ki őket.
Három gyors kérdés segíthet szűkíteni a kört:
- Regisztráltál valami újra az elmúlt hetekben?
- A spam említ egy konkrét céget, terméket vagy régi fiókot?
- Egy adatszivárgás-kereső mutat friss szivárgást a címedhez?
Válaszok, kattintások és betöltött képek
Egyes spammerek arra is figyelnek, van-e jel arra, hogy egy cím használatban van. Ha válaszolsz a spamre, rákattintasz a linkjeire (köztük a leiratkozási linkre), vagy betöltöd a távoli képeit, az jelezheti a feladónak, hogy az üzenet egy működő postafiókba ért el. A jel nem megbízható, mert egyes levelezőalkalmazások és biztonsági szkennerprogramok automatikusan betöltik a képeket, de semmit nem nyersz azzal, ha elküldöd. Inkább jelentsd az üzenetet, ahelyett hogy válaszolnál.
Regisztrációs visszaigazolások áradata
Ha órákon belül több tucat vagy több száz hírlevél-megerősítő vagy üdvözlő e-mail érkezik, előfordulhat, hogy valaki egyszerre sok oldalra regisztrálja a címedet. Ezt néha előfizetésbombázásnak nevezik. Ez lehet egyszerű zaklatás, de arra is szolgálhat, hogy egy valódi riasztást – például rendelési visszaigazolást vagy jelszóváltoztatási értesítést – a zaj alá temessen. Fontos fiókjaidat úgy ellenőrizd, hogy megnyitod a hivatalos alkalmazást, vagy magad írod be az oldal címét, ne az áradatban lévő linkeket kövesd, és ne kattints a megerősítő linkekre.
Hogyan tudhatod meg, ki adta el vagy szivárogtatta ki az e-mail címedet?
A spam megjelenése után általában nem lehet bizonyítani, ki adta el vagy szivárogtatta ki a címet. Egy egyedi cím vagy alias megmutatja, hol használtad eredetileg azt a címet, de nem különbözteti meg az eladást a szolgáltató adatszivárgásától vagy a későbbi megosztástól. Az időzítés, a személyes adatok és az üzenetben megnevezett cég csak nyomok, nem bizonyítékok.
Használj külön címet vagy aliast minden regisztrációhoz
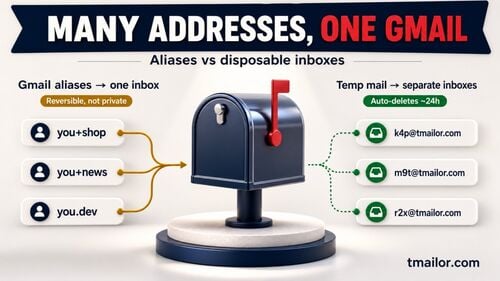
A Gmail és a Google Workspace támogatja a plusz-címzést: ha a felhasználóneved után címkét adsz, például a nev+bolt formában, az üzenet továbbra is a fő postafiókodba érkezik, a címke pedig megmutatja, hogy a feladó a cím melyik változatát használta. A plusz-címzés azonban csak nyom: egy űrlap elutasíthatja a pluszjelet, és a címkét el is távolíthatják, mielőtt a címet megosztanák. A továbbító aliasok ennél tovább mennek, mert minden alias külön cím, amelyet ki lehet kapcsolni. A ideiglenes e-mail- és e-mail-álnevek összehasonlítása elmagyarázza, melyik típus illik a megtartani kívánt fiókokhoz.
Egy egyedi cím megmutatja, melyik cím szivárgott ki, nem azt, hogy ki szivárogtatta ki. Lehet, hogy a cég adta el, lehet, hogy valamelyik beszállítójánál történt adatszivárgás, vagy egy listát továbbadtak a lánc későbbi szakaszán.
Milyen részleteket árulhatnak el az üzenetek, és milyeneket nem
A „To” cím, az esetleges plusz címke és a spam kezdete a leghasznosabb részletek. A teljes üzenetfejlécek megmutatják, milyen szervereken haladt át az üzenet, és hogy átment-e a hitelesítési ellenőrzéseken, de azt nem tudják megmutatni, ki adta el vagy osztotta meg a címedet. A spammerek gyakran olyan szolgáltatásokon vagy feltört gépeken keresztül küldenek, amelyeknek semmi közük az eredeti szivárgáshoz.
Biztonságos a leiratkozásra kattintani?
Biztonságos leiratkozni egy olyan levelezőlistáról, amelyet felismersz, és emlékszel, hogy feliratkoztál rá, ideális esetben az e-mail alkalmazásod beépített Leiratkozás gombjával. Ismeretlen, gyanús vagy megszemélyesített feladók esetén egyáltalán ne kövesd a leiratkozási linket; inkább jelöld meg az üzenetet spamnek vagy adathalászatnak.
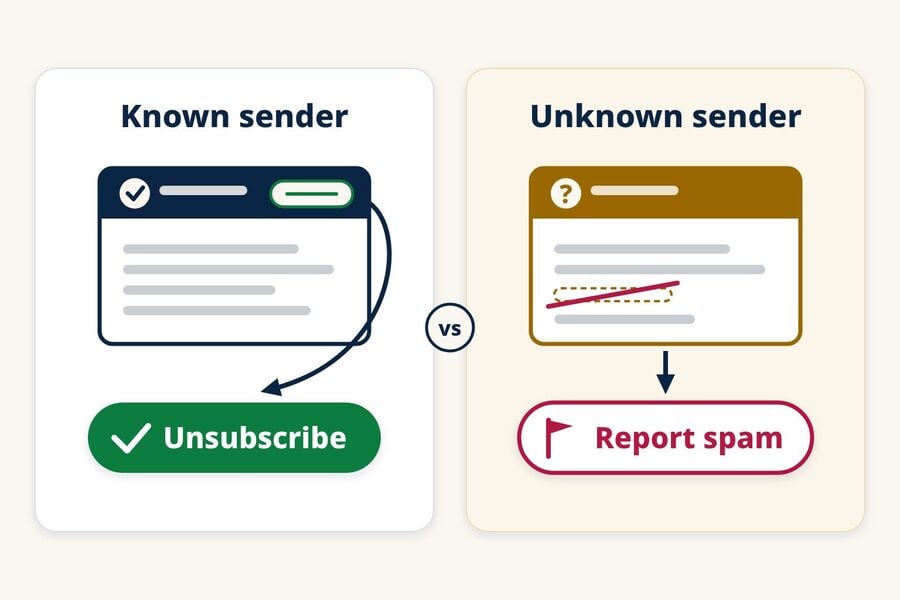
Használd az e-mail alkalmazásod leiratkozás-vezérlőjét
A jogszerű marketingszolgáltatóknak jogi és gyakorlati okuk van arra, hogy tiszteletben tartsák a leiratkozást. Az Egyesült Államokban az FTC CAN-SPAM útmutatója szerint a kereskedelmi e-mailnek lehetőséget kell kínálnia a leiratkozásra, a kéréseket 10 munkanapon belül teljesíteni kell, és a leiratkozási mechanizmusnak az üzenet elküldése után legalább 30 napig működnie kell. A feladók nem kérhetnek díjat, és nem kérhetnek többet az e-mail címednél; a leiratkozás után pedig nem adhatják el vagy ruházhatják át a címedet, kivéve egy olyan cégnek, amelyet a jogszabályok betartásának segítésére alkalmaznak.
A Google azt is előírja, hogy azoknak a feladóknak, akik naponta több mint 5000 üzenetet küldenek Gmail-fiókokba, támogatniuk kell az egykattintásos leiratkozást a marketing- és feliratkozott üzeneteknél. A megfelelő üzenetek szabványos leiratkozási fejléceket tartalmaznak, amelyeket a Gmail és más e-mail alkalmazások a Leiratkozás lehetőség megjelenítésére használhatnak, így nem kell az üzenetben kutatnod, vagy a feladó által kiválasztott oldalt felkeresned. Az FTC spam útmutatója szintén ajánlja az e-mail szolgáltatód által kínált leiratkozási funkciókat.
Mikor ne kövesd a leiratkozási linket
- Nem ismered fel a céget, vagy soha nem iratkoztál fel.
- A feladó neve vagy domainje egy általad ismert márkát utánoz, apró helyesírási hibákkal vagy egy nem kapcsolódó domainnel.
- A leiratkozási oldal arra kér, hogy jelentkezz be, adj meg jelszót, vagy adj meg többet az e-mail címednél.
- A link letöltést indít, vagy az üzenet arra sürget, hogy gyorsan cselekedj.
Egy olyan feladónak, aki már eleve figyelmen kívül hagyja a törvényt, nincs oka teljesíteni a kérésedet, a linkje pedig megerősítheti a címedet, vagy adathalász oldalra vezethet. Jelentsd az üzenetet, és lépj tovább.
Hogyan csökkentheted a már kapott spam e-maileket
Nem tudod eltávolítani a címedet minden lemásolt listáról, ezért a spam megállítása általában inkább szűrést és jelentést jelent, mint minden egyes küldés megakadályozását. Az FTC fogyasztói tanácsadása ezeket az alapokat javasolja:
- Jelöld meg a spamet spamnek vagy hulladéknak az e-mail alkalmazásodban.
- Blokkold a tartósan visszatérő feladókat vagy domaineket, ha ugyanaz a forrás folyton átjut.
- Időnként nézd át a spam mappát, hátha véletlenül valódi levél került bele.
- Jelentsd a nem kívánt üzeneteket az e-mail szolgáltatódnak, a csalásokat pedig az FTC-nek a ReportFraud.ftc.gov oldalon.
További óvintézkedésként ne válaszolj a gyanús üzenetekre, és ne hívd fel a bennük szereplő telefonszámokat.
Az új címre váltás az utolsó lehetőség. Csak akkor segít, ha gondosan átköltözteted a fontos fiókjaidat, és jobban véded az új címet, mint a régit.
Tartsd távol a fő címedet a jövőbeli regisztrációs listáktól
A leghatékonyabb hosszú távú lépés, ha minél kevesebb cégnek adod meg a fő címedet. Egy egyszerű, háromszintű felállás a legtöbb embernél működik:
- Fő cím: banki ügyek, munka, állami szolgáltatások, és minden olyan fiók, amelyre szükséged lehet a helyreállításhoz.
- Továbbító alias: vásárlások, előfizetések és megtartott fiókok, így bármelyik aliast kikapcsolhatod, ha elkezd spamet kapni.
- Ideiglenes levelezés: egyszeri letöltések, kuponok, fórumpróbák és más alacsony kockázatú regisztrációk, amelyeket nem tervezel megtartani.
Mikor alkalmas az ideiglenes levelezés, és mikor nem
Az ideiglenes levelezés címe távol tartja az egyszeri regisztrációkat a fő postaládádtól. Ha egy cím, amelyet csak egyetlen regisztrációhoz használtál, később spamet kap, az a regisztráció hasznos nyomravezető, bár nem bizonyítja, hogy a cég, annak egyik beszállítója vagy valaki a lánc későbbi pontján osztotta meg a címet. Ha most ismerkedsz a témával, az ideiglenes levelezés levél áttekintése lefedi az alapokat.
A Tmailor csak fogadni tud, így nem küldhetsz vagy válaszolhatsz a címről, és csatolmányokat sem fogad. Az üzenetek körülbelül 24 órával az érkezésük után automatikusan törlődnek. Később ugyanarra a címre visszatérhetsz az access token segítségével, vagy a Létrehozott e-mailek menüből, ha be voltál jelentkezve egy ingyenes Tmailor fiókba a létrehozás idején. Egy vendégcím elveszett tokenje nem állítható vissza, és egyes oldalak blokkolják az eldobható e-mail domaineket. Emiatt az ideiglenes levelezés nem alkalmas banki ügyekre, munkára, olyan vásárlásokra, amelyekhez nyugtára lehet szükséged, vagy bármilyen fiókra, amelyet helyre kell tudnod állítani. A mindennapi felhasználásról bővebben lásd útmutatónkat az ideiglenes e-mail és spam elleni védelemről.
Gyakran Ismételt Kérdések
Miért kapok olyan spamet, amely nem nekem szól?
A címed valószínűleg rejtett (BCC) címzettként vagy egy levelezőlista részeként szerepelt. A spammerek gyakran más címet írnak a Címzett sorba, vagy semmit, és a valódi listát rejtett címzettként küldik el, így a címed nem jelenik meg, pedig az üzenet eljutott hozzád. Az aliasra vagy továbbító címre küldött levelek is ugyanígy nézhetnek ki.
Azt jelenti a spam, hogy feltörték az e-mail fiókomat?
Általában nem. Spam küldéséhez csak a címedre van szükség, nem a postaládádhoz való hozzáférésre. Egy valódi feltörés jelei másképp néznek ki: olyan elküldött üzenetek, amelyeket nem te írtál, olyan bejelentkezési vagy jelszóváltási értesítések, amelyeket nem te indítottál, olyan továbbítási szabályok, amelyeket nem te hoztál létre, vagy ismerősök, akik azt mondják, furcsa leveleket kaptak tőled.
Meg tudja állapítani egy spammer, hogy megnyitottam egy e-mailt?
Néha igen. Ha az e-mail alkalmazásod távoli képeket tölt be, egy képkérés elárulhatja a feladó szerverének, hogy az üzenetet betöltötték, és mikor. Ez nem bizonyítja, hogy el is olvastad, mert egyes alkalmazások proxyn keresztül töltik be a képeket, és a biztonsági szkennek automatikusan megnyithatják az üzeneteket. Ha az e-mail alkalmazásodban kikapcsolod az automatikus távoli képek betöltését, gyengíted ezt a jelzést.
Cseréljem le az e-mail címemet a spam miatt?
Általában nem érdemes első lépésként. A szűrők, a jelentés és az új regisztrációkhoz használt külön címek a legtöbb spamet kezelik. Csak akkor gondolj új címre, ha a régi használhatatlanná vált, és tervezd meg a váltást: először frissítsd a fontos fiókokat és a helyreállítási beállításokat, majd még elég sokáig figyeld a régi címet, hogy elkapd, amit esetleg kihagytál.
Az Egyesült Államokban illegális minden kéretlen kereskedelmi e-mail?
Nem. A CAN-SPAM törvény nem tiltja be a kéretlen kereskedelmi e-maileket, hanem szabályokat állít fel rájuk. Ezek a szabályok megkövetelik a valós fejlécadatokat és tárgysorokat, hogy az üzenetet hirdetésként azonosítsák, egy érvényes postai címet, valamint egy működő leiratkozási lehetőséget, amelyet 10 munkanapon belül teljesíteni kell. A címek gyűjtése és a szótáras támadások súlyosbított jogsértésnek számítanak.
Nem tudsz minden spam üzenetet visszakövetni, de megállíthatod, hogy új listákat táplálj
A spam egy olyan címmel kezdődik, amelyet valaki gyűjtött, megosztott vagy kitalált, és ha egyszer kering, már nem tudod visszahúzni. Amit irányíthatsz, az az, hogy hány új lista lássa a fő címedet. Jelentsd, ami átjut, csak olyan feladóktól iratkozz le, akiket ismersz, és tartsd külön az egyszeri regisztrációkat. Amikor legközelebb egy letöltés vagy kupon e-mailt kér, készíts hozzá ingyenes ideiglenes e-mailt használd a valódi helyett.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.