Tmailor
Ideiglenes e-mail és biztonság: miért használjunk ideiglenes e-mailt megbízhatatlan weboldalakon
Nem minden weboldal érdemli meg a valódi e-mail-címét. Kétes letöltőoldalak, homályos fórumok, egyszeri használatra szánt eszközök és agresszív érdeklődőszerző oldalak mind e-mail-címet követelnek, mielőtt beengednék – és közülük sok napokon belül eladja vagy kiszivárogtatja ezt a címet. Az ideiglenes e-mail tűzfalként működik e megbízhatatlan oldalak és a valódi személyazonossága között. Ez az útmutató elmagyarázza, milyen konkrét biztonsági kockázatot jelent, ha valódi e-mail-címét ismeretlen weboldalaknak adja meg – az adathalászattól és a hitelesítő adatokkal való visszaéléstől kezdve az adatbrókereknek történő továbbértékesítésig –, és hogyan semlegesíti ezeket az eldobható cím, anélkül hogy le kellene mondania a szükséges hozzáférésről.
Gyors hozzáférés
Mitől véd meg az ideiglenes e-mail
Az ideiglenes e-mail úgy véd meg egy megbízhatatlan weboldalon, hogy felfogja azokat a következményeket, amelyek egyébként a valódi postaládádba kerülnének. Az oldal továbbra is kap egy működő címet, és továbbra is elküldheti a szükséges megerősítő linket – de ha később eladja ezt a címet, kiszivárogtatja egy adatvédelmi incidens során, vagy átadja egy spamhálózatnak, a kár egy olyan postaládánál áll meg, amelyet hamarosan úgyis elhagysz.
Az online biztonság fogalma
Évente tucatnyi alkalommal adod meg az e-mail címedet: hogy elolvass egy zárt PDF-et, letölts egy eszközt, egyszer hozzászólj egy fórumon, vagy igénybe vegyél egy kedvezményt. A legtöbb ilyen oldalt soha többé nem fogod meglátogatni. Mégis mindegyik megőrzi a címet.
Ez a cím nem semleges azonosító. Ez a kulcs a jelszavaid visszaállításához, ez a kapocs, amely az adatszivárgási adatbázisokon keresztül összekapcsolja a fiókjaidat egymással, és ez az a célpont, amelyre az adathalász kampányok irányulnak. Egyetlen kiszivárgott cím is vezethet olyan spamhez, amelyet nem tudsz kikapcsolni, olyan adathalászathoz, amely a bankodnak adja ki magát, és olyan fiók-összekapcsoláshoz, amelyhez soha nem járultál hozzá.
Ha ingyenes ideiglenes e-mail-szolgáltatást használsz ezekhez az eldobható regisztrációkhoz, az a cím, amelyre valóban támaszkodsz, teljesen kimarad az ügyletből.
Az ideiglenes e-mail fogalma
Az ideiglenes e-mail – vagyis az eldobható e-mail – olyan postaláda, amelyet másodpercek alatt megnyithatsz regisztráció és személyes adatok megadása nélkül. Egyszer használod a címet, elolvasod, amit az oldal küld, majd továbblépsz. A Tmailoron az üzenetek az érkezéstől számítva körülbelül 24 órán át láthatók, így a cím az előtted álló feladatra készült, nem pedig arra, amire jövőre szükséged lehet.
Mivel a címhez nem kell fiók, és nincs mögötte kiépíthető profil, az ideiglenes cím sokkal kevesebb fogódzót ad egy oldalnak, mint egy Gmail- vagy Outlook-cím. Ha a hosszabb háttérre is kíváncsi vagy, lásd a teljes útmutatót az ideiglenes e-mailekhez.
Miért jelentenek fenyegetést a megbízhatatlan weboldalak
A megbízhatatlan weboldalak egyetlen e-mail címből hosszú távú kockázatot csinálnak. A spam, az adathalászat, az oldalak közötti fiók-összekapcsolás és az adatbrókereknek történő továbbértékesítés mind évekig folytatódhat egyetlen eldobható regisztráció után is, mert a cím tovább él, mint az oldal iránti érdeklődésed. Az ideiglenes cím ezt a következményt fogja fel, ahelyett hogy a jelszavaid visszaállításait tartalmazó postaládába irányítaná.
A személyes adatok felfedéséből eredő kockázatok
Az egyértelmű adatvédelmi szabályzattal nem rendelkező oldalak is kérnek e-mail címet a regisztrációhoz vagy a hitelesítéshez. Ha megadod nekik az elsődleges címedet, nincs módod visszavenni. Eladhatják vagy megoszthatják harmadik felekkel a beleegyezésed nélkül, hozzáfűzhetik egy marketingprofilhoz, vagy egyszerűen rosszul tárolhatják, és elveszhet egy adatvédelmi incidensben.
Innentől a cím terjedni kezd. Összevetik más kiszivárgott adatokkal, és így egy eldobható regisztráció olyan fiókokhoz kapcsolódik, amelyeket soha nem említettél az adott oldalon.
E-mailes adathalászat
Az adathalászathoz – vagyis egy olyan üzenethez, amely egy általad megbízhatónak tartott szolgáltatásnak adja ki magát, hogy ellopjon tőled valamit – előbb szükség van a címedre, hogy elérhessen. Ha egy megbízhatatlan oldal kiszivárogtatta, célponttá válsz. Az adathalász levelek jellemzően a bankodnak, egy közösségi hálózatnak vagy egy futárszolgálatnak adják ki magukat, és jelszót, kártyaszámot vagy OTP-t kérnek. Némelyikük meggyőző hamis bejelentkezési oldalakra mutató linkeket tartalmaz.
A támadók a kiszivárgott címeket hitelesítő adatok újrafelhasználására is használják: egy adatszivárgásban felfedett címet és jelszót párosítanak, majd ezt a párost más szolgáltatásoknál is kipróbálják, abban bízva, hogy újra felhasználtad őket. Ha a valódi címedet távol tartod az alacsony bizalmú oldalaktól, kikerülsz ebből a körből.
Az ideiglenes e-mail használatának előnyei megbízhatatlan weboldalak látogatásakor
Az előny a kár korlátozása, nem a láthatatlanság. Az ideiglenes cím távol tartja az alacsony bizalmú regisztrációkat a fő postaládádtól, mérsékli a szivárgást követő spamet és adathalászatot, és azt jelenti, hogy egy általad egyszer használt fórum adatvédelmi incidense nem vezethető vissza a banki vagy munkahelyi személyazonosságodhoz. Nem rejt el az oldal elől, és nem jelent anonimitást.
Védd meg a személyazonosságodat
A valódi címed soha nem kerül nyilvánosságra. A Tmailor véletlenszerűen generált címet ad, amelyet regisztrációhoz vagy kód fogadásához használhatsz, és semmi sem köti a nevedhez, a telefonszámodhoz vagy bármely más fiókodhoz.
Kerüld el a spamet és a nem kívánt hirdetéseket.
Ha elég sok ismeretlen szolgáltatásnál regisztrálsz az elsődleges e-mail címeddel, évekig nem kívánt levelekkel fogod megfizetni ennek az árát. Az ideiglenes cím a postaládád helyett a promóciós listát kapja meg.
Előzd meg az online csalásokat
Az ideiglenes címre küldött csaló levelek semmibe sem kerülnek: a regisztráció után úgysem nyitod meg újra a postaládát, és az üzenetek maguktól lejárnak. Nincs hosszú életű postafiók, amelyet folyamatosan figyelni kellene.
Kényelem és gyorsaság
Azonnal kapsz egy címet. Nincs regisztráció, nincs ellenőrzés, nincsenek személyes adatok. Ha csak egy megerősítő linkre vagy egy ellenőrző kódra van szükséged, ezzel kész is a feladat. Asztali böngészőben a Tmailor böngészőbővítmény a jobb gombos menüből ki tudja tölteni egy regisztrációs űrlap e-mail mezőjét.
Hogyan használjuk biztonságosan az ideiglenes e-mailt
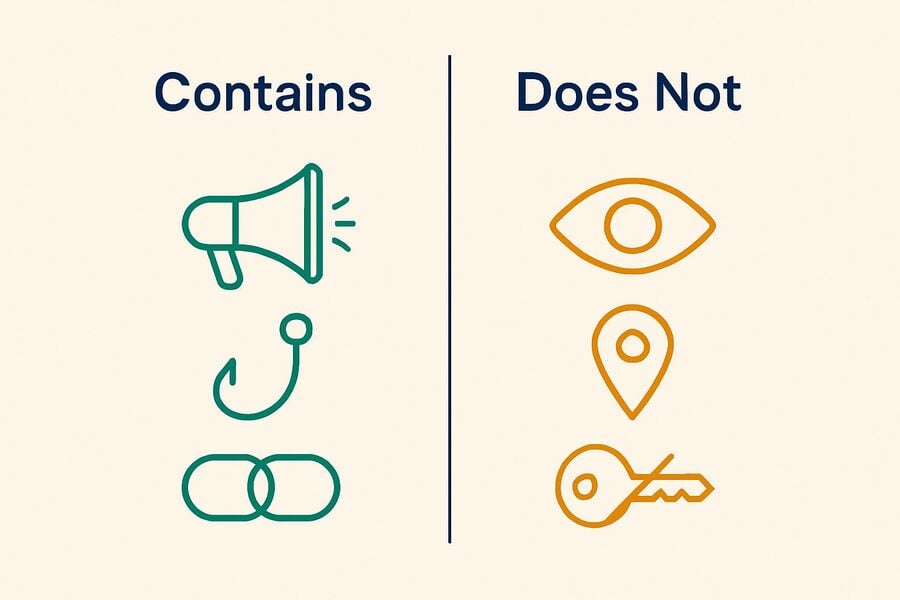
Az ideiglenes e-mail biztonságos használata három szokáson múlik: válassz olyan szolgáltatást, amely nem adja tovább, amit lát, légy szkeptikus a postaládába érkező üzenetekkel szemben, és tudd, mikor rossz eszköz az ideiglenes cím, és mikor a helyes a valódi. A harmadik szokást hagyják ki a legtöbb útmutatóban.
Válassz megbízható ideiglenes e-mail szolgáltatást.
Rengeteg ingyenes ideiglenes e-mail oldal létezik, és ezek nem egyenértékűek. Némelyik reklámfarm; némelyik többet naplóz, mint amennyit beismer. A Tmailor automatikusan generál címeket, nem kér regisztrációt, és nem követeli meg, hogy bármilyen személyes adatot átadj a használatához. Mielőtt bármelyik szolgáltató mellett elköteleződnél, érdemes elolvasni, elolvasni, hogy az ideiglenes e-mailek biztonságosak-e, és hogy mik az őszinte kompromisszumok.
Légy óvatos a fogadott linkekkel és mellékletekkel.
Légy óvatos azzal kapcsolatban, mi érkezik, még egy eldobható postaládába is. A Tmailoron a bejövő fájlmellékleteket eltávolítják, így nem tudsz megnyitni vagy letölteni olyan fájlt, amit valaki egy Tmailor-címre küld — ez lezár egy gyakori kártevőterjesztési útvonalat, de azt is jelenti, hogy a Tmailor rossz választás, ha valóban dokumentumot kell fogadnod.
A linkek viszont elérnek hozzád, és egy adathalász link ugyanolyan veszélyes, ha ideiglenes postafiókból olvasod, mint ha a sajátodból. Azt is vedd figyelembe, hogy a Tmailor postaládájában nincs spam mappa és nincsenek szűrők: minden bejövő üzenet pontosan úgy jelenik meg, ahogy megérkezik, így a döntés a tiéd.
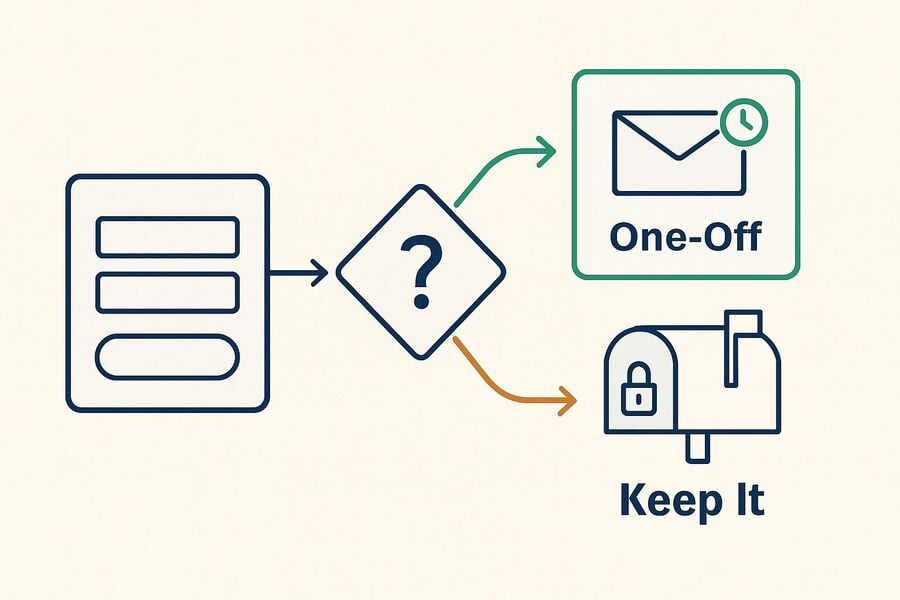
Tudd, mikor kell valódi e-mailre váltani.
Ha egy regisztrációs űrlap elutasít egy címet, annak oka általában az, hogy az adott domain egy blokklistán szerepel, és egy másik domain esetleg átmegy. Ez hétköznapi hibaelhárítás.
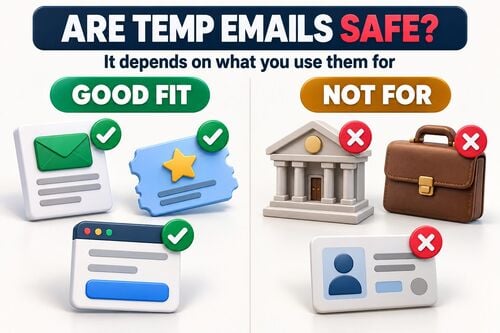
De ha egy szolgáltatás egyértelműen úgy döntött, hogy nem fogad el eldobható e-mailt, tiszteld ezt. A címek váltogatása egy szándékos szabályzat megkerülésére nem hibaelhárítás, és nem erre való ez az eszköz — használd inkább a valódi címedet. Ugyanez érvényes, amikor maga a fiók számít: a banki, állami szolgáltatások, a munka, az iskola vagy bármi, amit később vissza kell szerezned, már az elejétől állandó postaládába való. Ha szeretnéd megérteni, miért utasítják el az oldalak ezeket a címeket, nézd meg meg, miért blokkolják a weboldalak ideiglenes levelező domaineket.
Más biztonsági intézkedésekkel együtt
A Temp Mail egy problémát old meg — azt, hogy hová kerül az e-mail címed. A többit nem oldja meg, ezért párosítsd a következőkkel:
- Jelszókezelő és egyedi jelszavak, hogy egy kiszivárgott jelszópár ne nyithasson meg egy második fiókot.
- Kétfaktoros hitelesítés minden olyan fiókon, amelyet fájna elveszíteni.
- Naprakész vírusirtó és olyan böngésző, amely figyelmeztet az ismerten rosszindulatú oldalakra.
- Alapvető szkepticizmus magával az oldallal szemben: egy érvénytelen tanúsítvány vagy egy űrlap, amely túl korán kér érzékeny adatokat, ok arra, hogy távozz.
Egy figyelmeztetést érdemes egyértelműen kimondani, mert széles körben félreértik: a privát vagy inkognitó böngészés nem rejt el a látogatott weboldal elől. Csupán a munkamenetet tartja távol a helyi előzményektől. Az ideiglenes cím és a privát ablak nem ugyanaz, mint az anonimitás — lásd meg, hogy az ideiglenes e-mail valóban névtelen-e.
Bemutatjuk a tmailor.com ideiglenes e-mail szolgáltatását
A Tmailor ingyenes, csak fogadásra szolgáló ideiglenes postaláda: másodpercek alatt megnyitható, nem igényel regisztrációt (a címeidet elmentő ingyenes fiók opcionális), és regisztrációkhoz, megerősítő linkekhez és egyszeri ellenőrző kódokhoz készült. A bejövő kézbesítéshez Google MX-et használ. Adatvédelmi pufferként szolgál alacsony tétű feladatokhoz — nem postafiók, és nem helyettesíti azt a címet, amelyre valójában támaszkodsz.
A véletlenszerű címgenerálás nagy, forgó domainkészletből merít, míg az egyedi név fül ezeknek csak egy kis részhalmazát teszi elérhetővé. Az élő készletet szándékosan nem teszik közzé: az összes ideiglenes e-mail domain nyilvános listája pontosan az, amire egy eldobható e-mail elleni szolgáltatónak szüksége van ahhoz, hogy egyszerre blokkolja mindet. Ez számodra egyszerűen azt jelenti, hogy az elfogadás oldalról oldalra változik, és előzetes értesítés nélkül is változhat.
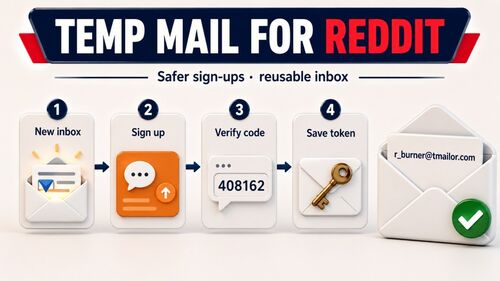
Ha elmented a Access Token egy címhez, később újra megnyithatod ugyanazt a bejövő fiókot, egy másik eszközön vagy egy másik ülés során — lásd: újrahasználd egy ideiglenes e-mail címet. Legyen világos, mi a token: ez egy helyreállítási kulcs, nem zár. Visszajuthatsz vele; nem teszi priváttá a postaládát, és egy vendégcím elveszett Access Tokenje nem állítható vissza. Ha a címet úgy hozod létre, hogy be vagy jelentkezve egy ingyenes Tmailor fiókba bejelentkezve hozod létre, az elmentődik a Létrehozott e-mailek mappába, így ott újranyithatod token nélkül.
Amit a Tmailor nem tud. Nem tud e-mailt küldeni vagy válaszolni rá. Nem tud fájlokat fogadni — minden bejövő csatolmányt eltávolít. Az üzenetek az érkezéstől számítva körülbelül 24 órán át láthatók. Nincs spam mappa, és nincsenek szűrők. És nem ez a megfelelő postafiók banki, kormányzati, munkahelyi, iskolai ügyekhez vagy bármely olyan fiókhoz, amelynek helyreállítása fontos lenne számodra. Éppen ezek a korlátok a lényeg: ezek teszik biztonságossá, hogy odaadd a címet egy olyan oldalnak, amelyben nem bízol. A teljes képet lásd itt: mit nem tud biztonságosan megtenni az ideiglenes e-mail-címmel.
Gyakran Ismételt Kérdések
Névtelenné tesz egy ideiglenes e-mail egy megbízhatatlan weboldalon?
Nem. Az ideiglenes e-mail távol tartja a valódi címedet az oldal adatbázisától, ami jelentős adatvédelmi előny. Nem rejti el az IP-címedet, a böngésző-ujjlenyomatodat vagy bármi mást, amit az űrlapba beírsz. Tekintsd az identitások szétválasztásának, ne láthatatlanságnak.
Megnyithatok egy Tmailor-címre küldött csatolmányt?
Nem. A Tmailor minden bejövő csatolmányt eltávolít, így a Tmailor-címre küldött fájlokat nem lehet megnyitni vagy letölteni. Ez megszüntet egy gyakori kártevőterjesztési útvonalat, de azt is jelenti, hogy ne használj ideiglenes címet ott, ahol tényleg szükséged van egy dokumentum, számla vagy jegy átvételére.
Egy weboldal elutasította az ideiglenes e-mail címemet. Mit tegyek?
Először állapítsd meg, milyen típusú elutasításról van szó. Ha egy adott domain szerepel egy tiltólistán, egy új véletlenszerű cím generálása gyakran átmegy, és ez normális hibaelhárítás. De ha a szolgáltatás szabályzatként úgy döntött, hogy nem fogad el eldobható e-mail-címeket, használd a valódi címedet — egy szándékos szabály megkerülése nem arra való, hogy ideiglenes postafiókot használj.
Elég biztonságos egy ideiglenes e-mail a jelszó visszaállításához?
Nem, és ez az a hiba, amely az emberek fiókjaiba kerül. A jelszó-visszaállítás arra a címre megy, amely a fiókhoz tartozik, tehát egy olyan postafiókhoz kötött fiók, amelyet már nem kezelsz, olyan fiók, amelyet nem tudsz visszaállítani. Bármit, amit fájna elveszíteni, állandó e-mail-címmel kell létrehoznod attól a naptól kezdve, amikor létrehozod.
A lényeg
Használj ideiglenes e-mailt pufferként azoknál az oldalaknál, amelyekben nem bízol, és ahová nem térsz vissza: ez távol tartja a valódi címedet az adatbázisuktól, korlátozza a szivárgást követő spamet és adathalászatot, és megakadályozza, hogy egy egyszeri látogatásra használt weboldal adatvédelmi incidense visszaköthető legyen a fontos fiókjaidhoz.
Amit viszont nem tesz meg: nem tesz névtelenné, nem rejti el az IP-det, nem szűr semmit, nem tárol fájlt, és nem ad vissza fiókot, ha a postafiók már eltűnt. Ezek nem kikerülendő hibák — ez az eszköz természete. Ha a fiók holnap, jövő hónapban vagy jövőre számít, már az elejétől a valódi e-mail-címedet használd.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.