મને વિનંતી ન કરી હોય તેવો ચકાસણી કોડ શા માટે મળ્યો?
મોટાભાગના અણધાર્યા કોડ ટાઇપિંગની ભૂલ, સાઇન-ઇન કે પાસવર્ડ રીસેટનો પ્રયાસ અથવા કૌભાંડ સંદેશમાંથી આવે છે. તમે કઈ પેટર્ન જોઈ રહ્યા છો, શું તપાસવું અને કોડ સાથે તમારે ક્યારેય ન કરવું જોઈએ તે એક વસ્તુ કેવી રીતે ઓળખવી તે જાણો.
ઝડપી ઍક્સેસ
તમે વિનંતી ન કરી હોય તેવો ચકાસણી કોડ તમને કેમ મળી શકે
અનપેક્ષિત ચકાસણી કોડ ટાઇપિંગની ભૂલ, સાઇન-ઇન અથવા પાસવર્ડ રીસેટનો પ્રયાસ, અથવા તમને પ્રતિસાદ આપવા માટે રચાયેલા સ્કેમ સંદેશમાંથી આવી શકે છે. તમે વિનંતી ન કરી હોય તેવો કોડ પોતે જ એ સાબિત કરતો નથી કે તમારા એકાઉન્ટમાં પ્રવેશ થયો છે અથવા કોઈ તમારો પાસવર્ડ જાણે છે. કોડ શેર કરશો નહીં, અનપેક્ષિત પ્રોમ્પ્ટને મંજૂરી આપશો નહીં અને સંદેશમાંની લિંકનો ઉપયોગ કરશો નહીં. ઉલ્લેખિત સેવા સીધી ખોલો અને તમારી એકાઉન્ટ પ્રવૃત્તિ તપાસો.
કોડ શું સુરક્ષિત કરે છે તે સેવા પર આધાર રાખે છે. તે નવા સાઇનઅપ, સાઇન-ઇન, પાસવર્ડ રીસેટ, પુનઃપ્રાપ્તિનો પ્રયાસ, ફોન નંબર અથવા ચુકવણી જેવી સંવેદનશીલ ક્રિયાની પુષ્ટિ કરી શકે છે. તેથી જ યોગ્ય પ્રતિસાદ કોડ પર નહીં, પરંતુ પેટર્ન પર આધાર રાખે છે.
- એક કોડ, બીજી કોઈ ચેતવણી નહીં: તે ટાઇપિંગની ભૂલ, સાઇનઅપ, સાઇન-ઇન કે રીસેટનો પ્રયાસ, અથવા નકલી સંદેશ હોઈ શકે છે. કોડનો ઉપયોગ કરશો નહીં; જો તમારી પાસે તે નામનું એકાઉન્ટ હોય તો તેને સીધું તપાસો.
- વારંવાર આવતા કોડ: કોઈ વ્યક્તિ વારંવાર સાઇન ઇન કરવા અથવા ઍક્સેસ રીસેટ કરવાનો પ્રયાસ કરી રહી હોઈ શકે છે. તે એકાઉન્ટની હમણાં જ સમીક્ષા કરો.
- કોડ સાથે એકાઉન્ટ ચેતવણી: નવા ઉપકરણથી સાઇન-ઇન, પાસવર્ડ ફેરફાર અથવા પુનઃપ્રાપ્તિ સેટિંગમાં ફેરફારની સૂચના માટે આજે જ પગલાં લેવા પડશે.
- કોઈ કોઈ પણ તમને કોડ માટે પૂછે તો: તે પોતાને ભલે ગમે તે કહે, તેને કૌભાંડ ગણો.
કોઈએ ભૂલથી તમારું ઇમેઇલ સરનામું અથવા ફોન નંબર લખ્યો છે
લોકો પોતાની સંપર્ક વિગતો ઘણી વાર ખોટી લખે છે, અને પછી કોડ તેમને બદલે તમારી પાસે આવે છે. Login.gov નું સહાય પૃષ્ઠ "મને એક-વખતના કોડ મળે છે જેની મેં વિનંતી કરી નથી" આને સંભવિત કારણ તરીકે દર્શાવે છે, સાથે સાથે તમારો ફોન વહેંચતી વ્યક્તિ — જેમ કે જીવનસાથી, માતા-પિતા કે બાળક — પોતાના એકાઉન્ટમાં સાઇન ઇન કરે તેને પણ. કોઈ ફોલો-અપ વગરનો એક જ કોડ આ પ્રકારની ગૂંચવણની લાક્ષણિક નિશાની છે.
કોઈએ સાઇન ઇન કરવાનો અથવા તમારો પાસવર્ડ રીસેટ કરવાનો પ્રયાસ કર્યો
ઘણી સેવાઓ નવા ઉપકરણ કે સ્થાનથી સાઇન-ઇન આવે ત્યારે, અથવા કોઈ પાસવર્ડ રીસેટ શરૂ કરે ત્યારે કોડ મોકલે છે. તે વ્યક્તિ બીજા ઉપકરણ પર તમે પોતે હોઈ શકો, તમારા એકાઉન્ટને પોતાના એકાઉન્ટ સાથે ગૂંચવનારી વ્યક્તિ હોઈ શકે, અથવા બીજી સાઇટ પરથી લીક થયેલા પાસવર્ડનો ઉપયોગ કરતો સ્વયંસંચાલિત લૉગિન પ્રયાસ હોઈ શકે. સેવા પર આધાર રાખીને, કોડ પાસવર્ડ પછીનું બીજું પગલું હોઈ શકે અથવા પાસવર્ડલેસ સાઇન-ઇન માટે મુખ્ય ઓળખપત્ર હોઈ શકે, અને ફક્ત કોડ પરથી તમે કયું છે તે કહી શકતા નથી. તેને શેર કરશો નહીં કે દાખલ કરશો નહીં, અને સત્તાવાર એપ્લિકેશન કે વેબસાઇટ દ્વારા એકાઉન્ટ તપાસો.
કોઈએ સાઇન અપ કરવા માટે તમારી સંપર્ક વિગતોનો ઉપયોગ કર્યો
તમે ક્યારેય ઉપયોગ ન કર્યો હોય તેવી સેવા માટે સાઇનઅપ કોડ આવી શકે છે, કારણ કે કોઈ વ્યક્તિએ એકાઉન્ટ બનાવતી વખતે તમારું ઇમેઇલ સરનામું અથવા ફોન નંબર દાખલ કર્યો હોય છે. મોટાભાગની સેવાઓ કોડ અથવા પુષ્ટિકરણ લિંકનો ઉપયોગ ન થાય ત્યાં સુધી સાઇનઅપ પૂર્ણ કરતી નથી, તેથી સંદેશને અવગણવું સામાન્ય રીતે પૂરતું છે. ફક્ત તપાસ કરવા માટે એકાઉન્ટ બનાવશો નહીં.
સંદેશ ફિશિંગ છે, વાસ્તવિક કોડ નથી
કોઈ સંદેશ ચકાસણી સૂચનાની નકલ કરીને લિંક, ફોન નંબર અથવા "રદ કરવા માટે જવાબ આપો" જેવી સૂચના સમાવી શકે છે, જ્યારે ખરેખર કોઈ એકાઉન્ટ ક્રિયા થઈ જ ન હોય. ધ્યેય તમને નકલી પૃષ્ઠ પર કૉલ કરવા, ક્લિક કરવા અથવા કંઈક ટાઇપ કરવા માટે મજબૂર કરવાનો હોય છે. લિંક ચકાસવાનો પ્રયાસ કરશો નહીં. સત્તાવાર એપ્લિકેશન ખોલો અથવા સેવાનું જાણીતું વેબ સરનામું જાતે ટાઇપ કરો.
સેવાની બાજુની સમસ્યાએ સંદેશાઓની લહેર શરૂ કરી
કેટલીકવાર કારણ કંપનીની બાજુ પર હોય છે. જાન્યુઆરી 2026 માં, ઇન્સ્ટાગ્રામે અનપેક્ષિત પાસવર્ડ રીસેટ ઇમેઇલની લહેરને "એક સમસ્યા કે જેણે બાહ્ય પક્ષને કેટલાક ઇન્સ્ટાગ્રામ વપરાશકર્તાઓ માટે પાસવર્ડ રીસેટ ઇમેઇલની વિનંતી કરવાની મંજૂરી આપી" તેમ જણાવ્યું હતું, જેમ કે ગ્રાહક જૂથ Which? એ અહેવાલ આપ્યો, અને ઇન્સ્ટાગ્રામે નકાર્યું કે તેની સિસ્ટમોમાં ભંગ થયો છે. આવા કિસ્સામાં પણ સલામત પ્રતિસાદ એ જ છે: લિંકને અવગણો અને એપ્લિકેશનમાં એકાઉન્ટ તપાસો.
હમણાં શું કરવું
વિનંતી ન કરેલા કોડનો સૌથી સલામત પ્રતિસાદ થોડી મિનિટો લે છે અને તેમાં સંદેશનો કોઈ ઉપયોગ થતો નથી. આ પગલાં ક્રમમાં પૂરાં કરો અને એકાઉન્ટ તપાસાઈ જાય પછી અટકો.
- કોડ શેર કરશો નહીં, ફોરવર્ડ કરશો નહીં કે મોટેથી વાંચશો નહીં. તેને ક્યાંય દાખલ કરશો નહીં અને તમે શરૂ ન કર્યો હોય તેવા સાઇન-ઇન પ્રોમ્પ્ટને મંજૂરી આપશો નહીં. ગૂગલનું સહાય પૃષ્ઠ "ગૂગલ તમને ક્યારે ટેક્સ્ટ મોકલી શકે" જણાવે છે કે તમે વિનંતી ન કરી હોય તેવો ટેક્સ્ટ કોડ અવગણીને કાઢી શકો છો અને તમને મળેલા કોઈપણ કોડ શેર કરવા જોઈએ નહીં.
- સંદેશની અંદરની કોઈ પણ વસ્તુનો ઉપયોગ કરશો નહીં. લિંક, ફોન નંબર અને જવાબ આપવાની કોઈપણ સૂચના છોડી દો, મોકલનાર પરિચિત લાગે તો પણ.
- સેવા જાતે ખોલો. સત્તાવાર એપ્લિકેશનનો ઉપયોગ કરો અથવા તમે પહેલેથી જાણતા હો તે સરનામું ટાઇપ કરો, પછી તાજેતરની સાઇન-ઇન પ્રવૃત્તિ, સાઇન-ઇન કરેલાં ઉપકરણો અને સુરક્ષા ચેતવણીઓ જુઓ. માઇક્રોસોફ્ટનું "તાજેતરની પ્રવૃત્તિ પૃષ્ઠ શું છે?" સમજાવે છે કે તેનું પૃષ્ઠ છેલ્લા 30 દિવસની માઇક્રોસોફ્ટ એકાઉન્ટ પ્રવૃત્તિ બતાવે છે અને અસામાન્ય તરીકે ચિહ્નિત કરેલી કોઈપણ વસ્તુ માટે તમને "આ હું ન હતો" પસંદ કરવા દે છે.
- જ્યારે પરિસ્થિતિ તેની જરૂરિયાત દર્શાવે ત્યારે પાસવર્ડ બદલો. જો પ્રવૃત્તિ અપરિચિત લાગે, સેવા સાઇન-ઇન પ્રયાસની પુષ્ટિ કરે, તમે કોડ શેર કર્યો હોય, અથવા પાસવર્ડનો અન્ય સાઇટ્સ પર ફરીથી ઉપયોગ થતો હોય, તો આ સત્તાવાર સેવા દ્વારા કરો. તે ખાતા માટે અનન્ય પાસવર્ડનો ઉપયોગ કરો.
- વધુ મજબૂત મલ્ટિફેક્ટર પ્રમાણીકરણ ચાલુ કરો. યુએસ સાયબર સિક્યુરિટી એન્ડ ઇન્ફ્રાસ્ટ્રક્ચર સિક્યુરિટી એજન્સી (CISA) સિક્યુરિટી કીને સૌથી મજબૂત વિકલ્પ ગણે છે, ત્યારબાદ ઓથેન્ટિકેટર એપ્લિકેશન, અને ટેક્સ્ટ કે ઇમેઇલ કોડ્સને સૌથી નબળા વિકલ્પ તરીકે ગણે છે. CISA સલાહ આપે છે કે ટેક્સ્ટ કે ઇમેઇલ કોડ્સનો ઉપયોગ ફક્ત ત્યારે જ કરો જ્યારે એકાઉન્ટમાં તેનાથી વધુ મજબૂત કોઈ વિકલ્પ ન હોય.
- જો કોડ્સ આવતા રહે તો સેવાનો સંપર્ક કરો. એપ્લિકેશનની અંદર અથવા સત્તાવાર સાઇટ પરના હેલ્પ સેન્ટરનો ઉપયોગ કરો, સંદેશમાં આપેલા નંબરનો નહીં.
જો તમારી પાસે નામ દર્શાવેલી સેવા સાથે કોઈ ખાતું નથી, તો કોઈ તમારા ઇમેઇલ સરનામા અથવા ફોન નંબરથી સાઇન અપ કરી રહ્યું હોઈ શકે, અથવા સંદેશ નકલી હોઈ શકે. તેને અવગણો. જો તે જ સેવા તમારો સંપર્ક કરતી રહે, તો સત્તાવાર વેબસાઇટ દ્વારા તેની સપોર્ટ ટીમનો સંપર્ક કરો.
એક કોડ, પુનરાવર્તિત કોડ્સ કે એકાઉન્ટ ચેતવણી: દરેક પેટર્નનો અર્થ શું છે
આસપાસના પુરાવા કોડની સંખ્યા કરતાં વધુ મહત્ત્વના છે. એક કોડ ટાઇપો, સાઇનઅપ, સાઇન-ઇન કે રીસેટ પ્રયાસ, અથવા નકલી સંદેશમાંથી આવી શકે છે. પુનરાવર્તિત કોડ્સ તાત્કાલિક એકાઉન્ટ સમીક્ષા કરવાનું કારણ આપે છે, જ્યારે અજાણ્યા સાઇન-ઇન કે એકાઉન્ટ-ફેરફારની ચેતવણી સાથે જોડાયેલ કોડ સત્તાવાર સેવા દ્વારા તાત્કાલિક પગલાં લેવાનું કહે છે.

| તમે શું જુઓ છો | તેનો ઘણીવાર અર્થ શું થાય છે | શું કરવું |
|---|---|---|
| એક કોડ, બીજો કોઈ સંદેશ નહીં | ટાઇપો, સાઇનઅપ, સાઇન-ઇન કે રીસેટ પ્રયાસ, અથવા નકલી સંદેશ | તેનો ઉપયોગ કે શેર કરશો નહીં; જો તમારી પાસે તે એકાઉન્ટ હોય, તો એપ્લિકેશનમાં તેને તપાસો |
| કેટલાક કોડ્સ, અથવા વારંવાર આવતા કોડ્સ | કોઈ વ્યક્તિ વારંવાર સાઇન ઇન કરવા અથવા ઍક્સેસ રીસેટ કરવાનો પ્રયાસ કરી રહ્યું હોઈ શકે | પ્રવૃત્તિ અને ઉપકરણોની સમીક્ષા કરો; જો પાસવર્ડનો ફરીથી ઉપયોગ થયો હોય તો તેને અપડેટ કરો; વધુ મજબૂત સાઇન-ઇન સુરક્ષા ઉમેરો |
| કોડ સાથે સાઇન-ઇન, પાસવર્ડ કે પુનઃપ્રાપ્તિની ચેતવણી | સાઇન-ઇન અથવા એકાઉન્ટમાં ફેરફાર ચાલી રહ્યો હોઈ શકે છે | હવે સીધી સેવા ખોલો અને તેના એકાઉન્ટ સુરક્ષા પગલાં અનુસરો |
ફક્ત કોડ્સ ભાગ્યે જ સંપૂર્ણ વાર્તા કહે છે. એકાઉન્ટ ખરેખર ઍક્સેસ થયું હોવાના સંકેતો વધુ ચોક્કસ છે:
- તમે હવે સાઇન ઇન કરી શકતા નથી, અથવા સેવા પુષ્ટિ કરે છે કે તમારો પાસવર્ડ અથવા પુનઃપ્રાપ્તિની વિગતો બદલાઈ ગઈ છે.
- તમારું એકાઉન્ટ તમે ઓળખતા ન હોય તેવા ઉપકરણો, સત્રો કે સ્થાનો દર્શાવે છે.
- તમે ન કર્યા હોય તેવા સંદેશા, પોસ્ટ્સ કે ખરીદીઓ દેખાય છે.
- તમારા ઇમેઇલ એકાઉન્ટમાં તમે સેટ કર્યા ન હોય તેવા નવા ફોરવર્ડિંગ નિયમો કે ફિલ્ટર્સ છે.
જો તમને આમાંથી કોઈપણ દેખાય, તો તરત જ પ્રદાતાની સત્તાવાર એકાઉન્ટ પુનઃપ્રાપ્તિ પ્રક્રિયાનો ઉપયોગ કરો.
ઇમેઇલ કોડ્સ, ટેક્સ્ટ કોડ્સ અને સાઇન-ઇન પ્રોમ્પ્ટ્સ
ચેનલ બદલાય તે પ્રમાણે તપાસવાની બાબતો પણ બદલાય છે. ઇમેઇલ કોડ તમને ઇમેઇલ એકાઉન્ટ અને નામ દર્શાવેલી સેવા તરફ ધ્યાન આપવાનું કહે છે, ટેક્સ્ટ કોડ તમારા ફોન નંબર તરફ, અને મંજૂરી પ્રોમ્પ્ટનો અર્થ એ છે કે સાઇન-ઇન તમારી મંજૂરીની રાહ જોઈ રહ્યું છે.
જો તમને માંગ્યા વિનાનો વેરિફિકેશન કોડ ઇમેઇલ મળે તો
માંગ્યા વિનાનો વેરિફિકેશન કોડ ઇમેઇલ સાઇનઅપ, સાઇન-ઇન કે પાસવર્ડ રીસેટનો પ્રયાસ, કોઈની ટાઇપિંગ ભૂલ કે નકલી સંદેશમાંથી આવી શકે છે. જે એકાઉન્ટનું નામ સંદેશમાં લખ્યું છે તેને તેની સત્તાવાર સાઇટ કે એપ્લિકેશન દ્વારા તપાસો. જો કોઈએ તમારા મેઇલબોક્સમાં પ્રવેશ કર્યો હોવાના બીજા સંકેતો મળે, તો તાજેતરના સેશન, રિકવરી ઇમેઇલ અને ફોન, મોકલેલા મેઇલ તથા કોઈપણ ફોરવર્ડિંગ નિયમો કે ફિલ્ટર પણ તપાસો. તમે ન બનાવ્યો હોય તેવો ફોરવર્ડિંગ નિયમ આગળના સંદેશા, જેમાં કોડ પણ હોઈ શકે, નકલ કરી શકે છે, તેથી તેને દૂર કરો અને મેઇલબોક્સ સુરક્ષિત કરો.
જો તમને ટેક્સ્ટ સંદેશ દ્વારા વેરિફિકેશન કોડ મળે તો
જવાબ આપશો નહીં, સંદેશમાં આપેલા નંબર પર કૉલ કરશો નહીં, અને એમ ન માનો કે પરિચિત થ્રેડ હોવાથી ટેક્સ્ટ અસલી છે. સ્પામ જેવા લાગતા ટેક્સ્ટ માટે FTCની માર્ગદર્શિકા "How To Recognize and Report Spam Text Messages" તેમને 7726 (SPAM) પર ફોરવર્ડ કરવાનું સૂચવે છે. કોઈ સાચી સેવાના નંબરને બ્લોક કરવામાં સાવધ રહો, કારણ કે પછી તમને તેના કોડની જરૂર પડી શકે છે. જો કોડ કે એકાઉન્ટ ચેતવણીઓ આવતી હોય ત્યારે તમારો ફોન અચાનક સેલ્યુલર સેવા ગુમાવે, તો તમે પહેલેથી વિશ્વાસ કરો છો તેવા માધ્યમ દ્વારા તમારા કેરિયરનો સંપર્ક કરો; સેવા બંધ થવાના સામાન્ય કારણો પણ હોય છે, પણ આ બંને એકસાથે થાય તો ઝડપી તપાસ જરૂરી છે.
જો તમને સાઇન-ઇન મંજૂરીની વિનંતી મળે તો
તમે શરૂ ન કર્યું હોય તેવા કોઈપણ સાઇન-ઇનને નકારો. Appleની Personal Safety User Guide કહે છે કે જો તમને કોઈ અજાણ્યા નવા ઉપકરણ પર સાઇન-ઇન થવાની સૂચના મળે, તો તમારે "Don't Allow" પસંદ કરવું જોઈએ. વારંવાર આવતી વિનંતીઓ તમને થકવી નાખવાનો પ્રયાસ હોઈ શકે છે, તેથી ફક્ત સૂચનાઓ બંધ કરવા માટે ક્યારેય મંજૂરી આપશો નહીં.
વેરિફિકેશન કોડ કૌભાંડ: જ્યારે કોઈ તમારો કોડ માંગે ત્યારે
તમારા કોડ માટેની વિનંતી એ બધામાં સ્પષ્ટ ચેતવણી સંકેત છે. એફટીસીની માર્ચ 2024 ની ગ્રાહક ચેતવણી "ચકાસણી કોડ શું છે અને કોઈ મને શા માટે પૂછશે?" તે સ્પષ્ટ રીતે મૂકે છે: "જે કોઈ પણ તમને તમારા એકાઉન્ટ વેરિફિકેશન કોડ માટે પૂછે છે તે સ્કેમર છે." વાસ્તવિક કંપનીઓ તમે ખોલેલી સ્ક્રીન પર પોતાને દાખલ કરવા માટે કોડ્સ મોકલે છે.

સ્ક્રિપ્ટ બદલાય છે, પણ માંગ હંમેશા કોડની જ હોય છે:
- "છેતરપિંડી વિભાગ"નો કૉલ. કૉલ કરનાર વ્યક્તિ પોતાને તમારી બેંક, સપોર્ટ ટીમ કે સરકારી કચેરી હોવાનો દાવો કરે છે અને કહે છે કે તેમને તમારું એકાઉન્ટ સુરક્ષિત કરવા કે ચકાસવા માટે કોડની જરૂર છે.
- મિત્ર એ મિત્ર, જેણે "ભૂલથી" કોડ મોકલ્યો. જાણીતા સંપર્કનો સંદેશ કહે છે કે એક કોડ ભૂલથી તમને ચાલ્યો ગયો છે અને તમને તે પાછો મોકલવા કહે છે. તે વ્યક્તિનો સંપર્ક તમે વિશ્વાસ કરો છો તેવા બીજા માધ્યમ દ્વારા કરો. તે એકાઉન્ટ હેક થયું હોઈ શકે છે અથવા તેની નકલ કરવામાં આવી હોઈ શકે છે, અને કોડ દ્વારા કોઈ તમારો ફોન નંબર નોંધાવી શકે કે એકાઉન્ટ કબજે કરી શકે.
- ઓનલાઇન બજારનો ખરીદનાર. Google Voice વેરિફિકેશન કોડ કૌભાંડ વિશેની FTCની ઓક્ટોબર 2021ની ચેતવણીમાં જણાવ્યું છે કે ઓનલાઇન વસ્તુઓ વેચતા લોકોને પોતે સાચા છે તે "સાબિત કરવા" માટે કોડ વાંચીને જણાવવા કહેવામાં આવે છે. FTCની સલાહ: જો તમે પહેલા તેમનો સંપર્ક ન કર્યો હોય, તો કોઈની સાથે કોઈ પણ વેરિફિકેશન કોડ શેર કરશો નહીં.
અણધાર્યા સંપર્કના જવાબમાં ક્યારેય કોડ આપશો નહીં. જો તમે જાતે સપોર્ટ વાતચીત શરૂ કરી હોય, તો ફક્ત સંસ્થાની સત્તાવાર એપ્લિકેશન કે વેબસાઇટમાં દેખાતી સૂચનાઓનું પાલન કરો અને કોડ સંદેશમાં આપેલી ચેતવણી વાંચો. એકાઉન્ટ તપાસવા માટે તમે પહેલેથી વિશ્વાસ કરો છો તેવા નંબરનો ઉપયોગ કરીને કંપનીનો સંપર્ક કરો, જેમ કે તમારા કાર્ડ પરનો કે તેની એપ્લિકેશનમાંનો નંબર, અને કૌભાંડના પ્રયાસોની જાણ ReportFraud.ftc.gov પર કરો.
જો તમે પહેલેથી કોડ શેર કરી દીધો હોય અથવા વિનંતીને મંજૂરી આપી દીધી હોય તો
ઝડપથી પગલાં લો અને શાંત રહો. કોડ શેર કરવાનો અર્થ હંમેશા એ નથી કે કોઈ અંદર આવી ગયું છે, પણ તમારે એમ માની લેવું જોઈએ કે તેઓ અંદર આવી શક્યા હોય, અને તરત જ એકાઉન્ટ સુરક્ષિત કરો.
- સેવા સીધી ખોલો અને પાસવર્ડ બદલો. પછી સેવા આ વિકલ્પ આપતી હોય તો બીજા સેશન કે ઉપકરણોમાંથી સાઇન આઉટ કરો.
- રિકવરી ઇમેઇલ, રિકવરી ફોન, મલ્ટિફેક્ટર પદ્ધતિઓ અને કોઈપણ બેકઅપ કોડ સહિત સુરક્ષા સેટિંગ્સ તપાસો, જેમાં રિકવરી ઇમેઇલ, રિકવરી ફોન, મલ્ટિફેક્ટર પદ્ધતિઓ અને કોઈપણ બેકઅપ કોડનો સમાવેશ થાય છે. ઉદાહરણ તરીકે, Login.gov અણધાર્યા કોડ મેળવનારા લોકોને તેમનો પાસવર્ડ બદલવા, તેમની પ્રમાણીકરણ પદ્ધતિઓની પુષ્ટિ કરવા અને જો તેઓ બેકઅપ કોડ વાપરતા હોય તો તે ફરીથી જનરેટ કરવા કહે છે.
- જો કોડ નાણાકીય ખાતા માટે હોય તો તમારા કાર્ડ અથવા સ્ટેટમેન્ટ પરના નંબરનો ઉપયોગ કરીને તમારી બેંક કે કાર્ડ જારી કરનારને કૉલ કરો.
- જો શેર કરાયેલ કોડ તમારા મેઇલબોક્સ માટે હોય તો તમે બનાવ્યા ન હોય તેવા નિયમો, ફિલ્ટર્સ અથવા મોકલેલા સંદેશાઓ ફોરવર્ડ કરવા માટે તમારું ઇમેઇલ એકાઉન્ટ તપાસો
- જો શેર કરેલો કોડ તમારા મેઇલબોક્સ માટે હતો તો ફોરવર્ડિંગ નિયમો, ફિલ્ટર્સ અથવા તમે ન બનાવ્યા હોય તેવા મોકલેલા સંદેશાઓ માટે.સેવાના સત્તાવાર પુનઃપ્રાપ્તિ પગલાંનો ઉપયોગ કરો.
- ReportFraud.ftc.gov પર તેની જાણ કરો, અને એવા ફોલો-અપ સંદેશાઓની અપેક્ષા રાખો જે તમને પુનઃપ્રાપ્ત કરવામાં "મદદ" કરવાનો પ્રયાસ કરે. તેમની સાથે પણ એ જ સાવધાની રાખો.
તમારા મુખ્ય ઇનબોક્સમાંથી ઓછા મહત્વના સાઇનઅપ્સ દૂર રાખવા
તમારું મુખ્ય ઇમેઇલ સરનામું ઘણા મહત્વપૂર્ણ એકાઉન્ટ્સ માટે પુનઃપ્રાપ્તિનો માર્ગ છે, તેથી તેને કાળજીપૂર્વક શેર કરવું યોગ્ય છે. ઓછા મહત્વના સાઇનઅપ્સ માટે અલગ સરનામું વાપરવાથી સાઇનઅપ કોડ્સ અને માર્કેટિંગ સંદેશાઓ તમારા પ્રાથમિક ઇનબોક્સની બહાર રહી શકે છે. તે કોઈને તમારું વાસ્તવિક ઇમેઇલ સરનામું ભૂલથી ટાઇપ કરવાથી કે દુરુપયોગ કરવાથી રોકી શકતું નથી, અને તે મજબૂત પાસવર્ડ કે મલ્ટિફેક્ટર પ્રમાણીકરણનો વિકલ્પ નથી.
ન્યૂઝલેટર્સ, એક-વખતના ડાઉનલોડ્સ અથવા તમે કદાચ રાખશો નહીં તેવા મફત ટ્રાયલ્સ માટે, એક અસ્થાયી ઇમેઇલ સરનામું તે સંદેશાઓને તેમનું પોતાનું ઇનબોક્સ આપે છે. આ તમારા પ્રાથમિક ઇનબોક્સમાં ગડબડ ઘટાડી શકે છે, પરંતુ ત્યાં આવેલો અણધાર્યો કોડ હજી પણ જાહેર કરતો નથી કે કોણે અને કેમ તેની વિનંતી કરી.
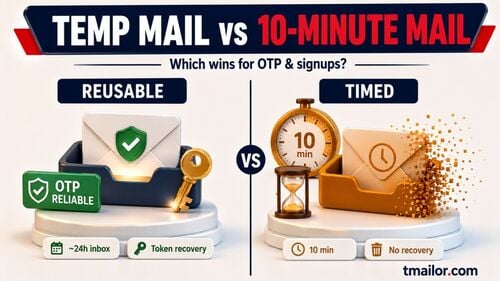
કામચલાઉ મેઇલની વાસ્તવિક મર્યાદા છે, અને તે સુરક્ષા માટે સૌથી વધુ મહત્વનું છે. ટમેઇલર ફક્ત પ્રાપ્ત કરે છે, સંદેશાઓ પહોંચ્યાના લગભગ 24 કલાક પછી અદૃશ્ય થઈ જાય છે, અને સરનામું ફક્ત તેના ઍક્સેસ ટોકન સાથે ફરીથી ખોલી શકાય છે. ખોવાયેલ ઍક્સેસ ટોકન પુનઃપ્રાપ્ત કરી શકાતું નથી, તેથી જ એક્સેસ ટોકન પુનઃઉપયોગ પૃષ્ઠ એ તમે સાચવેલા સરનામા પર પાછા ફરવાનો એકમાત્ર રસ્તો છે.
કેટલીક સેવાઓના કોડ્સ કામચલાઉ સરનામાંઓ પર બિલકુલ ન પણ પહોંચે, જેમ કે ટેમ્પ મેઇલ ઓટીપી સાથે શું કાર્ય કરે છે અને નિષ્ફળ જાય છે માટેની માર્ગદર્શિકા સમજાવે છે. તમારી બેંક, પ્રાથમિક ઇમેઇલ, ફોન કેરિયર, કામ અને ઉપકરણ એકાઉન્ટ્સ તમે નિયંત્રિત કરો તેવા કાયમી સરનામા પર રાખો; કામચલાઉ મેઇલ મર્યાદાઓ અને જોખમોની ની ઝાંખીમાં જણાવ્યું છે કે કામચલાઉ ઇનબોક્સ ક્યાં યોગ્ય નથી.
જો તમને મળેલો સંદેશ "અસ્થાયી ChatGPT લૉગિન કોડ" હતો, તો ચેટજીપીટી લૉગિન કોડ માર્ગદર્શિકા OpenAI ના ચોક્કસ પગલાંઓ સમજાવે છે. જ્યારે તમે તમારા આગામી ઓછા મહત્વના સાઇનઅપને અલગ કરવા તૈયાર હોવ, ત્યારે તમે સેકંડોમાં મફત ટેમ્પ મેઇલ સરનામું બનાવી સરનામું બનાવી શકો છો.
વારંવાર પૂછાતા પ્રશ્નો
શું અણધાર્યો ચકાસણી કોડ એનો અર્થ છે કે કોઈ મારો પાસવર્ડ જાણે છે?
જરૂરી નથી. ઘણી સેવાઓ સાઇનઅપ્સ, પાસવર્ડ રીસેટ્સ કે પાસવર્ડલેસ સાઇન-ઇન માટે કોડ મોકલે છે જેમાં તમારા પાસવર્ડની બિલકુલ જરૂર પડતી નથી, અને કેટલાક કોડ ટાઇપિંગની ભૂલોમાંથી આવે છે. એકાઉન્ટ સીધું તપાસો. જો તમને અજાણી પ્રવૃત્તિ દેખાય, સેવા સાઇન-ઇન પ્રયાસની પુષ્ટિ કરે, અથવા તમે તે પાસવર્ડ બીજે ક્યાંય ફરીથી વાપરતા હોવ તો પાસવર્ડ બદલો.
જો કોડમાં ન જણાવ્યું હોય કે તે કઈ એપ્લિકેશન કે એકાઉન્ટ માટે છે તો શું?
ઓળખ ન પામતા કોડને શંકાસ્પદ ગણો અને તેની સાથે કંઈ ન કરો. પૂછવા માટે જવાબ આપશો નહીં, અને સંદેશમાં કંઈપણ કૉલ કે ટેપ કરશો નહીં. જો તમે કોઈ ચોક્કસ એકાઉન્ટ વિશે ચિંતિત હોવ, તો તે સેવાની એપ્લિકેશન કે વેબસાઇટ જાતે ખોલો અને તેની તાજેતરની પ્રવૃત્તિ તપાસો.
હું જેનો ઉપયોગ કરતો નથી તેવી સેવા માટે મને કોડ કેમ મળ્યો?
સાઇન અપ કરતી વખતે કોઈએ તમારું ઇમેઇલ સરનામું કે ફોન નંબર દાખલ કર્યો હોઈ શકે, અથવા સંદેશ નકલી હોઈ શકે. મોટાભાગની સેવાઓ કોડ કે લિંકનો ઉપયોગ ન થાય ત્યાં સુધી સાઇનઅપ પૂર્ણ કરતી નથી, તેથી સામાન્ય રીતે તમે તેને અવગણી શકો છો. તપાસ કરવા માટે એકાઉન્ટ બનાવશો નહીં, અને જો સંદેશાઓ આવતા રહે તો સેવાની સત્તાવાર વેબસાઇટ દ્વારા તેનો સંપર્ક કરો.
મને વિવિધ એપ્લિકેશન્સમાંથી OTP સંદેશાઓ કેમ મળી રહ્યા છે?
તમારું ઇમેઇલ સરનામું કે ફોન નંબર ભૂલથી કે જાણી જોઈને ઘણી એપ્લિકેશન્સમાં દાખલ કરવામાં આવ્યો હોઈ શકે, અને કેટલાક સંદેશાઓ ફિશિંગ હોઈ શકે. વિવિધ એપ્લિકેશન્સના OTP સંદેશાઓ પોતે જ સંકલિત હુમલો સાબિત કરતા નથી. દરેક નામવાળી સેવા સીધી તપાસો, તમે તે એકાઉન્ટ્સમાં ફરીથી વાપરો છો તે પાસવર્ડ બદલો, અને જ્યાં ઉપલબ્ધ હોય ત્યાં વધુ મજબૂત સાઇન-ઇન સુરક્ષા ચાલુ કરો.
શું હું અનિચ્છનીય ચકાસણી કોડ ટેક્સ્ટને બ્લોક કરી શકું?
તમે પ્રેષકને બ્લોક કરી શકો છો અથવા તમારા ફોનના સ્પામ ફિલ્ટરિંગનો ઉપયોગ કરી શકો છો, અને FTC સ્પામ ટેક્સ્ટને 7726 (SPAM) પર ફોરવર્ડ કરવાનું સૂચન કરે છે. જો કે, વાસ્તવિક સેવાનો નંબર બ્લોક કરવાથી તમને પછીથી જરૂરી કોડ્સ બંધ થઈ શકે છે. જો ટેક્સ્ટ તમે વાપરો છો તે સેવામાંથી આવે છે, તો તે એકાઉન્ટ સુરક્ષિત કરો અને તેના બદલે તેની સપોર્ટ ટીમનો સંપર્ક કરો.
મેં વિનંતી ન કરી હોય તેવા પાસવર્ડ રીસેટ ઇમેઇલ સાથે મારે શું કરવું જોઈએ?
મંજૂરી ન મળેલો રીસેટ સંદેશ સામાન્ય રીતે એ દર્શાવે છે કે રીસેટની વિનંતી કરવામાં આવી હતી, પણ તે પૂર્ણ થયો નથી. તેની લિંકનો ઉપયોગ કરશો નહીં. તમારો પાસવર્ડ અને પુનઃપ્રાપ્તિ વિગતો અપરિવર્તિત છે તેની ખાતરી કરવા માટે સેવા સીધી ખોલો, ખાસ કરીને જો સંદેશમાં કહેવામાં આવ્યું હોય કે ફેરફાર પહેલેથી જ કરવામાં આવ્યો છે.
દરેક કિસ્સાને આવરી લેતો નિયમ
સંદેશનું કારણ ગમે તે હોય, તમે વિનંતી ન કરી હોય તેવો કોડ શેર કરશો નહીં અથવા તેનો ઉપયોગ કરશો નહીં. તેની સત્તાવાર એપ્લિકેશન અથવા સાઇટ દ્વારા નામ દર્શાવેલું એકાઉન્ટ તપાસો. જો કોડ વારંવાર આવતા રહે, તમને અજાણી પ્રવૃત્તિ દેખાય, તમે કોડ શેર કર્યો હોય, અથવા તમે શરૂ ન કરેલી પ્રોમ્પ્ટને મંજૂરી આપી હોય, તો તેને તાત્કાલિક સુરક્ષિત કરો. જો તમારી સમસ્યા ઊલટી હોય, એટલે કે તમે વિનંતી કરેલો કોડ ક્યારેય દેખાતો ન હોય, તો જુઓ શા માટે ઓટીપી કોડ્સ પહોંચવામાં નિષ્ફળ જાય.

Priya Nair focuses on email deliverability and one-time-password (OTP) flows. She tests how verification codes from Google, Apple, social and crypto platforms land in disposable inboxes, and documents what improves OTP reliability on temp mail.