ક્રિપ્ટો એક્સચેન્જ અને વૉલેટ માટે અસ્થાયી ઇમેઇલ: ક્યારે સલામત અને ક્યારે જાળ
ક્રિપ્ટોમાં, તમારું ઇમેઇલ સરનામું માત્ર લૉગિન માટે નથી — તે પાસવર્ડ રીસેટ, OTP કોડ, ઉપાડની પુષ્ટિ અને KYC ઓળખ લિંક્સ માટેની માસ્ટર કી છે. ખોટા ઇમેઇલ સરનામાંનો ઉપયોગ કરવાથી તમે ભંડોળની ઍક્સેસ કાયમ માટે ગુમાવી શકો છો. આ માર્ગદર્શિકા સ્પષ્ટ રીતે સમજાવે છે કે એક્સચેન્જ, એરડ્રૉપ અને DeFi ટૂલ્સ પર અસ્થાયી ઇમેઇલ તમારી ગોપનીયતાનું રક્ષણ ક્યારે કરે છે — અને ક્યારે તે ધીમે ધીમે એવી નિષ્ફળતાની એકમાત્ર કડી બની જાય છે જેને કોઈ સપોર્ટ ટીમ ઠીક કરી શકતી નથી. તમે ઉપયોગ કરતા દરેક ક્રિપ્ટો પ્લેટફોર્મ માટે યોગ્ય ઇમેઇલ પ્રકાર (કાયમી, ફરીથી વાપરી શકાય તેવું અસ્થાયી ઇમેઇલ અથવા એકવાર ઉપયોગનું ઇમેઇલ) પસંદ કરવા માટે તમને સ્પષ્ટ જોખમ માળખું મળશે.
ઝડપી ઍક્સેસ
ટૂંકો જવાબ: ક્રિપ્ટોની પરિઘીય સેવાઓ—ન્યૂઝલેટર્સ, એરડ્રોપ્સ, વેઇટલિસ્ટ્સ અને ટેસ્ટનેટ ટૂલ્સ—માટે કામચલાઉ ઇમેઇલ યોગ્ય છે, પરંતુ પૈસા રાખતી કોઈપણ વસ્તુ માટે તે ખરાબ વિચાર છે. KYC કરેલા એક્સચેન્જ અથવા કસ્ટોડિયલ વોલેટમાં તમારું ઇમેઇલ પાસવર્ડ રીસેટ, ઉપાડની પુષ્ટિ અને એકાઉન્ટ પુનઃપ્રાપ્તિની માસ્ટર કી છે. જો ઇનબૉક્સ ગુમાવવાથી તમે ભંડોળ અથવા ઓળખ ચકાસણીથી વંચિત થઈ શકો, તો તમારા નિયંત્રણ હેઠળનું કાયમી સરનામું વાપરો—એવું નિકાલજોગ સરનામું નહીં, જે જાણ પણ ન પડે તેમ અદૃશ્ય થઈ શકે.
જો તમે નિકાલજોગ ઇનબૉક્સ માટે નવા હો, તો અસ્થાયી ઇમેઇલ કેવી રીતે કાર્ય કરે છે તેની ના ઓવરવ્યૂથી શરૂઆત કરો, પછી પાછા આવીને તે વર્તણૂકો તમારા ક્રિપ્ટો સ્ટેક પર લાગુ કરો.
ટીએલ; ડી.આર.
- તમારા ઇમેઇલ સરનામાંને એક્સચેન્જ અને કસ્ટોડિયલ વોલેટ્સ માટે માસ્ટર પુનઃપ્રાપ્તિ કી માનો; તેને ગુમાવવાનો અર્થ ભંડોળ ગુમાવવું હોઈ શકે છે.
- ન્યૂઝલેટર્સ, ટેસ્ટનેટ ટૂલ્સ, સંશોધન ડેશબોર્ડ્સ અને અવ્યવસ્થિત એરડ્રોપ્સ જેવા ઓછા જોખમવાળા ક્રિપ્ટો ઉપયોગ માટે કામચલાઉ ઇમેઇલ યોગ્ય છે.
- KYC કરેલા એક્સચેન્જો, મુખ્ય વોલેટ્સ, ટેક્સ ડેશબોર્ડ્સ અથવા વર્ષો પછી પણ કાર્યરત રહેવું જરૂરી હોય તેવી કોઈપણ વસ્તુ માટે અલ્પજીવી કામચલાઉ ઇમેઇલ સરનામાંનો ક્યારેય ઉપયોગ કરશો નહીં.
- ફરીથી વાપરી શકાય તેવા, tokenથી સુરક્ષિત ઇનબૉક્સ મધ્યમ જોખમવાળા ટૂલ્સ માટે ત્યારે જ ઉપયોગી છે જ્યારે તમે access token સાચવો અને સ્વીકારો કે લગભગ 24 કલાક પછી સંદેશાઓ આપમેળે સમાપ્ત થઈ જાય છે.
- OTP ડિલિવરી ચોક્કસ સરનામાં, પ્લેટફોર્મની પોતાની નીતિ અને ઇનબૉક્સના સમય પર આધારિત છે—વારંવાર resend કરવાથી કે ડોમેન્સ બદલતા રહેવાથી નહીં.
- ત્રણ સ્તરનું સેટઅપ બનાવો: કાયમી “વૉલ્ટ” ઇમેઇલ, પ્રયોગો માટે ફરીથી વાપરી શકાય તેવું કામચલાઉ ઇમેઇલ અને સંપૂર્ણપણે નિકાલજોગ ઉપયોગ માટે burner ઇમેઇલ્સ.
ક્રિપ્ટોમાં ઇમેઇલના જોખમને સમજો
તમે ઉપયોગ કરો છો તે લગભગ દરેક ક્રિપ્ટો પ્લેટફોર્મ પર તમારું ઇમેઇલ સરનામું લૉગિન, ઉપાડ અને સપોર્ટ સંબંધિત નિર્ણયોને શાંતિથી જોડે છે.
મૂળ પુનઃપ્રાપ્તિ કી તરીકે ઇમેઇલ
સેન્ટ્રલાઇઝ્ડ એક્સચેન્જો અને કસ્ટોડિયલ વોલેટ્સમાં તમારું ઇમેઇલ સાઇન-અપ સ્ક્રીન પર ટાઇપ કરેલું માત્ર એક ક્ષેત્ર નથી. ત્યાં:
- સાઇન-અપની પુષ્ટિઓ અને સક્રિયકરણ લિંક્સ મોકલવામાં આવે છે.
- પાસવર્ડ રીસેટ લિંક્સ અને ઉપકરણની મંજૂરી માટેના પ્રોમ્પ્ટ્સ આવે છે.
- ઉપાડની પુષ્ટિઓ અને અસામાન્ય પ્રવૃત્તિ અંગેની ચેતવણીઓ મોકલવામાં આવે છે.
- સપોર્ટ એજન્ટો ચકાસે છે કે તમને હજી પણ એકાઉન્ટની સંપર્ક ચેનલનો ઍક્સેસ છે કે નહીં.
જો તે મેઇલબૉક્સ અદૃશ્ય થઈ જાય, ભૂંસી નાખવામાં આવે અથવા ક્યારેય સંપૂર્ણપણે તમારા નિયંત્રણ હેઠળ ન હોય, તો આ દરેક પ્રક્રિયા જોખમભરી બની જાય છે. પ્લેટફોર્મ ઓળખ દસ્તાવેજો દ્વારા મેન્યુઅલ પુનઃપ્રાપ્તિની મંજૂરી આપતું હોય ત્યારે પણ પ્રક્રિયા ધીમી, તણાવપૂર્ણ અને અનિશ્ચિત હોઈ શકે છે.
ઇમેઇલ નિષ્ફળ જાય ત્યારે ખરેખર શું ખોરવાય છે?
જ્યારે તમે અસ્થિર ઇમેઇલ સાથે ઊંચી કિંમતવાળા ક્રિપ્ટો એકાઉન્ટ્સ જોડો છો, ત્યારે ઘણી સમસ્યાઓ ઊભી થઈ શકે છે:
- તમે નવા ઉપકરણો અથવા સ્થળોની પુષ્ટિ કરી શકતા નથી, તેથી લૉગિન પ્રયાસો નિષ્ફળ થતા રહે છે.
- પાસવર્ડ રીસેટ લિંક્સ એવા ઇનબૉક્સમાં આવે છે જેને તમે હવે ઍક્સેસ કરી શકતા નથી.
- બળજબરીથી કરાયેલા રીસેટ્સ અથવા શંકાસ્પદ ઉપાડ અંગેની સુરક્ષા ચેતવણીઓ તમારા સુધી ક્યારેય પહોંચતી નથી.
- સપોર્ટને અસ્થાયી સંપર્ક માહિતી દેખાય છે અને તે તમારા કેસને વધુ જોખમવાળો માને છે.
વ્યવહારુ નિયમ સરળ છે: જો કોઈ એકાઉન્ટ વર્ષો સુધી નોંધપાત્ર નાણાં રાખી શકે, તો તેનું પુનઃપ્રાપ્તિ ઇમેઇલ સામાન્ય, સ્થિર અને સંપૂર્ણપણે તમારા નિયંત્રણ હેઠળનું હોવું જોઈએ.
કામચલાઉ ઇમેઇલ કેવી રીતે અલગ રીતે કાર્ય કરે છે
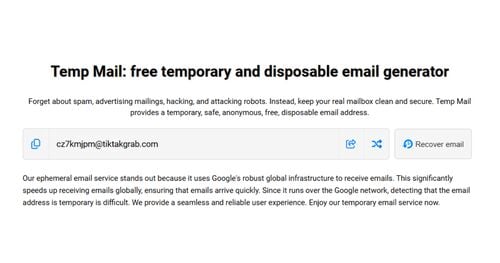
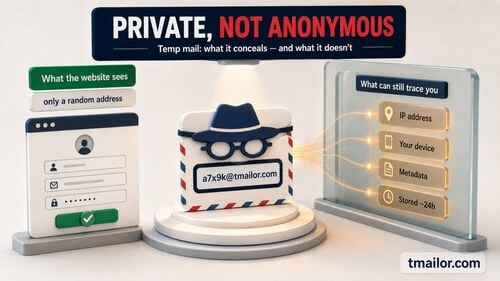
કામચલાઉ ઇમેઇલ સેવાઓ ટૂંકા ગાળાની અથવા અર્ધ-અનામી ઓળખ માટે બનાવવામાં આવી છે. કેટલાક સરનામાં સંપૂર્ણપણે એક વખત વાપરીને ફેંકી દેવાના હોય છે. અન્ય, જેમ કે tmailor.com પરનું ફરીથી વાપરી શકાય તેવું મોડેલ, તમને access token વડે પછીથી એ જ ઇનબૉક્સ ફરી ખોલવા દે છે—પરંતુ ધ્યાનમાં રાખો કે તે token શું છે: પુનઃપ્રાપ્તિ કી, પાસવર્ડ કે તાળું નહીં. તે તમને ચલાવવા દે છે તમે સરનામાં પર પાછા જઈ શકાય છે; તે અન્ય કોઈને બહાર રાખતું નથી, અને જો તમે તેને ગુમાવી દો, તો કોઈ તેને તમારા માટે પુનઃસ્થાપિત કરી શકશે નહીં. ક્રિપ્ટો માટે બે અન્ય મર્યાદાઓ પણ મહત્વની છે: સંદેશ ફક્ત આશરે 24 કલાક સુધી જ દેખાય છે, અને આવનારા જોડાણો દૂર કરી દેવામાં આવે છે, તેથી આ સરનામાં પર ઇમેઇલ કરાયેલ સ્ટેટમેન્ટ અથવા દસ્તાવેજ ક્યારેય તમારા સુધી પહોંચશે નહીં. આમાંથી કોઈપણ વિશેષતા નિકાલજોગ ઇનબૉક્સને એવી બાબત માટે અયોગ્ય બનાવે છે જેને સાઇન-અપ પછી લાંબા સમય સુધી વિવાદ, ટેક્સ ઑડિટ અથવા મેન્યુઅલ પુનઃપ્રાપ્તિની જરૂર પડી શકે.
ઇમેઇલના પ્રકારને જોખમ સાથે મેળવો
દરેક ક્રિપ્ટો સંપર્કબિંદુને સમાન સ્તરની સુરક્ષાની જરૂર નથી — જે દાવ પર છે તેના આધારે તમારી ઇમેઇલ વ્યૂહરચના નક્કી કરો.
ઇમેઇલના ત્રણ મૂળભૂત પ્રકારો
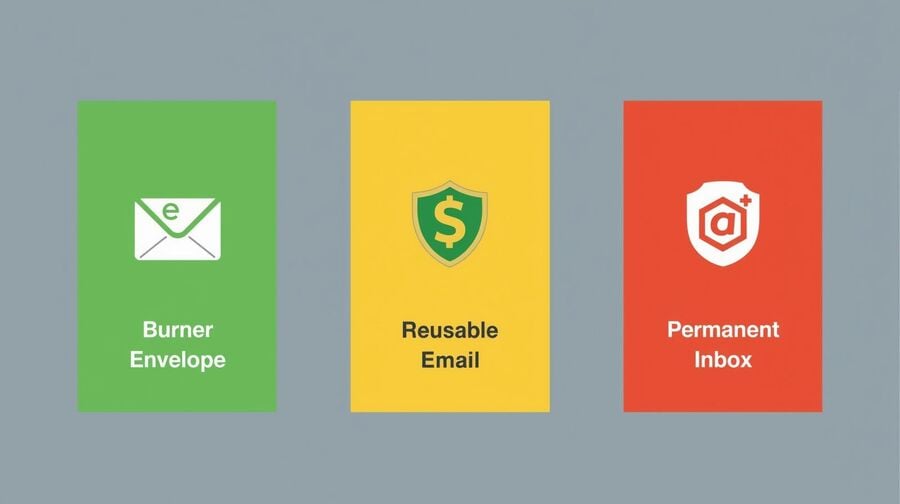
વ્યવહારુ આયોજન માટે, ત્રણ વ્યાપક શ્રેણીઓ વિશે વિચારો:
- કાયમી ઇમેઇલ: લાંબા ગાળાનું ઇનબૉક્સ, Gmail, Outlook અથવા તમારા પોતાના ડોમેન પર, મજબૂત 2FAથી સુરક્ષિત.
- ફરીથી વાપરી શકાય તેવું નિકાલજોગ ઇમેઇલ: ટોકનનો ઉપયોગ કરીને જેને તમે પછીથી ફરી ખોલી શકો એવું જનરેટ કરાયેલ સરનામું, જેમ કે ટેમ્પ મેઇલ સરનામાંનો ફરીથી ઉપયોગ કરો પર વર્ણવેલ મોડેલ.
- ટૂંકા સમય માટેનું નિકાલજોગ ઇમેઇલ: ક્લાસિક "બર્નર" સરનામાં, જે એક વાર વાપરીને પછી ભૂલી જવા માટે હોય છે.
મૂલ્યવાન ખાતાઓ માટે કાયમી ઇમેઇલ
તમારા ક્રિપ્ટો સેટઅપના સર્વોચ્ચ જોખમવાળા ખાતાઓ માટે કાયમી ઇમેઇલ જ એકમાત્ર સમજદાર પસંદગી છે:
- KYC કરાયેલા સ્પૉટ અને ડેરિવેટિવ્ઝ એક્સચેન્જો, જે બેંક કાર્ડ અથવા વાયર ટ્રાન્સફર સાથે જોડાયેલા હોય.
- કસ્ટોડિયલ વૉલેટ અને CeFi પ્લેટફૉર્મ, જે તમારી કીઝ અથવા બૅલન્સ પોતાના કબજામાં રાખે છે.
- લાંબા ગાળાની કામગીરી અને અહેવાલો પર નજર રાખતાં પોર્ટફોલિયો અને ટેક્સ ટૂલ્સ.
આ ખાતાઓને બેંકિંગ સંબંધો સમાન ગણવા જોઈએ. તેમને એવું ઇમેઇલ સરનામું જોઈએ જે પાંચ કે દસ વર્ષ પછી પણ અસ્તિત્વમાં હોય, નહીં કે એવી નિકાલજોગ ઓળખ જે શાંતિથી અદૃશ્ય થઈ શકે.
મધ્યમ જોખમવાળા સાધનો માટે ફરીથી વાપરી શકાય તેવા નિકાલજોગ ઇનબૉક્સ
ફરીથી વાપરી શકાય તેવા નિકાલજોગ ઇનબૉક્સ એવા મધ્યમ જોખમવાળા પ્લૅટફૉર્મ માટે યોગ્ય છે, જ્યાં તમે તમારી મુખ્ય ઓળખથી અલગ રહેવા માગો છો, પરંતુ પછીથી ફરી ઍક્સેસની જરૂર પડી શકે:
- ટ્રેડિંગ ઍનલિટિક્સ, સંશોધન ડૅશબોર્ડ અને માર્કેટ-ડેટા ટૂલ્સ.
- તમે પરીક્ષણ કરી રહેલા બૉટ, ચેતવણી અને ઑટોમેશન સર્વિસિસ.
- તમારા નાણાં સીધા રાખતાં ન હોય તેવા શિક્ષણ પોર્ટલ અને સમુદાયો.
અહીં, જ્યાં સુધી તમે Access Tokenને પાસવર્ડ મેનેજરમાં સાચવો અને કયા સાધનો આ ઇનબૉક્સ પર આધારિત છે તેની નોંધ રાખો, ત્યાં સુધી સરનામું અર્ધ-નિકાલજોગ છે તે સ્વીકારી શકાય.
માત્ર એક વાર ઉપયોગ માટેના બર્નર ઇનબૉક્સ
ટૂંકા સમય માટેના ઇનબૉક્સ એવા સાઇન-અપ માટે આદર્શ છે, જેને તમે ખરેખર ફરીથી ઉપયોગમાં લેવાના નથી:
- આક્રમક માર્કેટિંગ ધરાવતા ઓછા મૂલ્યના એરડ્રૉપ અને ગિવઅવે ફૉર્મ.
- સ્પૅમ જેવા લાગતા પ્રમોશનલ વ્હીલ, સ્પર્ધાઓ અને સાઇન-અપ અવરોધો.
- ટેસ્ટનેટ ટૂલ્સ, જેમાં તમે માત્ર નકલી એસેટ્સ સાથે પ્રયોગ કરી રહ્યા છો.
આ કિસ્સાઓમાં, જો ઇમેઇલ પછીથી અદૃશ્ય થઈ જાય, તો તમે કંઈ મહત્વપૂર્ણ ગુમાવ્યું નથી—માત્ર થોડો માર્કેટિંગ કચરો અને એક વખત મળતા લાભો.
કામચલાઉ ઇમેઇલ ક્યારે સ્વીકાર્ય છે
તમારા પોર્ટફોલિયોના મુખ્ય હિસ્સાને સુરક્ષિત કરવા કરતાં, સ્પામ, પ્રયોગો અને ઓછા જોખમવાળા સાઇન-અપ્સને સંભાળવા માટે નિકાલજોગ સરનામાંનો ઉપયોગ કરો.
ન્યૂઝલેટર્સ, ચેતવણીઓ અને માર્કેટિંગ ફનલ્સ
ઘણા એક્સચેન્જો, શૈક્ષણિક સેવા આપનારાઓ અને એનાલિટિક્સ વિક્રેતાઓ વારંવાર અપડેટ્સ મોકલવાનું પસંદ કરે છે. આ ધસારો તમારા પ્રાથમિક ઇનબૉક્સમાં જવા દેવાને બદલે, તમે તેમને કામચલાઉ ઇમેઇલ પર મોકલી શકો છો:
- ટ્રેડિંગ સમુદાયોના શૈક્ષણિક ન્યૂઝલેટર્સ.
- સંશોધન સાધનોના પ્રોડક્ટ લોન્ચ અને "આલ્ફા" અપડેટ્સ.
- તમે માત્ર અજમાવી રહ્યા છો તેવા એક્સચેન્જોના માર્કેટિંગ સંદેશા-ક્રમો.
આ તમારા વધુ સંવેદનશીલ એકાઉન્ટ્સથી ફિશિંગ પ્રયાસો અને યાદીઓ વેચવાની પ્રવૃત્તિઓને સુરક્ષિત અંતરે રાખે છે. ઇ-કૉમર્સમાં પણ આવી જ પદ્ધતિ વપરાય છે, જ્યાં વપરાશકર્તાઓ ચેકઆઉટ સંબંધિત સ્પામને ગંભીર નાણાકીય સંદેશાવ્યવહારથી અલગ રાખે છે. આ જ ખ્યાલ ઇ-કોમર્સ ગોપનીયતા પ્લેબુકમાં સમજાવવામાં આવ્યો છે.
એરડ્રોપ્સ, વેઇટલિસ્ટ્સ અને સટ્ટાકીય સાઇન-અપ્સ
એરડ્રોપ પેજ, સટ્ટાકીય ટોકન પ્રોજેક્ટ્સ અને હાઇપથી ભરેલી વેઇટલિસ્ટ્સ ઘણીવાર લાંબા ગાળાનો વિશ્વાસ ઊભો કરવા કરતાં સંપર્કોની યાદી બનાવવાને પ્રાધાન્ય આપે છે. અહીં કામચલાઉ ઇમેઇલનો ઉપયોગ કરવાથી:
- તમારો વાસ્તવિક ઇનબૉક્સ સતત આવતી જાહેરાતોથી સુરક્ષિત રહે છે.
- નબળા સાબિત થતા પ્રોજેક્ટ્સથી દૂર થવું સરળ બને છે.
- ઓછી ગુણવત્તાવાળા પ્રોજેક્ટ્સને તમારી મુખ્ય ઓળખ સાથે જોડવાનું ટાળવામાં મદદ મળે છે.
જો મૂલ્ય ઓછું હોય અને UX અવિશ્વસનીય લાગે, તો નિકાલજોગ ઇનબૉક્સ સામાન્ય રીતે વધુ સુરક્ષિત વિકલ્પ હોય છે.
ટેસ્ટનેટ સાધનો અને સેન્ડબોક્સિસ
ટેસ્ટનેટ વાતાવરણમાં તમારી મુખ્ય સંપત્તિ ટોકન્સ નહીં, પરંતુ તમારો સમય અને તમારું શીખવું છે. જો ડેમો એક્સચેન્જ અથવા પ્રાયોગિક ડેશબોર્ડ ક્યારેય વાસ્તવિક નાણાંને સ્પર્શતું ન હોય, તો તેને કામચલાઉ સરનામાં સાથે જોડવું યોગ્ય છે—જ્યાં સુધી તમે પછીથી તે એકાઉન્ટને લાંબા ગાળાની સંપત્તિ તરીકે ન ગણો.
કામચલાઉ ઇમેઇલ ક્યારે જોખમી બને છે
વાસ્તવિક નાણાં, KYC અથવા લાંબા ગાળાના વિશ્વાસનો સમાવેશ થાય ત્યારથી જ, નિકાલજોગ ઇનબૉક્સ સુરક્ષિત ઢાલમાંથી છુપાયેલી જવાબદારીમાં ફેરવાઈ જાય છે.
KYC પ્લેટફોર્મ્સ અને ફિયાટ બ્રિજિસ
KYC પૂર્ણ કરેલા એક્સચેન્જો અને ફિયાટ ઑન-રૅમ્પ્સ બેંકો જેવા નાણાકીય નિયમો હેઠળ કાર્ય કરે છે. તેઓ અનુપાલનના લૉગ્સ જાળવે છે, જેમાં ઇમેઇલ સરનામાંઓને ઓળખ દસ્તાવેજો અને વ્યવહારના ઇતિહાસ સાથે જોડવામાં આવે છે. અહીં નિકાલજોગ ઇનબૉક્સનો ઉપયોગ કરવાથી:
- વધારાની ડ્યુ-ડિલિજન્સ સમીક્ષાઓ અને મેન્યુઅલ તપાસો જટિલ બની શકે છે.
- એકાઉન્ટની લાંબા ગાળાની સતત માલિકી સાબિત કરવી મુશ્કેલ બની શકે છે.
- તમારા કેસને શંકાસ્પદ ગણવાની સંભાવના વધી શકે છે.
- જો પ્લેટફોર્મ પછીથી કોઈ નિવેદન અથવા ચકાસણી દસ્તાવેજને ફાઇલ તરીકે ઇમેઇલ કરે છે તો પુન recoveryપ્રાપ્તિ અથવા સપોર્ટ ફ્લોને સંપૂર્ણપણે તોડી નાખો - કારણ કે ટમેઇલર સરનામાં પર ઇનબાઉન્ડ જોડાણો છીનવી લેવામાં આવે છે, અને સંદેશ ફક્ત 24 કલાક માટે જ દેખાય છે.
KYCને બાયપાસ કરવા, પ્રતિબંધોથી છુપાવા અથવા પ્લેટફોર્મના નિયમો ટાળવા માટે તમારે કામચલાઉ ઇમેઇલનો ઉપયોગ કરવો જોઈએ નહીં. તે જોખમી છે અને ઘણા સંદર્ભોમાં ગેરકાયદેસર પણ છે. "સાઇન-અપ ફોર્મમાં કયું ડોમેન સ્વીકારાશે" જેવા પ્રશ્નથી આ કોઈ ગ્રે વિસ્તાર નથી: એક્સચેન્જ એકાઉન્ટમાં નાણાં હોય છે અને તે તમારી ચકાસેલી ઓળખ સાથે જોડાયેલું હોય છે, તેથી તેના માટે કાયમી સરનામું જ વાપરવું જોઈએ—વાત પૂરી.
કસ્ટોડિયલ વૉલેટ્સ અને લાંબા ગાળાના હોલ્ડિંગ્સ
કસ્ટોડિયલ વોલેટ્સ અને યીલ્ડ પ્લેટફોર્મ સમય જતાં નોંધપાત્ર મૂલ્ય એકત્રિત કરે છે. તેઓ ઘણીવાર આ માટે ઇમેઇલ પર આધાર રાખે છે:
- ઉપાડની પુષ્ટિ માટેની લિંક્સ અને સુરક્ષા સમીક્ષાઓ.
- નીતિમાં ફેરફારો અથવા ફરજિયાત સ્થળાંતર વિશેની સૂચનાઓ.
- ચેડા થયેલા ઓળખપત્રો વિશેની મહત્વપૂર્ણ સુરક્ષા ચેતવણીઓ.
આ સેવાઓને ટૂંકા ગાળાના અસ્થાયી ઇમેઇલ સાથે જોડવી એ બેંકના તિજોરીખાનાને હોટલના રૂમની ચાવી પાછળ મૂકીને પછી હોટલમાંથી ચેકઆઉટ કરવા જેવું છે.
બિન-કસ્ટોડિયલ વોલેટ્સ, જે હજી પણ ઇમેઇલનો ઉપયોગ કરે છે
બિન-કસ્ટોડિયલ વોલેટ્સમાં સીડ ફ્રેઝને કેન્દ્રસ્થાને રાખવામાં આવે છે, પરંતુ ઘણા વોલેટ્સ હજી પણ આ માટે ઇમેઇલનો ઉપયોગ કરે છે:
- એકાઉન્ટ પોર્ટલ અને ક્લાઉડ બેકઅપ.
- ડિવાઇસ લિંકિંગ અથવા બહુવિધ ડિવાઇસ વચ્ચે સિંક કરવાની સુવિધાઓ.
- મહત્વપૂર્ણ સુરક્ષા અપડેટ્સ વિશે વિક્રેતાનો સંદેશાવ્યવહાર.
તમારા ભંડોળનો આધાર તકનીકી રીતે સીડ પર હોય તો પણ, નિકાલજોગ ઇનબૉક્સનો ઉપયોગ કરીને આસપાસની સુરક્ષા સૂચનાઓને નબળી પાડવાનો ત્યાગ ભાગ્યે જ યોગ્ય છે.
વધુ સુરક્ષિત ક્રિપ્ટો ઇનબૉક્સ બનાવો
વિચારીને રચાયેલ ઇમેઇલ વ્યવસ્થા તમને એકાઉન્ટ્સ પુનઃપ્રાપ્ત કરવાની ક્ષમતા સાથે સમાધાન કર્યા વિના અસ્થાયી ઇમેઇલ સરનામાંઓના લાભો માણવા દે છે.
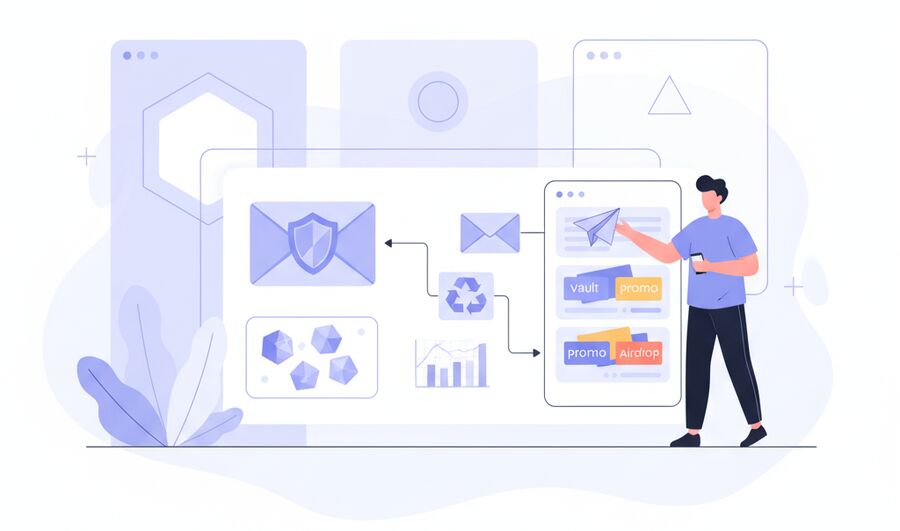
તમારા પ્લેટફોર્મને જોખમના આધારે ગોઠવો.
તમે ઉપયોગ કરો છો તેવી તમામ ક્રિપ્ટો-સંબંધિત સેવાઓની યાદી બનાવીને શરૂઆત કરો: એક્સચેન્જ, વોલેટ, પોર્ટફોલિયો ટ્રેકર્સ, બૉટ્સ, ચેતવણી સાધનો અને શિક્ષણ પ્લેટફોર્મ. દરેક માટે, તમારી જાતને ત્રણ પ્રશ્નો પૂછો:
- શું આ પ્લેટફોર્મ મારા ભંડોળને ખસેડી અથવા સ્થગિત કરી શકે છે?
- શું તે સરકારી ID અથવા ટેક્સ રિપોર્ટિંગ સાથે જોડાયેલું છે?
- ઍક્સેસ ગુમાવવાથી કોઈ નોંધપાત્ર નાણાકીય અથવા કાનૂની સમસ્યા ઊભી થશે?
આમાંથી કોઈપણ પ્રશ્નનો જવાબ "હા" હોય તેવા એકાઉન્ટ્સ માટે કાયમી અને સારી રીતે સુરક્ષિત ઇમેઇલ સરનામાંનો ઉપયોગ કરવો જોઈએ. મધ્યમ જોખમવાળા સાધનોને ફરીથી વાપરી શકાય તેવા અસ્થાયી ઇનબૉક્સમાં ખસેડી શકાય છે. માત્ર ખરેખર ઓછા જોખમવાળા સાઇન-અપ્સ માટે જ ટૂંકા ગાળાના અસ્થાયી ઇનબૉક્સનો ઉપયોગ કરવો જોઈએ.
જ્યાં સતત ઍક્સેસ મહત્વપૂર્ણ હોય ત્યાં ફરીથી વાપરી શકાય તેવા અસ્થાયી ઇમેઇલ સરનામાંઓનો ઉપયોગ કરો.
જ્યારે તમને ગોપનીયતા અને સતત ઍક્સેસ વચ્ચે સંતુલનની જરૂર હોય ત્યારે ફરીથી વાપરી શકાય તેવા અસ્થાયી ઇનબૉક્સ ખૂબ ઉપયોગી સાબિત થાય છે. એક વખત ઉપયોગમાં લેવાતા મેઇલબૉક્સને બદલે, તમને એવું સરનામું મળે છે જેને તમે token વડે ફરીથી ખોલી શકો છો. તેથી તેઓ આ માટે આદર્શ છે:
- ક્રિપ્ટો એનાલિટિક્સ અને સંશોધન સેવાઓ.
- મર્યાદિત પરંતુ વાસ્તવિક મૂલ્ય ધરાવતા પ્રારંભિક તબક્કાના સાધનો.
- ગૌણ સમુદાય અથવા શિક્ષણ એકાઉન્ટ્સ.
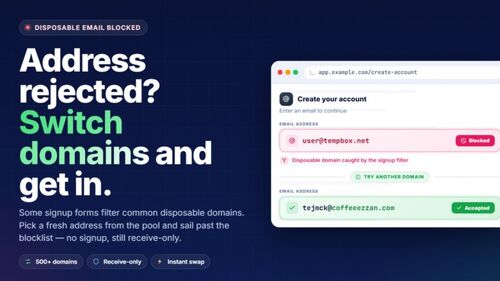
અહીં એક મહત્વપૂર્ણ કાર્યપદ્ધતિ સમજવી યોગ્ય છે: રેન્ડમ સરનામું ઇરાદાપૂર્વક અપ્રકાશિત રાખવામાં આવેલા ડોમેન્સના વિશાળ સમૂહમાંથી પસંદ થાય છે, જ્યારે કસ્ટમ-નામ વિકલ્પ માત્ર નાના, જાહેર સમૂહને જ દર્શાવે છે. તમે ટેમ્પ મેઇલ ડોમેન પૂલ વિશે વિશે વધુ વાંચી શકો છો. એક ડોમેનમાં ડિલિવરીની સમસ્યા હોય ત્યારે આ વિવિધતા ઉપયોગી છે — પરંતુ જે પ્લેટફોર્મે નક્કી કર્યું હોય કે તે નિકાલજોગ ઇમેઇલ સ્વીકારતું નથી, તેની પકડમાંથી છટકવાનું આ સાધન નથી. કોઈ સેવા અસ્થાયી ઇમેઇલને સ્પષ્ટપણે મંજૂરી આપતી ન હોય, તો ઉકેલ કાયમી સરનામું છે, બીજું ડોમેન નહીં.
OTPની વિશ્વસનીયતા માટે ઇન્ફ્રાસ્ટ્રક્ચર પર આધાર રાખો.
OTP કોડ્સ અને લૉગિન લિંક્સ ડિલિવરીમાં વિલંબ અને બ્લૉકિંગ પ્રત્યે અત્યંત સંવેદનશીલ હોય છે. અહીં ઇન્ફ્રાસ્ટ્રક્ચર મહત્વપૂર્ણ છે. જ્યારે અસ્થાયી ઇમેઇલ પ્રદાતા વિશ્વસનીય ઇનબાઉન્ડ સર્વર્સ અને વૈશ્વિક CDNનો ઉપયોગ કરે છે, ત્યારે સમયસર કોડ્સ પ્રાપ્ત થવાની તમારી શક્યતા નોંધપાત્ર રીતે વધી જાય છે. જો તમે તકનીકી પાસાં વિશે વધુ ઊંડાણપૂર્વક જાણવા માંગતા હો, તો જુઓ:
સારું ઇન્ફ્રાસ્ટ્રક્ચર દરેક OTP સમસ્યાને દૂર કરતું નથી, પરંતુ નબળી સેવાઓને સતાવતી ઘણી અચાનક અને શોધવામાં મુશ્કેલ નિષ્ફળતાઓને દૂર કરે છે.
OTP અને ઇમેઇલ ડિલિવરીની સમસ્યાઓનું નિવારણ કરો
એક્સચેન્જને દોષ આપતા પહેલાં, મૂળભૂત બાબતો તપાસો: સરનામું સાચું છે કે નહીં, ફરીથી મોકલવાની શિસ્ત, ડોમેનની પસંદગી અને સત્રનો સમય.
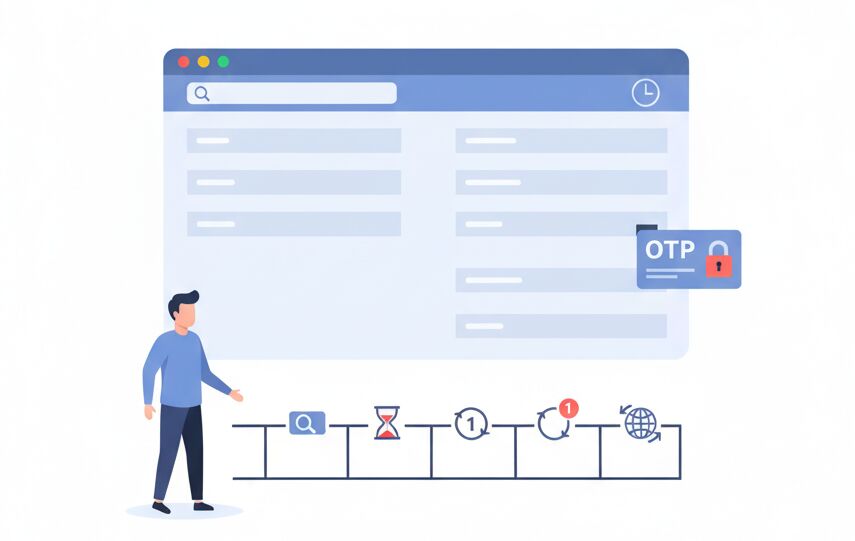
જ્યારે OTP ઇમેઇલ ન આવે
જો તમે અસ્થાયી ઇમેઇલનો ઉપયોગ કરો છો અને OTP આવતો દેખાતો નથી, તો આ સરળ ક્રમ અનુસરો:
- તમે પ્લેટફોર્મને આપેલું ચોક્કસ સરનામું અને ડોમેન ફરી ચકાસો.
- "કોડ મોકલો" અથવા "લૉગિન લિંક" પર ક્લિક કરતાં પહેલાં ઇનબૉક્સ ખોલો—અહીં સ્પામ ફોલ્ડર નથી, તેથી દેખાતી યાદી જ પહોંચેલા તમામ સંદેશાઓ છે.
- બીજા કોડની વિનંતી કરતાં પહેલાં ઓછામાં ઓછા 60–120 સેકન્ડ રાહ જુઓ.
- એક કે બે વાર ફરીથી મોકલો, પછી કંઈ દેખાય નહીં તો અટકી જાઓ.
- જો સમસ્યા માત્ર એક ડોમેન સુધી મર્યાદિત લાગે અને પ્લેટફોર્મે નિકાલજોગ ઇમેઇલ પર સ્પષ્ટ પ્રતિબંધ મૂક્યો ન હોય, તો એક નવું રેન્ડમ સરનામું અજમાવો. જો સેવા ખુલ્લેઆમ અસ્થાયી ઇમેઇલ નકારે, તો અહીં જ અટકી જાઓ અને તમારા નિયંત્રણમાં હોય તેવો કાયમી ઇમેઇલ વાપરો.
OTP કોડ કેમ આવે છે અથવા કેમ નિષ્ફળ જાય છે તેની સંપૂર્ણ સમજ માટે, ટેમ્પ મેઇલ સાથે ઓટીપી ચકાસણી વાંચવું યોગ્ય રહેશે.
એક ડોમેનની ખામી માટે એક ફરી પ્રયાસ, વારંવાર મોકલવા કરતાં સારું
બે મિનિટમાં એક જ સરનામા પર પાંચ કોડની વિનંતી કરવાથી રેટ મર્યાદા લાગુ થઈ શકે છે અને એક કોડ મોકલીને રાહ જોવા કરતાં વધુ શંકાસ્પદ લાગી શકે છે. જો પ્લેટફોર્મ નિકાલજોગ ઇમેઇલ સ્વીકારતું હોય, પરંતુ એક ડોમેનમાં વિલંબ જણાતો હોય, તો એક નવું રેન્ડમ સરનામું અજમાવવું યોગ્ય છે. જોકે સીમા સ્પષ્ટ રાખો: આ ડિલિવરીની નાની ખામી માટે છે, અસ્થાયી ઇમેઇલ સ્વીકારવાનો ઇનકાર કરનારી સેવાને બાયપાસ કરવા માટે નહીં.
તે પ્લેટફોર્મ માટે અસ્થાયી ઇમેઇલ સરનામાં ક્યારે છોડી દેવા તે જાણો.
ધીરજની પણ મર્યાદા હોય છે. જો તમે ફરીથી મોકલવાની પ્રક્રિયા કાળજીપૂર્વક અજમાવી હોય, એક નવું સરનામું અજમાવ્યું હોય અને પ્લેટફોર્મ હજી પણ અસ્થાયી ઇનબૉક્સમાં OTP ન મોકલે, તો આ જવાબ સમજો: તે નિકાલજોગ ઇમેઇલ ઇચ્છતું નથી. તમે જાળવી રાખવાના હોવ તેવા કોઈપણ એકાઉન્ટ માટે—ખાસ કરીને જેમાં ભંડોળ હોય—વહેલામાં વહેલી તકે કાયમી ઇમેઇલ પર સ્વિચ કરો. અસ્થાયી ઇમેઇલ ફિલ્ટર છે, તોડફોડનું સાધન નહીં.
લાંબા ગાળાની સુરક્ષા યોજના બનાવો
તમારા ઇમેઇલ સેટઅપ માટેની એક સરળ, લેખિત યોજના તમારા ક્રિપ્ટો ઉપયોગને સુરક્ષિત રાખવાનું અને જરૂર પડે ત્યારે પુનઃપ્રાપ્ત કરવાનું સરળ બનાવે છે.
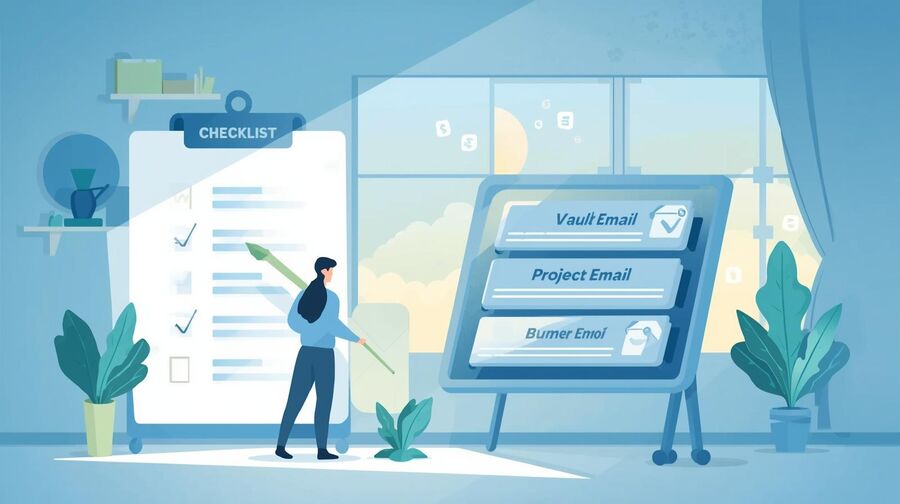
ત્રણ સ્તરનું ઇમેઇલ સેટઅપ બનાવો.
વ્યવહારુ લાંબા ગાળાનું સેટઅપ આ પ્રમાણે છે:
- સ્તર 1 – વૉલ્ટ ઇમેઇલ: KYC કરેલા એક્સચેન્જ, કસ્ટોડિયલ વૉલેટ, ટેક્સ ટૂલ્સ અને બેંકિંગ સાથે સંકળાયેલી કોઈપણ સેવા માટે એક કાયમી ઇનબૉક્સ.
- સ્તર 2 – પ્રોજેક્ટ ઇમેઇલ: એનાલિટિક્સ, બૉટ્સ, શિક્ષણ અને નવા સાધનો માટે એક અથવા વધુ ફરીથી વાપરી શકાય તેવા અસ્થાયી ઇનબૉક્સ.
- સ્તર 3 – બર્નર ઇમેઇલ: એરડ્રોપ્સ, વધુ પ્રમોશનલ સંદેશાઓ અને એક વખતના પ્રયોગો માટે ટૂંકા સમય સુધી ચાલતા અસ્થાયી ઇનબૉક્સ.
આ અભિગમ ગોપનીયતાને પ્રાથમિકતા આપતા શોપિંગ ફ્લોમાં વપરાતી અલગાવની રીત જેવો છે, જ્યાં નિકાલજોગ સરનામાં કાર્ડની વિગતો અથવા કરવેરાના રેકોર્ડને અસર કર્યા વિના અનિચ્છનીય સંદેશાઓને અલગ રાખે છે.
ટોકન્સ અને પુનઃપ્રાપ્તિ સંબંધિત માહિતી સુરક્ષિત રીતે સંગ્રહિત કરો
જો તમે ફરીથી વાપરી શકાય તેવા ટેમ્પ ઇનબૉક્સ પર આધાર રાખતા હો, તો દરેક Access Tokenને ચાવીની જેમ સાચવો:
- ટોકન્સ અને સંબંધિત સરનામાંઓને પાસવર્ડ મેનેજરમાં સાચવો.
- કયા પ્લેટફોર્મ એકાઉન્ટ્સ કયા સરનામાં પર આધારિત છે તેની નોંધ રાખો.
- સમયાંતરે તપાસો કે ટેમ્પ ઇમેઇલ પર આધારિત કોઈ સેવા હવે "મુખ્ય" બની ગઈ છે કે નહીં.
જ્યારે કોઈ પ્લેટફોર્મ પ્રાયોગિકમાંથી આવશ્યક બની જાય, ત્યારે તમારી સંપૂર્ણ ઍક્સેસ હજી ઉપલબ્ધ હોય ત્યાં સુધી તેનું સંપર્ક ઇમેઇલ ટેમ્પ સરનામાંમાંથી તમારા સુરક્ષિત ઇનબૉક્સમાં બદલી દો.
તમારી વ્યવસ્થાની નિયમિત સમીક્ષા કરો.
ક્રિપ્ટો સ્ટેક બદલાતા રહે છે. નવા સાધનો આવે છે, જૂના બંધ થઈ જાય છે અને નિયમો બદલાય છે. દર ત્રિમાસિક ગાળે થોડો સમય કાઢીને તપાસો:
- શું તમામ ઊંચી કિંમતવાળા એકાઉન્ટ્સ હજી પણ કાયમી ઇમેઇલ સાથે જોડાયેલા છે.
- શું તમે મહત્વના દરેક ફરીથી વાપરી શકાય તેવા ટેમ્પ ઇનબૉક્સને ફરીથી ખોલી શકો છો.
- હુમલાની સંભાવિત સપાટી ઘટાડવા માટે કઈ બર્નર ઓળખોને સુરક્ષિત રીતે બંધ કરી શકાય?
અસ્થાયી મેઇલ સાથે ઇકોમર્સ Ecommerce Privacy Playbookના મુખ્ય FAQમાં દર્શાવેલી સામાન્ય સુરક્ષા માર્ગદર્શિકાઓની ફરી સમીક્ષા કરવાની પણ આ સારી તક છે.
સરખામણી કોષ્ટક
| પરિસ્થિતિ / વિશેષતા | ટૂંકા સમય માટેનું ટેમ્પ ઇનબૉક્સ | ફરીથી વાપરી શકાય તેવું ટેમ્પ ઇનબૉક્સ (ટોકન આધારિત) | કાયમી વ્યક્તિગત / કાર્ય ઇમેઇલ |
|---|---|---|---|
| તમારી વાસ્તવિક ઓળખથી ગોપનીયતા | એક વખતના ઉપયોગ માટે ખૂબ ઊંચી | ઊંચી, સમય જતાં સતત ઍક્સેસ સાથે | મધ્યમ; વિશ્વાસ અને નિયમનકારી પાલન માટે સૌથી મજબૂત |
| લાંબા ગાળાના એકાઉન્ટની પુનઃપ્રાપ્તિ | ખૂબ નબળી; ઇનબૉક્સ અદૃશ્ય થઈ શકે છે | Access Token સુરક્ષિત રીતે સંગ્રહિત હોય તો સારી | મજબૂત; અનેક વર્ષો સુધી સતત ઉપયોગ માટે રચાયેલ |
| KYC કરાયેલા એક્સચેન્જ અને ફિયાટ બ્રિજ માટે યોગ્યતા | અસુરક્ષિત અને ઘણીવાર અવરોધિત | ભલામણપાત્ર નથી; નિયમનકારી પ્લેટફોર્મ્સ માટે જોખમી | ભલામણપાત્ર; નિયમનકારી પાલનની અપેક્ષાઓ સાથે સુસંગત |
| કસ્ટોડિયલ અથવા ઊંચી કિંમતવાળા વૉલેટ માટે યોગ્યતા | ખૂબ જોખમી; ટાળો | જોખમી; માત્ર નાના પ્રાયોગિક ભંડોળ માટે સ્વીકાર્ય | ભલામણ કરેલ; મૂળભૂત પસંદગી |
| ટેસ્ટનેટ સાધનો અને ડેમો માટે યોગ્ય | સારી પસંદગી | સારી પસંદગી | જરૂર કરતાં વધારે |
| સામાન્ય શ્રેષ્ઠ ઉપયોગના કિસ્સાઓ | એરડ્રોપ્સ, ઓછા મૂલ્યના પ્રમોશન અને ટેસ્ટનેટનો બિનજરૂરી કચરો | એનાલિટિક્સ ટૂલ્સ, રિસર્ચ ડેશબોર્ડ્સ અને સમુદાયો | મુખ્ય એક્સચેન્જ, ગંભીર ઉપયોગનાં વોલેટ, ટેક્સ અને રિપોર્ટિંગ |
| ઇનબોક્સ ગુમ થાય તો પરિણામ | નાના લાભો અને બિનજરૂરી એકાઉન્ટ્સ ગુમાવશો | કેટલાક સાધનોની ઍક્સેસ ગુમાવશો, પરંતુ મુખ્ય ભંડોળ નહીં | જો સમગ્ર ડિજિટલ પગેરું એક જ ઇનબોક્સ સાથે જોડાયેલું હોય તો ગંભીર પરિણામ આવી શકે |
ક્રિપ્ટો સાઇન-અપ માટે અસ્થાયી ઇમેઇલ સુરક્ષિત છે કે નહીં તે કેવી રીતે નક્કી કરવું
પગલું 1: પ્લેટફોર્મની મૂળભૂત ભૂમિકા ઓળખો
સેવા એક્સચેન્જ, વોલેટ, પોર્ટફોલિયો ટ્રેકર, બોટ, રિસર્ચ ટૂલ કે માત્ર માર્કેટિંગ ફનલ છે કે નહીં તે લખી લો. જે કંઈ ભંડોળને આપમેળે ખસેડી કે સ્થગિત કરી શકે છે, તેમાં વધુ સાવચેતી રાખવી જરૂરી છે.
પગલું 2: જોખમનું સ્તર નક્કી કરો
તમારી જાતને પૂછો કે જો બે વર્ષ પછી ઍક્સેસ ગુમાવી બેસો તો શું થશે. જો નોંધપાત્ર નાણાં ગુમાઈ શકે, ટેક્સ રેકોર્ડમાં ખલેલ પડી શકે અથવા અનુપાલનની સમસ્યાઓ ઊભી થઈ શકે, તો પ્લેટફોર્મને ઉચ્ચ જોખમવાળું ગણો. અન્યથા તેને મધ્યમ અથવા ઓછા જોખમવાળું ગણો.
પગલું 3: યોગ્ય ઇમેઇલ પ્રકાર પસંદ કરો
ઉચ્ચ જોખમવાળા પ્લેટફોર્મ માટે કાયમી ઇમેઇલ, મધ્યમ જોખમવાળા સાધનો માટે ફરીથી વાપરી શકાય તેવું અસ્થાયી ઇનબોક્સ અને ઓછા જોખમવાળા એરડ્રોપ્સ, પ્રમોશન તથા એવા પ્રયોગો માટે ટૂંકા સમયનું બર્નર વાપરો, જેની તમને પછી ખરેખર જરૂર નહીં પડે.
પગલું 4: અસ્થાયી ઇમેઇલ અંગે પ્લેટફોર્મનું વલણ તપાસો
નિયમો અને ભૂલ સંદેશાઓ તપાસો. જો પ્લેટફોર્મ ડિસ્પોઝેબલ ડોમેન્સને સ્પષ્ટપણે નકારે અથવા તમારું ઇનબોક્સ અન્યત્ર કામ કરતું હોવા છતાં OTP આવવાનું સતત નિષ્ફળ જાય, તો તેને બદલે કાયમી સરનામું વાપરવાનો સંકેત માનો.
પગલું 5: OTP અને પુનઃપ્રાપ્તિની વ્યવસ્થા ગોઠવો
કોડની વિનંતી કરતાં પહેલાં તમારું ઇનબોક્સ ખોલો, પછી એક OTP મોકલીને રાહ જુઓ. તે ન આવે તો બટન વારંવાર દબાવવાને બદલે થોડો સમય રાહ જોઈને ફરી મોકલો અને એક વાર ફરી પ્રયાસ કરવાની ટૂંકી પ્રક્રિયા અનુસરો; પ્લેટફોર્મ અસ્થાયી ઇમેઇલને સ્પષ્ટપણે નકારે તો અટકી જાઓ. કોઈપણ access token અથવા બેકઅપ કોડ તમારા પાસવર્ડ મેનેજરમાં સંગ્રહિત કરો.
પગલું 6: ભવિષ્ય માટે તમારી પસંદગી નોંધો
સુરક્ષિત નોંધમાં પ્લેટફોર્મનું નામ, વપરાશકર્તાનામ અને તમે વાપરેલો ઇમેઇલ પ્રકાર લખી રાખો. આ નાની નોંધ પછીથી સપોર્ટ સાથે વાતચીત કરવાનું સરળ બનાવે છે, ડુપ્લિકેશન ટાળે છે અને વધતા એકાઉન્ટને તમારા કાયમી ઇનબોક્સમાં સ્થાનાંતરિત કરવાનો સમય નક્કી કરવામાં મદદ કરે છે.
FAQ
શું કામચલાઉ ઇમેઇલ સાથે મુખ્ય એક્સચેન્જ એકાઉન્ટ ખોલવું સલામત છે?
સામાન્ય રીતે, ના. કોઈપણ KYC કરેલું એક્સચેન્જ અથવા ફિયાટ બ્રિજ, જેમાં સમય જતાં વાસ્તવિક નાણાં રાખવામાં આવી શકે, તેના માટે એવો કાયમી ઇનબૉક્સ વાપરવો જોઈએ જેનો સંપૂર્ણ નિયંત્રણ તમારી પાસે હોય, મજબૂત દ્વિ-પરિબળ પ્રમાણીકરણ (2FA) અને સ્પષ્ટ પુનઃપ્રાપ્તિ માર્ગ સાથે.
શું હું મારું ટ્રેડિંગ એકાઉન્ટ લાંબા ગાળા માટે ફરીથી વાપરી શકાય તેવા કામચલાઉ ઇનબૉક્સ પર રાખી શકું?
તમે રાખી શકો, પરંતુ તે સમજદારીભર્યું નથી. જો તમે ક્યારેય Access Token ગુમાવી દો અથવા પ્રદાતા ઍક્સેસની રીત બદલી નાખે, તો સુરક્ષા તપાસો પાસ કરવી અથવા તે એકાઉન્ટ પર માલિકીનું સતત પ્રમાણ આપવું મુશ્કેલ બની શકે છે. એ પણ યાદ રાખો કે ખોવાયેલો Access Token કોઈ પણ વ્યક્તિ પુનઃપ્રાપ્ત કરી શકતી નથી.
ક્રિપ્ટોકરન્સીમાં કામચલાઉ ઇમેઇલ ખરેખર ક્યારે ઉપયોગી છે?
કામચલાઉ ઇમેઇલનો સૌથી વધુ ઉપયોગ હાંસિયાના ઉપયોગોમાં થાય છે: ન્યૂઝલેટર્સ, એરડ્રોપ્સ, શૈક્ષણિક ફનલ્સ અને એવા પ્રાયોગિક સાધનોમાં, જે ક્યારેય ગંભીર નાણાં સંભાળતા નથી. તે સ્પામ અને હલકી ગુણવત્તાવાળા પ્રોજેક્ટ્સને તમારી મુખ્ય ઓળખથી દૂર રાખે છે.
શું ક્રિપ્ટો પ્લેટફોર્મ્સ નિકાલજોગ ઇમેઇલ ડોમેન્સને અવરોધિત કરે છે?
કેટલાક કરે છે. સ્વીકાર્યતા પ્લેટફોર્મ પ્રમાણે બદલાય છે અને કોઈ સૂચના વિના પણ બદલાઈ શકે છે. જો કોઈ એક ચોક્કસ ડોમેન નિષ્ફળ જાય, પરંતુ પ્લેટફોર્મ નિકાલજોગ ઇમેઇલ પર સંપૂર્ણ પ્રતિબંધ મૂકતું ન જણાય, તો નવા રૅન્ડમ સરનામાંનું પરીક્ષણ કરવું સામાન્ય મુશ્કેલીનિવારણ છે. જો સેવા કામચલાઉ ઇમેઇલને સ્પષ્ટપણે નકારે — જે KYC કરેલા એક્સચેન્જોમાં સામાન્ય છે — તો નિયમને ચકમો આપવા માટે ડોમેન્સ બદલતા રહેવાને બદલે કાયમી સરનામું વાપરો.
જો મેં પહેલેથી જ કામચલાઉ ઇમેઇલનો ઉપયોગ કરીને કોઈ મહત્વપૂર્ણ એકાઉન્ટ બનાવ્યું હોય તો?
હજી તે ઇનબૉક્સની ઍક્સેસ હોય ત્યારે લૉગ ઇન કરો અને ઇમેઇલને કાયમી સરનામાંમાં બદલો. જૂના મેઇલબૉક્સની ઍક્સેસ ગુમાવો તે પહેલાં ફેરફારની પુષ્ટિ કરો અને નવા પુનઃપ્રાપ્તિ કોડ્સ તમારા પાસવર્ડ મેનેજરમાં સંગ્રહિત કરો.
શું બિન-કસ્ટોડિયલ વૉલેટને કામચલાઉ ઇમેઇલ સાથે જોડવું યોગ્ય છે?
તમારી seed phraseમાં હજુ પણ મોટા ભાગનું જોખમ રહેલું છે, પરંતુ ઇમેઇલનો ઉપયોગ અપડેટ્સ અને સુરક્ષા ચેતવણીઓ માટે થઈ શકે છે. તમે ખરેખર જેના પર આધાર રાખો છો તે વૉલેટ્સ માટે કાયમી ઇનબૉક્સ વાપરવો વધુ સલામત છે અને તમારા ઇકોસિસ્ટમના બાજુના એકાઉન્ટ્સ માટે કામચલાઉ ઇમેઇલ સરનામાં અનામત રાખવા જોઈએ.
મૂળભૂત કામચલાઉ ઇમેઇલની તુલનામાં tmailor.com OTPની વિશ્વસનીયતામાં કેવી રીતે મદદ કરે છે?
tmailor.com સમયસંવેદનશીલ કોડ્સની ડિલિવરેબિલિટી અને ઝડપ વધારવા માટે ડોમેન્સના વિશાળ પૂલ સાથે Google-MX ઇન્ફ્રાસ્ટ્રક્ચર અને CDN ડિલિવરીનો ઉપયોગ કરે છે. તે વપરાશકર્તાની સારી આદતોનું સ્થાન લેતું નથી, પરંતુ ઘણી ટાળી શકાય તેવી નિષ્ફળતાઓ દૂર કરે છે.
શું ભવિષ્યના KYC અથવા કરવેરા ઑડિટથી બચવા માટે મારે કામચલાઉ ઇમેઇલ સરનામું વાપરવું જોઈએ?
ના. ઇમેઇલની યુક્તિઓ ઑન-ચેઇન પ્રવૃત્તિ, બૅન્કિંગ સિસ્ટમ અથવા ઓળખ દસ્તાવેજોને અર્થપૂર્ણ રીતે છુપાવી શકતી નથી. અસ્થિર સંપર્ક વિગતોનો ઉપયોગ નિયમનકારી સંદર્ભોમાં વાસ્તવિક ગોપનીયતા લાભ આપ્યા વિના મુશ્કેલી ઊભી કરી શકે છે.
જો હું ઘણા એક્સચેન્જો અને સાધનોનો ઉપયોગ કરું, તો સૌથી સરળ ઇમેઇલ સેટઅપ કયો છે?
વ્યવહારુ રીતમાં પૈસાને લગતા વ્યવહારો માટે એક કાયમી "વૉલ્ટ" ઇમેઇલ, સાધનો અને સમુદાયો માટે એક અથવા વધુ ફરીથી વાપરી શકાય તેવા કામચલાઉ ઇનબૉક્સ અને અવાજભર્યા, ઓછા મૂલ્યના સાઇન-અપ્સ માટે ટૂંકા સમય માટે વાપરી શકાય તેવા બર્નર ઇનબૉક્સ રાખવાનો સમાવેશ થાય છે.
કયા એકાઉન્ટ્સ કામચલાઉ ઇમેઇલ સરનામાં વાપરે છે તેની સમીક્ષા કેટલી વાર કરવી જોઈએ?
મોટાભાગના લોકો માટે દર ત્રણથી છ મહિને તપાસ કરવી પૂરતી છે. તમારી ધારણા કરતાં વધુ મહત્વપૂર્ણ બની ગયેલા કોઈપણ એકાઉન્ટને શોધો અને તેનું સંપર્ક ઇમેઇલ નિકાલજોગ ઇનબૉક્સમાંથી તમારા મુખ્ય ઇમેઇલ સરનામાં પર ખસેડવાનું વિચારો.
કામચલાઉ ઇમેઇલ અને ક્રિપ્ટો સુરક્ષિત રીતે સહઅસ્તિત્વ ધરાવી શકે છે, પરંતુ ત્યારે જ જ્યારે તમે તમારા સેટઅપના ઓછા જોખમવાળા ઉપયોગો માટે નિકાલજોગ ઇનબૉક્સ અનામત રાખો, ગંભીર નાણાં કંટાળાજનક લાગતા કાયમી સરનામાંઓ પાછળ સુરક્ષિત રાખો અને એવી પુનઃપ્રાપ્તિ વ્યવસ્થા બનાવો જે તમે ફેંકી દેવાની યોજના ધરાવતા ઇનબૉક્સ પર આધારિત ન હોય.
Marcus Lee writes Tmailor's step-by-step guides — signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.