તમારો ફેસબુક પાસવર્ડ અને અસ્થાયી ઇમેઇલ ટોકન ખોવાઈ ગયા છે — તમે હજી શું કરી શકો છો?
આ સૌથી ખરાબ પરિસ્થિતિ છે: તમારે તમારો ફેસબુક પાસવર્ડ રીસેટ કરવાની જરૂર છે, પરંતુ એકાઉન્ટનું ઇમેઇલ સરનામું અસ્થાયી ઇમેઇલ સરનામું છે અને તે ઇનબૉક્સ ફરીથી ખોલવા માટેનો Access Token તમે ગુમાવી દીધો છે. ફેસબુક એવો પુનઃપ્રાપ્તિ કોડ મોકલવા માંગે છે, જે સરનામું તમે હવે ઍક્સેસ કરી શકતા નથી, અને બંનેમાંથી કોઈ બાબત માટે "પૂર્વવત્ કરો" બટન નથી. આ માર્ગદર્શિકા તમારી સફળતાની સંભાવનાઓ વિશે તમારી સાથે પ્રામાણિક રહે છે. તેમાં હજી કામ કરી શકે એવા પુનઃપ્રાપ્તિના માર્ગો — એવા ઉપકરણનો સમાવેશ થાય છે જેમાં તમે હજી સાઇન ઇન છો, લિંક કરેલો ફોન, પુષ્ટિ થયેલું બીજું ઇમેઇલ અને ફેસબુકની પોતાની ઓળખ ચકાસણી — અને એ સ્થિતિની પણ સ્પષ્ટતા કરવામાં આવી છે જેમાં આમાંથી કોઈ વિકલ્પ લાગુ પડતો નથી. તેમાં હવે શું વ્યવસ્થા કરવી જોઈએ તે પણ સમજાવવામાં આવ્યું છે, જેથી ખોવાયેલો ટોકન તમને ક્યારેય મહત્વના એકાઉન્ટમાંથી લૉક આઉટ ન કરે.
ઝડપી ઍક્સેસ
TL;DR / મુખ્ય મુદ્દાઓ
- પ્રામાણિક વાત: જો તમે પાસવર્ડ ગુમાવ્યો છે, Access Token ગુમાવ્યો છે અને દરેક જગ્યાએથી સાઇન આઉટ થઈ ગયા છો, તો મોટા ભાગે તમે એકાઉન્ટ પાછું મેળવી શકશો નહીં. આ સિસ્ટમની ખામી નથી — સિસ્ટમ અપેક્ષા મુજબ જ કામ કરી રહી છે.
- ગુમાવેલો Access Token tmailor.com સહિત કોઈ પણ વ્યક્તિ ફરીથી જારી કરી શકતી નથી. તેના વિના, તે ઇનબૉક્સ હંમેશ માટે બંધ છે, એટલે પુનઃપ્રાપ્તિ માટેનો ઇમેઇલ માર્ગ પણ તેની સાથે બંધ થઈ જાય છે.
- તમારા બાકી રહેલા બધા વિકલ્પો એક મૃત ઇનબૉક્સ સિવાયની કોઈ વસ્તુ પર આધારિત છે — જેમ કે તમે હજી પણ સાઇન ઇન થયેલું કોઈ ઉપકરણ, લિંક કરેલો ફોન, બીજું પુષ્ટિ કરેલું ઇમેઇલ અથવા Facebookની પોતાની ઓળખ ચકાસણી.
- જો તમે હજી પણ ક્યાંય લૉગ ઇન છો, તો સૌપ્રથમ આ કરો: તમે ખરેખર નિયંત્રિત કરતા હો એવું કાયમી ઇમેઇલ ઉમેરો અને તેની પુષ્ટિ કરો, પછી પાસવર્ડ બદલો. રાહ ન જુઓ.
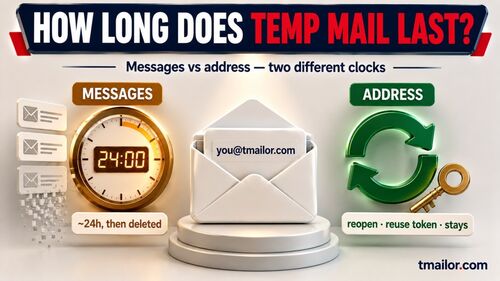
- કામચલાઉ ઇમેઇલના ઇનબૉક્સમાં સંદેશાઓ આગમનથી લગભગ 24 કલાક સુધી દેખાય છે, તેથી રીસેટની પ્રક્રિયા એક જ બેઠકે પૂર્ણ કરવી જરૂરી છે.
- tmailor.com એક્સેસ ટોકન, અને આ પ્રકારની સતત ઍક્સેસ અલગ-અલગ નિકાલજોગ ઇમેઇલ પ્રદાતાઓમાં અલગ હોય છે — પરંતુ token પુનઃપ્રાપ્તિની ચાવી છે, તાળું નથી, અને તમને મહત્વના એકાઉન્ટ માટે તે નબળો આધાર છે.
- કાયમી ઇનબૉક્સને માટે2એફએ અને બેકઅપ કોડ્સ સાથે જોડો અને લાંબા ગાળે ઉપયોગમાં લેવાતી કોઈ પણ વસ્તુ માટે token અને ઓળખપત્રો પાસવર્ડ મેનેજરમાં રાખો.
પરિચય
જો તમે તમારા Facebook પાસવર્ડ અને તે એકાઉન્ટના કામચલાઉ ઇમેઇલના ઇનબૉક્સ માટેનો Access Token બંને ગુમાવી દીધા છે, તો તમારા વિકલ્પો એક પ્રશ્ન પર આધારિત છે: શું તમે હજી પણ એવી કોઈ વસ્તુનું નિયંત્રણ રાખો છો જેને Facebook ઓળખી શકે? સાઇન ઇન થયેલો ફોન અથવા બ્રાઉઝર, લિંક કરેલો ફોન નંબર, બીજું પુષ્ટિ કરેલું ઇમેઇલ અથવા તમે પૂર્ણ કરી શકો એવી ઓળખ ચકાસણી. જો જવાબ ના હોય — કામચલાઉ ઇમેઇલનો ઇનબૉક્સ જ એકમાત્ર પ્રવેશમાર્ગ હતો અને હવે તે પહોંચી બહાર છે — તો મોટા ભાગના કિસ્સાઓમાં એકાઉન્ટ ગુમાવાઈ ગયું છે. આ માર્ગદર્શિકા તેનાથી વિપરીત દાવો નહીં કરે.
ડિસ્ક્લોઝર: tmailor.com આ બ્લોગ પ્રકાશિત કરે છે અને અહીં ચર્ચા કરાયેલ કામચલાઉ મેઇલ સેવા બનાવે છે. તેની મર્યાદાઓ શરૂઆતમાં જ સ્પષ્ટ છે: તે ફક્ત ઇમેઇલ પ્રાપ્ત કરે છે, આવતાં જોડાણો દૂર કરી દે છે, સંદેશાઓ આગમનથી માત્ર લગભગ 24 કલાક સુધી દેખાય છે અને ગુમાવેલો Access Token કોઈ પણ વ્યક્તિ પુનઃપ્રાપ્ત કરી શકતી નથી. આ જ મર્યાદાઓને કારણે તમે જાળવી રાખવા માંગતા એકાઉન્ટનો આધાર કામચલાઉ ઇમેઇલના ઇનબૉક્સને બનાવવો યોગ્ય નથી.
અમે શરૂઆત કરીએ તે પહેલાં એક સીમા સ્પષ્ટ કરીએ. નીચેની બધી માહિતી એ વ્યક્તિ માટે છે જેના નામે એકાઉન્ટ છે. Facebookની ઓળખ ચકાસણીઓ ખાસ કરીને અન્ય કોઈને આવું કરતા રોકવા માટે છે; તે ઉકેલવા જેવી પહેલી નથી, અને અહીંની કોઈ પણ માહિતી તમને તમારું ન હોય એવા એકાઉન્ટમાં પ્રવેશવામાં મદદ કરશે નહીં.
પ્રથમ સ્થાને ટૂંકા ગાળાના ઇનબૉક્સ સાથે પુનઃપ્રાપ્તિ શા માટે જોખમી બને છે તે સમજવા માટે, આ વિષય પરનું મુખ્ય સ્પષ્ટીકરણ જુઓ: ફેસબુક પુન recoveryપ્રાપ્તિ જોખમો.
પુનઃપ્રાપ્તિની પ્રક્રિયાને સમજો
દરેક એકાઉન્ટની પુનઃપ્રાપ્તિમાં એક જ વાતચીત થાય છે: પ્લેટફોર્મને ખાતરી કરાવવી પડે છે કે તમે ખરેખર એ જ વ્યક્તિ છો જે હોવાનો દાવો કરો છો, અને તે ફક્ત પોતાની પાસે પહેલેથી રહેલા પુરાવાને જ સ્વીકારશે. તમારા ઇમેઇલ પર મોકલાયેલું પાસવર્ડ રીસેટ એ સૌથી સરળ પુરાવો છે—અને આ જ કારણ છે કે ઇનબૉક્સ ખોવાઈ જાય ત્યારે પુનઃપ્રાપ્તિ નિષ્ફળ જાય છે.
Facebookનું પાસવર્ડ રીસેટ તેના પોતાના "પાસવર્ડ ભૂલી ગયા?" પ્રવાહથી શરૂ થાય છે અને એકાઉન્ટ સાથે પહેલેથી જોડાયેલા સંપર્ક સરનામા પર કોડ અથવા લિંક મોકલે છે. તે અન્ય વિકલ્પો—ઓળખાયેલું ઉપકરણ, જોડાયેલો ફોન અથવા ઓળખ ચકાસણી—શું પ્રદાન કરે છે તે એકાઉન્ટ પર આધારિત છે, તેથી વિકલ્પો એક એકાઉન્ટથી બીજા એકાઉન્ટમાં અલગ હોઈ શકે છે. સ્ક્રીન પર જે પણ દેખાય તેને તમારા માટે ઉપલબ્ધ પુનઃપ્રાપ્તિ મેનૂ માનો અને શોર્ટકટ શોધવાને બદલે તેના દરેક વિકલ્પને અજમાવો.
તો પછી ઇનબૉક્સ આટલું મહત્વનું કેમ છે? રીસેટ લિંક્સની સમયમર્યાદા પૂરી થઈ જાય છે, અને જો તે સમય પૂરો થાય તે પહેલાં તમે સંદેશ ખોલી ન શકો, તો તમે વારંવાર નવા કોડની વિનંતી કરતા રહો છો—જે દર મર્યાદા લાદી શકે છે અને તમને વધુ ધીમા પાડી શકે છે. તેથી બધું એ વાત પર આધારિત છે કે એકાઉન્ટ જે સરનામા પર બનાવવામાં આવ્યું હતું તે તમે હજી ખોલી શકો છો કે નહીં.
આ અંતર્ગત જોખમની સમજ મનમાં રાખવી યોગ્ય છે, કારણ કે તે આખા લેખને સમજાવે છે:
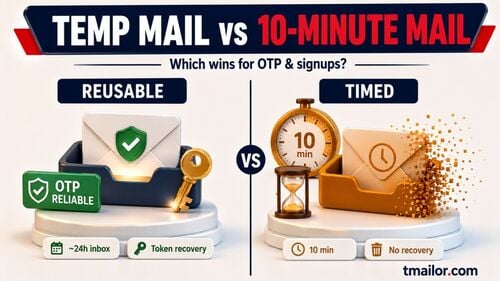
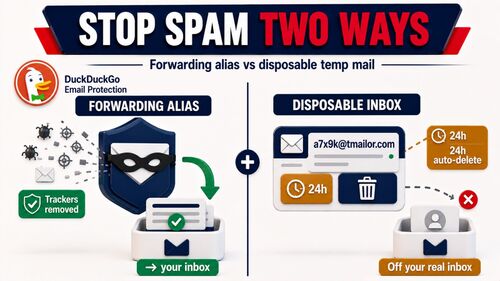
- એક ટૂંકા ગાળાનું અસ્થાયી ઇમેઇલ ઇનબૉક્સ એવા સાઇન-અપ માટે ઉત્તમ છે જેને તમે પછી છોડી શકો, પરંતુ પુનઃપ્રાપ્તિ માટે નકામું છે. તેમાંનો મેઇલ લગભગ એક દિવસમાં જતો રહે છે.
- ફરીથી વાપરી શકાય તેવું અસ્થાયી ઇમેઇલ સરનામું તમે સાચવેલા access token જેટલું જ ટકાઉ હોય છે. token ગુમાવો, અને તે ઉપર જણાવેલા કેસમાં ફેરવાઈ જાય છે.
- તમારી માલિકીનું ટકાઉ ઇનબૉક્સ—Gmail, Outlook અથવા તમારું પોતાનું ડોમેન—એવું એકમાત્ર ઇનબૉક્સ છે જે એક વર્ષ પછી પણ ઉપલબ્ધ રહે, અને એકાઉન્ટ પુનઃપ્રાપ્તિ માટે ખરેખર આ જ જરૂરી છે.
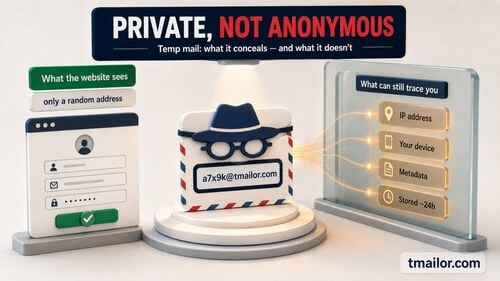
વાસ્તવિક એકાઉન્ટને અસ્થાયી ઇમેઇલ ઇનબૉક્સ સાથે જોડવાનું ટાળવાનું બીજું, ઓછું સ્પષ્ટ કારણ પણ છે: access token એક પુનઃપ્રાપ્તિ કી છે, પાસવર્ડ નહીં. તેમાં દ્વિતીય પરિબળ નથી. જે કોઈની પાસે તે હશે તે ઇનબૉક્સ ખોલી શકે છે—અને તેથી તે સરનામા સાથે જોડાયેલા દરેક એકાઉન્ટ માટે પાસવર્ડ રીસેટની વિનંતી કરી શકે છે. અસ્થાયી ઇમેઇલ ઇનબૉક્સ કોડ પ્રાપ્ત કરવા માટે યોગ્ય છે, પરંતુ તમારી ઓળખની ચાવીઓ રાખવા માટે યોગ્ય નથી.
અસ્થાયી ઇમેઇલ સરનામું સુરક્ષિત રીતે ફરી ખોલો
આ સારો કિસ્સો છે: તમારી પાસે હજી access token છે, તેથી સરનામું હજી પણ પહોંચી શકાય છે અને ઇમેઇલ દ્વારા પુનઃપ્રાપ્તિનો માર્ગ હજી ખુલ્લો છે. પહેલાં ઇનબૉક્સ ફરી ખોલો અને પછી રીસેટ શરૂ કરો—ઉલટું કરશો તો token શોધતા શોધતા કોડની સમયમર્યાદા પૂરી થઈ શકે છે.
- તમારા token વડે ઇનબૉક્સ ફરી ખોલો. તેને કામચલાઉ મેઇલ સરનામાંના પેજમાં પેસ્ટ કરો. હવે તમે એ જ ચોક્કસ સરનામું જોઈ રહ્યા છો જેના વડે એકાઉન્ટ રજિસ્ટર કરવામાં આવ્યું હતું.
- Facebook પાસેથી નવું રીસેટ મંગાવો અને નવો સંદેશ આવવાની રાહ જુઓ. વારંવાર ફરી વિનંતી ન કરો; આમ કરવાથી દર મર્યાદા લાગી શકે છે.
- આ પ્રક્રિયા એક જ બેઠકમાં પૂર્ણ કરો. સંદેશાઓ આવ્યા પછી લગભગ 24 કલાક સુધી દેખાય છે, અને તપાસવા માટે કોઈ સ્પામ ફોલ્ડર નથી—જે કંઈ આવે છે તે તરત દેખાય છે. તેથી જો તમને તે દેખાતો નથી, તો તે હજી પહોંચ્યો નથી.
- પછી મૂળ કારણનું સમાધાન કરો. એકાઉન્ટમાં ફરી પ્રવેશ્યા પછી, તમારા નિયંત્રણ હેઠળનું ટકાઉ ઇમેઇલ ઉમેરો અને તેની પુષ્ટિ કરો. જ્યાં સુધી તમે આ નહીં કરો, ત્યાં સુધી એક token ગુમાતાં જ તમે ફરી એકાઉન્ટની બહાર થઈ શકો છો.
ટોકન વિના પુનઃપ્રાપ્તિ
ટોકન જતું રહ્યું, એટલે ઇનબૉક્સ પણ જતું રહ્યું અને રીસેટ ઇમેઇલ ક્યાં પહોંચશે તેનું કોઈ સ્થાન રહ્યું નહીં. હવે શું કરી શકાય તે સંપૂર્ણપણે તેના પર નિર્ભર છે કે એકાઉન્ટ ઓળખી શકે એવી બીજી કોઈ વસ્તુ હજી પણ તમારી પાસે છે કે નહીં. બે શક્યતાઓ છે, અને બંનેની આશા સમાન નથી.
શાખા A — તમે હજી પણ ક્યાંક સાઇન ઇન છો. આ એ શક્યતા છે જે તમે ઇચ્છો છો, અને લોકો માને છે તેના કરતાં ઘણી સામાન્ય છે: જૂનો ફોન, ટેબ્લેટ અથવા એવું બ્રાઉઝર જેમાંથી તમે ક્યારેય સાઇન આઉટ કર્યું નથી. તમે ઍક્સેસ ગુમાવી દીધી છે એવું માનતા પહેલાં દરેક ઉપકરણ તપાસો. જો કોઈ ઉપકરણ મળી જાય, તો અસરકારક રીતે એકાઉન્ટ હજી પણ તમારી પાસે છે — અને તે સત્ર સમાપ્ત થાય તે પહેલાં તરત કાર્યવાહી કરવી જોઈએ:
- તમારા Facebook એકાઉન્ટની સેટિંગ્સ ખોલો અને સંપર્ક વિગતો પર જાઓ. તમે નિયંત્રિત કરો છો એવું કાયમી ઇમેઇલ સરનામું ઉમેરો અને તેની પુષ્ટિ કરો.
- ત્યાર બાદ જ પાસવર્ડ બદલો. હવે રીસેટ એવા સરનામાં પર જશે જે આવતા વર્ષે પણ અસ્તિત્વમાં હશે.
- દ્વિ-પરિબળ પ્રમાણીકરણ ચાલુ કરો અને બેકઅપ કોડ્સ તમારા ઇમેઇલ સિવાયના સુરક્ષિત સ્થળે સાચવો.
શાખા B — તમે દરેક જગ્યાએથી સાઇન આઉટ થઈ ગયા છો. આ રસ્તાનો અંત સાબિત થઈ શકે છે, તે માટે તૈયાર રહો. Facebookના પોતાના "પાસવર્ડ ભૂલી ગયા" પ્રવાહથી શરૂઆત કરો અને તે જે વિકલ્પો આપે તે અજમાવો: તે પહેલાં ઉપયોગમાં લીધેલું ઉપકરણ અથવા બ્રાઉઝર ઓળખી શકે છે, એકાઉન્ટ સાથે હજી જોડાયેલા ફોન નંબર પર સંપર્ક કરી શકે છે અથવા તમને તમારી ઓળખની પુષ્ટિ કરવા કહી શકે છે. સ્ક્રીન પરના વિકલ્પોને બરાબર અનુસરો અને વારંવાર વિનંતીઓ મોકલશો નહીં — સતત પ્રયત્નો પ્રક્રિયાને ઝડપી નહીં, ધીમી બનાવે છે.
જો Facebook તમને કોઈ ઉપયોગી વિકલ્પ ન આપે, તો બિનસત્તાવાર શૉર્ટકટ શોધવાને બદલે તેને જ તમારો જવાબ માનો. પુનઃપ્રાપ્તિ એ પુરાવા પર આધારિત છે કે એકાઉન્ટ તમારું છે — આ એવી કસોટી છે જેમાં ઢોંગી પસાર થઈ શકતો નથી અને તેનો કોઈ વિકલ્પ નથી. જે એકાઉન્ટનો એકમાત્ર સંપર્કસ્રોત એવું નિકાલજોગ ઇનબૉક્સ હતું જેને તમે હવે ખોલી શકતા નથી, તે મોટા ભાગે પુનઃપ્રાપ્ત કરી શકાતું નથી. વાત દુઃખદ છે, પરંતુ સત્ય છે; યોગ્ય પ્રતિસાદ એ પ્રવાહ પર વારંવાર પ્રયાસ કરતા રહેવાનો નહીં, પરંતુ આગળનું એકાઉન્ટ એ જ રીતે ન બનાવવાનું સુનિશ્ચિત કરવાનો છે.
જો અસ્થાયી ઇમેઇલ ઇનબૉક્સ તમારા માટે નવા છે અને તમે સમજવા માંગો છો કે તેનો વાસ્તવિક ઉપયોગ શેના માટે છે, તો અસ્થાયી ઇમેઇલ બેઝિક્સથી શરૂઆત કરો.
OTPની ડિલિવરેબિલિટી સુધારો
જો રીસેટ કોડ આવ્યો નથી, તો સતત ક્લિક કરવાની ઇચ્છા રોકો. એક કોડની વિનંતી કરો અને પછી એક મિનિટ રાહ જુઓ. ઝડપથી વારંવાર વિનંતી કરવી એ રેટ લિમિટ સુધી પહોંચવાનો સૌથી ઝડપી રસ્તો છે, અને દરેક નવી વિનંતી અગાઉના કોડને અમાન્ય કરી શકે છે — એટલે તમે જે મેઇલની રાહ જોઈ રહ્યા છો તે કદાચ તમે પહેલેથી જ રદ કરી દીધો હોય.
જ્યારે તમે ટમેલર ઇનબૉક્સમાં કોડ પર રાહ જોતા હોવ ત્યારે બે બાબતો જાણવા જેવી છે:
- કોઈ સ્પામ ફોલ્ડર નથી. બિલકુલ કોઈ ફિલ્ટરિંગ થતું નથી — સરનામાં પર પહોંચતો દરેક સંદેશ પ્રદર્શિત થાય છે. તેથી તપાસવા માટે બીજું કોઈ સ્થાન નથી. જો તે સ્ક્રીન પર દેખાતો નથી, તો તે પહોંચ્યો નથી; રાહ જોવી અથવા ફરીથી વિનંતી કરવી એ જ સ્થિતિ બદલવાના એકમાત્ર રસ્તા છે.
- પ્લેટફોર્મ કદાચ નિકાલજોગ સરનામાં પર મેઇલ મોકલતું જ ન હોય. ઘણી સેવાઓ નિકાલજોગ ડોમેન પર મેઇલ પહોંચાડવાનો ઇનકાર કરે છે. આ તેમની ઇરાદાપૂર્વકની નીતિ છે, એવી ખામી નહીં જેને તમે ડિબગ કરી શકો. જો એવું હોય, તો તમારી માલિકીના વાસ્તવિક સરનામાંનો ઉપયોગ કરીને રીસેટ પૂર્ણ કરો — પ્લેટફોર્મે હજી ઓળખ્યું ન હોય એવું ડોમેન શોધતા ન રહો. નિકાલજોગ ઇમેઇલ ન સ્વીકારવાનો નિર્ણય લેવાનો અધિકાર સાઇટ્સને છે.
કોઈ પણ રીતે, કાયમી ઉકેલ એક જ છે: એકાઉન્ટમાં કાયમી ઇનબૉક્સ ઉમેરો અને ટૂંકા ગાળાના ઇનબૉક્સ પર નિર્ભર રહેવાનું બંધ કરો. આ સમયગાળો કેટલો ટૂંકો હોઈ શકે તે સમજવા માટે, 10-મિનિટના મેઇલ પરનું સ્પષ્ટીકરણ ઉપયોગી સરખામણી આપે છે.
કાયમી પુનઃપ્રાપ્તિ વિકલ્પો પસંદ કરો
પુનઃપ્રાપ્તિ સરનામાંનું એક જ કામ છે: કંઈક ખોટું થાય તે દિવસે પણ તે અસ્તિત્વમાં રહે અને તમારું જ રહે. આ બહુ નાની અપેક્ષા છે, અને અસ્થાયી ઇમેઇલ ઇનબૉક્સ તેને પૂરી કરી શકતું નથી. જે કંઈ ગુમાવવાથી તમને અફસોસ થાય, તેના માટે કટોકટી કરતાં વધુ સમય ટકી રહે એવું ઇનબૉક્સ જરૂરી છે.
વ્યવહારમાં તેનો અર્થ છે: વ્યક્તિગત Gmail અથવા Outlook એકાઉન્ટ, અથવા તમારી માલિકીના ડોમેન પરનું મેઇલબૉક્સ. તેને એકાઉન્ટમાં ઉમેરો પહેલાં તેની જરૂર પડે ત્યારે તેને ખોલી તેની પુષ્ટિ કરો. પ્લસ-એડ્રેસિંગ (નામ+fb@ …) જો તમે દરેક સાઇટને અલગ મેઇલબોક્સ આપ્યા વિના કઈ સાઇટે તમારું સરનામું લીક કર્યું તે જોવા માંગતા હોવ તો — આ લેબલ લગાવવાની યુક્તિ છે, ગોપનીયતાની ઢાલ નથી, કારણ કે બધાં સંદેશા એક જ ઇનબૉક્સમાં આવે છે. તમારા પાસવર્ડ્સ પાસવર્ડ મેનેજરમાં રાખો, 2FA ચાલુ કરો અને બેકઅપ કોડ્સ એવા સ્થળે સંગ્રહિત કરો જે તે કોડ્સથી સુરક્ષિત કરવામાં આવતા ઇમેઇલ એકાઉન્ટથી અલગ હોય. જો એકાઉન્ટ ખરેખર મૂલ્યવાન હોય — જેમ કે પેજ, જાહેરાત એકાઉન્ટ અથવા બિઝનેસ મેનેજર — તો કાયમી પુનઃપ્રાપ્તિ ઇમેઇલ વૈકલ્પિક નથી.
ટીમ અને એજન્સીની સુરક્ષા વ્યવસ્થા
વહેંચાયેલા એકાઉન્ટ્સ એક ખાસ રીતે નિષ્ફળ જાય છે: મેઇલબોક્સ બનાવનાર વ્યક્તિ ટીમ છોડે છે અને પુનઃપ્રાપ્તિનો માર્ગ પણ તેની સાથે જતો રહે છે. એકાઉન્ટ્સ એકબીજાને સોંપતી ટીમોએ પુનઃપ્રાપ્તિની વિગતો કોઈ એક વ્યક્તિની યાદશક્તિ સિવાય અન્યત્ર લખી રાખવી જોઈએ.
access tokenને એક ઓળખપત્રની જેમ સંભાળો, કારણ કે તે ખરેખર એવું જ છે — જેને તે મળે છે તે ઇનબૉક્સ ખોલી શકે છે અને તેની સાથે જોડાયેલી કોઈપણ વસ્તુનું રીસેટ કરી શકે છે. tokenને ભૂમિકા-આધારિત ઍક્સેસ નિયંત્રણ અને ઑડિટ ટ્રેઇલ ધરાવતા વહેંચાયેલા વૉલ્ટમાં રાખો, ચેટ થ્રેડ કે સ્પ્રેડશીટમાં ક્યારેય નહીં. દરેક એકાઉન્ટ માટે માલિક, મેઇલબોક્સ, વૈકલ્પિક સંપર્ક અને પુનઃપ્રાપ્તિ માર્ગનું છેલ્લે પરીક્ષણ થયાની તારીખ નોંધો. એકાઉન્ટ પ્રોડક્શનમાં જાય તે ક્ષણે અસ્થાયી ઇનબૉક્સ બંધ કરી દો અને ત્રિમાસિક ધોરણે એક વાર ખરેખર પુનઃપ્રાપ્તિ કવાયત કરો — જે પુનઃપ્રાપ્તિ માર્ગનું કોઈએ પરીક્ષણ કર્યું નથી તે માત્ર એક અનુમાન છે.
પુનઃપ્રાપ્તિના પગલાં એક નજરમાં
જો તમારી પાસે હજી પણ ઍક્સેસ ટોકન છે
પગલું 1: તમારા access token વડે એ જ સરનામું ફરીથી ખોલો.
પગલું 2: Facebook પાસવર્ડ રીસેટ માટે નવી વિનંતી કરો અને સંદેશાની રાહ જુઓ.
પગલું ૩: લગભગ 24 કલાકની દેખાવાની વિન્ડો દરમિયાન રીસેટ પૂર્ણ કરો.
પગલું ૪: ટૅબ બંધ કરતા પહેલાં કાયમી પુનઃપ્રાપ્તિ ઇમેઇલ ઉમેરો અને તેની પુષ્ટિ કરો.
જો તમે હજી પણ કોઈ ઉપકરણ પર સાઇન ઇન હોવ
પગલું 1: સાઇન આઉટ ન કરો. પહેલાં દરેક ફોન, ટૅબ્લેટ અને બ્રાઉઝર તપાસો.
પગલું 2: તમારા એકાઉન્ટ સેટિંગ્સમાં તમારા નિયંત્રણ હેઠળનું કાયમી ઇમેઇલ ઉમેરો અને તેની પુષ્ટિ કરો.
પગલું ૩: પાસવર્ડ બદલો, પછી 2FA સક્રિય કરો અને બેકઅપ કોડ્સ ઑફલાઇન સાચવો.
જો તમારી પાસે બંનેમાંથી કંઈ પણ ન હોય
પગલું 1: Facebookના સત્તાવાર "પાસવર્ડ ભૂલી ગયા" પ્રવાહથી શરૂઆત કરો અને તે જે પણ વિકલ્પ આપે તે અજમાવો — ઓળખાયેલું ઉપકરણ, લિંક કરેલો ફોન અથવા ઓળખ ચકાસણી.
પગલું 2: પ્રોમ્પ્ટ્સને એક જ વાર બરાબર અનુસરો. વારંવારના પ્રયાસો મદદ કરવાને બદલે પ્રક્રિયાને ધીમી કરે છે.
પગલું ૩: જો કોઈ વિકલ્પ આપવામાં ન આવે, તો સ્વીકારી લો કે એકાઉન્ટ કદાચ સંપૂર્ણપણે ખોવાઈ ગયું છે, અને આગલું એકાઉન્ટ એવા ઇનબૉક્સ પર બનાવો જેને તમે હજી એક વર્ષ પછી પણ નિયંત્રિત કરતા હશો.
સરખામણી કોષ્ટક
પુનઃપ્રાપ્તિ માટે ખરેખર જરૂરી એક જ બાબત—જ્યારે જરૂર પડે ત્યારે પણ ખોલી શકાય તેવો ઇનબૉક્સ—સાથે સરખાવતાં, આ ત્રણ વિકલ્પો સ્પષ્ટ રીતે અલગ પડે છે. પ્રદાતાની નીતિ કોઈ સૂચના વિના બદલાઈ શકે છે, તેથી મધ્યની કૉલમને ચોક્કસ નિયમ નહીં, પરંતુ તપાસવા જેવી શ્રેણી તરીકે ગણો.
| માપદંડ | tmailor.com કામચલાઉ ઇમેઇલ (Access Token) | ટૂંકા સમય માટેનું નિકાલજોગ ઇનબૉક્સ | ટકાઉ વ્યક્તિગત ઇમેઇલ |
|---|---|---|---|
| પછીથી એ જ સરનામું ફરી ખોલવું | હા—માત્ર જો તમે Access Token સાચવી રાખ્યો હોય તો | પ્રદાતા પ્રમાણે બદલાય છે; તેના પર આધાર રાખતાં પહેલાં સતત ઉપલબ્ધતા તપાસો | હંમેશા; તે તમારું એકાઉન્ટ છે |
| સંદેશા કેટલા સમય સુધી દેખાય છે | આવ્યા પછી આશરે 24 કલાક | પ્રદાતા પ્રમાણે બદલાય છે અને માત્ર થોડી મિનિટો જેટલો હોઈ શકે છે | તમે તેને કાઢી નાંખો ત્યાં સુધી |
| એકાઉન્ટ પુનઃપ્રાપ્તિ માટે યોગ્યતા | નબળી—સંપૂર્ણપણે સાચવેલા Access Token પર આધારિત | તમે સાચવી રાખવા માગતા હો તેવી કોઈપણ વસ્તુ માટે યોગ્ય નથી | મજબૂત |
| શ્રેષ્ઠ ઉપયોગ | એવા સાઇન-અપ્સ, જેમાં તમને ટૂંક સમયમાં એ જ ઇનબૉક્સની ફરી જરૂર પડી શકે | એક જ બેઠકમાં કરેલા સાઇન-અપ્સ અને ઓછા જોખમવાળા પરીક્ષણો | લાંબા ગાળાનાં એકાઉન્ટ્સ અને તેમની પુનઃપ્રાપ્તિ |
જોખમ ઘટાડવાની ચેકલિસ્ટ
આ યાદીનો મુખ્ય હેતુ એ છે કે તે અગાઉથી તૈયાર કરવામાં આવે. એકવાર તમે લૉક આઉટ થઈ જાઓ, પછી તેમાંની દરેક વસ્તુ તમારી પહોંચની બહાર હોય છે; આ જ કારણ છે કે પુનઃપ્રાપ્તિ ઘણી વાર સૌથી ખરાબ સમયે નિષ્ફળ જાય છે.
- પાસવર્ડ મેનેજર, ક્યારેય ચેટ મેસેજ અથવા સાદી ટેક્સ્ટ નોટમાં નહીં.
- જ્યારે રીસેટ કોડ આવે, ત્યારે તરત તેનો ઉપયોગ કરો અને એક સમયે માત્ર એક જ વિનંતી કરો.
- એક ટકાઉ ગૌણ ઇમેઇલ એકાઉન્ટમાં ઉમેરો અને તેની પુષ્ટિ કરો — આજે જ, જ્યાં સુધી તમે હજી કરી શકો છો.
- બે-પરિબળ પ્રમાણીકરણ ચાલુ કરો અને બેકઅપ કોડ્સ ઑફલાઇન રાખો, જે ઇમેઇલ એકાઉન્ટને તેઓ સુરક્ષિત કરે છે તેમાં નહીં.
- નક્કી કરેલા સમયાંતરે તમારી પુનઃપ્રાપ્તિ પ્રક્રિયાનું પરીક્ષણ કરો અને દરેક એકાઉન્ટના વૈકલ્પિક સંપર્કોની ટૂંકી નોંધ રાખો.
- મહત્ત્વપૂર્ણ બાબતો માટે તેને ટકાઉ ઇનબૉક્સ સાથે જોડો અને token-આધારિત કામચલાઉ ઇમેઇલને પાયાને બદલે ટૂંકા ગાળાના સેતુ તરીકે ગણો.
FAQ
શું token-આધારિત પુનઃઉપયોગ બધી કામચલાઉ ઇમેઇલ સેવાઓમાં ઉપલબ્ધ છે?
ના. સતત ઉપલબ્ધતા પ્રદાતા પ્રમાણે બદલાય છે. tmailor.com પછીથી એ જ ઇનબૉક્સ ફરીથી ખોલવા માટે Access Tokenનો ઉપયોગ કરે છે, તેથી દરેક કામચલાઉ ઇનબૉક્સ એકસરખી રીતે કામ કરે છે એવું ન માનો — સરનામું પાછું મળશે એવી ખાતરી રાખતા પહેલાં પ્રદાતાનું પોતાનું પેજ તપાસો.
શું તમે મારા કામચલાઉ સરનામાં માટે ખોવાયેલો token ફરીથી જારી કરી શકો છો?
ના. જો તમે token ગુમાવો, તો એ જ ચોક્કસ મેઇલબૉક્સ ફરીથી ખોલી શકતા નથી.
એક દિવસ પછી હું જૂના સંદેશાઓ કેમ જોઈ શકતો નથી?
કામચલાઉ ઇનબૉક્સમાં સંદેશાઓ આવ્યા પછી લગભગ 24 કલાક સુધી દેખાય છે અને પછી ડિઝાઇન મુજબ આપમેળે કાઢી નાખવામાં આવે છે.
શું લાંબા ગાળાના Facebook એકાઉન્ટ માટે મારે કામચલાઉ ઇમેઇલનો ઉપયોગ કરવો જોઈએ?
એકાઉન્ટના ઇમેઇલ તરીકે નહીં. કામચલાઉ ઇનબૉક્સમાં દ્વિ-પરિબળ સુરક્ષા નથી અને તેના સંદેશાઓ સમાપ્ત થઈ જાય છે, તેથી તે નબળું પુનઃપ્રાપ્તિ માધ્યમ બને છે. તમારા નિયંત્રણમાં હોય એવો ટકાઉ ઇમેઇલ જોડો અને 2FA ચાલુ કરો.
જો રીસેટ કોડ્સ ક્યારેય ન આવે તો શું કરવું?
તપાસવા માટે કોઈ સ્પામ ફોલ્ડર નથી, તેથી કંઈ દેખાતું ન હોય તો તે પહોંચાડવામાં આવ્યું નથી. કેટલાક પ્લેટફોર્મ disposable સરનામાંઓ પર મોકલતા જ નથી; એવા કિસ્સામાં વધુ સરનામાં અજમાવવાને બદલે તમારી માલિકીના વાસ્તવિક ઇમેઇલથી રીસેટ પૂર્ણ કરો.
શું પ્લસ-એડ્રેસિંગ એકાઉન્ટ્સને ગોઠવવામાં મદદ કરી શકે છે?
હા. એક જ ટકાઉ મેઇલબૉક્સ જાળવીને તે મહત્વપૂર્ણ લૉગિનને અનાવશ્યક સંદેશાઓથી અલગ રાખે છે.
જો હું token ગુમાવું, તો શું ઉપકરણના પ્રોમ્પ્ટ મદદરૂપ થઈ શકે?
ક્યારેક. જો Facebook હજી પણ કોઈ ઉપકરણ અથવા સક્રિય સત્રને ઓળખે છે, તો સ્ક્રીન પર દેખાતો પુનઃપ્રાપ્તિ વિકલ્પ પસંદ કરો. જો તે કંઈ ઓળખતું ન હોય, તો ઉપકરણના પ્રોમ્પ્ટ દેખાશે નહીં અને આ માર્ગ બંધ થઈ જશે.
શું ટીમોએ મેસેજિંગ ઍપ્લિકેશન્સમાં tokens શેર કરવા જોઈએ?
ના. તમે ભૂમિકાઓ અને ઑડિટ ટ્રેઇલ ધરાવતા પાસવર્ડ મેનેજરનો ઉપયોગ કરી શકો છો.
શું તમે જાણો છો કે હું આ ઇનબૉક્સમાંથી ઇમેઇલ મોકલી શકું છું?
ના. દુરૂપયોગની શક્યતાઓ ઘટાડવા માટે tmailor.com ફક્ત પ્રાપ્ત કરવા માટે છે.
શું તમે જાણો છો કે આવતા મેઇલમાં જોડાણોને સપોર્ટ કરવામાં આવે છે?
ના. tmailor.com આવતા જોડાણો દૂર કરી દે છે, તેથી સરનામાં પર મોકલેલી ફાઇલ ખોલી કે ડાઉનલોડ કરી શકાતી નથી. સાદા ટેક્સ્ટ રૂપે આવતા રીસેટ કોડ અને લિંક્સ સરળતાથી પ્રાપ્ત થાય છે.
નિષ્કર્ષ
પાસવર્ડ પુનઃપ્રાપ્તિ ખરેખર ટકાઉપણાનો પ્રશ્ન છે, જે કંઈક ખોટું થાય તે પહેલાં જ નક્કી થઈ જાય છે. જો એકાઉન્ટની તમારી એકમાત્ર ચાવી નિકાલજોગ ઇમેઇલ ઇનબોક્સ અને તેને ખોલતું token હોય, તો તમે એક નાજુક ચાવીવાળું તાળું બનાવ્યું છે—અને જ્યારે એ ચાવી તૂટી જાય, ત્યારે સામાન્ય રીતે કોઈ તાળું ખોલનાર હોતો નથી. આને ટાળવાની કોઈ ખામી નથી; આ સુરક્ષા મોડેલ પોતાનું કામ કરી રહ્યું છે—અજાણ્યાઓને બહાર રાખવાની કિંમત તરીકે બેદરકાર માલિકને પણ બહાર રાખે છે.
તેથી ઉપયોગી શીખણીઓ કંટાળાજનક જ હોય છે. જો તમારી પાસે હજી access token અથવા કોઈ ઉપકરણ પર ચાલુ સત્ર હોય, તો હમણાં પગલાં લો: બીજું કંઈ કરતા પહેલાં એકાઉન્ટમાં ટકાઉ ઇમેઇલ ઉમેરો અને 2FA ચાલુ કરો. જો તમારી પાસે બંનેમાંથી કંઈ જ નથી, તો Facebookની સત્તાવાર પ્રક્રિયા એક વાર અજમાવો; જો તે તમને કોઈ વિકલ્પ ન આપે, તો અસ્તિત્વમાં ન હોય એવા ઉકેલ પાછળ દોડવાને બદલે એકાઉન્ટ છોડી દો. પછીનું એકાઉન્ટ એવા ઇનબોક્સ પર બનાવો જેને તમે આવતા વર્ષે પણ નિયંત્રિત કરતા હશો. નિકાલજોગ ઇમેઇલ ઇનબોક્સ કોડ મેળવવા માટે અદ્ભુત જગ્યા છે—પરંતુ જે કંઈ ગુમાવવાનો તમને અફસોસ થાય તેની ચાવીઓ રાખવા માટે ખોટી જગ્યા છે.
ટૂંકા સમય માટે ઉપલબ્ધ ઇનબોક્સ સાથે પુનઃપ્રાપ્તિ શા માટે જોખમી બને છે તે વધુ ઊંડાણથી સમજવા માટે, આ મુખ્ય લેખ વાંચો: ફેસબુક પુન recoveryપ્રાપ્તિ જોખમો.
Marcus Lee writes Tmailor's step-by-step guides — signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.