Comment choisir un compte email de test pour l’assurance qualité
Une boîte de réception temporaire suffit pour les vérifications manuelles d’inscription et d’OTP. Les tests qui s’exécutent sans intervention humaine, touchent de vraies données clients ou nécessitent des réponses et des pièces jointes exigent un autre type de boîte de réception de test. Voici comment choisir celle qui convient à chaque test.
Accès rapide
Qu’est-ce qu’un compte email de test pour l’assurance qualité ?
Un compte email de test, ou adresse email de test pour l’assurance qualité, est une adresse que votre équipe utilise pour recevoir et inspecter les emails envoyés par votre propre application. Utilisez une boîte de réception temporaire pour les vérifications manuelles d’inscription et d’OTP non sensibles. Choisissez une boîte aux lettres d’entreprise pour les messages, réponses ou pièces jointes à conserver, et un bac à sable SMTP ou une API de boîte de réception hébergée lorsque les tests automatisés doivent inspecter les emails sans intervention humaine.
Tmailor gère ce blog, voici donc où il s’inscrit. Tmailor est un service d’email temporaire gratuit, accessible uniquement à la réception, sur le web, Android, iOS et un bot Telegram. Cela convient au premier cas : une personne ouvre une boîte de réception, déclenche une inscription et lit ce qui arrive. Dans ce dernier cas, l’API Tmailor Temp Mail distinct permet aux tests automatisés de créer des adresses en réception uniquement et de lire leurs messages depuis le code. Les messages restent environ 24 heures après leur arrivée, les pièces jointes ne sont pas reçues, et l’adresse ne peut ni envoyer ni répondre. Si vous débutez avec les boîtes de réception jetables, commencez par expliquer comment fonctionne l'email temporaire.
- Aucun email n’a besoin d’arriver (validation de formulaire, jeux de données, tests unitaires) : utilisez un domaine d’exemple réservé.
- Une personne lit l’email et rien dedans n’est sensible : une boîte de réception temporaire est l’option la plus rapide.
- Données sensibles, réponses, pièces jointes ou preuves que vous devez conserver : utilisez une boîte aux lettres approuvée et contrôlée par l’entreprise ; n’ajoutez des balises plus que si votre système de messagerie et votre application les prennent en charge.
- Aucune personne ne surveille : utilisez un collecteur SMTP si vous contrôlez les paramètres de messagerie sortante de l’application, ou une API de boîte de réception hébergée si l’application doit envoyer via son fournisseur habituel.
Tests d’emails manuels ou automatisés : un arbre de décision
Quatre questions déterminent quel compte email de test une vérification nécessite : si un email doit arriver, si une personne ou du code le lit, s’il contient des données sensibles, et si vous contrôlez l’endroit où l’application envoie son courrier sortant.
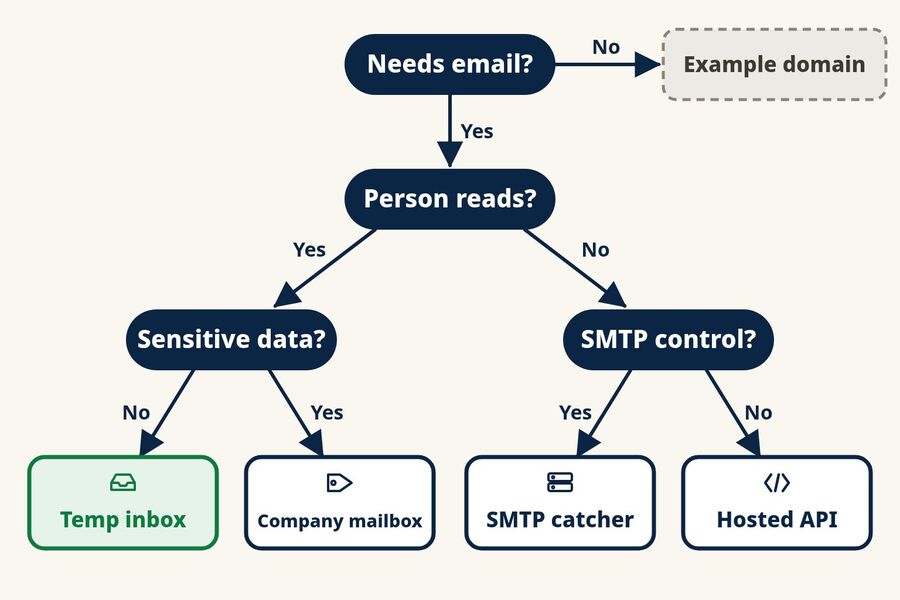
- Le test a-t-il besoin qu’un email arrive ? Les vérifications de format, les états de l’interface, les jeux de données et les tests unitaires n’en ont généralement pas besoin. Utilisez des adresses sur example.com, example.org ou example.net. Ces domaines sont réservés à la documentation et aux exemples, donc rien n’atteint une personne réelle. Évitez d’inventer des domaines aléatoires, car quelqu’un pourrait les posséder.
- Une personne lira-t-elle le message pendant le test ? Les tests de fumée, les UAT manuels, les démonstrations et les sessions exploratoires impliquent un humain dans la boucle. Les suites de régression et les tâches CI, généralement pas.
- Si une personne le lit, y a-t-il quelque chose de sensible dedans ? Les vrais dossiers clients, les identifiants, les données réglementées ou les messages que vous devez conserver comme preuves d’audit n’ont pas leur place dans une boîte de réception temporaire. Utilisez plutôt une boîte aux lettres d’entreprise. Si la réponse est non, une boîte de réception temporaire suffit.
- Si du code le lit, l’environnement de test peut-il envoyer son courrier à un serveur SMTP de test ? Si oui, un collecteur SMTP capture chaque message sans le livrer. Si non, parce que l’application doit envoyer via son fournisseur de messagerie habituel, utilisez une boîte de réception hébergée que vos tests lisent via une API.
Le tableau compare les cinq options côte à côte.
| Option | Idéal pour | Comment le courrier est lu | Points d’attention |
|---|---|---|---|
| Domaine d’exemple réservé | Validation, données de test, tests négatifs | Non distribué | Impossible de tester l’arrivée, le délai ou le contenu |
| Boîte de réception temporaire (comme Tmailor) | Tests de fumée, UAT manuel, démonstrations, vérifications exploratoires | Une personne dans un navigateur ou une application | Environ 24 heures de messages, réception uniquement, pas de pièces jointes, pas pour les données sensibles |
| Boîte aux lettres contrôlée par l’entreprise, éventuellement avec des balises plus | Flux sensibles ou de longue durée, réponses, pièces jointes, preuves d’audit | Une personne, ou un accès à la boîte aux lettres approuvé par votre équipe informatique | Les adresses balisées partagent une même boîte aux lettres, si bien que des tests parallèles peuvent voir les messages les uns des autres |
| Attrapeur SMTP ou bac à sable | Dev, staging et CI où vous contrôlez les paramètres du mail sortant | Interface Web et API | Cela ne prouve pas la livraison via le DNS public et les MX, ni le placement dans la boîte de réception |
| API de boîte de réception hébergée | Tests de bout en bout via votre véritable chemin d’envoi | API REST et SDKs | Les limites de plan, la rétention, les domaines et la concurrence varient selon le fournisseur |
Quelles adresses un champ email doit-il accepter ou refuser ?
Testez la validation du formulaire séparément de la livraison du message. Utilisez une adresse réservée comme user@example.com pour un cas qui semble valide et qui ne livre jamais, incluez une adresse avec une balise plus et une autre avec un sous-domaine, et ajoutez des cas mal formés comme une partie locale manquante ou un domaine manquant. Gardez les résultats attendus alignés sur le validateur que votre système de production utilise réellement.
Quand une boîte de réception temporaire suffit
Une boîte de réception temporaire suffit quand une personne vérifie un flux à la fois et que le message ne contient rien que vous ne voudriez perdre après une journée. C’est l’usage classique d’un email jetable pour l’assurance qualité : il faut une adresse email pour tester un formulaire à la main, pas un compte durable. Les cas typiques sont un test de fumée avant la sortie du formulaire d’inscription, une passe d’UAT manuel sur un nouvel email d’intégration, une démonstration commerciale de création de compte, ou une session exploratoire où vous essayez des entrées bizarres et observez ce que l’application envoie.
L’attrait, c’est la rapidité. Il n’y a pas de compte à demander à l’informatique et aucune boîte aux lettres partagée à nettoyer. Le compromis est le contrôle : vous disposez d’une courte fenêtre de messages, sans pièces jointes, et d’une boîte de réception que lit une personne plutôt que du code.
Quand vous avez besoin d’un attrapeur SMTP ou d’une API de boîte de réception hébergée
Une fois les tests exécutés sans surveillance, la boîte de réception doit être lisible par le code. Deux familles d’outils répondent à ce besoin, et elles résolvent des problèmes différents.
Les attrapeurs SMTP et les bacs à sable remplacent le serveur de messagerie sortante de votre application dans un environnement de test et conservent chaque message pour inspection au lieu de le distribuer.
- Mailpit est un outil gratuit et open source que vous hébergez vous-même. Il capture le mail par défaut et propose une interface web ainsi qu’une API REST pour les tests d’intégration.
- MailHog fonctionne de la même façon mais est plus ancien. Les mainteneurs de Mailpit le décrivent comme n’étant plus maintenu, donc vérifiez son statut avant de l’adopter.
- Mailtrap Email Sandbox est une version hébergée du même principe, avec un accès SMTP et API. Il est distinct du produit d'envoi de production de Mailtrap.
- Ethereal est un faux service SMTP gratuit, principalement utilisé avec Nodemailer. Les messages sont interceptés pour être prévisualisés et ne sont jamais livrés.
Les API de boîtes de réception hébergées donnent aux tests de vraies adresses sur les domaines du fournisseur : votre application envoie donc les emails via son fournisseur habituel, et le test lit le résultat via une API. L'API Temp Mail de Tmailor fonctionne ainsi, avec des SDK officiels pour Python, Node.js et PHP.
- Mailosaur propose des adresses email de test, une API et des bibliothèques clientes compatibles avec des frameworks tels que Cypress, Playwright et Selenium. Il gère aussi les codes SMS.
- MailSlurp crée des boîtes de réception à la demande via son API et ses SDK. Les tests peuvent attendre un message, puis en extraire les codes, les liens et les pièces jointes.
Les fonctionnalités et les offres des fournisseurs évoluent : vérifiez les informations actuelles sur chaque site officiel avant de faire dépendre une suite de tests d'un fournisseur.
Quand une boîte aux lettres d'entreprise avec des tags plus est le meilleur choix
Les tags plus permettent à une seule boîte aux lettres d'entreprise d'accepter de nombreuses variantes d'adresse. Un message envoyé à qa+signup ou qa+reset sur le domaine de votre entreprise arrive dans la boîte qa, où vous pouvez le filtrer par tag. Google Workspace prend en charge cette fonctionnalité, et Microsoft indique que l'adressage avec plus est activé par défaut dans Exchange Online, sauf si un administrateur le désactive.
Empruntez cette voie lorsqu'un parcours transporte de vraies données clients, dure plus d'une journée, nécessite des réponses ou des pièces jointes, ou produit des preuves qu'un auditeur pourrait demander. Gardez les limites en tête. Les tags sont des variantes d'une même boîte aux lettres, et non des boîtes de réception distinctes : des tests parallèles peuvent donc lire les messages les uns des autres. Certains formulaires d'inscription rejettent le signe plus, et certaines applications considèrent les variantes avec tag comme un seul et même compte. Ces deux comportements méritent chacun un cas de test à part entière.
Comment effectuer un test d'inscription manuel avec une boîte de réception temporaire
Un test d'inscription manuel qui utilise un email temporaire nécessite trois choses : une adresse neuve, la version que vous testez, et un endroit hors de la boîte de réception pour consigner ce qui est arrivé. Ne l'exécutez que sur des systèmes que vous possédez ou que vous êtes autorisé à tester.
- Ouvrez une boîte de réception. Créez une boîte de réception temporaire gratuite sur le web, ou utilisez l'application Tmailor ou le bot Telegram, puis copiez l'adresse. Sur ordinateur, l’extension navigateur Tmailor peut aussi la saisir dans le champ email de votre version de test.
- Inscrivez-vous sur votre version de test. Utilisez l'adresse dans votre environnement de staging ou de QA et notez l'heure à laquelle vous avez soumis le formulaire.
- Surveillez l'arrivée de l'email. Vérifiez quel message est arrivé, le nom de l'expéditeur et l'adresse From, l'objet, et le temps que cela a pris.
- Terminez l'étape. Cliquez sur le lien ou saisissez le code. Confirmez que le compte change d'état une seule fois et que réutiliser le même lien échoue avec un message clair.
- Consignez les preuves ailleurs. Copiez le lien, le code, les horodatages et une capture d'écran dans votre cas de test. Les messages ne restent qu'environ 24 heures après leur arrivée : la boîte de réception ne constitue donc pas votre dossier de test.
- Enregistrez l'access token si vous comptez refaire le test. L'access token permet de rouvrir la même adresse plus tard, par exemple pour relancer une réinitialisation de mot de passe. Il ne restaure pas les messages déjà expirés, et un access token perdu ne peut pas être récupéré.
Lorsqu'une session nécessite plusieurs personas à la fois, par exemple un utilisateur gratuit, un utilisateur en essai et un coéquipier invité, la vue des boîtes de réception conserve jusqu'à cinq adresses côte à côte dans un même onglet du navigateur. Chaque persona dispose de sa propre adresse, ce qui vous permet de voir quel email appartient à quel compte.
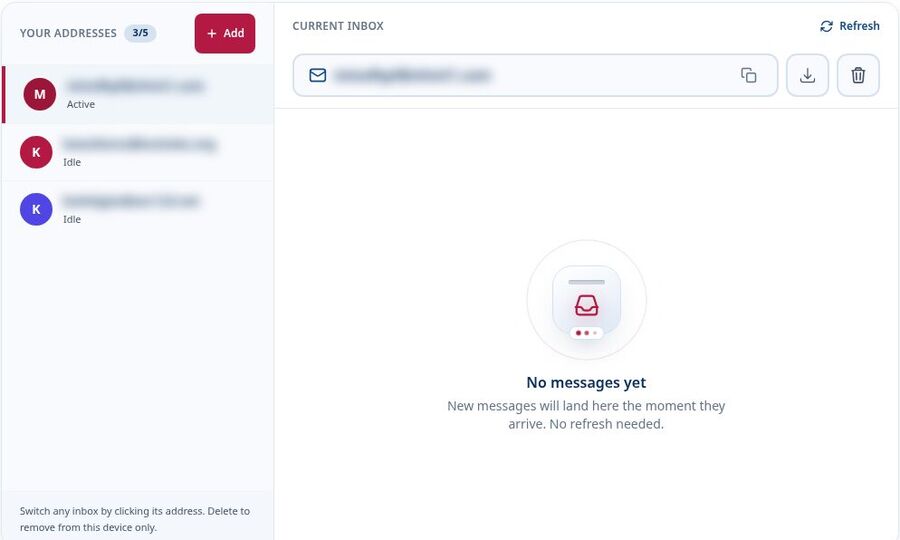
Cette vue reste manuelle. Les boîtes de réception sont créées par une personne dans un navigateur, et non provisionnées par du code : elle ne remplace donc pas une API de boîtes de réception hébergées pour des exécutions parallèles sans surveillance.
Une boîte de réception ou une adresse par test ?
Une seule boîte de réception partagée suffit pour une vérification rapide, mais elle devient vite bruyante. Dès que plusieurs tests s'exécutent en même temps, des objets similaires rendent difficile de savoir à quel script appartient chaque email, et le débogage tourne à la devinette.
Une adresse par cas de test résout ce problème. Les journaux, captures d'écran et emails se correspondent, et un message manquant pointe vers un seul scénario au lieu de tous. Le guide sur gérer plusieurs boîtes de réception temporaires détaille ce flux de travail.
Certains parcours nécessitent la même adresse plusieurs jours plus tard, comme un essai qui se convertit ou un utilisateur qui revient après avoir churné. Une adresse mail temporaire réutilisable garde l'adresse accessible via son jeton d'accès, mais pas les messages. Enregistrez les liens et codes dont vous avez besoin au fil de chaque étape, et déplacez toute étape qui dépend de messages plus anciens vers une boîte aux lettres d'entreprise. Si un testeur se connecte à un compte Tmailor gratuit avant de créer des adresses de persona, chacune est enregistrée sous Emails créés, si bien qu'un jeton perdu ne signifie plus une adresse perdue.
| Modèle | Usage idéal | Risque principal |
|---|---|---|
| Boîte de réception partagée | Vérifications rapides et courtes sessions manuelles | Difficile d'associer les messages aux tests dès que les exécutions se chevauchent |
| Adresse par test | Cas d'inscription et d'onboarding en plusieurs étapes | Plus d'adresses à suivre et à retirer |
| Adresse de persona réutilisable | Passage de l'essai au payant, réactivation et visites de retour | Les messages expirent toujours après environ 24 heures ; un jeton perdu signifie une adresse perdue, sauf si l'adresse est enregistrée dans un compte Tmailor |
Que vérifier dans les emails d'inscription et d'onboarding
Commencez par dresser l'inventaire de chaque email que le parcours peut envoyer, puis décidez ce que chaque test doit vérifier. Les équipes découvrent souvent des emails supplémentaires seulement lorsqu'ils apparaissent en plein test, après qu'une expérience de croissance ou un changement de sécurité en a ajouté un que personne n'avait noté.
Les emails d'un parcours d'inscription typique
- Lien de vérification ou code à usage unique
- Email de bienvenue et toute séquence de démarrage rapide
- Connexion par lien magique
- Réinitialisation du mot de passe
- Changement d'adresse email, envoyé à la fois à l'ancienne et à la nouvelle adresse
- Alerte de sécurité pour nouvel appareil ou nouvelle localisation
- Rappels pour les inscriptions jamais terminées
Pour chacun, notez le déclencheur, le délai attendu et les conditions qui le modifient, comme le forfait, la région ou la langue. Définissez la fenêtre de livraison autorisée à partir des exigences documentées de votre produit plutôt que de supposer un seuil universel ; un message de vérification immédiat et une séquence de bienvenue programmée n'appellent pas les mêmes attentes. Une fois ces attentes établies, chaque test a quelque chose de concret à vérifier.
Ce qu'il faut vérifier dans chaque email de test
- Expéditeur et destinataire : le nom et l'adresse de l'expéditeur, le Reply-To et l'adresse To exacte.
- Objet et corps : les versions HTML et texte brut, avec les bons noms, les détails de l'offre et la bonne langue.
- Liens : la destination et si elle pointe vers le bon environnement. Un email de staging qui renvoie vers la production est un vrai bug.
- Codes : le format, la longueur, le texte d'expiration, et si l'expiration annoncée correspond à ce que le serveur applique.
- Délai : combien de temps le message a mis à arriver après le déclenchement.
- Pièces jointes : si un flux envoie un PDF ou une facture, testez-le dans une boîte mail d'entreprise ou un outil de test. Tmailor ne reçoit pas de pièces jointes.
Une mise en garde sur le rendu. Une boîte de réception temporaire montre comment un seul visualiseur web affiche votre HTML. Elle ne vous dit pas à quoi ressemble le même email dans Gmail, Outlook, Apple Mail, en mode sombre ou sur un petit écran de téléphone ; prévoyez donc des vérifications de rendu séparées si cela compte.
Flux de changement d'email et de récupération de compte
Les flux de récupération se cassent de manière plus discrète que l'inscription. Vérifiez qu'un changement d'email envoie une confirmation à la nouvelle adresse et un avis à l'ancienne, qu'un lien de réinitialisation déjà utilisé ne peut pas être réutilisé, qu'un ancien lien de réinitialisation cesse de fonctionner après l'envoi d'un plus récent, et qu'un lien ouvert sur un second appareil place l'utilisateur dans un état cohérent. Les flux OTP méritent une analyse de risque distincte ; le liste de contrôle des risques OTP pour l’assurance qualité et l’UAT couvre les métriques, les fenêtres de renvoi et la propriété.
Comment tester les cas limites des OTP et de la vérification
Testez les flux OTP et de vérification face aux livraisons retardées, aux renvois, aux codes expirés ou incorrects, et aux liens ouverts sur un autre appareil. Chaque cas doit vérifier à la fois le résultat côté serveur et le message affiché à l'utilisateur. N'effectuez ces tests que sur des systèmes que vous possédez ou que vous êtes autorisé à tester. De bons tests OTP cassent volontairement le flux :
- Arrivée lente : attendez avant de consulter la boîte de réception et confirmez que l'interface explique ce qui se passe et propose un moyen clair de renvoyer.
- Comportement du renvoi : demandez un second code et vérifiez si le premier est invalidé ou toujours accepté.
- Expiration : saisissez un code après sa durée de vie annoncée et confirmez que le message d'erreur correspond à ce qui s'est passé.
- Code erroné : confirmez que la limite de tentatives et le texte du délai d'attente ont du sens pour une personne.
- Liens magiques inter-appareils : demandez un lien sur un ordinateur portable, ouvrez-le sur un téléphone et vérifiez où l'utilisateur aboutit.
Pour une vue plus large des codes qui arrivent dans une boîte de réception temporaire et de ceux qui n'y arrivent pas, consultez ce guide sur le email temporaire pour les codes OTP.
Si votre produit rejette volontairement les domaines d’email jetable, testez ce chemin directement. Vérifiez que le message de refus est clair et qu’une adresse réelle ou contrôlée par l’entreprise permet toujours de finaliser l’inscription. Ne passez pas d’un domaine temporaire à l’autre pour contourner le blocage, ni sur votre propre produit ni sur celui d’autrui. Vérifier que le blocage fonctionne, c’est le test ; le contourner, ce n’est pas le test. Cette explication sur expliquant pourquoi les sites bloquent les domaines de messagerie temporaire détaille les raisons de ces filtres.
Ce qui change lorsque les tests d’email s’exécutent sans surveillance
Quand personne ne surveille, le test a besoin d’une boîte de réception qu’il peut lire par le code. Il faut pour cela l’API d’un capteur SMTP ou une API de boîte de réception hébergée. La boîte de réception web Tmailor n’est pas cet outil, mais l’API Tmailor Temp Mail l’est : les tests peuvent créer des adresses en réception seule, lister et lire les messages, et récupérer le code à usage unique ou le lien de vérification que l’API trouve. Un serveur MCP permet à des agents IA comme Claude, Cursor ou VS Code Copilot de faire de même pour les parcours d’inscription que vous possédez ou que vous êtes autorisé à tester.
Quelques habitudes suffisent à rendre stables les tests d’email non supervisés, quel que soit l’outil choisi :
- Donnez à chaque exécution de test sa propre adresse et un identifiant de corrélation, afin qu’un email arrivé en retard depuis une exécution précédente ne puisse pas valider la mauvaise assertion.
- Prévoyez une attente dédiée à l’arrivée de l’email, avec un backoff raisonnable, distincte du délai d’expiration global du test, et consignez le temps qu’a mis chaque message.
- Identifiez le message exact par destinataire et par objet au lieu de lire « le dernier email ».
- Masquez les codes et les liens magiques dans les journaux CI, car les journaux survivent souvent à la boîte de réception.
Soyez aussi clair sur ce que prouve un test réussi. « L’application a généré et remis l’email », « un domaine de test hébergé l’a reçu via l’infrastructure de messagerie publique » et « Gmail l’a placé dans la boîte de réception, pas dans le spam » sont trois faits différents. Un capteur SMTP prouve le premier, une API de boîte de réception hébergée prouve les deux premiers, et aucun des deux ne prouve le troisième. Pour la configuration des pipelines sur GitHub Actions, GitLab CI et CircleCI, consultez le guide sur tests d’email dans les pipelines CI/CD.
Protégez les données de test et respectez les règles
Utilisez des identités synthétiques et des contenus non sensibles dans les boîtes de réception temporaires de test, et n’exécutez les tests d’inscription que sur des systèmes que vous possédez ou que vous êtes autorisé à évaluer. Tenez les comptes QA à l’écart des analyses de production, respectez les limites de débit et transférez les données réglementées, les identifiants, les pièces jointes et les preuves conservées vers des systèmes approuvés et contrôlés par l’entreprise.
- Aucune donnée réelle dans une boîte de réception temporaire. Ne dirigez jamais de véritables dossiers clients, identifiants, clés API ou données réglementées vers une adresse email temporaire. Utilisez des utilisateurs synthétiques aux noms manifestement faux.
- Ne testez que ce que vous êtes autorisé à tester. Exécutez les tests d’inscription sur votre propre produit ou sur un système que vous êtes autorisé à tester, et respectez les limites de débit et les conditions d’utilisation de ce service. N’utilisez pas l’email temporaire pour créer des comptes en masse sur des sites tiers. Les tests de volume et de charge ont leur place dans votre propre environnement de staging, avec un capteur SMTP ou une API de boîte de réception hébergée.
- Tenez le trafic QA à l’écart des chiffres de production. Étiquetez clairement les comptes de test et excluez-les des tableaux de bord d’analyse et de croissance. Évitez d’envoyer de gros volumes d’emails de test depuis votre domaine d’envoi de production, où les rebonds et les plaintes peuvent nuire à sa réputation.
- Consignez la politique par écrit. Indiquez quels parcours peuvent utiliser une boîte de réception temporaire, lesquels nécessitent une boîte aux lettres d’entreprise, combien de temps les données de test sont conservées et qui y a accès. Les revues de sécurité et de conformité sont plus rapides lorsque les limites sont déjà couchées sur le papier.
Lorsque la sécurité demande comment un fournisseur traite les données, examinez ce qu’il collecte, combien de temps il conserve les messages et comment fonctionne l’accès. Cet aperçu de email temporaire et de la confidentialité en ligne aborde ces questions du point de vue de l’utilisateur. La décision de savoir quels parcours peuvent utiliser des boîtes de réception jetables revient toujours à vos équipes juridiques, de confidentialité et de sécurité.
Limites à anticiper
La boîte de réception web Tmailor convient à de courtes vérifications manuelles d’emails entrants non sensibles (l’automatisation, c’est le rôle de l’API Temp Mail). Avant de la choisir, déterminez si le flux de travail exige des actions sortantes, des pièces jointes, des preuves conservées longtemps ou une récupération durable de l’adresse. Chacune de ces exigences appelle une boîte aux lettres contrôlée par l’entreprise ou un outil de test spécialisé ; la liste de contrôle ci-dessous explique pourquoi.
- Tmailor fonctionne uniquement en réception. Il permet de vérifier les emails entrants d’inscription, de vérification et d’OTP, mais pas les parcours de réponse ni quoi que ce soit qui envoie depuis l’adresse.
- Tmailor ne reçoit pas de pièces jointes, donc les emails de facture, de contrat ou de livraison de documents nécessitent une boîte aux lettres d’entreprise ou un outil de test.
- Les messages restent environ 24 heures après leur arrivée. Exportez les liens, les codes et les horodatages dont une enquête plus longue aura besoin.
- Un jeton d’accès permet de rouvrir une adresse, mais pas des messages expirés, et un jeton perdu ne peut pas être récupéré.
- La boîte de réception web est lue par une personne. La lecture non supervisée d’une boîte de réception nécessite un capteur SMTP ou une API de boîte de réception hébergée, comme l’API Tmailor Temp Mail.
- Certains services bloquent les domaines d’email jetable. Si un parcours que vous testez le fait volontairement, validez-le avec une adresse réelle ou contrôlée par l’entreprise.
Questions fréquentes
Puis-je utiliser une adresse email temporaire pour les tests QA ?
Oui, pour les tests manuels où une personne lit l’email et où rien dans son contenu n’est sensible. Une boîte de réception temporaire convient bien aux tests de fumée, aux UAT manuels et aux démonstrations des parcours d’inscription et OTP. C’est en revanche un mauvais choix pour de vraies données clients, des pièces jointes, des réponses, des messages que vous devez conserver plus de 24 heures environ, ou des tests qui s’exécutent sans intervention humaine.
Les tests automatisés peuvent-ils lire une boîte de réception Tmailor via une API ?
Oui, avec des adresses créées via l’API Tmailor Temp Mail. Les tests peuvent créer des adresses en réception seule, lister et lire les messages, et récupérer le code à usage unique ou le lien de vérification extrait par l’API (dans la mesure du possible), à l’aide des SDK officiels Python, Node.js ou PHP. Un forfait gratuit est disponible pour commencer. Utilisez-le uniquement pour les parcours que vous possédez ou que vous êtes autorisé à tester. Lorsque vous maîtrisez les paramètres de messagerie sortante de l’application, un capteur SMTP comme Mailpit ou Mailtrap Email Sandbox est une autre option, et d’autres API de boîte de réception hébergées incluent Mailosaur et MailSlurp.
Quelle est la différence entre un compte email de test et un bac à sable SMTP ?
Un compte email de test, ou boîte mail de test, est une adresse de réception vers laquelle votre application peut envoyer, où une personne ou un test inspecte le message reçu. Un bac à sable SMTP, lui, remplace le serveur de messagerie sortante de l’application et capture le message avant sa livraison publique. Une boîte de réception de test couvre davantage le chemin d’envoi, mais aucune des deux options ne prouve à elle seule le placement dans la boîte de réception Gmail ou Outlook.
Chaque test QA doit-il utiliser une adresse email différente ?
En général, oui. Une adresse par cas de test permet de garder les journaux, les captures d’écran et les emails alignés et empêche un test de lire le message d’un autre. Une boîte de réception partagée est acceptable pour une vérification de fumée rapide, mais le débogage devient difficile dès que plusieurs tests s’exécutent en même temps.
Puis-je réutiliser la même adresse Tmailor pour un autre test ?
Oui, si vous avez enregistré son jeton d’accès. Le jeton permet de rouvrir la même adresse sur n’importe quel appareil, ce qui est utile pour les retests et les parcours sur plusieurs jours. Il ne permet pas de récupérer les messages datant de plus de 24 heures environ, et un jeton perdu pour une adresse invitée ne peut pas être récupéré : notez donc les liens et les codes dont vous avez besoin au fur et à mesure.
Quand le QA doit-il utiliser une boîte aux lettres d’entreprise plutôt qu’un email temporaire ?
Utilisez une boîte aux lettres d’entreprise lorsque l’email contient de vraies données clients ou des identifiants, lorsque le parcours nécessite des réponses ou des pièces jointes, lorsque vous devez conserver le message comme preuve d’audit, ou lorsqu’un produit bloque volontairement les domaines d’email jetable. Les fournisseurs d’identité tiers et les migrations de production nécessitent aussi généralement de vraies adresses contrôlées par l’entreprise.
L’adressage avec signe plus peut-il créer des comptes de test distincts ?
Il crée des variantes d’adresse, pas des boîtes de réception distinctes. Les messages envoyés à qa+one et qa+two sur votre domaine arrivent dans la même boîte qa, si bien que les tests partagent l’historique des messages. Votre application peut accepter les variantes comme des comptes différents, rejeter le signe plus ou les normaliser en un seul utilisateur. Traitez ce comportement comme un cas de test plutôt que comme une hypothèse.
Pourquoi un email de vérification n’est-il pas arrivé dans la boîte de réception de test ?
Les causes les plus fréquentes sont une erreur d’envoi dans l’application, un délai chez le fournisseur de messagerie, une limite de débit sur les demandes répétées, une faute de frappe dans l’adresse ou un filtre qui rejette les domaines d’email jetable. Vérifiez d’abord les journaux de messagerie de votre application, puis réessayez une fois avec une adresse contrôlée par l’entreprise pour voir si le problème vient de l’adresse ou du parcours.
Une boîte de réception temporaire peut-elle tester les pièces jointes, les réponses ou la délivrabilité des emails ?
Pas avec Tmailor. Il ne reçoit pas de pièces jointes et ne peut ni envoyer ni répondre. Recevoir un message dans une boîte de réception temporaire ne montre pas non plus si Gmail ou Outlook le placerait dans la boîte de réception ou dans le spam. Utilisez une boîte aux lettres d’entreprise pour les pièces jointes et les réponses, et un service dédié à la délivrabilité ou aux tests par adresses témoins pour le placement en boîte de réception.
Les inscriptions de test avec un email temporaire peuvent-elles fausser nos statistiques ?
Oui, si le trafic n’est pas identifié. Marquez clairement chaque compte de test, par exemple avec une convention de nommage ou un indicateur de test, et excluez ces comptes des tableaux de bord de production et des rapports de croissance. Exécuter les tests dans un environnement de préproduction séparé permet déjà d’écarter la majeure partie de ce trafic des chiffres réels.
Choisir la bonne boîte de réception de test
Choisissez la boîte de réception en fonction de ce que le test doit prouver. Utilisez un domaine d’exemple réservé lorsque la livraison n’est pas nécessaire, une boîte de réception temporaire pour les vérifications manuelles non sensibles, une boîte aux lettres d’entreprise pour les parcours sensibles ou à conserver, un capteur SMTP lorsque vous maîtrisez les paramètres sortants, et une API de boîte de réception hébergée pour les tests de bout en bout sans surveillance.
Pour les cas manuels, ouvrez une boîte de réception temporaire et commencez par le parcours d’inscription que vous livrerez ensuite. L’email temporaire offre aussi de nombreux nombreuses utilisations pratiques au-delà de l’assurance qualité.

Marcus Lee writes Tmailor's step-by-step guides, signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.









