Tmailor
Comment l'email temporaire aide à protéger votre identité contre les violations majeures de données
Chaque violation de données commence par une base de données remplie d'adresses email — et si la vôtre s'y trouve, vous devenez une cible pour le bourrage d'identifiants, les campagnes de phishing et le vol d'identité. Plus les services qui détiennent votre véritable adresse email sont nombreux, plus le risque que l'un d'entre eux soit compromis augmente. L'email temporaire réduit cette surface d'attaque. Ce guide explique comment fonctionnent les violations de données, pourquoi votre adresse email est l'information la plus précieuse qu'elles exposent, et comment l'utilisation d'adresses jetables pour des inscriptions à faible confiance garde votre véritable identité hors des bases de données qui finissent sur les marchés du dark web.
Accès rapide
TL ; DR / Points clés
- Les violations de données gagnent en complexité ; les identifiants volés restent un vecteur d’accès initial majeur, tandis que les ransomwares apparaissent dans près de la moitié des violations. L’email temporaire réduit le « rayon d’impact » lorsque les sites fuient des données.
- IBM estime que le coût moyen mondial d’une violation de données en 2025 s’élève à environ 4,44 millions de dollars — preuve qu’il importe de limiter les retombées d’un email divulgué.
- Utiliser des adresses uniques et dédiées à un seul usage pour les inscriptions empêche de relier massivement votre véritable identité à travers les bases de données compromises et réduit le risque de bourrage d’identifiants. Have I Been Pwned recense déjà plus de 17,7 milliards de comptes compromis — partez du principe que des fuites se produiront.
- Les masques et alias d’email font désormais partie des conseils courants en matière de confidentialité ; ils peuvent aussi neutraliser les traceurs. L’email temporaire en est la variante la plus rapide et la plus simple, idéale pour les sites peu fiables, les essais et les coupons.
- N’utilisez pas d’email temporaire pour les comptes critiques (banque, paie, administration). Associez-le à un gestionnaire de mots de passe et à la MFA partout ailleurs.
Contexte : pourquoi l’email est le maillon central des violations de données
Si les attaquants peuvent rejouer la même identité (votre adresse email principale) sur des dizaines de services compromis, ils peuvent relier des comptes, vous cibler avec des hameçonnages convaincants et tenter du bourrage d’identifiants à grande échelle. Dans le rapport 2025 de Verizon sur les enquêtes en matière de violations de données, l’usage abusif d’identifiants est le vecteur d’accès initial le plus courant pour la deuxième année consécutive ; les ransomwares apparaissent dans 44 % des violations, contre 32 % l’année précédente ; le facteur humain intervient dans environ 60 % des violations ; et l’implication de tiers a doublé, passant de 15 % à 30 % — ce qui signifie que vos données peuvent fuiter même lorsque la violation ne vient pas de vous.
Les enjeux financiers ne sont pas théoriques. IBM estime le coût moyen mondial d’une violation de données à 4,44 millions de dollars en 2025 (davantage dans certaines régions, comme 10,22 millions de dollars aux États-Unis). Pour un particulier, le « coût » se traduit par l’usurpation d’identité, une boîte de réception saturée, du hameçonnage, du temps perdu et des réinitialisations de mot de passe imposées.

Pendant ce temps, la surface d’exposition ne cesse de croître. Have I Been Pwned (HIBP) recense plus de 17,7 milliards de comptes compromis — un chiffre qui ne cesse d’augmenter avec les fuites de journaux de voleurs de données et les expositions massives de sites.
En résumé : votre adresse email principale est un point de défaillance unique. Réduisez son exposition partout où vous le pouvez.
Comment l’email temporaire réduit votre « rayon d’impact » personnel
Considérez email temporaire comme un jeton d’identité sacrificiel : une adresse unique et de faible valeur que vous donnez à des sites qui n’ont pas besoin de votre véritable identité. Si ce site fuit, les dégâts sont en grande partie contenus.
Ce que l’email temporaire atténue :
- Risque de corrélation. Les attaquants et les courtiers en données ne peuvent pas facilement reconstituer votre véritable identité à travers les fuites si chaque site voit une adresse différente. Les recommandations grand public en matière de confidentialité préconisent désormais les e-mails masqués ou jetables pour les inscriptions à faible confiance.
- Conséquences du bourrage d’identifiants. De nombreux utilisateurs réutilisent les mêmes adresses e-mail (et parfois les mêmes mots de passe). Les adresses jetables brisent ce schéma. Même si un mot de passe est réutilisé (ce qu’il ne faut pas faire !), l’adresse ne correspondra pas à vos comptes critiques. Le DBIR de Verizon souligne comment l’exposition des identifiants alimente des compromissions plus larges et des rançongiciels.
- Fuite via les traceurs. Les e-mails marketing contiennent souvent des pixels de suivi qui révèlent quand et où vous avez ouvert un message. Certains systèmes d’alias suppriment les traceurs ; les adresses temporaires offrent aussi une séparation en un clic : arrêtez de recevoir et vous vous êtes effectivement « désinscrit ».
- Confinement du spam. Vous ne voulez pas qu’une liste soit liée à votre boîte de réception principale une fois qu’elle est vendue ou compromise. Une adresse temporaire peut être abandonnée sans aucun impact sur vos comptes réels.
Soyez toutefois clair sur la limite. L’email temporaire ne masque que l’adresse e-mail que vous donnez à un site. Il ne fait rien pour les autres données de la même fuite : votre numéro de téléphone, vos informations de paiement, votre adresse de livraison, votre nom d’utilisateur choisi, votre adresse IP ou tout autre élément que vous avez saisi dans ce formulaire. Il réduit une colonne du tableau fuité, pas toute la ligne.
Email temporaire vs autres stratégies d’e-mail (quand utiliser laquelle)
| Stratégie | Exposition aux fuites | Confidentialité vs marketeurs | Fiabilité pour les comptes | Meilleurs cas d’usage |
|---|---|---|---|---|
| Adresse principale | La plus élevée (un seul identifiant partout) | Faible (corrélation facile) | La plus élevée | Banque, paie, administration, juridique |
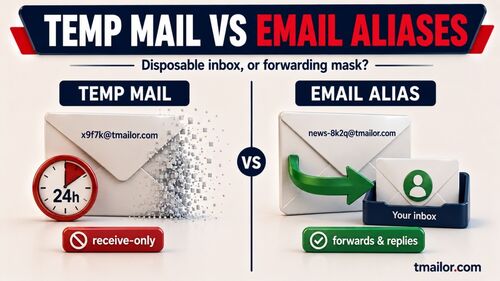
| Alias/masque (redirection) | Faible (unique par site) | Forte (protection de l’adresse ; certains suppriment les traceurs) | Élevée (possibilité de répondre/transférer) | Commerce de détail, newsletters, applications, essais |
| Email temporaire (boîte de réception jetable) | Exposition la plus faible et séparation la plus facile | Efficace pour les sites peu fiables | Variable selon le service ; à éviter pour les connexions critiques | Concours, téléchargements, coupons à débloquer, vérifications ponctuelles |
| Astuce du « +tag » (gmail+tag@) | Moyen (révèle tout de même l’adresse de base) | Moyen | Élevé | Filtrage léger ; ce n’est pas une mesure de confidentialité |
Les alias et les masques sont des outils de confidentialité bien documentés ; l’email temporaire est l’option la plus rapide et la plus jetable lorsque vous ne voulez pas que votre vraie adresse se trouve dans la zone de dégâts.
Un modèle pratique : quand utiliser l’email temporaire plutôt que votre adresse réelle
- N’utilisez votre vraie adresse email que lorsque la vérification d’identité est essentielle (banques, impôts, paie, portails de santé).
- Utilisez un alias ou un masque pour les comptes que vous conserverez (achats, services publics, abonnements).
- Utilisez l’email temporaire pour tout le reste : téléchargements à court terme, contenus réservés, codes à usage unique pour des services à faible risque, inscriptions à des versions bêta, essais sur des forums, coupons promotionnels. En cas de fuite, vous l’abandonnez et passez à autre chose.
Pourquoi un service d’email temporaire peut être plus sûr (s’il est bien conçu)
Utilisé pour les inscriptions peu fiables plutôt que pour les comptes essentiels, un service d’email temporaire renforce la résilience par sa conception même :
- Découplage et caractère jetable. Chaque site voit une adresse différente. Si une base de données est compromise, les attaquants ne disposent pas automatiquement de l’email que vous utilisez pour votre banque, votre paie ou vos comptes à long terme ; la fuite reste donc circonscrite à une adresse jetable.
- Exposition de courte durée. Sur tmailor.com, les messages restent visibles environ 24 heures après leur arrivée, si bien qu’un ancien email de vérification ne traîne pas dans une boîte de réception permanente où il pourrait être récupéré plus tard.
- Des limites intégrées qui jouent dans les deux sens. La boîte de réception est en lecture seule et les pièces jointes entrantes sont supprimées : un fichier malveillant ne peut donc même pas vous atteindre par ce biais — et un fichier légitime non plus, c'est là le compromis.
Note : Le maillage temporaire pas une solution miracle. Il ne chiffre pas les messages, ne protège aucun numéro de téléphone, aucune donnée de paiement ni aucun nom d'utilisateur que vous confiez à un site, et il ne faut pas l'utiliser là où vous avez besoin d'une récupération de compte durable ou d'une identité à haute assurance. Associez-le à un gestionnaire de mots de passe et à la MFA.
Aperçu des cas : ce que les données de violation de 2025 impliquent pour les particuliers
- L'abus d'identifiants reste roi. Utiliser une seule adresse email sur tout Internet amplifie le risque de réutilisation. Les adresses temporaires et des mots de passe uniques isolent les incidents.
- Les rançongiciels prospèrent grâce aux identifiants exposés. Dans le DBIR 2025, 54 % des victimes de rançongiciels figuraient dans des dumps d'identifiants d'infostealers, et 40 % de ces identifiants exposés contenaient une adresse email professionnelle — un lien direct entre une identité email divulguée et un incident bien plus grave.
- L'ampleur des fuites est massive. Avec plus de 17,7 milliards de comptes déjà présents dans des corpus de violations publics, partez du principe que toute adresse email que vous exposez finira par fuiter ; concevez votre sécurité personnelle autour de cette hypothèse.
Étape par étape : mettre en place un parcours d'inscription résistant aux violations (avec l'email temporaire)
Étape 1 : Classez le site.
S'agit-il d'une banque ou d'un service essentiel (vrai email), d'un compte à long terme (alias/masque) ou d'un simple accès ponctuel à faible confiance (email temporaire) ? Décidez avant de vous inscrire.
Étape 2 : Créez une adresse email unique.
Pour les accès à faible confiance, créez une nouvelle adresse email temporaire. Pour les comptes durables, générez un nouvel alias ou masque. Ne réutilisez jamais la même adresse sur des services sans lien entre eux.
Étape 3 : Générez un mot de passe unique et stockez-le.
Utilisez un gestionnaire de mots de passe ; ne réutilisez jamais les mots de passe. Cela brise la chaîne de rejeu en cas de violation. (HIBP propose également un corpus de mots de passe pour éviter les mots de passe déjà compromis.)
Étape 4 : Activez la MFA lorsqu'elle est disponible.
Privilégiez les clés d'accès basées sur une application ou le TOTP plutôt que le SMS. Cela limite l'hameçonnage et le rejeu d'identifiants. (Le DBIR montre à maintes reprises que l'ingénierie sociale et les problèmes d'identifiants sont à l'origine des violations.)
Étape 5 : Limitez le suivi passif.
Lisez les emails marketing avec les images distantes désactivées, ce qui empêche la plupart des pixels de suivi de s'activer. Si vous tenez à garder la newsletter, faites-la passer par un alias capable de supprimer les traqueurs.
Étape 6 : Renouvelez ou abandonnez.
Si le spam augmente ou qu'une violation est signalée, abandonnez l'adresse temporaire. Pour les alias, désactivez-les ou redirigez-les. C'est votre « interrupteur d'arrêt ».
Pourquoi (et quand) choisir tmailor.com pour l’email temporaire
- Un vaste pool de domaines en rotation. Les adresses aléatoires sont tirées d’un grand pool de domaines délibérément non publié sur l’infrastructure de messagerie de Google ; l’onglet Nom personnalisé expose un ensemble plus restreint parmi lequel vous pouvez choisir. Plus les adresses sont distinctes, moins il y a de corrélation entre les sites auxquels vous vous inscrivez.
- Conservation courte par défaut. Aucune inscription requise, réception uniquement, et les messages restent visibles environ 24 heures après leur arrivée — un email de vérification ne traîne donc pas dans une boîte de réception pérenne.
- Réutilisation sans compte. Un jeton d’accès est une clé de récupération qui vous permet de rouvrir la même adresse plus tard — ce n’est pas un mot de passe, ni un verrou qui empêche quiconque d’y accéder. Si vous le perdez, une adresse invitée est définitivement perdue, car personne ne peut la réémettre. Si vous vous connectez d’abord à un compte Tmailor gratuit, les adresses que vous créez sont également enregistrées dans sa liste d’emails créés.
- Accès multiplateforme (Web, Android, iOS, bot Telegram et l’extension navigateur Tmailor pour ordinateur).
- Des limites strictes. Il ne peut ni envoyer ni répondre, et les pièces jointes entrantes sont supprimées — vous ne pouvez donc jamais ouvrir ni télécharger un fichier envoyé à l’adresse. Cela ferme les voies d’abus, et c’est aussi une vraie contrainte pour vous.
Vous voulez essayer ? Commencez par une boîte mail temporaire générique, testez un flux de travail de 10 minutes, ou réutilisez une adresse temporaire pour un site que vous visitez occasionnellement.
Conseils d’experts (au-delà de l’email)
- Ne recyclez pas les noms d’utilisateur. Un email unique est excellent, mais la corrélation se produit quand même si votre nom d’utilisateur est identique partout.
- Surveillez les notifications de violation. Abonnez-vous à la surveillance de domaine (par exemple, les notifications de domaine HIBP via vos administrateurs de domaine) et changez immédiatement vos identifiants dès que vous êtes alerté.
- Segmentez aussi les numéros de téléphone. De nombreux outils d’aliasage masquent les numéros de téléphone pour limiter le spam SMS et les tentatives d’appât au changement de SIM.
- Renforcez votre navigateur. Privilégiez les paramètres par défaut respectueux de la vie privée et les extensions de blocage des traqueurs. (L’EFF met à disposition des ressources pédagogiques sur le suivi et les normes de désinscription.)
Questions fréquemment posées
1) L’email temporaire peut-il recevoir des codes de vérification (OTP) ?
Oui, pour de nombreux services. Mais certains sites rejettent les emails jetables par principe, et c’est leur décision — pour la banque, les services publics ou tout compte que vous devez conserver, utilisez votre adresse principale ou un alias durable plutôt que de tenter de contourner le blocage.
2) Si une adresse temporaire est divulguée, que dois-je faire ?
Abandonnez-la immédiatement et, si vous avez réutilisé le même mot de passe ailleurs (ce qu’il ne faut pas faire), changez ces mots de passe. Vérifiez si l’adresse figure dans les bases publiques de violations de données.
3) Les masques d’email ou l’email temporaire bloquent-ils les traqueurs ?
En partie. Certains services d’aliasage suppriment les pixels de suivi à votre place. L’email temporaire ne le garantit pas, aussi la solution fiable consiste à désactiver les images distantes dans le client où vous lisez vos messages — cela suffit à empêcher la plupart des suivis d’ouverture et des fuites d’IP.
4) L’email temporaire est-il légal ?
Oui — son usage abusif ne l’est pas. Il est destiné à la confidentialité et à la lutte contre le spam, pas à la fraude. Respectez toujours les conditions d’utilisation d’un site.
5) Puis-je continuer à utiliser la même adresse temporaire ?
Sur tmailor.com, oui : vous pouvez rouvrir la même adresse avec son Access Token. Notez bien la distinction : l’adresse revient, mais les messages de plus d’environ 24 heures ont déjà disparu. Conservez le token en lieu sûr, car un token perdu ne peut pas être réémis pour une adresse invitée ; une adresse enregistrée sur votre compte Tmailor peut être ouverte depuis les Emails créés après votre connexion.
6) Que faire si un site bloque les emails jetables ?
Passez à un alias ou masque durable d’un fournisseur réputé, ou utilisez votre adresse principale si l’identité est essentielle. Certains fournisseurs sont plus stricts que d’autres.
7) Ai-je toujours besoin du MFA si j’utilise l’email temporaire ?
Absolument. Le MFA est essentiel contre l’hameçonnage et la relecture. L’email temporaire limite l’exposition ; le MFA limite la prise de contrôle de compte même lorsque les identifiants fuient.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.