Tmailor
Ano ang Dapat Gawin Kung Ang Iyong Email Address ay Kasama sa Isang Data Breach
Ang isang breach alert ay hindi mismo nangangahulugang may nakapasok sa iyong email account. Narito kung paano kumpirmahin ang alerto, alamin kung ano ang na-leak kasama ng iyong address, at gawin lamang ang mga hakbang na tumutugma dito.
Mabilis na pag-access
Ano ang gagawin kung ang iyong email ay kasama sa isang data breach
Ang paglitaw ng iyong email address sa isang data breach ay hindi mismo nangangahulugang may nakapasok sa iyong email account. Una, i-verify ang alerto sa pamamagitan ng opisyal na website ng kumpanya at alamin kung ano pa ang na-expose. Kung may na-leak na password, palitan ito sa lahat ng lugar kung saan mo ito ginamit at i-on ang mas matibay na proteksyon sa pag-sign in. Kung may na-leak na detalye ng card, bangko, o Social Security, sundin ang kaukulang mga hakbang sa bangko, credit bureau, o IdentityTheft.gov.
- Email address lamang: asahan ang mas maraming spam at phishing na naka-target sa iyo. Hindi ito patunay na may nakapasok sa iyong mailbox.
- Password na na-expose o na-flag bilang compromised: palitan ito sa apektadong account at sa lahat ng iba pang account kung saan ginamit mo ang parehong password.
- Mga palatandaan ng pagkuha ng kontrol (hindi pamilyar na pag-login, binagong detalye ng recovery, mga forwarding rule na hindi mo ginawa, mga mensaheng hindi mo ipinadala): gamitin ang proseso ng iyong email provider para sa pag-recover ng na-hack na account.
- Na-expose ang detalye ng card, bangko, Social Security, o ID: sundin ang partikular na mga hakbang para sa datos na iyon, hindi ang isang pangkalahatang checklist tungkol sa email.
Paano malalaman kung ang iyong email ay kasama sa isang data breach
Kumpirmahin ang abiso sa pamamagitan ng opisyal na website o app ng apektadong kumpanya, pagkatapos ay suriin ang isang mapagkakatiwalaang breach lookup at ang iyong mga alerto sa saved-password. Walang iisang lookup na naglalaman ng lahat ng breach, kaya basahin din ang incident notice ng kumpanya para malaman kung aling data ang na-expose kasama ng iyong address.
I-verify ang abiso nang hindi ginagamit ang mga link nito
Ang mga breach notice ay paboritong pagkukunwari ng phishing, kaya huwag i-click ang mga link o tumawag sa mga numero ng telepono sa mensahe. Pinapayuhan ng National Cyber Security Centre (NCSC) ng UK na kontakin ang organisasyon sa pamamagitan ng opisyal na website o app nito. I-type mo mismo ang address o buksan ang app na ginagamit mo na, pagkatapos ay hanapin ang incident page o support article ng kumpanya.
Hanapin ang paglalarawan ng kumpanya tungkol sa insidente at ang mga kategorya ng datos na sinasabi nilang naapektuhan, tulad ng mga email address, password, numero ng telepono, o detalye ng pagbabayad. Kung malabo ang abiso, itanong sa support team ng kumpanya sa pamamagitan ng opisyal na channel kung anong datos tungkol sa iyo ang sangkot.
Suriin ang Have I Been Pwned at ang iyong mga alerto sa saved-password
Ang Have I Been Pwned ay isang libreng breach-lookup service na pinapatakbo ng security researcher na si Troy Hunt. Maglalagay ka ng email address, at ililista nito ang mga kilalang breach sa dataset nito na kasama ang address na iyon. Sinasabi ng FAQ nito na hindi nila nila-log ang mga email search, at nag-aalok ito ng libreng "Notify me" alert na ipinapadala lamang sa address na minomonitor.
Ang malinis na resulta ay hindi nagpapatunay na hindi kailanman na-leak ang iyong address. Ang Have I Been Pwned ay makapag-uulat lamang ng mga breach na na-index nito, at may ilang data set na iba ang paghawak o hindi kailanman lumalabas sa publiko.
Maaari ring i-flag ng iyong mga saved-password tool ang mga na-expose na password. May Password Checkup ang Google Password Manager na nag-uulat ng mga naka-save na password bilang na-expose, muling ginamit, o mahina. Sa iPhone, tinutukoy ng Security section ng Passwords app ang mahihina o compromised na password, kabilang ang mga password na natukoy sa kilalang data leak. May ilang iba pang password manager na nag-aalok ng katulad na monitoring. Inirerekomenda ng Google na buksan nang direkta ang Password Checkup para i-verify ang alerto sa halip na sundan ang link sa notification, na isang magandang gawi para sa anumang babala sa seguridad.
Ang na-leak ang nagtatakda kung ano ang dapat mong gawin
Itugma ang iyong tugon sa datos na na-expose. Ang na-leak na email address ay kadalasang nagpapataas ng panganib ng phishing, ang na-leak na password ay nangangailangan ng bagong password, at ang na-leak na detalye ng pananalapi o Social Security ay nangangailangan ng mga hakbang sa bangko at credit bureau.

| Na-expose kasama ng iyong email | Pangunahing panganib | Ano ang dapat gawin |
|---|---|---|
| Email address lamang | Mas maraming spam, phishing, at pagtatangka ng pagpapanggap | I-report ang phishing, mag-ingat sa mga mensaheng may temang breach, at panatilihing natatangi ang iyong mga password |
| Password o password hash | May nag-sign in sa account na iyon, o sa ibang account kung saan mo ito muling ginamit | Palitan ang password sa lahat ng lugar kung saan mo ito ginamit, at magdagdag ng passkey o MFA |
| Numero ng telepono, tirahan, o petsa ng kapanganakan | Mas personalisadong phishing at mga pagtatangka na magpanggap na ikaw sa mga support team o sa iyong carrier | Manatiling alerto sa mga tawag at text, at isaalang-alang ang pagdaragdag ng PIN sa iyong mobile carrier account |
| Detalye ng card, bangko, Social Security, o ID | Mga mapanlinlang na singil o bagong account na binuksan sa iyong pangalan | Makipag-ugnayan sa iyong bangko o card issuer, isaalang-alang ang credit freeze, at sundin ang IdentityTheft.gov |
Ang pagkakaroon ng numero ng telepono, address, o petsa ng kapanganakan ay hindi nangangahulugang may paparating nang SIM swap. Gayunpaman, pinapadali ng mga detalyeng ito ang social engineering, at binabanggit ng Federal Trade Commission (FTC) na ang pagtatakda ng PIN o password sa iyong cellular account ay maaaring makatulong upang harangin ang mga hindi awtorisadong pagbabago.
Kung sinasabi ng kumpanya na na-expose ang mga password hash
Maraming kumpanya ang nag-iimbak ng password bilang hash sa halip na nababasang teksto. Kung sinasabi ng breach notice na may nakuhang mga password hash, sundin ang mga tagubilin ng kumpanya sa pag-reset at palitan ang password na iyon sa lahat ng lugar kung saan mo ito muling ginamit. Maaaring bawasan ng hashing ang tsansa na mabawi ang isang password, ngunit nakadepende ang proteksyon sa paraan ng hashing, sa configuration nito, at sa kung gaano kalakas ang iyong password. Huwag ipagpalagay na ang hashed password ay agad na nababasa o permanenteng ligtas.
Kung binanggit ng alert ang stealer log o malware
Ang ilang breach alert ay nagmumula sa "stealer logs," na mga kredensyal na kinokolekta ng malware sa isang infected na device sa halip na kinopya mula sa database ng kumpanya. Kung partikular na sinasabi ito ng isang alert, i-update at i-scan ang apektadong device gamit ang pinagkakatiwalaang security software, pagkatapos ay palitan ang mga sensitibong password mula sa device na alam mong malinis. Ang ordinaryong paglabag sa kumpanya ay hindi mismo nangangahulugang may malware ang iyong telepono o computer.
Kung na-expose o muling ginamit ang isang password
Kumilos agad kapag na-expose ang isang password, dahil maaaring subukan ng iba ang kombinasyon ng email at password sa na-breach na account o sa ibang site. Palitan ito sa apektadong account, pagkatapos ay palitan ito sa lahat ng iba pang lugar kung saan mo pa ito ginagamit.
Palitan ito sa apektadong account
Mag-sign in sa pamamagitan ng sarili mong pag-type ng address ng site, hindi sa pamamagitan ng link sa email, at magtakda ng bagong password na mahaba at natatangi. Iminumungkahi rin ng IdentityTheft.gov na palitan ang iyong username kung pinapayagan ito ng site. Kung hindi ka makapag-log in, kontakin ang kumpanya at itanong kung paano ma-recover o maisasara ang account.
Habang naka-sign in ka, suriin ang mga pagbabagong hindi mo ginawa, lalo na sa mga shopping o financial site. Tingnan ang shipping address, mga naka-save na card, mga naka-link na account, at mga kamakailang order o transaksyon.
Palitan ito sa lahat ng lugar kung saan mo ito muling ginamit
Anumang ibang account na gumagamit pa rin ng na-leak na password ay nanganganib, kahit na hindi na-breach ang serbisyong iyon. Palitan ang mga password na iyon sa susunod, simula sa mga account na maaaring magbukas ng ibang serbisyo o maglantad ng pera o sensitibong impormasyon:
- Ang iyong mga email account, dahil doon napupunta ang mga link para sa password reset ng halos lahat ng iba pa
- Mga account sa pagbabangko, pagbabayad, at pamumuhunan
- Mga shopping site na nag-iimbak ng card
- Social media, cloud storage, at mga account ng phone carrier
Kung ang password ng iyong pangunahing email ay hindi muling ginamit, hindi na-flag, at walang kakaibang aktibidad, hindi ito kailangang unahin. Palitan ito kapag kapareho ito ng password sa na-breach na site o kapag lumitaw ito sa sarili nitong breach alert.
Ginagawang praktikal ito ng password manager sa pamamagitan ng paggawa at pag-iimbak ng iba't ibang password para sa bawat account. Ang ilang password manager ay maaari ring mag-flag ng mga naka-save na password na muling ginagamit o kilalang na-expose. Hindi mapipigilan ng password manager ang isang kumpanya na ma-breach, ngunit ang mga natatanging password ay pumipigil sa isang na-leak na password na makapag-unlock ng iba pang account.
Lumipat sa passkey o magdagdag ng mas matibay na proteksyon sa pag-sign in
Kung sinusuportahan ng isang site ang passkey, isaalang-alang ang paggamit nito sa halip na password. Kung hindi, gumamit ng natatanging password at i-on ang multi-factor authentication (MFA). Para sa mga mahalagang account, mas malakas ang pagpipilian ng authenticator app o security key. Nagdadagdag pa rin ng proteksyon ang mga text-message code, ngunit nagbababala ang FTC na maaaring hindi nila mapigilan ang SIM swap.
Bago alisin ang lumang paraan ng pag-sign in, tiyakin na ang iyong recovery email address, recovery phone number, backup code, at trusted device ay mga kontrolado mo. Huwag patayin ang beripikasyon sa pamamagitan ng text message hangga't wala pang ibang paraan na naka-set up at gumagana, dahil baka ma-lock out mo ang sarili mo.
Kung may mga palatandaan na may nakapasok sa iyong email account
Ang paglabag na may kinalaman sa ibang kumpanya ay hindi nangangahulugang may nakapasok sa iyong mailbox. Ang mga hakbang sa ibaba ay naaangkop lamang kung may nakikita kang mga palatandaan ng pagkuha ng iyong email account, tulad ng:
- Hindi ka makapag-sign in, o nabago ang iyong password o username nang wala kang ginagawa
- Mga alerto sa pag-login mula sa mga device o lugar na hindi mo kilala
- Mga recovery email address o numero ng telepono na hindi mo idinagdag
- Mga mensaheng ipinadala na hindi mo isinulat, o mga kaibigang nag-uulat ng kakaibang email mula sa iyo
I-recover ang account sa pamamagitan ng iyong provider
Gamitin ang opisyal na pahina ng recovery ng account ng iyong provider, na maaabot sa pamamagitan ng pag-type ng address nito o pagbubukas ng app. Kapag nakabalik ka na, palitan ang password, mag-sign out sa lahat ng ibang session at device, at i-on ang MFA kung naka-off ito. Iminumungkahi rin ng FTC na i-update ang iyong security software at magsagawa ng scan.
Suriin ang mga device, detalye ng recovery, mga patakaran sa forwarding, at mga nakakonektang app
Maaaring baguhin ng isang intruder ang mga setting na nagpapanatili ng access o magpadala sa kanila ng kopya ng iyong mga mensahe pagkatapos mong i-reset ang password. Tinutukoy ng gabay ng Google para sa compromised account ang mga tseke sa ibaba; gamitin ang katumbas na security at mail settings na inaalok ng iyong sariling provider.

- Mga device at session: suriin ang mga kamakailang aktibidad sa seguridad at alisin ang anumang device na hindi mo kilala.
- Mga detalye ng recovery: itama ang anumang recovery email address, numero ng telepono, o pangalan ng account na hindi mo itinakda.
- Forwarding, filters, at delegates: tanggalin ang mga forwarding rule, filter, at mail delegate na hindi mo ginawa. Suriin ang iyong mga folder ng ipinadala at tinanggal para sa mga mensaheng ipinadala o binasa ng iba.
- Mga nakakonektang app: alisin ang mga third-party app na may access sa iyong account na hindi mo kilala o hindi mo na ginagamit.
Bigyan ng babala ang iyong mga kontak kung may mga mensaheng naipadala
Kung may nagpadala ng email mula sa iyong account, sabihin sa iyong mga kontak upang hindi nila i-click ang mga link o sagutin ang mga kahilingan para sa pera na tila galing sa iyo.
Kung nalantad ang detalye ng card, bangko, o Social Security
Ang datos ng pananalapi at pagkakakilanlan ay nangangailangan ng mga hakbang na hindi kayang saklawin ng bagong password. Ang mga hakbang sa seksyong ito ay sumusunod sa gabay ng IdentityTheft.gov ng FTC at partikular sa Estados Unidos. Sa ibang lugar, gamitin ang pambansang awtoridad sa cybercrime, data protection, at credit reporting ng iyong bansa, kasama ang iyong bangko.
Credit o debit card
Kontakin ang issuer ng card gamit ang numero sa likod ng card o sa iyong statement, hindi numero mula sa breach message. Humiling na kanselahin ang card at kumuha ng bago. Suriin ang mga kamakailang transaksyon, i-report ang mga hindi mo kilala, at i-update ang mga awtomatikong bayad gamit ang bagong card number.
Bank o investment account
Sabihin sa iyong bangko o brokerage ang nangyari, gamit ang mga detalye ng kontak na alam mo nang totoo. Iminumungkahi ng IdentityTheft.gov na isara ang account at magbukas ng bago, ngunit sundin ang mga partikular na tagubilin ng iyong institusyon. Pagkatapos ay regular na suriin ang mga transaksyon at i-update ang anumang awtomatikong bayad.
Numero ng Social Security
Ang nakalantad na Social Security number ay maaaring gamitin para magbukas ng credit, mag-file ng buwis, o makakuha ng trabaho sa iyong pangalan. Ito ang mga pangunahing hakbang para sa proteksyon:
- I-freeze ang iyong credit sa Equifax, Experian, at TransUnion. Kailangan mong kontakin ang bawat bureau nang hiwalay. Ang freeze ay libre, tumatagal hanggang sa alisin mo ito, at hindi naaapektuhan ang iyong credit score. Kahit sino ay maaaring maglagay nito anumang oras, ngunit pinakamahalaga ito kapag lumabas ang iyong Social Security number o iba pang detalye ng pagkakakilanlan. Pinipigilan nito ang mga bagong credit account; hindi nito pinipigilan ang maling paggamit ng mga umiiral na card o account.
- Isaalang-alang ang isang fraud alert. Ang paunang alerto ay libre, tumatagal ng isang taon, at nangangailangan lamang ng isang tawag: kailangang ipaalam ng bureau na iyong kinokontak ang dalawa pang tawag.
- Suriin ang iyong mga credit report sa AnnualCreditReport.com, kung saan makikita mo nang libre ang mga report mula sa tatlong bureau online bawat linggo.
- Tanggapin ang libreng credit monitoring kung inaalok ito ng kumpanyang na-breach. Nag-aalerto sa iyo ang monitoring tungkol sa aktibidad sa iyong mga report; hindi nito pinipigilan ang pandaraya tulad ng ginagawa ng freeze.
- Kumuha ng IRS Identity Protection PIN. Nakakatulong ito para maiwasan ang ibang tao na gamitin ang iyong Social Security number sa pag-file ng mapanlinlang na federal tax return, at may bagong IP PIN na nabubuo bawat taon.
- Suriin ang iyong work history sa isang my Social Security account para malaman kung may gumamit ng numero mo para sa trabaho.
Kung makakita ka ng mga account, utang, o tax filing na hindi mo kilala, i-report ang mga ito sa IdentityTheft.gov. Gumagawa ang site ng personal na plano sa pagbangon batay sa nangyari.
Impormasyon ng isang bata
Kung na-expose ang Social Security number ng isang bata o iba pang detalye ng pagkakakilanlan, maaaring humiling ang magulang o tagapag-alaga ng libreng credit freeze para sa bata mula sa bawat bureau. May sariling proseso ang bawat bureau para sa mga menor de edad, at iba ito sa freeze para sa matanda.
Driver's license, pasaporte, o impormasyon ng health insurance
Kung na-expose ang impormasyon ng driver's license, makipag-ugnayan sa motor vehicle agency ng iyong estado at itanong kung maaari nitong i-flag ang numero o magbigay ng kapalit. Kung US passport number lang ang na-expose, sinabi ng State Department na hindi nila inirerekomenda ang pag-report ng pasaporte bilang nawala o ninakaw; gawin lang ito kung talagang nawala o ninakaw ang pisikal na passport book o card, dahil kinansela ito ng report. Kung na-expose ang impormasyon ng Medicare, Medicaid, o health insurance, makipag-ugnayan sa programa o insurer sa numerong alam mong totoo, at suriin ang iyong mga claim at Explanation of Benefits statement para sa pangangalagang hindi mo natanggap. Kung may gumamit nang mali sa alinman sa impormasyong ito, i-report ito sa IdentityTheft.gov.
Mag-ingat sa phishing na may temang data breach
Ginagamit ng mga scammer ang totoong breach bilang pain, at maaaring dumating ang mga mensaheng ito nang matagal matapos mabalita ang breach. Kabilang sa mga karaniwang tema ang "security update" na humihiling sa iyong mag-sign in, alok ng kompensasyon, agarang pag-reset ng password, at babala na ibinebenta ang iyong data sa dark web. Ang payo ng FTC para sa huling nabanggit ay naaangkop sa lahat ng ito: huwag i-click ang link o gamitin ang numero ng telepono sa mensahe. Pumunta nang direkta sa site o app ng kumpanya.
Mag-ingat sa mga verification code o password reset email na hindi mo hiniling. Maaaring ibig sabihin nito na may naglagay ng address mo sa sign-in o recovery form, pero hindi nito pinapatunayan na alam ng taong iyon ang password mo. Huwag ibahagi ang code o aprubahan ang request. Suriin ang kamakailang aktibidad sa seguridad ng account, at palitan ang password kung ito ay ginamit muli, na-flag bilang compromised, o may kasamang palatandaan ng hindi awtorisadong access.
I-report ang phishing gamit ang report button ng iyong email app para mapabuti ang mga filter nito. Sa US, i-report ang mga scam at panlilinlang sa ReportFraud.ftc.gov, at gamitin ang IdentityTheft.gov kung may aktuwal na gumamit ng impormasyon mo.
Kung pag-aari ng iyong trabaho o paaralan ang account
Kung ang na-breach na address o account ay pinamamahalaan ng employer o paaralan, makipag-ugnayan sa IT o security team nito sa pamamagitan ng aprubadong channel at sundin ang mga tagubilin bago baguhin ang mga setting na pinamamahalaan ng organisasyon. Ibahagi lamang ang abiso sa awtorisadong team o reporting address, hindi sa malawak na grupo ng mga katrabaho o kaklase.
Bawasan ang exposure bago ang susunod na breach
Hindi mo mapipigilan ang lahat ng kumpanya na ma-breach, pero maaari mong limitahan kung gaano karami ang ibinubunyag ng isang breach at kung gaano ito kakalat. Ang mga natatanging password na nakaimbak sa password manager ay pumipigil sa isang leak na makapag-unlock ng ibang account. Iminumungkahi rin ng Microsoft na gumamit ng magkahiwalay na email address, tulad ng isa para sa mga kaibigan at pamilya at isa pa para sa mga online account.
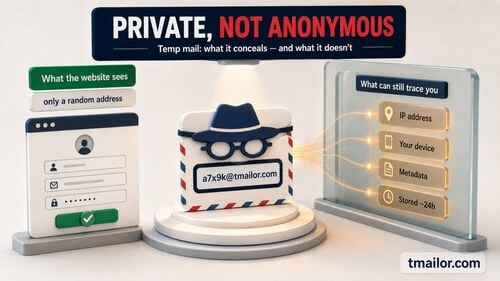
Para sa mga low-risk na pag-sign up tulad ng newsletters, coupons, at one-time downloads, ang hiwalay na address ay naglalayo sa iyong pangunahing inbox mula sa isa pang listahan ng customer. Ang persistent alias ay bagay sa mga account na gusto mong panatilihin, habang ang pansamantalang email address ay bagay sa mga one-off na signup; ipinaliwanag ng aming paghahambing ng temp mail vs email aliases ang mga trade-off.
Hindi inaayos ng pansamantalang email ang breach na nangyari na, at hindi ito para sa banking, trabaho, healthcare, account recovery, o anumang account na kailangan mong panatilihin. Ang Tmailor ay para lamang sa pagtanggap, hindi tumatanggap ng mga attachment, at binubura ang mga mensahe mga 24 oras matapos itong dumating. May ilang site ring nagba-block ng disposable address.
Tinatalakay ng gabay na ito kung ano ang dapat gawin pagkatapos ng breach. Kung nais mong bawasan ang iyong exposure bago ang susunod, basahin ang kung paano nililimitahan ng temp mail ang maaaring ilantad ng data breach.
Mga Madalas Itanong
Ano ang ibig sabihin kung natagpuan ang aking email address sa isang data breach?
Ibig sabihin, lumalabas ang iyong email address sa data na kaugnay ng isang naiulat na breach o iba pang na-expose na dataset. Hindi ibig sabihin nito na na-hack ang iyong email account. Suriin ang resulta ng lookup o ang abiso ng kumpanya para makita kung ano pa ang na-expose, tulad ng password, numero ng telepono, o detalye ng bayad.
Kailangan ko bang palitan ang password ng aking email kung ang address ko lang ang na-leak?
Hindi naman kinakailangan. Kung natatangi ang password ng iyong email, hindi ito kasama sa breach, at walang kakaibang aktibidad sa iyong account, hindi kailangan ng bagong password dahil sa address-only leak. Palitan ito kung ginamit mo itong muli sa kahit saan, kung na-flag ito ng isang password tool, o kung may nakikita kang senyales ng takeover.
May makakahack ba ng email ko gamit lang ang email address ko?
Ang email address lang ay hindi nagbibigay ng access sa iyong account. Ang mga panganib ay nagmumula sa ginagawa ng mga umaatake dito: pagpapadala ng phishing messages, pagsubok ng mga password na na-leak sa ibang breach, o pagpapanggap na ikaw sa mga support team. Ang natatanging password kasama ang MFA o passkey ay lubos na nagpapababa ng posibilidad na magtagumpay ang mga pagtatangkang iyon.
Dapat ko bang palitan o burahin ang aking email address pagkatapos ng breach?
Kadalasan, hindi. Alam na ng maraming serbisyo at kontak ang iyong address, at malaking trabaho ang pagpapalit nito para sa kaunting dagdag na seguridad. Mas mahusay na protektado ang account kung i-secure ito gamit ang natatanging password at MFA. May saysay ang bagong address kung hindi na mapamahalaan ang spam o phishing sa luma.
Ligtas bang gamitin ang Have I Been Pwned?
Ang Have I Been Pwned ay isang matagal nang libreng serbisyo mula sa security researcher na si Troy Hunt, at sinasabi ng FAQ nito na hindi naka-log ang mga email search. Ang breach search ay humihingi lamang ng email address, hindi ng password. Tulad ng anumang site, i-type mo mismo ang address sa halip na sundan ang link sa isang hindi inaasahang mensahe.
Paano kung ang breach o ang na-leak na password ay ilang taon na ang tanda?
Patuloy na umiikot ang lumang breach data, kaya palitan ang password saanman ito ginagamit pa. Kung matagal mo nang pinalitan ito sa lahat ng lugar, tingnan kung anong iba pang data ang kasama sa breach at kung may account na nagpapakita ng maling paggamit. Ang address-only leak ay pangunahing nangangailangan ng kamalayan sa phishing, habang ang nakalantad na datos sa pananalapi, Social Security, o pagkakakilanlan ay maaaring mangailangan pa rin ng mga katumbas na hakbang sa proteksyon.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.