Tmailor
Saan Nakukuha ng mga Spammer ang Iyong Email Address? 7 Karaniwang Pinagmumulan at Ano ang Dapat Gawin
Kung nagtataka ka kung paano nakuha ng mga spammer ang iyong email address, maaaring nagmula ito sa isang data breach, isang signup list, isang pampublikong pahina, o isang simpleng hula. Narito kung paano matukoy ang malamang na pinagmulan, mag-unsubscribe nang ligtas, at ilayo ang susunod na pagtagas sa iyong pangunahing inbox.
Mabilis na pag-access
Saan nakukuha ng mga spammer ang iyong email address?
Nakukuha ng mga spammer ang iyong email address mula sa ilang karaniwang pinagmumulan: mga na-breach na database ng customer, mga kumpanya at data broker na nagbabahagi ng listahan ng kontak, mga pampublikong web page at profile, mga kontak at thread ng mensahe ng ibang tao, mga phishing form, at mga hinuhulaang address. Ang pagtanggap ng spam ay hindi nangangahulugang na-hack ang iyong inbox, at maliban kung gumamit ka ng hiwalay na address para sa bawat signup, kadalasang imposibleng patunayan ang eksaktong pinagmulan.
Magkaibang problema ang na-expose na address at ang na-hack na account. Kailangan lang ng spammer ang iyong address para padalhan ka ng mail, pero kakailanganin niya ang iyong password para mabasa ito. Maaaring nasa maraming listahan nang sabay-sabay ang isang address, kaya bihirang mapahinto agad ng pagsasara ng isang leak ang spam.
- Kapag nasa listahan na ang isang address, bihira mo itong maipatanggal sa lahat ng lugar, pero mapipigilan mo ang pagdadagdag nito sa mga bagong listahan.
- Mag-unsubscribe lamang sa mga mailing list na kilala mo; sa halip, i-report bilang spam ang mga hindi kilala o kahina-hinalang nagpadala.
- Ang hiwalay na address o alias para sa bawat signup ang pinakamalinaw at praktikal na paraan para makita kung saan nagsimula ang spam.
- Ang temp mail ay angkop para sa isahang beses at mababang-panganib na signup, hindi para sa mga account na kailangan mong panatilihin o i-recover.
Pitong karaniwang pinagmumulan ng spam email address
Iba-iba ang paraan ng bawat pinagmumulan sa ibaba, nag-iiwan ito ng iba't ibang palatandaan, at nangangailangan ng ibang solusyon. Maaaring magmula ang isang address sa ilan sa mga ito nang sabay-sabay, at nagpapalitan ng listahan ang mga spammer, kaya kadalasang mahirap tukuyin ang unang pinagmulan.

1. Paglabag sa datos sa mga serbisyong ginamit mo
Kapag na-breach ang isang shop, app, o forum na pinag-signupan mo, maaaring kopyahin, ibenta, o i-post online ang customer database nito. Kung kasama sa mga na-expose na rekord ang mga email address, maaaring lumitaw ang mga address na iyon sa mga listahan ng spam at phishing sa hinaharap. Maaaring manatili sa sirkulasyon ang data na kinopya mula sa lumang account kahit isara mo na ang account.
Mga palatandaan: spam o phishing na binabanggit ang serbisyo sa pangalan, o pagtaas ng spam agad pagkatapos ng abiso ng breach. Nakakatulong ang: tingnan ang iyong address sa Have I Been Pwned, isang libreng serbisyo sa paghahanap ng breach, at mag-sign up para sa mga alerto nito kung gusto mong mabalitaan ang mga susunod na breach. Ang malinis na resulta ay hindi patunay na hindi kailanman na-expose ang iyong address, dahil ang serbisyo ay sumasaklaw lamang sa mga breach sa sarili nitong dataset. Kung may password na ginamit mo ulit na kasama sa breach, palitan ito sa lahat ng lugar na ginamit mo ito. Para limitahan ang maaaring ilantad ng susunod na paglabag, tingnan kung paano maaaring paliitin ng pansamantalang mail ang epekto ng mga paglabag sa datos.
2. Mga signup, lead form, at mga kumpanyang nagbabahagi ng datos
Maraming site ang humihingi ng email address bago ka makabili, makapag-download, makasali sa giveaway, makasagot ng quiz, o makapagpatuloy sa pagbabasa. May ilan na ginagamit lang ito para sa sarili nilang marketing. Ibinabahagi naman ito ng iba sa "partners," "affiliates," o "sponsors" ayon sa kanilang privacy policy o contest rules, at sapat na ang isang naka-check nang consent box. Binabanggit sa consumer guide ng FTC na "How To Get Less Spam in Your Email" na maaaring ibahagi o ibenta ng mga kumpanya ang iyong address at iminumungkahi nitong suriin ang mga privacy policy bago mo ito ibigay.
Mga palatandaan: marketing mula sa mga brand na hindi mo kailanman kinontak, na nagsisimula agad pagkatapos ng isang signup o pagsali sa giveaway. Nakakatulong ang: alisin ang tsek sa mga partner-marketing box, laktawan ang mga giveaway na binabanggit sa mga patakaran ang pagbabahagi ng entries sa mga sponsor, at gumamit ng hiwalay na address para sa mga signup na hindi mo lubos na pinagkakatiwalaan.
3. Mga data broker at nagbebenta ng listahan
Kinokolekta ng mga data broker ang impormasyon mula sa mga pampublikong rekord, pagbili, at online na aktibidad, pagkatapos ay ibinebenta ang mga profile at listahan ng marketing. Natuklasan sa pag-aaral ng FTC noong 2014 sa siyam na data broker, "Data Brokers: A Call for Transparency and Accountability," na may mga broker na nagbebenta ng mga produktong pang-marketing, kabilang ang mga listahan ng mga consumer na tumutugma sa ilang pamantayan. Maaaring bumili o magrenta ng mga listahang tulad nito ang mga spammer at agresibong marketer sa halip na sila mismo ang mangolekta ng mga address.
Mga palatandaan: spam na alam na ang pangalan o lungsod mo. Maaaring magturo ito sa isang broker, pero maaari rin itong magmula sa pinagsamang breach data, kaya ituring itong pahiwatig lamang at hindi patunay. Nakakatulong ang: ang mga opt-out request sa mga indibidwal na broker ay maaaring magpababa ng mga susunod na pagbabahagi, kahit hindi nila maibalik ang mga listahang naibenta na. Maaaring gamitin ng mga residente ng California ang Delete Request and Opt-out Platform (DROP) ng estado para magpadala ng isang kahilingan sa pagtanggal sa mga rehistradong data broker, na kinailangang iproseso ang mga kahilingang iyon mula Agosto 1, 2026, na may mga legal na eksepsyon.
4. Mga pampublikong pahina, profile, forum, at rekord
Ini-scan ng mga awtomatikong programa ang mga pampublikong web page at kinokopya ang anumang mukhang email address. Kabilang sa karaniwang lugar ang mga personal at business website, forum post, online résumé, PDF, comment section, pampublikong social media at business profile, at ilang public record. Maaari ring maglantad ng email address ng isang nagrerehistro ang mga lumang pampublikong WHOIS record para sa mga domain name. Noong 2018, nilimitahan ng ICANN ang paglalathala ng personal na contact data para sa mga generic top-level domain at inatasang gumamit ng anonymized na email address o web form sa halip.
Mga palatandaan: hanapin ang iyong buong address na nakapaloob sa panipi. Ipinapakita ng resulta kung saan pampublikong nakikita ang address, ngunit hindi nagpapatunay ang kawalan ng resulta na hindi ito kailanman naipost, dahil hindi lalabas ang mga naka-archive o hindi naka-index na pahina. Ano ang makakatulong: tanggalin ang address kung saan mo kaya, gumamit ng contact form sa halip na nakalimbag na address, itago ang iyong email sa profile privacy settings, at i-on ang domain privacy kung mayroon kang website.
5. Mga kontak at thread ng mensahe ng ibang tao
Nasa mga address book ng ibang tao, lumang email thread, at group message din ang iyong address. Kung makompromiso ang isa sa mga account o device na iyon, makokopya ang listahan ng kontak at mga pag-uusap nito. Inilalantad din ng mahahabang CC chain at ng mga ipinasang mensahe ang bawat nakikitang tatanggap sa sinumang makatatanggap nito sa hinaharap.
Mga palatandaan: spam na tila galing sa kaibigan o katrabaho, o gumagamit muli ng subject line ng isang tunay na lumang thread. Ano ang makakatulong: gumamit ng BCC para sa group message, panatilihing updated ang security software ayon sa rekomendasyon ng FTC, at sabihan ang isang kontak kung mukhang nagpapadala ang account nila ng mail na hindi nila isinulat.
6. Mga phishing page at mapanlinlang na form
Ang pekeng sign-in page, survey, paghahabol ng premyo, o mensaheng "kumpirmahin ang iyong account" ay maaaring direktang makuha ang iyong email address, kadalasan kasama pa ang password. Dito, side effect lang ang address; ang tunay na target ay ang iyong account. Kung naglagay ka ng password sa isang pahina na naabot mo mula sa hindi inaasahang email, ituring ito bilang problema sa account at hindi bilang problema sa spam: palitan ang password sa totoong site at i-on ang two-factor authentication.
Ano ang makakatulong: buksan ang mahahalagang site mula sa sarili mong bookmark o app sa halip na mula sa mga link sa email, at mag-ingat sa anumang form na humihingi ng password ng iyong email.
7. Mga hinulaang address
Nagpapadala rin ang mga spammer sa mga address na hindi nila nakita kahit saan, na binubuo mula sa mga karaniwang pangalan at karaniwang format ng address sa mga sikat na provider o domain ng kumpanya. Itinatala ng CAN-SPAM compliance guide ng FTC ang address harvesting at ang mga "dictionary attack" na ito bilang mga malubhang paglabag na maaaring magdulot ng dagdag na parusa, ngunit hindi nito pinipigilan ang mga nagpapadala na hindi sumusunod sa batas.
Mga palatandaan: spam sa isang address na halos hindi mo pa nagamit o hindi mo pa naibahagi, lalo na kung maikli o nakabatay sa pangalan. Ano ang makakatulong: umasa sa spam filter ng iyong provider. Hindi mo kailangang iwanan ang isang address dahil lang dito, pero makakatulong ang hindi gaanong predictable na address para sa mga bagong account.
Bakit bigla akong nakakatanggap ng napakaraming spam?
Ang biglaang pagtaas ay kadalasang nangangahulugan na napunta ang address mo sa isang bagong listahan, o muling pinadadalhan ng mail ang isang lumang listahan. Kabilang sa karaniwang dahilan ang kamakailang inilantad na paglabag, isang signup o giveaway na nagbahagi ng iyong address, o isang bagong kampanya na hindi pa natutunang mahuli ng iyong spam filter. Madalas dumarating ang spam nang maramihan dahil ipinagpapalit at ipinapadala nang maramihan ang mga listahan.
Tatlong mabilis na tanong ang makakapagpaliit ng posibilidad:
- Nag-sign up ka ba sa anumang bago nitong mga nakaraang linggo?
- Binabanggit ba ng spam ang isang partikular na kumpanya, produkto, o lumang account?
- Ipinapakita ba ng breach lookup ang kamakailang paglabag para sa address mo?
Mga sagot, pag-click, at pag-load ng mga larawan
May ilang spammer ding naghahanap ng mga palatandaan na ginagamit ang isang address. Ang pagsagot sa spam, pag-click sa mga link nito (kasama ang unsubscribe link), o pag-load ng mga remote image ay maaaring magsabi sa nagpadala na may mensaheng nakarating sa gumaganang inbox. Hindi perpekto ang senyales dahil awtomatikong naglo-load ng mga larawan ang ilang mail app at security scanner, pero wala kang mapapala sa pagpapadala nito. I-report ang mensahe sa halip na sumagot.
Isang baha ng mga kumpirmasyon ng pag-sign up
Kung dose-dosenang o daan-daang kumpirmasyon ng newsletter o welcome email ang dumating sa loob ng ilang oras, maaaring may nag-sign up ng iyong address sa maraming site nang sabay-sabay. Minsan itong tinatawag na subscription bombing. Maaaring simpleng panliligalig lang ito, ngunit maaari rin itong layuning itago ang isang tunay na alerto, tulad ng kumpirmasyon ng order o abiso ng pagpapalit ng password, sa ilalim ng ingay. Suriin ang iyong mahahalagang account sa pamamagitan ng pagbubukas ng opisyal na app o pag-type mismo ng address ng site, hindi sa pagsunod sa mga link sa baha ng mensahe, at huwag i-click ang mga confirmation link.
Paano mo malalaman kung sino ang nagbenta o nag-leak ng iyong email address?
Karaniwan, hindi mo mapapatunayan kung sino ang nagbenta o nag-leak ng address kapag nagsimula na ang spam. Ang natatanging address o alias ay nagpapakita kung saan mo orihinal na ginamit ang address na iyon, pero hindi nito matutukoy kung benta ba ito, breach sa isang vendor, o pagbabahagi lamang nang mas huli. Ang timing, personal na detalye, at ang kumpanyang binanggit sa mensahe ay mga palatandaan lamang, hindi patunay.
Gumamit ng hiwalay na address o alias para sa bawat signup
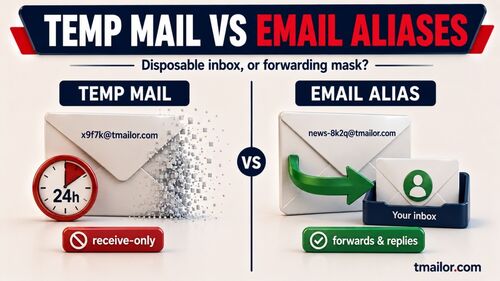
Sinusuportahan ng Gmail at Google Workspace ang plus addressing: ang pagdagdag ng tag pagkatapos ng iyong username, tulad ng yourname+shop, ay ipinapadala pa rin sa iyong pangunahing inbox, at ipinapakita ng tag kung aling bersyon ng address ang ginamit ng nagpadala. Ang plus addressing ay isang pahiwatig lamang: maaaring tanggihan ng form ang plus sign, at maaaring tanggalin ang tag bago maibahagi ang address. Mas malayo ang naaabot ng forwarding aliases, dahil bawat alias ay hiwalay na address na puwede mong i-off. Ipinaliwanag ng aming paghahambing ng temp mail vs email aliases kung aling uri ang bagay sa mga account na pinapanatili mo.
Ang natatanging address ay nagpapakita kung aling address ang nag-leak, hindi kung sino ang nag-leak nito. Maaaring naibenta ito ng kumpanya, maaaring na-breach ang isa sa mga vendor nito, o maaaring naipasa ang listahan sa mga sumunod pang kamay.
Anong mga detalye ng mensahe ang makapagsasabi at hindi makapagsasabi sa iyo
Ang "To" address, anumang plus tag, at kung kailan nagsimula ang spam ang pinakamakapaki-pakinabang na detalye. Ipinapakita ng buong header ng mensahe ang mga server na dinaanan ng mensahe at kung nakapasa ito sa authentication checks, ngunit hindi nila maipapakita kung sino ang nagbenta o nagbahagi ng iyong address. Madalas magpadala ang mga spammer sa pamamagitan ng mga serbisyo o kompromisadong makina na walang kinalaman sa orihinal na leak.
Ligtas bang i-click ang unsubscribe?
Ligtas na mag-unsubscribe mula sa mailing list na kilala mo at naaalala mong sinalihan, mas mainam gamit ang built-in na Unsubscribe button ng iyong email app. Para sa mga hindi kilala, kahina-hinala, o nagpapanggap na nagpadala, huwag sundan ang unsubscribe link; markahan na lang ang mensahe bilang spam o phishing.

Gamitin ang unsubscribe control ng iyong email app
May legal at praktikal na dahilan ang mga lehitimong marketer upang igalang ang mga opt-out. Sa US, sinasabi ng CAN-SPAM guide ng FTC na ang commercial email ay dapat magbigay ng paraan para mag-opt out, ang mga kahilingan ay dapat sundin sa loob ng 10 business days, at ang opt-out mechanism ay dapat patuloy na gumana nang hindi bababa sa 30 araw matapos ipadala ang mensahe. Hindi maaaring maningil ng bayad o humingi ng higit pa sa iyong email address ang mga nagpadala, at pagkatapos mong mag-opt out, hindi na nila maaaring ibenta o ilipat ang iyong address maliban sa isang kumpanyang inupahan upang tulungan silang sumunod sa batas.
Kinakailangan din ng Google na ang mga nagpadala ng higit sa 5,000 mensahe araw-araw sa mga Gmail account ay sumuporta sa one-click unsubscribe para sa marketing at mga mensaheng naka-subscribe. Ang mga sumusunod sa patakaran na mensahe ay may karaniwang unsubscribe headers na maaaring gamitin ng Gmail at iba pang email apps upang magpakita ng Unsubscribe option, kaya hindi mo na kailangang maghanap sa mensahe o bisitahin ang pahinang pinili ng nagpadala. Inirerekomenda rin ng spam guide ng FTC ang mga unsubscribe feature na inaalok ng iyong email provider.
Kailan hindi dapat sundan ang unsubscribe link
- Hindi mo kilala ang kumpanya, o hindi ka talaga nag-sign up.
- Ang pangalan o domain ng nagpadala ay ginagaya ang isang brand na kilala mo, na may maliliit na maling baybay o walang kaugnayang domain.
- Hinihiling sa iyo ng unsubscribe page na mag-sign in, maglagay ng password, o magbigay ng higit pa sa iyong email address.
- Nagsisimula ng download ang link, o pinipilit ka ng mensahe na kumilos agad.
Ang nagpadala na hindi na sumusunod sa batas ay walang dahilan para igalang ang iyong kahilingan, at ang link nito ay maaaring magkumpirma ng iyong address o magdala sa phishing page. I-report ang mensahe at magpatuloy.
Paano bawasan ang mga spam email na natatanggap mo na
Hindi mo maaaring alisin ang iyong address sa bawat kinopyang listahan, kaya ang pagtigil sa spam ay karaniwang nangangahulugan ng pag-filter at pag-uulat nito sa halip na pigilan ang bawat pagpapadala. Inirerekomenda ng payo ng FTC para sa mga mamimili ang mga pangunahing hakbang na ito:
- Markahan ang spam bilang spam o junk sa iyong email app.
- I-block ang mga paulit-ulit na nagpadala o domain kapag patuloy na nakakalusot ang parehong pinagmulan.
- Paminsan-minsan ay suriin ang spam folder para sa totoong mail na nahuli nang hindi sinasadya.
- I-report ang mga hindi kanais-nais na mensahe sa iyong email provider, at i-report ang mga scam sa FTC sa ReportFraud.ftc.gov.
Bilang dagdag na pag-iingat, huwag sumagot sa mga kahina-hinalang mensahe o tumawag sa mga numero ng telepono na nakalista sa mga ito.
Ang paglipat sa bagong address ay huling opsyon. Makakatulong lamang ito kung maingat mong ililipat ang iyong mga mahahalagang account at mas mapoprotektahan ang bagong address kaysa sa luma.
Iwasang mailista ang iyong pangunahing address sa mga susunod na signup
Ang pinaka-epektibong pangmatagalang hakbang ay ang pagbibigay ng iyong pangunahing address sa mas kaunting kumpanya. Gumagana para sa karamihan ang isang simpleng tatlong-antig na setup:
- Pangunahing address: banking, trabaho, serbisyo ng gobyerno, at anumang account na kailangan mong maibalik.
- Forwarding alias: shopping, subscriptions, at mga account na pinananatili mo, para ma-off mo ang anumang alias na nagsimulang makatanggap ng spam.
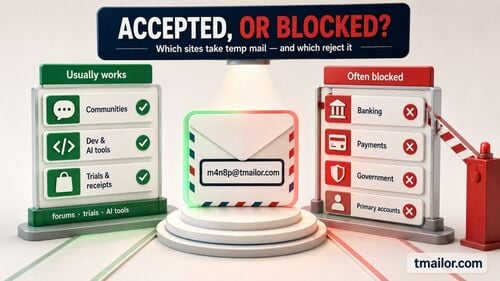
- Pansamantalang email: mga isahang download, coupon, pagsubok sa forum, at iba pang mababang-panganib na signup na hindi mo balak panatilihin.
Kailan angkop ang pansamantalang email, at kailan hindi
Ang pansamantalang email address ay naglalayo sa mga isahang signup mula sa iyong pangunahing inbox. Kung ang address na ginamit mo para sa isang signup lang ay nakatanggap ng spam, ang signup na iyon ay isang kapaki-pakinabang na hint, kahit na hindi nito mapapatunayan kung ang kumpanya, isa sa mga vendor nito, o iba pang tao sa linya ang nagbahagi ng address. Kung bago ka sa ideya, ang pangkalahatang-ideya ng kung paano gumagana ang temp mail ay sumasaklaw sa mga pangunahing kaalaman.
Ang Tmailor ay para lamang sa pagtanggap, kaya hindi ka makakapagpadala o makakasagot mula sa address, at hindi ito tumatanggap ng mga attachment. Awtomatikong binubura ang mga mensahe mga 24 oras pagkatapos dumating. Maaari kang bumalik sa parehong address gamit ang Access Token nito, ngunit ang nawalang token ay hindi na maibabalik, at may ilang site na nagba-block ng disposable email domains. Dahil dito, hindi angkop ang pansamantalang email para sa banking, trabaho, mga pagbili na maaaring kailanganin mo ng resibo, o anumang account na kailangan mong maibalik. Para sa karagdagang impormasyon tungkol sa pang-araw-araw na gamit, tingnan ang aming gabay sa pansamantalang proteksyon laban sa email at spam.
Mga Madalas Itanong
Bakit ako nakakatanggap ng spam na hindi nakatuon sa akin?
Malamang ang address mo ay isang nakatagong (BCC) recipient o bahagi ng mailing list. Madalas maglagay ang mga spammer ng ibang address, o wala, sa linya ng To at ipinapadala ang totoong listahan bilang mga nakatagong tatanggap, kaya hindi lumalabas ang iyong address kahit na naabot ka ng mensahe. Ang mail na ipinapadala sa alias o forwarding address ay maaaring magmukhang pareho.
Ibig bang sabihin na na-hack ang email account ko kapag nakatanggap ng spam?
Kadalasan hindi. Ang pagpapadala sa iyo ng spam ay nangangailangan lamang ng iyong address, hindi ng access sa iyong inbox. Iba ang mga palatandaan ng tunay na kompromiso: mga mensaheng ipinadala na hindi mo naisulat, mga alerto sa pag-sign in o pagbabago ng password na hindi mo na-trigger, mga patakaran sa pagpapasa na hindi mo ginawa, o mga kontak na nagsasabing nakatanggap sila ng kakaibang email mula sa iyo.
Pwede bang malaman ng spammer na nagbukas ako ng email?
Minsan. Kung naglo-load ang iyong email app ng mga remote na imahe, maaaring sabihin ng image request sa server ng nagpadala na na-load ang mensahe, at kailan. Hindi ito patunay na nabasa mo ito, dahil may mga app na naglo-load ng mga larawan sa pamamagitan ng proxy at maaaring awtomatikong magbukas ng mga mensahe ang mga security scanner. Ang pag-off ng awtomatikong remote images sa iyong email app ay nagpapahina sa signal na ito.
Dapat ko bang palitan ang aking email address dahil sa spam?
Karaniwan, hindi bilang unang hakbang. Ang mga filter, reporting, at hiwalay na address para sa mga bagong signup ay humahawak ng karamihan sa spam. Isaalang-alang ang bagong address lamang kung ang luma ay hindi na magagamit, at planuhin ang paglipat: i-update muna ang mahahalagang account at recovery settings, pagkatapos ay patuloy na suriin ang lumang address nang sapat na matagal upang makita ang anumang hindi mo napansin.
Ilegal ba sa US ang lahat ng unsolicited commercial email?
Hindi. Hindi ipinagbabawal ng CAN-SPAM Act ang hindi hinihinging komersyal na email; nagtatakda ito ng mga patakaran para dito. Ang mga patakarang ito ay nangangailangan ng tapat na header information at subject lines, pagkakakilanlan ng mensahe bilang ad, valid na postal address, at gumaganang opt-out na iginagalang sa loob ng 10 business days. Ang harvesting addresses at mga pag-atake sa diksyunaryo ay itinuturing na aggravated violations.
Hindi mo matutunton ang bawat spam message, pero maaari mong itigil ang pagpapakain ng mga bagong listahan
Nagsisimula ang spam sa isang address na nakolekta, naibahagi, o nahulaan ng iba, at kapag kumalat na, hindi mo na ito mababawi. Ang maaari mong kontrolin ay kung ilang bagong listahan ang makakakita sa iyong pangunahing address. I-report ang makakapasok, mag-unsubscribe lamang mula sa mga sender na kilala mo, at panatilihing hiwalay ang mga isahang signup. Sa susunod na may download o coupon na humihingi ng email, gumawa ng libreng temp mail para dito imbes na gamitin ang totoong email mo.

Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.